직원 아이덴티티
 엔드포인트 관리
 엔드포인트 탐지 및 대응
 취약점 관리
 컴플라이언스 자동화
 신뢰 센터


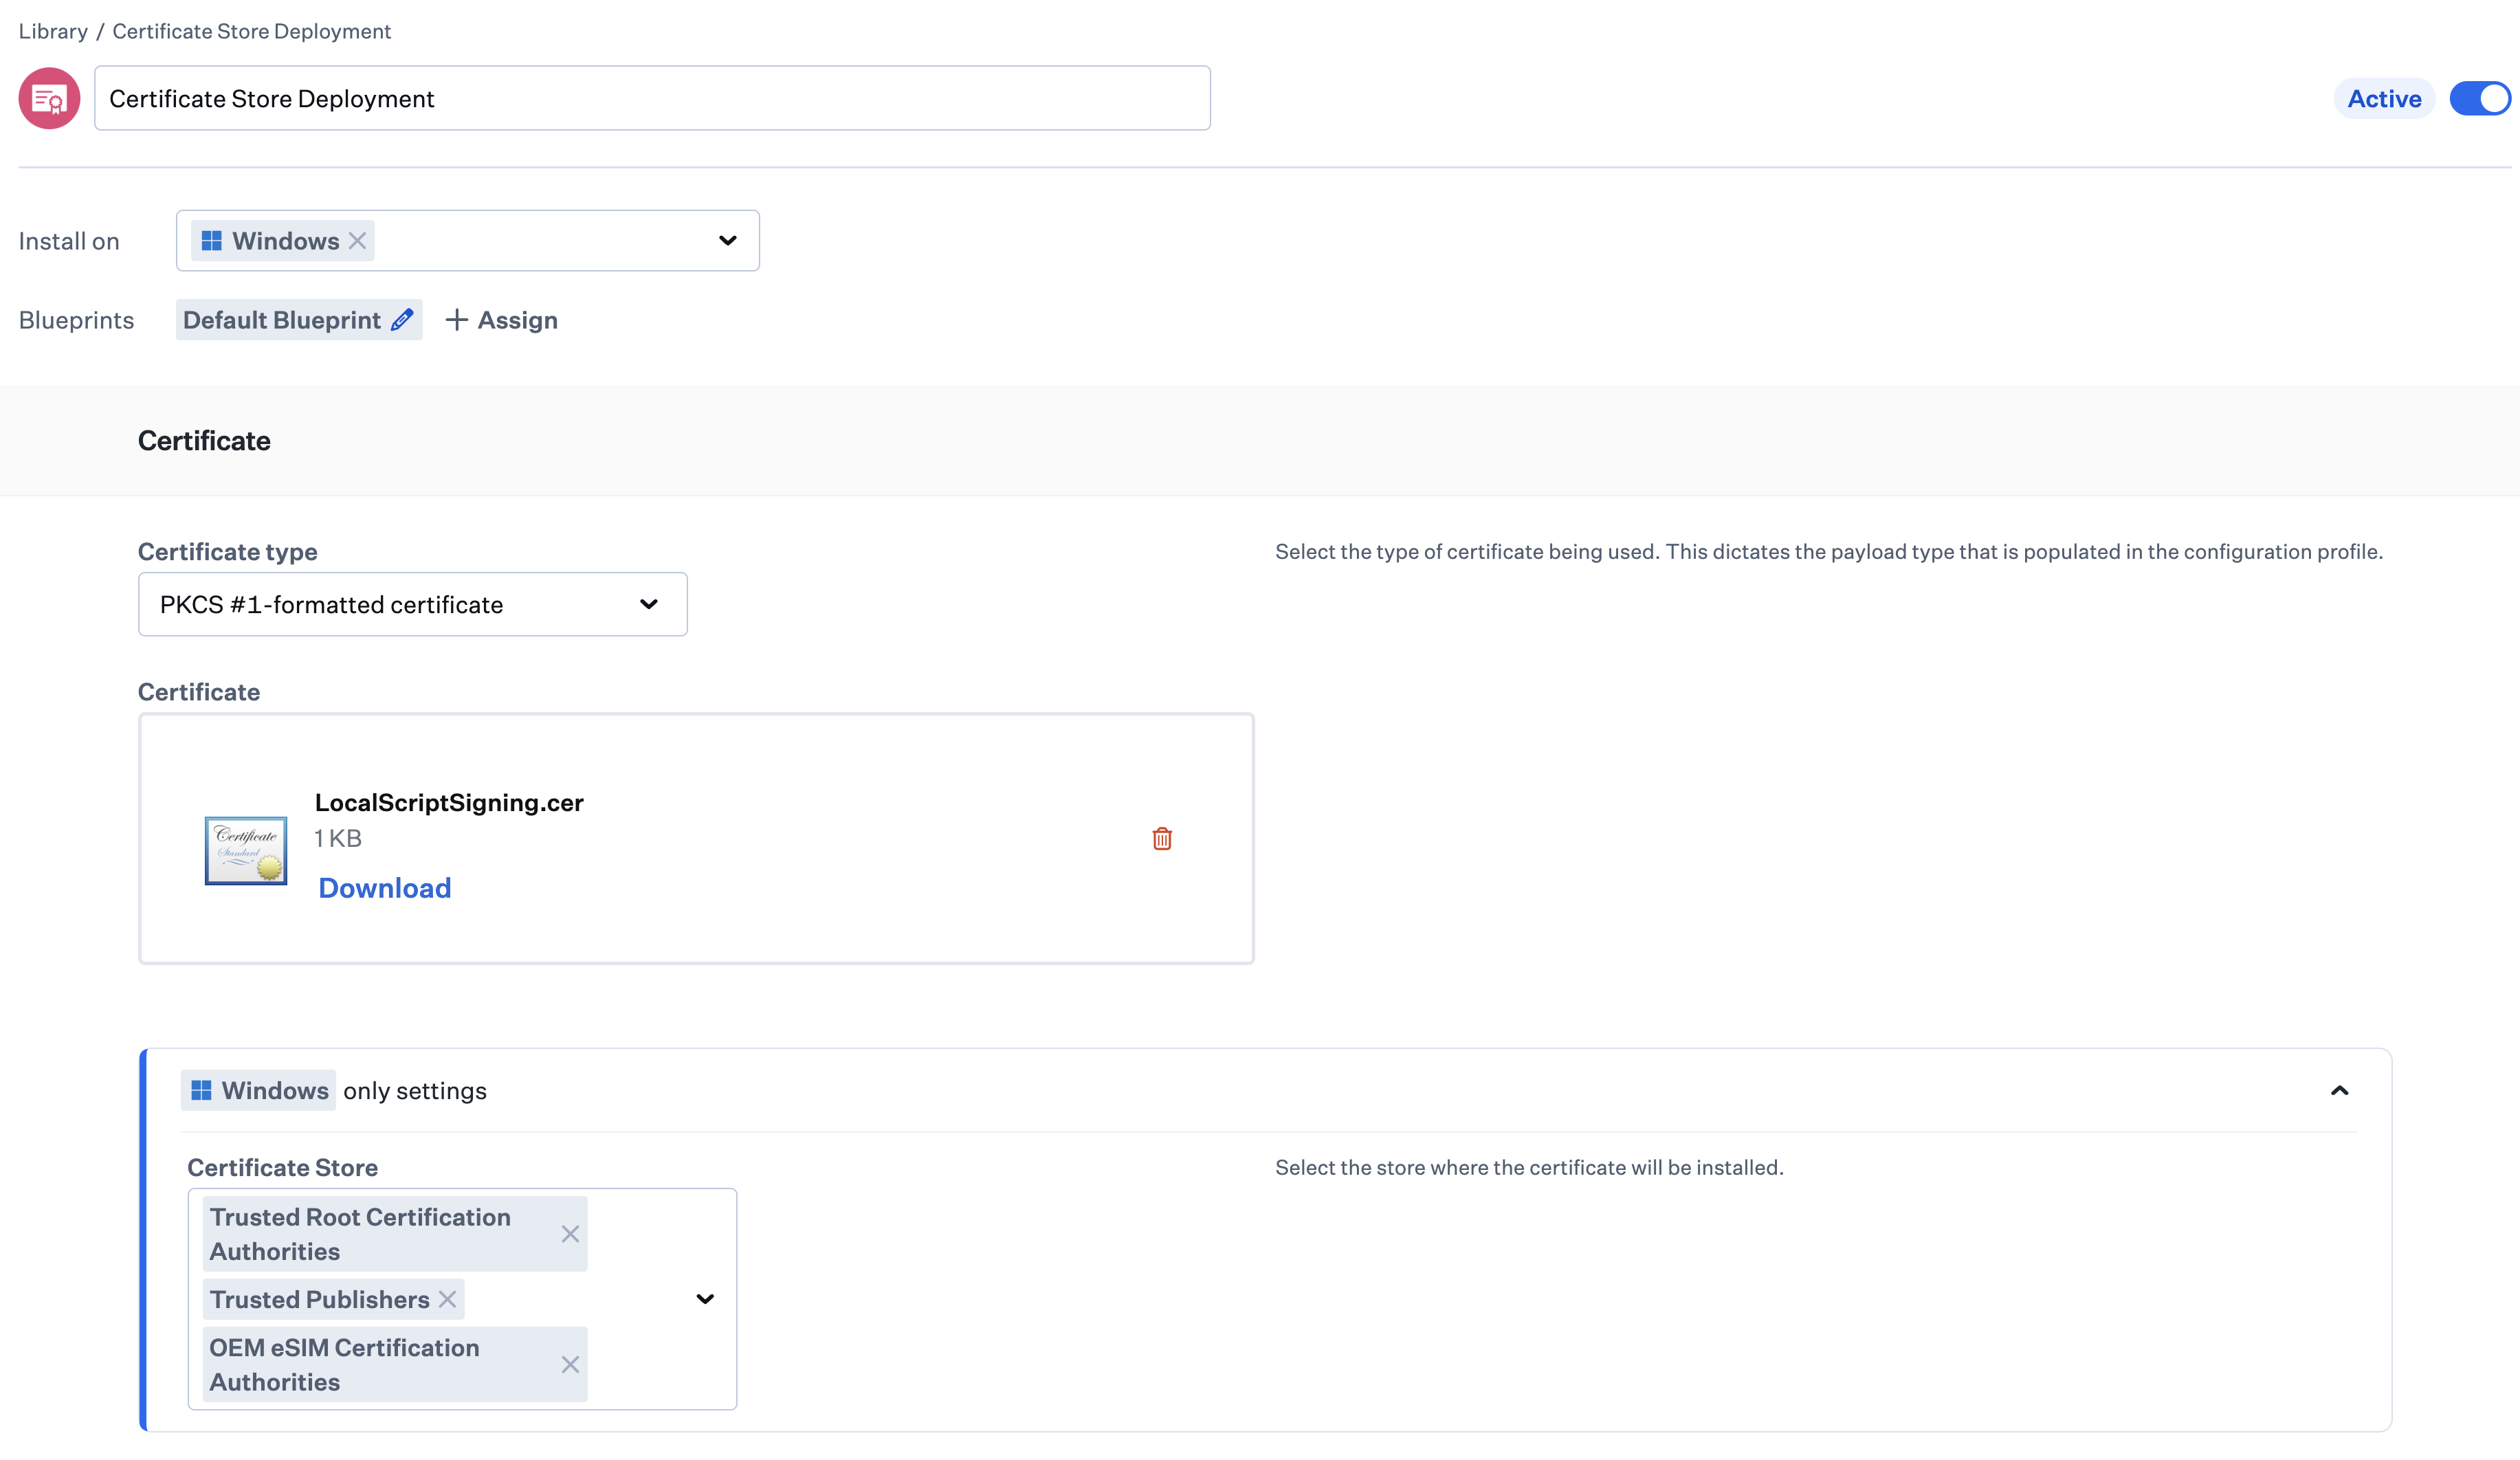
이제 ‘인증서 라이브러리 항목’을 통해 Windows 장치에 PKCS #1 인증서를 설치할 위치를 세밀하게 제어할 수 있습니다.
이 기능은 PKCS #1 인증서를 ‘신뢰할 수 있는 루트 인증 기관’, ‘신뢰할 수 있는 발행자’, ‘OEM eSIM 인증 기관’, ‘신뢰할 수 있는 개인’ 및 ‘신뢰할 수 없는 인증서’를 포함한 특정 Windows 인증서 저장소에 할당할 수 있도록 하여 인증서 관리 기능을 확장합니다. 관리자는 PKCS #1 형식의 인증서를 업로드하고, 신뢰 및 사용 요구 사항에 따라 적절한 저장소를 선택할 수 있습니다.
인증서를 올바른 위치에 배치하는 것은 인증서 신뢰, 인증, 서명 및 보안 통신에 매우 중요합니다. 저장소를 세밀하게 선택하면 잘못된 구성의 위험을 줄이고, 고급 보안 시나리오를 지원하며, 인증서 배포를 Windows 보안 기준에 부합하도록 할 수 있습니다.