Identidad de empleados
 Gestión de Endpoints
 Detección y respuesta de endpoints
 Gestión de vulnerabilidades
 Automatización de cumplimiento
 Centro de confianza


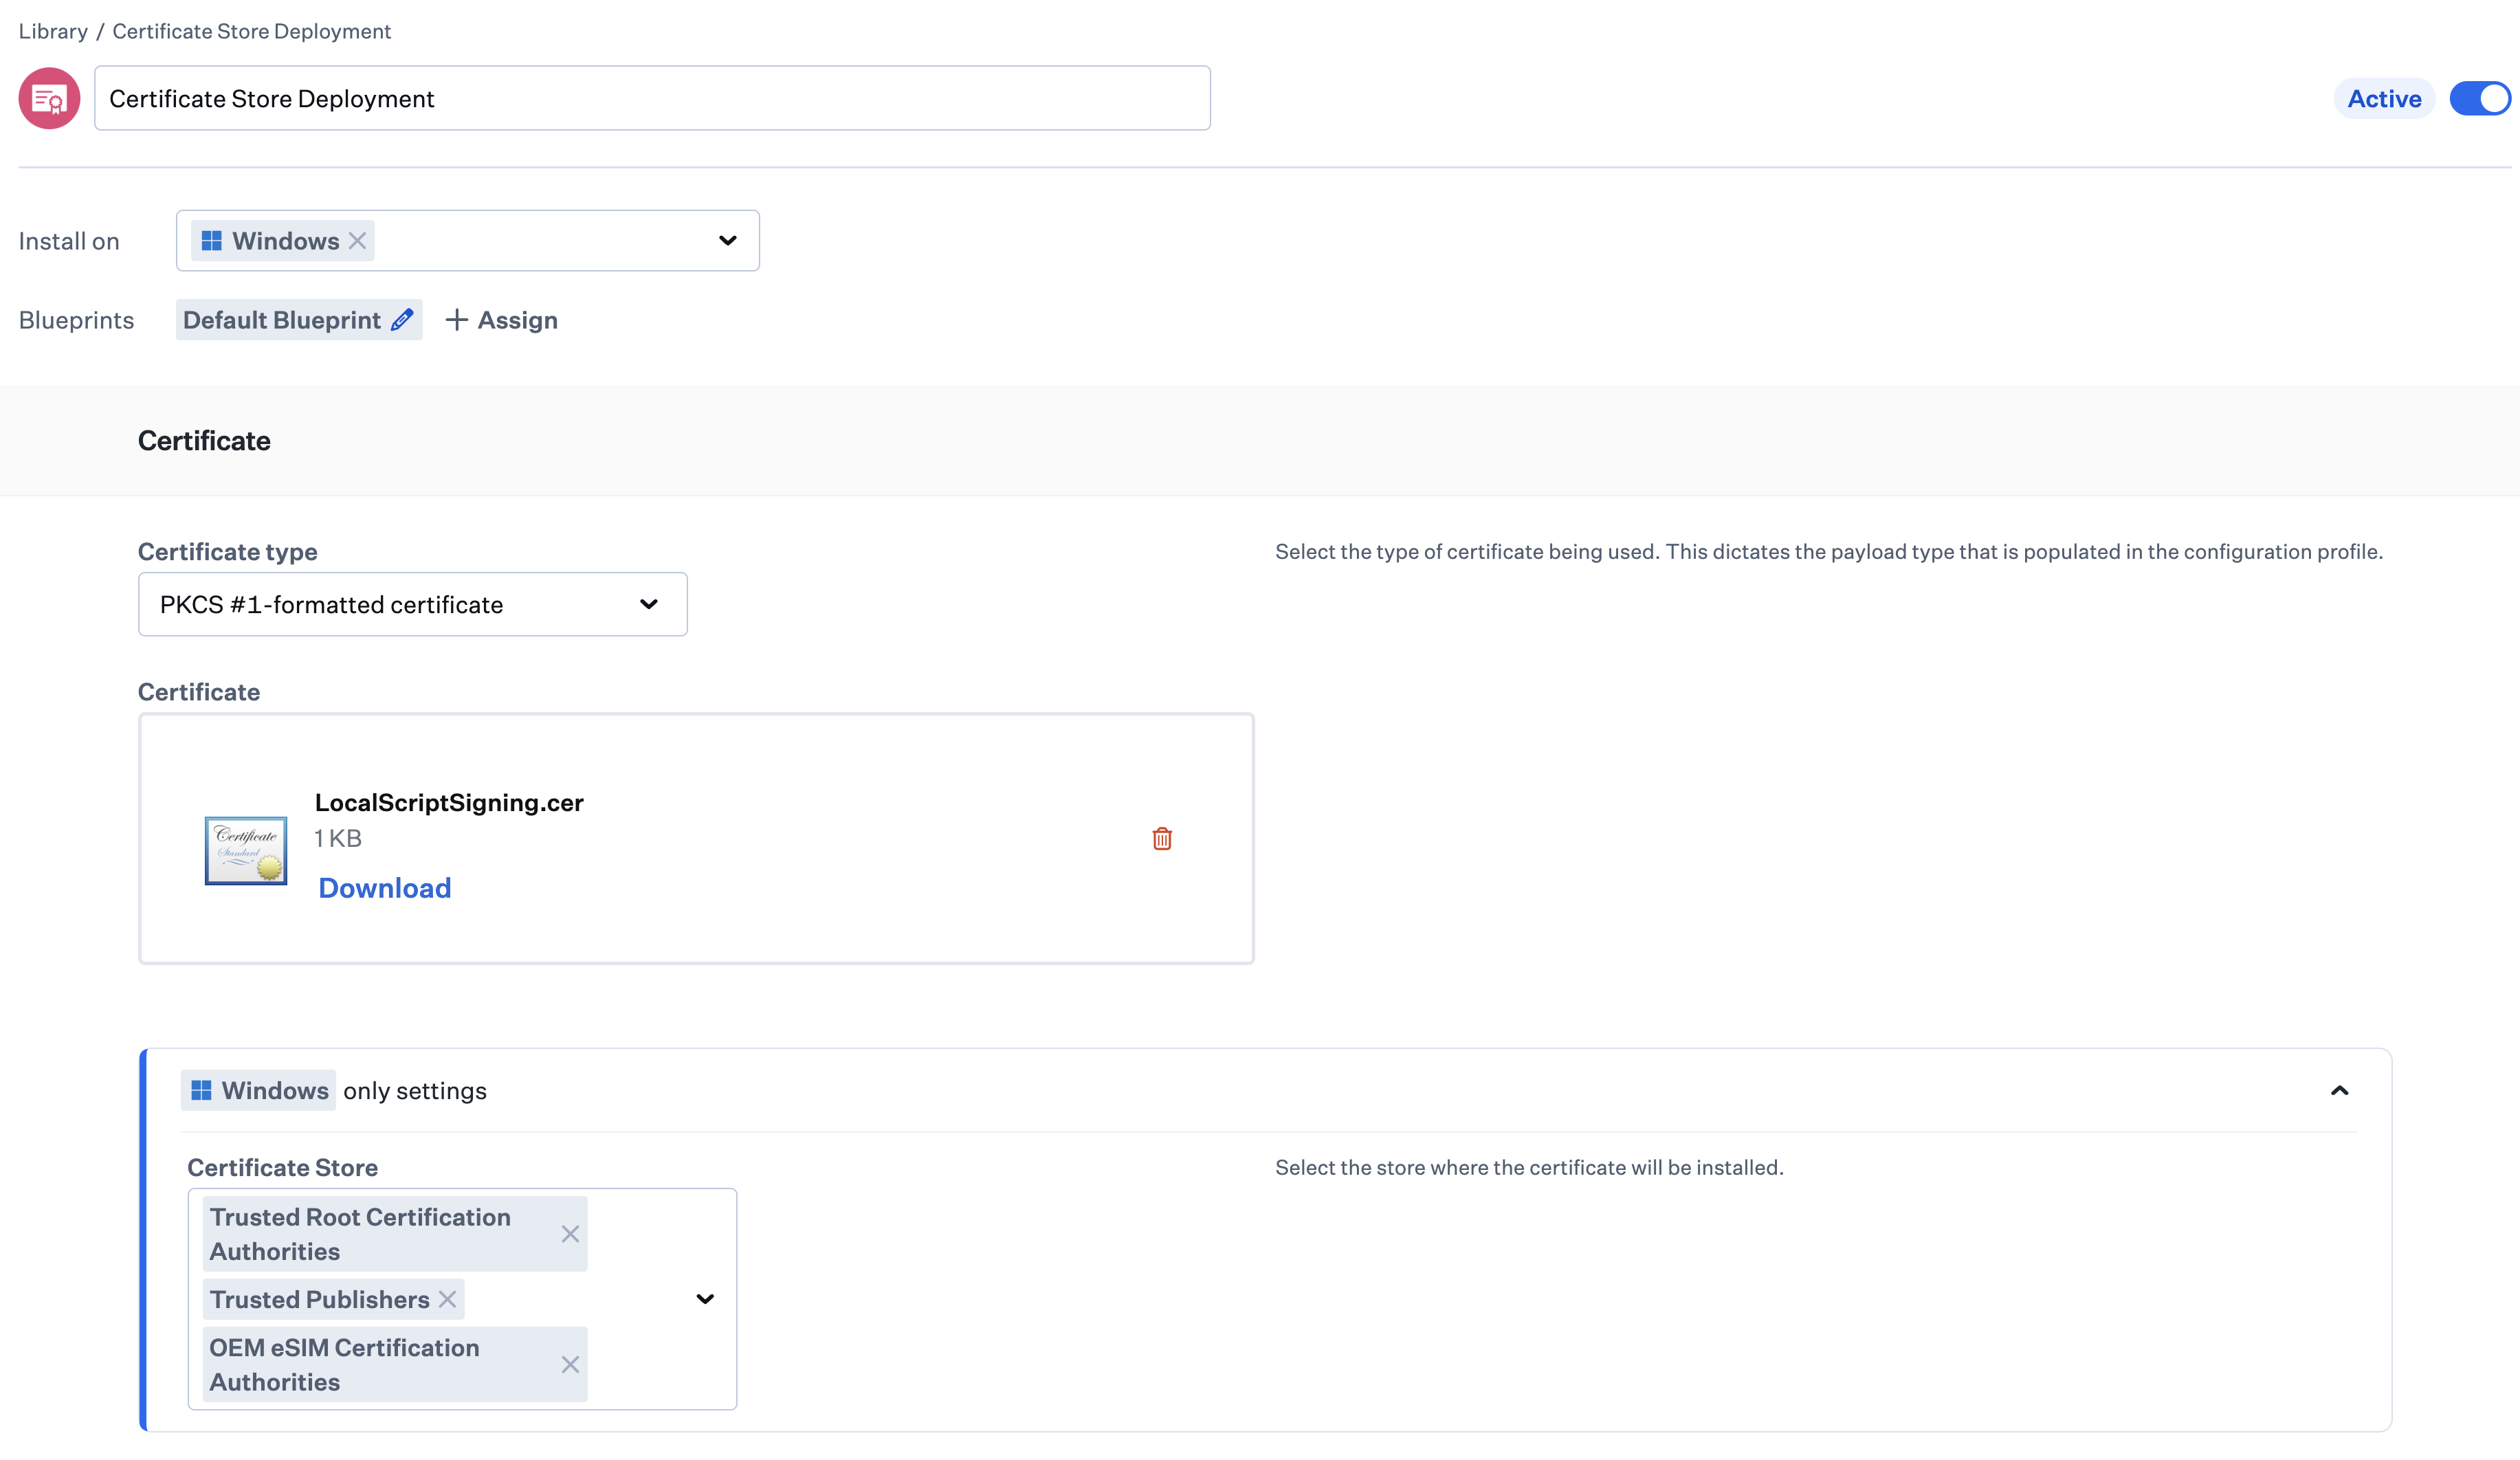
El elemento «Biblioteca de certificados» ahora permite un control detallado sobre la ubicación en la que se instalan los certificados PKCS #1 en los dispositivos Windows.
Esta función amplía la gestión de certificados al permitir que los certificados PKCS #1 se asignen a almacenes de certificados específicos de Windows, entre los que se incluyen las autoridades de certificación raíz de confianza, los emisores de confianza, las autoridades de certificación eSIM de fabricantes de equipos originales, las personas de confianza y los certificados no fiables. Los administradores pueden cargar certificados con formato PKCS #1 y seleccionar el almacén adecuado en función de los requisitos de confianza y uso.
La ubicación correcta de los certificados es fundamental para la confianza en los mismos, la autenticación, la firma y las comunicaciones seguras. La selección detallada de los almacenes reduce el riesgo de configuración errónea, permite escenarios de seguridad avanzados y adapta el despliegue de certificados a las expectativas de seguridad de Windows.