ワークフォース・アイデンティティ
 エンドポイント管理
 エンドポイント検知・対応
 脆弱性管理
 コンプライアンス自動化
 トラスト・センタ


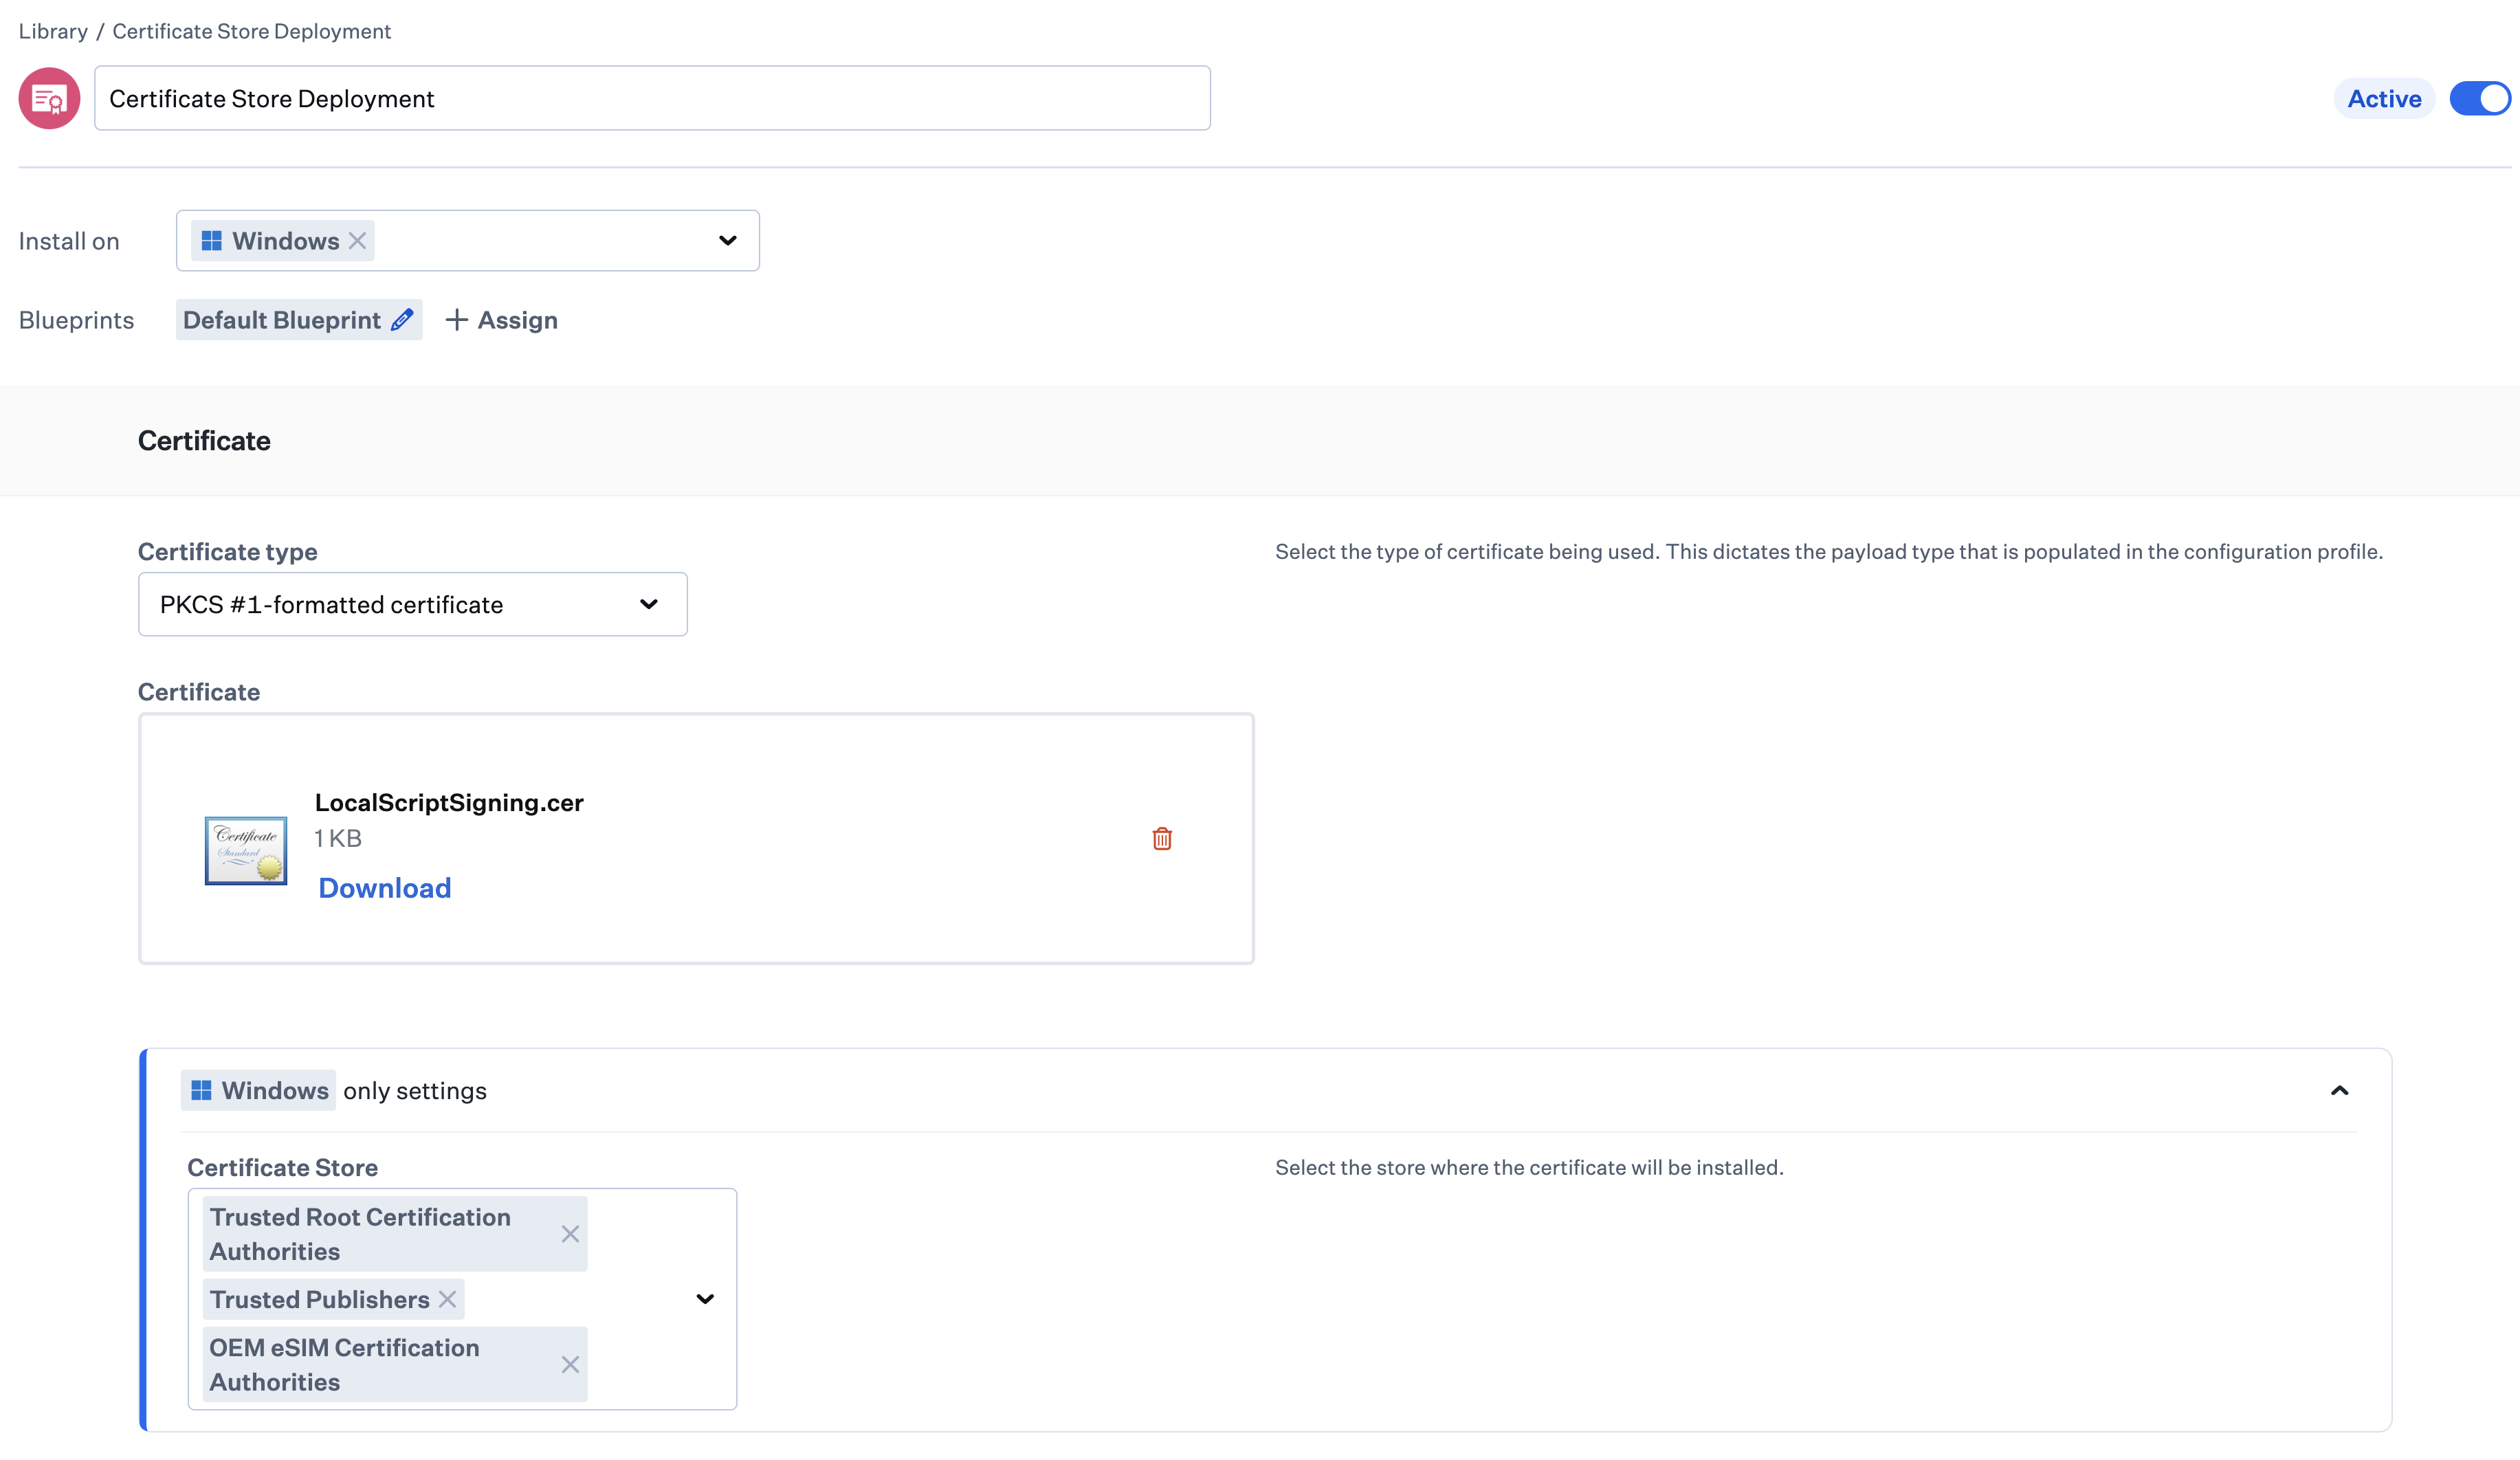
「証明書ライブラリアイテム」では、Windows デバイス上の PKCS #1 証明書のインストール先を細かく制御できるようになりました。
この機能により、PKCS #1 証明書を「信頼されたルート認証局」、「信頼された発行者」、「OEM eSIM 認証局」、「信頼された個人」、および「信頼されていない証明書」といった特定の Windows 証明書ストアに割り当てることが可能になり、証明書管理の機能が拡張されました。 管理者は、PKCS #1 形式の証明書をアップロードし、信頼性や使用要件に基づいて適切なストアを選択できます。
証明書を適切な場所に配置することは、証明書の信頼性、認証、署名、および安全な通信にとって極めて重要です。ストアを細かく選択できることで、設定ミスのリスクを低減し、高度なセキュリティシナリオに対応するとともに、証明書の展開を Windows のセキュリティ要件に適合させることができます。