Identitätsmanagement
 Endpunkt-Management
 Endpunkterkennung und -reaktion
 Schwachstellen-Management
 Compliance-Automatisierung
 Vertrauenszentrum


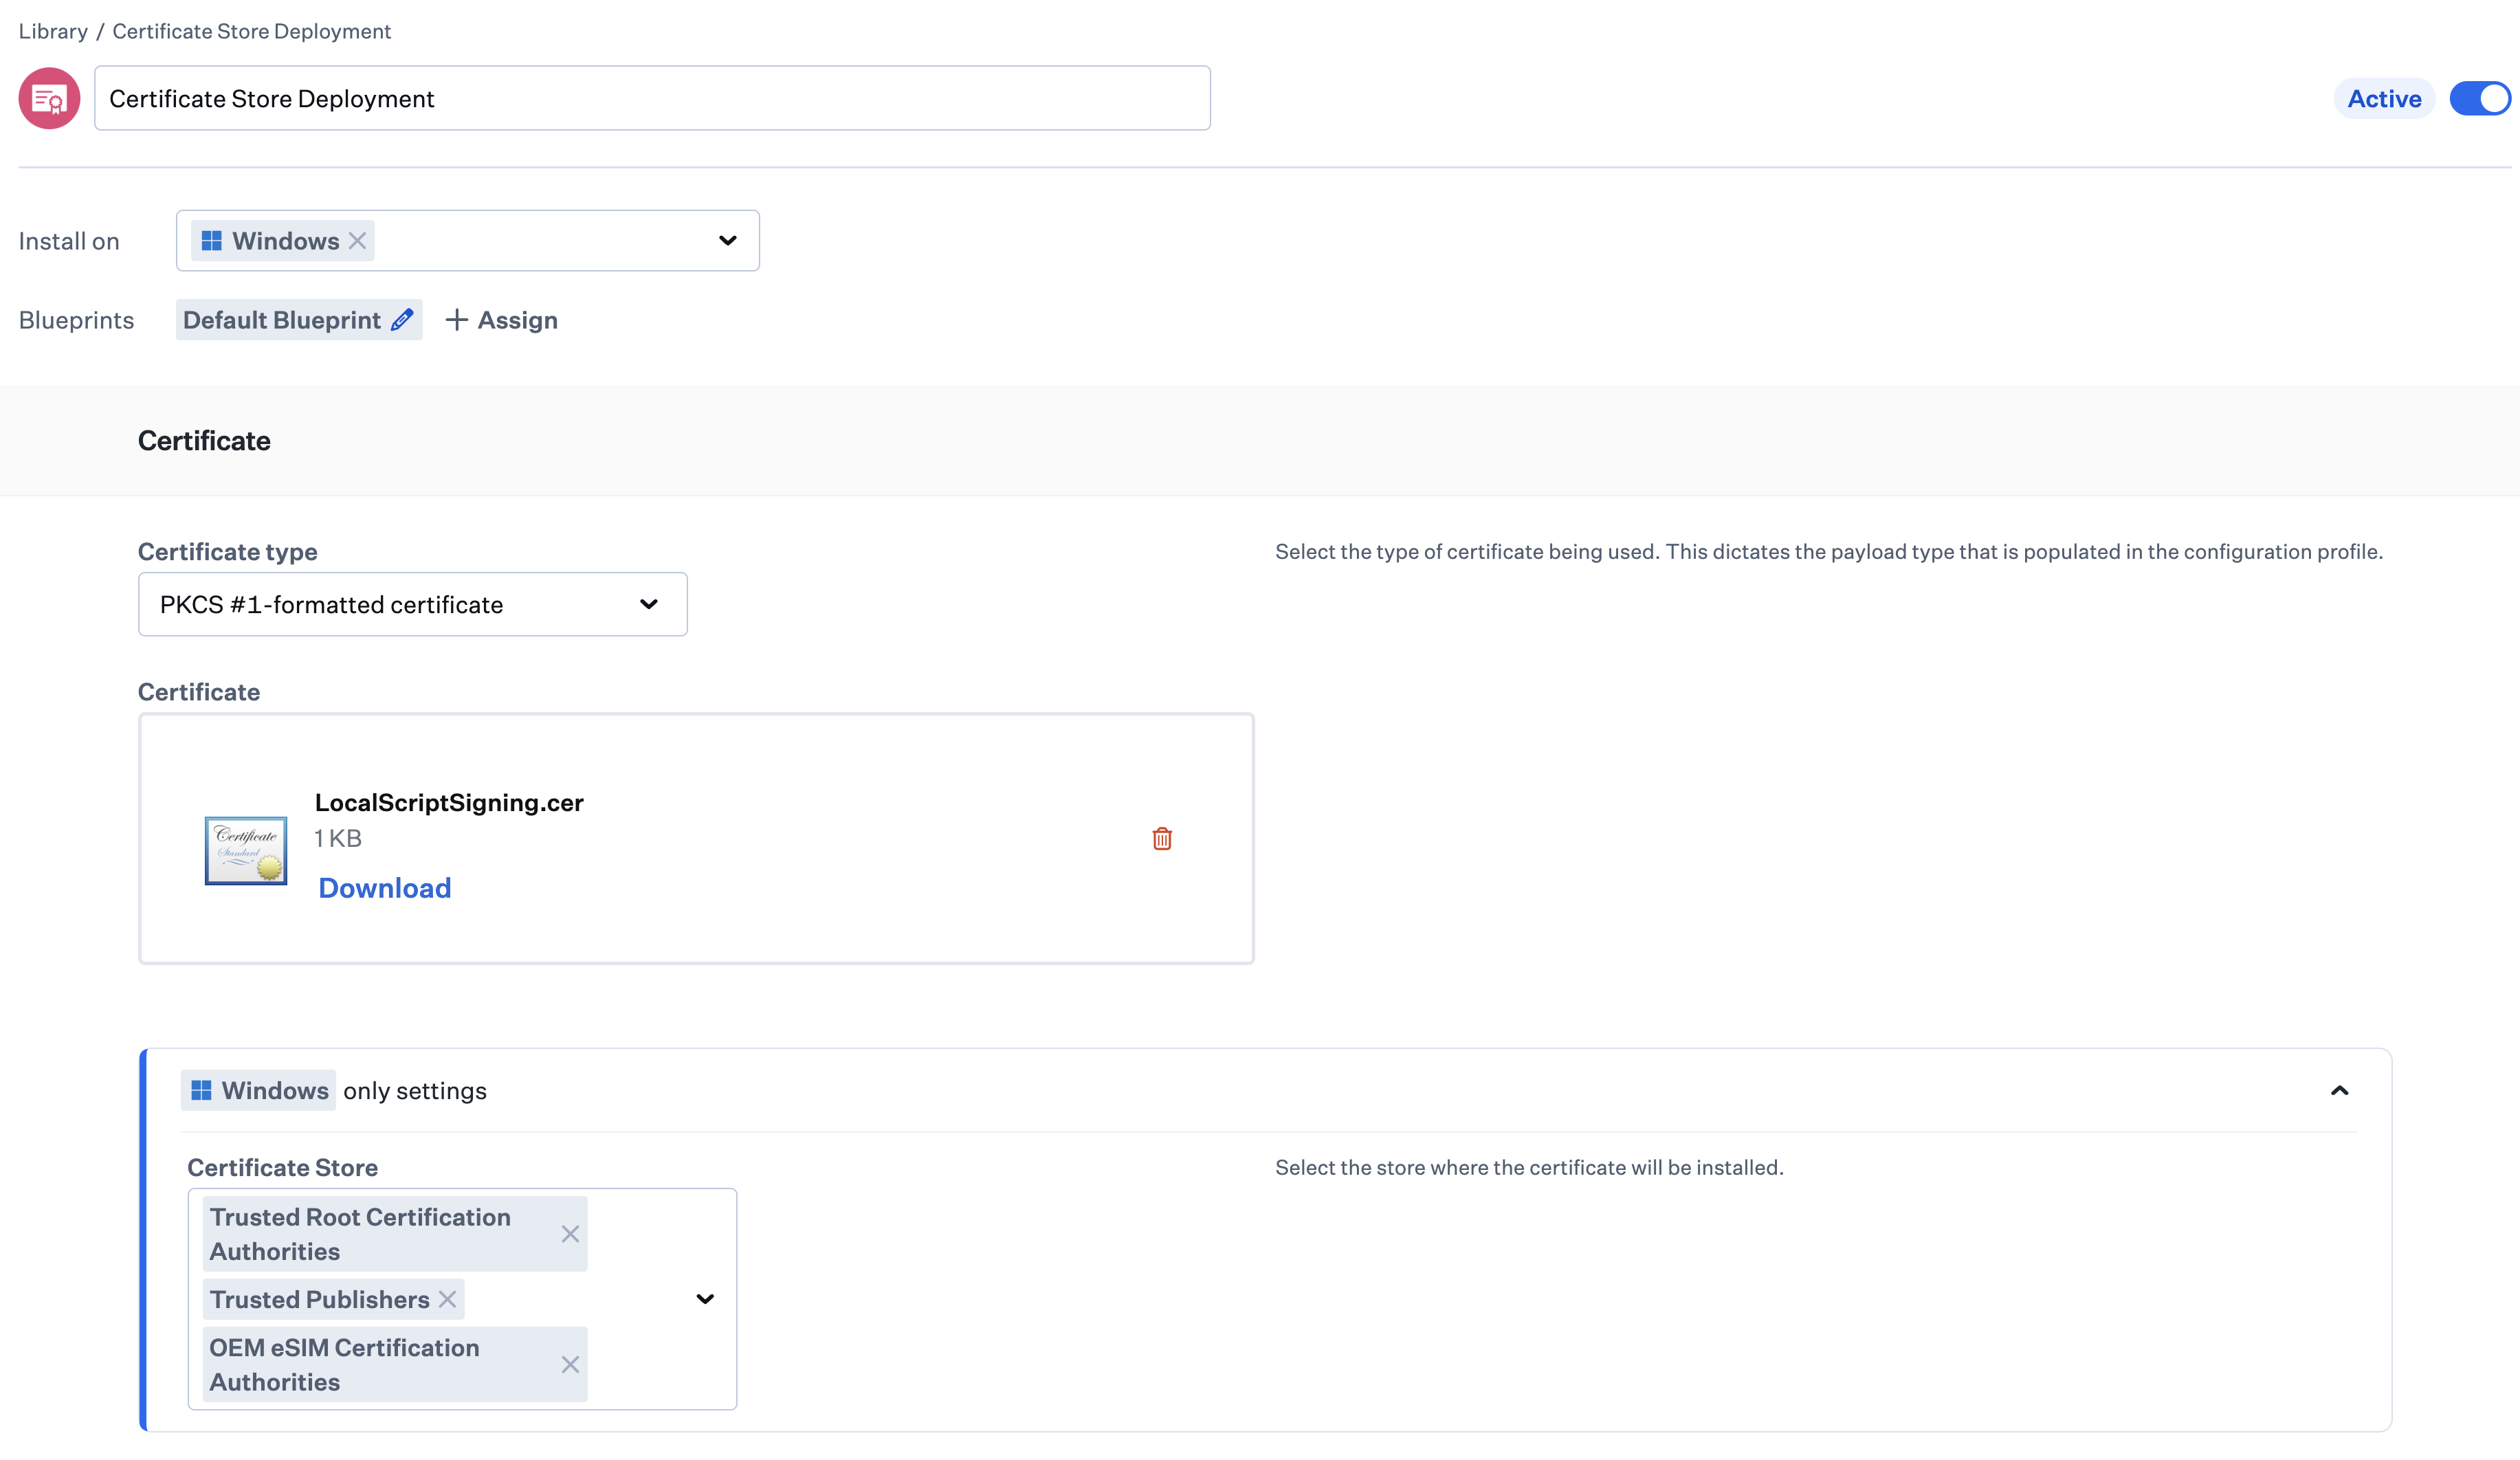
Das Certificate Library Item unterstützt jetzt eine granulare Steuerung darüber, wo PKCS #1-Zertifikate auf Windows-Geräten installiert werden.
Diese Funktion erweitert die Zertifikatsverwaltung, indem sie es ermöglicht, PKCS #1-Zertifikate gezielt bestimmten Windows-Zertifikatspeichern zuzuweisen, darunter Vertrauenswürdige Stammzertifizierungsstellen, Vertrauenswürdige Herausgeber, OEM-eSIM-Zertifizierungsstellen, Vertrauenswürdige Personen und Nicht vertrauenswürdige Zertifikate. Administratoren können PKCS #1-formatierte Zertifikate hochladen und den passenden Speicher je nach Vertrauens- und Nutzungsanforderungen auswählen.
Die korrekte Zertifikatsplatzierung ist entscheidend für Zertifikatsvertrauen, Authentifizierung, Signierung und sichere Kommunikation. Die granulare Speicherauswahl verringert das Risiko von Fehlkonfigurationen, unterstützt fortgeschrittene Sicherheitsszenarien und richtet die Zertifikatsbereitstellung an den Sicherheitsanforderungen von Windows aus.