Skip to content

Actualizaciones de producto

Nuevas funciones, mejoras y correcciones en toda la plataforma.

Sigue a @officiallyiru ↗
Detección & Respuesta Endpoints

Fichas de amenaza

La página «Amenazas» incluye ahora dos nuevos mosaicos visuales en la parte superior: uno muestra la evolución de las amenazas en su entorno a lo largo del tiempo y el otro muestra de un vistazo el número total de dispositivos afectados por cualquier amenaza.

Ambos mosaicos aparecerán en la sección «Amenazas» para los clientes que tengan habilitada la...

Fichas de amenaza
Detección & Respuesta Endpoints

Reglas de detección de comportamientos

Las reglas de detección de comportamiento te ofrecen un mayor control sobre la gestión de las detecciones de comportamiento del EDR.

Esta función te permite personalizar los niveles de detección para aumentar tu protección o reducir el ruido de las alertas según sea necesario.

Niveles de detección personalizables Ahora puede elegir un nivel de detección...

Reglas de detección de comportamientos
Detección & Respuesta Endpoints

Estado de la respuesta ante amenazas

El estado de respuesta ante amenazas te permite actualizar y realizar un seguimiento del estado de respuesta ante una amenaza concreta en tu tenant.

Los estados de amenaza disponibles son

  • Nuevo: un evento de detección que se ha producido en las últimas 24 horas.
  • Abierto: un evento que aún no se ha marcado como cerrado.
  • Cerrado: un evento que un usuario ha...
Estado de la respuesta ante amenazas
Detección & Respuesta Endpoints

Etiquetas de amenazas

La sección «Amenazas» incluye ahora una columna de etiquetas, lo que permite ver qué etiquetas están asociadas a cada amenaza. Las etiquetas de amenazas se pueden crear, editar y eliminar dentro de la sección «Amenazas».

Las etiquetas de amenazas te permiten clasificar de forma flexible las detecciones con etiquetas personalizadas, lo que agiliza la gestión...

Detección & Respuesta Endpoints

Nivel de gravedad de la amenaza

La sección «Amenazas» incluye ahora un nivel de gravedad para ayudar a los equipos de seguridad de la información a evaluar rápidamente la importancia de las amenazas detectadas. A cada evento de amenaza se le asigna uno de los cinco niveles de gravedad: Crítico, Alto, Medio, Bajo e Informativo.

La tabla de amenazas incluye ahora una columna «Gravedad» que...

Nivel de gravedad de la amenaza
Detección & Respuesta Endpoints

Se ha cambiado el nombre de un elemento de la biblioteca de Avert

El elemento «Avert Library» ha pasado a denominarse «EDR Library». Esta actualización garantiza que el nombre del elemento de la biblioteca, dentro de la sección «Biblioteca», coincida con el nombre del producto.

Ten en cuenta que este cambio solo afecta a los elementos de la biblioteca de nueva creación; los elementos existentes no sufren ningún cambio.

...

Detección & Respuesta Endpoints

Aislamiento de dispositivos para EDR en macOS

El aislamiento de dispositivos te permite cortar inmediatamente la conexión a la red de cualquier dispositivo macOS del que se sospeche que ha sido comprometido. Esta función, a la que se puede acceder directamente desde la sección «Amenazas», permite contener rápidamente amenazas activas como el malware o los movimientos laterales no autorizados.

Los...

Detección & Respuesta Endpoints

La pestaña «Amenazas» pasa a llamarse «Detecciones»

La pestaña «Amenazas» del panel de navegación de la izquierda ha pasado a llamarse «Detecciones».

Además, las secciones «Amenazas por gravedad» y «Amenazas a lo largo del tiempo» han pasado a llamarse «Detecciones por gravedad» y «Detecciones a lo largo del tiempo» en la página de inicio, en la página «Dispositivos» y en Iru AI.

Para obtener más...

Detección & Respuesta Endpoints

El aislamiento de dispositivos para macOS EDR ya está disponible para todos los clientes de Iru EDR

El aislamiento de dispositivos te permite cortar de inmediato la conexión a la red de cualquier dispositivo macOS del que se sospeche que ha sido comprometido. Esta función, a la que se puede acceder directamente desde la sección «Detecciones», permite contener rápidamente amenazas activas, como el malware o los movimientos laterales no autorizados.

Esta...

Detección & Respuesta Endpoints

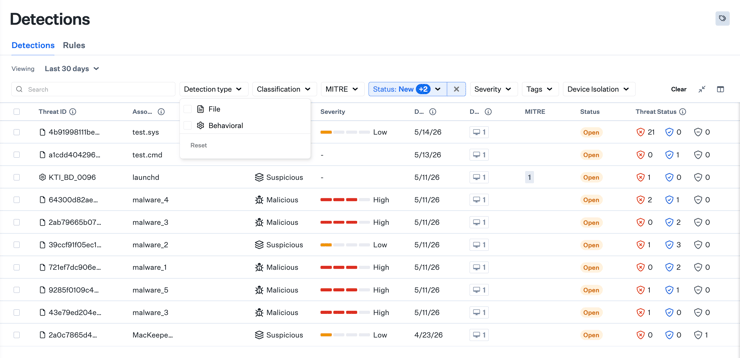
Vista unificada de detecciones de EDR

Las detecciones de archivos y de comportamiento se combinan en una única vista. Esta actualización incluye un filtro para aislar las detecciones de archivos o las de comportamiento. La columna «Estado de la amenaza» se ha normalizado para que se muestre de forma coherente en ambos tipos de detección.

Ten en cuenta que esta actualización modifica únicamente...

Vista unificada de detecciones de EDR

Mantente al día

La colección quincenal de Iru con artículos, videos e investigaciones para mantener a los equipos de IT y seguridad a la vanguardia.