Identité des collaborateurs
 Gestion des terminaux
 Détection et réponse aux menaces
 Gestion des vulnérabilités
 Automatisation de la conformité
 Centre de confiance


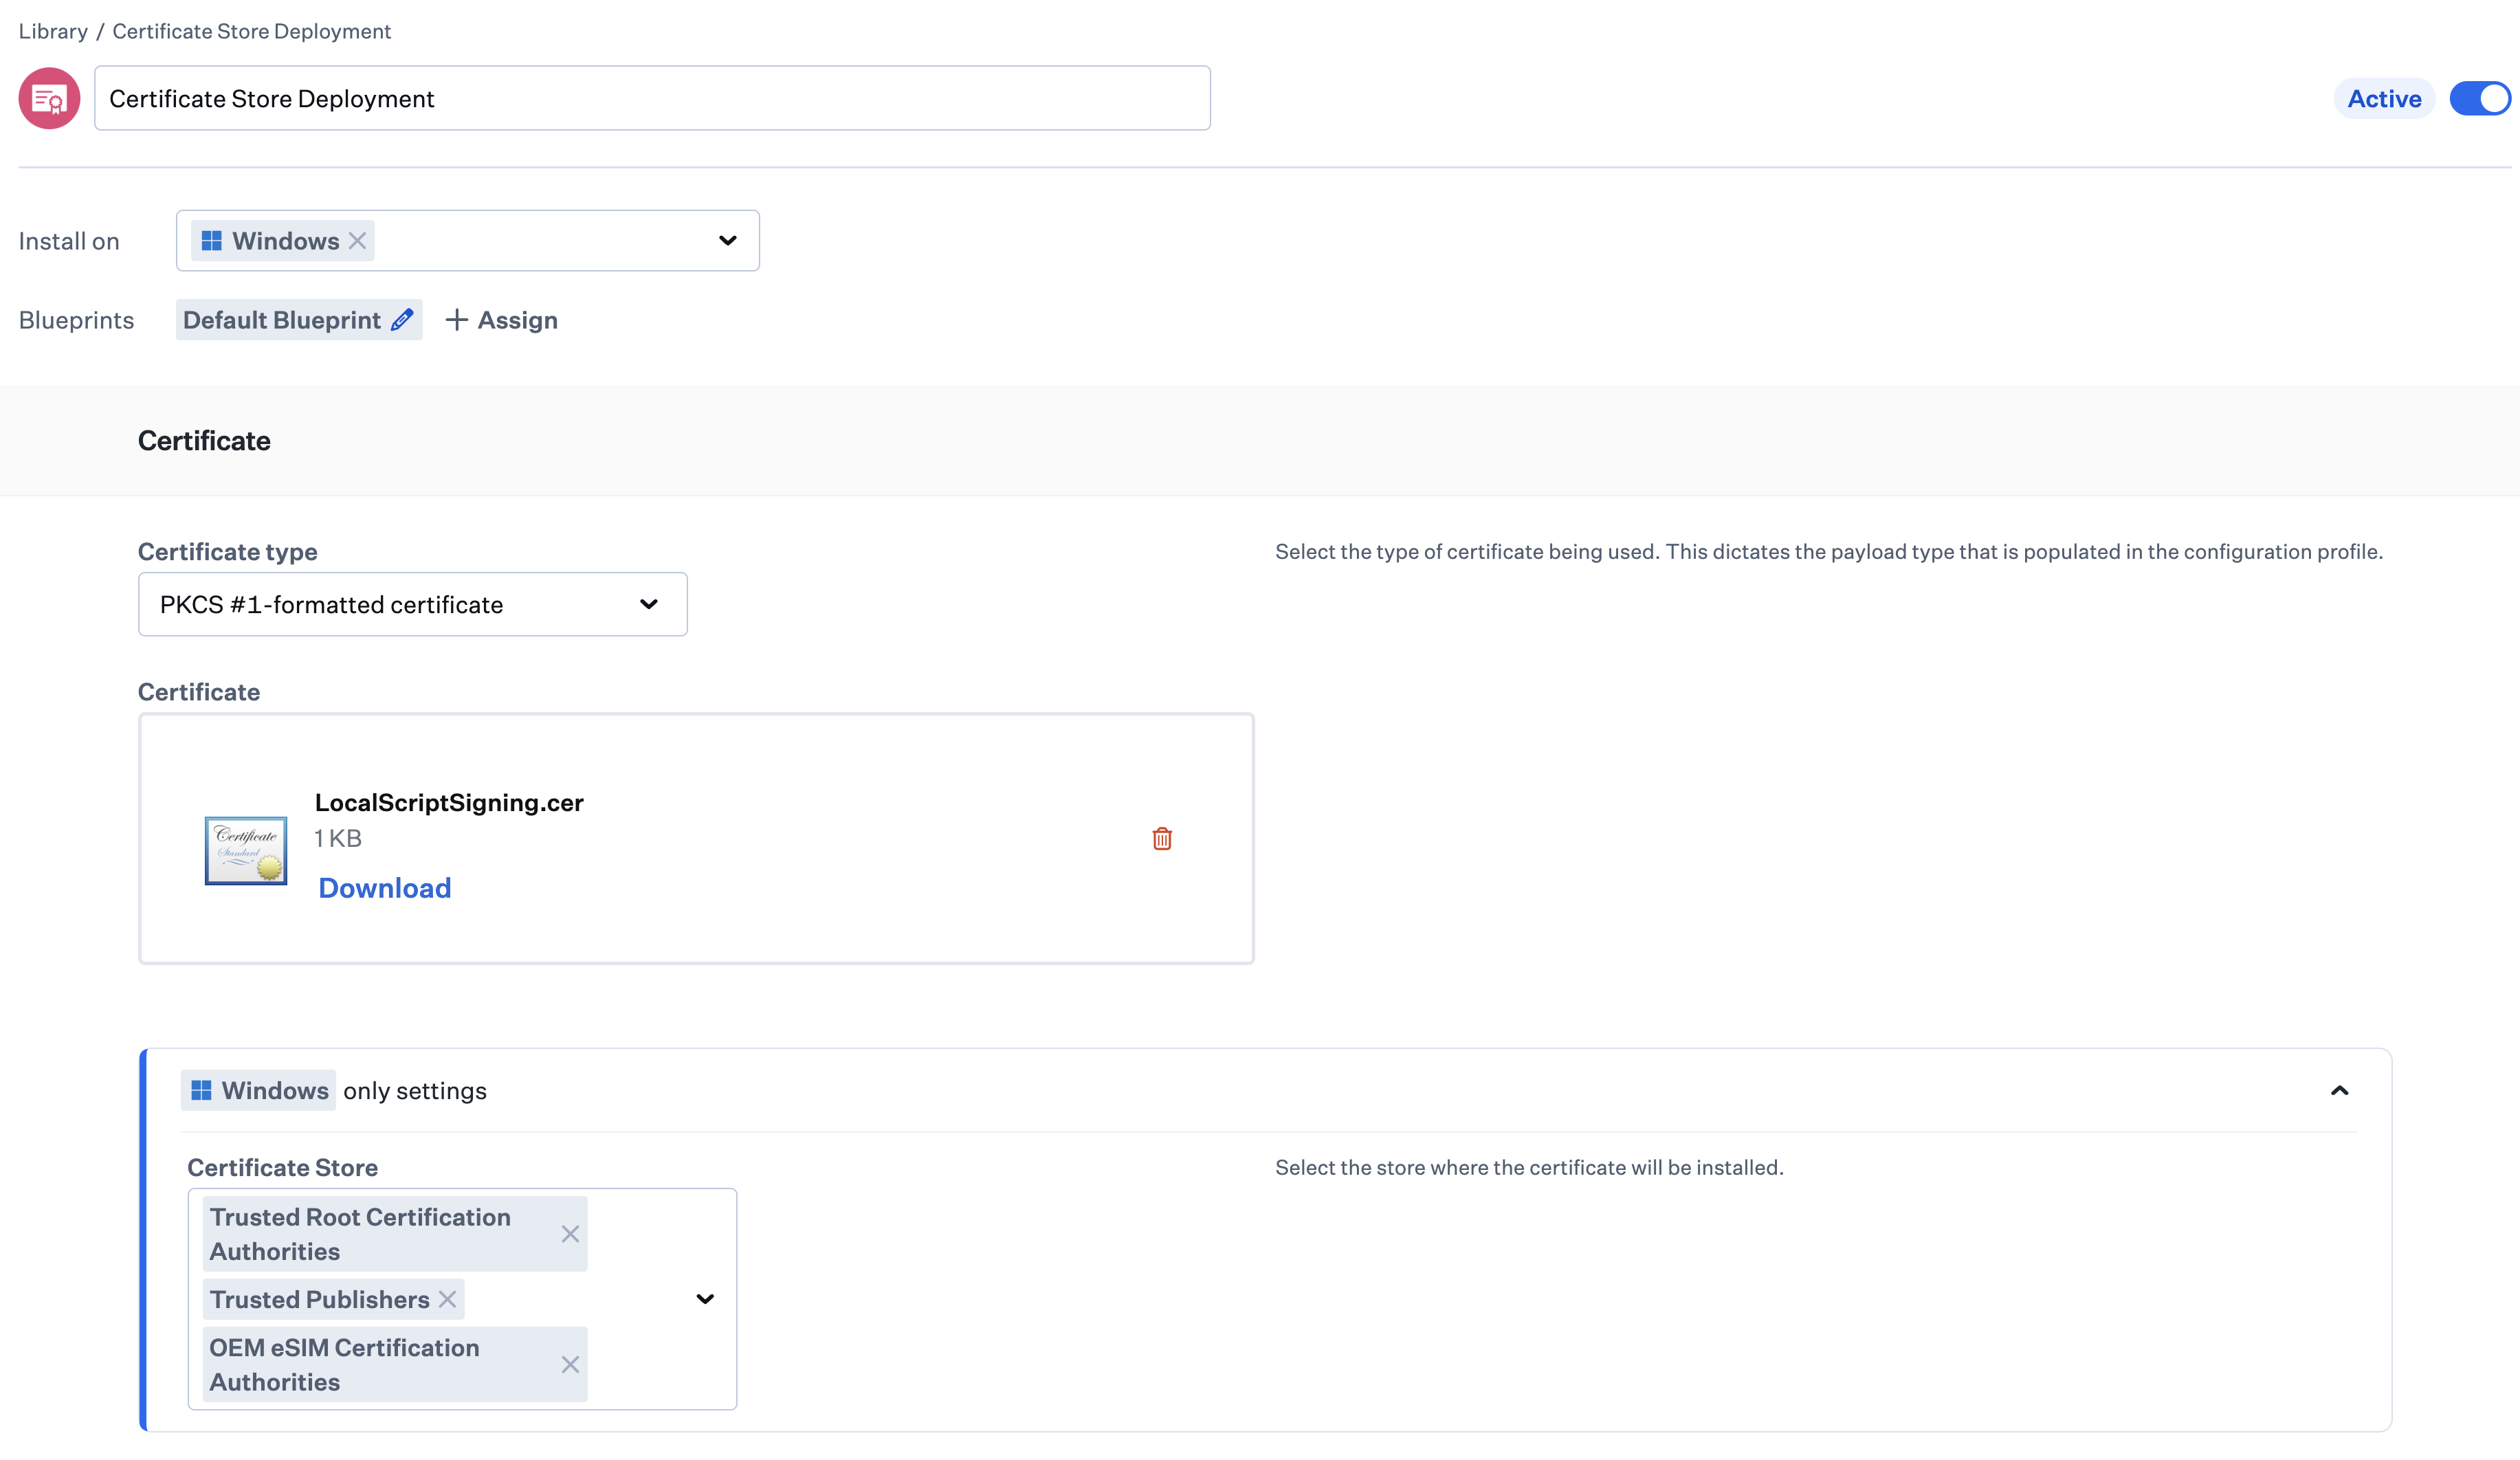
L'élément « Bibliothèque de certificats » permet désormais de contrôler de manière précise l'emplacement d'installation des certificats PKCS #1 sur les appareils Windows.
Cette fonctionnalité étend la gestion des certificats en permettant de cibler les certificats PKCS #1 vers des magasins de certificats Windows spécifiques, notamment les autorités de certification racines de confiance, les éditeurs de confiance, les autorités de certification eSIM OEM, les personnes de confiance et les certificats non fiables. Les administrateurs peuvent importer des certificats au format PKCS #1 et sélectionner le magasin approprié en fonction des exigences de confiance et d’utilisation.
Le placement correct des certificats est essentiel pour garantir la confiance dans les certificats, l’authentification, la signature et la sécurité des communications. La sélection fine des magasins réduit le risque de mauvaise configuration, prend en charge des scénarios de sécurité avancés et aligne le déploiement des certificats sur les exigences de sécurité de Windows.