
 ワークフォース・アイデンティティ
 エンドポイント管理
 エンドポイント検知・対応
 脆弱性管理
 コンプライアンス自動化
 トラスト・センタ




Windows向けCustom AppsがIru Endpoint Managementで利用可能になりました。MSI、EXE、PowerShellでラップしたインストーラに対応しています。ファイルをアップロードし、設定を構成すれば、あとはIruが展開を処理します。
従来、Windowsアプリの展開は手間がかかり、信頼性にも課題がありました。アプリケーションをインストールするには、IT管理者がファイルを別の形式に再パッケージ化する必要があり、MDMのチェックインに長い遅延が発生するため、更新が実行されたかどうかも分かりにくい状況でした。
Windows向けの新しいCustom Appライブラリアイテムは、まさにこの課題を解決します。ビジネスに必要なアプリをより迅速かつ確実に展開できるようにし、実際のインストールロジックにも柔軟に対応できます。
摩擦のないアプリのパッケージング
Custom Appライブラリアイテムでは、Windowsインストーラと関連ファイルを含む.zipファイルをアップロードします。このライブラリアイテムにより、展開前にインストーラや関連するインストーラファイルを別の形式に再パッケージ化する必要がなくなります。また、最大5GBのインストーラに対応しているため、ビジネスで使用するあらゆるアプリに対応できます。
レジストリキーの更新など、追加の手順が必要なインストールでは、zipファイルにPowerShellスクリプトを含め、インストールコマンドで参照できます。これにより、複雑なWindowsアプリケーションをよりシンプルかつ柔軟に展開できます。
たとえば、FinanceApp.exeとinstall.ps1というスクリプトをまとめてzip化できます。このスクリプトでアプリをインストールし、その後、会社固有の構成をレジストリキーに更新できます。zipファイルをアップロードした後は、Custom Appのインストールコマンドフィールドにinstall.ps1と入力するだけで、スクリプトが実行されます。

展開設定を構成する
アップロード後、以下を設定します。
- インストールおよびアンインストールのコマンドライン — 展開とバージョンアップグレードの両方で使用されます
- 検出ロジック — ファイルパス、フォルダ、レジストリキー、MSI ProductCodeを使用して、インストール前後にアプリが実際に存在するかをIruが判断します
- アーキテクチャ — x86、x64、ARM64。利用可能な場合はMSIメタデータから自動検出されます
- アプリのメタデータ — アイコン、バージョン、説明、発行元
- 強制適用のタイミング — 即時に強制するか、インストールが必須になる前にユーザに猶予期間を与えるかを選択できます
- インストールコマンド — zipに含めたスクリプトを参照できます
設定が完了したら、Assignment Mapを通じてライブラリアイテムをBlueprintに割り当てます。その後はIruが処理します。
すぐに開始される展開
Custom Appを展開すると、オンラインのデバイスでは、次回のエンドポイントエージェントのチェックイン時、15分以内にインストールが開始されます。インストールに失敗した場合、Iruはエージェントがチェックインするたびに再試行します。
古いバージョンのアプリがすでにインストールされている場合、Iruは更新中の業務への影響を最小限に抑えるロジックを自動的に適用します。
- アプリが閉じている場合、Iruはユーザ操作なしでサイレントインストールを実行します。
- アプリが開いている場合、Iruは強制適用期限まで、8時間ごとにアプリを閉じて更新するようユーザに促します。
- 強制適用期限に達すると、Iruはインストールを完了できるようにアプリを自動的に閉じます。
財務ツールやCRMなど、終日開いたままにされるアプリでは、強制適用まで少なくとも1週間の猶予期間を設けることを推奨します。これにより、ユーザは期限時にアプリを強制終了される前に、自分のタイミングで更新でき、IT部門によるフォローアップも不要になります。
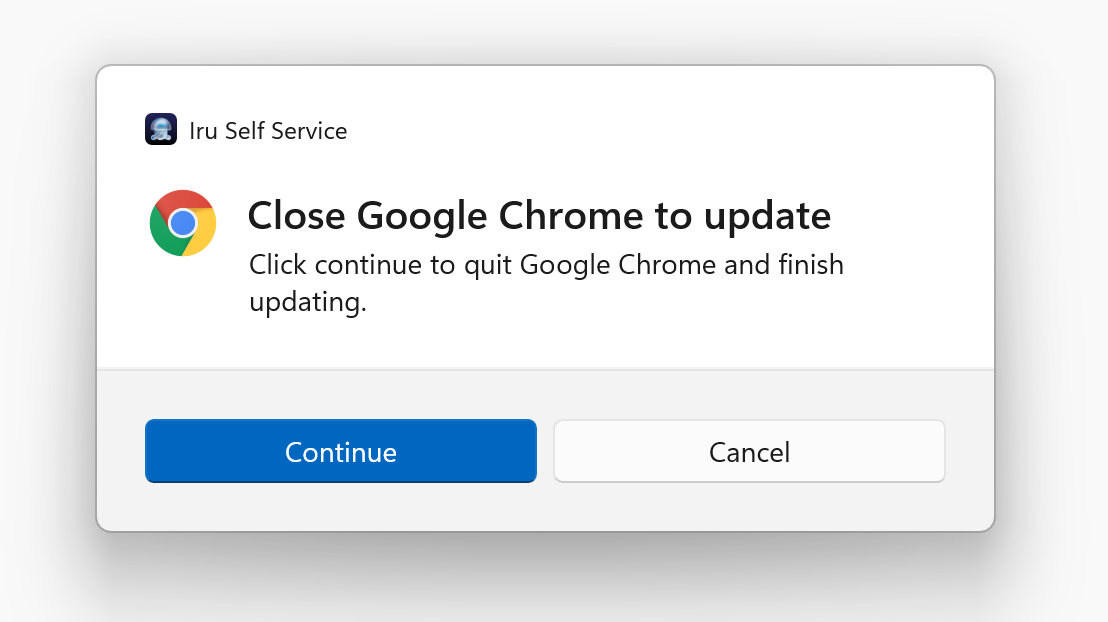
展開例
財務チームが、承認、レポート作成、照合に社内Windowsアプリを使用しているとします。このアプリは1日の大半で開かれています。1週間以内に重要なアップデートを展開する必要があります。
Custom Appライブラリアイテムで、zip化したインストーラをアップロードし、アプリケーションの詳細を入力します。アプリが使用中であることを示す実行ファイルを指定し、MSIベースの検出を構成し、3日間の強制適用期間を設定して、Blueprintに割り当てます。
オンラインのデバイスでは、15分以内にインストールが開始されます。財務アプリが開いている場合、期限前にアプリを閉じるようユーザに促されます。強制適用までに閉じられなかった場合、Iruが自動的にアプリを閉じて展開を完了します。
構成例は次のとおりです:

Windowsアプリケーション展開のモダンな方法
IruのWindows向けCustom Appライブラリアイテムは、Windowsアプリケーションを展開する新しい方法を提供します。追加の再パッケージ化ステップを必要とせず、展開が成功したかどうかを確認するために何時間も待つことなく、Iruはワークフロー全体を1か所に統合します。15分以内に開始される強制適用と、各デバイスの状況を明確に把握できるレポートにより、より効率的に展開を管理できます。
さらに詳しく確認したい場合は、 完全版のドキュメントをご参照ください。
実際の動作を確認してみませんか? デモをリクエストしてください。


