ワークフォース・アイデンティティ
 エンドポイント管理
 エンドポイント検知・対応
 脆弱性管理
 コンプライアンス自動化
 トラスト・センタ




What is vulnerability remediation? Vulnerability remediation is the process of eliminating security vulnerabilities before attackers can exploit them. It involves identifying affected systems, prioritizing the most critical risks, and taking corrective action.
金曜日の午後4時47分。重大なCVE(Common Vulnerabilities and Exposures)のエントリが公開され、セキュリティチームは影響を受けるすべてのデバイスを迅速に特定しました。
そして、ここからが本当の作業の始まりです。修正の責任者は誰か?どのシステムに直ちに対処が必要か?今すぐパッチを適用できるのか、それともまず更新プログラムのテストが必要か?定義された脆弱性是正プロセスがなければ、こうした疑問が対応の遅れを招き、その間にリスクは増大し続けます。
そして、脆弱性の発見はあくまで出発点に過ぎません。リスクを低減するには、ソフトウェアへのパッチ適用、設定の変更、脆弱なアプリケーションの削除、あるいはアクティブな脅威を封じ込めるためのデバイス隔離など、適切なタイミングで適切な措置を講じることが必要です。検出から是正への移行が早ければ早いほど、攻撃者が狙う隙は小さくなります。
脆弱性の是正とは何か、なぜ重要なのかを理解することで、その実現方法について学びましょう。また、より迅速で信頼性の高い是正プロセスを構築するための方法もご紹介します。
脆弱性の是正はどのように行われるのか?(是正のライフサイクル)
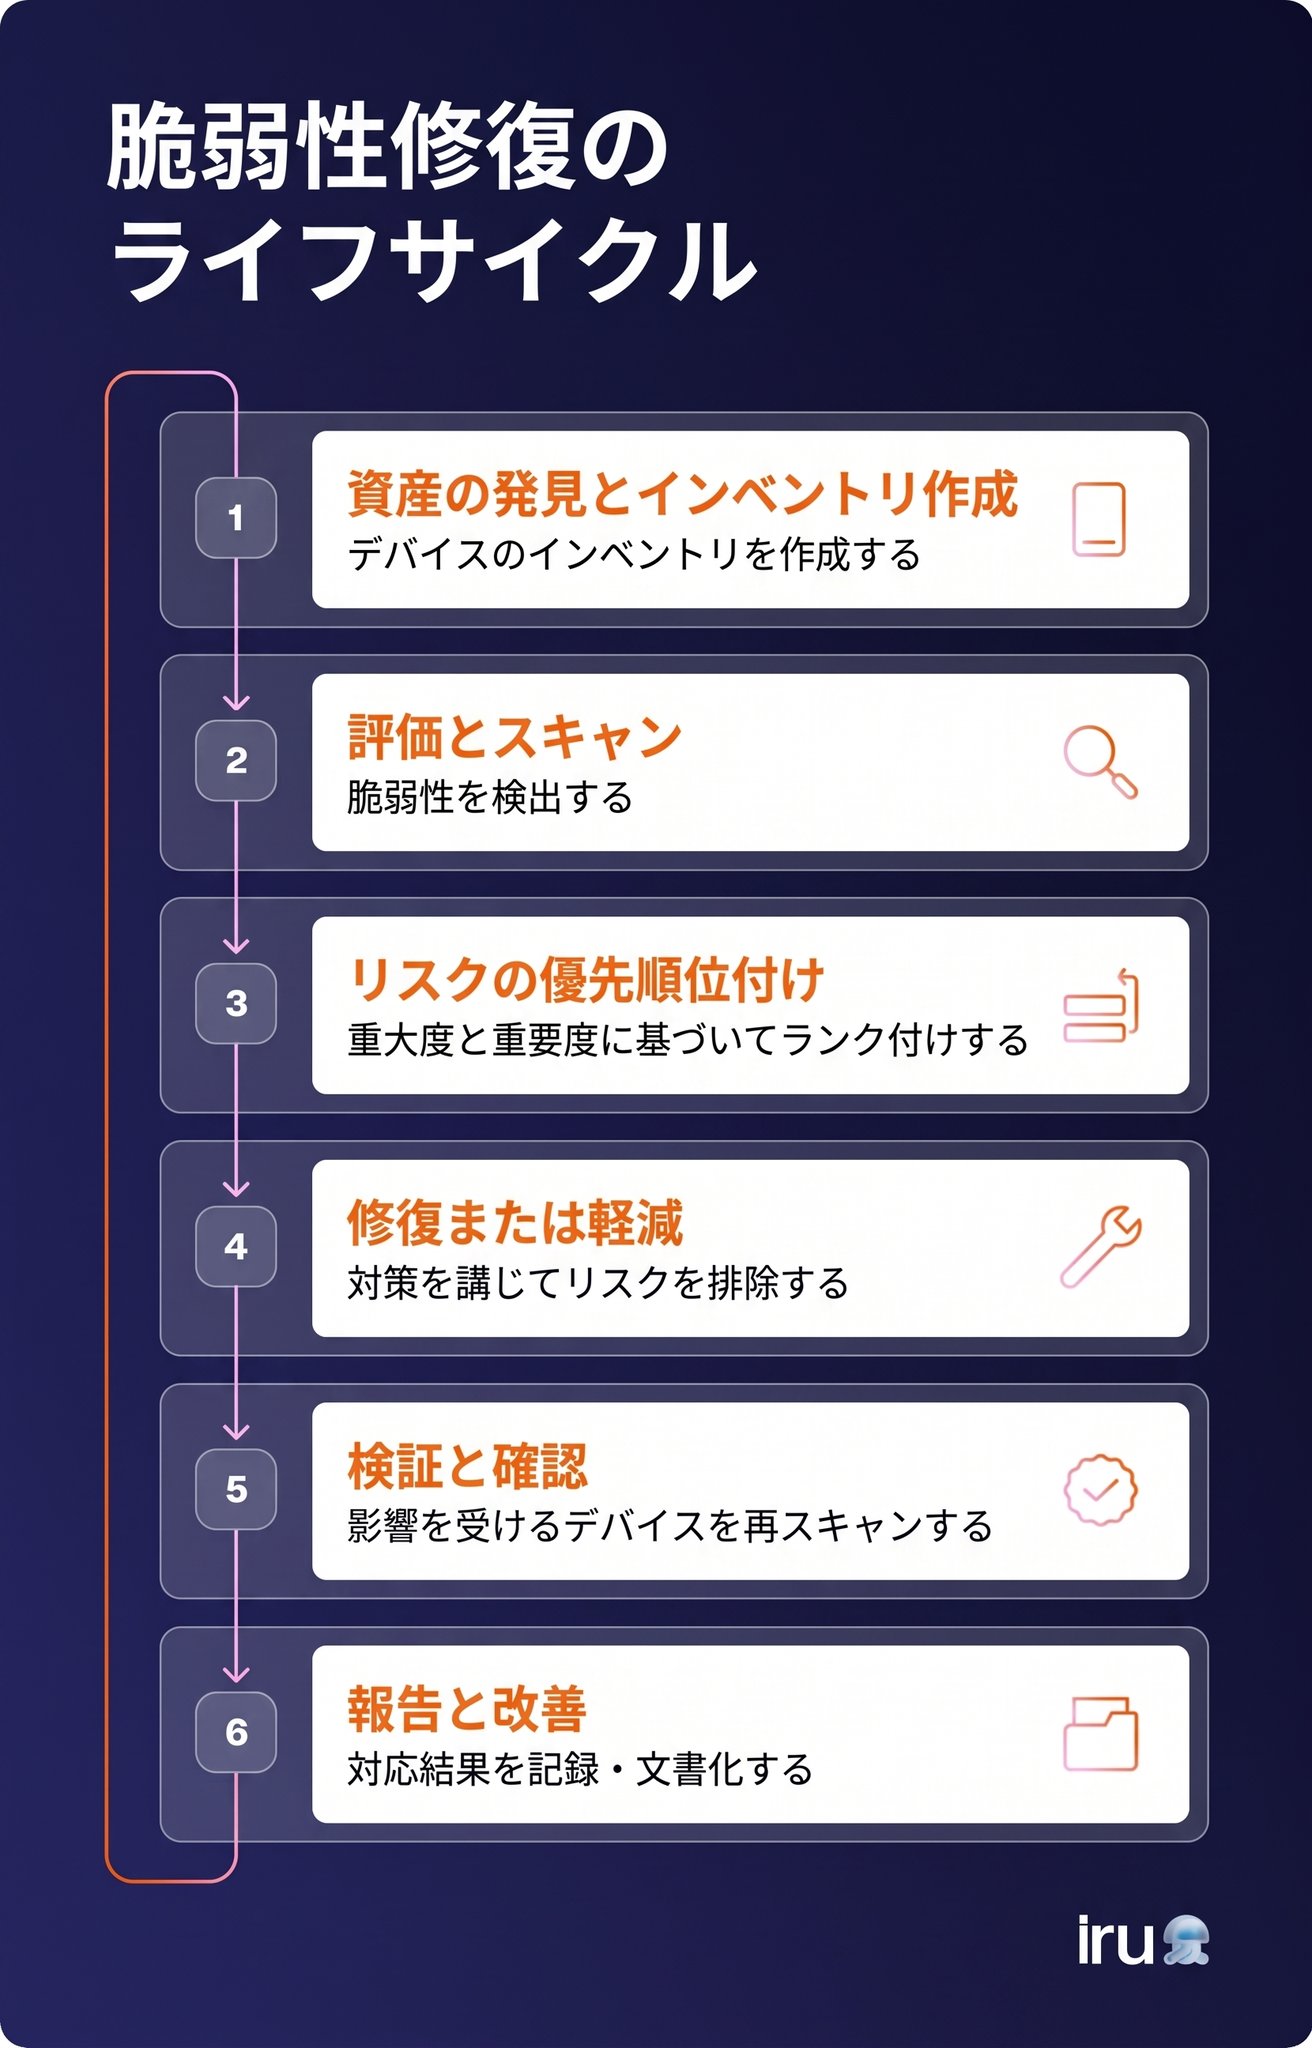
セキュリティチームは、脆弱性を1つずつ、あるいは直感に基づいて是正するわけではありません。彼らは、セキュリティ上のギャップを特定し、リスクに応じて優先順位をつけ、効率的に修正し、問題が実際に解消されたことを確認するという、繰り返し実行可能なプロセスに従っています。
一般的な是正ライフサイクルは以下の通りです:
- 資産の検出とインベントリ:デバイスやアプリケーションの正確なインベントリを作成し、新たな脆弱性が公開された際に、何が攻撃にさらされているかを正確に把握できるようにします。
- 評価とスキャン:環境をスキャンして、脆弱なソフトウェア、適用されていないパッチ、不適切な設定を検出します。定期的な評価を行うことで、攻撃者に先んじて新たなリスクを発見できます。
- リスクの優先順位付け:深刻度、悪用可能性、ビジネスへの影響、および影響を受ける資産の重要度に基づいて脆弱性をランク付けし、チームが最もリスクの高い問題に優先的に取り組めるようにします。
- 是正または軽減:リスクを低減または排除するために、最も適切な措置を講じます。これには、パッチの適用、設定の更新、脆弱なソフトウェアの削除、あるいは恒久的な修正が利用可能になるまでの間、デバイスを隔離することなどが含まれます。
- 検証と確認:影響を受けたデバイスを再スキャンして修正が有効であることを確認し、セキュリティ上の除外項目を見直して、それらが依然として必要であるかを確認します。
- 報告と改善:発生した事象を文書化します。その後、是正に要した時間を測定します。これらの知見を活用して、今後の脆弱性評価および是正活動を強化します。
是正措置、緩和措置、受容の比較
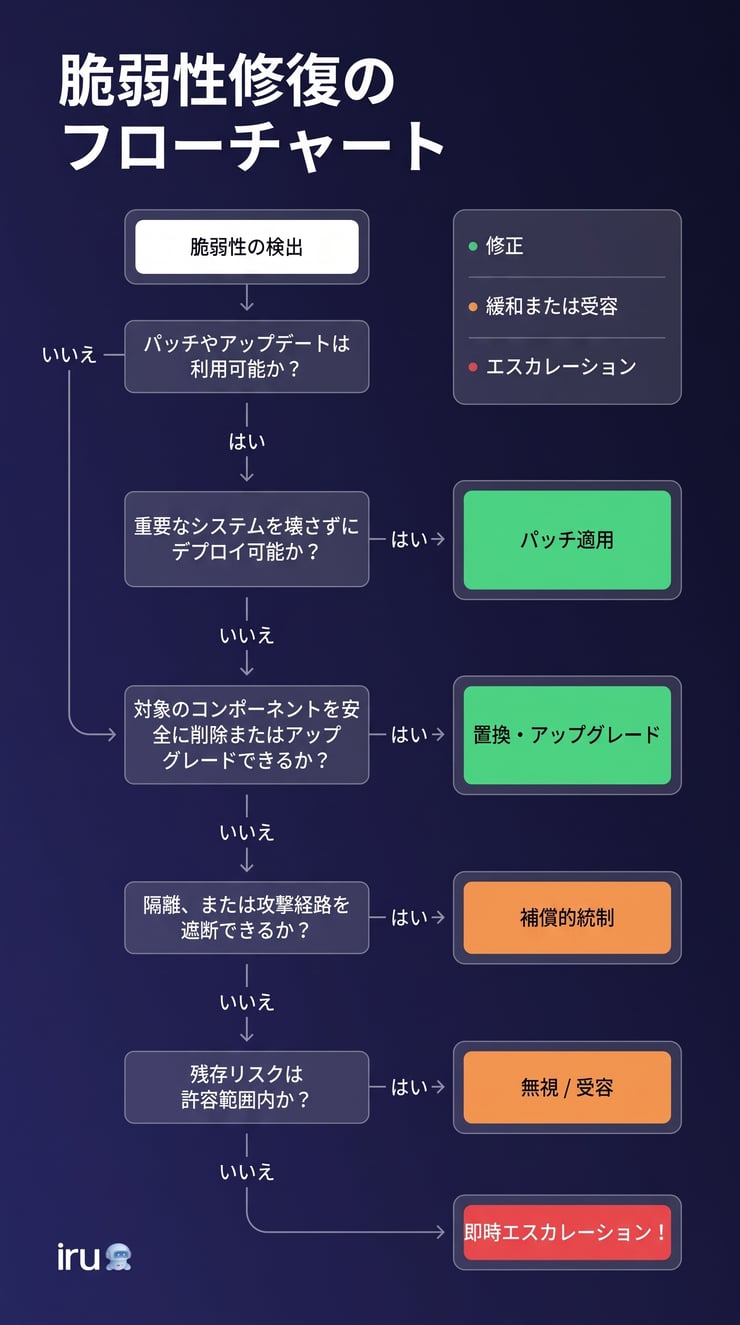
脆弱性が発見された際、常に同じ方法で対応するとは限りません。適切なアプローチは、リスク、利用可能な修正策、およびビジネスの優先順位によって異なります。選択肢は一般的に、「是正」「軽減」「受容」の3つのカテゴリーに分類されます。
是正措置は、脆弱性を完全に排除します。通常、パッチの適用、脆弱なソフトウェアの更新、設定ミスの修正、または影響を受けるアプリケーションの削除を意味します。根本的な弱点が解消されれば、攻撃者はもはやそれを悪用できなくなります。
緩和策は、即時の修正が不可能な場合にリスクを低減するものです。例えば、恒久的な修正が利用可能になるまで、ネットワークアクセスを制限したり、デバイスの隔離を有効にしたり、ファイアウォールのルールを厳格化したり、脆弱性のある機能を無効にしたりすることが考えられます。
「受容」とは、リスクを認識した上で、発生の可能性やビジネスへの影響が低い場合、あるいは修正にかかるコストがメリットを上回る場合などに、直ちに対処しないことを決定することを意味します。
| 是正 | 緩和 | 受容 | |
|---|---|---|---|
| 機能 | 脆弱性を完全に除去する | 悪用される可能性やその影響を軽減する | 脆弱性をそのまま残す |
| 内容 | 通常、パッチの適用、アップグレード、再設定、またはソフトウェアの削除が含まれる | ネットワーク制限やデバイスの隔離など、一時的または代替的な対策を用いる | 文書化された経営判断と継続的な見直しが必要となる |
| 長期的/短期的 | 長期的な解決策 | 是正措置が可能になるまでの短期的または暫定的な解決策 | リスクが理解され、許容可能と判断された場合にのみ適切 |
脆弱性の是正に対処する4つの方法
脆弱性への適切な対処法は、リスクの深刻度、修正プログラムの有無、および組織が許容できる業務への影響の程度によって異なります。以下に、一般的な4つの方法を示します。
1. 脆弱な部分を「撤去・交換」する(是正)
最も安全な選択肢は、脆弱なコンポーネントを完全に除去し、より安全な代替品に置き換えることである場合もあります。これには、サポート終了したソフトウェアの廃止、旧式のアプリケーションの置き換え、あるいはセキュリティ更新プログラムの提供が終了した老朽化したハードウェアの交換などが含まれます。
数年前のオフィス用ルーターを例に考えてみましょう。たとえまだ動作していても、ファームウェアの更新が提供されなくなっている可能性があり、既知の脆弱性が修正されないまま残ってしまう恐れがあります。新しいモデルに交換すれば、そのリスクを取り除くことができます。
同じ原則はソフトウェアにも当てはまります。アプリケーションがサポート終了を迎えたり、セキュリティ更新プログラムの提供が停止したりした場合は、それを置き換えることが多くの場合、最良の長期的な解決策となります。
このアプローチは、根本原因を取り除くため、通常最も単純な方法です。欠点はコストです。数百台や数千台に及ぶデバイス全体でソフトウェア、ハードウェア、あるいはシステム全体を置き換えることは、すぐに高額な費用がかかり、業務に支障をきたす可能性があります。
2. 脆弱な部分にパッチを適用する(是正措置)
ほとんどの場合、システム全体を置き換える必要はありません。脆弱なコードを修正するベンダーのセキュリティ更新プログラムを適用するだけで済みます。これは、組織が脆弱性を是正する最も一般的な方法です。ITチームは、社内で広く使用されているアプリケーションを置き換える代わりに、影響を受けるデバイスにパッチを適用し、脆弱性が解決されたことを確認します。
コンポーネント全体を置き換えるよりもはるかに低コストですが、大規模なデバイス群に手動でパッチを適用すると、すぐにフルタイムの仕事になってしまう可能性があります。そこで、自動化されたMacパッチ管理やクロスプラットフォームのパッチ適用ツールが威力を発揮します。
Iruの「Endpoint Management」のようなソリューションを利用すれば、Apple、Windows、Androidデバイス全体にソフトウェアアップデートを自動的に展開できるため、個々のデバイスを逐一追跡することなく、一貫したセキュリティ脆弱性修正プロセスを維持できます。
3. 代替対策(リスク軽減)の実施
修正プログラムがまだ利用できない場合もあります。そのような場合は、恒久的な修正が可能になるまでリスクを低減させます。例えば、貴社が広く利用されているAIアプリケーションに依存しており、そのアプリケーションに新たに脆弱性が公表されたものの、ベンダーがパッチをリリースするまであと90日かかるとします。
そのまま通常通り使い続けるのではなく、承認されたユーザのみにアクセスを制限したり、リスクの高い機能をブロックしたり、監視を強化したり、ゼロトラストのエンドポイントセキュリティポリシーを適用してリスクへの露出を制限したりすることができます。こうした一時的な対策により、恒久的な修正を待つ間、リスクを低減できます。
4. 問題を無視する(受容)
サイバーセキュリティリスク評価の結果、脆弱性の発生確率と潜在的な影響が極めて低いと判断された場合は、そのリスクを正式に容認することができます。
例えば、本番システムや機密データに一切アクセスしない、ネットワークから切り離されたテスト用コンピュータにインストールされたソフトウェアに脆弱性が存在する場合などが挙げられます。リスクの低い問題を修正するために時間を費やすのではなく、その決定を文書化し、状況を監視し、状況に変化があれば再検討することができます。
注意:リスクの受容は、時間やリソースの制約によるものではなく、慎重なビジネス上の意思決定であるべきです。受容された脆弱性であっても、新しいエクスプロイトやクラッキングツールの出現、あるいは環境の変化によって、時間の経過とともにリスクが高まる可能性があるため、定期的に見直す必要があります。
効果的な脆弱性是正のためのヒント
強力な是正プログラムがあれば、リスクを迅速かつ一貫して、業務への影響を最小限に抑えながら低減することができます。そのための方法をいくつか紹介します。
まず重要な資産に注力する
重要な業務を支える、あるいは機密データを保存しているデバイスやアプリケーションを優先してください。影響の大きいシステムを先に修正することで、すべての脆弱性を均等に扱うよりもはるかに迅速に、全体的なリスクを低減できます。
明確な責任体制を確立する
脆弱性の特定、修正の承認、パッチの適用、および修正の検証について、誰が責任を負うかを全員が把握しておく必要があります。責任の所在を明確にすることで、重大な問題が発生した際の遅延を防ぐことができます。
パッチ管理の自動化
ソフトウェアの更新を自動化することで、人為的ミスを減らし、是正措置を迅速化し、ITチームがより付加価値の高い業務に集中できるようになります。エンドポイントセキュリティソフトウェアと組み合わせることで、自動パッチ適用は脆弱性が悪用されるリスク期間の短縮に役立ちます。
リアルタイムのエクスプロイトデータを活用する
深刻度スコアだけに頼ってはいけません。CVSSに脅威インテリジェンスや悪用可能性データを組み合わせることで、攻撃者が積極的に標的としている脆弱性を優先的に対処できます。
脆弱なデバイスのセグメンテーション
デバイスにすぐにパッチを適用できない場合は、修正が完了するまで、そのデバイスを重要なシステムから隔離するか、ネットワークへのアクセスを制限してください。ネットワークのセグメンテーションにより、脆弱性が悪用された場合でも、他のデバイスへの影響を最小限に抑えることができます。
すべての修正を確認する
パッチを適用したからといって、必ずしも脆弱性が解消されたとは限りません。チケットをクローズする前に、影響を受けるデバイスを再スキャンし、修正が成功したことを確認してください。
予防と検知を組み合わせる
パッチ適用は将来のリスクを軽減しますが、脅威がすり抜ける可能性は依然としてあります。修正作業とエンドポイント検出・対応(EDR)を組み合わせることで、不審な活動を迅速に検出し、攻撃が拡散する前に封じ込めましょう。
Iruで脆弱性修正を効率化
多くの修正ワークフローは、複数のツールに分散しているために機能しなくなります。Iruの脆弱性管理機能は、単一の軽量エージェントを通じて、脆弱性の検出、優先順位付け、自律的なパッチ適用、EDR、およびデバイス管理を統合し、ツール間の引き継ぎ作業を排除します。
個別のスキャナー、パッチ適用ツール、エンドポイントプラットフォームを個別に操作する代わりに、「検出、優先順位付け、自動修正、検証」という単一のワークフローで作業を進めることができます。組み込みのデバイスコンテキストと、AIを活用した優先順位付けおよび自律的なパッチ適用を組み合わせることで、脆弱性の未対応件数を短期間で削減できます。
無料デモをご予約 いただき、Iruがソフトウェアの脆弱性の特定、優先順位付け、修正をどのように支援するかをご確認ください。