ワークフォース・アイデンティティ
 エンドポイント管理
 エンドポイント検知・対応
 脆弱性管理
 コンプライアンス自動化
 トラスト・センタ



サイバーセキュリティは、現代における代表的なビジネスリスクの一つとなっています。米国商工会議所が最近実施した調査によると、中小企業の60%が、サイバーセキュリティの脅威を最大の懸念事項として挙げ、その順位は盗難、自然災害、テロを上回りました。
サイバーセキュリティリスク評価は、NISTサイバーセキュリティフレームワークやISO/IEC 27001といった主要なフレームワークに対応しつつ、組織が最も脆弱な箇所や、優先的に対処すべき問題点を把握するための実践的な手段となります。本ガイドでは、そのプロセスを、企業が今日からすぐに実践できる明確で実行可能なステップに分解して解説します。
サイバーセキュリティリスク評価とは?
サイバーセキュリティリスク評価とは、データ、ネットワーク、コンピュータシステムなどのデジタル資産に対する脅威を特定し、重みを付け、優先順位を付けるための体系的な手法です。その目的は、組織がリスクがどこに存在するか、その深刻度はどの程度か、そしてどのような対策が最も効果的にリスクを低減できるかを理解できるようにすることです。
本質的に、リスク評価は、チームがどの脅威が最も重要であり、どこから対策を講じるべきかを判断するのに役立ちます。セキュリティインシデントが事業目標や評判にどのような影響を与えるかを評価し、技術的な脆弱性を運用上のリスクに紐づけることで、技術スタッフや経営幹部が具体的な対策を講じられるようにします。
リスク評価のプロセスには、通常、以下の3つの主要な要素が含まれます。
- リスクの特定: セキュリティインシデントや業務の混乱につながる可能性のあるデジタル資産、システム、プロセス、および脅威ベクトルを洗い出します 。
- リスク分析:各リスクが実際のセキュリティインシデントにつながる可能性と、それによる財務的、業務的、および評判面での潜在的な影響の深刻度を評価します。
- リスク対応:ビジネスの優先順位に基づき、各リスクへの対処方法を決定します。通常、リスク対応は「回避」、「軽減」、「移転」、「受容」の4つのカテゴリーのいずれかに分類されます。
サイバーセキュリティリスク評価は組織の曝露リスクを広範に評価する一方、脆弱性評価は、パッチが適用されていないソフトウェアや設定ミスなどの技術的な弱点の特定に、より狭く焦点を当てます。脆弱性スキャンは、多くの場合、より大規模なリスク評価の一環として行われます。
リスク評価が重要な理由
サイバーセキュリティリスク評価は、組織が事後対応型のインシデント対応から、予防的なリスク管理へと移行するのを支援します。チームは、侵害やその他のセキュリティインシデントが発生して初めて行動を起こすのではなく、セキュリティ上の脆弱性が業務の混乱につながる前に、起こりうる脅威を早期に特定し、リスクを軽減することができます。
コンピューティング環境がますます複雑化する中、こうした予防的な姿勢への転換はこれまで以上に重要になっています。コンピュータ、スマートフォン、タブレットは現在、SaaSアプリケーションやクラウドインフラストラクチャを含む広範なエコシステム内で稼働しており、これによりリスクへの露出が拡大しているだけでなく、定期的なセキュリティリスク評価を行うことには、ビジネス上およびコンプライアンス上の明確な理由が生まれています。
- コンプライアンス:SOC 2、ISO 27001、HIPAA、PCI DSS、NIST 800-53、CMMC、GDPR などのフレームワークや規制は、いずれも組織に対し、継続的なガバナンスおよび監査対応態勢に関する包括的なリスク評価の実施と文書化を義務付けています。
- リソースの優先順位付け: サイバーセキュリティ分野におけるAIと自動化は、チームが適応できる速度を上回る速さで企業のリスク構造を変容させています。ビジネスリーダーの90%以上がAIスキルの不足を指摘しており、その多くがこうした不足が今後も続くと予想していることから、セキュリティリソースが限られている状況では、体系的なリスク評価が不可欠です。
- 経営陣による可視化:リスク評価は、技術的な調査結果を経営陣が評価し、行動に移せるビジネス用語に変換します。この整合性により、組織全体の意思決定が改善されます。
- サプライチェーンリスク:現代のサイバー攻撃は、企業そのものよりも、ソフトウェアベンダーやシステム連携を標的とする傾向が強まっています。例えば、Cybleの調査によると、ソフトウェアサプライチェーン攻撃は2024年から2025年にかけて93%増加しており、サードパーティとの信頼関係が主要な攻撃経路として台頭していることが浮き彫りになっています。
- 侵害コストの削減:金銭的なリスクは極めて高い。2025年のデータ侵害による世界平均コストは444万ドルに達したが、AIを活用した強力なセキュリティと自動化を導入している組織は、迅速な検知と封じ込めにより、1件あたりの侵害コストを約190万ドル削減できた。
定期的なセキュリティ評価は、単にリスクへの露出を減らすだけにとどまりません。組織がリスクがどこに存在し、それが業務にどのような影響を与え、何を最優先に対処すべきかを理解するのに役立ちます。これを一貫して行うためには、チームにはサイバーセキュリティリスクを特定、評価、優先順位付けするための体系的なフレームワークが必要です。
サイバーセキュリティリスク評価フレームワーク
すべての組織に通用する単一のサイバーセキュリティ評価フレームワークは存在しません。適切な選択は、業界や関連する規制要件に加え、組織の業務の複雑さやセキュリティの成熟度によって異なります。広範な戦略的指針を提供するフレームワークもあれば、リスクの測定と管理のための具体的な管理策を提示するフレームワークもあります。
SOC 2
米国公認会計士協会(AICPA)によって策定されたSOC 2は、SaaSプロバイダーやサービス組織で一般的に利用されている自主的なコンプライアンス・フレームワークです。これは、独立した公認会計士事務所によって発行される、組織の統制に関する「審査業務」(一般に監査と呼ばれる)です。
ISO/IEC 27001、27701、および42001
国際標準化機構(ISO)および国際電気標準会議(IEC)によって発行されたこれらの規格は、多国籍企業や規制の厳しい業界で広く利用されています。
以下に、最も重要なISO規格のいくつかを詳しく説明します。
- ISO/IEC 27001は、情報セキュリティマネジメントシステムの要件を規定しています。
- ISO/IEC 27701は、ISO 27001を基盤として、プライバシー情報マネジメントシステム(PIMS)を定義しています。
- ISO/IEC 42001は、特に人工知能マネジメントシステム(AIMS)の改善に焦点を当てています。
IruのようなMDMソリューションは、組織がこれらのフレームワークへの準拠を達成すると同時に、全体的なセキュリティ態勢を向上させるのに役立ちます。
HIPAA
米国連邦規制(医療保険の相互運用性と説明責任に関する法律)であり、公民権局(OCR)によって施行されています。組織は、この規則への準拠を維持するために、リスク分析、ポリシー、手順などの内部文書を作成する必要があります。
GDPR
欧州連合(EU)および欧州経済領域(EEA)の市民の個人データを扱うすべての組織に課せられる法的コンプライアンス義務です。組織は、該当する場合、処理活動記録(ROPA)およびデータ保護影響評価(DPIA)を提出することで、GDPRに準拠します。
NIST CSF
米国国立標準技術研究所(NIST)によって策定されたサイバーセキュリティ・フレームワーク(CSF)は、米国で最も広く採用されているサイバーセキュリティ・フレームワークです。このフレームワークは、セキュリティ対策を「ガバナンス」「識別」「保護」「検知」「対応」「復旧」の6つの機能に分類しています。
Iruは、NIST 800の3つの異なる形式をサポートしています:
- NIST 800-53:FISMAに基づき連邦政府機関に義務付けられている、米国の連邦セキュリティ管理措置カタログ。
他の2つの形式は、以下に示すCMMCの一部です。
CMMC 2.0
米国国防総省(DoD)のサイバーセキュリティ認証プログラムであり、以下の3つのレベルで構成されています:
- レベル1:組織が17の異なる実践事項を遵守していることを確認するための自己評価が求められます。
- レベル2:NIST 800-171に基づく110のベストプラクティスに準拠していることを確認するための第三者による評価が求められます。
- レベル3:NIST 800-172で定められた基準に従った、政府主導の評価が求められます。
今すぐIruのデモを予約して 、コンプライアンス自動化の実演をご覧ください。
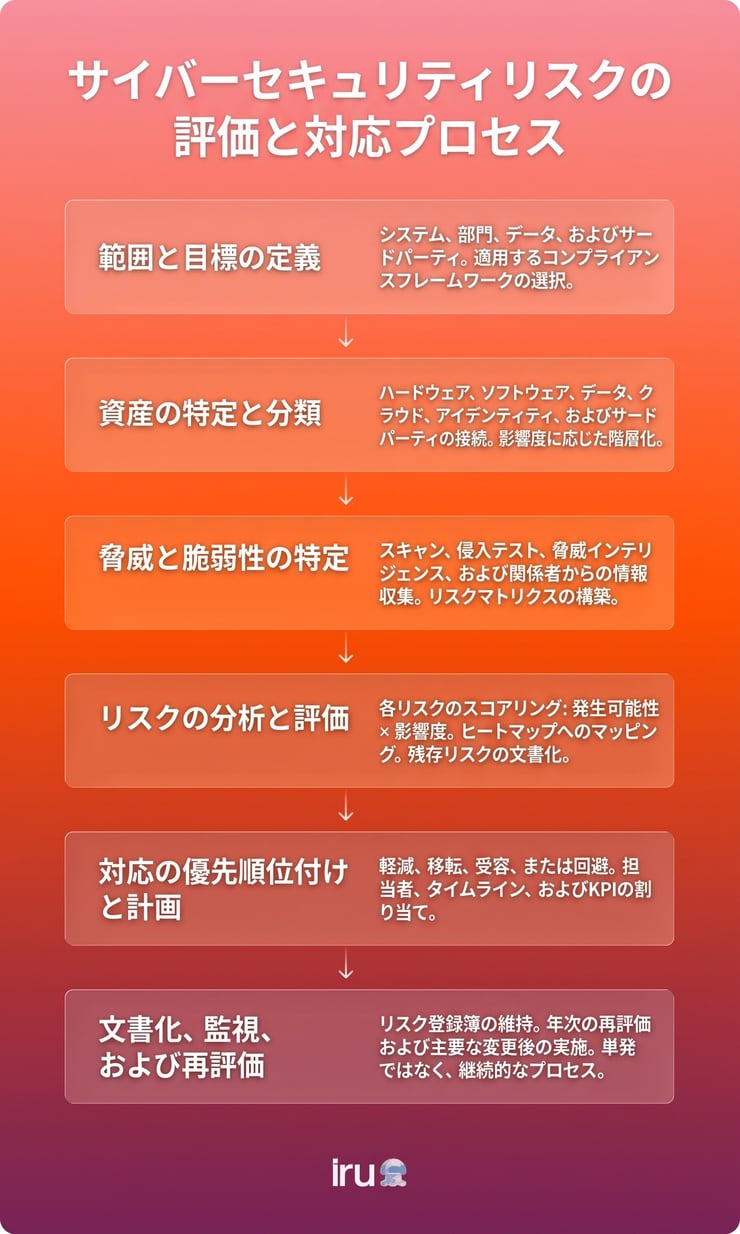
サイバーセキュリティリスク評価の実施方法:6つのステップ
サイバーセキュリティリスク評価は、単発のプロジェクトではなく、継続的なプロセスであるべきです。システムが変化し、新たな脅威が出現する中、組織には、Iruのようなツールを活用して可視化、監視、コンプライアンス報告を簡素化し、長期的にリスクを特定・低減するための反復可能なプロセスが必要です。
ステップ1:範囲と目的を定義する
まず、評価の対象範囲と達成すべき目標を明確に定義することから始めます。効果的なリスク評価は、「脆弱性の特定、評価、優先順位付け」というシンプルな大枠のプロセスに従います。この明確なワークフローにより、チームは全体的なリスク低減に最も効果的な分野にリソースを集中させることができます。
サイバーリスク評価の範囲には、通常、以下のものが含まれます:
- システム:エンドポイント、サーバー、アプリケーション、ネットワーク、およびクラウドサービス。
- 部門:独自の運用要件やコンプライアンス要件を持つ事業部門。
- データ:機密情報、規制対象情報、または事業上重要な情報資産。
- サードパーティ:ベンダー、ソフトウェアプロバイダー、および外部サービスパートナー。
リスク評価の目的は、コンプライアンス、インシデント対応、事業継続、およびより広範なセキュリティ計画に基づいて、明確に定義されるべきです。この段階では、リスクの測定、優先順位付け、軽減、および必要なコンプライアンス基準との整合性を決定づけるため、フレームワークの選定が極めて重要です。
ステップ2:資産の特定と分類
範囲が定義されたら、組織は、ビジネス情報の保存、処理、またはアクセスに使用される資産の完全なインベントリを作成する必要があります。その後、それらの資産を種類、ビジネス価値、機密性に基づいて分類し、ITチームが最もリスクの高いシステムやデータにセキュリティリソースを集中できるようにする必要があります。
- データ:個人識別情報(PII)や財務記録などの機密情報は、機密性に基づいて分類し、適切なセキュリティ対策と監視の優先順位を決定する必要があります。
- ハードウェア/エンドポイント:コンピュータやモバイル端末などの管理対象および非管理対象デバイスは、ユーザ所有か組織所有かを問わずリスクをもたらすため、把握する必要があります。
- クラウド/SaaS:SaaSアプリケーション、クラウドワークロード、コンテナは攻撃対象領域を拡大させるため、一貫したセキュリティ監視を行うために、オンプレミスシステムと併せて追跡する必要があります。
- ID:ユーザアカウント、サービスアカウント、APIキーを追跡し、システムへのアクセスと関連付けることで、権限の管理とセキュリティリスクの低減に役立てる必要があります。
- 人員およびサードパーティ:システムへのアクセス権を持つ従業員、契約社員、ベンダー、パートナーについては、最小権限の原則に基づいて評価・制限を行い、継続的な監視と定期的なアクセス権の見直しを行う必要があります。
- ネットワークインフラ:ファイアウォール、スイッチ、ルーター、VPNゲートウェイは、資産台帳作成時に見落とされがちであり、攻撃者が検知されずにシステム間を移動するために利用できる死角を生み出しています。
- IoTおよびOTデバイス:プリンター、スマートビルディングシステム、オペレーショナルテクノロジー(OT)は、多くの場合、古いファームウェアが実行されており、監視体制も不十分なため、見落とされがちな攻撃対象となっています。
資産を特定したら、それらを優先度レベルごとに分類することで、障害や侵害が発生した場合にビジネスへの影響が最も大きくなる領域にITリソースを集中させることができます。シンプルなランク付けモデルを採用することで、リスクに基づいた意思決定をより迅速かつ一貫して行うことが可能になります。
- 0 = 必須:日常業務および事業継続に不可欠な重要サーバー、本番用データベース、中核ネットワークインフラ。
- 1 = 重要:業務を支援するが、直ちにミッションクリティカルではない開発環境、社内業務ツール、およびバックアップシステム。
- 2 = 必須ではない:通常、運用上およびコンプライアンス上のリスクが比較的低いワークステーション、周辺機器、および機密性のないデバイス。
ステップ3:脅威と脆弱性の特定
資産の分類が完了したら、次のステップは、脅威を技術的、ポリシー上、および運用上のギャップに照らし合わせることで、資産がどのように侵害される可能性があるか、またすでにどこに弱点が存在するかを特定することです。組織は、脆弱性スキャナー、SIEM、脅威インテリジェンス、エンドポイントプラットフォーム、およびIruなどのツールを活用して、包括的なリスクの全体像を把握し、データ収集を自動化しています。
- 脅威インテリジェンス:業界レポート(Iruの四半期ごとの脅威レポートなど)やセキュリティ更新情報は、組織が新たな脅威や、攻撃者が現在積極的に標的としている対象を理解するのに役立ちます。
- 脆弱性スキャン:自動化ツールは、システム全体にわたる古いソフトウェア、適用されていないパッチ、不適切な設定を検出するため、チームは攻撃者に悪用される前に問題を修正できます。
- 侵入テスト:攻撃をシミュレートすることで、自動化ツールでは見落とされがちなセキュリティ上の脆弱性を明らかにします。これには、攻撃者がシステム内でより高いアクセス権限を取得する方法(Mac上のDock Tileプラグインなど)も含まれます。
- 過去のインシデントデータ:過去の侵害事例、ニアミス、監査上の問題点を分析することで、パターンを特定し、現実世界で発生する可能性が最も高い脅威にリソースを集中させることができます。
- 既存のセキュリティポリシー:アクセスルール、パスワード、デバイス制御、およびインシデント対応計画は定期的に見直す必要があります。技術的な防御が堅固であっても、脆弱なポリシーはリスクを生み出す可能性があるためです。
- 関係者へのヒアリング:IT、セキュリティ、およびビジネスチームからの意見は、ツールだけでは検出できない現実のリスクを明らかにするのに役立ちます。
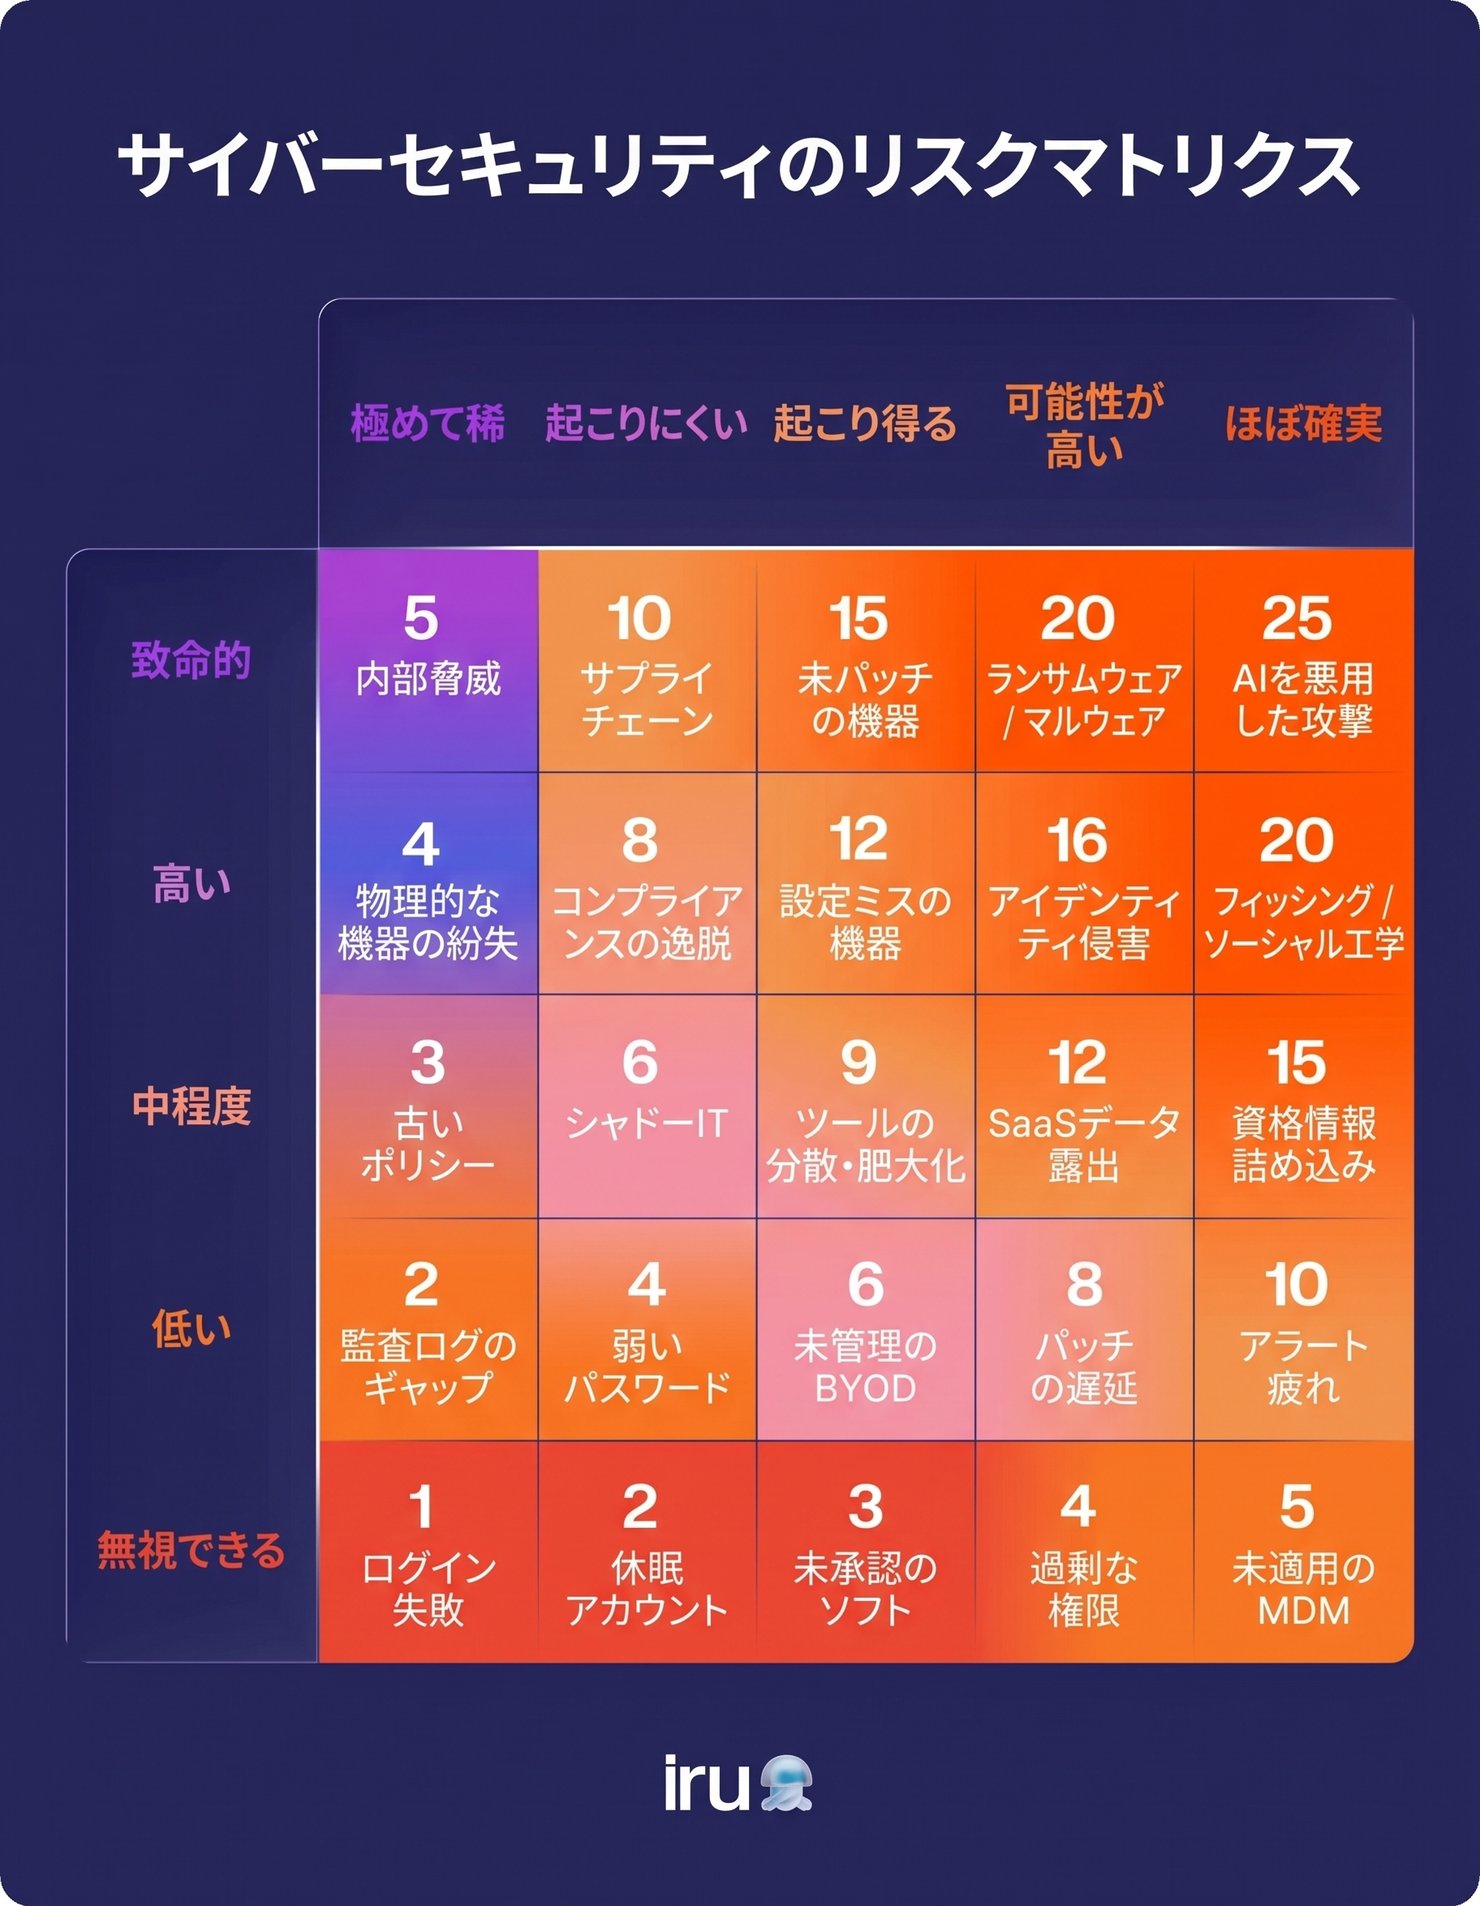
これらの脅威および脆弱性データは、脅威評価マトリックスに整理することで、各リスクの種類ごとの発生確率やビジネスへの影響をチームが評価するのに役立ちます。
ステップ 4:リスクの分析とスコアリング
脅威と脆弱性が特定されたら、次のステップは、一貫性があり再現性のある方法でリスクを測定することです。脅威評価マトリックスを使用することで、組織は各脅威と資産の組み合わせにスコアを付け、リスクを客観的に比較し、それぞれのビジネスへの影響度に基づいてセキュリティ対策の優先順位を決定することができます。
各脅威と資産の組み合わせについて、脅威インテリジェンス、既知の脆弱性、および過去のインシデントデータに基づき、発生確率スコア(1:稀~5:ほぼ確実)を割り当てます。 次に、潜在的な金銭的損失、業務の混乱、コンプライアンス違反、および評判の毀損を反映した影響スコアを、1(無視できる)から5(壊滅的)の範囲で割り当てます。
「発生確率」と「影響度」を乗算して各ペアのリスクスコアを算出し、そのスコアをヒートマップ形式のグリッドにマッピングして優先度レベルを可視化します。組織は、固有リスク(対策適用前)と残存リスク(対策適用後)の両方を文書化すべきであり、必要に応じてFAIRなどのフレームワークを活用し、財務的な観点から経営陣への報告を支援する必要があります。
ステップ5:優先順位付けと対応策の策定
組織は、サイバーセキュリティリスク評価マトリックスを活用して、スコアが最も高いリスクを優先順位付けし、それぞれの対処方法を決定できます。これにより、すべてのリスク・資産の組み合わせに労力を分散させるのではなく、発生可能性と影響度が最も高いリスクに、セキュリティリソースを優先的に集中させることができます。
- 軽減:リスクの発生確率または影響を低減するために、技術的または手続き的な統制を実施する。例としては、パッチ適用、セグメンテーション、アクセス制限などが挙げられる。
- 移転:サイバー保険や、セキュリティオペレーションセンター(SOC)の監視といった機能のアウトソーシングなどの仕組みを通じて、リスクを第三者に移転する。
- 受容(Accept):リスクを軽減するためのコストが、その潜在的な影響を上回る場合、そのリスクを正式に認め、何らの措置も講じないことを選択します。経営陣の承認を得て文書化します。
- 回避:脆弱なシステム、プロセス、または活動を廃止することで、リスクを完全に排除する。
体系化された対応計画では、各リスクについて責任者、スケジュール、および成功指標(KPI:主要業績評価指標)を定義する必要があります。その目的は、単にリスクを低減することだけでなく、すべてのステークホルダーが採用されたセキュリティ体制について共通の理解を持つことで、実行状況を測定可能にし、官僚的な手続きによる妨げを受けないようにすることにあります。
ステップ6:文書化、監視、再評価
サイバーセキュリティリスク評価は、単発のプロジェクトではなく、継続的な取り組みです。最新のリスクレジスター(組織のリスク要因のカタログ)を維持し、主要なリスク指標を継続的に監視するとともに、経営陣に定期的に報告を行い、優先順位、進捗状況、および新たな脅威が組織全体で可視化されるようにします。
組織は、少なくとも年に1回、また大規模なインフラの変更や新たな導入の際には、正式にリスクの再評価を行うべきです。重大なセキュリティインシデントが発生した場合は、さらに厳格な評価や第三者によるリスク評価が必要になる場合があります。継続的な見直しを行うことで、リスク管理を、進化する脅威、事業運営、およびコンプライアンス要件に合わせて調整し続けることができます。
サイバーセキュリティリスク評価のベストプラクティス
効果的なサイバーセキュリティリスク評価は、体系化され再現性があり、ビジネス成果と技術的な調査結果の両方に結びついています。最も優れたプログラムは、組織全体からのインプットと継続的な可視化および自動化を組み合わせ、評価を継続的な業務運営として位置づけています。
- ビジネスコンテキストから始める:ビジネス目標や組織のリスク許容度に関連付けてリスクを評価します。セキュリティプログラムは、ビジネスにとって最も重要なものを保護することを優先するときに、最大の効果を発揮します。
- 部門横断的なステークホルダーを巻き込む:サイバーリスク管理は、セキュリティチームだけにとどまりません。IT運用、法務、人事、財務、各事業部門からの意見を取り入れることで、技術的なレビューや統制では見落とされがちなリスクを特定するのに役立ちます。
- 証拠収集の自動化:手作業による証拠収集は評価を遅らせ、レポート作成のボトルネックを生み出します。Iruのような統合ツールを用いた継続的な収集により、数週間かかっていた監査準備を数日、あるいは数時間に短縮できます。
- サードパーティを評価する:ベンダーやサプライチェーンのリスクは、最も急速に拡大している脅威ベクトルの一つです。定期的なサードパーティのレビューやベンダーリスク評価を行うことで、攻撃者の侵入経路となる前に弱点を特定することができます。
- 経営陣向けの定量化:FAIRのような財務モデリングフレームワークは、技術的なリスクを経営陣が評価できるビジネス用語に変換します。この明確さは、投資の正当化に役立ち、情報に基づいた意思決定を支援します。
- 継続的な取り組みとする:年次評価は最終目標ではなく、基準となるべきものです。継続的なモニタリングにより、組織は新たな脅威や脆弱性が現れた時点で、それらを特定できるようになります。
- フレームワーク間の統制のマッピング:多くの組織は、NISTやCISからSOC 2、ISO、HIPAA、PCI DSSに至るまで、複数のフレームワークを同時に運用しています。共通する統制をマッピングすることで、重複作業を削減し、コンプライアンス管理を簡素化できます。Iruのような統合コンプライアンスプラットフォームは、これを自動的に処理します。
- 適切なソフトウェアを導入する:適切なプラットフォームは、エンドポイント管理、IDセキュリティ、コンプライアンスの自動化を、統一された運用ビューに統合します。Iruは、組織が可視性を一元化し、制御項目のマッピングを自動化し、リスク管理を効率化するのを支援します。
サイバーセキュリティリスク評価で犯されがちな間違い
サイバーセキュリティリスク評価は、明確な意思決定と測定可能な行動計画につながる場合にのみ価値があります。よくある過ちを犯すと、このプロセスは単なるコンプライアンス対応に終わり、多大な時間と労力を費やしたにもかかわらず、重大なリスクが未解決のまま残ってしまう可能性があります。
- チェックリスト形式の対応:一部の組織は、監査や規制要件を満たすためだけに評価を実施しています。現実の脅威やビジネスへの影響について有意義な分析を行わなければ、評価によって書類上のコンプライアンスは向上しても、リスク自体は変わらないままになる可能性があります。
- 「海を煮干す」ような試み:すべての資産と潜在的な脅威を一度に評価しようとすると、複雑化を招き、進捗が停滞することがよくあります。まずは重要な資産と影響の大きいリスクから着手し、その後、時間をかけて評価範囲を拡大していくべきです。
- エンドポイントのリスクを無視する:ノートパソコン、デスクトップパソコン、スマートフォン、タブレットは、依然として最も一般的な攻撃の侵入経路の一部です。ネットワークやクラウドのセキュリティのみに焦点を当てる組織は、インシデントが頻繁に発生する重要なユーザエンドポイントを見落としがちです。
- 資産インベントリの省略: 「シャドーIT」、管理対象外のデバイス、および文書化されていないサービスは、しばしばカタログ化されず、正式なセキュリティ対策や脅威分析の対象外となる隠れたリスクを生み出します。
- 定量化の欠如:「高」や「中」といった一般的なラベルは、ビジネス上の文脈がなければ、意思決定における価値は限定的です。リスクスコアリングでは、FAIRのような定量的モデルを用いて、潜在的なセキュリティ問題が業務や財務に与える影響を反映させ、効果的な優先順位付けを支援すべきです。
- フォローアップの欠如:評価結果には、責任者の割り当て、是正措置のスケジュール、および測定可能な成果が必要です。説明責任と実行が伴わなければ、情報セキュリティリスク評価は単なる文書作成作業に過ぎません。
- IDリスクの無視:認証情報に基づく攻撃は、サイバーセキュリティインシデントにおいて最も一般的な初期侵入手法の一つです。認証、特権管理、API認証情報などのID管理を評価することは、リスクへの曝露を低減し、侵害が発生した場合の横方向の移動を制限するために不可欠です。
Iruでサイバーセキュリティリスク評価を効率化
サイバーセキュリティリスク評価は、ITチームが組織全体(Mac MDMソリューションを通じて管理されるMacフリートを含む)の脅威を特定、優先順位付け、軽減するのに役立ちます。リスクをビジネスへの影響やコンプライアンス要件と照らし合わせることで、チームは事後対応型の修正から予防的なセキュリティ対策へと移行できます。
Iruは、証拠収集を自動化し、複数のセキュリティフレームワークにわたる制御策のマッピングを支援することで、リスク評価のワークフロー全体をサポートし、脅威管理プロセスの標準化と運用化を実現します。
サイバーセキュリティリスク評価プロセスの構築をご検討中の方は、 今すぐIruのデモをご予約ください。