


Skip to content

製品アップデート

プラットフォーム全体の新機能、改善、修正をお届けします。

@officiallyiru をフォロー ↗
エンドポイント検知・対応

「Avert」ライブラリ項目の名称変更

「Avert ライブラリアイテム」は「EDR ライブラリアイテム」に名称変更されました。この更新により、「ライブラリ」セクション内のライブラリアイテム名が製品名と一致するようになりました。

なお、この変更は新しく作成されるライブラリアイテムにのみ適用され、既存のアイテムには影響しません。

詳細については、サポート記事をご覧ください。
エンドポイント検知・対応

Device Isolation for macOS EDR

デバイス隔離により、侵害が疑われるmacOSデバイスのネットワーク接続を即座に遮断できます。この機能はThreatsセクション内で直接利用でき、マルウェアや不正な水平移動といったアクティブな脅威を迅速に封じ込めることができます。

管理者は、インシデントの深刻度に応じて2つの隔離レベルから選択できます。**部分隔離(Partial Isolation)**では、デバイスを一般ネットワークから切断しつつ、エージェントとの安全な接続を維持するため、リモートでの修復やフォレンジックデータの収集が可能です。**完全隔離(Complete Isolation)**は完全なロックダウンとして機能し、完全な封じ込めが必要な高深刻度のシナリオにおいて、すべてのネットワーク通信を遮断します。

...

エンドポイント検知・対応

「脅威」タブが「検出」に名称変更されました

左側のナビゲーションパネルにある「脅威」タブの名称が「検知」に変更されました。

また、ホームページ、[デバイス] ページ、および Iru AI において、「深刻度別脅威」と「経時的な脅威」の名称が、「深刻度別検出」および「経時的な検出」に変更されました。

詳細については、サポート記事をご覧ください。

エンドポイント検知・対応

macOS EDR向けのデバイス分離機能が、すべてのIru EDRのお客様にご利用いただけるようになりました

「デバイス隔離」機能を使用すると、侵害の疑いがあるmacOSデバイスのネットワーク接続を即座に遮断できます。「検出」セクションから直接アクセスできるこの機能により、マルウェアや不正な横方向の移動といったアクティブな脅威を迅速に封じ込めることが可能です。

この機能は2026年3月5日にプレビュー版としてリリースされました。本日より、Iru EDRをご利用のすべてのお客様を対象に、一般提供が開始されました。

詳細については、サポート記事をご覧ください。

エンドポイント検知・対応

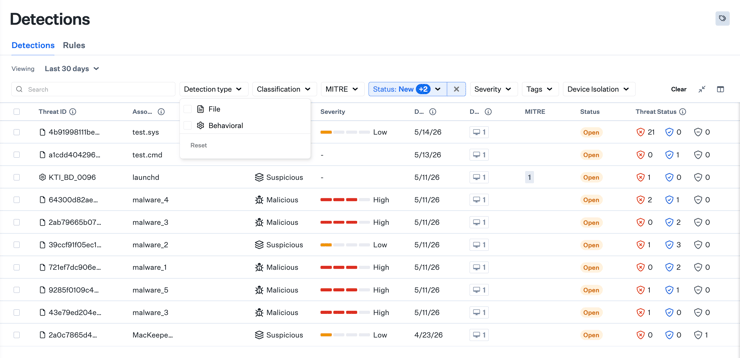
統合EDR検知一覧

ファイル検出と動作検出が1つのビューに統合されました。今回の更新では、ファイル検出または動作検出のいずれかを絞り込むためのフィルターが追加されました。「脅威ステータス」列は、両方の検出タイプで一貫性を持たせるよう標準化されています。

なお、この更新ではインターフェースのみが変更され、基となるデータには変更はありません。

統合EDR検知一覧
エンドポイント検知・対応

EDRに関するMicrosoft Teamsの通知

Microsoft Teams の通知機能により、管理者はコミュニケーションプラットフォーム内で直接、検知に関するアラートを受け取ることができます。

この機能により、既存の Slack 連携と同様に Microsoft Teams の通知を設定できます。管理者は「検知」セクションのアラートルーティングを管理し、重要なセキュリティイベントを確実に把握できるようになります。

Microsoft Teams と直接連携することで、コミュニケーションが一元化され、セキュリティイベントへの対応プロセスが効率化されます。

詳細については、サポート記事をご覧ください。

エンドポイント検知・対応

Windows向けエンドポイント検出・対応(EDR)

「Endpoint Detection and Response for Windows」が一般提供開始されました。

Windows向けエンドポイント検出・対応(EDR)は、Windowsエンドポイントに対してファイルベースの脅威検出と自動対応機能を提供します。悪意のあるファイル、PUP(潜在的に望ましくないプログラム)、および未知の脅威は自動的に分類され、適切な対応が講じられるため、デバイスが登録された瞬間から環境全体を保護します。

Blueprints の「EDR ライブラリアイテム」から展開すると、追加の設定を必要とせずにデバイス上で保護機能が自動的に有効になります。

EDRは、すべてのEndpoint Managementのお客様向けにアドオンSKUとしてご利用いただけます。

詳細については、...

エンドポイント検知・対応

EDRの許可リストおよびブロックリストにおけるワイルドカード対応

EDRライブラリアイテムにおけるワイルドカード対応により、許可リストおよびブロックリストの管理において、より高い柔軟性が実現されます。

今回のアップデートでは、再帰的なワイルドカード機能が導入されました。管理者は、正確なパスやファイル名を個別に指定する代わりに、動的で広範囲にマッチするルールを設定できるため、インターフェース内での設定作業が効率化されます。

脆弱性管理

脆弱性への対応

「脆弱性管理」では、Auto App カタログからアプリの更新プログラムが利用可能な場合、macOS 上のアプリに対する CVE の自動修正に対応するようになりました。

新しい「脆弱性対応ライブラリ項目」を使用すると、CVE の深刻度(Critical、High、Medium、Low)に基づいて、修正ルール(検出時に更新を強制、指定した期間内に更新を強制、または何もしない)を定義できます。

Kandji Agentが既知のCVEを持つ脆弱なアプリを検出した場合、設定された脆弱性対応ルールに基づいて自動的に更新をトリガーできます。その際、自動修正を望まないアプリに対して設定された例外は尊重されます。

脆弱性修正対応は、「Auto App カタログ」内に対応するアプリが存在するすべてのアプリに適用されます。

...

脆弱性への対応
脆弱性管理

脆弱性リスクを受け入れる

脆弱性管理機能では、CVEのリスクを受け入れることが可能になりました。

CVEのリスクは、無期限に、または指定した日付まで許容することができます。リスクを許容すると、通知が非表示になります。

詳細については、サポート記事をご覧ください。

最新情報をお届け

ITおよびセキュリティチームが常に先を行くための、Iruによる隔週の最新記事、動画、リサーチをお届けします。





