



Skip to content

제품 업데이트

플랫폼 전반에 걸쳐 제공되는 새로운 기능, 개선 사항 및 수정 사항입니다.

@officiallyiru 팔로우 ↗
엔드포인트 탐지 & 대응

'위협' 탭이 '탐지'로 이름이 변경되었습니다.

왼쪽 탐색 패널의 ‘위협(Threats)’ 탭이 ‘탐지(Detections)’로 이름이 변경되었습니다.

또한, 홈 페이지, 장치 페이지 및 Iru AI에서 ‘중요도별 위협’과 ‘시간별 위협’이 각각 ‘중요도별 탐지’와 ‘시간별 탐지’로 이름이 변경되었습니다.

자세한 내용은 지원 문서를 참조하십시오.
엔드포인트 탐지 & 대응

macOS EDR용 디바이스 격리 기능이 이제 모든 Iru EDR 고객에게 제공됩니다

‘기기 격리’ 기능을 사용하면 침해된 것으로 의심되는 모든 macOS 기기의 네트워크 연결을 즉시 차단할 수 있습니다. ‘탐지’ 섹션에서 바로 이용할 수 있는 이 기능을 통해 맬웨어나 무단 측면 이동과 같은 활성 위협을 신속하게 차단할 수 있습니다.

이 기능은 2026년 3월 5일에 프리뷰 모드로 출시되었습니다. 현재 이 기능은 Iru EDR을 사용하는 모든 고객에게 정식 제공되고 있습니다.

자세한 내용은 지원 문서를 참조하십시오.

엔드포인트 탐지 & 대응

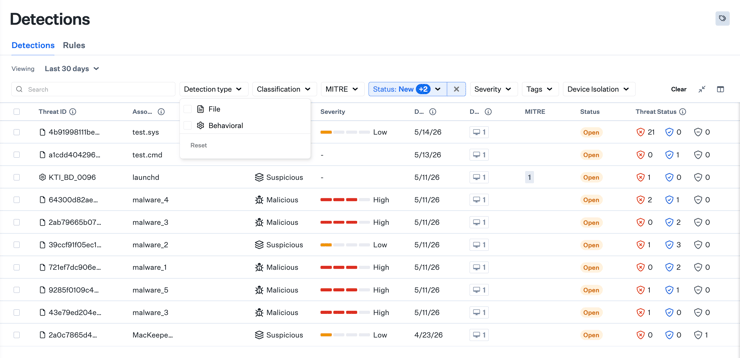
통합 EDR 탐지 내역 보기

파일 탐지 및 행동 탐지가 하나의 보기로 통합되었습니다. 이번 업데이트에는 파일 탐지 또는 행동 탐지 중 하나를 별도로 필터링할 수 있는 기능이 포함되었습니다. ‘위협 상태’ 열은 두 탐지 유형 간에 일관성을 유지하도록 표준화되었습니다.

참고: 이번 업데이트는 인터페이스만 수정하며, 기본 데이터에는 변경 사항이 없습니다.

통합 EDR 탐지 내역 보기
엔드포인트 탐지 & 대응

EDR에 대한 Microsoft Teams 알림

Microsoft Teams 알림 기능을 통해 관리자는 커뮤니케이션 플랫폼 내에서 직접 탐지 결과에 대한 알림을 받을 수 있습니다.

이 기능을 통해 기존 Slack 연동과 동일한 방식으로 Microsoft Teams 알림을 구성할 수 있습니다. 관리자는 '탐지' 섹션의 알림 전달 경로를 관리하여 중요한 보안 이벤트에 대한 가시성을 확보할 수 있습니다.

Microsoft Teams와 직접 연동함으로써 커뮤니케이션을 중앙 집중화하고, 보안 이벤트에 대한 대응 프로세스를 간소화할 수 있습니다.

자세한 내용은 지원 문서를 참조하십시오.

엔드포인트 탐지 & 대응

Windows용 엔드포인트 탐지 및 대응

Windows용 엔드포인트 탐지 및 대응(EDR)이 이제 정식 출시되었습니다.

Windows용 EDR(Endpoint Detection and Response)은 Windows 엔드포인트에 파일 기반 위협 탐지 및 자동 대응 기능을 제공합니다. 악성 파일, PUP(잠재적으로 원치 않는 프로그램) 및 미확인 항목이 자동으로 분류되고 이에 대한 조치가 취해지므로, 기기가 등록되는 순간부터 전체 기기를 안전하게 보호할 수 있습니다.

Blueprints의 EDR 라이브러리 항목을 통해 배포하면, 별도의 구성 없이도 기기에서 보호 기능이 자동으로 활성화됩니다.

EDR은 이제 모든 Endpoint Management 고객을 위한 애드온 SKU로...

엔드포인트 탐지 & 대응

EDR 허용 및 차단 목록에 대한 와일드카드 지원

EDR 라이브러리 항목의 와일드카드 지원 기능은 허용 목록 및 차단 목록을 관리할 때 더 큰 유연성을 제공합니다.

이번 업데이트에서는 재귀적 와일드카드 기능이 도입되었습니다. 관리자는 정확한 경로나 파일 이름을 일일이 지정하는 대신 동적이고 광범위한 일치 규칙을 설정할 수 있어, 인터페이스 내의 구성 과정을 간소화할 수 있습니다.

취약점 관리

취약점 대응

이제 취약점 관리 기능은 ‘자동 앱’ 카탈로그에서 해당 앱의 업데이트를 사용할 수 있는 경우, macOS용 앱에 대한 CVE의 자동 수정 기능을 지원합니다.

새로운 ‘취약점 대응 라이브러리 항목’을 사용하면 CVE 심각도(Critical, High, Medium, Low)에 따라 수정 규칙(탐지 시 업데이트 강제 적용, 일정 기간 후 업데이트 강제 적용 또는 조치 없음)을 정의할 수 있습니다.

Kandji 에이전트가 알려진 CVE가 있는 취약한 앱을 감지하면, 자동 수정하지 않으려는 앱에 대해 구성된 예외 사항을 준수하면서 사용자가 설정한 취약점 대응 규칙에 따라 자동으로 업데이트를 실행할 수 있습니다.

취약점 수정 대응은 Auto...

취약점 대응
취약점 관리

업데이트된 활동 인터페이스

'활동' 섹션이 웹 앱 인터페이스의 다른 부분과 시각적으로 조화를 이루도록 업데이트되었습니다.

이번 업데이트에는 테마와 색상이 개선된 인터페이스 재설계가 포함되어 있어, 활동 페이지가 시각적으로 더욱 매력적이고 탐색하기 쉬워졌습니다.

이번 업데이트는 ‘기기’ 페이지 내의 ‘활동’과 같이 활동이 표시되는 다른 페이지에도 적용됩니다.

기능이나 특징에는 변경 사항이 없으며, 순전히 시각적 개선만 이루어졌음을 유의하시기 바랍니다.

업데이트된 활동 인터페이스
취약점 관리

Windows 취약점 관리

이제 취약점 관리 기능이 Windows의 애플리케이션 및 OS 취약점을 지원합니다.

이제 취약점 관리 기능은 macOS와 동일한 취약점 탐지 및 모니터링 기능을 통해 Windows 기기를 지원하며, 여기에는 CVE 대시보드, 위험도 점수, 알려진 익스플로잇 지표, Slack 및 S3 연동, 위험 수용 기능, 엔터프라이즈 API 지원 등이 포함됩니다.

Windows 취약점을 확인하려면 Windows Endpoint와 취약점 관리 기능이 모두 활성화되어 있어야 합니다.

자세한 내용은 지원 문서를 참조하십시오.

취약점 관리

취약점 관리 기능 개선

대량 장치 제외

대량 장치 제외 기능을 사용하면 한 번의 작업으로 여러 장치를 취약점 관리 대상에서 제외할 수 있으며, 동일한 방식으로 제외 설정을 해제할 수도 있습니다. 장치를 제외하면 해당 장치가 모든 취약점 보기, 탐지 횟수 및 경고에서 숨겨지므로, 폐기를 기다리는 장치나 부재 중인 사용자의 경우처럼 장치를 일시적으로 관리 범위에서 제외해야 할 때 유용합니다.

단, 제외 설정은 선택된 장치의 단일 취약점이 아닌 모든 CVE에 적용된다는 점에 유의하십시오.

자세한 내용은 지원 문서를 참조하십시오.

개편된 CVE 사이드 패널

CVE 사이드 패널도 개선되어, 취약점 정보를 CVE 세부 정보, 상태, 타임라인 및 영향을 받는 장치에...

최신 정보 받기

IT 및 보안 팀이 앞서 나갈 수 있도록 Iru가 격주로 제공하는 기사, 동영상, 리서치 모음입니다.




