Skip to content

제품 업데이트

플랫폼 전반에 걸쳐 제공되는 새로운 기능, 개선 사항 및 수정 사항입니다.

@officiallyiru 팔로우 ↗
엔드포인트 탐지 & 대응

EDR 허용 및 차단 목록에 대한 와일드카드 지원

EDR 라이브러리 항목의 와일드카드 지원 기능은 허용 목록 및 차단 목록을 관리할 때 더 큰 유연성을 제공합니다.

이번 업데이트에서는 재귀적 와일드카드 기능이 도입되었습니다. 관리자는 정확한 경로나 파일 이름을 일일이 지정하는 대신 동적이고 광범위한 일치 규칙을 설정할 수 있어, 인터페이스 내의 구성 과정을 간소화할 수 있습니다.
엔드포인트 탐지 & 대응

Windows용 엔드포인트 탐지 및 대응

Windows용 엔드포인트 탐지 및 대응(EDR)이 이제 정식 출시되었습니다.

Windows용 EDR(Endpoint Detection and Response)은 Windows 엔드포인트에 파일 기반 위협 탐지 및 자동 대응 기능을 제공합니다. 악성 파일, PUP(잠재적으로 원치 않는 프로그램) 및 미확인 항목이 자동으로 분류되고 이에 대한 조치가 취해지므로, 기기가 등록되는 순간부터 전체 기기를 안전하게 보호할 수 있습니다.

Blueprints의 EDR 라이브러리 항목을 통해 배포하면, 별도의 구성 없이도 기기에서 보호 기능이 자동으로 활성화됩니다.

EDR은 이제 모든 Endpoint Management 고객을 위한 애드온 SKU로...

엔드포인트 탐지 & 대응

EDR에 대한 Microsoft Teams 알림

Microsoft Teams 알림 기능을 통해 관리자는 커뮤니케이션 플랫폼 내에서 직접 탐지 결과에 대한 알림을 받을 수 있습니다.

이 기능을 통해 기존 Slack 연동과 동일한 방식으로 Microsoft Teams 알림을 구성할 수 있습니다. 관리자는 '탐지' 섹션의 알림 전달 경로를 관리하여 중요한 보안 이벤트에 대한 가시성을 확보할 수 있습니다.

Microsoft Teams와 직접 연동함으로써 커뮤니케이션을 중앙 집중화하고, 보안 이벤트에 대한 대응 프로세스를 간소화할 수 있습니다.

자세한 내용은 지원 문서를 참조하십시오.

엔드포인트 탐지 & 대응

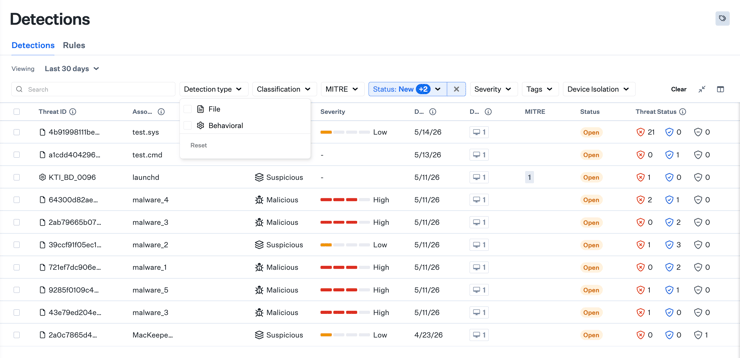
통합 EDR 탐지 내역 보기

파일 탐지 및 행동 탐지가 하나의 보기로 통합되었습니다. 이번 업데이트에는 파일 탐지 또는 행동 탐지 중 하나를 별도로 필터링할 수 있는 기능이 포함되었습니다. ‘위협 상태’ 열은 두 탐지 유형 간에 일관성을 유지하도록 표준화되었습니다.

참고: 이번 업데이트는 인터페이스만 수정하며, 기본 데이터에는 변경 사항이 없습니다.

통합 EDR 탐지 내역 보기
엔드포인트 탐지 & 대응

macOS EDR용 디바이스 격리 기능이 이제 모든 Iru EDR 고객에게 제공됩니다

‘기기 격리’ 기능을 사용하면 침해된 것으로 의심되는 모든 macOS 기기의 네트워크 연결을 즉시 차단할 수 있습니다. ‘탐지’ 섹션에서 바로 이용할 수 있는 이 기능을 통해 맬웨어나 무단 측면 이동과 같은 활성 위협을 신속하게 차단할 수 있습니다.

이 기능은 2026년 3월 5일에 프리뷰 모드로 출시되었습니다. 현재 이 기능은 Iru EDR을 사용하는 모든 고객에게 정식 제공되고 있습니다.

자세한 내용은 지원 문서를 참조하십시오.

Device Isolation
엔드포인트 탐지 & 대응

'위협' 탭이 '탐지'로 이름이 변경되었습니다.

왼쪽 탐색 패널의 ‘위협(Threats)’ 탭이 ‘탐지(Detections)’로 이름이 변경되었습니다.

또한, 홈 페이지, 장치 페이지 및 Iru AI에서 ‘중요도별 위협’과 ‘시간별 위협’이 각각 ‘중요도별 탐지’와 ‘시간별 탐지’로 이름이 변경되었습니다.

자세한 내용은 지원 문서를 참조하십시오.

엔드포인트 탐지 & 대응

macOS EDR용 디바이스 격리

‘기기 격리’ 기능을 사용하면 보안 침해가 의심되는 macOS 기기의 네트워크 연결을 즉시 차단할 수 있습니다. ‘위협’ 섹션에서 바로 이용할 수 있는 이 기능을 통해 맬웨어나 무단 측면 이동과 같은 활성 위협을 신속하게 차단할 수 있습니다.

관리자는 사고의 심각도에 따라 두 가지 격리 수준 중 하나를 선택할 수 있습니다. '부분 격리’는 에이전트와의 보안 연결을 유지한 채 기기를 일반 네트워크에서 분리하여, 원격 수정 조치나 포렌식 데이터 수집을 가능하게 합니다. ‘완전 격리’는 완전한 봉쇄 역할을 수행하며, 완전한 격리가 필요한 고위험 시나리오에서 모든 네트워크 통신을 차단합니다.

이러한 조치는 개별 기기에 대해 수행하거나, 특정...

엔드포인트 탐지 & 대응

Avert 도서관 자료명 변경

'Avert 라이브러리 항목'의 이름이 'EDR 라이브러리 항목'으로 변경되었습니다. 이번 업데이트를 통해 라이브러리 섹션 내의 라이브러리 항목 이름이 제품명과 일치하도록 했습니다.

참고로, 이 변경 사항은 새로 생성된 라이브러리 항목에만 적용되며, 기존 항목은 변경되지 않습니다.

자세한 내용은 지원 문서를 참조하십시오.

엔드포인트 탐지 & 대응

위협 태그

‘위협’ 섹션에 이제 태그 열이 추가되어, 각 위협에 어떤 태그가 연결되어 있는지 한눈에 확인할 수 있습니다. 위협 태그는 위협 섹션 내에서 생성, 편집 및 삭제할 수 있습니다.

위협 태그를 사용하면 사용자 지정 레이블을 통해 탐지 결과를 유연하게 분류할 수 있으며, 조직 구조와 필터링 기능을 특정 운영 요구 사항에 맞춰 조정함으로써 관리를 간소화하고 팀 협업을 강화할 수 있습니다.

자세한 내용은 지원 문서를 참조하십시오.

엔드포인트 탐지 & 대응

위협 심각도 수준

이제 ‘위협’ 섹션에는 정보 보안 팀이 탐지된 위협의 중요도를 신속하게 평가할 수 있도록 심각도 수준이 포함됩니다. 각 위협 이벤트에는 ‘매우 심각(Critical)’, ‘높음(High)’, ‘중간(Medium)’, ‘낮음(Low)’, ‘참고(Informational)’의 5가지 심각도 수준 중 하나가 할당됩니다.

이제 위협 테이블에는 각 위협에 해당하는 심각도 수준을 표시하는 ‘심각도’ 열이 포함됩니다. 파일 탐지 및 행동 탐지 모두에서 심각도에 따라 위협 이벤트를 정렬하고 필터링할 수 있습니다. 또한, ‘위협’ 섹션에는 심각도 수준별로 분류된 위협을 시각적으로 보여주는 새로운 ‘심각도별 위협’ 원형 차트가 추가되었습니다.

이...

위협 심각도 수준

최신 정보 받기

IT 및 보안 팀이 앞서 나갈 수 있도록 Iru가 격주로 제공하는 기사, 동영상, 리서치 모음입니다.