Skip to content

제품 업데이트

플랫폼 전반에 걸쳐 제공되는 새로운 기능, 개선 사항 및 수정 사항입니다.

@officiallyiru 팔로우 ↗
취약점 관리

Windows 취약점 대응

이제 취약점 관리 기능은 ‘자동 앱’ 카탈로그에서 해당 앱에 대한 업데이트를 사용할 수 있는 경우, Windows 기반 앱의 CVE에 대한 자동 수정 기능을 지원합니다.

'취약점 대응 라이브러리 항목'에서 Windows 플랫폼을 선택하고, CVE 심각도(Critical, High, Medium, Low)에 따라 수정 규칙(탐지 시 업데이트 강제 적용, 일정 기간 후 업데이트 강제 적용 또는 조치 없음)을 정의합니다.

Iru 에이전트가 알려진 CVE가 있는 취약한 앱을 감지하면, 자동 수정하지 않으려는 앱에 대해 구성된 예외 사항을 고려하면서 사용자가 설정한 취약점 대응 규칙에 따라 자동으로 업데이트를 실행합니다.

취약점 수정 조치는...
취약점 관리

취약점 관리 기능 개선

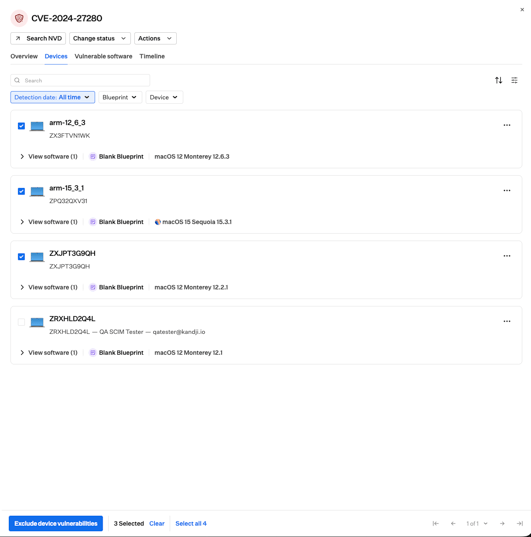
대량 장치 제외

대량 장치 제외 기능을 사용하면 한 번의 작업으로 여러 장치를 취약점 관리 대상에서 제외할 수 있으며, 동일한 방식으로 제외 설정을 해제할 수도 있습니다. 장치를 제외하면 해당 장치가 모든 취약점 보기, 탐지 횟수 및 경고에서 숨겨지므로, 폐기를 기다리는 장치나 부재 중인 사용자의 경우처럼 장치를 일시적으로 관리 범위에서 제외해야 할 때 유용합니다.

단, 제외 설정은 선택된 장치의 단일 취약점이 아닌 모든 CVE에 적용된다는 점에 유의하십시오.

자세한 내용은 지원 문서를 참조하십시오.

개편된 CVE 사이드 패널

CVE 사이드 패널도 개선되어, 취약점 정보를 CVE 세부 정보, 상태, 타임라인 및 영향을 받는 장치에...

Screenshot 2026-07-22 at 11.35.55 AM
취약점 관리

취약점 관리 대상에서 장치 제외

이제 취약점 관리 기능에서 취약점 보고 대상에서 특정 장치를 제외할 수 있습니다.

장치 레코드에서 직접, 또는 모든 CVE 상세 보기 내의 ‘장치(Devices)’ 탭에서 장치를 제외할 수 있습니다. 장치를 제외하면 해당 장치가 전체 관리 대상 장치에서 해당 CVE에 영향을 받는 장치 수 집계에서 제외되며, 해당 장치에 대한 취약점 알림 발송이 중지됩니다. 단, 장치 레코드 자체에서는 여전히 취약점 탐지 내역을 확인할 수 있습니다.

해당 기기에 '취약점 대응 라이브러리 항목'이 적용된 경우, 기기가 제외되어도 해당 기기에 대한 패치 적용은 계속됩니다. 언제든지 제외 설정을 해제하여 모니터링을 재개할 수 있습니다. Iru...

취약점 관리

Windows 취약점 관리

이제 취약점 관리 기능이 Windows의 애플리케이션 및 OS 취약점을 지원합니다.

이제 취약점 관리 기능은 macOS와 동일한 취약점 탐지 및 모니터링 기능을 통해 Windows 기기를 지원하며, 여기에는 CVE 대시보드, 위험도 점수, 알려진 익스플로잇 지표, Slack 및 S3 연동, 위험 수용 기능, 엔터프라이즈 API 지원 등이 포함됩니다.

Windows 취약점을 확인하려면 Windows Endpoint와 취약점 관리 기능이 모두 활성화되어 있어야 합니다.

자세한 내용은 지원 문서를 참조하십시오.

취약점 관리

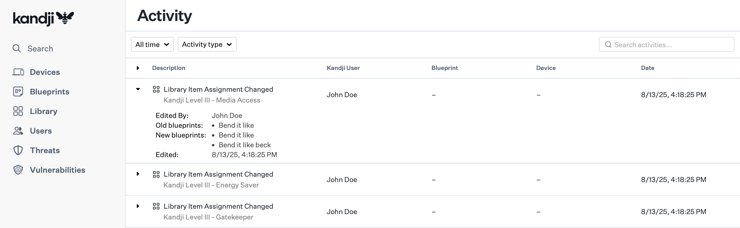
업데이트된 활동 인터페이스

'활동' 섹션이 웹 앱 인터페이스의 다른 부분과 시각적으로 조화를 이루도록 업데이트되었습니다.

이번 업데이트에는 테마와 색상이 개선된 인터페이스 재설계가 포함되어 있어, 활동 페이지가 시각적으로 더욱 매력적이고 탐색하기 쉬워졌습니다.

이번 업데이트는 ‘기기’ 페이지 내의 ‘활동’과 같이 활동이 표시되는 다른 페이지에도 적용됩니다.

기능이나 특징에는 변경 사항이 없으며, 순전히 시각적 개선만 이루어졌음을 유의하시기 바랍니다.

업데이트된 활동 인터페이스
취약점 관리

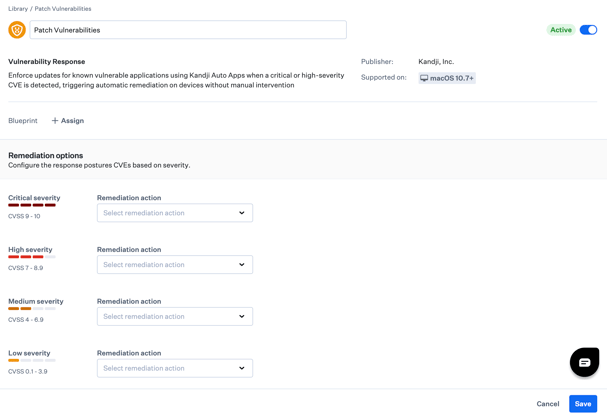
취약점 대응

이제 취약점 관리 기능은 ‘자동 앱’ 카탈로그에서 해당 앱의 업데이트를 사용할 수 있는 경우, macOS용 앱에 대한 CVE의 자동 수정 기능을 지원합니다.

새로운 ‘취약점 대응 라이브러리 항목’을 사용하면 CVE 심각도(Critical, High, Medium, Low)에 따라 수정 규칙(탐지 시 업데이트 강제 적용, 일정 기간 후 업데이트 강제 적용 또는 조치 없음)을 정의할 수 있습니다.

Kandji 에이전트가 알려진 CVE가 있는 취약한 앱을 감지하면, 자동 수정하지 않으려는 앱에 대해 구성된 예외 사항을 준수하면서 사용자가 설정한 취약점 대응 규칙에 따라 자동으로 업데이트를 실행할 수 있습니다.

취약점 수정 대응은 Auto...

취약점 대응
취약점 관리

취약성 위험 수용

이제 취약점 관리 기능에서 CVE의 위험을 수용하는 기능을 지원합니다.

CVE의 위험을 무기한으로 또는 지정된 날짜까지 수용할 수 있습니다. 위험을 수용하면 알림이 표시되지 않습니다.

자세한 내용은 지원 문서를 참조하십시오.

최신 정보 받기

IT 및 보안 팀이 앞서 나갈 수 있도록 Iru가 격주로 제공하는 기사, 동영상, 리서치 모음입니다.