Wir haben Iru Agent für Windows 1.25.7 veröffentlicht. Endpunkt-Agent
Prüfsummenüberprüfung für Downloads unter Windows Iru Agent für Windows überprüft nun die Prüfsumme jeder heruntergeladenen App und jedes Updates, sodass nur Dateien installiert werden, die mit den von Iru gesendeten Daten übereinstimmen.
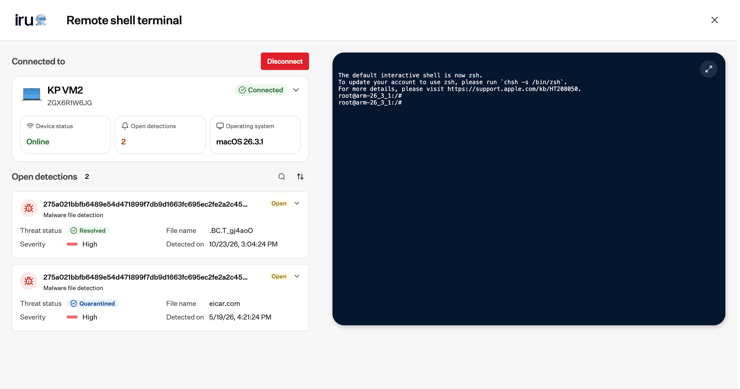
Mit „Remote Shell“ erhalten Sie direkt aus einer Erkennung oder dem Gerätedatensatz heraus Zugriff auf die Root-Befehlszeile eines verwalteten Macs. Die Verbindung bleibt auch dann bestehen, wenn sich der Mac in teilweiser Isolation befindet, sodass Sie eine Bedrohung eindämmen und gleichzeitig untersuchen können.
„Managed OS“ für iOS und iPadOS wurde aktualisiert. Die neuesten zugelassenen Versionen sind nun 27.2, 26.7.2 und 18.7.11 mit den folgenden Veröffentlichungsdaten:
„Managed OS“ für macOS wurde aktualisiert. Die aktuellste freigegebene Version für Golden Gate ist nun 27.2, für Tahoe 26.7.2 und für Sequoia 15.8.2, mit folgenden Veröffentlichungsdaten:
Elemente der Mac-Custom-App-Bibliothek unterstützen nun Installationsprogramme mit einer Größe von bis zu 30 GB. Die Downloads erfolgen im Hintergrund im Iru Agent, um die Verarbeitung anderer Bibliothekselemente nicht zu behindern, und werden automatisch fortgesetzt, sobald dies möglich ist, falls sie durch Netzwerkstörungen oder den Ruhezustand von...
Wir haben Iru Agent für Windows 1.24.6.0 veröffentlicht. Diese Version behebt das Problem, dass Apps im Gerätebestand fehlten, verhindert, dass Apps wiederholt neu installiert werden, wenn ein Installationsprogramm einen älteren Eintrag unter „Programme hinzufügen/entfernen“ hinterlässt, und sorgt dafür, dass der Self-Service-Updater keinen...
Iru AI erstellt nun Bibliothekselemente für BitLocker unter Windows und für Android-Einschränkungen auf der Grundlage einer Beschreibung in einfacher Sprache. Beschreiben Sie die von Ihnen benötigte Festplattenverschlüsselungsrichtlinie oder die Geräteeinschränkungen, und Iru AI richtet das Bibliothekselement für Sie ein.
Die automatische Geräteregistrierung verfügt nun zusätzlich zur minimal erforderlichen Betriebssystemversion übereine Einstellungfür „Update to“, sodass Sie eine Mindestvoraussetzung für die Registrierung sowie eine separate Version festlegen können, auf die Geräte aktualisiert werden sollen. Geräte, deren Version unter dem Mindestwert liegt, werden vor...
FileVault-Wiederherstellungsschlüssel können nun automatisch rotieren, nachdem ein Administrator den aktuellen Schlüssel eingesehen hat. Aktivieren Sie im FileVault-Bibliothekselementdie Option „Schlüssel nach dem Anzeigen automatisch rotieren“ und legen Sie fest, wann die Rotation erfolgen soll. Das Anzeigen von Schlüsseln wird weiterhin in der...
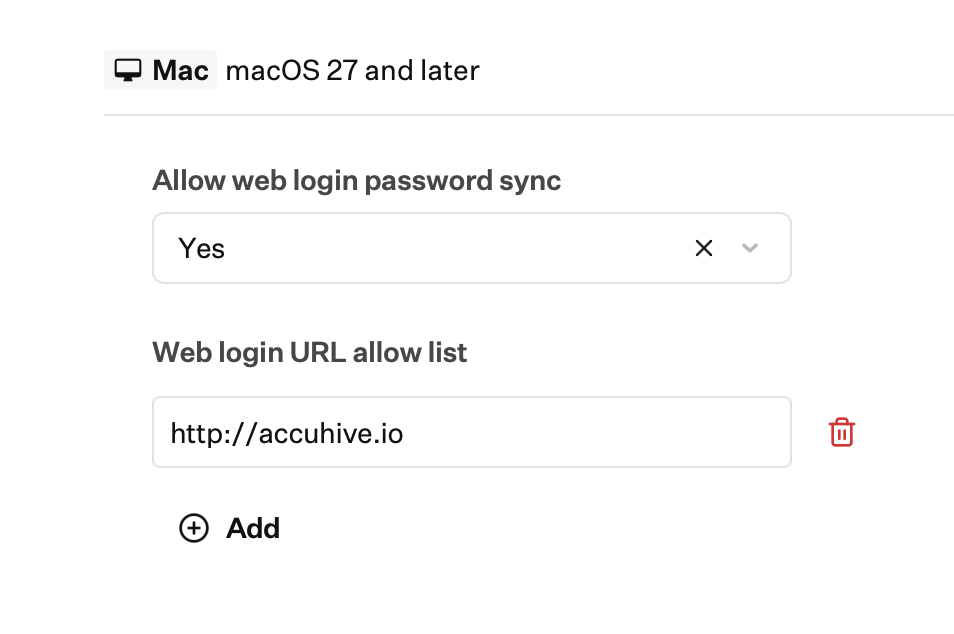
Das Single-Sign-On-Bibliothekselement unterstützt nun die OpenID-Anmeldung unter macOS 27 und höher, sodass sich Benutzer über die Web-Anmeldeseiten von Identitätsanbietern – einschließlich Multi-Faktor-Authentifizierung – im Anmeldefenster, auf dem Sperrbildschirm und beim Entsperren von FileVault anmelden können. Mit neuen Einstellungen können Sie das...
Administratoren können nun eine Android Enterprise-Integration von einem verwalteten Google Play-Konto auf die verwaltete Google-Domain ihrer Organisation hochstufen – direkt über die Iru-Web-App und ohne erneute Registrierung der Geräte.
Bei Integrationen, die mit einem verwalteten Google Play-Konto verbunden sind, werden ein Upgrade-Banner und die...
Der Bereich „Empfohlene Datenschutzberechtigungen“ der Datenschutzbibliothek unterstützt nun neben iPhone und iPad auch den Mac. Administratoren können App-Berechtigungen für macOS-Apps und Website-Berechtigungen für Safari empfehlen, sodass Endbenutzer eine einzige Einwilligungsabfrage sehen, in der alles aufgeführt ist, was eine App oder Website benötigt,...
Benutzerdefinierte App-, Drucker- und Skriptbibliothekselemente für Mac bieten nun die Option, festzulegen, ob sie während oder nach dem Start verarbeitet werden sollen.
Wir haben Iru Agent für Mac 5.2.4 (5399) veröffentlicht.
Diese Version enthält eine Fehlerbehebung für das Passport-Anmeldefenster, die dazu geführt haben könnte, dass es unter macOS 14 und macOS 15 nicht angezeigt wurde.
Auf Windows-Geräten wird nun direkt in der Iru-System-Tray-App eine Liste der noch nicht installierten Updates für „Auto App“ und „Custom App“ angezeigt. Endbenutzer können jeweils ein Update installieren oder die Option „Alle aktualisieren“ verwenden, wobei geöffnete Apps bei Bedarf geschlossen werden, um die Installation abzuschließen.
Windows 11 26H2 ist da, und Iru ist darauf vorbereitet. Geräte mit 26H2 können nun in Iru registriert werden, sodass Ihr Team neue Hardware und aktualisierte Geräteflotten ohne Wartezeiten oder Umgehungslösungen einbinden kann. Außerdem haben wir ein neues Element in der „Managed OS Library“ für Windows 11 26H2 hinzugefügt, mit dem IT-Teams 26H2 als...
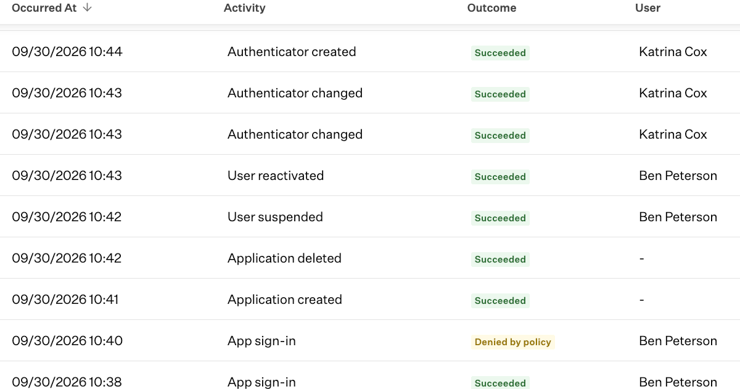
Das Iru Identity-Aktivitätsprotokoll bietet nun eine neue, detailliertere Ansicht der Aktivitäten, darunter Benutzeranmeldungen, Anwendungsverwaltung, Ereignisse im Lebenszyklus von Konten und Gruppenverwaltung. Sie können die Tabelle nach Aktivitätszeit, Aktivitätstyp, Ergebnis, Benutzer, Ausführendem und Anwendung filtern. Es werden auch mehrere...
„Managed OS“ für Apple-Geräte verfügt nun über eine dynamische Zeitachsenansicht, die sich an die im Bibliothekselement definierten Einstellungen anpasst. So muss nicht mehr gerätsucht werden, wann ein bestimmtes Update durchgeführt wird und auf welche Version ein Gerät aktualisiert werden muss.
„Managed OS“ für iOS und iPadOS wurde aktualisiert. Die neuesten zugelassenen Versionen sind nun 27.0.1 und 26.7.1 mit den folgenden Veröffentlichungsdaten:
„Managed OS“ für macOS wurde aktualisiert. Die aktuellste freigegebene Version für Golden Gate lautet nun 27.0.1, für Tahoe 26.7.1 und für Sequoia 15.8.1, mit folgenden Veröffentlichungsdaten:
Der Eintrag in der Datenschutzbibliothek enthält nun einen Bereich mit empfohlenen Datenschutzberechtigungen für iPhone und iPad, in dem Administratoren die App-Berechtigungen und Safari-Website-Berechtigungen empfehlen können, die verwaltete Apps und Websites benötigen. Der Endbenutzer sieht eine einzige Einwilligungsaufforderung, in der alle vom...
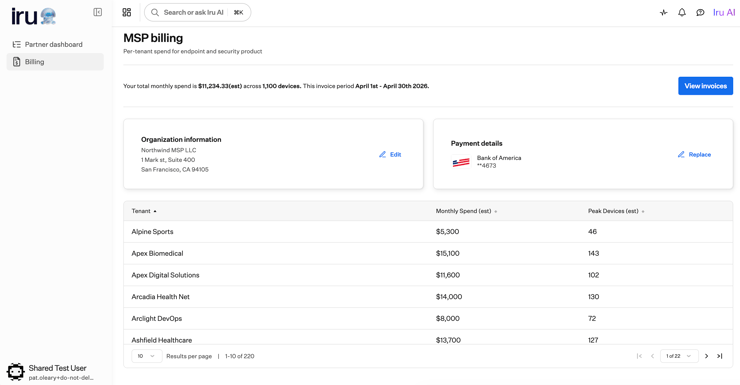
MSP Billing bietet Managed-Services-Anbietern einen täglichen Überblick über die Ausgaben pro Mandant, sodass sie stets wissen, welche Beträge fällig sind, und ihren Kunden zuverlässig Rechnungen ausstellen können. MSPs können zudem Zahlungsmethoden und Rechnungsdaten aktualisieren sowie vergangene Rechnungen einsehen. Die Lösung ist ab sofort für Kunden in...
Das Bibliothekselement „Managed OS“ für Windows gibt nun an, ob jedes zugewiesene Gerät die vom Bibliothekselement geforderte Windows 11-Build-Version erreicht hat. Die Geräte werden als „Bestanden“, „Update überfällig“ oder „Fehler“ angezeigt. Beim Aufklappen einer Gerätezeile werden die aktuelle Build-Version im Vergleich zur erforderlichen Build-Version...
Wir haben Iru Agent für Windows veröffentlicht. Mit dieser Version wurden die Erkennung von benutzerdefinierten Apps und automatischen Apps korrigiert, sodass Apps nicht mehr neu installiert werden, wenn eine Version fehlt oder falsch erkannt wird. Außerdem wurde die Durchsetzung automatischer Apps nach dem Schließen einer App durch den Benutzer korrigiert...
Iru AI kann nun Windows-Update-Einstellungen auf der Grundlage von CIS-Benchmarks oder Microsoft-Standardeinstellungen empfehlen und umsetzen, und Sie können Folgefragen stellen, um diese Einstellungen zu verfeinern oder deren Funktionsweise besser zu verstehen. Iru AI kann außerdem Fragen zu den meisten Bibliothekselementen, Einstellungen und Best...
Wir stellen vor: macOS LAPS – Local Administrator Password Solution. Das neue LAPS-Bibliothekselement für Mac generiert automatisch lokale Administratorpasswörter, wechselt diese regelmäßig, verwahrt sie sicher und kontrolliert den Zugriff darauf.
macOS LAPS in Iru bietet eine Reihe von Funktionen, darunter sichere, anpassbare Passwörter, automatische...
Die Unterstützung für Managed OS für iOS 27, iPadOS 27 und tvOS 27 wurde hinzugefügt. Die aktuellsten zugelassenen Versionen sind nun 27.0 mit den folgenden Veröffentlichungsdaten:
iOS 27.0: 14. September 2026
iPadOS 27.0: 14. September 2026
tvOS 27.0: 14. September 2026
Zudem wurde „Managed OS“ für iOS und iPadOS aktualisiert. Die aktuellste zugelassene...
„Managed OS“ für macOS Golden Gate wurde hinzugefügt. Die aktuellste freigegebene Version ist nun 27.0 mit folgendem Veröffentlichungsdatum:
macOS 27.0: 14. September 2026
Außerdem wurde „Managed OS für macOS“ aktualisiert. Die aktuellste freigegebene Version für Tahoe ist nun 26.7 und für Sequoia 15.8 mit folgenden Veröffentlichungsdaten:
Wir haben Iru Agent für Mac 5.1.32 (5394) veröffentlicht.
Diese Version enthält verschiedene Fehlerbehebungen und Leistungsverbesserungen, darunter eine Korrektur für ein Problem bei der Installation von benutzerdefinierten Apps unter macOS 27.
Das Schwachstellenmanagement unterstützt nun die automatische Behebung von CVEs für Apps unter Windows, sofern ein Update für die App im Auto App-Katalog verfügbar ist.
Wählen Sie im Element „Vulnerability Response Library“ die Windows-Plattform aus und legen Sie Behebungsregeln fest („Update bei Erkennung erzwingen“, „Update nach einem bestimmten...
Ihre Nachweisbibliothek erfasst nun automatisch neue Aktionen. Wenn eine neue Aktion erstellt wird – sei es aus einem neuen Framework, einem neuen Kontrollelement oder einer manuell hinzugefügten Aktion –, gleicht Iru diese mit den bereits in Ihrer Nachweisbibliothek vorhandenen Artefakten ab und ordnet alle Übereinstimmungen mit hoher Übereinstimmungsrate...
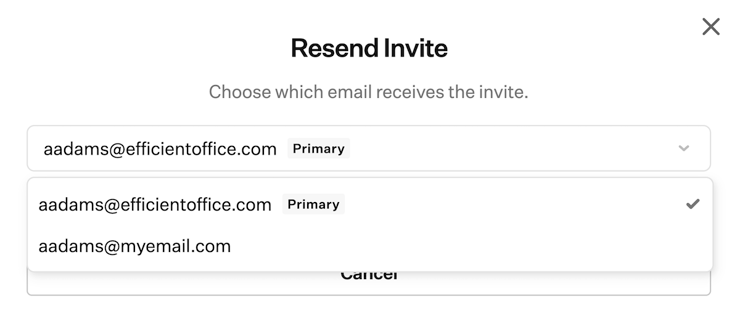
Administratoren können nun eine Einladung zur Registrierung bei „Workforce Identity“ an die sekundäre oder private E-Mail-Adresse eines Benutzers senden, anstatt an dessen geschäftliche E-Mail-Adresse. Dadurch wird die Erstregistrierung für Benutzer ermöglicht, die einen Passkey benötigen, um auf das geschäftliche Postfach zuzugreifen, in dem sich die...
Geräte, die mit „Return to Service“ gelöscht wurden, können nun selbstständig einen erneuten Registrierungsversuch starten, falls der erste Versuch fehlschlägt. Wenn Sie im Modalfenster „Gerät löschen“ die Option „Return to Service verwenden“ aktivieren, wird eine neue Option „Registrierung wiederholen“ angezeigt, die standardmäßig aktiviert ist und für...
Die Prüfungsdetails werden als Pillen auf der Rahmenkarte angezeigt. Der Name des Prüfers, der Prüfungszeitraum und das Datum des Prüfungsauftrags erscheinen nun als separate Pillen in der Kopfzeile jeder Rahmenkarte, sodass der Prüfungsstatus erkennbar ist, ohne dass der Rahmen geöffnet werden muss. Ein Rahmen, bei dem keine dieser Angaben festgelegt ist,...
„Cyber Essentials“, das von der britischen Regierung unterstützte Zertifizierungsprogramm, ist nun als Rahmenwerk in Iru Compliance verfügbar und deckt die fünf technischen Themenbereiche ab: Firewalls, sichere Konfiguration, Verwaltung von Sicherheitsupdates, Benutzerzugriffskontrolle und Malware-Schutz. Fügen Sie es über die Seite „Frameworks“ hinzu und...
Automatisch generierte Steuerelemente und Aktionen benennen Ihre tatsächlichen Tools. KI-generierte Steuerelemente und Aktionen beziehen sich nun namentlich auf die von Ihnen ausgewählten Tools, anstatt allgemeine Beschreibungen wie „der Identitätsanbieter“ zu verwenden. Bei Kategorien, die Sie leer lassen, bleibt die allgemeine Bezeichnung erhalten – Iru...
Benutzerdefinierte Mac-Apps, benutzerdefinierte Skripte und benutzerdefinierte Drucker in der Bibliothek können nun in Liftoff ausgeblendet werden oder dem Endbenutzer anstelle des Namens des Bibliothekselements einen „Anzeigenamen“ anzeigen.
Liftoff zeigt bei der Verarbeitung ausgeblendeter Elemente die Meldung „Weitere erforderliche Konfigurationen werden...
Wir haben Iru Agent für Mac 5.1.28 (5393) veröffentlicht.
Diese Version enthält verschiedene Fehlerbehebungen und Leistungsverbesserungen. Zudem bietet sie Unterstützung für die neuen Optionen „In Liftoff ausblenden“ und „Liftoff-freundlicher Name“ für benutzerdefinierte Apps, Skripte und Druckerbibliothekselemente auf dem Mac.
Drei Neuerungen sorgen dafür, dass die Antworten von Iru AI leichter zu lesen und umzusetzen sind.
Auf den Seiten zu Bibliothekselementen wird nun eine automatisch generierte Zusammenfassung angezeigt, die angibt, wie das Element konfiguriert ist, wen es betrifft und welche Auswirkungen es auf die Sicherheit hat – und diese bleibt bei...
Der Systemzustand der unterstützten Hardwarekomponenten (wie Kamera, NFC, Basisband, Touch ID usw.) wird nun in Iru im Gerätedatensatz für unterstützte Geräte angezeigt, auf denen iOS oder iPadOS 27 Beta läuft.
Diese Werte sind auch über den Endpunkt „Gerätedetails“ der Enterprise-API verfügbar.
Jetzt verfügbar in Iru Identity Version 2026.08.19:
Synchronisierungsintervall für Directory Sync-Integrationen auswählen – Es ist jetzt möglich, das Synchronisierungsintervall für jede Directory Sync-Integration festzulegen. Zur Auswahl stehen: Nur manuell, alle 30 Minuten, stündlich, alle 2 Stunden, alle 4 Stunden, alle 8 Stunden, alle 12 Stunden,...
Administratoren können nun vorschreiben, dass unternehmensgeführte Android-Geräte mit einem Arbeitsprofil bei einem verwalteten Google-Konto angemeldet sein müssen, um sicherzustellen, dass Endnutzer vollen Zugriff auf die Google Workspace-Dienste des Unternehmens haben.
Das Element „Android-Einschränkungen“ in der Bibliothek enthält eine neue Einstellung...
Iru-Administratoren können nun steuern, welche Apps im Arbeitsprofil auf verwalteten Android-Geräten als Anmeldedatenmanager fungieren dürfen, beispielsweise Passwortmanager und Passkey-Anbieter. Der Eintrag „Android-Einschränkungen“ enthält eine neue Einstellung für Anmeldedatenmanager, mit der die Standardrichtlinie festgelegt wird: Alle...
Mac Auto Apps unterstützen nun die Festlegung einer bestimmten Version, wobei aus einer Liste von auf Iru gehosteten Versionen ausgewählt werden kann.
Auf Geräten, auf denen die Auto-App zum ersten Mal installiert wird oder die nicht auf dem neuesten Stand sind, wird die ausgewählte Version anstelle der neuesten verfügbaren Version installiert.
Für 209 häufig verwendete Webanwendungen, darunter Slack, Zoom, Google Workspace und viele mehr, stehen nun Vorlagen zur Vorkonfiguration von Single Sign-On (SSO) zur Verfügung! Die Vorlagen führen Identitätsadministratoren durch die erforderlichen Schritte zur Einrichtung von SAML- oder OIDC-Single-Sign-On und können auch bei der Konfiguration der...
„Managed OS“ für iOS und iPadOS wurde aktualisiert. Die neuesten zugelassenen Versionen sind nun 26.6.1 und 18.7.10 mit den folgenden Veröffentlichungsdaten:
Auf Windows-Geräten wird nun direkt in der neuen Iru-System-Tray-App eine Liste der noch nicht installierten Updates für „Auto App“ und „Custom App“ angezeigt. Endbenutzer können jeweils ein Update installieren oder die Option „Alle aktualisieren“ verwenden, wobei offene Apps bei Bedarf geschlossen werden, um die Installation abzuschließen. Die Liste wird...
Die Google Cloud Platform ist nun im Iru Compliance-Konnektor-Katalog verfügbar und ersetzt damit den bisherigen Platzhalter „In Kürze verfügbar“.
Verbinden Sie das Google Cloud-Projekt, das Iru überwachen soll, mithilfe eines schreibgeschützten Dienstkontos und eines JSON-Schlüssels, und Iru erfasst Konfigurations- und Bestandsdaten aus Google Cloud IAM,...
Die Filter „Eigentümer“ und „Beauftragter“ in der Aktionsliste innerhalb von „Compliance Automation“ enthalten nun die Option „Nicht zugewiesen“, sodass Administratoren die Aktionen finden können, für die noch niemand verantwortlich ist, ohne die Tabelle durchsuchen zu müssen. Dies ergänzt die im Mai hinzugefügten separaten Spalten „Eigentümer“ und...
Die automatische Nachweiserfassung wird bei Vorgängen deaktiviert, für die ein unterschriebenes Dokument erforderlich ist. Iru erkennt nun die Vorgänge, die nur von einer Person erfüllt werden können – beispielsweise eine unterschriebene Richtlinie oder Vereinbarung – und deaktiviert für diese die automatische Nachweiserfassung, anstatt einen...
Eine neue Art, mit Bibliothekselementen in Iru AI zu arbeiten: Erhalten Sie eine Beschreibung in einfacher Sprache, was das Bibliothekselement „Windows Update“ bewirkt, eine Zusammenfassung der Konfiguration sowie eine Aufschlüsselung der Benutzererfahrung.
Iru AI kann zudem Konfigurationsänderungen empfehlen, genau hervorheben, was sich ändert und warum,...
Geräte, die während der Installation von Bibliothekselementen im Einrichtungsassistenten angehalten werden, können nun manuell freigegeben werden. Dies gilt für Geräte, die über die automatisierte Geräteregistrierung registriert werden, sowie für Geräte, die unter Beibehaltung der verwalteten Apps in Iru migriert werden. Während ein Gerät auf dem ...
„Managed OS“ für macOS wurde aktualisiert. Die aktuellste freigegebene Version für Tahoe ist nun 26.6.1, für Sequoia 15.7.9 und für Sonoma 14.8.9, mit folgenden Veröffentlichungsdaten:
Im Element „Software-Update-Bibliothek“ kann Endnutzern nun die Teilnahme am Apple-Beta-Programm zur Auswahl angeboten werden, oder es kann ein bestimmtes Programm vorgeschrieben werden, ohne dass dabei zusätzlich zur Teilnahme eine bestimmte Version vorgeschrieben werden muss.
Iru unterstützt nun drei verschiedene Möglichkeiten zur Verwaltung von...
Das Element „Single Sign-On-Erweiterungsbibliothek“ unterstützt nun die Konfiguration des authentifizierten Gastmodus bei der Verwendung von Platform SSO unter macOS.
Die neue Option für die schrittweise Einführung, die zuvor für Mac Auto Apps eingeführt wurde, ist nun auch für Apple Managed OS verfügbar. Durch die schrittweise Einführung erhalten Administratoren mehr Kontrolle darüber, wie Updates in ihrem Gerätepark bereitgestellt werden.
Anstatt eine neue Deklaration gleichzeitig an alle Geräte zu senden, sobald eine...
Iru AI reagiert nun nach einer Eingabeaufforderung etwa 3–4 Sekunden schneller, und die seltene Verzögerung von bis zu 10 Sekunden im schlimmsten Fall wurde beseitigt. Beim Starten eines neuen Chats erscheint zudem ein übersichtlicherer und aufgeräumterer Startbildschirm.
Bei Verwendung der Option Rolling Enforcement mit Managed OS für Apple-Geräte ist es jetzt möglich, eine automatische Verzögerung (von bis zu 90 Tagen) festzulegen, die verhindert, dass Iru eine neue Zielversionsdeklaration an die Geräte sendet.
Diese in Managed OS integrierte Verzögerung kann mit den Aufschüben von Apple-Softwareupdates (konfiguriert in...
Bestimmte Benutzer von einer Richtlinienzuweisung ausschließen. Beim Veröffentlichen oder Aktualisieren einer Richtlinie können Administratoren nun bestimmte Benutzer von der Zuweisung ausschließen. Dies ist nützlich, wenn eine Richtlinie allgemein gilt, es jedoch einige Ausnahmen gibt, die nicht aufgefordert werden sollen, diese zu bestätigen.
In den Zuordnungskarten steht nun eine neue Zuordnungsregel zur Verfügung, mit der Bibliotheksobjekte den Geräten je nach Status ihrer Teilnahme an Beta-Programmen zugeordnet werden können. Die Zuordnung kann davon abhängen, ob ein Gerät überhaupt an einem Beta-Programm teilnimmt, oder auf der Grundlage bestimmter Teilnahmen erfolgen.
„Managed OS“ für macOS wurde aktualisiert. Die aktuellste freigegebene Version für Tahoe lautet nun 26.6, für Sequoia 15.7.8 und für Sonoma 14.8.8, mit den folgenden Veröffentlichungsdaten:
Die Auswahl der Rahmenwerke für die Richtlinienerstellung ist auf die verfügbaren Rahmenwerke beschränkt. Die Rahmenwerkauswahl im Erfassungsformular für die Richtlinienerstellung listet nun nur noch die Rahmenwerke auf, für die ein Mandant berechtigt ist (standardmäßig SOC 2, ISO 27001, HIPAA, DSGVO), sodass Administratoren niemals Optionen sehen, für die...
Iru AI kann nun sicher Fragen beantworten, die mehrere Themen in einer einzigen Eingabe kombinieren, wie beispielsweise die Konfiguration eines Geräts und dessen offene Sicherheitslücken. Die Seiten mit Details zu Sicherheitslücken und zur EDR-Erkennung enthalten nun leicht verständliche Zusammenfassungen in einfacher Sprache zu den Themen „Warum dies...
Die erweiterte Protokollsammlung von AppleCare kann nun von Geräten angefordert werden, auf denen iOS und iPadOS 27 laufen, das sich derzeit in der Beta-Phase befindet.
Die Unterstützung für die Anforderung der erweiterten Protokollsammlung von Mac-Computern wird zu einem späteren Zeitpunkt verfügbar sein.
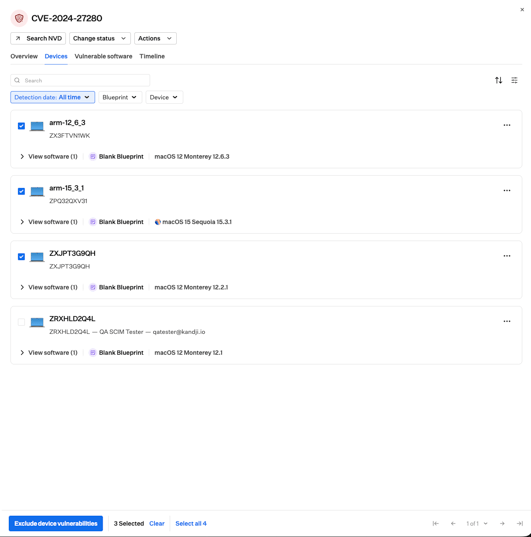
Mit dem Massenausschluss von Geräten können Sie mehrere Geräte in einem einzigen Schritt aus dem Schwachstellenmanagement ausschließen und Ausschlüsse auf dieselbe Weise wieder aufheben. Durch den Ausschluss eines Geräts wird dieses Gerät aus allen Schwachstellenansichten, Erkennungszahlen und Warnmeldungen ausgeblendet. Dies...
Wenn Sie die Option nutzen, um anzupassen, was bei der automatisierten Geräteregistrierung für Mac installiert wird, erhalten „Auto Apps“ oder „Okta Verify“ mit „Okta Device Trust“ nun ihre von Iru verwalteten Konfigurationsprofile (PPPC, Hintergrundeinträge usw.) während des Einrichtungsassistenten, wodurch die volle Funktionalität gewährleistet ist,...
Apple-Geräte zeigen ihre öffentliche IP-Adresse nun im Gerätedatensatz > Registerkarte „Details“, in der neuen optionalen Spalte „Prism“ sowie im Endpunkt „Gerätedetails“ der Unternehmens-API an.
Die öffentlichen IP-Adressen der Geräte werden während ihres täglichen vollständigen MDM-Check-ins erfasst.
Die Registrierung für das Apple-Beta-Programm und die Versionsdurchsetzung sind nun für iOS und iPadOS in „Managed OS“ und „ADE Library Items“ verfügbar. Die Unterstützung für macOS wurde bereits zuvor hinzugefügt.
Zudem wird für jedes Apple-Gerät, das in einem Apple-Beta-Programm registriert ist, die Programmregistrierung nun im Gerätedatensatz auf der...
Die Tabelle „Artefakte“ enthält nun eine Spalte „Status“, in der die Hinlänglichkeit der Nachweise für jedes Artefakt angezeigt wird. So ist auf einen Blick ersichtlich, welche Artefakte noch überprüft werden müssen und welche die ihnen zugeordneten Kontrollmaßnahmen vollständig abdecken.
Erinnerungs-E-Mails für Mitarbeiter, deren Bestätigungen zu Richtlinien noch ausstehen, werden nun einmal pro Woche, jeweils montags, statt einmal täglich versendet. Der Inhalt der Erinnerung bleibt unverändert – dieselben ausstehenden Bestätigungen werden in einer wöchentlichen E-Mail statt in einer täglichen E-Mail zusammengefasst.
Die Bezeichnungen und Beschreibungen der Kontrollmaßnahmen für die Rahmenwerke ISO 27001 und ISO 42001 sind vor Änderungen gesperrt, um die offizielle Sprache des jeweiligen Rahmenwerks beizubehalten. Lokale Abweichungen können weiterhin in den Implementierungshinweisen Ihrer Organisation festgehalten werden.
Das Löschen von Frameworks ist auf Kontoinhaber beschränkt.Nur Kontoinhaber können nun ein Framework aus einer Organisation löschen. Dies verhindert das versehentliche Löschen eines Frameworks während eines Audits durch Administratoren oder Auditoren, die nicht über diese Berechtigung verfügen sollten.
Die Kontrollliste eines Frameworks unterstützt nun einen Filter „Muss überprüft werden“, der nur die Kontrollen anzeigt, deren Aktionen noch die Aufmerksamkeit eines Administrators erfordern. So können sich Teams besser auf die verbleibenden Aufgaben bei der Einführung eines Frameworks konzentrieren.
Administratoren können nun mithilfe von Elementen der „Managed OS Library“ eine bestimmte Windows 11-Funktionsversion für ihren gesamten Gerätepark erzwingen. Damit haben Sie direkte Kontrolle darüber, welcher Build auf Ihren Windows 11-Computern ausgeführt wird, sodass Sie die Geräte auf einer als fehlerfrei bekannten Version halten können, anstatt darauf...
Die Unterstützung von Platzhaltern im EDR-Bibliothekselement bietet mehr Flexibilität bei der Verwaltung von Zulassungs- und Sperrlisten.
Mit diesem Update wird die rekursive Verwendung von Platzhaltern eingeführt. Administratoren können dynamische Regeln mit breitem Suchumfang festlegen, anstatt exakte Pfade oder Dateinamen einzeln anzugeben, was die...
Der Bibliotheksartikel zur automatisierten Geräteregistrierung für Apple-Geräte wurde mit den folgenden Verbesserungen aktualisiert:
1. Geräte können vor der Registrierung zu einem Upgrade auf Beta-Betriebssystemversionen gezwungen werden, wodurch beim Testen von Beta-Versionen des Apple-Betriebssystems eine vollständige Testabdeckung kritischer...
Die Elemente der „Managed OS Library“ für Apple-Geräte unterstützen nun die erzwungene Installation von Beta-Versionen mithilfe von AppleSeed für IT-Beta-Token, die über Apple Business bereitgestellt werden. Diese Beta-Token werden bei konfigurierten ADE-Integrationen (Automated Device Enrollment) automatisch mit Iru synchronisiert.
Microsoft Entra ID (Identität) und Arnica (Entwicklersicherheit) sind nun im Iru Compliance-Konnektor-Katalog verfügbar und erweitern damit die Auswahl an Quellen für automatisierte Nachweise zur Identitäts- und Codesicherheit um zwei weitere.
Wir haben die folgenden Open-Source-API-Dienstprogramme für Unternehmen umbenannt und aktualisiert:
Das Kandji Sync Tool (kst) wurde in Iru Control (iructlv1.3.0) umbenannt, Kandji Packages (kpkg) in Iru Packages (irupkgv2.1.0) und Kandji AutoPkg Processor Actions (KAPPA) in Iru Orchestration Tool for AutoPkg (IOTAv1.1.0). Diese Umbenennungen sind...
Das Schwachstellenmanagement unterstützt nun den Ausschluss bestimmter Geräte aus der Schwachstellenberichterstattung.
Sie können ein Gerät direkt über dessen Gerätedatensatz oder über die Registerkarte „Geräte“ in einer beliebigen CVE-Detailansicht ausschließen. Durch das Ausschließen eines Geräts wird dieses aus allen Zählungen der von CVEs betroffenen...
Wir haben Iru Agent für Mac 5.1.16 (5386) veröffentlicht, das nun intelligentere Entscheidungen darüber trifft, wann verwaltete Software heruntergeladen werden soll, wenn die aktuelle Verbindung als eingeschränkt (z. B. im „Low Data Mode“) oder kostspielig (z. B. bei einem mobilen Hotspot) oder beides eingestuft wird.
Fragen Sie nach, welche Apps auf den Geräten Ihrer Benutzer blockiert sind, und erhalten Sie eine Antwort, die auf Ihrer Konfiguration für die App-Blockierung basiert. Die EDR-Erkennungsergebnisse im Chat stimmen nun genau mit der Seite „Erkennungen“ überein, und weitere Fragen – wie „Was ist MDM?“ oder Fragen zu SKUs – werden nun direkt im Chat...
Mit dem Trust-Center-Editor können Administratoren nun die Deckkraft ihres Logos anpassen, damit es vor den verschiedenen Hintergrundgestaltungen auf ihrer öffentlichen Trust-Seite optimal zur Geltung kommt.
„Endpoint Detection and Response für Windows“ ist ab sofort allgemein verfügbar.
„Endpoint Detection and Response“ (EDR) für Windows bietet dateibasierte Bedrohungserkennung und automatisierte Reaktionen für Ihre Windows-Endgeräte. Schädliche Dateien, PUPs und unbekannte Dateien werden automatisch kategorisiert und entsprechend behandelt, sodass Ihre...
CMMC und ISO 27701 stehen nun als Rahmenwerke in Iru Compliance zur Verfügung, mit KI-generierten Kontrollmaßnahmen und Aktionen sowie einer Nachverfolgung der Abdeckung über den gesamten Anforderungskatalog des jeweiligen Rahmenwerks hinweg.
Das Eingabeformular für die Erstellung von KI-Richtlinien wurde neu strukturiert und in übersichtlichere Feldgruppen unterteilt, wobei der Abstand zwischen den Feldern verringert und die Handhabung langer Eingaben verbessert wurde.
Über unsere klassische Aktivitätsseite steht Ihnen nun eine neue, einheitliche Aktivitätsansicht zur Verfügung, die Ihnen die Fehlerbehebung und Nachverfolgung in Ihrer gesamten Umgebung erleichtert. „Unified Activity“ fasst alle Ihre Ereignisse in einer einzigen Zeitleiste zusammen – über Endpunkte, Erkennungen, Schwachstellen und Compliance hinweg. Sie...
Der Iru-AI-Chat öffnet sich nun neben Ihrer Arbeit in einer Side-by-Side-Ansicht – der Chat auf der einen Seite, die App auf der anderen –, sodass Sie während des Chats leichter auf eine Seite zurückgreifen können.
Die neue Option zur schrittweisen Einführung von Mac Auto Apps gibt Administratoren mehr Kontrolle darüber, wie Updates in ihrem Gerätepark bereitgestellt werden.
Anstatt eine neue Version allen Geräten gleichzeitig anzubieten, können Administratoren die schrittweise Bereitstellung aktivieren und ein Bereitstellungsfenster zwischen 1 und 7 Tagen (in...
Die Elemente der „Managed OS Library“ für Apple-Geräte präsentieren sich nun in einem neuen Design und bieten IT-Teams leistungsstarke neue Steuerungsmöglichkeiten – weitere Funktionen folgen in Kürze.
IT-Teams können nun eine bestimmte Version (und optional einen Build) festlegen, die auf den Geräten durchgesetzt werden soll.
Einen unveröffentlichten, generierten Richtlinienentwurf löschen. Administratoren können nun einen generierten Richtlinienentwurf vor der Veröffentlichung aus dem Editor löschen, damit unerwünschte Entwürfe die Richtlinienübersicht nicht überladen.
Dauerhafte Anzeige des automatischen Speicherstatus im Richtlinieneditor. Der Editor für generierte...
Ordnen Sie eine generierte Richtlinie nach der Veröffentlichung den empfohlenen Maßnahmen zu. Nach der Veröffentlichung einer generierten Richtlinie werden Administratoren eine Reihe empfohlener Maßnahmen angezeigt, denen sie die Richtlinie zuordnen können, wodurch der Kreislauf vom Richtlinieninhalt bis zum Nachweis der Compliance geschlossen wird.
Richtlinien, die über die Richtlinienübersicht hochgeladen werden, werden nun mit dem Status „Entwurf“ angezeigt, bis ein Administrator sie ausdrücklich veröffentlicht. Dies ersetzt das bisherige Verhalten, bei dem hochgeladene Richtlinien direkt als veröffentlicht angezeigt wurden.
In der Liste „Richtlinien“ werden nun sowohl noch laufende als auch fehlgeschlagene KI-Generierungsaufträge angezeigt, sodass Administratoren sich nie fragen müssen, ob ihre Generierungsanfrage in der Warteschlange steht, gerade ausgeführt wird oder hängen geblieben ist.
Fügen Sie bei der Verwendung von Iru AI PDF-Dateien und Screenshots direkt in den Chat-Kontext ein – fügen Sie ein Dokument mit Best Practices eines Anbieters oder ein Compliance-Dokument ein und weisen Sie Iru AI an, wie es verwendet werden soll. Der Chat kann Antworten nun auch auf vertrauenswürdige externe Quellen wie Apple, Microsoft, NVD und MITRE...
Wir haben Iru Agent für Mac 5.1.13 (5385) veröffentlicht.
Diese Version enthält verschiedene Fehlerbehebungen und Leistungsverbesserungen. Darüber hinaus umfasst sie Verbesserungen bei der Umsetzung der neuen Anforderungen von Microsoft Conditional Access in Iru Passport. Weitere Informationen zu diesen Änderungen finden Sie in unserer Produktdokumentation.
Microsoft Teams-Benachrichtigungen ermöglichen es Administratoren, Warnmeldungen zu Erkennungen direkt in ihrer Kommunikationsplattform zu erhalten.
Diese Funktion ermöglicht die Konfiguration von Microsoft Teams-Benachrichtigungen auf dieselbe Weise wie bei den bestehenden Slack-Integrationen. Administratoren können das Alert-Routing für den Bereich...
Generierte Richtlinien werden auf der Hauptseite „Richtlinien“ angezeigt. Von der KI generierte Richtlinien erscheinen nun in der Standardübersicht „Richtlinien“ neben den hochgeladenen Richtlinien, und die Neugenerierung ist gesperrt, um ein versehentliches Überschreiben einer bereits veröffentlichten Version zu verhindern.
Iru Self Service für iOS und iPadOS wird am 3. Juni 2026 um 10:00 Uhr PDT weltweit als Update der bestehenden Kandji Self Service-App eingeführt. Iru Self Service wird auf dem Startbildschirm als „Iru“ angezeigt. Die Bundle-ID bleibt unverändert: io.kandji.Self-Service-Mobile.
Stellen Sie Fragen zu Registrierungen, Änderungen am Blueprint, Compliance-Maßnahmen und vielem mehr – Fragen wie „Wie viele Geräte wurden gestern registriert?“ funktionieren jetzt einfach.
In der Tabelle „Maßnahmen“ wurde die bisherige einzige Spalte „Team“ nun in separate Spalten für „Verantwortlicher“ und „Beauftragter“ unterteilt, sodass auf einen Blick ersichtlich ist, wer für die Umsetzung der jeweiligen Maßnahme verantwortlich ist und wer sie unterstützt.
Für Iru-Mandanten steht nun ein neuer AD CS-Konnektor zur Verfügung.
Wenn Sie AD CS noch über einen Kandji-Mandanten nutzen, aktualisieren Sie zunächst Ihren Mandanten auf Iru und installieren Sie anschließend den neuen Connector über Ihren Iru-Mandanten. Während der Umstellung können Sie den alten und den neuen Connector auf unterschiedlichen Servern...
Administratoren können nun die Anmeldedaten einer bereits aktivierten Quelle direkt in der Zeile der Quelle aktualisieren. Es ist nicht erforderlich, die Integration zu trennen und erneut herzustellen, um ein ablaufendes Token zu erneuern.
Das Hochladen eines neuen Fragebogens im Trust Center ist nun auf Administratorrollen beschränkt, was dem auch an anderer Stelle im Produkt verwendeten Berechtigungsmodell entspricht.
Fragen Sie einfach „Erkläre mir das“, und Iru AI weiß bereits, was Sie gerade betrachten – Sie müssen den Kontext nicht mehr manuell beschreiben. Ist eine Anfrage mehrdeutig, stellt Iru AI nun eine gezielte Folgefrage, anstatt zu raten, und ein neuer Denkindikator zeigt an, wenn das System aktiv an Ihrer Antwort arbeitet.
Wir haben Iru Agent für Mac 5.1.12 (5384) veröffentlicht.
Diese Version enthält verschiedene Fehlerbehebungen und Leistungsverbesserungen.
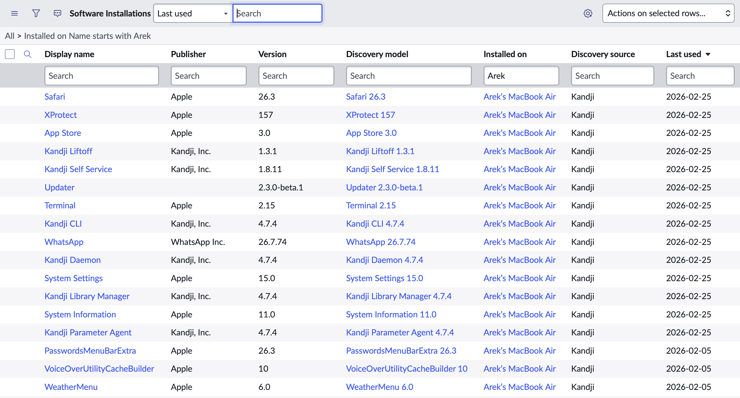
Insbesondere bietet diese Version weitere Leistungsverbesserungen bei der Erfassung des Anwendungsbestands für Kunden, die Iru Endpoint, jedoch nicht Iru EDR nutzen.
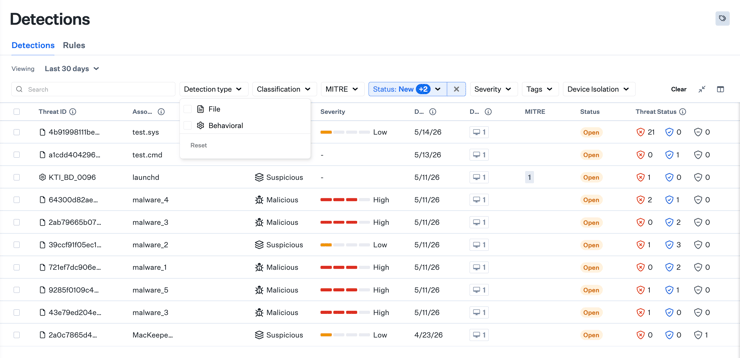
Datei- und Verhaltenserkennungen werden in einer einzigen Ansicht zusammengefasst. Dieses Update enthält einen Filter, mit dem sich entweder Datei- oder Verhaltenserkennungen herausfiltern lassen. Die Spalte „Bedrohungsstatus“ wurde vereinheitlicht, um eine einheitliche Darstellung für beide Erkennungsarten zu gewährleisten.
Der Chat greift nun auf die Wissensdatenbank von Iru zurück, um technische Fragen zu beantworten, und leitet die Anfrage nahtlos an den Support weiter, wenn er nicht weiterhelfen kann. Sie können jede bereits gesendete Nachricht bearbeiten und die Unterhaltung von dort aus fortsetzen. Iru AI kann nun neben Mac-Anwendungen auch Windows-Anwendungen...
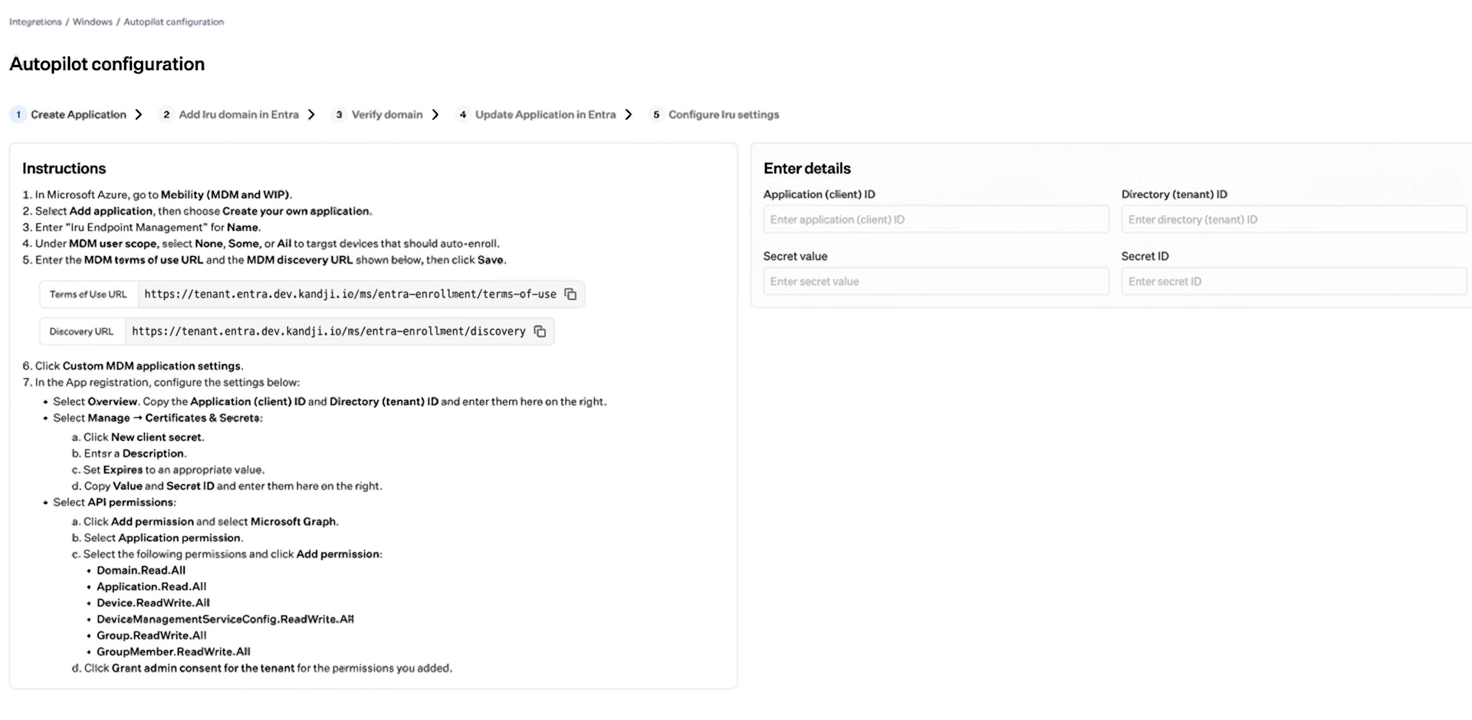
Einstellungen zur Konfiguration von Windows Autopilot für die automatische MDM-Registrierung bei Iru während der Erstinbetriebnahme (OOBE) auf neuen Windows-Geräten sind nun unter „Integrationen“ in Iru verfügbar. Die einmalige Einrichtung umfasst die App-Registrierung in Microsoft Entra ID und eine benutzerdefinierte Domäne für Ihren Mandanten.
Die Exportdateien der Bestätigungen enthalten nun neben dem Bestätigungsdatum auch die jeweilige Richtlinie, auf die sich die jeweilige Bestätigung bezog, sodass auditfähige Aufzeichnungen mit nur einem Klick verfügbar sind.
Unternehmen, die die Okta Device Trust (ODT)-Integration von Iru nutzen, können diese nun zusätzlich zur oder anstelle der App-Store-Version in der Okta Verify Auto App für Mac konfigurieren. Zuordnungstabellen stellen sicher, dass jeweils nur eine der beiden Versionen auf Mac-Computern installiert ist. Die Verwendung der Auto App bietet Endbenutzern einen...
Iru MCP ist eine Integration des Model Context Protocol (MCP), die die Iru Endpoint Management-API als MCP-Tools für Assistenten wie Claude, Cursor und andere MCP-fähige Clients bereitstellt.
Erstellen Sie einen API-Schlüssel und aktivieren Sie MCP für diesen API-Schlüssel in Iru. Nach der Einrichtung zeigt Iru das Token einmalig zusammen mit einer...
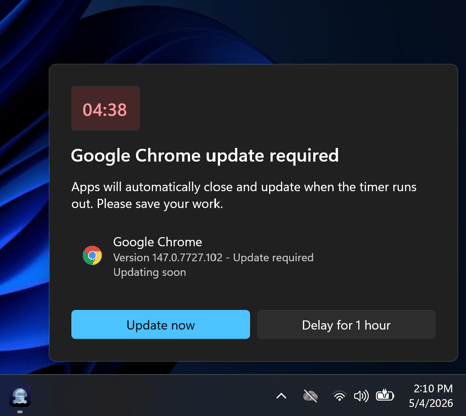
Wenn die Durchsetzungsfrist für eine Windows Custom App oder Auto App abläuft und noch ein blockierender Prozess läuft, wird den Benutzern nun ein Dialogfeld mit einem 5-minütigen Countdown angezeigt. Der Dialog nennt den Namen der App, gibt den Benutzern Zeit, ihre Arbeit zu speichern, und bietet zwei Optionen: „Jetzt aktualisieren“, wodurch die App sofort...
Die Tabelle „Benutzer“ unterstützt nun die Filterung nach einer bestimmten Richtlinie und die Sortierung nach der Anzahl der Bestätigungen, sodass Administratoren beispielsweise schnell erkennen können, wer eine bestimmte Richtlinie noch nicht bestätigt hat.
 Identitätsmanagement
 Endpunkt-Management
 Endpunkterkennung und -reaktion
 Schwachstellen-Management
 Compliance-Automatisierung
 Vertrauenszentrum