Skip to content

Produkt-Updates

Neue Funktionen, Verbesserungen und Fixes – plattformweit ausgerollt.

Folgen Sie @officiallyiru ↗
Endpunkt-Erkennung & Reaktion

Unterstützung von Platzhaltern für EDR-Zulassungs- und Sperrlisten

Die Unterstützung von Platzhaltern im EDR-Bibliothekselement bietet mehr Flexibilität bei der Verwaltung von Zulassungs- und Sperrlisten.

Mit diesem Update wird die rekursive Verwendung von Platzhaltern eingeführt. Administratoren können dynamische Regeln mit breitem Suchumfang festlegen, anstatt exakte Pfade oder Dateinamen einzeln anzugeben, was die...
Endpunkt-Erkennung & Reaktion

Endpunkt-Erkennung und -Reaktion für Windows

„Endpoint Detection and Response für Windows“ ist ab sofort allgemein verfügbar.

„Endpoint Detection and Response“ (EDR) für Windows bietet dateibasierte Bedrohungserkennung und automatisierte Reaktionen für Ihre Windows-Endgeräte. Schädliche Dateien, PUPs und unbekannte Dateien werden automatisch kategorisiert und entsprechend behandelt, sodass Ihre...

Endpunkt-Erkennung & Reaktion

Microsoft Teams-Benachrichtigung für EDR

Microsoft Teams-Benachrichtigungen ermöglichen es Administratoren, Warnmeldungen zu Erkennungen direkt in ihrer Kommunikationsplattform zu erhalten.

Diese Funktion ermöglicht die Konfiguration von Microsoft Teams-Benachrichtigungen auf dieselbe Weise wie bei den bestehenden Slack-Integrationen. Administratoren können das Alert-Routing für den Bereich...

Endpunkt-Erkennung & Reaktion

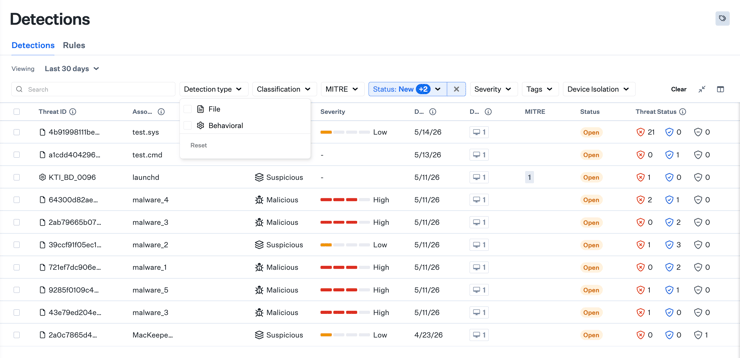
Zentrale Übersicht über EDR-Erkennungen

Datei- und Verhaltenserkennungen werden in einer einzigen Ansicht zusammengefasst. Dieses Update enthält einen Filter, mit dem sich entweder Datei- oder Verhaltenserkennungen herausfiltern lassen. Die Spalte „Bedrohungsstatus“ wurde vereinheitlicht, um eine einheitliche Darstellung für beide Erkennungsarten zu gewährleisten.

Bitte beachten Sie, dass dieses...

Zentrale Übersicht über EDR-Erkennungen
Endpunkt-Erkennung & Reaktion

Geräteisolierung für macOS EDR ist nun für alle Iru EDR-Kunden verfügbar

Mit der Geräteisolierung können Sie die Netzwerkverbindung eines macOS-Geräts, bei dem der Verdacht auf eine Kompromittierung besteht, sofort unterbrechen. Diese Funktion, die direkt im Abschnitt „Erkennungen“ aufgerufen werden kann, ermöglicht die schnelle Eindämmung aktiver Bedrohungen wie Malware oder unbefugter lateraler Bewegung.

Diese Funktion wurde...

Device Isolation
Endpunkt-Erkennung & Reaktion

Die Registerkarte „Bedrohungen“ wurde in „Erkennungen“ umbenannt

Die Registerkarte „Bedrohungen“ im linken Navigationsbereich wurde in „Erkennungen“ umbenannt.

Außerdem wurden „Bedrohungen nach Schweregrad“ und „Bedrohungen im Zeitverlauf“ auf der Startseite, der Seite „Geräte“ und in Iru AI in „Erkennungen nach Schweregrad“ und „Erkennungen im Zeitverlauf“ umbenannt.

Weitere Informationen finden Sie in unserem ...

Endpunkt-Erkennung & Reaktion

Geräteisolierung für macOS EDR

Mit der Geräteisolierung können Sie die Netzwerkverbindung eines macOS-Geräts, bei dem der Verdacht auf eine Kompromittierung besteht, sofort unterbrechen. Diese Funktion, auf die Sie direkt im Abschnitt „Bedrohungen“ zugreifen können, ermöglicht die schnelle Eindämmung aktiver Bedrohungen wie Malware oder unbefugter lateraler Bewegung.

Administratoren...

Endpunkt-Erkennung & Reaktion

Avert-Bibliotheksobjekt umbenannt

Das „Avert“-Bibliothekselement wurde in „EDR“-Bibliothekselement umbenannt. Durch diese Aktualisierung wird sichergestellt, dass der Name des Bibliothekselements im Bereich „Bibliothek“ mit dem Produktnamen übereinstimmt.

Bitte beachten Sie, dass diese Änderung nur neu erstellte Bibliothekselemente betrifft; bestehende Elemente bleiben unverändert.

Weitere...

Endpunkt-Erkennung & Reaktion

Bedrohungs-Tags

Der Abschnitt „Bedrohungen“ enthält nun eine Spalte „Tags“, die einen Überblick darüber bietet, welche Tags den einzelnen Bedrohungen zugeordnet sind. Bedrohungs-Tags können im Abschnitt „Bedrohungen“ erstellt, bearbeitet und gelöscht werden.

Mithilfe von Tags für Bedrohungen können Sie Erkennungen flexibel mit benutzerdefinierten Bezeichnungen...

Endpunkt-Erkennung & Reaktion

Schweregrad der Bedrohung

Der Bereich „Bedrohungen“ enthält nun eine Schweregrad-Einstufung, damit InfoSec-Teams die Kritikalität erkannter Bedrohungen schnell einschätzen können. Jedem Bedrohungsereignis wird einer von fünf Schweregraden zugewiesen: „Kritisch“, „Hoch“, „Mittel“, „Niedrig“ und „Informativ“.

Die Tabelle „Bedrohungen“ enthält nun eine Spalte „Schweregrad“, in der der...

Schweregrad der Bedrohung

Bleiben Sie auf dem Laufenden

Irus zweiwöchentliche Sammlung von Artikeln, Videos und Forschungsergebnissen, um IT- und Sicherheitsteams einen Vorsprung zu verschaffen.