

Skip to content

Mises à jour produit

Nouvelles fonctionnalités, améliorations et correctifs déployés sur l'ensemble de la plateforme.

Suivez @officiallyiru ↗
Détection & Réponse Endpoints

Renommage d'un élément de la bibliothèque Avert

L'élément de bibliothèque « Avert » a été renommé « EDR ». Cette mise à jour permet d'aligner le nom de l'élément de bibliothèque dans la section « Bibliothèque » sur le nom du produit.

Veuillez noter que cette modification ne concerne que les éléments de bibliothèque nouvellement créés ; les éléments existants restent inchangés.

Pour plus d'informations,...
Détection & Réponse Endpoints

Isolement des appareils pour EDR sous macOS

La fonction « Isolation des appareils » vous permet de couper immédiatement la connexion réseau de tout appareil macOS soupçonné d’avoir été compromis. Accessible directement depuis la section « Menaces », cette fonctionnalité permet de contenir rapidement les menaces actives, telles que les logiciels malveillants ou les mouvements latéraux non autorisés.

...

Détection & Réponse Endpoints

L'onglet « Menaces » a été renommé « Détections »

L'onglet « Menaces » du panneau de navigation de gauche a été renommé « Détections ».

De plus, les rubriques « Menaces par niveau de gravité » et « Menaces au fil du temps » ont été renommées « Détections par niveau de gravité » et « Détections au fil du temps » sur la page d'accueil, la page « Appareils » et dans Iru AI.

Pour plus d’informations, consultez...

Détection & Réponse Endpoints

La fonctionnalité d'isolation des appareils pour macOS EDR est désormais disponible pour tous les clients Iru EDR

La fonctionnalité « Isolation des appareils » vous permet de couper immédiatement la connexion réseau de tout appareil macOS soupçonné d’avoir été compromis. Accessible directement depuis la section « Détections », cette fonctionnalité permet de contenir rapidement les menaces actives, telles que les logiciels malveillants ou les mouvements latéraux non...

Détection & Réponse Endpoints

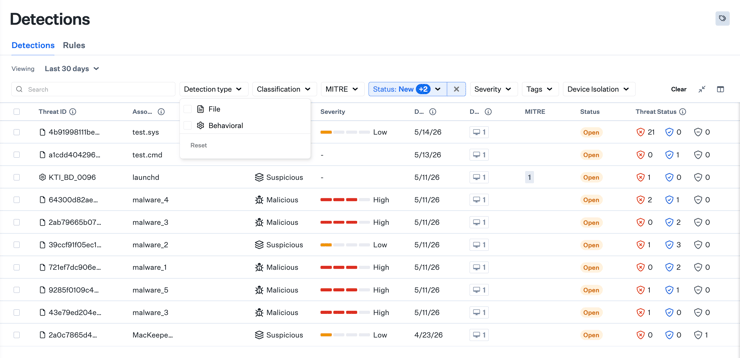
Vue d'ensemble des détections EDR unifiées

Les détections liées aux fichiers et celles liées au comportement sont regroupées dans une seule vue. Cette mise à jour inclut un filtre permettant d'isoler soit les détections liées aux fichiers, soit celles liées au comportement. La colonne « Statut de la menace » a été normalisée afin d'assurer une cohérence entre les deux types de détection.

Remarque :...

Vue d'ensemble des détections EDR unifiées
Détection & Réponse Endpoints

Notification Microsoft Teams pour EDR

Les notifications Microsoft Teams permettent aux administrateurs de recevoir des alertes concernant les détections directement au sein de leur plateforme de communication.

Cette fonctionnalité permet de configurer les notifications Microsoft Teams de la même manière que les intégrations Slack existantes. Les administrateurs peuvent gérer l'acheminement des...

Détection & Réponse Endpoints

Détection et réponse au niveau des terminaux pour Windows

La solution « Endpoint Detection and Response » pour Windows est désormais disponible au grand public.

La solution EDR (Endpoint Detection and Response) pour Windows offre une détection des menaces au niveau des fichiers et une réponse automatisée sur vos terminaux Windows. Les fichiers malveillants, les PUP (programmes potentiellement indésirables) et les...

Détection & Réponse Endpoints

Prise en charge des caractères génériques pour les listes d'autorisation et de blocage EDR

La prise en charge des caractères génériques dans l'élément « Bibliothèque EDR » offre une plus grande flexibilité dans la gestion des listes d'autorisation et de blocage.

Cette mise à jour introduit l'utilisation récursive des caractères génériques. Les administrateurs peuvent définir des règles dynamiques de correspondance large plutôt que de spécifier...

Gestion des Vulnérabilités

Réponse aux vulnérabilités

La gestion des vulnérabilités prend désormais en charge la correction automatique des CVE pour les applications sous macOS, lorsqu'une mise à jour de l'application est disponible dans le catalogue Auto App.

Grâce au nouvel élément de la bibliothèque de réponse aux vulnérabilités, vous pouvez définir des règles de correction (imposer la mise à jour dès la...

Réponse aux vulnérabilités
Gestion des Vulnérabilités

Accepter le risque de vulnérabilité

Gestion des Vulnérabilités prend désormais en charge l'acceptation du risque d'une CVE.

Vous pouvez accepter le risque d'une CVE indéfiniment ou jusqu'à une date spécifiée. L'acceptation du risque supprime les notifications.

Pour plus d'informations, consultez notre article d'assistance.

Restez informé

La collection bimensuelle d'Iru : articles, vidéos et recherches pour garder les équipes IT et sécurité en avance.






