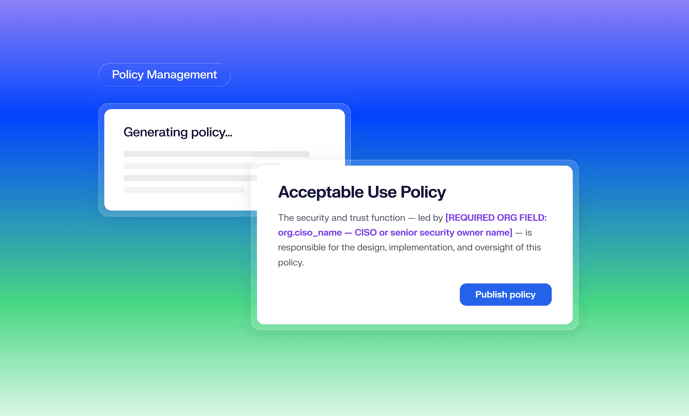
サラはSaaS企業でコンプライアンスマネージャーを務めています。彼女がポリシーの保存先であるGoogle Driveを開くと、そこには年やバージョンごとに整理されたサブフォルダの迷路が広がっています。「情報セキュリティポリシー v3 確定版 (1)」の隣には「情報セキュリティポリシー v3 確定版 — これを使用」というファイルが並び、どれが最新版なのか確信が持てません。
また、彼女は監査までにアクセス制御ポリシーを新しく作成する必要があります。テンプレートを使い始めたものの、1時間後にはその大半を書き直していました。自社の実際の運用を反映していない一般的なテンプレートでは、作業の短縮にはなりません。
さらに、すべてのポリシーを全従業員に周知しなければなりません。DocuSignを立ち上げ、200人の従業員全員に手動で送信します。HRと協力して返信状況を追跡し、まだ署名していない従業員を催促することになります。
フォルダの管理やメールのスクショ集めに追われるために、彼女はコンプライアンスの仕事に就いたわけではありません。しかし、それが現実の業務となっています。
新しい業務の進め方
本日、Iruコンプライアンス自動化に「ポリシー管理」機能をリリースしました。これはコンプライアンスポリシーの作成、配布、進捗追跡に特化したモジュールであり、従業員の同意状況が監査証跡として自動的に記録されます。Google Driveも、DocuSignも、メールのスクリーンショットも必要ありません。
サラのようなGRC担当者に役立つポイントをご紹介します。
ツール同士が連動するように作られていなかった
GRCチームにとってポリシー管理が手作業になりがちな理由は、彼らの手際が悪いからではなく、一連のプロセスが連携するように作られていないからです。作成はGoogle ドキュメントやWordで行われ、承認はメールでやり取りされます。同意の確認はDocuSignで配信され、スプレッドシートで管理されます。そして監査の時期になると、誰かがポリシー文書と同意ログという2つの別々の証拠を、手動でコンプライアンスツールにアップロードすることになります。
プロセスの引き継ぎが発生するたびに、漏れが生じるリスクが高まります。会社がアイデンティティプロバイダーを変更してもポリシーが更新されなかったり、HRがDocuSignの送信を忘れているうちに新入社員のオンボーディングが完了してしまったり、スプレッドシートの行が空欄のまま放置されたりします。そして、監査人から利用規約を従業員が読み、同意したという証明を求められる頃には、お互いに連携していない3つのツールにファイルが分散した、不完全な状態になってしまっているのです。
その結果、「ポリシーの形骸化(現在の運用ではなく、過去の運用を記述したポリシーになってしまうこと)」と「監査における摩擦(コンプライアンスチームが本来の業務ではなく、監査前の数週間を手動での突合作業に費やしてしまうこと)」の双方を引き起こすことになります。
ステップ1:実際の運用を
反映したポリシーを生成する
サラがIruを開き、「ポリシー」モジュールに移動します。「ポリシーを追加」をクリックすると、SOC 2、ISO 27001、HIPAA、GDPRなどの基準で要求されるテーマを網羅したテンプレートカタログが表示されます。アクセス制御ポリシーのテンプレートを見つけ、「このテンプレートを使用」をクリックします。
ここからが従来のツールと異なる点です。Iruはすでに、デバイス管理やアイデンティティ管理を通じて、彼女の組織、連携しているツール、デバイス環境、技術スタックについて多くの情報を把握しています。Iruはこれらの情報と、アクセスレビューの周期、例外処理のプロセス、準拠を目指すフレームワークといったポリシー固有の質問事項を組み合わせることで、最初から自社に最適化されたポリシーを生成します。自分で修正を重ねる単なるテンプレートではなく、会社の実際の運用に沿って構築された下書きが用意されるのです。
もちろん、既存の文書をアップロードしたり、一からカスタム作成したりすることも可能です。
わずか数分で、構成の整った完全な下書きが完成します。各セクションには、それを生成する元となった入力情報が紐付けられています。例えば、ある条項が四半期ごとのアクセスレビューに言及している場合、Iruはどの入力内容がその文言に影響を与えたかを正確に示します。監査人からポリシーの根拠を問われた際も、推測ではなく記録に基づいた明確な回答が可能になります。
ステップ2:編集・確認のうえ、従業員へ公開する
下書きがIruのポリシーエディターに読み込まれます。サラが目を通すと、大部分は正確です。彼女は自社で実際に使用しているセッション録画ツールへ記述を変更し、特権アクセスに関する文言を厳格化し、1つの段落をご自身の言葉で書き直します。AIによって生成された部分は特別な色のテキストで表示されるため、レビューが必要な箇所をひと目で確認できます。
作業が完了したら、「ポリシーを公開」をクリックします。
ポリシーのステータスが「下書き」から「公開済み」に切り替わり、テナント内の全ユーザ(200人全員)の「マイポリシー」ポータルに課題が自動で割り当てられます。その間に、サラはポリシーをフレームワークの統制項目(コントロール)に紐付けます。
ステップ3:同意確認を
プラットフォーム内で完結させる
各従業員がポータルを開き、ポリシー全文を読んで「同意する」をクリックします。最後までスクロールするまで、Iruは同意ボタンを押せない仕様になっています。
ダッシュボードから、サラはカウンターの数値が上がっていく様子を確認します。200人中40人が同意。続いて120人、そして198人へ。未対応の残り2人についても、誰が完了していないのかを正確に特定し、直接フォローアップすることができます。スプレッドシートも、DocuSignのレポートと名簿を突き合せる作業も不要です。
最後の同意が完了すると、誰がいつポリシーを読んだのかを示す、タイムスタンプ付きの監査対応可能な記録が完成します。
ステップ4:監査証拠の自動化
監査準備において劇的な変化をもたらすのがこのステップです。
従業員による同意の記録は、単にダッシュボード上のカウンターとして表示されるだけではありません。Iruはすべての同意履歴をタイムスタンプ付きの記録として保存し、監査証拠として蓄積します。そのため、監査人によるレビュー時にサンプリング調査が行われても、証明となるデータはすでに用意されています。フォルダを開く必要も、DocuSignからレポートを書き出してアップロードする必要も、誰が・いつ・何に署名したかを必死に再構築する必要もありません。
監査人から証拠の提出を求められた際、サラはただIruを示すだけで完了します。
今後の展望
本日リリースされた「ポリシー管理」には、ポリシーの生成、編集、公開、および同意確認の機能が含まれています。ポリシーの公開前にフォーマルな社内レビューが必要なチームや、従業員に配信する前に部門責任者や法務の承認を必要とするチーム向けに、承認ワークフロー機能も近日中に公開予定です。
実際の動作をぜひデモでご確認ください。