当社が最近、匿名化されたお客様のデバイス環境全体を対象に修復対応の傾向を測定したところ、脆弱性対応を利用しているアカウントは、重大な脆弱性をより多く、かつ迅速に解決していることが判明しました。この傾向は、すべてのお客様のグループにおいて一貫してみられました。
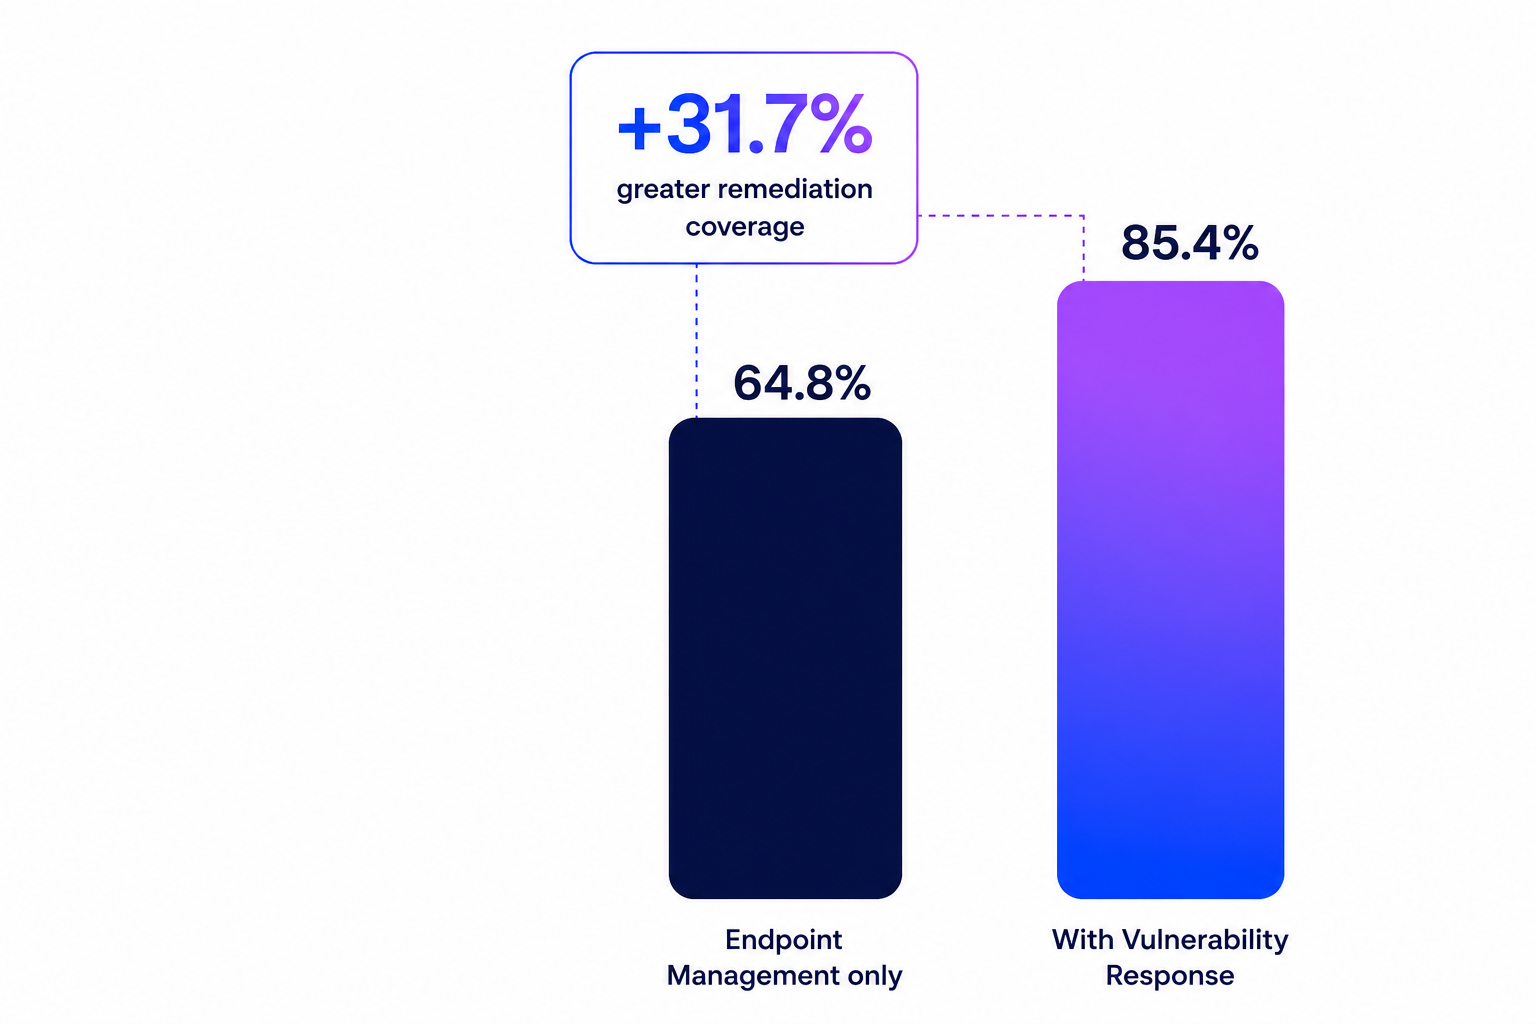
当社が脆弱性対応による修復作業への影響を調べるため、お客様のデバイス環境を脆弱性対応が有効なグループと有効でないグループの2つに分け、重要度が重大および高いの脆弱性を比較しました。
Iru エンドポイント管理に加えて脆弱性対応を導入しているアカウントでは、これらの脆弱性の85.4%が修復されました。一方、Iru エンドポイント管理のみを利用しているアカウントでは64.8%にとどまりました。これは、対応スピードの向上を考慮する前の段階で、対応カバー率が31.7%向上したことを意味します。
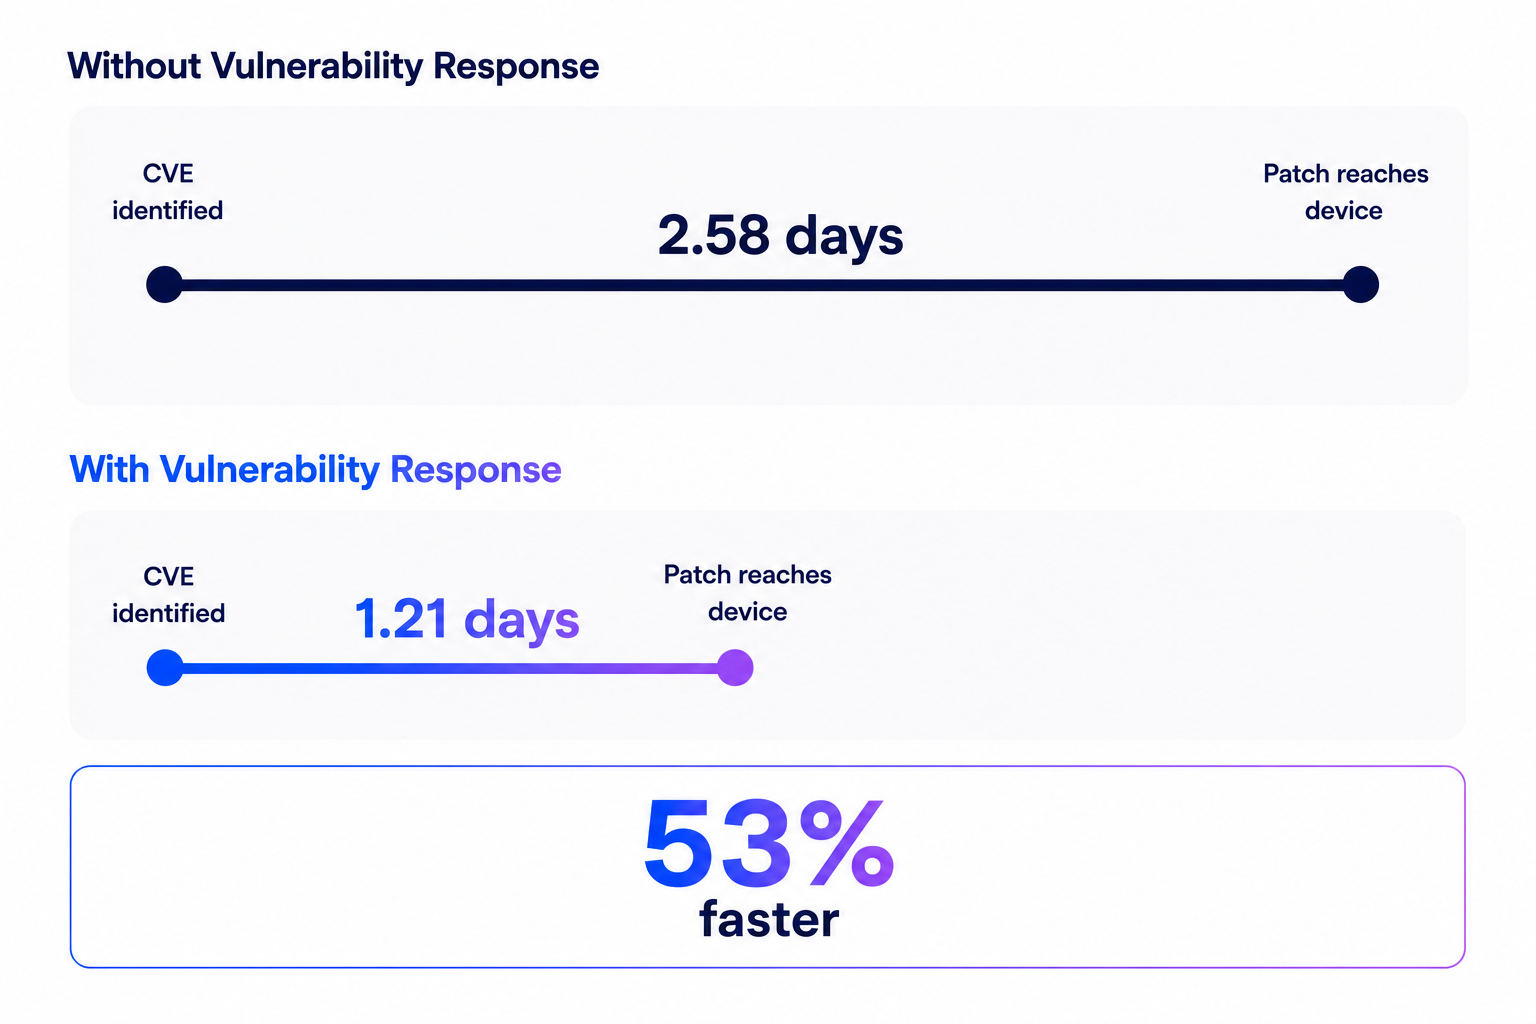
この差は構造的であり、さらに広がりつつあります
公表される脆弱性の数は年々増加していますが、それらを管理するチームが同じペースで増えているわけではありません。AIを活用する攻撃者が公表から悪用までの時間を短縮する一方で、パッチの適用待ちキューは溜まり続けています。
現実は極めて厳格です。Verizonの2024年データ侵害捜査レポート(DBIR)によると、資金や人材が豊富な組織でさえ、パッチが公開されてから重大な脆弱性の半分を修復するまでに約55日かかっています。その期間中の毎日は、脆弱性が悪用可能な状態で放置されている日となります。
多くのパッチ適用ワークフローは、現在よりも変化が緩やかだった時代に構築されたものです。セキュリティチームが脆弱性をスキャンし、チケットを作成してITチームに引き継ぎます。ITチームは複数のツール間でパッチを調整し、ユーザの再起動を待ちます。検出と修復が別々のシステムで行われているため、この引き継ぎの段階で時間が浪費されてしまうのです。
脆弱性対応が実際に実現すること
脆弱性対応は、CVEの重要度と管理者が設定したルールに基づき、Auto Appsカタログ内の脆弱なアプリケーションに対して自動的にパッチを適用します。Iru Agentはファイルをキャッシュし、アプリが閉じられたタイミングでインストールを行うか、対応が必要な場合は期限前にユーザへ催促します。管理者が対応ルールを一度設定すれば、Iruがパッチ適用自体を管理します。その結果、エンドユーザは更新作業を意識することなく安全に業務を行うことができます。
検出と修復が同一プラットフォーム内で行われるため、照合が必要な2つ目のツールは存在しません。「脆弱性」ビューでは、CVEそのものと並行して修復の進捗状況を追跡できます。Macでは、これが手動の介入なしで最初から最後まで実行されます。
チームの規模が変わらなくても拡張できる理由
チームが数百台のデバイスと多数のアプリケーションを管理している場合、手動でのパッチ適用は破綻します。CVEの優先順位付けを手作業で行い、対象アプリへ紐付け、再起動の対応を促す作業は、毎回の更新サイクルで何時間もの工数がかかり、新たな脆弱性が公表されるたびにその負担は増大します。
脆弱性対応は、パッチ適用ごとにかかる手動の作業を排除します。脆弱性を解決するために生じるコストは、デバイス環境の規模に応じて膨らむことがなくなります。要員を増やすからではなく、ツール自体が作業を吸収するため、管理チームは増加し続ける脆弱性の量に対応し続けることができます。
「Iru VMの導入により、当社の脆弱性対策戦略全体がシンプルになりました。自動の脆弱性修復およびAuto Appsと組み合わせることで、7名のサポートチームで90以上のテナントのコンプライアンスを容易に維持しつつ、クライアントからのリクエスト対応に時間を充てることができています」
— Nick Reese, シニアエンジニア, Foojee
はじめに
脆弱性対応は、Mac上でIru脆弱性管理を利用しているすべてのお客様にご利用いただけます。設定を行い、Assignment Map を用いてBlueprintに追加するだけで、手動での追跡作業を行うことなく、カタログ全体で重大なCVEに対するパッチ適用状態が維持されます。
デモを予約して、お客様ご自身のデバイス環境で修復の遅れがどのように解消されるかをご確認ください。