ワークフォース・アイデンティティ
 エンドポイント管理
 エンドポイント検知・対応
 脆弱性管理
 コンプライアンス自動化
 トラスト・センタ




- Mac向けのエンドポイントセキュリティは、macOSの組み込み保護機能と一元化されたツールを組み合わせることで、デバイス群全体の監視、ポリシー適用、脅威の検出、そして迅速な一次対応(レスポンス)を可能にします。
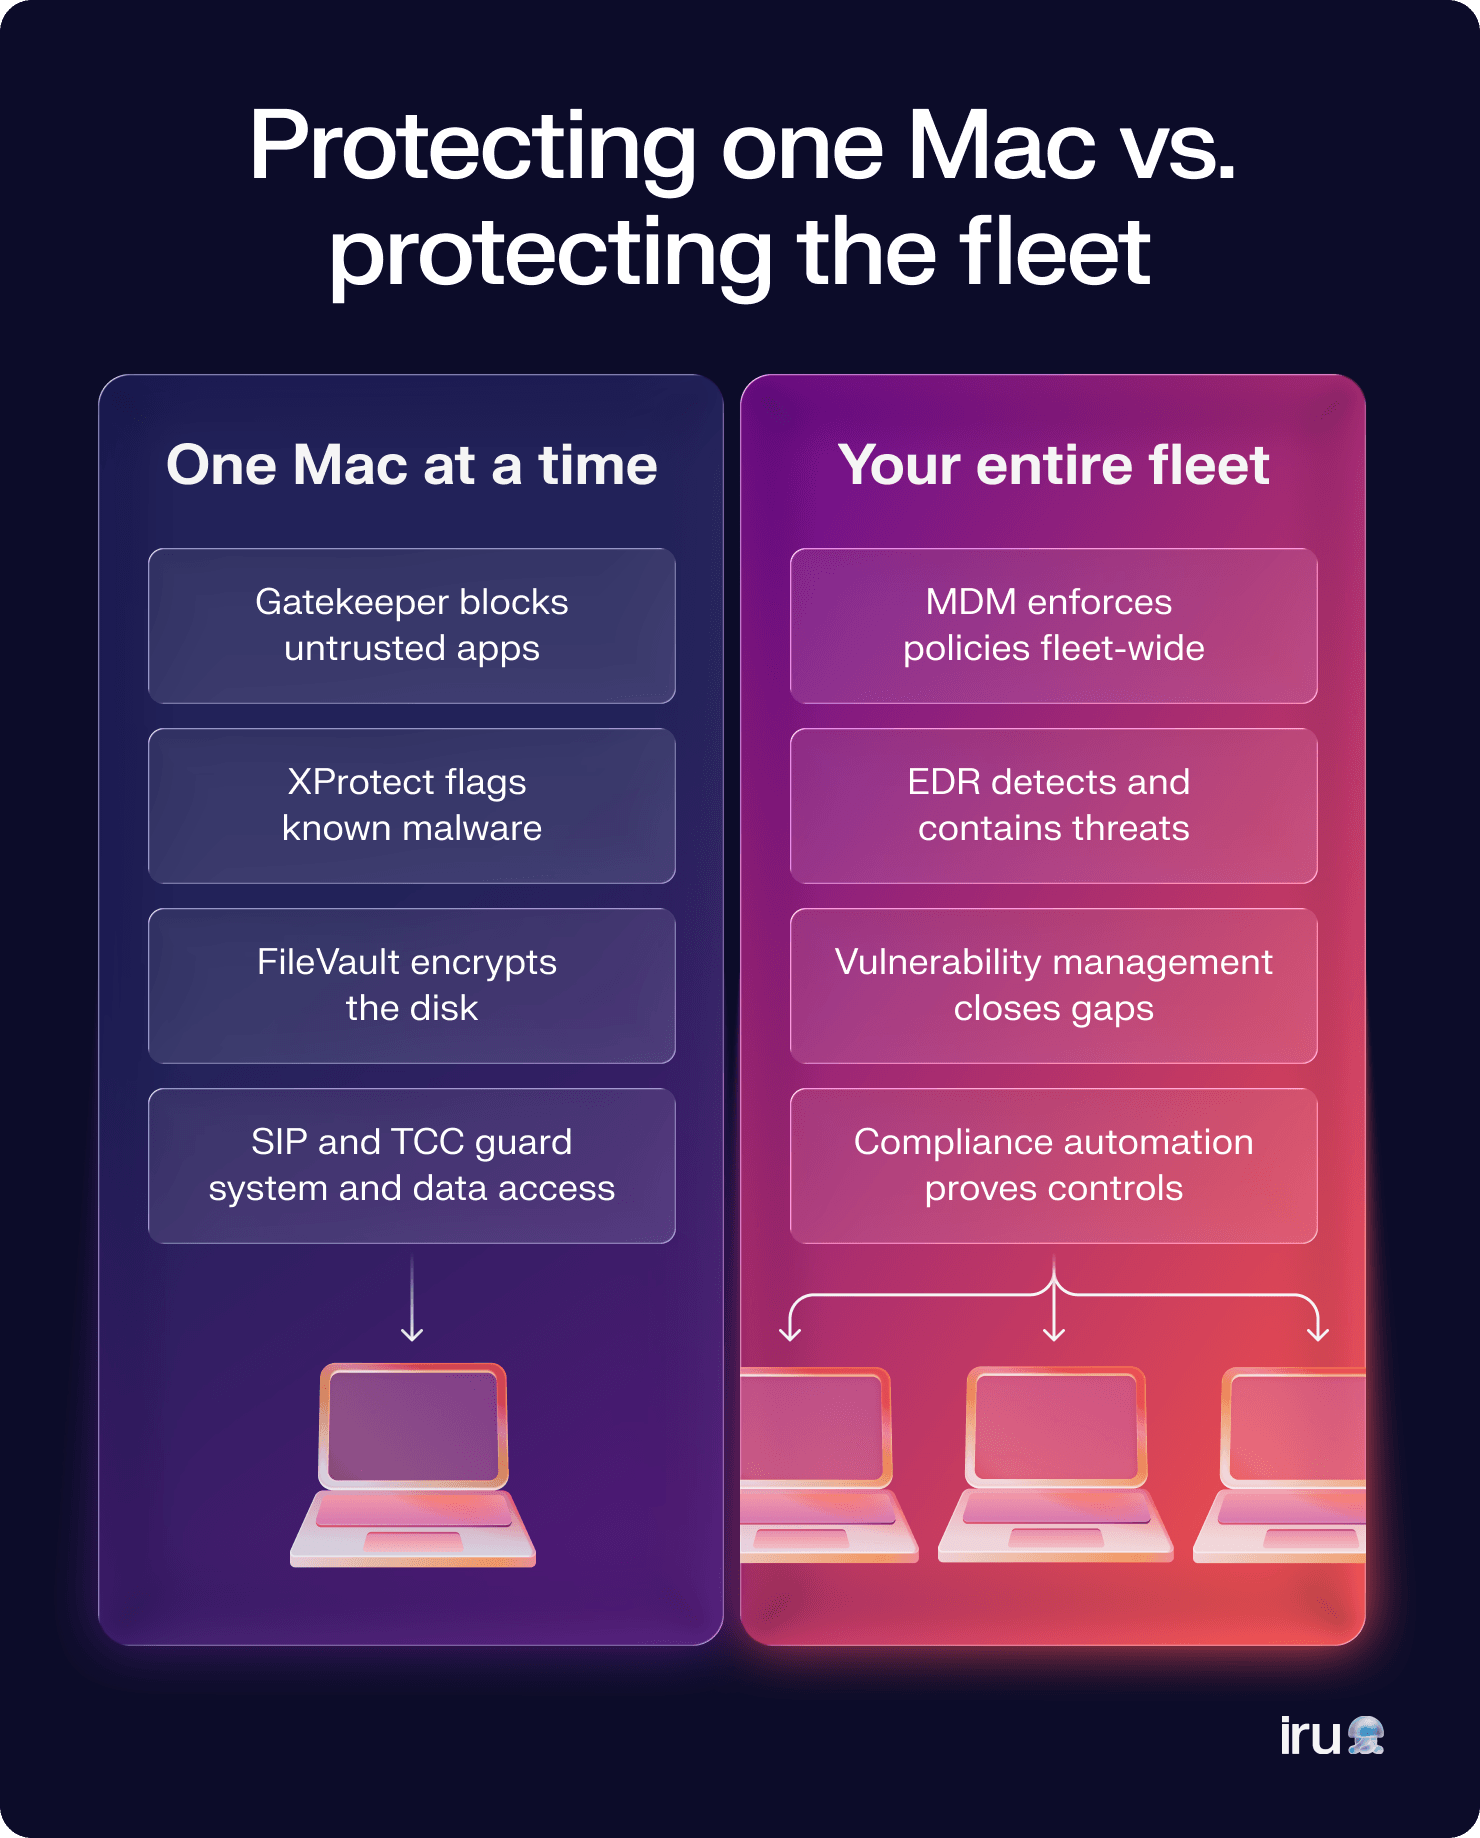
- GatekeeperやXProtectといったmacOS組み込みのセキュリティ機能は強固な基盤となりますが、大規模なMacデバイス群の保護に必要な可視性、自動化、脅威検出、および振る舞い検知機能までは備えていません。
- サードパーティ製のエンドポイント管理、エンドポイント検出・対応(EDR)、脆弱性管理といったツールを多層的に導入することで、これらの課題を解決できます。
- Iruを活用すれば、AI駆動の単一プラットフォーム上でMac端末群の管理と脆弱性の修復を一括で行えるため、IT部門やセキュリティチームの工数を削減し、より高度な統制を実現できます。
Mac端末は1台ずつ増えていき、気づけばリモートワーカーや複数の拠点、そして数百台のエンドポイントをサポートする環境へと瞬く間に拡大します。その規模に達すると、Mac向けエンドポイントセキュリティの目的は個々のデバイス保護にとどまらず、環境全体で何が起きているかを包括的に把握することへと変化します。
組み込みのmacOSセキュリティは優れた出発点ですが、拡大するデバイス群を一括管理するための可視性や統制機能としては不十分です。未適用のパッチ、見落とされた脅威、手動でのセキュリティ作業は、すぐに運用上の大きな負担となります。
本ガイドでは、macOS向けエンドポイントセキュリティの構成要素とその重要性について解説します。また、あらゆるMac端末を大規模環境で保護するために不可欠な機能についても紹介します。
Mac向けエンドポイントセキュリティとは?
Mac向けエンドポイントセキュリティとは、macOSデバイスをサイバー脅威から保護すると同時に、IT部門やセキュリティチームが管理対象のすべてのMacに対して「一元化された可視性」「ポリシー適用」「インシデント対応」を提供するための一連のツールと運用プロセスを指します。
多くの企業がMac端末の導入を拡大している理由は、優れた組み込みセキュリティ機能と安定したパフォーマンスにあります。
開発者、デザイナー、ナレッジワーカー向けにMacを標準端末として採用する企業が増加する中で、Apple Businessの導入事例は広がり続けています。しかし、「組み込みのセキュリティ」は「完全なセキュリティ」と同義ではありません。MacおよびAIの利用が普及するにつれ、サイバー犯罪者にとって魅力的な標的となるため、一元化された保護体制の重要性はかつてないほど高まっています。
この傾向は脅威の現状にも如実に現れています。米国連邦捜査局(FBI)のインターネット犯罪苦情センター(IC3)によると、2024年に受け付けたサイバー犯罪に関する苦情は85万9,000件を超え、報告された被害総額は166億ドルに達しました。ランサムウェアは企業や重要インフラにとって引き続き重大な脅威であり、フィッシング、脅迫、データ侵害が報告件数の大半を占めています。
だからこそ、エンドポイントセキュリティが重要な役割を果たします。不審なアクティビティのリアルタイム検出、セキュリティポリシーの一貫した適用、脆弱性への迅速なパッチ適用を実現し、脅威がMac端末群全体へ拡散する前に防止することができます。
macOSに標準搭載されている組み込みセキュリティ機能
macOSには、マルウェア、不正な変更、データ盗難を防ぐための組み込み保護機能が複数搭載されています。これらはMacエンドポイント保護の重要な基盤となりますが、Mac MDMソリューションによる一元管理や監視と組み合わせることで最大限の効果を発揮します。
主なmacOSセキュリティ機能は以下の通りです:
- Gatekeeper: アプリの実行前に信頼できる開発者によるものか検証し、悪意あるソフトウェアや改ざんされたソフトウェアのインストールリスクを低減します。
- XProtect: Appleの組み込みマルウェア検出技術です。既知のマルウェア署名(シグネチャ)とファイルを自動的に照合し、特定された脅威をブロックします。
- App Sandboxing(アプリサンドボックス): アプリがアクセスできる範囲を制限します。アプリが侵害された場合でも、システムリソースやユーザーデータへのアクセスを制限することで被害を最小限に抑えます。
- FileVault: 起動ディスク全体を暗号化し、Macの紛失や盗難時にデータを保護します。正規のユーザーは正当な資格情報を使用してファイルにアクセスできます。
- System Integrity Protection(SIP / システム統合性保護): 不正なプロセスによる重要なシステムファイルやディレクトリの変更を防ぎ、OSの整合性を維持します。
- Transparency, Consent, and Control(TCC): カメラ、マイク、連絡先、デスクトップファイルなどの機密データやサービスへアプリがアクセスする際、ユーザーの許可を要求します。プライバシー保護を強化し、不要なアクセスを制限します。
OS標準機能のみでは不十分な理由
macOSに組み込まれたセキュリティ機能は、単体のデバイス保護としては優れています。しかし、数十台から数百台のMacを担当する場合、1台ずつ機能する保護機構だけでは不十分です。デバイス群全体を見渡せる一元的な可視性が必要となります。
この問題は、特権アクセス権限を持つユーザーにおいて特に顕著です。開発者やローカル管理者権限を持つユーザーは任意の場所からソフトウェアをインストールできるため、検証されていないツールが管理対象のMacに導入されるたびに攻撃対象領域(アタックサーフェス)が拡大します。管理者権限を真に必要なユーザーのみに制限し、未承認のインストールを検出するエンドポイント管理と組み合わせることで、端末群を危険に晒すことなく業務の生産性を維持できます。
Mac向けエンドポイント保護が導入されていない環境では、重要なパッチが適用されていないデバイスの特定、発生中の不審なアクティビティの検知、問題発生時の迅速な対応が困難になります。組織が分散化するにつれ、こうした運用の死角は広がり、手作業によるセキュリティ維持は困難を極めます。
ゼロトラストアプローチに基づくエンドポイントセキュリティは、これらの課題を解決します。一元的な可視性、継続的な監視、一貫したポリシー適用を実現し、脅威が拡散する前に隔離・封じ込めを行います。事後対応に追われることなく、単一のダッシュボードからすべての管理対象Macを制御下に置くことが可能になります。
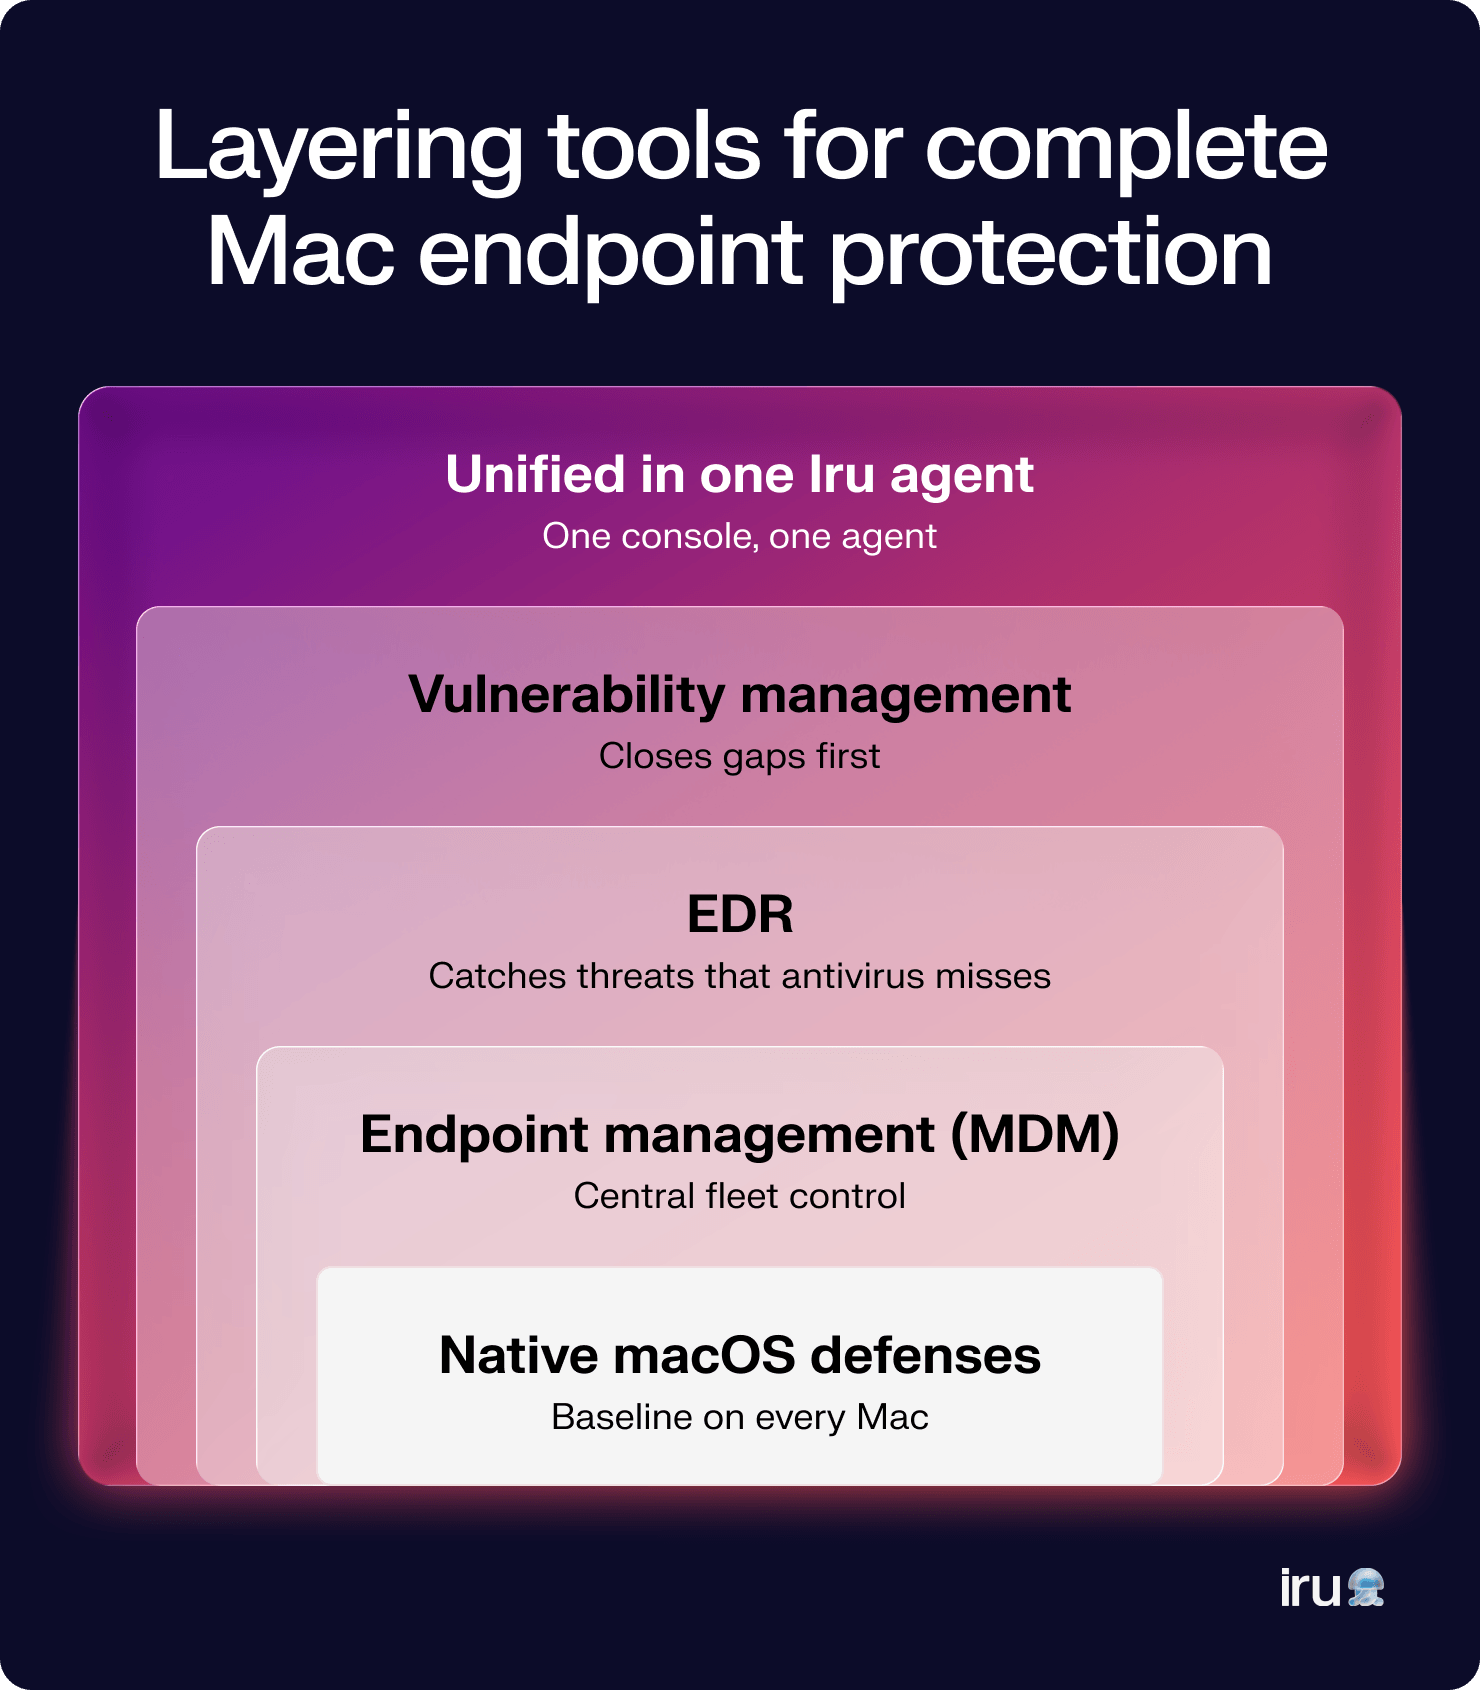
完全なMacエンドポイント保護を実現するツールの多層化
単一のツールだけで環境内のあらゆる領域を保護することはできません。予知・予防的制御、一元的管理、脅威検出、および脆弱性管理を組み合わせた実用的なエンドポイントセキュリティソフトウェアを導入し、あらゆる角度からMac端末群を防護する必要があります。
アンチウイルスソフトウェア
既知のマルウェアをスキャンし、悪意のあるファイルが被害を及ぼす前にブロックします。シグネチャ照合などの検出技術を用いて一般的な脅威を防ぐ基礎的なレイヤーです。ただし、アンチウイルス単体ではデバイスのセキュリティ態勢の監視、不審な振る舞いの調査、高度な攻撃への対応までは行えません。そのため、現代のエンドポイントセキュリティ戦略における構成要素の1つとして位置づけられます。
MDMツール
モバイルデバイス管理(MDM)ソリューションにより、中央からMacデバイスの設定、セキュリティ確保、管理を行えます。セキュリティポリシーの適用やアプリケーションの配布、OSアップデートの自動化、デバイスのコンプライアンス監視を手作業に頼らず実施できます。また、MDMはOS標準機能にはない可視性を提供します。個別管理から脱却し、オフィス勤務・リモートワークを問わず端末群全体に一貫したセキュリティ制御を適用できます。Iru Endpoint Managementは、これらの機能に高度な自動化を加え、ユーザーのオンボーディング、ポリシー適用、アプリの更新、Appleデバイス管理を単一プラットフォームで完結させます。
EDRツール
エンドポイント検出・対応(EDR)は、従来のアンチウイルスが見逃す可能性のある不審な動作がないか、エンドポイントのアクティビティを継続的に監視します。Mac向けEDRは、ランサムウェア、資格情報の窃取、悪意のあるスクリプトなどの脅威をリアルタイムで検出します。また、インシデント対応の迅速化にも貢献します。セキュリティチームはアラートの調査、感染デバイスの隔離、脅威の封じ込めを迅速に行い、被害の拡大を防ぎます。
脆弱性管理
脆弱性管理は古いソフトウェア、未適用のパッチ、その他のセキュリティ上の弱点を攻撃者に悪用される前に特定します。すべての脆弱性を一律に扱うのではなく、リスクの最も高い問題を優先して対処できます。
エンドポイント管理およびEDRと組み合わせることで、セキュリティ態勢の全体像を把握できます。リスクを早期に発見・修復し、すべての管理対象Macにおける攻撃対象領域を削減します。
Mac向けエンドポイントセキュリティツールで重視すべき主要機能
優れたMacセキュリティプラットフォームは、マルウェアの阻止、デバイス管理、手動作業の削減、脅威への対応を単一の画面から実行できるように支援します。Mac EDR機能を備えたソリューションを評価する際は、以下の機能に着目することが重要です:
- Appleネイティブサポート: Appleの管理フレームワークに最適化して構築されたプラットフォームは、新しいmacOSセキュリティ機能の迅速な導入や最新OSアップデートへの追従を容易にします。
- 自動化されたコンプライアンスツール: 組み込みのコンプライアンス自動化機能により、セキュリティベースラインの適用、ポリシー順守の監視、監査用エビデンスの出力が可能になり、スプレッドシートやスクリーンショットの手動収集から解放されます。
- 一元化された管理コンソール: 単一のダッシュボードですべてのMacを管理することで、デバイスの健全性監視、ポリシー適用、アラート調査、問題発生時の迅速な対応が容易になります。
- 自動修復機能: セキュリティプラットフォームは、感染デバイスの自動隔離、パッチの自動適用、定義済みレスポンスの自動実行に対応している必要があります。迅速な修復により、手作業を減らしながらインシデントの影響を最小限に抑えます。
- 脆弱性管理: 継続的な脆弱性スキャンにより、古くなったソフトウェア、未適用のパッチ、リスクのある設定を攻撃者より先に発見します。優先順位付け機能により、チームは真に対処が必要な問題に集中できます。
- Automated Device Enrollment(ADE)のサポート: ADEは、デバイスの初回アクティベーションと同時に管理下へ組み込むことでキッティング作業を効率化します。これにより、すべての新規端末が初日から適切なセキュリティポリシーと設定が適用された状態で稼働を開始します。
- 統合されたエンドポイント管理とセキュリティ: 最も強固なプラットフォームは、エンドポイント管理、EDR、脆弱性管理、コンプライアンスを1つのシステムに集約しています。コンテキストが共有されることで、複数の独立したツールを行き来することなく迅速な対応が可能になります。
Mac向けエンドポイントセキュリティのベストプラクティス
強固なセキュリティの確立には、適切なツールの選定だけでなく、組織の拡大に合わせてすべてのデバイスを保護し続ける一貫したプロセスの策定が不可欠です。以下のベストプラクティスは、リスクの低減、管理の簡素化、経時的な構成の乖離(エンドポイントドリフト)の防止に役立ちます。
アップデートと定期的なパッチ適用の強制
攻撃者は修正プログラムが提供済みの既知の脆弱性を頻繁に悪用します。macOSおよびサードパーティ製アプリを常に最新状態に保つことで、侵入経路となるセキュリティホールを塞ぎます。
パッチ配信を自動化することで、デバイス群全体へ確実にセキュリティを適用できます。IruはAppleのDeclarative Device Management(DDM / 宣言的デバイス管理)を活用して管理対象OSのアップデートをスケジュール・強制適用するため、ユーザーの操作を待つことなく計画通りに目的のmacOSバージョンへ移行させることができます。これにより手作業での追いかけ調査を削減し、すべてのMacを同一のセキュリティベースラインに維持できます。
最小権限の原則 / RBAC(ロールベースアクセス制御)の有効化
Mac環境を保護する最もシンプルな方法の1つは、ユーザーに業務上必要な最小限のアクセス権限のみを付与することです。管理者権限を制限することで、アカウントの侵害や不注意な設定変更による被害範囲を抑えられます。この原則はITチームにも適用されます。ロールベースアクセス制御(RBAC)を導入することで、管理者は自身の担当業務に必要なツールと権限のみにアクセスするようになり、日常業務のスピードを落とすことなく不必要なリスクを低減できます。
FileVaultの適用強制
FileVaultは起動ディスクを暗号化して機密データを保護しますが、組織全体で例外なく有効化されていなければ意味がありません。ユーザーの手動設定に頼ると未設定の端末が発生する原因となります。MDMツールを使用することで、すべての管理対象MacでFileVaultの有効化を強制し、暗号化状態が維持されているかを継続的に検証できます。Iru Endpoint Managementを使用すれば、端末を1台ずつ個別設定することなく、大規模環境に対して暗号化ポリシーを一元適用できます。
定期的な社内監査
セキュリティは一度設定して終わりではありません。定期的な監査を行うことで、古いソフトウェア、誤設定されたデバイス、不要な権限、ポリシーの抜け漏れなどをインシデントに発展する前に特定できます。
統合プラットフォームを利用すれば、これらの確認作業がシンプルになります。複数のツールからデータを収集・統合する手間を削減し、単一の画面からリスクの特定とコンプライアンスの検証を行い、即座に対処できます。
IruでMac向けエンドポイントセキュリティを強化
Macのセキュリティ管理において、管理、脅威検出、修復のために個別のツールをいくつも組み合わせる必要はありません。IruのEDRソフトウェアは、これらすべての機能を単一のプラットフォームに集約しています。リアルタイムの振る舞い分析を用いて高度な脅威を検出し、悪意あるアクティビティを自動的に封じ込めることで、インシデントの迅速な調査・対応を支援します。
EDRがエンドポイント管理および脆弱性管理と同一のコンソール上で統合されているため、デバイスの監視、脆弱性の修正、脅威への対応をシームレスに行えます。ツール間の切り替えを減らし、セキュリティ態勢の強化により多くの時間を費やすことが可能になります。
無料デモを予約して、Iruが大規模なMac環境のセキュリティ向上をどのように支援できるか、ぜひお確かめください。