 ワークフォース・アイデンティティ
 エンドポイント管理
 エンドポイント検知・対応
 脆弱性管理
 コンプライアンス自動化
 トラスト・センタ


|
Iruの新着情報 | 10月30日
今週の「Iruの新機能」の見どころ:
プライバシーライブラリの対応対象をMacコンピュータに拡大。
シングルサインオン(SSO)の機能強化により、ユーザーのサインイン体験をよりシームレスに。
Iru内から直接、Androidデバイスを管理対象のGoogleドメインにアップグレード。

今週の「Iruの新機能」の見どころ:
プライバシーライブラリの対応対象をMacコンピュータに拡大。
シングルサインオン(SSO)の機能強化により、ユーザーのサインイン体験をよりシームレスに。
Iru内から直接、Androidデバイスを管理対象のGoogleドメインにアップグレード。
「Iru Agent for Windows 1.25.7」をリリースしました。エンドポイントエージェント
Windows 版 Iru Agent におけるダウンロードのチェックサム検証Windows 版 Iru Agent は、ダウンロードするすべてのアプリおよびアップデートのチェックサムを検証するようになりました。これにより、Iru から送信されたものと一致するファイルのみがインストールされるようになります。
Windows コンピュータのアプリインベントリでは、より多くのアプリケーションのインストールパスが報告されるようになり、各デバイス上のソフトウェアの保存場所をより明確に把握できるようになりました。
...
新しいAutoアプリ「Grok Bot」がカタログに追加され、すべてのお客様にご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appをご覧ください。
新しいAutoアプリ「Superhuman」がカタログに追加され、すべてのお客様にご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAutoアプリをご覧ください。
新しいAutoアプリ「Termius」がカタログに追加され、すべてのお客様にご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appをご覧ください。
新しいAutoアプリ「XQuartz」がカタログに追加され、すべてのお客様にご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appをご覧ください。
新しい Windows Auto Apps がカタログに追加され、すべての Iru Endpoint のお客様がご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appsをご覧ください。
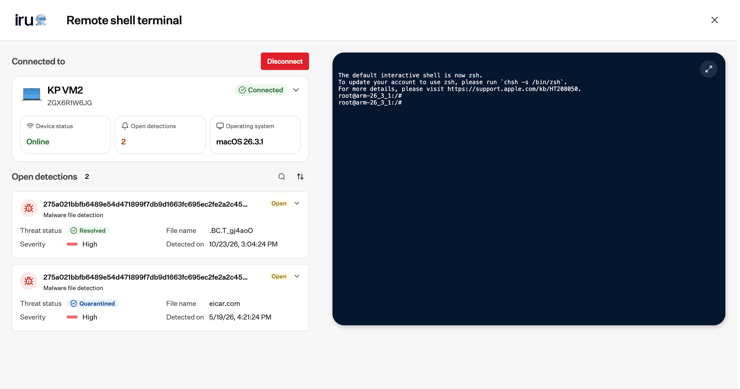
Remote Shell を使用すると、検知結果やデバイスレコードから直接、管理対象の Mac 上で root コマンドラインを利用できます。Mac が「部分隔離」状態にある間も接続が維持されるため、脅威を封じ込めつつ、同時に調査を行うことが可能です。
Remote Shellは、Iru EDR for macOSをご利用のすべてのお客様がご利用いただけます。
詳細については、サポート記事をご覧ください。
iOS および iPadOS 向けのマネージド OS が更新されました。現在承認されている最新バージョンは 27.2、26.7.2、および 18.7.11 であり、リリース日は以下の通りです。
iOS 27.2:2026年10月26日
iOS 26.7.2:2026年10月26日
iOS 18.7.11:2026年10月26日
iPadOS 27.2:2026年10月26日
iPadOS 26.7.2:2026年10月26日
iPadOS 18.7.11:2026年10月26日
macOS用「Managed OS」が更新されました。Golden Gate向けの最新の承認済みバージョンは27.2、Tahoe向けは26.7.2、Sequoia向けは15.8.2となり、リリース日は以下の通りです。
macOS 27.2:2026年10月26日
macOS 26.7.2:2026年10月26日
macOS 15.8.2:2026年10月26日
tvOS用のマネージドOSが更新されました。現在、承認されている最新バージョンは27.2および26.6.1で、リリース日は以下の通りです。
tvOS 27.2:2026年10月26日
tvOS 26.6.1:2026年10月26日

「Iru Agent for Mac 5.2.7 (5401)」をリリースしました。
今回のリリースでは、Passport、Self Service、Liftoff、およびIruメニューバーアプリに韓国語のローカライズが追加されました。Macのカスタムアプリライブラリアイテムでは、最大30 GBのインストーラーに対応するようになりました。他のライブラリアイテムの処理を妨げないよう、ダウンロードはIru Agent内でバックグラウンドで行われます。また、ネットワークの不安定さやデバイスのスリープ状態によってダウンロードが中断された場合でも、可能であれば自動的に再開されます。
今週の「Iruの新着情報」で取り上げる注目ポイント:

Windows 版「Iru Agent」バージョン 1.24.6.0 をリリースしました。今回のリリースでは、デバイスインベントリからアプリが欠落する問題を修正し、インストーラーが「プログラムの追加と削除」に古いエントリを残した場合にアプリが繰り返し再インストールされるのを防ぎ、一部のエンドポイントセキュリティツールによって警告が表示されていた、セルフサービスアップデータによるシステム復元ポイントの作成を防止する修正が行われています。
今週の「Iruの新機能」で取り上げる主なトピック:

Iru AIは現在、平易な記述から、WindowsおよびAndroidのBitLockerや制限設定用のライブラリアイテムを生成します。必要なディスク暗号化ポリシーやデバイスの制限を記述するだけで、Iru AIが自動的にライブラリアイテムを設定します。
「デバイスの自動登録 」 には、必要最低限のOSバージョンに加え、「更新先バージョン」 の設定が追加されました 。これにより、登録の最低要件と、デバイスが更新される対象バージョンを別々に設定できるようになりました。 最低要件を下回るデバイスは、登録前にそのバージョンにアップデートされ、すでに最低要件以上であるデバイスはアップデートせずに登録されます。この機能はmacOS、iOS、iPadOSで動作し、既存の設定については現在の動作が維持されます。
管理者が現在のキーを確認した後、FileVaultの復元キーが自動的に更新されるようになりました。 FileVaultライブラリ項目で「確認後にキーを自動的に更新する」 を有効にし 、更新のタイミングを設定してください。キーの確認履歴は、引き続きデバイスのアクティビティタイムラインに記録されます。
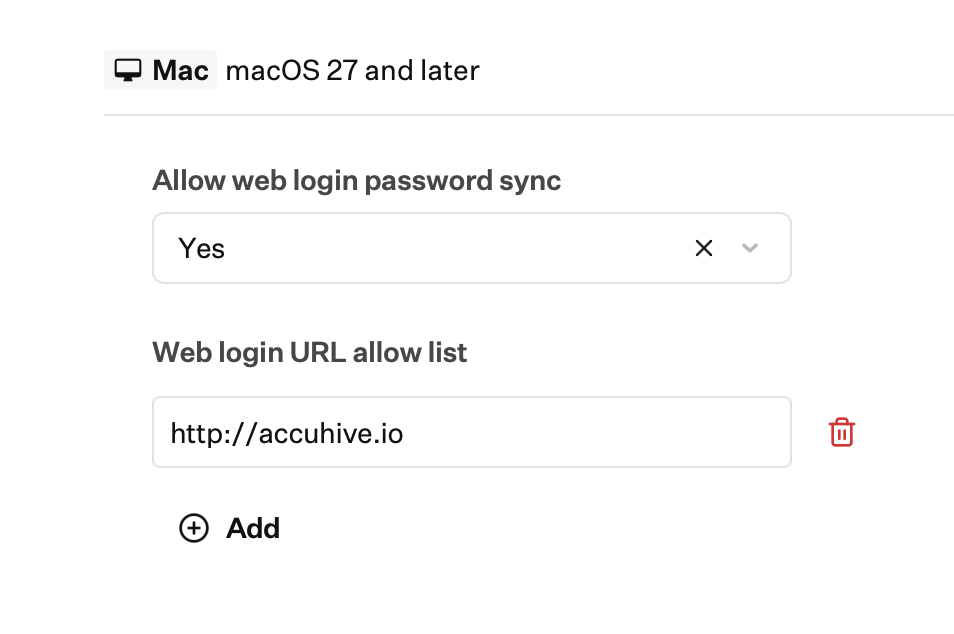
シングルサインオン・ライブラリ・アイテムは、macOS 27以降でOpenIDによるサインインに対応しました。これにより、ユーザーはログインウィンドウ、ロック画面、FileVaultのロック解除時に、多要素認証を含むIDプロバイダのWebサインインページを通じてサインインできるようになりました。 新しい設定により、Webログインパスワードをローカルアカウントと同期したり、WebログインURLの許可リストを設定したりできるようになりました。これらの設定は、macOS 27以降を実行しているMacにのみ適用され、OpenIDの利用可否は、IDプロバイダーがOpenIDをサポートしているかどうかに依存します。
管理者は、IruのWebアプリから直接、デバイスを再登録することなく、Android Enterpriseの連携を「管理対象のGoogle Playアカウント」から自組織の「管理対象のGoogleドメイン」へアップグレードできるようになりました。
管理対象の Google Play アカウントに接続されている統合については、アップグレードバナーと「管理対象の Google ドメインにアップグレード」ボタンが表示されます。管理者は、管理対象の Google ドメインのスーパー管理者のメールアドレスを入力し、Google 側でアップグレードを完了すると、Google による確認後、Iru が自動的に統合を更新します。...
「プライバシーライブラリ」の「推奨されるプライバシー権限」セクションでは、iPhoneやiPadに加え、Macにも対応するようになりました。管理者は、macOSアプリに対するアプリ権限やSafariに対するWebサイトの権限を推奨できるようになり、エンドユーザーには、権限を1つずつ個別に求められるのではなく、アプリやサイトに必要なすべての権限が一覧表示された単一の同意プロンプトが表示されるようになります。 ユーザーは「許可」を選択して推奨されるすべての権限を一度に許可するか、「今はいい」を選択することができます。後者の場合、アプリは通常通り個別の権限について順次プロンプトを表示し続けます。サポートされる Mac...
「Iru Agent for Mac 5.2.7 (5400)」をリリースしました 。
今回のリリースでは、エンドポイント検出および対応(EDR)のパフォーマンスが向上しています。
Mac向けの「カスタムアプリ」、「カスタムプリンター」、および「カスタムスクリプトライブラリ」の各項目には、Liftoffの実行中か実行後かに処理を行うかを選択するオプションが追加されました。
「Iru Agent for Mac 5.2.4 (5399)」をリリースしました 。
今回のリリースでは、macOS 14 および macOS 15 において「Passport」ログインウィンドウが表示されない場合があった不具合を修正しました。
「Iru Agent for Mac 5.2.3 (5398)」をリリースしました 。
今回のリリースでは、各種バグの修正や機能の改善が行われています。
Windows版「Iru Agent」のアップデートを公開しました。今回のリリースでは、各種バグの修正やパフォーマンスの改善が行われています。
Windows版「Iru Agent」のアップデートをリリースしました。今回のリリースでは、各種バグの修正とパフォーマンスの改善が行われています。
Windows デバイスでは、Iru のシステムトレイアプリから、まだインストールされていない「自動アプリ」および「カスタムアプリ」の更新プログラムの一覧を直接確認できるようになりました。エンドユーザーは、更新プログラムを1つずつインストールするか、「すべて更新」を使用することができ、必要に応じて開いているアプリを閉じてインストールを完了させることができます。
今週の「Iruの新機能」で取り上げる主なトピック:

Windows版「Iru Agent」バージョン1.23.7をリリースしました。今回のリリースでは、各種バグの修正とパフォーマンスの改善が行われています。
Windows 11 26H2がリリースされ、Iruもこれに対応しました。26H2を実行しているデバイスをIruに登録できるようになったため、チームは待ち時間や回避策を講じる必要なく、新しいハードウェアやアップグレード済みのデバイス群をオンボードできます。 また、Windows 11 26H2 向けの新しい「マネージド OS ライブラリアイテム」も追加しました。これにより、IT チームは 26H2 をターゲットバージョンとして設定し、一元的にデバイスを一貫性のあるサポート対象のリリースに維持することができます。お客様にとっては、Iru で既に利用しているのと同じ管理機能と可視性を維持したまま、最新の Windows リリースへよりスムーズに移行できることを意味します。
新しいAuto App「Audacity 4」がカタログに追加され、すべてのお客様にご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appをご覧ください。
新しい Windows Auto Apps がカタログに追加され、すべての Iru Endpoint のお客様がご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appsをご覧ください。
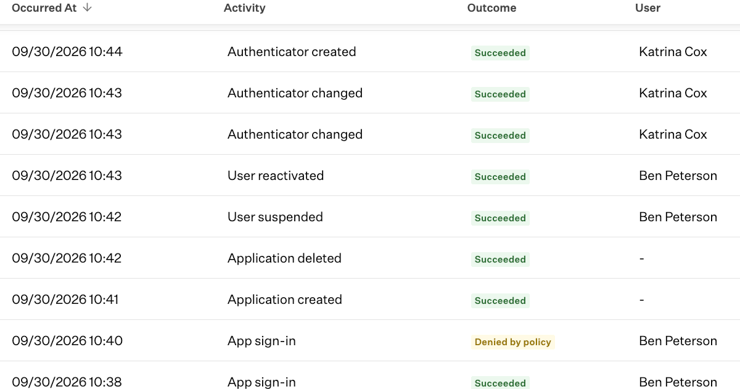
Iru Identityのアクティビティログでは、ユーザーのサインイン、アプリケーション管理、アカウントのライフサイクルイベント、グループ管理など、アクティビティに関するより詳細な新しいビューが表示されるようになりました。テーブルは、アクティビティの時間、アクティビティの種類、結果、ユーザー、実行者、アプリケーションでフィルタリングできます。複数のフィルタ条件を同時に指定することも可能です。
Appleデバイス向けのManaged OSには、ライブラリアイテムで定義された設定に合わせて調整される動的なタイムラインビューが新たに搭載されました。これにより、特定のアップデートがいつ適用されるか、またデバイスがどのバージョンに強制的にアップデートされるかについて、推測する必要がなくなりました。
Appleデバイス向けの「制限ライブラリ」項目では、以下の制限に対応するようになりました:
AllowNaturalLanguageEditing
AllowVisualIntelligence
AllowLiveRecognition
AllowSiriAI
ForceReduceSensitiveContent
Iruは、MDMを使用して展開された既存の制限に加えて、これらの制限をDDM宣言に自動的に展開します。さらに、これらの新しいキーは、デバイスがサポート対象のOSバージョンにアップグレードされる際に自動的にデバイスに展開されます。
「Safari 拡張機能ライブラリアイテム」が強化され、macOS 上の Safari 拡張機能の管理に対応しました。
注:この機能を利用するには、Mac ユーザーの「ユーザーチャネル」MDM が有効になっている必要があります。
Macデバイスのレコードに表示されるユーザー一覧には、そのユーザーがユーザーチャネルMDMを有効にしているかどうかが記載されるようになりました。
さらに、このデータは Prism の「ユーザー」カテゴリや、一括レポート作成用のエンタープライズ API でも利用可能になりました。
iOS および iPadOS 向けのマネージド OS が更新されました。現在承認されている最新バージョンは 27.0.1 および 26.7.1 であり、リリース日は以下の通りです。
iOS 27.0.1:2026年9月28日
iOS 26.7.1:2026年9月28日
iPadOS 27.0.1:2026年9月28日
iPadOS 26.7.1:2026年9月28日
macOS用のManaged OSが更新されました。Golden Gateで承認された最新のバージョンは27.0.1、Tahoeでは26.7.1、Sequoiaでは15.8.1となり、リリース日は以下の通りです。
macOS 27.0.1:2026年9月28日
macOS 26.7.1:2026年9月28日
macOS 15.8.1:2026年9月28日

「Iru Agent for Mac 5.1.102 (5397)」をリリースしました 。
今回のリリースでは、各種バグの修正および機能改善が行われています。
本日をもって、Iruは当社のカタログから以下のAuto Appを削除しました:
これらのアプリにバンドルされている設定プロファイルは、Macコンピュータが次にMDMチェックインを行う際に自動的に削除されます。
ただし、現在インストールされている場合でも、管理対象デバイスからこのアプリが削除されることはありません。このアプリ用のアンインストーラー(カスタムスクリプトとして展開可能)は、こちらから入手できます:Notion Mail。
Notion Mail に関するNotion の発表(以下のガイダンスを含む)をご確認ください: Notion Mailの受信トレイは 2026 年 9 月 22 日にサービスを終了します。
Notion は、ユーザーのメール履歴がすでに保存されている...
プライバシーライブラリの項目には、iPhoneおよびiPad向けの「推奨プライバシー権限」セクションが追加され、管理者は、管理対象のアプリやサイトに必要なアプリ権限やSafariのウェブサイト権限を推奨できるようになりました。 エンドユーザーには、管理者が推奨するすべての権限が一覧表示された単一の同意プロンプトが表示され、「すべて許可」を一括で選択するか、「今はしない」を選択するかを選ぶことができます。「今はしない」が選択された場合、アプリは通常どおり個々の権限について順次プロンプトを表示し続けます。
...
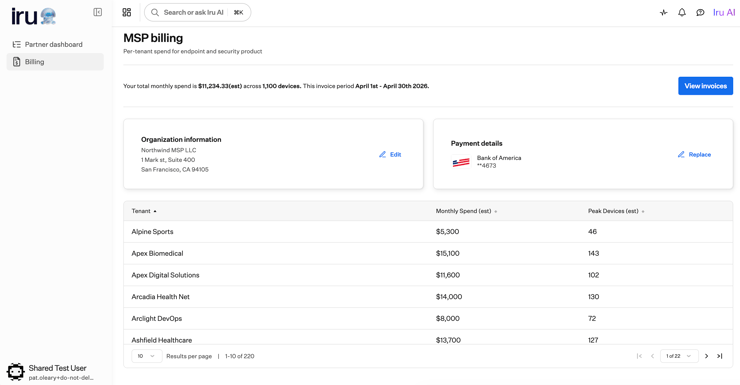
「MSP Billing」は、マネージドサービスプロバイダー(MSP)に対し、テナントごとの日々の支出状況を可視化するため、MSPは常に支払額を把握し、自信を持って顧客に請求を行うことができます。また、MSPは支払い方法や請求情報の更新、過去の請求書の確認も可能です。本サービスは現在、米国の顧客向けに提供されており、パートナーポータル上で数分でセルフサービスによる設定が可能です。
Windows 用の「管理対象 OS ライブラリアイテム」では、割り当てられた各デバイスが、そのライブラリアイテムで要求される Windows 11 のビルドに到達しているかどうかが表示されるようになりました。デバイスは「合格」、「更新期限切れ」、または「エラー」として表示され、デバイスの行を展開すると、現在のビルドと要求されるビルドの比較に加え、対象要件、インストールの強制実施日、および再起動の強制実施日が表示されます。
Windows版「Iru Agent」をリリースしました。今回のリリースでは、カスタムアプリおよび自動アプリの検出機能を修正し、バージョンが欠落していたり誤認識されたりした場合でもアプリが再インストールされないようにしました。また、ユーザーがアプリを閉じた後の自動アプリの強制適用に関する問題を修正し、エージェントのインストール失敗の問題も解決しました。
今週の「Iruの新機能」で取り上げる主なトピック:
Windows での脆弱性管理および対応機能の導入
すべてのWindowsデバイスのOS更新状況を一目で確認
Iru Identityの登録招待メールの送信先メールアドレスを制御

Iru AIは、CISベンチマークやMicrosoftのデフォルト設定に基づいて、Windows Updateの設定を推奨・適用できるようになりました。また、設定を微調整したり、その動作を理解したりするために、追加の質問をすることも可能です。さらに、Iru AIは、ライブラリアイテムページを表示していない場合でも、どのチャットからでも、ほとんどのライブラリアイテム、設定、ベストプラクティスに関する質問に回答できます。
「Iru Agent for Mac 5.1.102 (5396)」をリリースしました 。
本リリースでは、MSDC登録プロセスの信頼性が向上しています。
macOS LAPS(ローカル管理者パスワードソリューション)のご紹介。 Mac向けの新しいLAPSライブラリアイテムは 、ローカル管理者パスワードの自動生成、ローテーション、安全な保管、およびアクセス制御を行います。
IruのmacOS LAPSには、強力でカスタマイズ可能なパスワード、自動更新(スケジュールによる更新および閲覧後の更新)、複数アカウントのサポート、詳細な監査履歴など、数多くの機能が搭載されています。
macOS LAPSを導入するには、まずKandjiからIruへのアップグレードを完了してください。macOS LAPSはIruテナントでのみご利用いただけます。
「Iru Agent for Mac 5.1.101 (5395)」をリリースしました 。
このリリースでは、macOS 27 に対応したアイコンデザインが刷新されています。
iOS 27、iPadOS 27、および tvOS 27 に対するマネージド OS サポートが追加されました。承認済みの最新バージョンは 27.0 となり、リリース日は以下の通りです。
iOS 27.0:2026年9月14日
iPadOS 27.0:2026年9月14日
tvOS 27.0:2026年9月14日
また、iOS および iPadOS 向けのマネージド OS が更新されました。最新の承認済みバージョンは 26.7 となり、リリース日は以下の通りです:
iOS 26.7:2026年9月14日
iPadOS 26.7:2026年9月14日
macOS Golden Gate 向けのマネージド OS が追加されました。現在、承認済みの最新バージョンは 27.0 であり、リリース日は以下の通りです。
macOS 27.0:2026年9月14日
また、macOS向けManaged OSが更新されました。Tahoeの最新の承認済みバージョンは26.7、Sequoiaは15.8となり、リリース日は以下の通りです:
macOS 26.7:2026年9月14日
macOS 15.8:2026年9月14日
今週の「Iruの新着情報」で取り上げる注目ポイント:

「Iru Agent for Mac 5.1.32 (5394)」をリリースしました 。
今回のリリースでは、macOS 27 でのカスタムアプリのインストールに関する問題の修正をはじめ、各種バグ修正やパフォーマンスの改善が行われています。
本日をもって、Iruは当社のカタログから以下のAuto Appsを削除しました:
これらのタイトルにバンドルされている展開済みの設定プロファイルは、次回の MDM チェックイン時に Mac コンピュータから自動的に削除されます。
ただし、現在インストールされている場合は、これらのアプリは Mac コンピュータから削除されません。 各アプリに対応するアンインストーラー(カスタムスクリプトとして展開可能)は、こちらから入手できます:1Password 7; Abstract;...
脆弱性管理機能では、Auto Appカタログからアプリの更新プログラムが利用可能な場合、Windows上のアプリに対するCVEの自動修正に対応するようになりました。
「脆弱性対応ライブラリ項目」から Windows プラットフォームを選択し、CVE の深刻度(Critical、High、Medium、Low)に基づいて修正ルール(「検出時に更新を強制」、「指定期間内に更新を強制」、または「何もしない」)を定義します。
Iru Agentが既知のCVEを含む脆弱なアプリを検出すると、設定された脆弱性対応ルールに基づいて自動的に更新がトリガーされます。ただし、自動修正を望まないアプリについては、設定された例外が適用されます。
脆弱性修正対応は、Auto App...
エビデンスライブラリは、新しいアクションを自動的にカバーするようになりました。新しいフレームワーク、新しいコントロール、または手動で追加されたものなど、新しいアクションが作成されると、Iruはそれをエビデンスライブラリにすでに存在するアーティファクトと照合し、完全に一致するものがあればそれを関連付けます。 今すぐSOC 2を追加すれば、数ヶ月前にアップロードしたポリシーが、その対象となるアクションに即座に紐付けられます。この方法でエビデンスが割り当てられたアクションは、「審査中」の状態に移行します。
自動エビデンスのトグルには、実際に制御する対象が明示されるようになりました。...
iOS および iPadOS 向けのマネージド OS が更新されました。現在、承認済みの最新バージョンは 26.6.2 となり、リリース日は以下の通りです。
iOS 26.6.2:2026年9月8日
iPadOS 26.6.2:2026年9月8日
今週の「Iruの新機能」で取り上げる主なトピック:

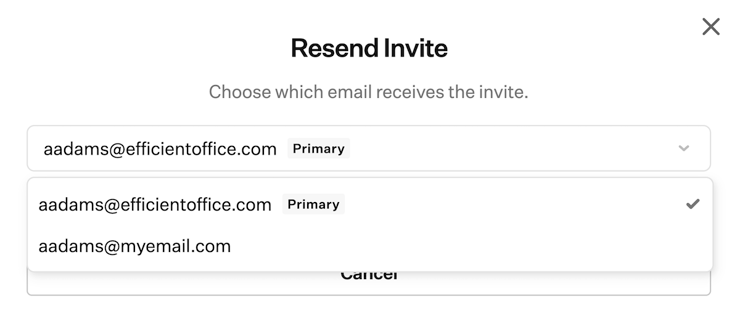
管理者は、ユーザーの業務用メールアドレスではなく、セカンダリメールアドレスや個人用メールアドレスに「Workforce Identity」の登録招待状を送信できるようになりました。これにより、招待状が保存されている業務用メールボックスにアクセスするためにパスキーが必要なユーザーでも、初回登録が可能になります。
「Return to Service」で消去されたデバイスは、最初の登録試行が失敗した場合、自動的に再登録を試行できるようになりました。「デバイスの消去」モーダルで「Return to Service を使用」にチェックを入れると、新しい「登録の再試行」オプションが表示されます。このオプションはデフォルトでチェックされており、iOS 27 または iPadOS 27 以降を搭載した iPhone および iPad で利用可能です。
デバイスの消去後に登録に失敗した場合、デバイスは「セットアップアシスタント」で立ち往生したままになるのではなく、試行間隔を最大5分まで徐々に延ばしながら自動的に再試行を行います。このオプションは、Iru Enterprise APIの消去アクションからも利用可能であり、Iru...
監査の詳細は、フレームワークカード上にピルとして表示されます。監査人の氏名、監査期間、および監査実施日は、各フレームワークカードのヘッダーに個別のピルとして表示されるようになったため、フレームワークを開かなくても監査状況を確認できます。これらの情報がすべて設定されていないフレームワークには、「監査の詳細が設定されていません」という単一のピルが表示されます。
不要になった日付を削除できます。監査詳細の編集画面には、「すべての日付をクリア」アクションが追加されたほか、入力済みの各日付ピッカーにもクリアボタンが追加されました。これにより、誤って入力した日付を回避するのではなく、直接削除できるようになりました。日付をクリアしても、監査人の名前はそのまま残ります。
英国政府が支援する認証スキーム「Cyber Essentials」が、Iru Complianceのフレームワークとして利用可能になりました。このフレームワークは、ファイアウォール、セキュアな設定、セキュリティ更新プログラムの管理、ユーザーアクセス制御、マルウェア対策という5つの技術的テーマを網羅しています。 「フレームワーク」ページから追加し、AIによる自動生成、CSVインポート、または一から作成してコントロールセットを構築してください。その後、他のすべてのフレームワークと同様に、準備状況の追跡、証拠の収集、レポート作成、およびフレームワーク間のマッピング機能を利用して管理することができます。
生成されたコントロールとアクションには、実際のツール名が付けられます。AIによって生成されるコントロールとアクションは、これまでのような「IDプロバイダー」といった一般的な説明ではなく、ユーザーが選択したツールの名前で参照されるようになりました。空欄のままにしたカテゴリについては、一般的な表現のままとなります。Iruは、スキップしたカテゴリについてベンダー名を独自に生成することはありません。
新しいAutoアプリ「Teleport Connect」がカタログに追加され、すべてのお客様にご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appをご覧ください。
新しいAutoアプリ「Gather」がカタログに追加され、すべてのお客様にご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appをご覧ください。
新しいAuto App「Foxit PDF Reader」がカタログに追加され、すべてのお客様がご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appをご覧ください。
新しいAutoアプリ「Dia」がカタログに追加され、すべてのお客様にご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appをご覧ください。
新しいAutoアプリ「Cavalry」がカタログに追加され、すべてのお客様にご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appをご覧いただけます。
新しいWindows Auto Appsがカタログに追加され、すべてのIru Endpointのお客様がご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appsをご覧ください。
Liftoff では、Mac カスタムアプリ、カスタムスクリプト、およびカスタムプリンターライブラリアイテムについて、非表示にしたり、エンドユーザーに対してライブラリアイテム名ではなく「フレンドリーネーム」を表示したりできるようになりました。
Liftoffは、非表示のアイテムを処理する際に「続行する前に、追加の必須設定を処理しています…」と表示します。また、フレンドリー名を設定しても、Liftoffがインストール対象のアイテムを処理する順序は変わりません。
「Iru Agent for Mac 5.1.28 (5393)」をリリースしました。
今回のリリースでは、各種バグの修正とパフォーマンスの改善が行われています。さらに、Macの「カスタムアプリ」、「カスタムスクリプト」、「カスタムプリンターライブラリ」項目において、Liftoffの新しい「Hide in Liftoff」オプション および「Liftoffフレンドリーネーム」オプション に対応しました。
今週の「Iruの新着情報」で取り上げる注目ポイント:
「Windows Update」ライブラリアイテムに、Iru AIがネイティブ統合され、ガイド付き体験が可能になりました
Windows システムトレイアプリにより、従業員は期限付きの保留中の更新情報を確認できるようになりました
Windows および Mac 向けに新しい「Auto Apps」が追加されました

3つの更新により、Iru AIの回答がより読みやすくなり、それに基づいた行動が取りやすくなりました。
ライブラリアイテムのページには、そのアイテムの設定内容、影響を受ける対象、およびセキュリティへの影響に関する自動生成された要約が表示されるようになりました。この要約は、設定の変更に合わせて常に最新の状態に保たれます。
チャットの回答内でデバイス、ライブラリアイテム、ブループリント、アプリ、またはCVEへの言及があった場合、それらがクリック可能なリンクとして表示され、該当するページに直接移動できるようになりました。
また、「[機能名] で表示」ボタンには、「脆弱性で 42 件を表示」のように、正確な結果数が表示されるようになりました。
iOS または iPadOS 27 ベータ版を実行している対応デバイスについて、Iru のデバイスレコードに、対応ハードウェアコンポーネント(カメラ、NFC、ベースバンド、Touch ID など)のシステム健全性ステータスが表示されるようになりました。
これらの値は、エンタープライズAPIのデバイス詳細エンドポイントでも利用可能です。
ディレクトリ同期統合の同期頻度の選択- 各ディレクトリ同期統合の同期頻度を選択できるようになりました。選択可能なオプションは、「手動のみ」、「30分ごと」、「1時間ごと」、「2時間ごと」、「4時間ごと」、「8時間ごと」、「12時間ごと」、「毎日」、「2日ごと」、「毎週」です。
「更新」および「今すぐ同期」の追加- 各ディレクトリ同期連携の「同期」セクションに、「更新」および「今すぐ同期」ボタンが追加されました。また、このセクションには、以前は「アクティビティログ」セクションと「同期」セクションに別々に表示されていた情報が統合されて表示されます。
ディレクトリユーザーのソースフィルター-...
Mac版「Iru Agent」5.1.26 (5392)をリリースしました。
今回のリリースでは、各種バグの修正およびパフォーマンスの改善が行われています。
管理者は、ワークプロファイルが設定された会社所有のAndroidデバイスに対して、管理対象のGoogleアカウントでのサインインを必須にできるようになりました。これにより、エンドユーザーが組織のGoogle Workspaceサービスに完全にアクセスできるようになります。
Android制限ライブラリアイテムには、新しい「管理対象Googleアカウント」設定が含まれており、2つのモードが用意されています。1つは、組織の管理対象Googleドメイン内の任意の管理対象Googleアカウントを許可するモード、もう1つは、静的なメールアドレスまたは$EMAILなどのグローバル変数として指定された特定のアカウントを必須とするモードです。
...
管理者は、管理対象のAndroidデバイス上のワークプロファイルにおいて、パスワードマネージャーやパスキープロバイダーなど、認証情報マネージャーとして機能することを許可するアプリを制御できるようになりました。 Android 制限ライブラリ項目には、新しい「認証情報マネージャー」設定が含まれており、デフォルトのポリシー(すべての認証情報マネージャーをブロックするか、デバイスにプリインストールされているシステム認証情報マネージャーを許可するか)を設定できます。 Google Play アプリ...
Mac Auto Appsでは、Iruがホストするバージョンのリストから選択して、特定のバージョンを強制的に適用できるようになりました。
Auto Appを初めてインストールするデバイス、またはバージョンが古いデバイスでは、利用可能な最新バージョンではなく、選択されたバージョンがインストールされます。
該当する場合、Iruの脆弱性対応措置により、これらの設定が上書きされます。
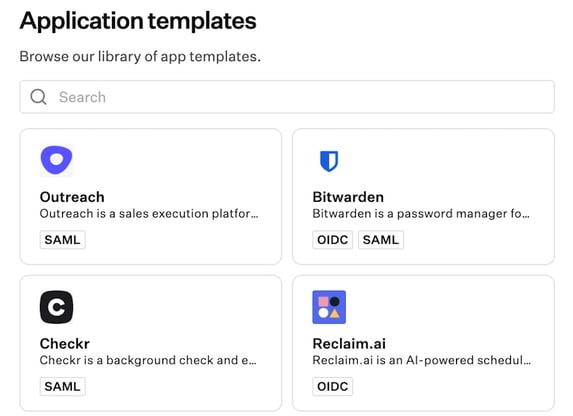
Slack、Zoom、Google Workspace など、よく利用される 209 種類の Web アプリケーション向けに、シングルサインオン(SSO)の事前設定テンプレートが利用可能になりました! これらのテンプレートは、ID管理者がSAMLまたはOIDCによるシングルサインオンを設定するために必要な手順を案内するほか、SCIMによるユーザープロビジョニングの設定にも役立ちます。Iruではご要望に応じて新しいテンプレートを随時追加していますので、今後の展開にご期待ください。
サポートされているアプリケーションテンプレートの完全なリストは以下の通りです:
アプリケーション |
プロトコル |
|---|---|
1Password |
OIDC |
Abnormal AI |
SAML |
... |
iOS および iPadOS 向けの「Managed OS」が更新されました。現在、承認されている最新バージョンは 26.6.1 および 18.7.10 であり、リリース日は以下の通りです。
iOS 26.6.1:2026年8月17日
iOS 18.7.10:2026年8月17日
iPadOS 26.6.1:2026年8月17日
iPadOS 18.7.10:2026年8月17日
macOS 向け「Managed OS」が更新されました。Tahoe 向けの最新の承認済みバージョンは 26.6.2 となり、リリース日は以下の通りです。
macOS 26.6.2:2026年8月17日
今週の「Iuの新着情報(Black Hat 2026版)」で取り上げる主なトピック:

Windows デバイスでは、新しい Iru システムトレイアプリから、まだインストールされていない「自動アプリ」および「カスタムアプリ」の更新プログラムの一覧を直接確認できるようになりました。エンドユーザーは、更新プログラムを1つずつインストールするか、「すべて更新」を使用することができ、必要に応じて開いているアプリを閉じてインストールを完了させることができます。また、インストールが成功すると、一覧は自動的にクリアされます。
Iru ComplianceコネクタカタログにGoogle Cloud Platformが追加され、以前の「近日公開予定」というプレースホルダーが置き換えられました。
Iru に監視させたい Google Cloud プロジェクトを、読み取り専用サービスアカウントと JSON キーを使用して接続すると、Iru は Google Cloud IAM、Cloud Storage、Cloud KMS、Cloud Logging、Compute Engine、BigQuery 全体の構成およびインベントリ情報を収集します。Iru は読み取り専用であり、プロジェクト内のリソースを変更することは一切ありません。 セットアップの手順や付与すべき読み取り専用ロールについては、「Google Cloud Platform」...
「Iru Agent for Mac5.1.25 (5391)」をリリースしました。
今回のリリースでは、各種バグの修正およびパフォーマンスの改善が行われています。
コンプライアンス・オートメーション内の「アクション」リストにある「所有者」および「代理者」フィルターに、「未割り当て」オプションが追加されました。これにより、管理者はテーブルをスキャンすることなく、まだ所有者が決まっていないアクションを特定できるようになりました。これは、5月に追加された独立した「所有者」および「代理者」列と連動する機能です。
今週の「Iruの新機能」で取り上げる注目ポイント:

Iru AIにおけるライブラリアイテムの新しい活用方法:Windows Updateライブラリアイテムの機能に関する平易な説明、設定の概要、およびユーザーが実際に体験する内容の詳細を確認できます。
また、Iru AIは設定変更を提案し、具体的に何がどのように変更されるのか、その理由を明確に示し、ワンクリックで適用することも可能です。Windows Updateは、この機能に対応した最初のライブラリアイテムであり、今後さらに多くのアイテムが追加される予定です。
ライブラリアイテムのインストール中に「セットアップアシスタント」で保留されていたデバイスを、手動で解放できるようになりました。 これは、自動デバイス登録(Automated Device Enrollment)を介して登録されるデバイス、および管理対象アプリを維持したままIruへ移行するデバイスに適用されます。デバイスが 「 設定中 」画面 で保留中の間 、Iru Webアプリ内のそのデバイスのレコード上部に、保留が開始された時刻を示すバナーが表示されます。 [保留を解除] を選択すると 、DeviceConfigured コマンドが送信され、デバイスが「 設定中 」画面から 解放 されるため、エンドユーザーはセットアップアシスタントの手順を続行してデバイスの使用を開始できます 。...
macOS向け「Managed OS」が更新されました。Tahoe向けの最新の承認済みバージョンは26.6.1、Sequoia向けは15.7.9、Sonoma向けは14.8.9となり、リリース日は以下の通りです。
macOS 26.6.1:2026年8月6日
macOS 15.7.9:2026年8月6日
macOS 14.8.9:2026年8月6日
「ソフトウェアアップデートライブラリアイテム」において、エンドユーザーにAppleベータプログラムへの参加をオプトイン形式で提供できるようになったほか、参加登録と併せて特定のバージョンを強制することなく、特定のプログラムへの参加を強制できるようになりました。
Iruでは、Appleベータプログラムへの登録およびバージョンの強制設定を管理するために、以下の3つの異なる方法をサポートしています:
「シングルサインオン拡張ライブラリ」アイテムでは、macOS で Platform SSO を使用する際の「認証済みゲストモード」の設定に対応するようになりました。
以前、Mac Auto Apps向けに導入された新しい「段階的展開」オプションが、Apple Managed OSでも利用可能になりました。段階的展開により、管理者は管理対象のデバイス群全体へのアップデートの導入方法をより細かく制御できるようになります。
Appleから新しいバージョンが提供された際、すべてのデバイスに同時に新しい宣言を送信する代わりに、管理者は段階的展開を有効にし、1日から7日(時間単位)の展開期間を選択できます。これにより、その期間内にデバイスへ新しい宣言が段階的に送信されるため、ダウンロードやキャッシュ処理のトラフィックが急増するのを抑えることができます。
...
Windows版「Iru Agent」のアップデートをリリースしました。今回のリリースでは、各種バグの修正とパフォーマンスの改善が行われています。
新しいAutoアプリ「Glean」がカタログに追加され、すべてのお客様にご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appをご覧ください。

新しいAutoアプリ「AltTab」がカタログに追加され、すべてのお客様にご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべてのAuto Appをご覧ください。

新しい Windows Auto Apps がカタログに追加され、すべての Iru Endpoint のお客様がご利用いただけるようになりました。
当社のウェブサイトの「ライブラリアイテム」セクションで、利用可能なすべての Auto Apps をご覧ください。

「Iru Agent for Mac5.1.22 (5390)」をリリースしました。
今回のリリースでは、各種バグの修正およびパフォーマンスの改善が行われています。
Iru AIは、プロンプト入力後の応答速度が約3~4秒速くなり、ごくまれに発生していた最大10秒の遅延も解消されました。また、新しいチャットを開始する際のスタート画面も、よりシンプルで洗練されたデザインになりました。
Apple デバイス向けManaged OSでRolling Enforcementオプションを使用する場合、自動遅延(最大90日間)を指定できるようになりました。これにより、Iruが新しいターゲットバージョンの宣言をデバイスに送信することを防ぐことができます。
Managed OSに組み込まれたこの遅延は、Apple のソフトウェアアップデートの延期設定(Software Update Library Item内で設定)と組み合わせることで、新しいターゲットバージョンをエンドユーザーから完全に隠すことができます。
詳細については、製品ドキュメントをご覧ください。
ポリシーの割り当てから特定のユーザーを除外する。ポリシーの公開または更新時に、管理者は割り当てから特定のユーザーを除外できるようになりました。これは、ポリシーが広範囲に適用されるものの、承認を求めないべき例外となるユーザーが数名いる場合に役立ちます。
管理者および監査担当者は、以前にポリシーの割り当てから除外されたユーザーを再度含めることができるようになりました。ユーザーを再度含めると、必要なロールやライセンスを失ったために削除されたユーザーに対する割り当ても自動的に復元されます。
生成済みポリシーエディタが、公開されたPDFと一致するようになりました。...
Iru ServiceNow 統合のバージョン 1.2.4 がServiceNow ストアで公開されました。このバージョンは、ServiceNow のオーストラリア版に対応しています。
「割り当てマップ」に、ベータプログラムへの登録状況に基づいてライブラリアイテムをデバイスに割り当てるための新しい割り当てルールが追加されました。デバイスがベータプログラムに登録されているかどうか、あるいは特定のベータプログラムへの登録状況に基づいて割り当てを行うことができます。
Managed OS for macOSが更新されました。 Tahoeの最新承認バージョンは26.6、Sequoiaは15.7.8、Sonomaは14.8.8となり、それぞれのリリース日は以下の通りです:
macOS 26.6:2026年7月27日
macOS 15.7.8:2026年7月27日
macOS 14.8.8:2026年7月27日
iOS、iPadOS、tvOS向けのマネージド OS が更新されました。現在、承認済みの最新バージョンは 26.6 であり、リリース日は以下の通りです。
iOS 26.6:2026年7月27日
iPadOS 26.6:2026年7月27日
tvOS 26.6:2026年7月27日
今週の「Iruの新機能」で取り上げる注目ポイント:

ポリシー生成フレームワークピッカーは、利用可能なフレームワークに限定されます。 ポリシー生成インテークのフレームワークピッカーには、テナントが利用権限を持つフレームワーク(デフォルトではSOC 2、ISO 27001、HIPAA、GDPR)のみが表示されるようになったため、管理者は実際に生成できないオプションを目にすることはありません。
ポリシー生成インテークでフレームワークを選択します。 管理者は、ポリシー生成インテークの開始時に対象となるフレームワークを選択できるようになり、インテークフォームにはそのフレームワークに関連する質問のみが動的に表示されるようになりました。
Iru AIは、デバイスの設定と既知の脆弱性といった、複数のトピックが組み合わさった質問に対しても、1つのプロンプト内で自信を持って回答できるようになりました。 脆弱性の詳細やEDR検出ページには、平易な言葉で書かれた「これがフラグ付けされた理由」や「次の手順」の要約が追加されました。また、チャットでの脆弱性に関する回答は、一貫性を保つため、脆弱性ページと同じ情報源から取得されるようになりました。
「Blueprint」や「Library Item」といった製品用語や技術用語は、すべての言語において翻訳されないようになりました。また、AppleやWindowsに対する既存のサポートと同様に、どのAndroidアプリがブロックされているかを問い合わせることができるようになりました。
macOS 27のAppleベータ版をテストしているデバイス向けに、Iruで以下の新しい制限機能が利用可能になりました:
ForceCaptivePortalConnectionFromLockScreenForceWifiConfigurationOnLockScreenさらに、以下の既存の制限設定を visionOS 27 以降に適用できるようになりました:
allowAutomaticAppDownloadsallowCameraallowListedAppBundleIDsblockedAppBundleIDs現在ベータ版であるiOSおよびiPadOS 27を搭載したデバイスから、AppleCareの拡張ログ収集をリクエストできるようになりました。
Macコンピュータからの拡張ログ収集の依頼機能については、後日対応予定です。
デバイスの一括除外
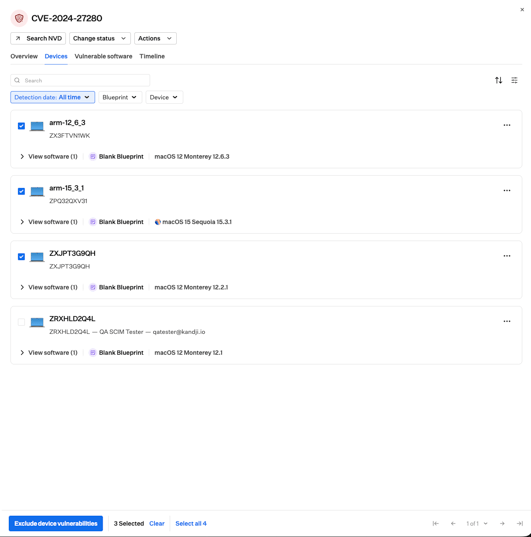
「デバイスの一括除外」機能を使用すると、1回の操作で複数のデバイスを脆弱性管理の対象から除外したり、同様に除外設定を解除したりできます。デバイスを除外すると、そのデバイスはすべての脆弱性ビュー、検出数、およびアラートから非表示になります。これは、廃止予定のデバイスや不在中のユーザーなど、一時的に対象範囲から外す必要がある場合に役立ちます。
なお、除外処理は、選択したデバイスに対する個々の脆弱性ではなく、すべてのCVEに適用されます。
詳細については、サポート記事をご覧ください。
刷新されたCVEサイドパネル
CVE サイドパネルも改善され、脆弱性情報が CVE...
Mac向けの「自動デバイス登録」時にインストール内容をカスタマイズするオプションを使用する場合、Okta Device Trust を利用した「Auto Apps」または「Okta Verify」は、セットアップアシスタントの実行中に Iru による管理設定プロファイル(PPPC、バックグラウンド項目など)を受け取るようになりました。これにより、エンドユーザーがセットアップアシスタントを終了した際にも、すべての機能が確実に利用できるようになります。
Appleデバイスでは 、デバイスのレコード > [詳細] タブ、新しいオプションの「Prism」列、およびエンタープライズAPIのデバイス詳細エンドポイントに、 パブリックIPアドレスが表示されるようになりました 。
デバイスのパブリックIPアドレスは、毎日のMDMフルチェックインの際に取得されます。
「Managed OS」および「ADE ライブラリアイテム」において、iOS および iPadOS 向けの Apple ベータプログラムへの登録とバージョン強制機能が利用可能になりました。macOS への対応は以前より追加されていました。
さらに、Apple ベータプログラムに登録された Apple デバイスは、デバイスのレコード > [詳細] タブ、新しいオプションの Prism 列、およびエンタープライズ API のデバイス詳細エンドポイントに、そのプログラムへの登録状況が表示されるようになりました。
Windows版「Iru Agent」のアップデートを公開しました。今回のリリースでは、各種バグの修正やパフォーマンスの改善が行われています。
「Iru Agent for Mac5.1.21 (5389)」をリリースしました。
今回のリリースでは、MSDC登録プロセスの改善が行われています。
今週の「Iruの新機能」で取り上げる主なトピック:

「アーティファクト」テーブルには、「ステータス」列が追加され、各アーティファクトの証拠の十分性が表示されるようになりました。これにより、どのアーティファクトがまだレビューを必要としているか、どのアーティファクトがマッピングされた管理項目を完全に網羅しているかが、一目でわかるようになりました。
「Iru Agent for Mac 5.1.20 (5388)」をリリースしました。
今回のリリースでは、各種バグの修正およびパフォーマンスの改善が行われています。
ポリシーの同意手続きが未完了の従業員へのリマインダーメールは、これまで1日1回送信されていましたが、今後は週1回(月曜日)に送信されるようになりました。リマインダーの内容に変更はありません。未完了の同意手続きは、毎日ではなく、週1回のメールでまとめて通知されます。
ISO 27001 および ISO 42001 フレームワークのコントロール名と説明は、フレームワークの公式表現を維持するため、編集がロックされています。ただし、組織独自の変更内容は、導入に関するメモに記録することは可能です。
フレームワークの削除はアカウント所有者に限定されました。現在、組織からフレームワークを削除できるのはアカウント所有者のみです。これにより、権限を持たない管理者や監査人が、監査の最中に誤ってフレームワークを削除してしまうのを防ぎます。
フレームワーク削除前の確認入力。フレームワークを削除する際には、確認フィールドにフレームワーク名を入力する必要があります。これは、Iru全体で高価値オブジェクトに対する破壊的な操作に対して採用されているのと同じ安全対策です。
今週の「Iruの新着情報」で取り上げる注目ポイント:
Apple Libraryアイテム向けマネージドOSの更新
Windows向けManaged OSが利用可能になりました
ServiceNowの先を見据えた更新

フレームワークのコントロール一覧では、管理者の対応がまだ必要なアクションのみを表示する「レビュー必要」フィルターがサポートされるようになりました。これにより、チームはフレームワークの導入において、残りの作業に集中できるようになります。
「Iru Agent for Mac 5.1.18 (5387)」をリリースしました。
今回のリリースでは、各種バグの修正およびパフォーマンスの改善が行われています。
macOS用「Managed OS」が更新されました。Tahoe向けの最新の承認済みバージョンは26.5.2となり、リリース日は以下の通りです。
macOS 26.5.2:2026年6月29日
iOS および iPadOS 向けのマネージド OS が更新されました。現在、承認済みの最新バージョンは 26.5.2 であり、リリース日は以下の通りです。
iOS 26.5.2:2026年6月29日
iPadOS 26.5.2:2026年6月29日
今週の「Iruの新機能」で取り上げる主な内容は以下の通りです:
脆弱性レポートから特定のデバイスを除外する機能
Microsoft Entra ID 条件付きアクセス( )の変更への対応
「Config as Code」ツールである iructl の更新およびその他のフレームワーク

管理者は、「管理対象 OS ライブラリ項目」を使用して、管理対象のデバイス全体に特定の Windows 11 機能バージョンを適用できるようになりました。これにより、Windows 11 コンピュータが実行するビルドを直接制御できるため、各コンピュータが独自のスケジュールで更新を行うのを待つのではなく、デバイスを正常に動作することが確認済みのバージョンに維持することができます。
各「管理対象 OS ライブラリ項目」では、機能更新プログラムと品質更新プログラムの両方について、延期、期限、猶予期間、一時停止期間を設定できます。更新プログラムが提供されるまでの待機時間、更新が必須となるタイミング、強制再起動が行われるまでの猶予時間、および更新を一時停止するかどうかを設定できます。
「管理対象 OS...
EDRライブラリアイテムにおけるワイルドカード対応により、許可リストおよびブロックリストの管理において、より高い柔軟性が実現されます。
今回のアップデートでは、再帰的なワイルドカード機能が導入されました。管理者は、正確なパスやファイル名を個別に指定する代わりに、動的で広範囲にマッチするルールを設定できるため、インターフェース内での設定作業が効率化されます。
Apple デバイス向けの「自動デバイス登録ライブラリ」項目が更新され、以下の機能強化が行われました:
1. デバイスを登録する前に、ベータ版のOSへのアップグレードを強制できるようになりました。これにより、Appleのベータ版OSをテストする際、重要な登録ワークフローを網羅的にテストできるようになります。
2. Macの場合、登録前に常に最新のmacOS一般公開版へのアップデートを強制できます。この機能強化により、Iruで他のAppleプラットフォームですでにサポートされていた機能と同等の機能がMacでも利用可能になりました。
すべてのAppleデバイスに対する「最新の一般公開版」オプションでは 、ハードウェアの互換性を確認し、登録対象のデバイスに対してサポートされている最新の一般公開版を適用します。

Appleデバイス向けのマネージドOSライブラリアイテムでは、Apple Businessを通じて提供されるITベータトークンを使用したAppleSeedによるベータリリースの適用がサポートされるようになりました。これらのベータトークンは、設定済みの自動デバイス登録(ADE)連携を通じて、Iruと自動的に同期されます。
さらに、自動アップグレードのタイミングはアップデートとは分離され、独自の適用設定を持つようになったため、同じライブラリ項目を、スケジュールが異なる両方のユースケースで使用できるようになりました。
...
Windows版「Iru Agent」のアップデートを公開しました。今回のリリースでは、各種バグの修正やパフォーマンスの改善が行われています。
今週の「Iruの新機能」で取り上げる主なトピック:
プラットフォーム全体のすべてのアクティビティを一元的に表示
エンドポイント管理向けのマネージドOSライブラリアイテムの更新
Mac用Auto Appsにおけるヘルパーツールのプロンプトがブロックされる
Iru AIとのコラボレーションを容易にする新しい並列表示

Iru Complianceコネクタカタログに、Microsoft Entra ID(ID管理)およびArnica(開発者向けセキュリティ)が追加されました。これにより、IDおよびコードセキュリティに関する証拠を自動取得するためのソースがさらに2つ増えました。
以下のオープンソースのエンタープライズ向けAPIユーティリティについて、ブランド名を変更し、アップデートをリリースしました:
Kandji Sync Tool (kst) は Iru Control (iructlv1.3.0) に名称変更されました。 Kandji Packages (kpkg) は Iru Packages (irupkgv2.1.0) に、Kandji AutoPkg Processor Actions (KAPPA) は Iru Orchestration Tool for AutoPkg (IOTAv1.1.0) に名称変更されました。 これらのリブランドは完全な下位互換性を保っており、管理者向けに強力な新しい自動化機能を実現します。
iructl...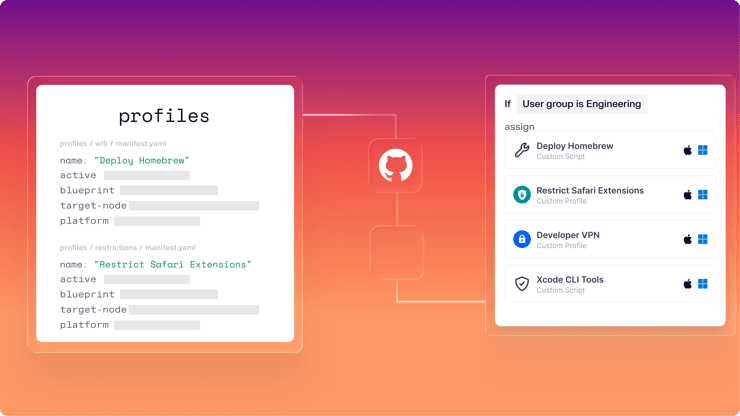
脆弱性管理機能では、脆弱性レポートから特定のデバイスを除外できるようになりました。
デバイスの除外は、デバイスレコードから直接、または任意のCVE詳細ビュー内の[デバイス]タブから行うことができます。デバイスを除外すると、そのデバイスは管理対象の全デバイスにおけるCVEの影響を受けるデバイス数から除外され、そのデバイスに対する脆弱性通知の送信が停止されます。ただし、脆弱性の検出結果は引き続きデバイスレコード上で確認できます。
脆弱性対応ライブラリ項目が当該デバイスに適用されている場合、除外されていてもそのデバイスへのパッチ適用は継続されます。除外設定はいつでも解除して、監視を再開することができます。Iru Endpoint からデバイスが削除されると、そのデバイスの除外設定は自動的に解除されます。
...
「Iru Agent for Mac 5.1.16 (5386)」をリリースしました。このバージョンでは、現在の接続が帯域制限されている(「低データモード」など)場合や、通信コストが高い(モバイルホットスポットなど)場合、あるいはその両方の場合において、管理対象ソフトウェアのダウンロードタイミングをより適切に判断するようになりました。
ユーザーのデバイスでどのアプリがブロックされているかを尋ねると、アプリのブロック設定に基づいた回答が得られます。EDRによる検出結果のチャットでの回答は、「検出」ページの内容と完全に一致するようになりました。また、「MDMとは何ですか?」といった質問やSKUに関する質問など、より多くの質問に対して、サポートへ転送することなく、チャット内で直接回答されるようになりました。
Trust Centerのエディタでは、管理者がロゴ画像の不透明度を調整できるようになり、公開用トラストページにおけるさまざまな背景設定に合わせて、ロゴが適切に表示されるようになりました。
「Endpoint Detection and Response for Windows」が一般提供開始されました。
Windows向けエンドポイント検出・対応(EDR)は、Windowsエンドポイントに対してファイルベースの脅威検出と自動対応機能を提供します。悪意のあるファイル、PUP(潜在的に望ましくないプログラム)、および未知の脅威は自動的に分類され、適切な対応が講じられるため、デバイスが登録された瞬間から環境全体を保護します。
Blueprints の「EDR ライブラリアイテム」から展開すると、追加の設定を必要とせずにデバイス上で保護機能が自動的に有効になります。
EDRは、すべてのEndpoint Managementのお客様向けにアドオンSKUとしてご利用いただけます。
詳細については、...
Iru Complianceでは、CMMCおよびISO 27701がフレームワークとして利用可能になりました。各フレームワークの要件セット全体にわたって、AIによって生成された管理措置やアクション、および対応状況の追跡機能が提供されています。
今週の「Iruの新機能」で取り上げる注目ポイント:
Iru AIの新機能と新機能
Microsoft Teams経由でのEDRアラート配信が可能に
コンプライアンス自動化の新しいフレームワーク:NIST CSF 2.0
WindowsエージェントによるMSIXアプリケーションのAuto Appサポート

AIポリシー生成用の入力フォームは、よりわかりやすいフィールドグループに再編成され、文字間隔が狭められ、長文入力の処理も改善されました。
環境全体でのデバッグや追跡をより簡単に行えるよう、従来のアクティビティページを通じて、新しい統合アクティビティ機能をご利用いただけるようになりました。 「Unified Activity」は、エンドポイント、検出、脆弱性、コンプライアンスにわたるすべてのイベントを1つのタイムラインに集約します。準備が整い次第、いつでも新しいビューに切り替えることができます。 新しい体験には、完全なJSONトレース、ナビゲーション、強化されたイベント詳細などが含まれています。 注: これはプレビュー版であり、一部のイベントが表示されない場合があります。
Iru AIチャットは、作業画面と並べて表示されるようになりました。片側にチャット、もう片側にアプリが表示される「並列表示」により、チャットしながらページを参照しやすくなりました。
Mac Auto Appsの新しい段階的展開オプションにより、管理者は管理対象の全デバイスへのアップデートの導入方法をより細かく制御できるようになりました。
すべてのデバイスに同時に新しいバージョンを提供することなく、管理者は段階的展開を有効にし、1日から7日(時間単位)の展開期間を選択できます。これにより、その期間内にデバイスに対して段階的にアップデートが提供されるため、ダウンロードやキャッシュ処理のトラフィックが急増するのを抑えることができます。これは、インストーラーの容量が大きいソフトウェアタイトルにおいて特に有用です。
...

Appleデバイス向けの「Managed OS Library」の項目は、デザインが一新され、ITチームにこれまで以上に強力な制御機能を提供しています。今後さらに機能が追加される予定です。
ITチームは、デバイスに適用する特定のバージョン(およびオプションでビルド)を指定できるようになりました。
また、適用時間の設定機能も強化され、あらかじめ定義された30分単位ではなく、任意の時間を指定できるようになりました。
自動ローリング適用向けの組み込みハードウェア互換性チェックや、ベータ版への登録および適用機能など、さらなる改善がまもなく提供される予定です。
未公開の生成済みポリシー草案を削除します。管理者は、公開前にエディタから生成済みポリシー草案を削除できるようになりました。これにより、不要な草案が「ポリシー」の概要画面を乱雑にするのを防げます。
ポリシーエディタでの自動保存ステータスの常時表示。生成済みポリシーエディタでは、生成日の横に自動保存インジケーターが常時表示されるようになったため、管理者は編集内容が確実に保存されていることを常に確認できます。
すべてのポリシーに対する監査ログのタイムライン。...
Windows版「Iru Agent」のアップデートをリリースしました。今回のリリースでは、各種バグの修正やパフォーマンスの改善が行われています。
生成されたポリシーを、公開後に推奨されるアクションに紐付けます。生成されたポリシーを公開すると、管理者にそのポリシーを紐付けるべき一連の推奨アクションが表示され、ポリシー内容からコンプライアンスの証拠に至るまでの流れが完結します。
NIST 800-171 Rev 3 フレームワークが追加されました。NIST 800-171 Revision 3 が、Iru Compliance のフレームワークテンプレートとして利用可能になりました。これには、更新された要件に合わせて調整された、AI によって生成された管理措置とアクションが含まれています。
「ポリシー概要」からアップロードされたポリシーは、管理者が明示的に公開するまで「下書き」ステータスで表示されるようになりました。これは、アップロードされたポリシーが即座に「公開済み」となる以前の動作から変更されたものです。

「ポリシー」リストには、現在実行中のAI生成ジョブと、失敗したジョブが一覧表示されるようになったため、管理者は生成リクエストがキューに入っているのか、処理中なのか、それとも停止しているのか、と迷う必要がなくなりました。
Iru AI を使用する際、PDF やスクリーンショットをチャットのコンテキストに直接追加できます。ベンダーのベストプラクティス文書やコンプライアンス関連資料をドラッグ&ドロップし、Iru AI にその活用方法を指示してください。また、チャットでは、脆弱性の検索や設定ガイダンスについて、Apple、Microsoft、NVD、MITRE などの信頼できる外部情報源に基づいた回答を得られるようになりました。 新しい「ページフォーカス」トグルでは、Iru AIがどのページのコンテキストを使用しているかを正確に表示し、この機能をオフにするオプションも用意されています。
「Iru Agent for Mac 5.1.13 (5385)」をリリースしました。
今回のリリースでは、各種バグの修正やパフォーマンスの改善が行われています。また、Iru PassportにおけるMicrosoftの新しい条件付きアクセス要件への対応も強化されています。これらの変更点の詳細については、製品ドキュメントをご参照ください。
Microsoft Teams の通知機能により、管理者はコミュニケーションプラットフォーム内で直接、検知に関するアラートを受け取ることができます。
この機能により、既存の Slack 連携と同様に Microsoft Teams の通知を設定できます。管理者は「検知」セクションのアラートルーティングを管理し、重要なセキュリティイベントを確実に把握できるようになります。
Microsoft Teams と直接連携することで、コミュニケーションが一元化され、セキュリティイベントへの対応プロセスが効率化されます。
詳細については、サポート記事をご覧ください。
生成されたポリシーは、メインの「ポリシー」ページに表示されます。AIによって生成されたポリシーは、アップロードされたポリシーとともに標準の「ポリシー」概要画面に表示されるようになり、すでに公開済みのバージョンを誤って上書きしてしまうことを防ぐため、再生成には制限が設けられています。
生成されたポリシー用の「公開」CTA。生成されたポリシーのエディタには、現在の下書きをPDFファイルとしてパッケージ化し、「ポリシー」概要ページに掲載する「公開」アクションが明確に表示されるようになりました。
iOS用Managed OSが更新されました。現在、承認されている最新バージョンは26.5.1で、リリース日は以下の通りです。
iOS 26.5.1:2026年6月1日
macOS用「Managed OS」が更新されました。Tahoe向けの最新の承認済みバージョンは26.5.1となり、リリース日は以下の通りです。
macOS 26.5.1:2026年6月1日
Windows版「Iru Agent」のアップデートを公開しました。今回のリリースでは、各種バグの修正やパフォーマンスの改善が行われています。
iOSおよびiPadOS向けの「Iru Self Service」は、既存の「Kandji Self Service」アプリのアップデートとして、2026年6月3日午前10時(太平洋夏時間)より世界中で順次提供が開始されます。 「Iru Self Service」は、ホーム画面上では「Iru」として表示されます。バンドルIDは引き続き「io.kandji.Self-Service-Mobile」となります。
登録状況、ブループリントの変更、コンプライアンス対策などについて質問できます。「昨日は何台のデバイスが登録されましたか?」といった質問も、今では簡単に答えられるようになりました。
「アクション」テーブルでは、従来の単一の「チーム」列が、「担当者」と「代理」の2つの列に分割されました。これにより、各アクションの主導役とサポート役が誰であるかが、一目でわかるようになりました。
SAM Proのライセンスをお持ちのお客様は、IruからServiceNowへアプリのインベントリおよび利用状況情報を送信できるようになりました。
詳細については、製品ドキュメントをご参照ください。
Iruテナント向けに、新しいAD CSコネクタが利用可能になりました。
KandjiテナントからAD CSを引き続きご利用の場合は、まずテナントをIruにアップグレードし、その後、Iruテナントから新しいコネクタをインストールしてください。移行期間中は、レガシーコネクタと新しいコネクタを別々のサーバー上で並行して実行することができます。 新しいサーバーが承認されたら、「サーバーの割り当て」を使用して AD CS サーバーを再割り当てするか、レガシーコネクタをアンインストールして、同じサーバーに新しいコネクタをインストールしてください。
重要なお知らせ:旧式のKandji AD CSコネクタは非推奨となっており、Iruテナントではサポートされません。 登録済みデバイスへの証明書発行に AD CS...

管理者は、すでに有効化されているソースの認証情報を、そのソースの行から直接更新できるようになりました。有効期限が切れるトークンを更新するために、連携を一度切断して再接続する必要はありません。
Trust Center での新しいアンケートのアップロードは、製品内の他の部分で採用されている権限モデルに合わせて、管理者の役割に限定されるようになりました。
「これを説明して」と尋ねれば、Iru AIはあなたが何を見ているかをすでに把握しています。もう手動で状況を説明する必要はありません。リクエストの内容が曖昧な場合、Iru AIは推測するのではなく、的を絞った追問を行うようになりました。また、回答を積極的に生成している際には、新しい思考インジケーターが表示されます。
「Iru Agent for Mac 5.1.12 (5384)」をリリースしました。
本リリースでは、各種バグの修正およびパフォーマンスの改善が行われています。
具体的には、Iru Endpoint をご利用で、Iru EDR をご利用でないお客様向けに、アプリケーションインベントリの収集に関するパフォーマンスをさらに向上させています。
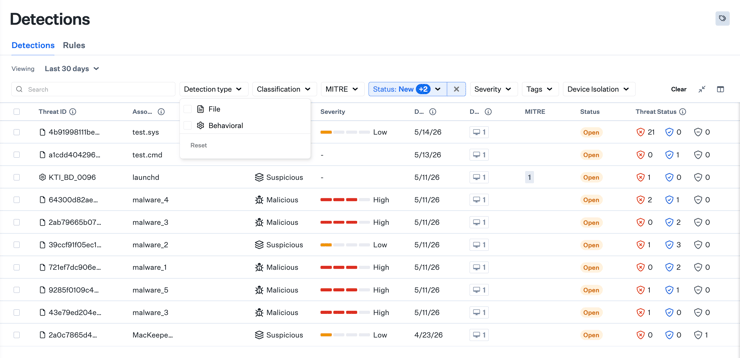
ファイル検出と動作検出が1つのビューに統合されました。今回の更新では、ファイル検出または動作検出のいずれかを絞り込むためのフィルターが追加されました。「脅威ステータス」列は、両方の検出タイプで一貫性を持たせるよう標準化されています。
なお、この更新ではインターフェースのみが変更され、基となるデータには変更はありません。
チャットでは、技術的な質問に対してIruのナレッジベースを活用して回答するようになり、回答できない場合はサポートへよりスムーズにつなぐようになりました。送信済みのメッセージはいつでも編集でき、その続きから会話を再開できます。Iru AIは、Macに加えWindowsアプリの設定も行えるようになり、また、新しいAI要約機能が各製品に順次導入されています。
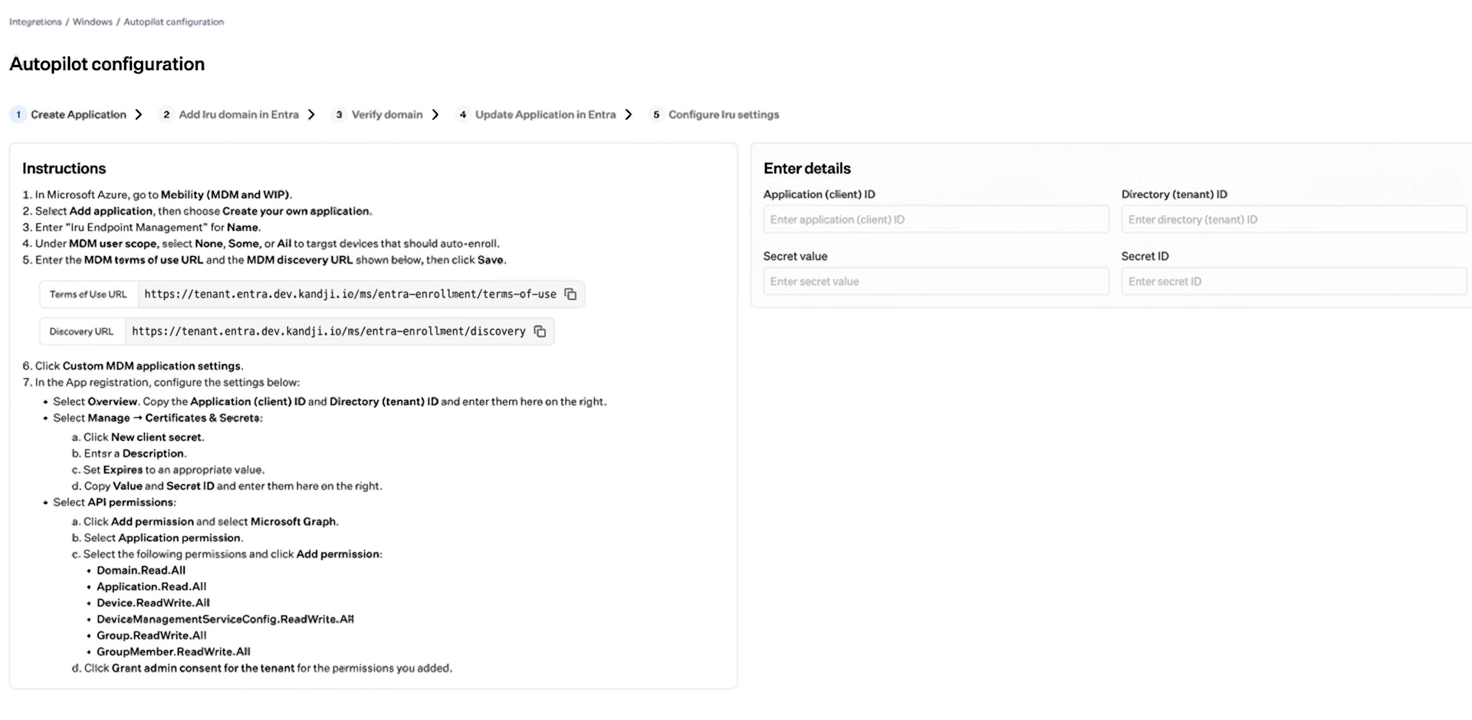
新しい Windows デバイスでの初期設定 (OOBE) 中に、Iru への MDM 自動登録を行うための Windows Autopilot の設定が、Iru の [Integrations] セクションで利用可能になりました。この 1 回限りのセットアップでは、Microsoft Entra ID でのアプリ登録と、テナント用のカスタム ドメインの設定が行われます。
この設定では、ステップバイステップの手順を案内するガイドが提供され、利用規約の URL、ディスカバリ URL、および Microsoft Entra ID でのアプリ登録で設定が必要なその他の登録値が一覧表示されます。Iru で、Microsoft Entra テナント識別子、アプリケーション ID、シークレット...
承認のエクスポートには、承認日だけでなく、各承認がどのポリシーに対するものかも含まれるようになったため、監査対応可能な記録がワンクリックで取得できるようになりました。
IruのOkta Device Trust(ODT)連携機能を利用している組織は、App Store版のアプリに加えて、あるいはその代わりに、Mac用のOkta Verify Auto Appで連携設定を行うことができるようになりました。割り当てマップにより、Macコンピュータには一度にどちらか一方のみがインストールされるようになっています。 Auto Appを使用することで、エンドユーザーにとって「Okta Verify」の設定プロセスが簡素化され、更新体験も向上します。
さらに、組織はApp Store版アプリからAuto Appへ、デバイス上のODT設定を維持したまま、その場で移行することができます。アサインメントマップの編集セッション内で、App...
Iru MCP は、Iru Endpoint Management API を、Claude や Cursor、その他の MCP 対応クライアントなどのアシスタント向け MCP ツールとして公開する、Model Context Protocol(MCP)統合機能です。
IruでAPIキーを作成し、そのAPIキーに対してMCPを有効にしてください。設定が完了すると、Iruはトークンを一度だけ表示し、HTTPトランスポート用の貼り付け可能なMCP設定(MCPサーバーURL、接続タイプ、クライアントに追加するAPIキーヘッダー)を併せて表示します。...

新しいAutoアプリ「Okta Verify」がカタログに追加され、すべてのお客様がご利用いただけるようになりました。
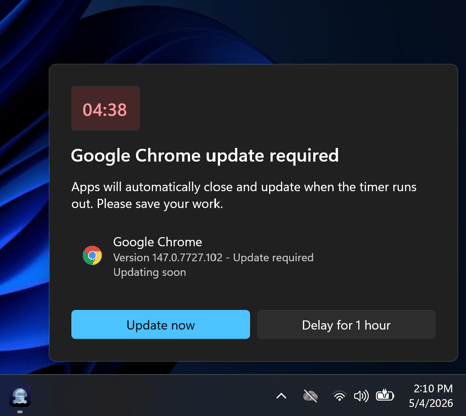
Windows カスタム アプリまたはオート アプリの適用期限が到来した時点で、ブロック原因となるプロセスがまだ実行中の場合、ユーザーには 5 分間のカウントダウン ダイアログが表示されるようになりました。 このダイアログにはアプリ名が表示され、ユーザーが作業内容を保存する時間が与えられます。また、2つのオプションが用意されています。「今すぐ更新」を選択すると、アプリが直ちに閉じられ、インストールが実行されます。「1時間遅延」を選択すると、カウントダウンが延期され、エージェントがバックグラウンドで15分ごとに再試行を行います。
1 時間経過後もブロックしているプロセスが実行中の場合、カウントダウンが再度表示されます。ユーザーは最大 24...
「ユーザー」テーブルでは、特定のポリシーによるフィルタリングや、承認数による並べ替えが可能になりました。これにより、管理者は、例えば、特定のポリシーをまだ承認していないユーザーが誰であるかを素早く確認できるようになります。
Windows版「Iru Agent」のアップデートを公開しました。今回のリリースでは、各種バグの修正やパフォーマンスの改善が行われています。
ITおよびセキュリティチームが常に先を行くための、Iruによる隔週の最新記事、動画、リサーチをお届けします。