Skip to content

製品アップデート

プラットフォーム全体の新機能、改善、修正をお届けします。

@officiallyiru をフォロー ↗
エンドポイント検知・対応

EDRの許可リストおよびブロックリストにおけるワイルドカード対応

EDRライブラリアイテムにおけるワイルドカード対応により、許可リストおよびブロックリストの管理において、より高い柔軟性が実現されます。

今回のアップデートでは、再帰的なワイルドカード機能が導入されました。管理者は、正確なパスやファイル名を個別に指定する代わりに、動的で広範囲にマッチするルールを設定できるため、インターフェース内での設定作業が効率化されます。
エンドポイント検知・対応

Windows向けエンドポイント検出・対応(EDR)

「Endpoint Detection and Response for Windows」が一般提供開始されました。

Windows向けエンドポイント検出・対応(EDR)は、Windowsエンドポイントに対してファイルベースの脅威検出と自動対応機能を提供します。悪意のあるファイル、PUP(潜在的に望ましくないプログラム)、および未知の脅威は自動的に分類され、適切な対応が講じられるため、デバイスが登録された瞬間から環境全体を保護します。

Blueprints の「EDR ライブラリアイテム」から展開すると、追加の設定を必要とせずにデバイス上で保護機能が自動的に有効になります。

EDRは、すべてのEndpoint Managementのお客様向けにアドオンSKUとしてご利用いただけます。

詳細については、...

エンドポイント検知・対応

EDRに関するMicrosoft Teamsの通知

Microsoft Teams の通知機能により、管理者はコミュニケーションプラットフォーム内で直接、検知に関するアラートを受け取ることができます。

この機能により、既存の Slack 連携と同様に Microsoft Teams の通知を設定できます。管理者は「検知」セクションのアラートルーティングを管理し、重要なセキュリティイベントを確実に把握できるようになります。

Microsoft Teams と直接連携することで、コミュニケーションが一元化され、セキュリティイベントへの対応プロセスが効率化されます。

詳細については、サポート記事をご覧ください。

エンドポイント検知・対応

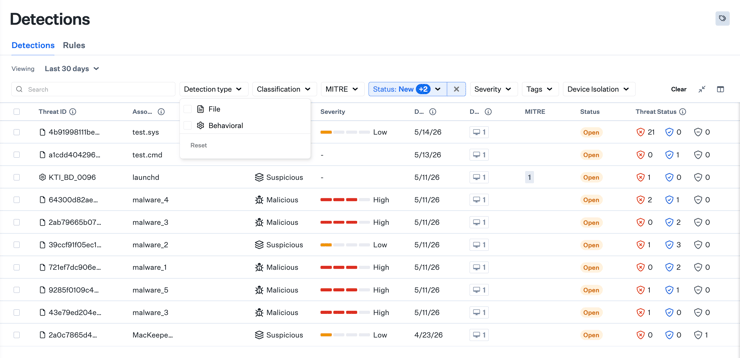
統合EDR検知一覧

ファイル検出と動作検出が1つのビューに統合されました。今回の更新では、ファイル検出または動作検出のいずれかを絞り込むためのフィルターが追加されました。「脅威ステータス」列は、両方の検出タイプで一貫性を持たせるよう標準化されています。

なお、この更新ではインターフェースのみが変更され、基となるデータには変更はありません。

統合EDR検知一覧
エンドポイント検知・対応

macOS EDR向けのデバイス分離機能が、すべてのIru EDRのお客様にご利用いただけるようになりました

「デバイス隔離」機能を使用すると、侵害の疑いがあるmacOSデバイスのネットワーク接続を即座に遮断できます。「検出」セクションから直接アクセスできるこの機能により、マルウェアや不正な横方向の移動といったアクティブな脅威を迅速に封じ込めることが可能です。

この機能は2026年3月5日にプレビュー版としてリリースされました。本日より、Iru EDRをご利用のすべてのお客様を対象に、一般提供が開始されました。

詳細については、サポート記事をご覧ください。

Device Isolation
エンドポイント検知・対応

「脅威」タブが「検出」に名称変更されました

左側のナビゲーションパネルにある「脅威」タブの名称が「検知」に変更されました。

また、ホームページ、[デバイス] ページ、および Iru AI において、「深刻度別脅威」と「経時的な脅威」の名称が、「深刻度別検出」および「経時的な検出」に変更されました。

詳細については、サポート記事をご覧ください。

エンドポイント検知・対応

Device Isolation for macOS EDR

デバイス隔離により、侵害が疑われるmacOSデバイスのネットワーク接続を即座に遮断できます。この機能はThreatsセクション内で直接利用でき、マルウェアや不正な水平移動といったアクティブな脅威を迅速に封じ込めることができます。

管理者は、インシデントの深刻度に応じて2つの隔離レベルから選択できます。**部分隔離(Partial Isolation)**では、デバイスを一般ネットワークから切断しつつ、エージェントとの安全な接続を維持するため、リモートでの修復やフォレンジックデータの収集が可能です。**完全隔離(Complete Isolation)**は完全なロックダウンとして機能し、完全な封じ込めが必要な高深刻度のシナリオにおいて、すべてのネットワーク通信を遮断します。

...

エンドポイント検知・対応

「Avert」ライブラリ項目の名称変更

「Avert ライブラリアイテム」は「EDR ライブラリアイテム」に名称変更されました。この更新により、「ライブラリ」セクション内のライブラリアイテム名が製品名と一致するようになりました。

なお、この変更は新しく作成されるライブラリアイテムにのみ適用され、既存のアイテムには影響しません。

詳細については、サポート記事をご覧ください。

エンドポイント検知・対応

脅威の深刻度レベル

「脅威」には、情報セキュリティチームが検知された脅威の重要度を迅速に評価できるよう、深刻度レベルが追加されました。各脅威イベントには、「重大」、「高」、「中」、「低」、「情報」の5つの深刻度レベルのいずれかが割り当てられます。

脅威テーブルには、各脅威に対応する深刻度レベルを表示する「深刻度」列が追加されました。ファイル検出および動作検出の両方について、深刻度に基づいて脅威イベントを並べ替えたり、フィルタリングしたりできます。さらに、「脅威」セクションには、深刻度レベルごとに分類された脅威の分布を視覚的に示す、新しい「深刻度別脅威」円グラフが追加されました。

...

脅威の深刻度レベル
エンドポイント検知・対応

脅威タグ

「脅威」セクションに「タグ」列が追加され、各脅威にどのタグが関連付けられているかを確認できるようになりました。脅威のタグは、「脅威」セクション内で作成、編集、削除が可能です。

脅威のタグを使用することで、検出結果をカスタムラベルで柔軟に分類できます。これにより、組織の体制やフィルタリングを具体的な運用ニーズに合わせて調整し、管理を効率化するとともに、チームの連携を強化できます。

詳細については、サポート記事をご覧ください。

最新情報をお届け

ITおよびセキュリティチームが常に先を行くための、Iruによる隔週の最新記事、動画、リサーチをお届けします。