1つのエージェント
で全てのエンド
ポイントを保護
脅威の多くは、誰かが対応する前に拡散してしまいます。Iruは、すべてのMacおよびWindowsデバイスをリアルタイムで監視し、脅威が拡散する前に阻止するとともに、脆弱性のあるソフトウェアに自動的にパッチを適用します。

ツールの乱立を防ぎ、
シンプルに実現する
エンドポイントセキュリティ
脅威が発生したその瞬間に検知する
行動分析はすべてのデバイスでリアルタイムに実行され、脅威が拡散する前に検知します。これにより、チームは対応に追われることなく、調査に時間を割くことができます。
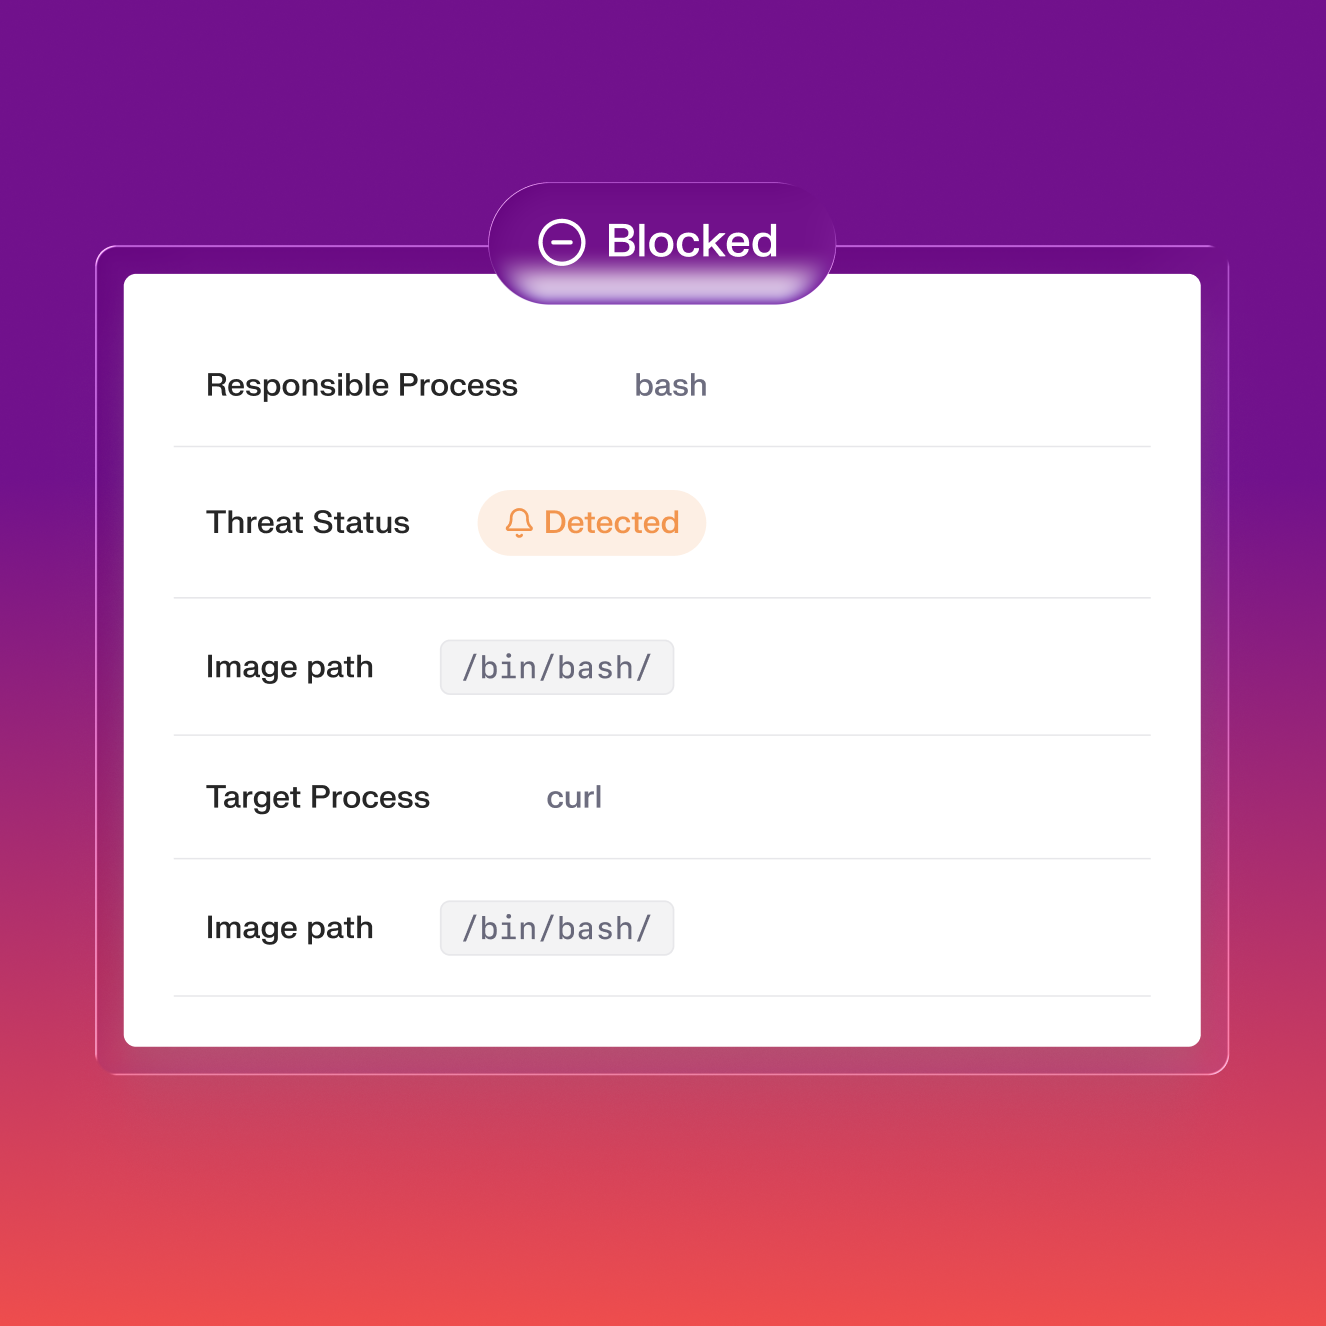
脅威を自動的に封じ込める
脅威が検出された瞬間、悪意のあるプロセスは強制終了され、ファイルは自動的に隔離されます。手動での操作も、アナリストの対応を待つ必要もありません。
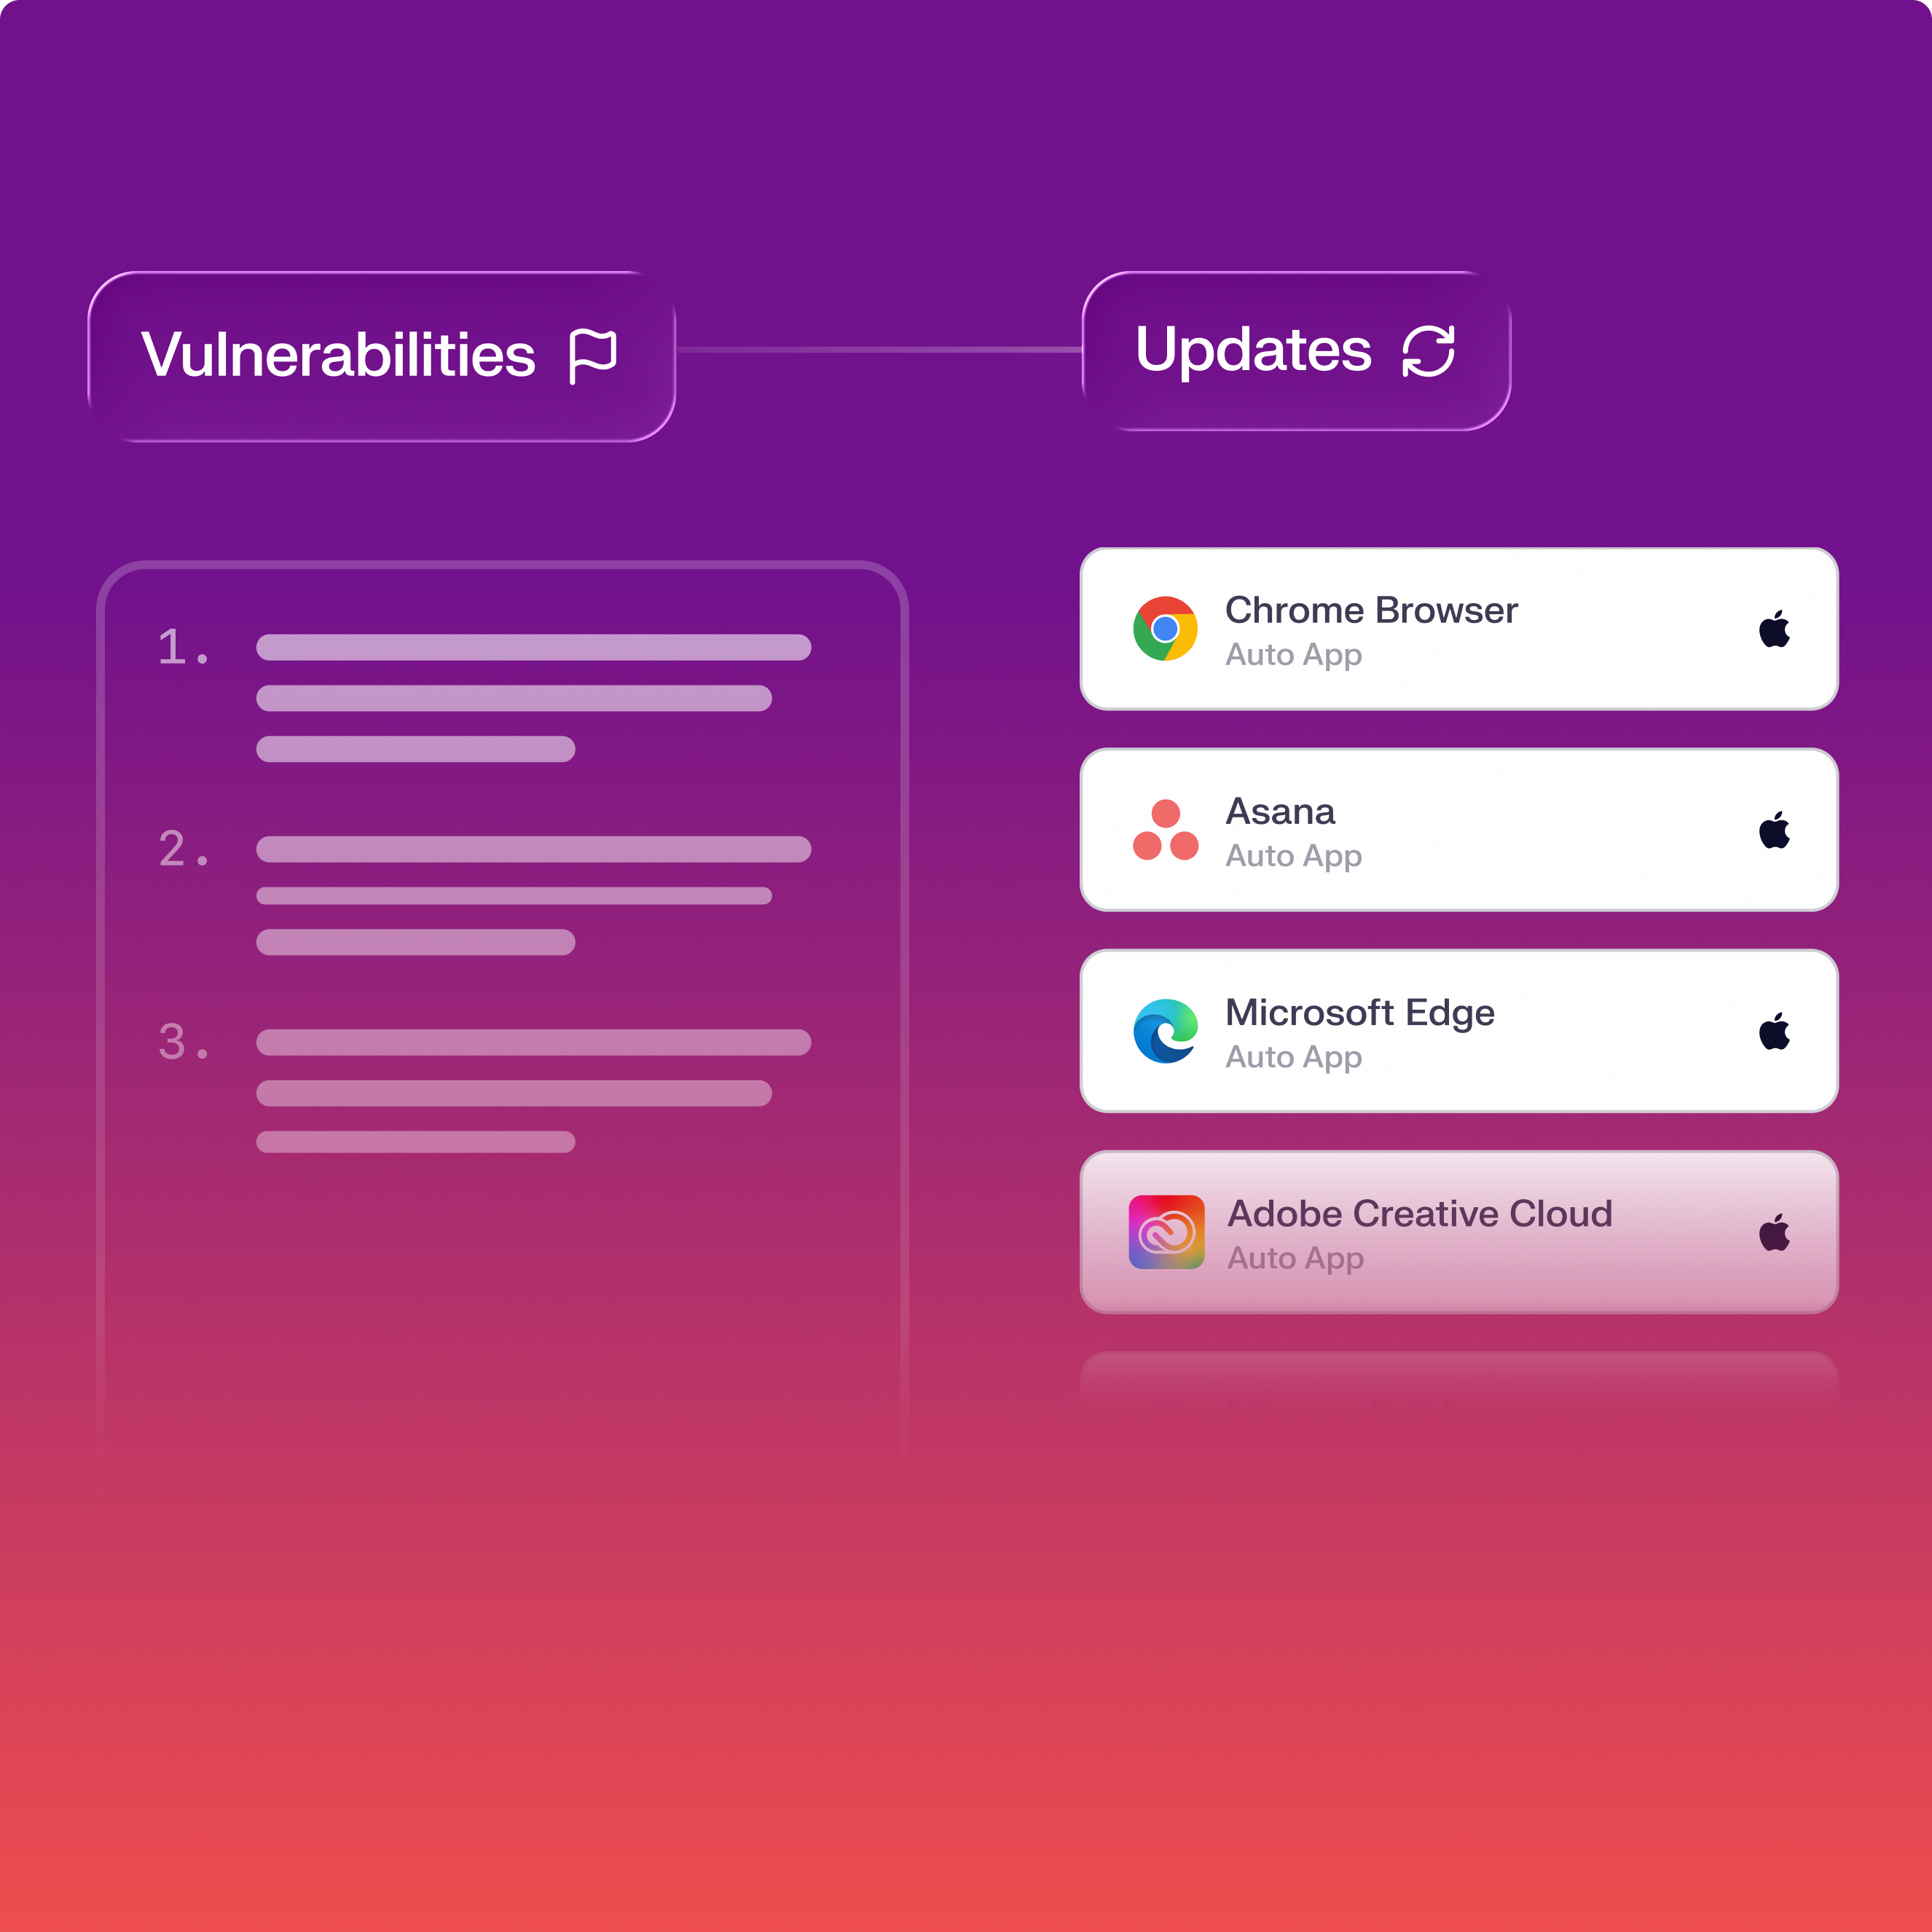
攻撃者に悪用される前に、
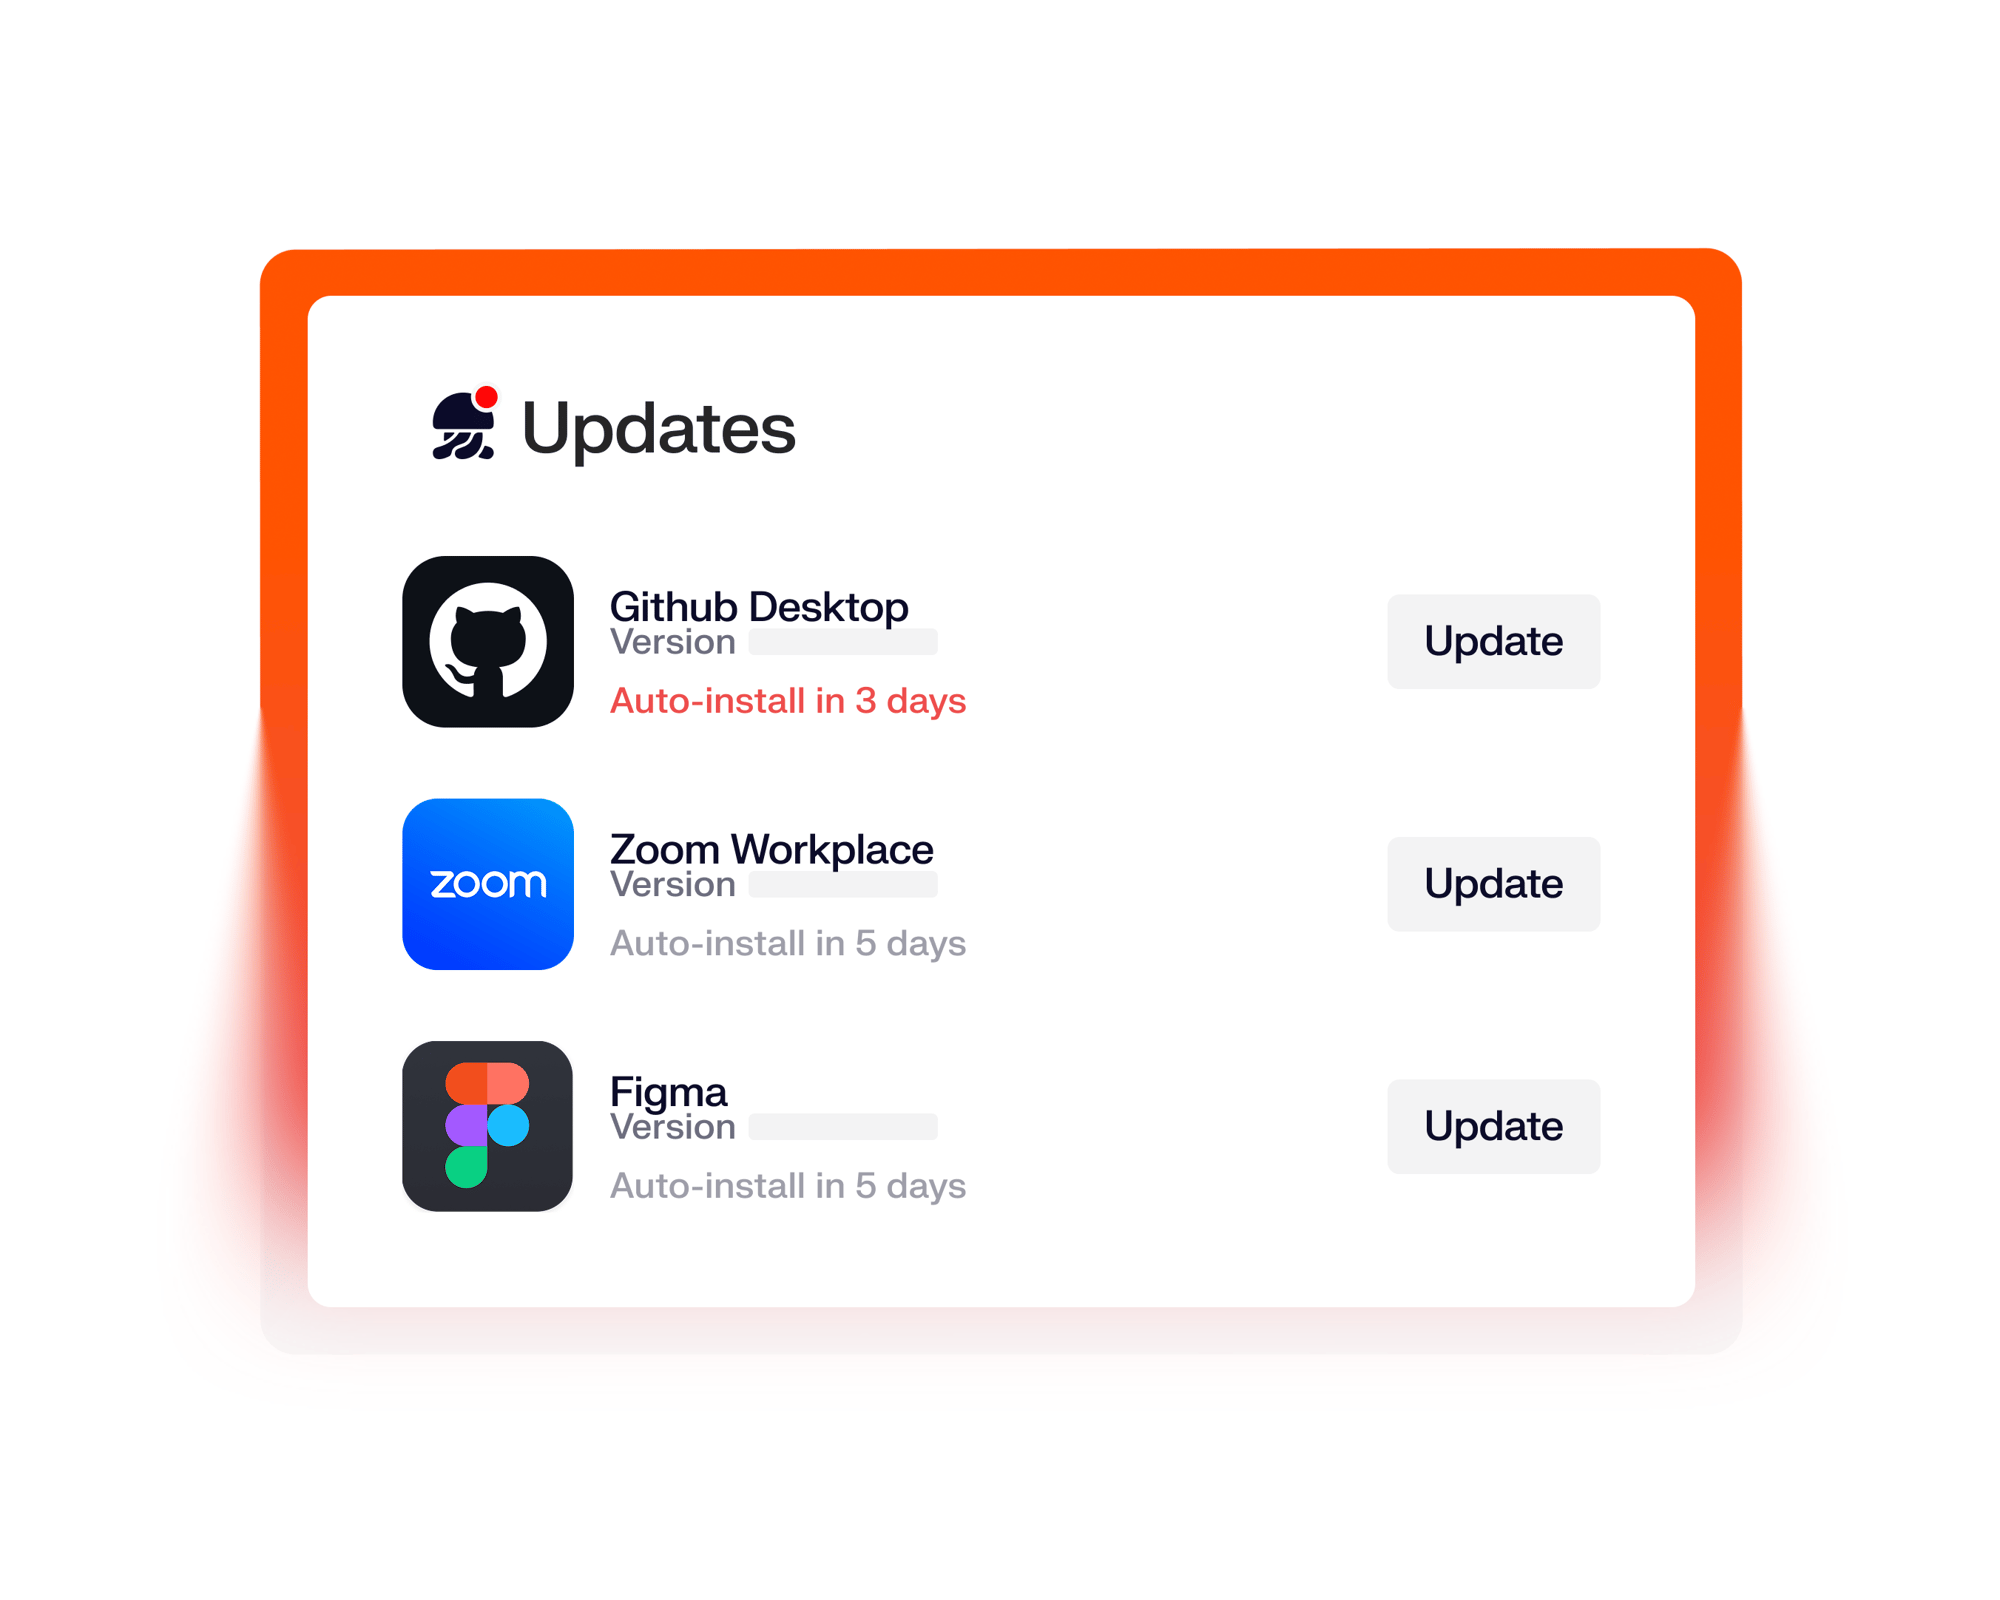
アプリのパッチを適用しましょう
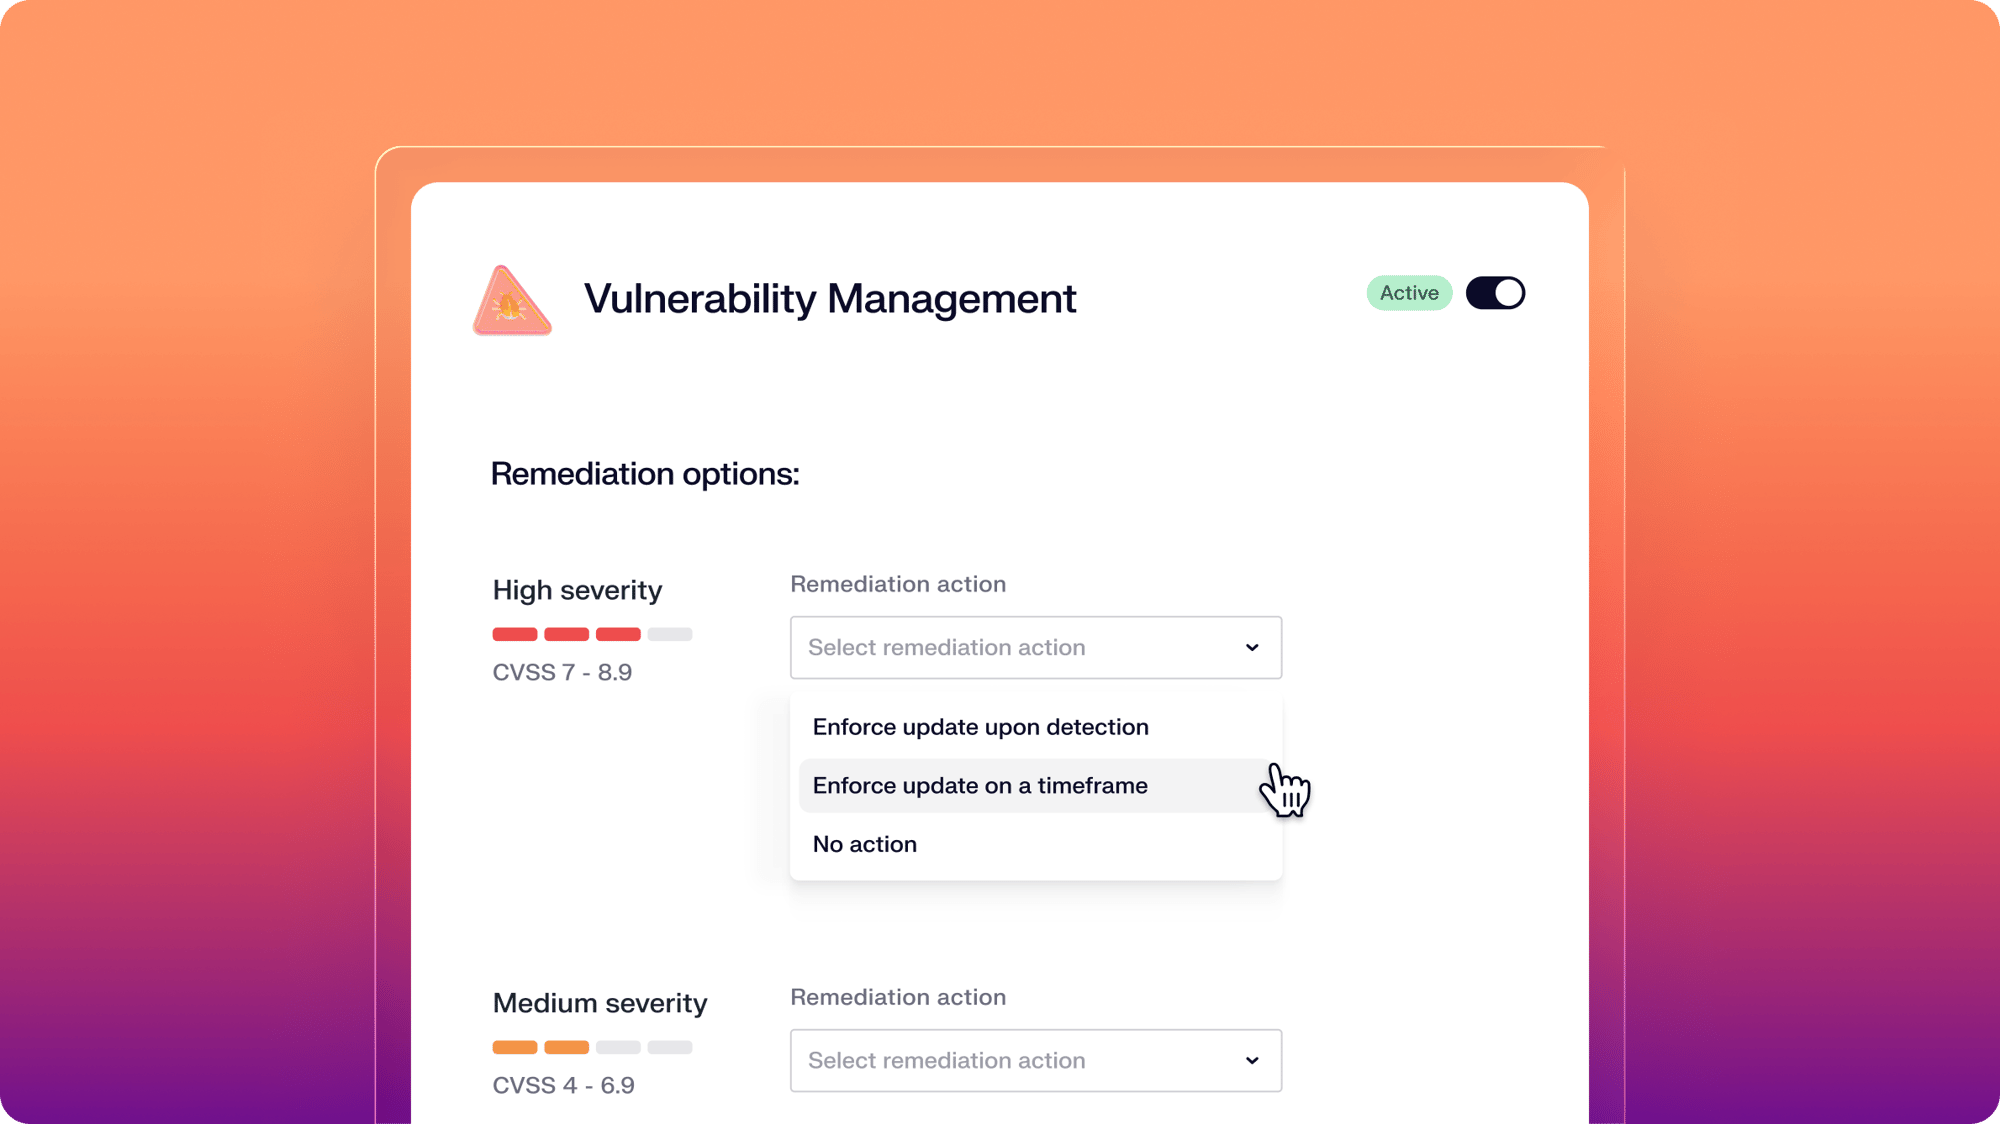
Iruは15分ごとに脆弱性のあるソフトウェアをスキャンし、深刻度に応じて自動的にパッチを適用します。200以上のMacおよびWindowsアプリに対応しています。
デザインによって一つに結ばれ、AI時代に向けて構築された。
Iru AIは、アイデンティティ、エンドポイント、コンプライアンスの領域を横断し、バックグラウンドでエージェントのネットワークを連携させるよう、一から設計されています。「Iruコンテキストモデル」を基盤として、ユーザー、アプリ、デバイスを理解し、組織全体において、安全かつインテリジェントに、状況に応じた対応を行います。
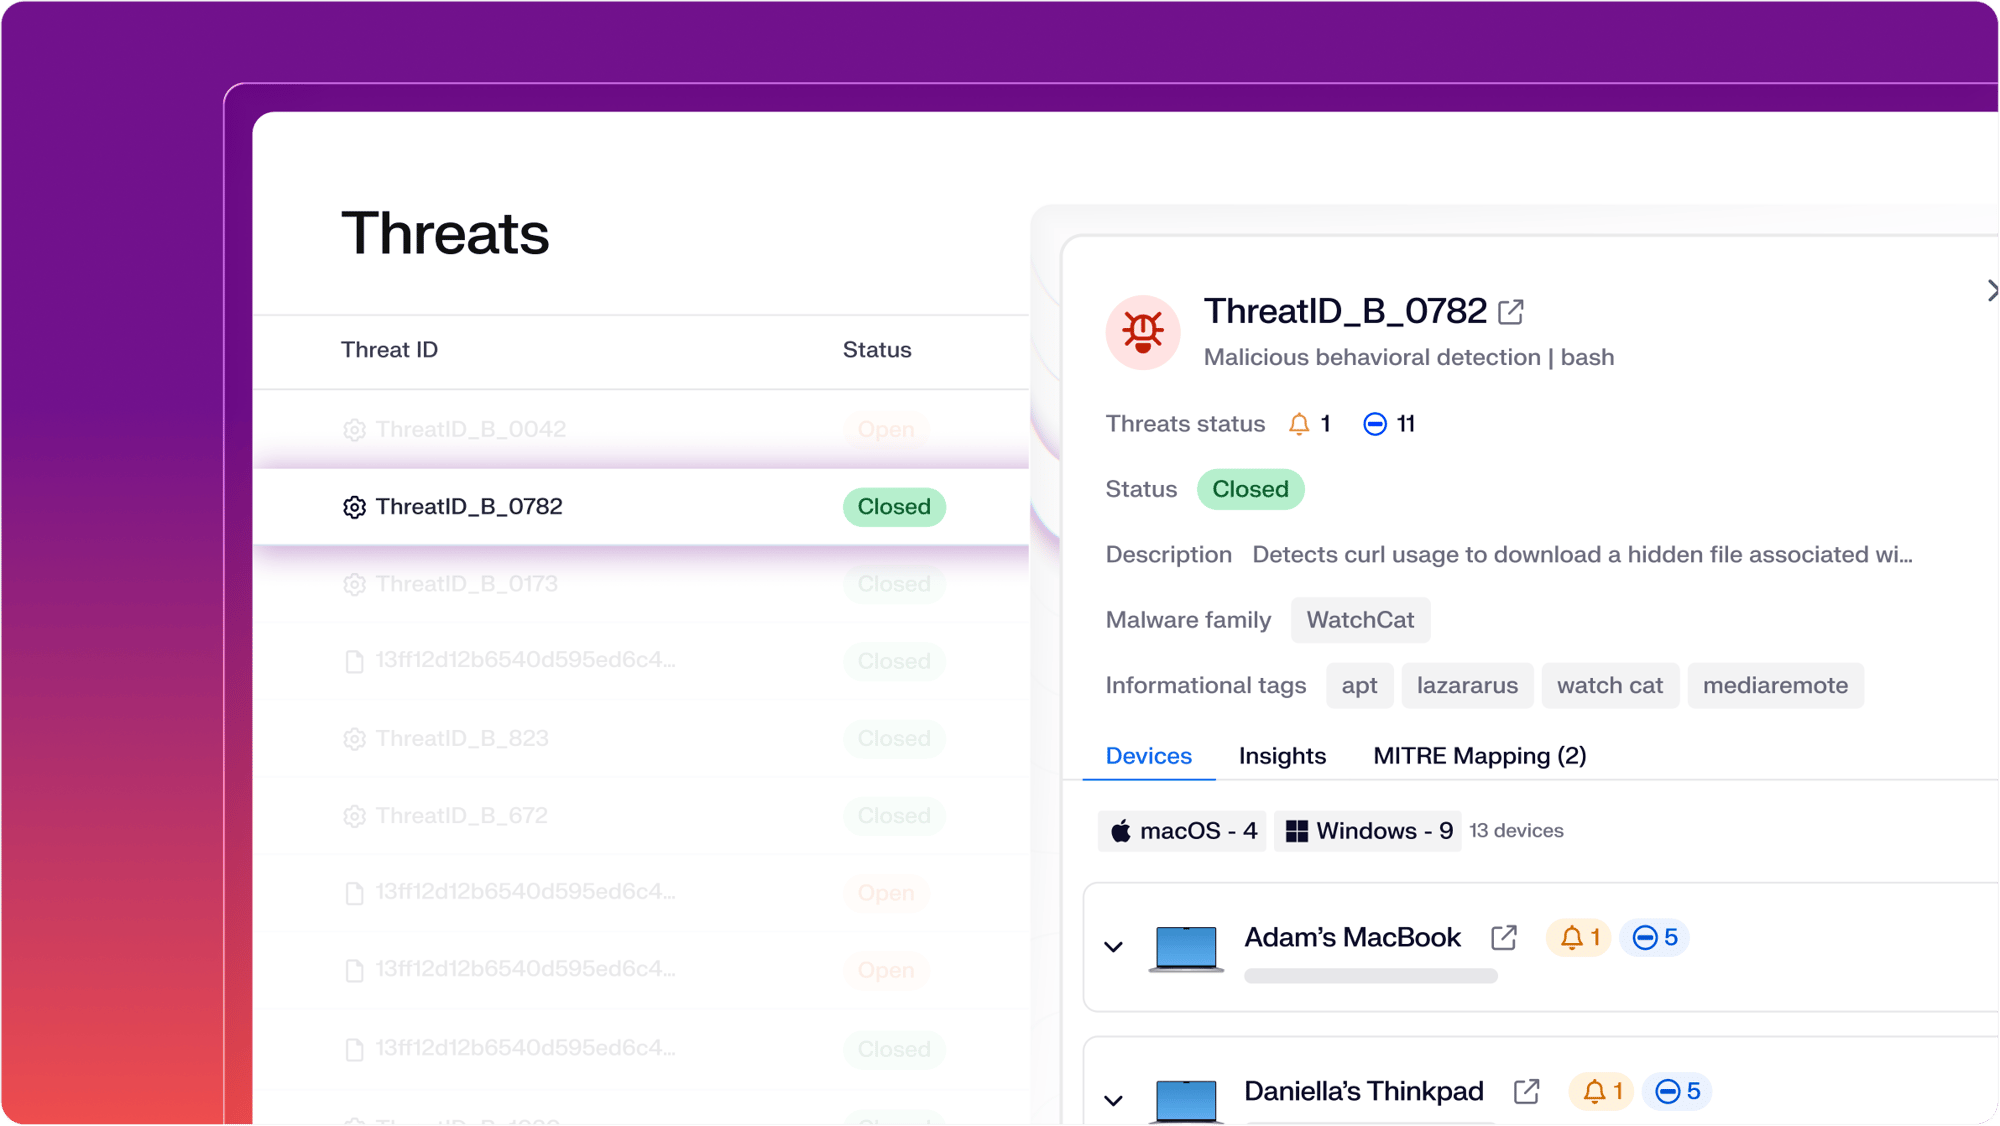
すべての検知結果と脆弱性を分析する
Iruは、各検知結果を深刻度、分類、およびプロセス
チェーン全体に基づいてランク付けします。何が影響を
受けたかを即座に把握できます。
-
各検出結果について、重大度、分類、およびプロセス
チェーン全体を確認してください -
処理の流れ、アクセスされたファイル、および
接続されたデバイスを追跡する - 悪用される可能性と既知の悪用事例に基づいて、脆弱性の優先順位を付ける

あらゆる脅威に応じて
適切な対応をとってください
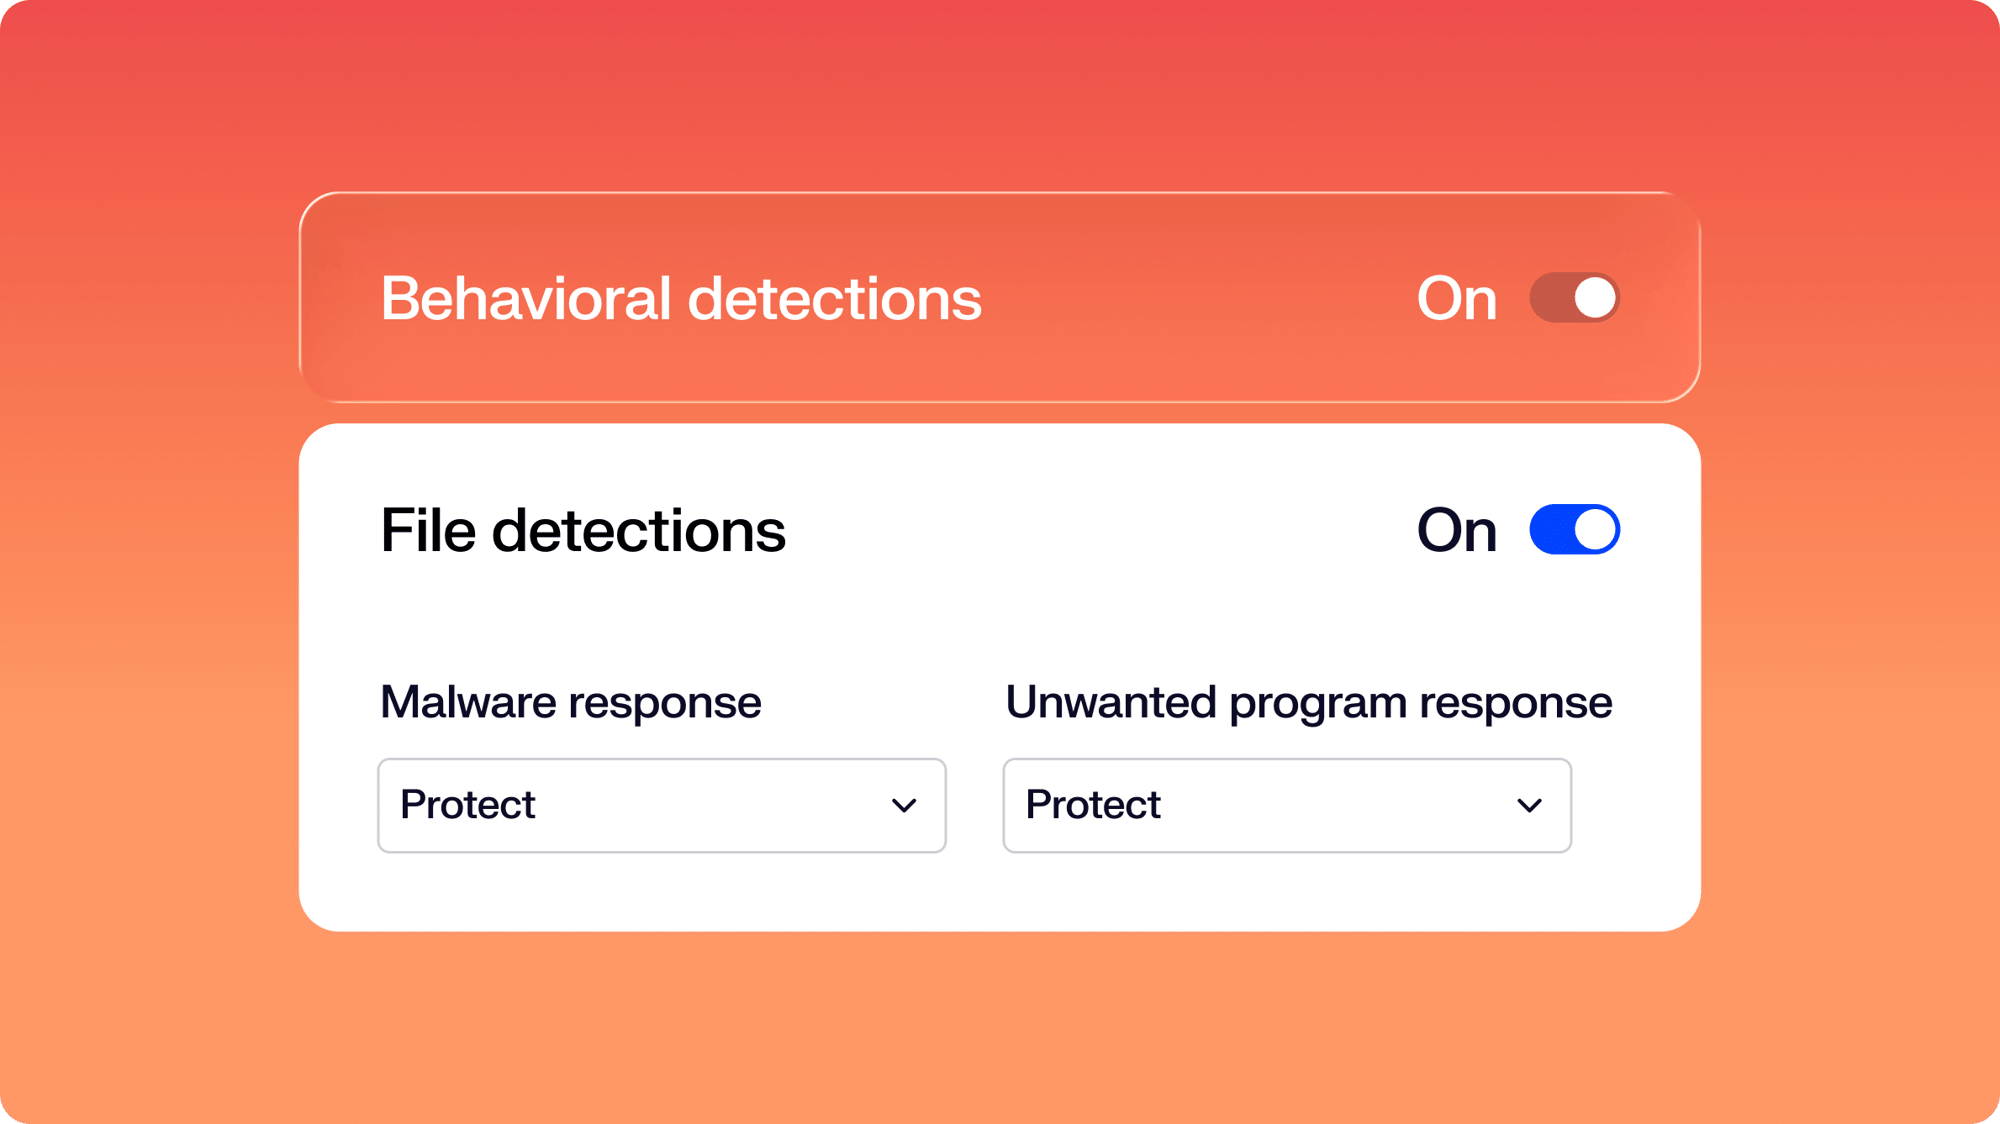
Iruは、設定された通りに反応します。つまり、プロテクトモードでは自動封じ込め、検出モードでは強制措置なしの表面対応、そしてイベントのエスカレーションが必要な場合にはデバイスの隔離が行われます。
- 「プロテクトモード」は、悪意のあるプロセスを終了させ、ファイルを隔離します
- 「検出モード」は、強制措置を伴わない可観測性を提供するため、パイロットプログラムやデリケートな対象グループに最適です。
- イベントを遮断する必要がある場合、侵害されたMacを部分的または完全に隔離する

手作業なしでデバイスのパッチを適用する
Iruは15分ごとに脆弱性のあるソフトウェアをスキャンし、ユーザーがデバイスに触れることなくパッチを適用します。
- サポート対象のアプリでCVEが発生した場合、深刻度に基づいて自動的にパッチが適用される
- アプリは閉じている間に自動的に更新されるため、ユーザーに支障をきたすことはありません
- パッチのステータスと履歴から、コンプライアンスの証拠が自動的に生成される

完全に自動化
された移行プロセス
当社は、大規模な組織が従来のMDMプロバイダーからシームレスに移行できる自動化された移行ツールを開発しました。これにより、最新のプラットフォームへの移行がこれまで以上に容易になりました。
すべての必須
機能を、単一の
スタックに集約
Iru AIによって統合された、ユーザ、アプリ、デバイスを一元管理するプラットフォーム。これにより、ITおよびセキュリティチームに時間と管理権限を取り戻します。
チームが本当に重要なことに集中できるようにしましょう
Iruは、ばらばらだったツールをAI搭載の単一プラットフォームに統合することで、ITおよびセキュリティ部門がチケット対応に費やす時間を削減し、ビジネスの改善に注力できる時間を増やします。
よくある
よくある質問
よくある質問への回答を見る
IruのEDRはどのような脅威から保護してくれるのでしょうか?
Iruは、マルウェア、動作の異常、悪意のあるプロセス、およびコマンドライン攻撃をリアルタイムで検知します。専用に開発された機械学習モデルと社内の脅威調査チームにより、新たな攻撃に対しても常に最新の検知能力を維持しています。
EDR、脆弱性管理、エンドポイント管理には、それぞれ個別のエージェントが必要なのでしょうか?
いいえ。3つすべてが、Iruの単一の軽量エージェントを通じて動作します。1回のインストールで、登録、アプリ管理、脆弱性検出、EDRをすべてカバーします。追加で導入する必要はありません。
EDRによってデバイスの動作が遅くなることはありますか?
いいえ。Iruのエージェントは、ピーク時の負荷下でも競合他社製品に比べてリソース使用量が22%少なくなっています。登録時に自動的にインストールされ、自動更新も行われます。ユーザーは、エージェントが動作していることに気づくことはありません。
Iruが脅威を検知すると、どうなるのでしょうか?
「保護モード」では、Iruは悪意のあるプロセスを自動的に終了させ、そのファイルを隔離します。「検出モード」では、自動的な修復は行われませんが、チームは状況を完全に把握することができます。
Iruは、パッチが適用されていない脆弱性をどのように扱っていますか?
Iruは15分ごとにスキャンを行い、NVDおよびCVEのデータを活用しています。脆弱性のあるアプリが検出されると、Iruはその深刻度に応じて自動的にパッチを適用します。管理者の操作は一切必要ありません。
検知結果が誤検知だった場合、どうすればよいですか? 隔離されたファイルを解放することはできますか?
はい。隔離されたファイルはすべて、「検出」テーブルに脅威名、分類、深刻度、MITREマッピングとともに表示されるため、チームが内容を確認してデバイスへ戻すことができます。 開発用ユーティリティなどのツールが繰り返し検出される場合は、EDRの許可リストに(ファイルパスまたはSHA256ハッシュで)追加することで、誤検出を防ぐことができます。
開発者のマシンからのアラートで私のチームが埋もれてしまわないように、検知感度を調整することはできますか?
はい。行動ベースの検知は、「発見」、「エクスプロイトの検知」、「持続化」、「権限昇格」など、8つのルールグループに分類されており、各グループは個別に「慎重」、「中程度」、「積極的」のいずれかに設定できます。「慎重」は明確な悪意のある活動に焦点を当て、「積極的」は検知範囲を最大化します。 適切な検知レベルを、エンジニアリング組織向けの「Blueprint」と組み合わせることで、他の環境の保護を弱めることなく、その組織ではより静かな運用態勢を維持することができます。
Iru EDRは、当社のサイバー保険契約で求められている要件を満たしていますか?
Iruは、ほとんどの通信事業者がリストアップしているEDR制御機能を網羅しています。具体的には、管理対象のMacにおける継続的な行動分析およびファイルベースの検知、悪意のある活動に対する自動隔離およびプロセスの終了、すべての検知に対するMITRE ATT&CKマッピング、そして「検知」ページやライブラリアイテムのアクティビティログを通じた完全な監査証跡です。 Iruの「脆弱性管理」および「コンプライアンス自動化」と組み合わせることで、同じ質問票に記載される関連する管理項目も網羅できます。
Macが不正アクセスを受けた場合、管理機能を失うことなく、そのMacをネットワークから切り離すことはできますか?
はい。「部分的な隔離」では、デバイスのネットワークアクセスは遮断されますが、Iru Agent との接続は維持されるため、コンソールからコマンドを送信したり、さらに隔離範囲を広げたり、隔離を解除したりすることが可能です。 完全隔離では、すべてのネットワーク通信が遮断されます。残されたリモート操作は隔離の解除のみとなり、これもコンソールから実行します。どちらも「検出」サイドパネルから、個別に、または脅威に関連付けられたすべてのデバイスに対して実行できます。一括隔離を行うには、安全対策として「ISOLATE」と入力する必要があります。
Iru EDRは、Macと同様にWindowsもサポートしていますか?
Iru EDRは現在、AppleのEndpoint Securityフレームワークを利用してMac上で動作しており、ファイルベースおよび行動ベースの検知、許可/ブロックリスト、感度調整、デバイスの隔離といった機能がすべて搭載されています。 Windows版EDRは現在開発中であり、Windows版EDRの機能に関するヘルプドキュメントはまだ用意されていません。もしWindows向けの保護機能が現時点で必須要件である場合は、担当のSEが現在の対応範囲とロードマップのスケジュールについてご説明いたします。
古いEDRからの移行中に、既存のEDRと並行してIru EDRを実行することは可能ですか?
はい。Iru EDRは、Blueprintごとに割り当てられるLibrary Itemとして提供されるため、既存のEDRを残りの環境にそのまま維持したまま、パイロットグループに展開することができます。 多くのチームでは、重複した隔離を避けるため、両者が並行して稼働している期間中、どちらか一方のファイルベースの保護機能を無効にしています。Iruの保護範囲が環境に対して検証されたら、Blueprintの割り当て範囲を拡大することで、Iruへの切り替えを行います。
組織内のチームごとに異なる検知ルールを設定することは可能ですか?例えば、経営陣にはエンジニアよりも厳しいルールを適用するといった具合に。
はい。EDRの設定は、Blueprintごとに割り当てられたライブラリアイテム内に格納されています。各ライブラリアイテムでは、マルウェアやPUP(潜在的に望ましくないプログラム)に対する独自のポスチャーモード(「検出」または「保護」)、独自の動作ポスチャー、独自のユーザアラート設定、および独自の許可/ブロックリストを設定できます。 これに、ルールグループの感度設定(グローバルに設定するか、個別のLibrary項目を通じてブループリントごとに設定するか)を組み合わせることで、実行用ブループリントでは積極的な「保護」モードを、エンジニアリング用Blueprintでは控えめな「検出」モードを実行することが可能です。これら両方の設定を適用するのは、同じエージェントです。
端末がファイルを隔離したり、プロセスをブロックしたりした際、エンドユーザには何が表示されるのでしょうか?
ファイルが隔離されたり、悪意のあるプロセスがブロックされたりすると、ユーザはMac上でネイティブ通知を受け取ります。また、「セルフサービス」の「セキュリティイベント」で、隔離されたファイルやブロックされたプロセスの完全なリストを確認できます。 ユーザへのアラートはLibrary Itemごとにオン/オフを切り替えられるため、ナレッジワーカー向けには積極的に通知し、共有デバイスやキオスク端末では通知を控えるといった設定が可能です。この切り替え機能は、ポスチャが「保護」に設定されている場合にのみ利用可能です。
検知結果をSlackに通知して、チームメンバーがリアルタイムで確認できるようにすることはできますか?
はい。Slack連携機能では、Iru Agentやシステムイベントの通知をSlackのパブリックチャンネルまたはプライベートチャンネルに投稿します。各通知がどのイベントをトリガーとして受信するかを指定したり、通知に名前を付けたり、テスト送信を行ったり、イベントごとに異なるチャンネルへルーティングしたりすることができます。ヘルプドキュメントでは、ブロックされたアプリケーションに関する通知をトリガーの例として紹介しています。
試用版を起動した際、EDRはデフォルトでオンになっているのか、オフになっているのか、またどのモードになっているのでしょうか?
テナントにEDRを追加すると、デフォルトで新しいEDRのLibrary Itemが作成されます。この際、行動検知が有効化され、ポスチャーは「検出モード」で実行されるため、デバイスに対してアクションを強制することなく、何が検知されるかを確認できます。 準備が整ったら、Library Itemを「保護モード」(ファイルの検出には隔離、悪意のある動作にはプロセスの終了)に切り替え、対象とするBlueprintに割り当ててください。