

Skip to content

Produkt-Updates

Neue Funktionen, Verbesserungen und Fixes – plattformweit ausgerollt.

Folgen Sie @officiallyiru ↗
Endpunkt-Erkennung & Reaktion

Avert-Bibliotheksobjekt umbenannt

Das „Avert“-Bibliothekselement wurde in „EDR“-Bibliothekselement umbenannt. Durch diese Aktualisierung wird sichergestellt, dass der Name des Bibliothekselements im Bereich „Bibliothek“ mit dem Produktnamen übereinstimmt.

Bitte beachten Sie, dass diese Änderung nur neu erstellte Bibliothekselemente betrifft; bestehende Elemente bleiben unverändert.

Weitere...
Endpunkt-Erkennung & Reaktion

Geräteisolierung für macOS EDR

Mit der Geräteisolierung können Sie die Netzwerkverbindung eines macOS-Geräts, bei dem der Verdacht auf eine Kompromittierung besteht, sofort unterbrechen. Diese Funktion, auf die Sie direkt im Abschnitt „Bedrohungen“ zugreifen können, ermöglicht die schnelle Eindämmung aktiver Bedrohungen wie Malware oder unbefugter lateraler Bewegung.

Administratoren...

Endpunkt-Erkennung & Reaktion

Die Registerkarte „Bedrohungen“ wurde in „Erkennungen“ umbenannt

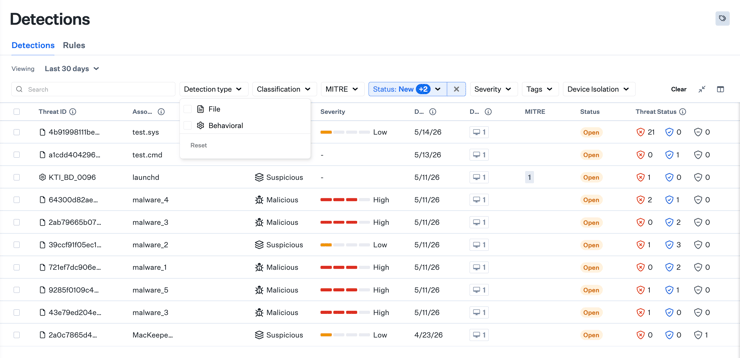
Die Registerkarte „Bedrohungen“ im linken Navigationsbereich wurde in „Erkennungen“ umbenannt.

Außerdem wurden „Bedrohungen nach Schweregrad“ und „Bedrohungen im Zeitverlauf“ auf der Startseite, der Seite „Geräte“ und in Iru AI in „Erkennungen nach Schweregrad“ und „Erkennungen im Zeitverlauf“ umbenannt.

Weitere Informationen finden Sie in unserem ...

Endpunkt-Erkennung & Reaktion

Geräteisolierung für macOS EDR ist nun für alle Iru EDR-Kunden verfügbar

Mit der Geräteisolierung können Sie die Netzwerkverbindung eines macOS-Geräts, bei dem der Verdacht auf eine Kompromittierung besteht, sofort unterbrechen. Diese Funktion, die direkt im Abschnitt „Erkennungen“ aufgerufen werden kann, ermöglicht die schnelle Eindämmung aktiver Bedrohungen wie Malware oder unbefugter lateraler Bewegung.

Diese Funktion wurde...

Endpunkt-Erkennung & Reaktion

Zentrale Übersicht über EDR-Erkennungen

Datei- und Verhaltenserkennungen werden in einer einzigen Ansicht zusammengefasst. Dieses Update enthält einen Filter, mit dem sich entweder Datei- oder Verhaltenserkennungen herausfiltern lassen. Die Spalte „Bedrohungsstatus“ wurde vereinheitlicht, um eine einheitliche Darstellung für beide Erkennungsarten zu gewährleisten.

Bitte beachten Sie, dass dieses...

Zentrale Übersicht über EDR-Erkennungen
Endpunkt-Erkennung & Reaktion

Microsoft Teams-Benachrichtigung für EDR

Microsoft Teams-Benachrichtigungen ermöglichen es Administratoren, Warnmeldungen zu Erkennungen direkt in ihrer Kommunikationsplattform zu erhalten.

Diese Funktion ermöglicht die Konfiguration von Microsoft Teams-Benachrichtigungen auf dieselbe Weise wie bei den bestehenden Slack-Integrationen. Administratoren können das Alert-Routing für den Bereich...

Endpunkt-Erkennung & Reaktion

Endpunkt-Erkennung und -Reaktion für Windows

„Endpoint Detection and Response für Windows“ ist ab sofort allgemein verfügbar.

„Endpoint Detection and Response“ (EDR) für Windows bietet dateibasierte Bedrohungserkennung und automatisierte Reaktionen für Ihre Windows-Endgeräte. Schädliche Dateien, PUPs und unbekannte Dateien werden automatisch kategorisiert und entsprechend behandelt, sodass Ihre...

Endpunkt-Erkennung & Reaktion

Unterstützung von Platzhaltern für EDR-Zulassungs- und Sperrlisten

Die Unterstützung von Platzhaltern im EDR-Bibliothekselement bietet mehr Flexibilität bei der Verwaltung von Zulassungs- und Sperrlisten.

Mit diesem Update wird die rekursive Verwendung von Platzhaltern eingeführt. Administratoren können dynamische Regeln mit breitem Suchumfang festlegen, anstatt exakte Pfade oder Dateinamen einzeln anzugeben, was die...

Schwachstellenmanagement

Reaktion auf Sicherheitslücken

Das Schwachstellenmanagement unterstützt nun die automatische Behebung von CVEs für Apps unter macOS, sofern ein Update für die App im Auto App-Katalog verfügbar ist.

Mit dem neuen Element „Vulnerability Response Library“ können Sie Behebungsregeln (Update bei Erkennung erzwingen, Update innerhalb eines Zeitraums erzwingen oder keine Aktion) basierend auf...

Reaktion auf Sicherheitslücken
Schwachstellenmanagement

Schwachstellenrisiko akzeptieren

Schwachstellenrisiko akzeptieren

Schwachstellenmanagement unterstützt jetzt das Akzeptieren des Risikos einer CVE.Sie können das Risiko einer CVE unbegrenzt oder bis zu einem bestimmten Datum akzeptieren. Durch das Akzeptieren des Risikos werden Benachrichtigungen unterdrückt.

Weitere Informationen finden Sie in unserem Support-Artikel.

Bleiben Sie auf dem Laufenden

Irus zweiwöchentliche Sammlung von Artikeln, Videos und Forschungsergebnissen, um IT- und Sicherheitsteams einen Vorsprung zu verschaffen.






