ワークフォース・アイデンティティ
 エンドポイント管理
 エンドポイント検知・対応
 脆弱性管理
 コンプライアンス自動化
 トラスト・センタ




You can automate macOS patching with Iru by:
- Enrolling your Macs: Connect your Apple fleet through Apple Business Manager and configure mobile device management (MDM)
- Setting up your managed OS and apps: Stage macOS rollouts and set enforcement deadlines
- Customizing your automation: Define internal security policies and app-specific permissions and schedules
Request a demo to see Iru in action.
Appleのアップデートは予測可能なスケジュールで配信されるわけではなく、数週間おきに配信されることもあれば、数ヶ月おきになることもあり、都合の良いタイミングで配信されることはめったにありません。サードパーティ製アプリも独自のペースで更新されるため、セキュリティを確保し、最新のツールとの互換性を維持する必要があるデバイス群全体で、絶え間ない変動や不整合が生じてしまいます。
手動でのパッチ適用も可能ですが、Macの導入台数が増えるにつれて、すぐに管理不能になり、業務に支障をきたすようになります。Iruは、AppleのDeclarative Device Management(DDM)を活用し、OSのアップデートを大規模に自動化します。 この記事では、ITチームがIruによる自動化を通じて、OSのパッチ適用を簡素化し、Macのセキュリティを強化し、時間を節約する方法をご紹介します。
今すぐIruのデモを予約して 、パッチ適用自動化がチームにもたらすメリットをご確認ください。
1. Macを登録する
まず、Iru Endpointダッシュボードで、Apple Push Notification Service(APNs)の設定から始めます。これは、すべてのAppleデバイスがMDMサーバーと通信するために必要なものです。 IT部門が社用デバイスをより厳格に管理できる「ゼロタッチ登録」および「監督管理」を実現するには、Apple Businessを介してデバイス群を接続し、関連するトークンを設定します。登録が完了すると、IruはIT部門にすべてのMacを一元的に可視化し、適用されていないパッチをスキャンし、カスタムエージェントや手動でのチェックインを必要とせずにデバイスの状態を継続的に報告します。
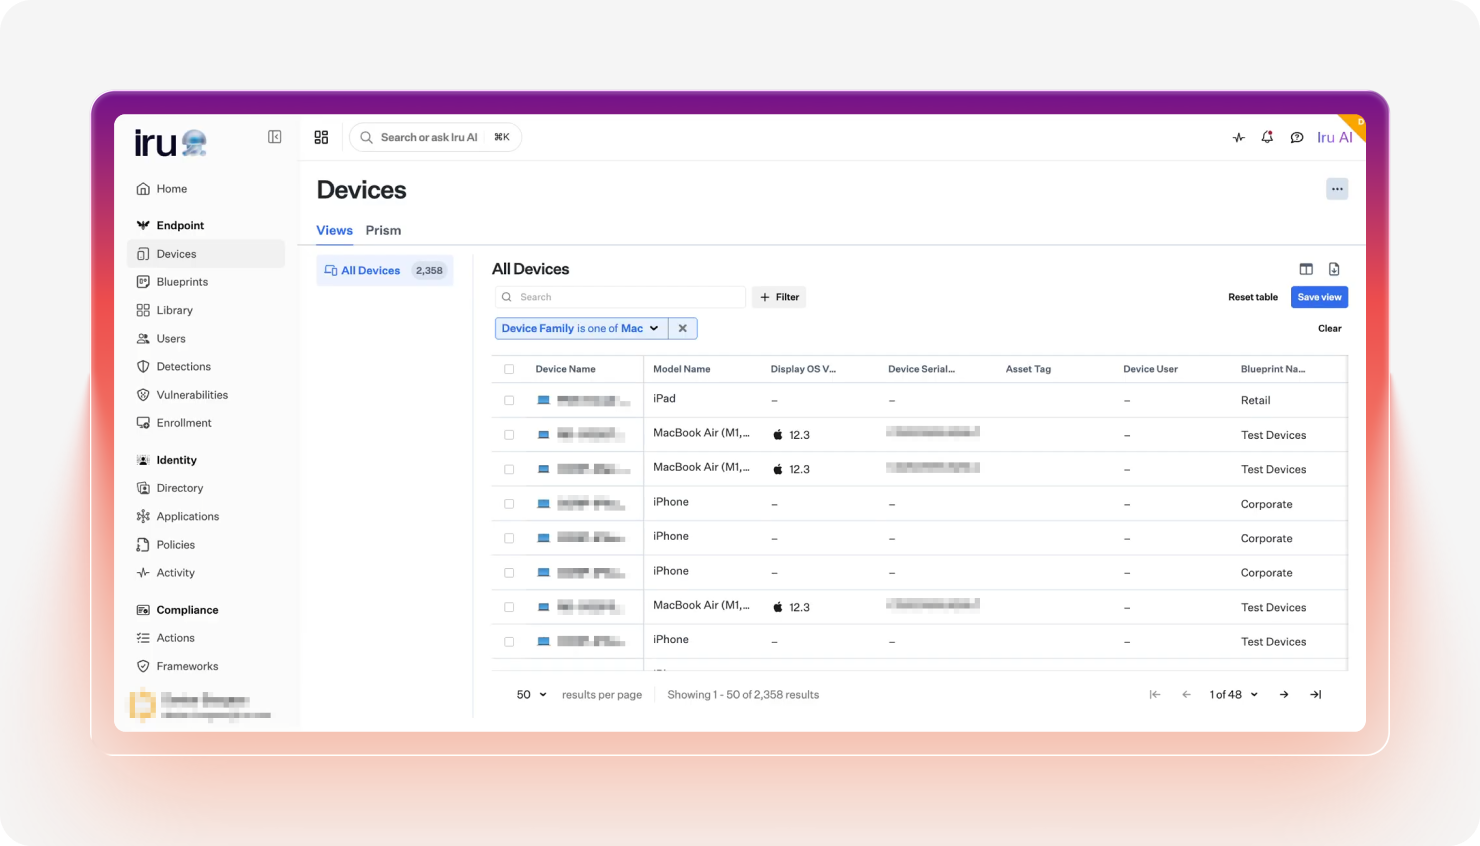
Iruの活用例
真のゼロタッチ展開を実現するには、Apple BusinessをIruの自動デバイス登録(ADE)に接続します。 新しいMacは従業員に直接配送され、初回起動時に自動登録されます。また、一部のデバイスでは「ブループリントルーティング」を使用して、適切な構成に自動的に設定される場合もあります。Deputy社では、このようなワークフローを大規模に活用してオンボーディングを効率化し、初回ログイン時間を10分に短縮しています。
2. 管理対象のOSとアプリを設定する
「Managed OS」機能により、IruはIT部門がmacOSの展開を段階的に実施し、適用期限を設定できるようにすると同時に、Appleがエンドユーザーへのプロンプトを管理します。これにより、更新プログラムを段階的にテストして互換性の問題を早期に発見しやすくなり、業務時間外にインストールをスケジュールすることで業務への影響を最小限に抑えることができます。
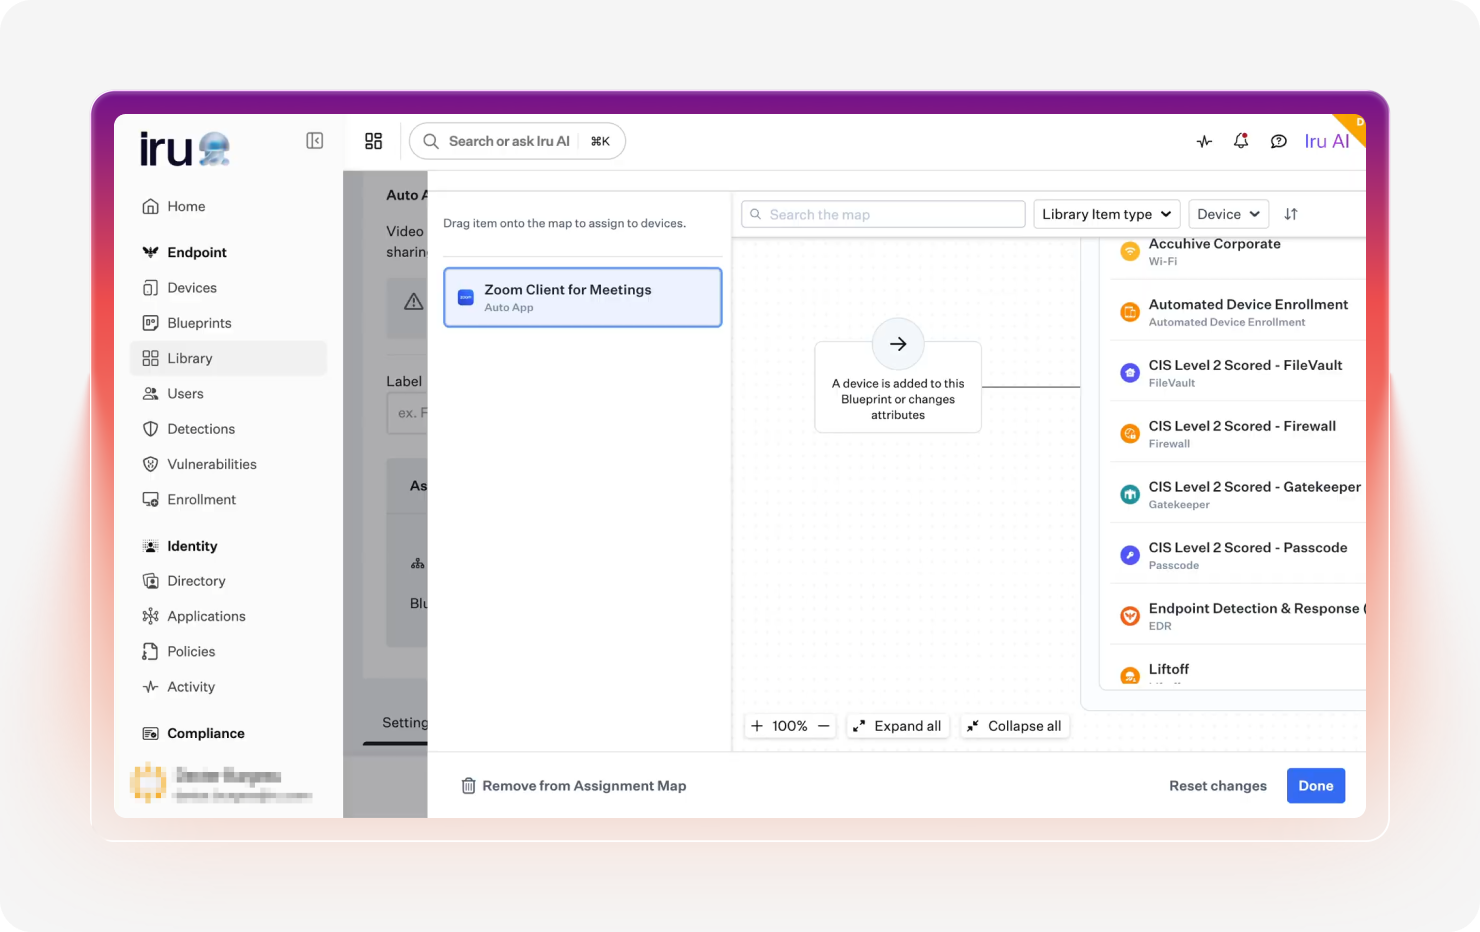
サードパーティ製ソフトウェアについては、「Auto Apps」が200以上のタイトルを収録したライブラリを提供しており、これらはサイレントインストールされ、自動的に更新されます。Iru Agentはインストーラーをローカルにキャッシュして効率的な展開を実現し、その「更新専用モード」により、ユーザーがインストールしたアプリも常に最新の状態に保たれます。これにより、シャドーITのソフトウェアであっても、手動でのパッケージ作成なしにパッチが適用された状態を維持できます。
Iruは、アプリケーションを米国国立標準技術研究所(NIST)のNational Vulnerability Database(NVD)にある脅威インテリジェンスと照合することで、パッチ適用をセキュリティ運用に直接連携させます。その後、「Vulnerability Response」機能が、全デバイスで共通して使用される同一のデバイスエージェントから、パッチの展開を含む是正措置を自動的に実行します。
3. 独自の設定を実現
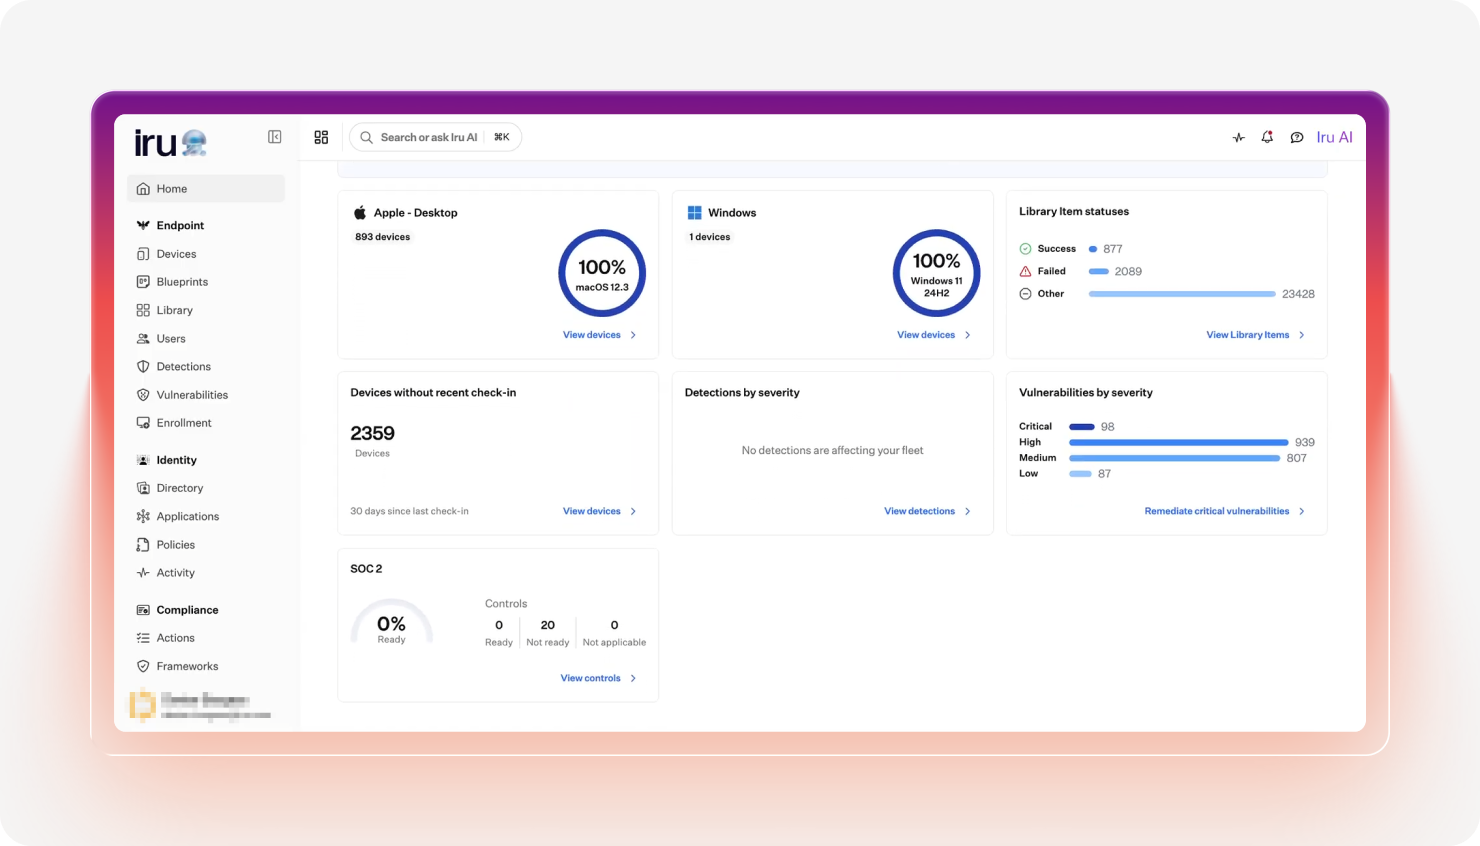
Iru を使用すると、チームは内部セキュリティポリシーに基づいてパッチ適用を推進できます。このポリシーでは、メジャーおよびマイナーアップデートのスケジュールを定義し、適用前にユーザーに警告を送信し、必要に応じてポリシーに準拠していない Mac をロックすることができます。また、組み込みのデバイスレポート機能により、IT 部門は全デバイスで何がインストールされ、実行されているかを即座に把握できます。

管理者は「アプリブロック」機能で制御を強化し、脆弱性のあるソフトウェアや業務の妨げとなるソフトウェアの実行を防止できます。また、「コンプライアンステンプレート」を活用することで、CISレベル1やCISレベル2などのベンチマークへの準拠を支援します。特にレベル2のブループリントはSOC 2などのフレームワークと密接に連動しており、監査対応に向けた強力な出発点をチームに提供します。 カスタムスクリプトと変更管理機能により、そのガバナンスは社内の独自アプリにも拡張されます。
同時に、「セルフサービス」機能により、ユーザーは承認済みのアプリカタログから、ITチケットを発行することなくオンデマンドでインストールや更新を行うことができます。混合環境においても、IruはWindows、Android、IoT(Internet of Things)デバイス、およびプリンターに対応しています。
今すぐIruのデモを予約して 、Macのパッチ適用自動化の実演をご覧ください。
Macに手動でパッチを適用する方法
管理するMacが1~2台のみの場合、手動でのパッチ適用が最も簡単なアプローチとなることがよくあります。Appleには、追加の管理ソフトウェアを必要とせずにmacOSのセキュリティアップデートやアプリケーションのパッチを簡単にインストールできる、組み込みのアップデートツールが用意されています。
その代償として、可視性と一貫性が犠牲になります。Macの標準パッチ管理ソフトウェアを使用した手動更新は、デバイス数が少ない場合には有効ですが、デバイス数が増えるにつれて手順が煩雑になっていきます。
Macを手動でパッチ適用する方法
- Appleメニューをクリックし、「システム設定」を選択します。
- 「一般」→「ソフトウェア・アップデート」を選択します。
- Macが利用可能なアップデートを確認するまで待ちます。
- 「今すぐアップデート」(macOSのメジャーリリース場合は「今すぐアップグレード」)をクリックします。
- プロンプトが表示されたら、パスワードを入力します。
- Mac が再起動してインストールが完了するまでお待ちください。
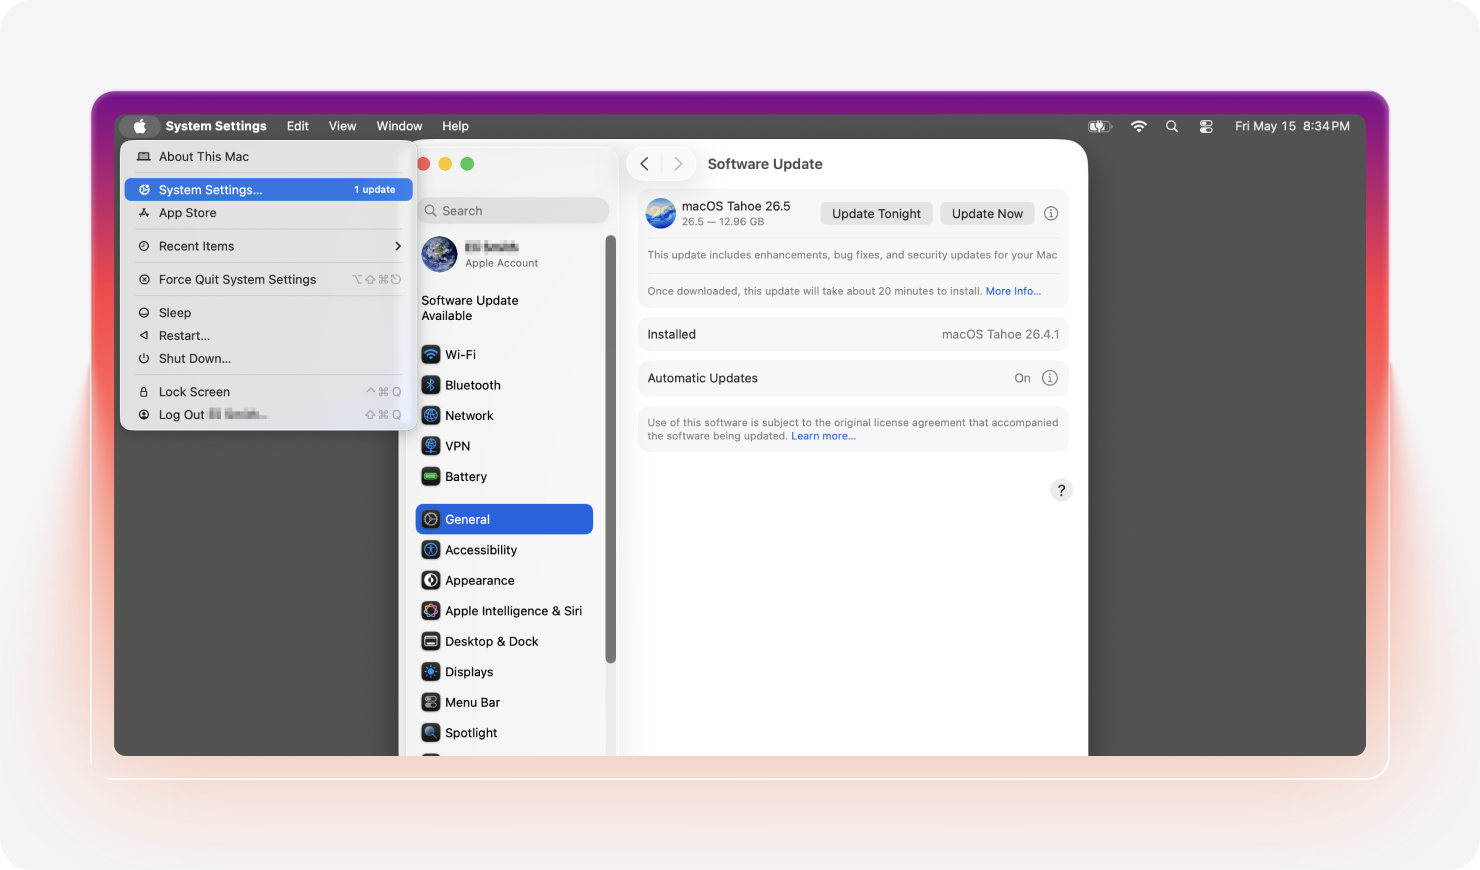
今後のセキュリティパッチについては、「自動アップデート」を有効にすることもできます。
システムのコアアップデートに加え、インストール済みのアプリのパッチも確認する必要があります。App Store を開き、「アップデート」画面をクリックして、利用可能なアップデートをすべてインストールしてください。App Store からインストールしていないサードパーティ製アプリ(ブラウザ、VPN、生産性向上ツールなど)については、アプリに組み込まれたアップデータがあるかどうかを確認してください。
手動でのパッチ適用は少数のMacであれば有効ですが、導入台数が増えるにつれ、アップデートの追跡、再起動の調整、そして従業員が適切なタイミングでアプリにパッチを適用することを頼ることは、すぐに運用上の頭痛の種となります。IruのようなMDMプラットフォームは、スケールに応じたスケジュール設定、適用強制、および営業時間外の更新を自動化します。
Macのパッチ管理におけるIruのメリット
Macのパッチ管理にIruを活用するメリットは、単に更新を迅速化することにとどまりません。IT部門の作業負荷の軽減、セキュリティの強化、そして従業員体験の全体的な向上という形で現れます。顧客事例を横断して見ると、各組織は一貫して、サポートチケットの減少と、日常的なデバイス保守ではなく戦略的な業務に充てられる時間の増加を報告しています。
例えば、Demandbaseでは、IruによるOSアップデートとアプリケーションのパッチ管理の自動化により、Mac関連のサポートチケットが75%削減され、毎月の日常的なメンテナンスに費やす時間が40~50時間削減されました。これらの結果は、最新の自動化されたパッチ管理がもたらすいくつかの重要なビジネス上のメリットを浮き彫りにしています:
- 時間の節約: OSおよびアプリケーションのパッチ適用を自動化することで 、反復的な手作業が不要になります。ITチームは日常的なメンテナンスに費やす時間を減らし、戦略的なプロジェクトにより多くの時間を割くことができます。
- エラーの自己修復:Iru Agentは、インストール失敗、設定変更、パッチの欠落を自動的に検出し、手動による介入なしに修復ワークフローを起動します。これにより、ダウンタイムが削減され、望ましい最終状態に応じて、デバイスが設定されたポリシーに準拠した状態を維持できます。
- 人為的ミスの低減:自動化により 、対象デバイスの見落としやサードパーティ製アプリの更新漏れ、展開タイミングの不統一といった、パッチ適用における一般的なミスが排除されます。標準化されたワークフローにより、全デバイスにおいてより信頼性が高く、予測可能な結果が得られます。
- コンプライアンスの自動化:組み込みの コンプライアンステンプレートとポリシー適用機能により、組織はNISTガイダンスやSOC2コントロールなどのフレームワークにデバイスを適合させることができ、手動監査を継続的なコンプライアンス監視に置き換えるか、それを補完します。
- 脆弱性 管理と是正措置の強化 :Iruは、脆弱性が露呈しているソフトウェアを自動的に特定し、それに応じてパッチや制御策を適用します。これにより、脆弱性の発見から是正までの時間を短縮できます。
- 統合されたクロスプラットフォームのダッシュボード:Mac 、iPhone、iPad、Windows PC、Androidデバイス、IoTエンドポイントなどを、1つのコンソールから管理できます。IT部門は、個別の管理ツールを切り替えながら対応するのではなく、単一の信頼できる情報源に基づいて業務を行うことができます。
- 従業員体験の向上:サイレント インストール、セルフサービス型アプリ、および業務時間外でのスケジュールされた更新により、エンドユーザーへの業務中断を軽減します。従業員は、コアタイム中のパッチ適用による業務中断を気にすることなく、安心して業務に専念できます。
macOSパッチ適用自動化のベストプラクティス
macOSパッチ適用を成功させるには、単に自動更新を有効にするだけでは不十分です。ITチームは、リリースのテスト、展開のスケジュール設定、ポリシーの適用、およびデバイス全体の可視性の維持に関する明確な戦略を策定し、業務を妨げることなく環境のセキュリティを確保すると同時に、エンドユーザーとの明確なコミュニケーションを図ることが求められます。
最も優れたプログラムは、実績のある運用上のベストプラクティスに従っています。これにより一貫性が向上し、Apple環境の拡大に伴いMacのパッチ管理を容易に拡張できると同時に、組織的なリスクを体系的に低減します。
- リング方式によるテスト: パイロットグループから開始し、その後より広範な展開へと進むという段階的な方法でアップデートを展開します 。リング方式のテストにより、アプリケーション間の競合やワークフロー上の問題を早期に発見でき、不具合のあるパッチが全デバイスに一度に悪影響を及ぼすリスクを低減します。
- 厳格な期限の適用: 更新の期限を明確に設定し 、期限を過ぎてもコンプライアンスを満たしていないMacに対しては、社内リソースへのアクセス制限などの措置を講じます。明確な適用ポリシーにより、パッチ適用は単なる任意のタスクから、予測可能なセキュリティ対策へと変わります。
- 脆弱性の優先順位付け: すべてのパッチに同じ緊急性があるわけではありません 。現在悪用されている脆弱性や、ビジネス上重要なアプリケーションに関連する更新を優先することで、実環境におけるリスクをより迅速に低減できます。
- ブートストラップトークンの考慮: AppleSilicon搭載のMacでは 、MDMを通じたシームレスな自動更新と安全な管理操作を行うために、ブートストラップトークンのサポートが不可欠です。トークンの適切な預託により、更新の失敗や不要なユーザーへのプロンプト表示を回避できます。
- サードパーティ製アプリのパッチ適用を自動化する: ブラウザ、生産性向上ツール、その他のサードパーティ製アプリも脆弱性の原因となり得るため、macOSの パッチ管理はセキュリティ対策の一部に過ぎません。 サードパーティ製ソフトウェアのパッチ管理は、OSの更新に遅れを取らないようにする必要があります。
- パッチ適用率の監視: ダッシュボードレポートを通じて、最新状態、保留中、または延期中のデバイスの割合を追跡します。 慢性的にコンプライアンス違反状態にあるデバイスを特定することで、それらにリソースを集中させ、セキュリティリスクを軽減できます。
- 適用期間についてエンドユーザーと調整する:適用 期限が到来して再起動やアクセス制限がトリガーされる前に、従業員に事前通知を行います 。ユーザーへの通知を管理し、メンテナンス期間を明確に定義することで、業務への支障を最小限に抑え、コンプライアンスを向上させると同時に、サポートチケットの数を削減します。
Iru を使って、1つのプラットフォームから Mac を管理、制御、保護
Mac フリートに対する強力なパッチ管理により、IT チームはリスクを低減し、時間を節約し、システム更新に伴う運用負担を軽減できます。手動によるパッチ適用から脱却する準備が整った組織向けに、Iru のApple デバイス管理ガイドでは、登録から是正措置に至るまでのライフサイクル全体を自動化によっていかに簡素化できるかを解説しています。
Iruの脆弱性管理および自動化されたデバイス管理ツールは、すべてのエンドポイントを安全かつ最新の状態に保ち、コンプライアンスを遵守しながら、チームの手作業を削減するのに役立ちます。
最新のMDMソリューションが、組織の安全性を大規模に維持するのにどのように役立つかについて詳しく知りたい場合は、 今すぐIruのデモをご予約ください。