
 ワークフォース・アイデンティティ
 エンドポイント管理
 エンドポイント検知・対応
 脆弱性管理
 コンプライアンス自動化
 トラスト・センタ



What is compliance management software? Compliance management software helps organizations manage regulatory requirements, automate evidence collection, monitor controls, and prepare for audits from a central platform. It reduces manual work by connecting with your existing IT and security systems, making it easier to stay compliant with frameworks like SOC 2, ISO 27001, HIPAA, PCI DSS, and GDPR year-round.
コンプライアンスへの対応は困難です。複数のフレームワークや、刻々と変化する規制、証拠提出の要請、そしてさまざまなツールにまたがる監査の期限に対応し続けることは、さらに困難です。
適切なコンプライアンス管理ソフトウェアを使えば、すべてを一元管理できます。反復的な作業を自動化し、土壇場での慌てふためくことなく、常に監査に対応できる状態を維持するのに役立ちます。
優れたコンプライアンス管理ソリューション11選と、それぞれの特長をご紹介します。また、チームに最適なツールを選ぶためのヒントもいくつかお伝えします。
おすすめのコンプライアンス管理ソフトウェア:概要
組織ごとにコンプライアンスの優先順位は異なります。迅速に監査対応を整える必要がある組織もあれば、大規模なチーム全体で複数の規制枠組みを管理している組織もあります。詳細に入る前に、おすすめのコンプライアンス管理ソフトウェア11選を一覧でご紹介します:
| ツール | 適している用途 | 主な機能 | G2評価 |
|---|---|---|---|
| Iru | 統合型エンドポイントコンプライアンス | AI生成によるフレームワーク固有のコントロール、継続的な証拠収集機能を備えた適応型エビデンスマップ、個人用コンプライアンス受信トレイとタスクの委任、NDAに基づく文書共有機能を備えたトラストセンター | 4.7 |
| Vanta | Fast SOC 2 | 継続的なコンプライアンス監視;AIを活用したコンプライアンスワークフロー;幅広い連携機能を備えたマルチフレームワーク対応 | 4.6 |
| Drata | 統制の標準化 | 継続的な統制モニタリング、自動化された証拠収集、複数のフレームワークに対応したコンプライアンス管理 | 4.7 |
| Optro | エンタープライズGRC | 統合GRCプラットフォーム;AIを活用した統制マッピング;継続的なモニタリングとエンタープライズレポート機能 | 4.6 |
| Hyperproof | コンプライアンス運用 | コンプライアンスタスク管理、証拠の自動収集、マルチフレームワーク対応のコントロールマッピング | 4.5 |
| Secureframe | ガイド付きオンボーディング | ガイド付きコンプライアンス導入;証拠の自動収集;継続的なモニタリング | 4.7 |
| Sprinto | 中小企業向け自動化 | 証拠の自動収集;継続的な統制モニタリング;組み込みのワークフロー管理 | 4.8 |
| Scrut Automation | マルチフレームワークの価値 | マルチフレームワーク対応のコンプライアンス管理、継続的な証拠収集、リスクおよびベンダー管理 | 4.9 |
| LogicGate | リスクワークフロー | 設定可能なリスクワークフロー;一元化されたリスクレジスター;ワークフローの自動化とレポート機能 | 4.6 |
| ServiceNow IRM | 大企業向けIRM | 統合リスク管理ワークフロー;リスクダッシュボードおよびレポート機能;ServiceNowおよびサードパーティ製ツールとの連携機能 | 4.2 |
| NinjaOne | IT運用コンプライアンス | エンドポイントおよびデバイス管理;自動化されたパッチ管理;リモート監視およびレポート機能 | 4.7 |
1.Iru
最適用途:統合型 エンドポイントコンプライアンス
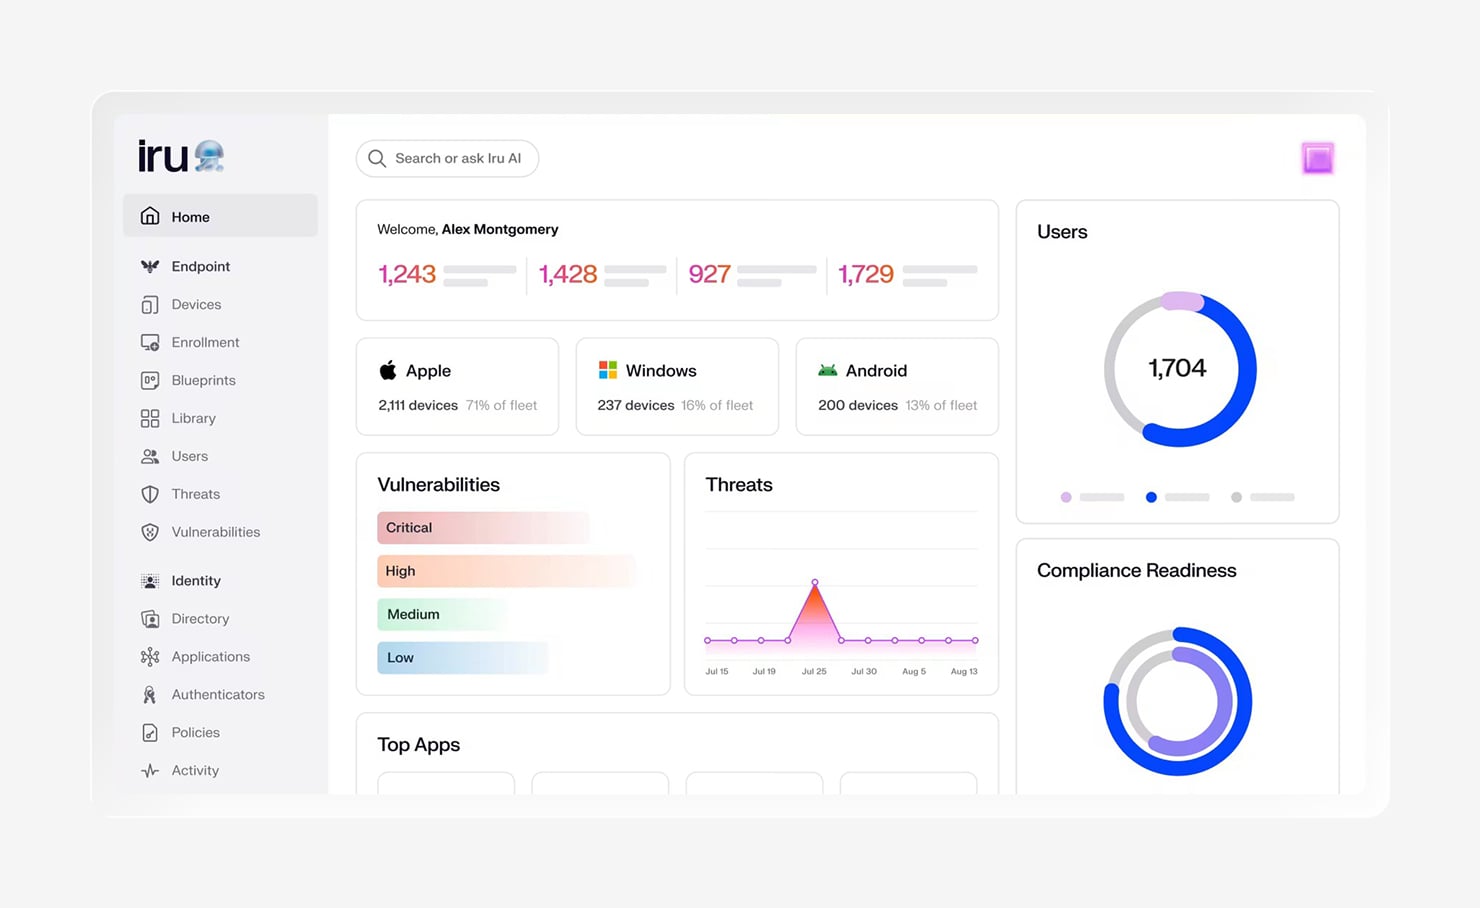
Iruは、コンプライアンスをユーザ、デバイス、IDを管理するシステムに直接連携させます。ばらばらのツールから証拠を収集する代わりに、IruはリアルタイムのエンドポイントおよびIDデータを、同一プラットフォーム上で監査対応可能な証拠へと変換します。処理プロセスが簡素化されることで、見落としが発生する可能性が低減されます。
IruのAIを活用したコンプライアンス自動化ソリューションは、お客様の環境に基づいてフレームワーク固有の制御項目を生成し、それらをチームが実行可能なタスクに分解します。環境が変化しても、IruのAIは「Adaptive Evidence Map」を通じて証拠を継続的に収集、検証、マッピングし、常に監査対応可能な状態を維持します。土壇場での証拠探しは不要です。
また、Iruのエンドポイント管理、エンドポイント検出・対応(EDR)、およびID管理プラットフォームにはコンプライアンス機能が組み込まれているため、デバイスの状態やアクセス信号が自動的にコンプライアンス証拠の一部となります。これにより、監査担当者は特定の時点のスナップショットではなく、セキュリティ態勢をリアルタイムで把握できるようになります。 これは、写真を見るのとライブ映像を見るのとでは全く異なる体験です。
顧客にセキュリティ態勢を証明する段階では、トラスト・センターが取引の進展を支援します。認証情報を公開したり、NDAワークフローを通じて機密文書を安全に共有したり、コンプライアンスプログラムにすでに保存されている証拠データを活用して、Iru AIにセキュリティ質問票への回答案を作成させたりすることができます。これにより、顧客から問い合わせがあった際のやり取りが減り、より迅速な回答が可能になります。
主な機能
- AI生成のフレームワーク固有のコントロール:Iru AIは、業界やテクノロジースタックなどに応じて最適化されたコントロールを作成し、手動での設定や不要な作業を削減します。
- 適応型エビデンスマップ:Iruは、エビデンスを収集・検証し、適切なコントロールにマッピングすることで、エビデンスを常に最新の状態に保ちます。また、古くなったエビデンスや関連性のないエビデンスにはフラグを立てます。
- 個人用コンプライアンス受信箱:各チームメンバーには、担当者の割り当て、期限、コメント、進捗状況の追跡機能が備わった専用のタスクリストが提供され、監査を円滑に進めることができます。
- パブリック・トラスト・センター:ブランド化されたポータルを通じて認証情報やセキュリティ文書を共有できます。機密ファイルへのアクセスはNDA(秘密保持契約)に基づく制限が設けられており、AIを活用した質問票への回答機能も利用可能です。
- ネイティブエンドポイント、EDR、およびID統合:コンプライアンス対応において、Iruはデバイスやユーザを管理する同一プラットフォームからのリアルタイム信号を活用し、別々のツールを跨ぐ手動による証拠収集を排除します。
2.Vanta
最適用途:迅速なSOC 2取得
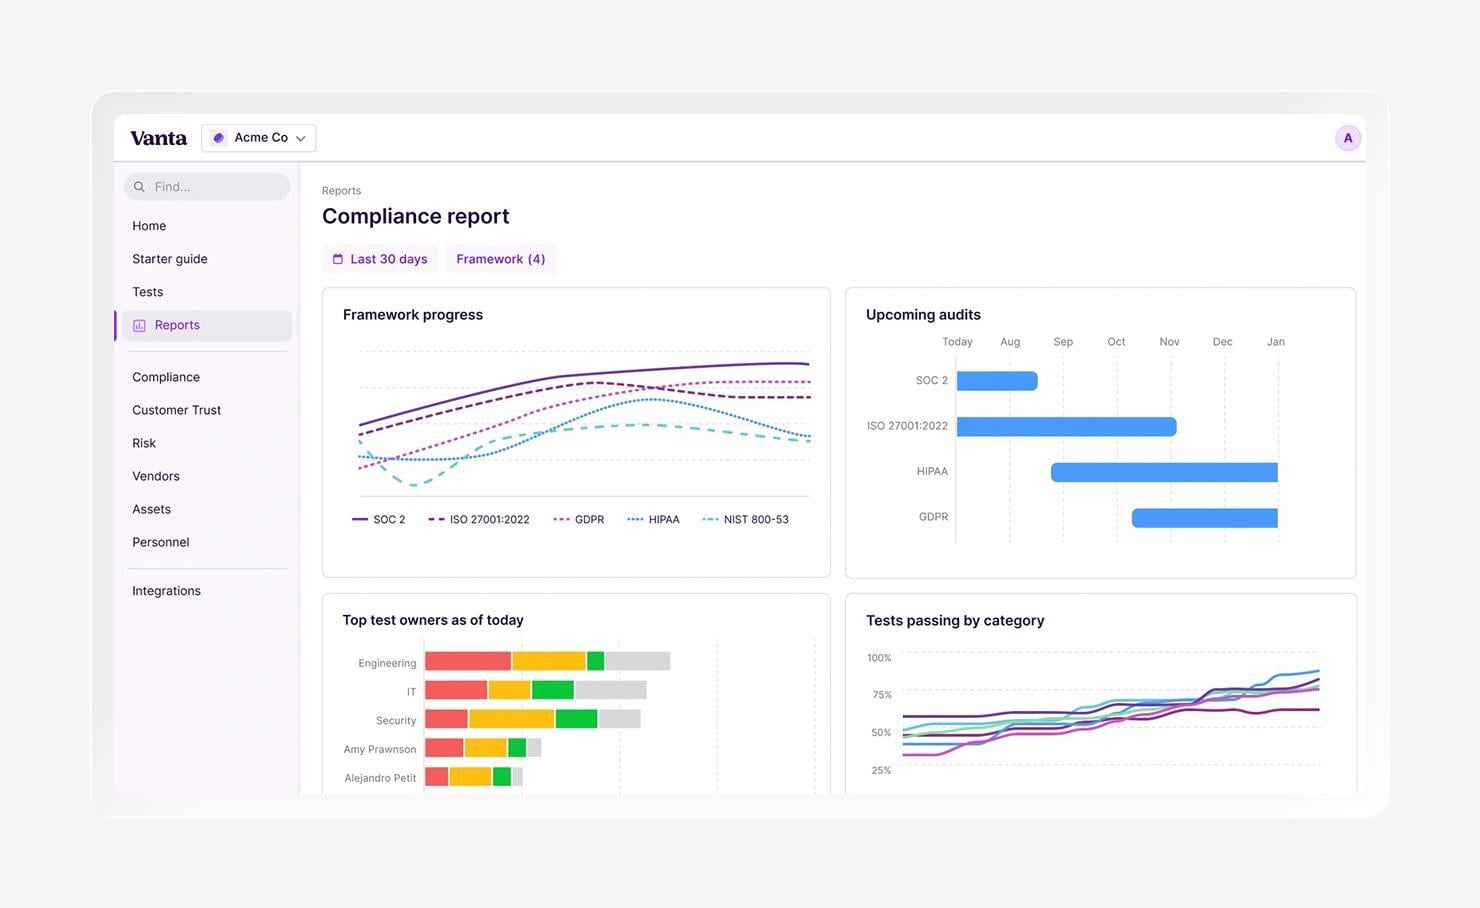
Vantaは、プロセスをゼロから構築することなくSOC 2認証の取得を目指す、クラウドネイティブなチーム向けに設計されています。証拠収集の多くを自動化し、統制を継続的に監視し、監査プロセスをガイドします。 これは、コンプライアンスにおける「クルーズコントロール」のようなものだと考えてください。ハンドルから手を離すことはできませんが、走行は格段にスムーズになります。
このプラットフォームは数十のセキュリティおよびプライバシーフレームワークに対応していますが、特に企業が迅速にSOC 2の準備を整えるのを支援することで知られています。そのコンプライアンスアプローチにより、フレームワークをまたいで証拠を再利用でき、AIがポリシーの作成、統制のマッピング、是正措置の提案を支援することで、手作業を削減します。
Vantaは数百もの連携機能を通じてチームの規模に合わせて拡張可能であり、その「Trust Center」機能により、見込み客や顧客とのセキュリティ情報の共有が容易になります。 ただし、より強力なエンドポイント統合、AIネイティブなコンプライアンス自動化、あるいはより広範なエンタープライズGRC機能をお探しの場合は、Iru、Optro、ServiceNow IRMなどのVantaの代替ソリューションも検討することをお勧めします。
主な機能
- 継続的なコンプライアンス監視:監査シーズンを待つのではなく、1日を通して自動テストを実行し、コントロールを監視して証拠を収集し、注意が必要な場合にアラートを発信できます。
- AIを活用したコンプライアンスワークフロー:Vanta AIは、ポリシーの生成、コントロールのマッピング、証拠のレビュー、是正措置の提案を支援し、反復的なコンプライアンス業務を削減します。
- フレームワークのマッピングと統合:このプラットフォームは、数百ものクラウド、ID、コード、デバイス関連ツールと連携し、SOC 2、ISO 27001、HIPAA、GDPRなどのフレームワーク間で証拠を再利用できるようにします。
3.Drata
最適用途: コントロールの標準化
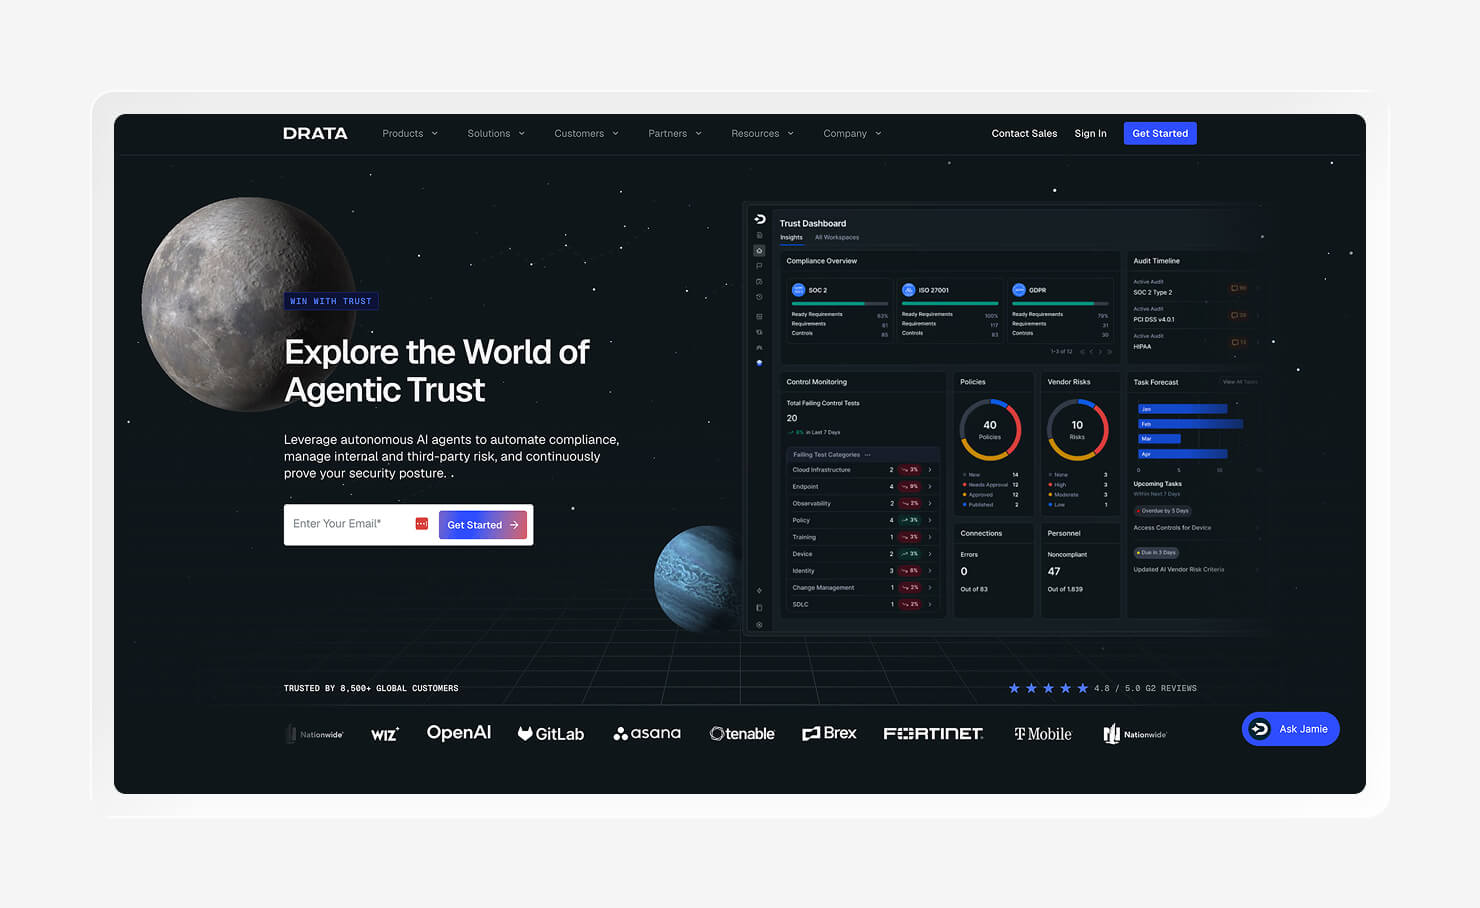
Drataは、多数のコンプライアンス・フレームワークを同時に運用しつつ、各フレームワークが孤立化することを防ぐ必要がある大規模組織向けに設計されています。フレームワーク間でコントロールと証拠を標準化するため、1つのコントロールで重複する要件を満たすことができ、監査のたびに再構築する必要がなくなります。
コンプライアンス管理ソフトウェアとして、Drataは複数のフレームワークに対応し、それらを横断してコントロールや証拠を再利用できるようにします。また、数百ものクラウド、ID管理、人事、開発ツールと連携し、手作業の負担を増やすことなく、大規模なコンプライアンスプログラムを拡張できるよう支援します。
その幅広い対応力は、企業の複数の事業部門にまたがってコンプライアンスを管理するチームに適しています。Drataは、各フレームワークに共通する管理措置をマッピングすることで、要件や人員が増加しても、大規模で複雑なプログラムの一貫性を維持できるよう支援します。
しかし、エンドポイントとのより深い統合を通じてビジネスに適応するコンプライアンスを優先する場合、Iru、Optro、HyperproofなどのDrataの代替ソリューションを検討することをお勧めします。
主な機能
- 継続的なコントロールの監視:Drataはコントロールを自動的にテストし、問題や設定の逸脱が発生した際にチームにアラートを送信することで、年間を通じて監査対応態勢を維持できるよう支援します。
- 証拠の自動収集:300以上の連携先から証拠を収集するため、手動でのスクリーンショット撮影、スプレッドシート作成、および反復的な監査業務を削減します。
- マルチフレームワークのコンプライアンス管理:このプラットフォームでは、単一のプラットフォームからフレームワークをまたがって共有されたコントロールや証拠を再利用できるため、ビジネスの成長に合わせてコンプライアンスプログラムを拡張できます。
4.Optro(旧 Auditboard)
最適用途:企業の ガバナンス、リスク、コンプライアンス(GRC)
Optroは、複数のチームや事業部門にまたがってリスク、監査、コンプライアンスを管理する大規模組織向けに設計されています。GRC活動を単一のプラットフォームに統合し、セキュリティチームや内部監査チームに、統制、リスク、進行中の業務に関する共通の視点を提供します。
このプラットフォームは、内部監査やコンプライアンス・プログラムから、エンタープライズ・リスク管理やAIガバナンスに至るまで、あらゆる機能をサポートしています。また、AIを活用して、フレームワーク間のコントロールのマッピング、ギャップの特定、反復作業の自動化、そしてインサイトの迅速な抽出を支援します。
複雑なコンプライアンス要件を抱える企業向けに、Optroは継続的なモニタリングと一元化されたレポート機能を提供します。また、監査チームとコンプライアンスチーム間の連携を保つためのワークフローも備えています。
主な機能
- 統合GRCプラットフォーム:単一のワークスペースから監査、リスク、コンプライアンス、および統制を管理でき、チーム全体が全社的なリスクを共有して把握できます。
- AIを活用した統制マッピング:プラットフォームが自動的に複数のフレームワークにまたがる統制をマッピングし、ギャップを特定することで、規制要件の変化に迅速に対応できるよう支援します。
- 継続的なモニタリングとレポート作成:Optroはリスクと統制をリアルタイムで追跡するため、問題を早期に特定し、手動での集計作業を必要とせずにステークホルダー向けのレポートを生成できます。
5.Hyperproof
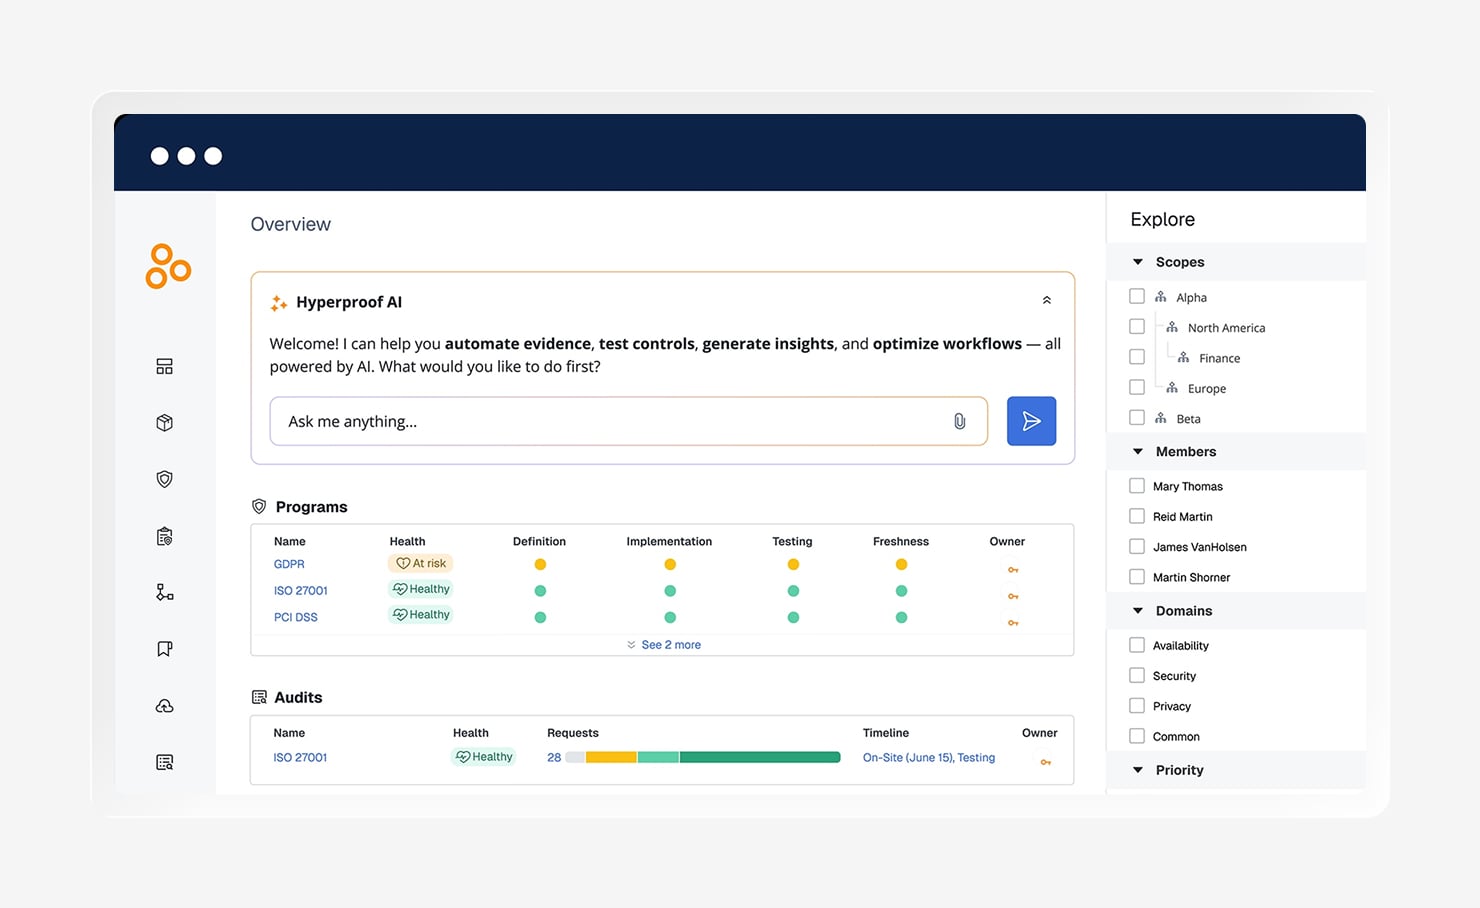
最適用途:コンプライアンス 業務
Hyperproofは、コンプライアンスチームがメールのやり取りや散在するスプレッドシートを個別に管理する代わりに、日常業務を一元的に管理できる場を提供します。タスク管理、証拠収集、フレームワークマッピングを単一のワークフローに統合しています。
コントロールの整理、責任の割り当て、反復作業の自動化、および複数のコンプライアンス・プログラム間で証拠を再利用することが容易に行えます。また、Hyperproofは幅広いビジネスツールやセキュリティツールと連携し、システムの変更に伴い証拠が自動的に取り込まれるようにします。
Hyperproofはデバイス隔離プラットフォームではありませんが、デバイス隔離などの機能をサポートするエンドポイントおよびセキュリティツールからの証拠を取り込むことができます。この柔軟性により、複数のコンプライアンスフレームワークを同時に管理する組織に適しています。
主な機能
- コンプライアンスタスク管理:1つのワークスペースから担当者の割り当て、期限の追跡、定期的なコンプライアンス業務の管理が可能であり、見落としを防ぐことができます。
- 証拠の自動収集:Hyperproofは連携したビジネスツールやセキュリティツールから証拠を自動的に取得するため、手動でのアップロード作業を削減し、文書を常に最新の状態に保つことができます。
- マルチフレームワーク対応のコントロールマッピング:SOC 2、ISO 27001、HIPAA、PCI DSSなどのフレームワーク間でコントロールや証拠を再利用できるため、監査のたびにコンプライアンスプログラムを再構築する必要がありません。
6.Secureframe
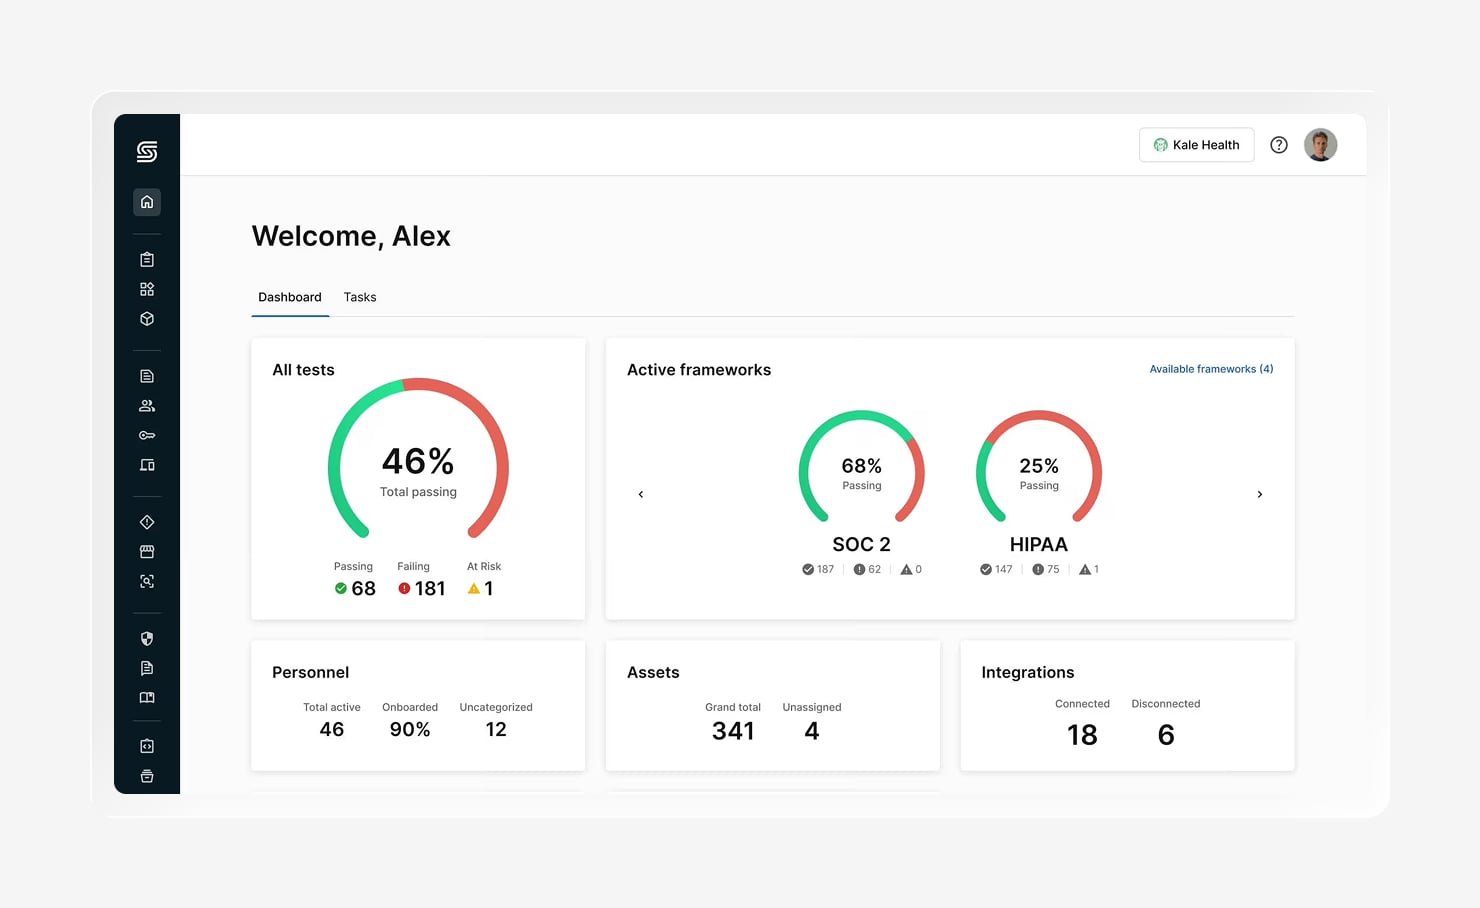
最適用途:ガイド付き オンボーディング
コンプライアンスプログラムの立ち上げは、特に初めて取り組むチームにとっては、圧倒されるような作業に感じられることがあります。Secureframeは、ガイド付きセットアップ機能によってこの課題に対処し、SOC 2、ISO 27001、HIPAA、PCI DSSなどのフレームワークに必要な手順を、無理のないペースで進められるよう支援します。
Secureframeは、すべての要件をユーザ自身で把握させるのではなく、統制、ポリシー、証拠、タスクを構造化されたワークフローに整理します。また、クラウドサービス、IDプロバイダー、人事システム、セキュリティツールと連携し、可能な限り証拠の収集を自動化することで、手作業による文書作成の負担を軽減します。
Secureframeは継続的なモニタリングもサポートしているため、コンプライアンス状況に影響を与える可能性のある変更を特定できます。エンドポイントのドリフトを監視している組織の場合、クラウドインフラストラクチャやIDシステムに加え、統合されたエンドポイントおよびデバイス管理ツールからのシグナルを、より広範なコンプライアンスプログラムの一環として収集することが可能です。
主な機能
- ガイド付きコンプライアンス設定:Secureframeは、体系化されたタスク、ポリシー、実装ガイダンスを通じて、主要なコンプライアンスフレームワークの要件を順を追って案内します。
- 証拠の自動収集:プラットフォームを既存のセキュリティツールに連携させることで、証拠を継続的に収集でき、監査時の手動によるアップロード作業を削減できます。
- 継続的な監視:プラットフォームは統合されたシステム全体の変更を追跡し、制御措置に注意が必要な場合や、裏付けとなる証拠が最新でなくなった場合にチームにアラートを送信します。
7.Sprinto
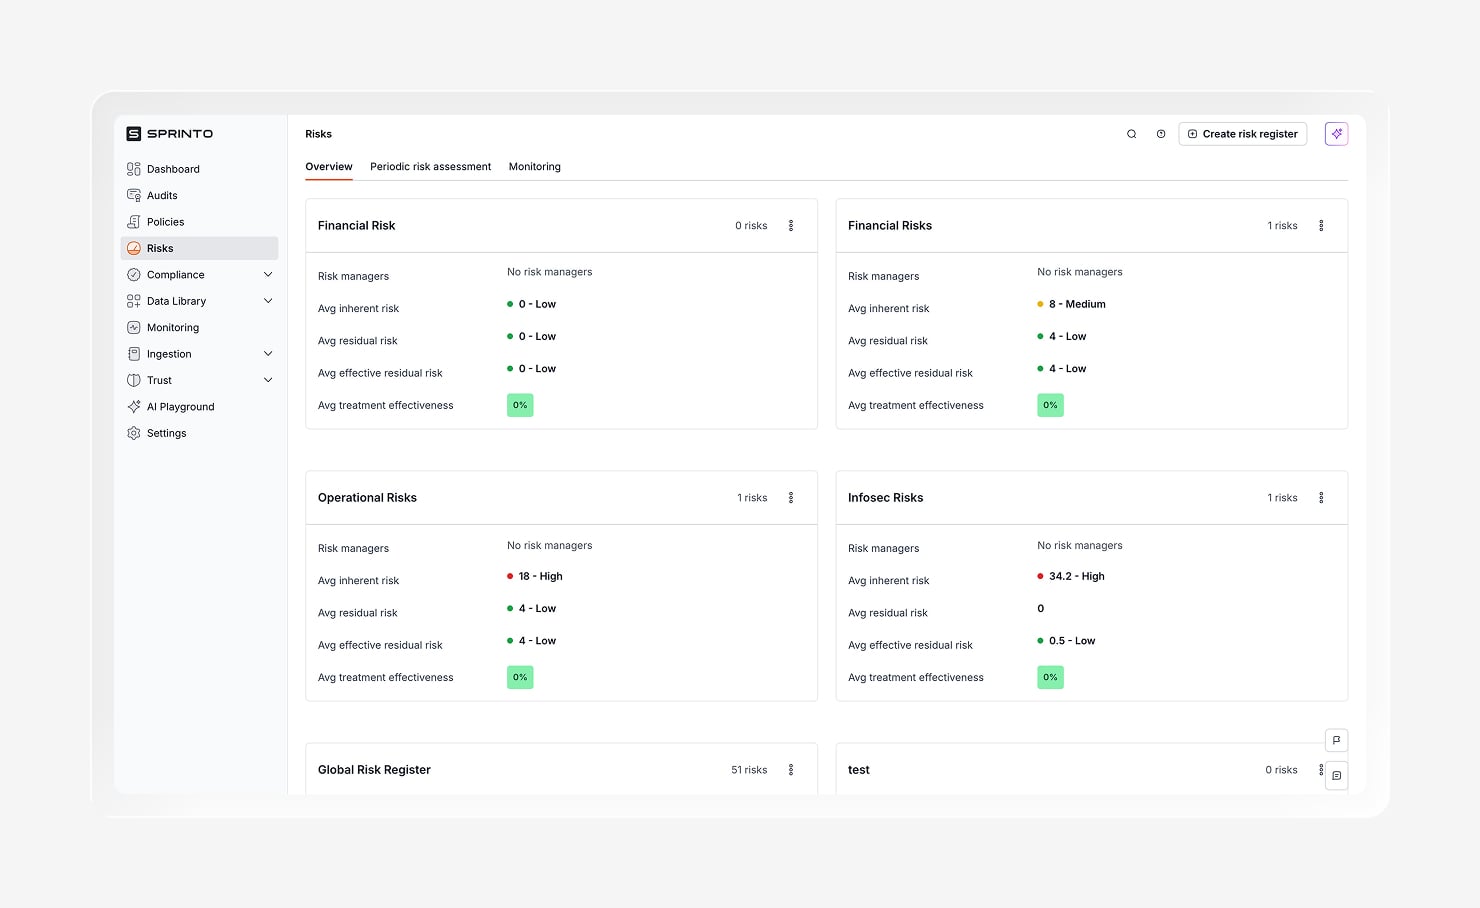
最適用途:中小企業向け 自動化
中小企業には、専任のコンプライアンスチームがないことがよくあります。1人の担当者が午前中はセキュリティ、IT、コンプライアンスを担当し、午後はサポートチケットへの対応を行うといった状況も珍しくありません。Sprintoはこうした実情を踏まえて設計されており、日常的なコンプライアンス業務を自動化することで、小規模なチームが証拠の収集に費やす時間を削減できるようにします。
このプラットフォームは、SOC 2、ISO 27001、HIPAA、GDPRなどのフレームワークに対応しています。クラウドインフラ、IDプロバイダー、人事システム、開発ツールと連携し、コントロールの監視や注意が必要な問題の特定などの処理を行います。 日常業務の多くはバックグラウンドで実行され、チームはダッシュボードやアラートを通じて常に最新情報を把握できます。
そのため、Sprintoは、中小企業が直面する主要なサイバー脅威に対応しつつセキュリティプログラムを構築しようとする組織にとって、実用的な選択肢となります。新たなリスクが出現しても、継続的な監視と自動化されたワークフローにより、手作業のプロセスを増やすことなく可視性を維持することができます。
主な機能
- 証拠の自動収集:Sprintoは、連携された業務およびセキュリティツールから監査証拠を収集し、年間を通じて繰り返される手作業を削減します。
- 継続的な統制モニタリング:コンプライアンス統制を継続的に追跡し、監査上の指摘事項となる前に、フォローアップが必要な問題を特定します。
- 組み込みのワークフロー管理:タスクの割り当て、進捗の追跡、および複数のフレームワークやチームメンバーにわたるコンプライアンス活動の体系的な管理が可能です。
8.Scrut Automation
最適な用途:複数のコンプライアンス・フレームワーク に対応
新しいコンプライアンス・フレームワークが導入されるたびに、新たな一連の統制、証拠の提出要求、および期限が生じます。Scrut Automation を使用すると、各フレームワークを個別に管理するのではなく、複数のフレームワークにまたがる共通の統制をマッピングできるため、こうした重複作業を削減できます。成長中の企業にとって、これにより新しいコンプライアンス・プログラムへの展開をより管理しやすくなります。
このプラットフォームは、継続的な監視、自動化された証拠収集、リスク管理、ベンダー評価を1つのワークスペースに統合しています。クラウドプロバイダー、IDプラットフォーム、コードリポジトリ、ビジネスアプリケーションと連携し、手動での更新に頼ることなくコンプライアンスデータを常に最新の状態に保ちます。
また、Scrut を使用することで、管理対象システムを超えたリスクについても可視性を高めることができます。例えば、資産の検出および監視機能を自社のセキュリティプロセスと併用することで、承認されていないアプリケーションやサービスがコンプライアンスやセキュリティ上のギャップを引き起こす「シャドーIT」に関連する問題を特定することが可能です。
主な機能
- マルチフレームワーク対応のコンプライアンス管理:Scrut Automation を使用すると、SOC 2、ISO 27001、HIPAA、PCI DSS、GDPR などの基準にまたがるコントロールをマッピングし、要件が重複する部分では証拠を再利用できます。
- 継続的な証拠収集:Scrut Automationは、クラウド、ID、ビジネスシステムと連携し、年間を通じてコンプライアンスの証拠を自動的に収集・整理します。
- リスクおよびベンダー管理:コンプライアンス活動と並行して、組織のリスクやサードパーティベンダーを追跡できるため、セキュリティおよびコンプライアンスプログラムの全体像を把握できます。
9.LogicGate
最適用途:リスク ワークフロー
LogicGateはワークフロー主導のアプローチを採用しており、リスク、コンプライアンス、監査、およびサードパーティ評価に関するプロセスを、固定されたテンプレートに無理に当てはめるのではなく、構築・カスタマイズすることができます。
同プラットフォームは設定可能なワークフローを中核としており、リスクが組織内を流れるにつれて、チームがレビュー、承認、通知、是正措置を自動化できるよう支援します。ビジネスツールやセキュリティツールとの連携により情報の流れが維持され、ダッシュボードでは未処理事項や期限切れ事項、次に注力すべき事項を可視化できます。
LogicGateは、より広範なGRCプログラムの一環としてランサムウェアへの備えを強化したい組織にも最適です。ランサムウェア防止ツールそのものではありませんが、リスク評価の調整、管理措置の文書化、是正措置の進捗追跡、および対応プロセスが適切に遵守されていることの証明を支援します。
主な機能
- 設定可能なリスクワークフロー:大規模なカスタム開発を必要とせずに、リスク評価、コンプライアンス審査、ポリシーの承認、是正措置のためのワークフローを構築できます。
- 一元化されたリスク登録簿:リスクと統制、および軽減策を一か所で追跡できるため、組織全体で各課題がどのように関連しているかを把握できます。
- 自動化とレポート機能:日常的なタスク、通知、承認を自動化的するとともに、ダッシュボードやレポートを活用して進捗状況を監視し、意思決定を支援します。
10.ServiceNow IRM
最適用途:大企業向けの IRM
ServiceNow Integrated Risk Management(IRM)は、大規模企業向けに設計されており、リスク、コンプライアンス、ポリシー管理、および監査活動を統合します。ガバナンスやコンプライアンス業務を幅広い事業運営と結びつけ、チームが評価を自動化し、一元的な場所から是正措置を管理できるよう支援します。
すでにITやセキュリティ運用にServiceNowを利用している組織は、リスクおよびコンプライアンスプログラムを個別に管理するのではなく、既存のワークフローをそれらに拡張することができます。
また、ServiceNow IRMは、プラットフォーム全体のセキュリティツールやワークフローと連携することで、脆弱性管理もサポートします。リスク管理チームは、コンプライアンス活動と並行して、検出結果の優先順位付け、是正タスクの割り当て、進捗状況の追跡を行うことができ、技術的な問題がビジネスリスク全体にどのような影響を与えるかを把握するのに役立ちます。
主な機能
- 統合されたリスク管理ワークフロー:ServiceNow では、設定可能なワークフローを備えた共有プラットフォームから、リスク評価、ポリシーの例外、コンプライアンス活動、および是正措置を管理できます。
- リスクベースのレポート:ダッシュボードやレポートツールにより、ステークホルダーはチーム横断的な企業リスクや是正措置の進捗状況を可視化できます。
- プラットフォームの統合:このプラットフォームを他のServiceNow製品やサードパーティ製のセキュリティツールと連携させることで、リスク、監査、コンプライアンス、IT運用を統一されたワークフローに統合できます。
11.NinjaOne
最適用途:IT運用における コンプライアンス
NinjaOneは、コンプライアンスの運用面に重点を置き、デバイス管理、エンドポイント監視、パッチ管理、およびリモート管理を単一のプラットフォームに統合しています。
このプラットフォームは、ITチームが日常的なメンテナンスの自動化、ソフトウェアの展開、デバイスの健全性の監視、システムの最新状態の維持を行うのを支援します。また、特に一貫したエンドポイント管理の実践を証明する必要がある組織において、内部ポリシーや外部のコンプライアンス要件をサポートするレポート機能と資産の可視性を提供します。
NinjaOneはコンプライアンス専用のプラットフォームではありませんが、多くのコンプライアンスプログラムにおいて重要な支援的役割を果たします。安全で適切に管理されたデバイスの維持や運用活動の記録を支援することで、多くのセキュリティおよび規制フレームワークが依存するエンドポイントデータや運用記録を提供します。
主な機能
- エンドポイントおよびデバイス管理:1つのダッシュボードから、Windows、macOS、Linux、およびモバイルデバイスを追跡・管理します。
- 自動化されたパッチ管理:自動化されたポリシーを用いてオペレーティングシステムやサードパーティ製アプリケーションの更新を展開し、セキュリティおよびコンプライアンス上のギャップを軽減します。
- リモート監視とレポート作成:組み込みの監視およびリモート管理ツールを通じて、デバイスの状態を追跡し、運用レポートを生成し、問題に迅速に対応します。
コンプライアンス管理ソフトウェア選びのポイント
優れたコンプライアンス管理ツールは、監査の負担を軽減します。導入を決定する前に、機能一覧にとどまらず、そのソフトウェアが自社のワークフロー、チーム、およびサポートが必要なフレームワークにどのように適合するかを検討してください。
評価すべきポイントは以下の通りです:
- 対応フレームワーク:SOC 2、ISO 27001、HIPAA、PCI DSS、GDPRなど、現在必要なコンプライアンス基準から検討を始めましょう。対応フレームワークが多いからといって、必ずしも優れているわけではありません。むしろ、一般的なチェックリストを手作業で処理するのではなく、実際の制御を徹底するシステムに注目してください。
- 統合の深度:コンプライアンスプラットフォームは、すでに活用しているツールと連携できる必要があります。例えば、組織でIru Endpoint Managementを使用してシステムを接続し、ワークフローを自動化している場合、そのソフトウェアがそれらの統合を活用できるかどうかを確認してください。
- 証拠の自動化:年間を通じて証拠を自動的に収集・検証するプラットフォームを利用すれば、反復的な作業にかかる時間を大幅に削減でき、監査直前の慌ただしい対応を減らすことができます。
- 継続的な監視:継続的な監視により、設定の逸脱、コントロールの失敗、または証拠の欠落が大きな問題になる前に、チームがそれらを発見できるようになります。単に問題を対処するだけでなく、それらのギャップを修正することで、常に監査対応可能な状態を維持できるツールを探してください。
- IT環境への対応:エンドポイント管理がコンプライアンス戦略の一部である場合は、Macのパッチ管理を扱うツールとの連携機能があるか確認してください。デバイスの更新を維持することは、多くのセキュリティフレームワークに共通する要件です。
- 総コスト:導入、トレーニング、継続的な運用管理、およびチームが長期的にコンプライアンス管理に費やす時間を考慮してください。
- 拡張性:適切なプラットフォームは、チームの成長に合わせて拡張できるものでなければなりません。例えば、大規模なAppleデバイスの展開にADE登録を利用している組織は、デバイス数の増加や変化するコンプライアンス要件に対応できるソフトウェアを選ぶべきです。
Iruでコンプライアンス管理を自動化
コンプライアンスは、ユーザ、デバイス、IDを管理する同じプラットフォーム上で実行されることで、より容易になります。Iruのコンプライアンスソフトウェアは、連携していないツールから証拠を断片的に集める代わりに、証拠の収集を自動化し、適切な管理項目に紐付けます。これにより、環境の変化に合わせてコンプライアンスプログラムを常に最適化できます。
また、エンドポイントやIDを管理するプラットフォームに統合されているため、チームは監査の準備に費やす時間を削減し、セキュリティの向上により多くの時間を割くことができます。すべてが連携し、常に最新の状態に保たれ、必要な時にすぐに利用可能です。
無料デモをご予約 いただき、Iruがどのようにして組織を常に監査対応可能な状態に保つのに役立つかをご確認ください。