

Cuenta los agentes que se ejecutan en un solo ordenador portátil de tu parque informático. Es posible que tengas uno para la detección, otro para la gestión, otro para el cumplimiento normativo y otro para la identidad.
CrowdStrike suele ser solo el primero de ellos.
CrowdStrike Falcon es una de las marcas más reconocidas en seguridad de terminales, conocida por la detección y respuesta en terminales (EDR), la detección y respuesta ampliadas (XDR) y la inteligencia sobre amenazas. Su capacidad de detección es sólida, pero conlleva licencias de gama alta y una curva de aprendizaje pronunciada. Además, no se diseñó para la gestión de dispositivos, la identidad ni el cumplimiento normativo.
Si estás evaluando alternativas a CrowdStrike, es probable que busques algo más completo y más fácil de manejar. Esta guía repasa siete de las mejores opciones, incluyendo sus puntos fuertes más destacados y para qué es adecuada cada una.
¿Qué es CrowdStrike?
CrowdStrike es una plataforma de seguridad de terminales nativa de la nube que detecta y detiene las amenazas en todo tu parque de dispositivos. Su plataforma Falcon combina EDR, XDR, inteligencia sobre amenazas y respuesta a incidentes en un único agente ligero, respaldado por un amplio equipo gestionado de caza de amenazas.
Es posible que te plantees otras alternativas cuando los costes de licencia sean elevados o cuando un equipo de TI reducido busque una administración más sencilla y una gestión unificada de terminales (UEM) más sólida con menos herramientas. Es posible que algunos también busquen una mayor compatibilidad con el ecosistema que ya utilizan, ya sea Microsoft, Apple o Palo Alto.
De un vistazo: alternativas a CrowdStrike
| Alternativa | Ideal para | UEM | Valoración en G2 |
|---|---|---|---|
| Iru | Consolidación de TI y seguridad | Sí | 4,7/5 |
| SentinelOne Singularity | Protección autónoma de terminales | Limitada | 4,7/5 |
| Microsoft Defender XDR | Entornos de Microsoft | Parcial | 4,5/5 |
| Palo Alto Cortex XDR | SOC empresariales | No | 4,5/5 |
| Sophos MDR | Equipos de seguridad reducidos | Limitado | 4,7/5 |
| TrendAI Vision One | Entornos híbridos | Limitado | 4,7/5 |
| Bitdefender GravityZone | Organizaciones que buscan una buena relación calidad-precio | Parcial | 4,1/5 |
1. Iru
Ideal para: Consolidar las TI y la seguridad
Valoración de G2: 4,7/5
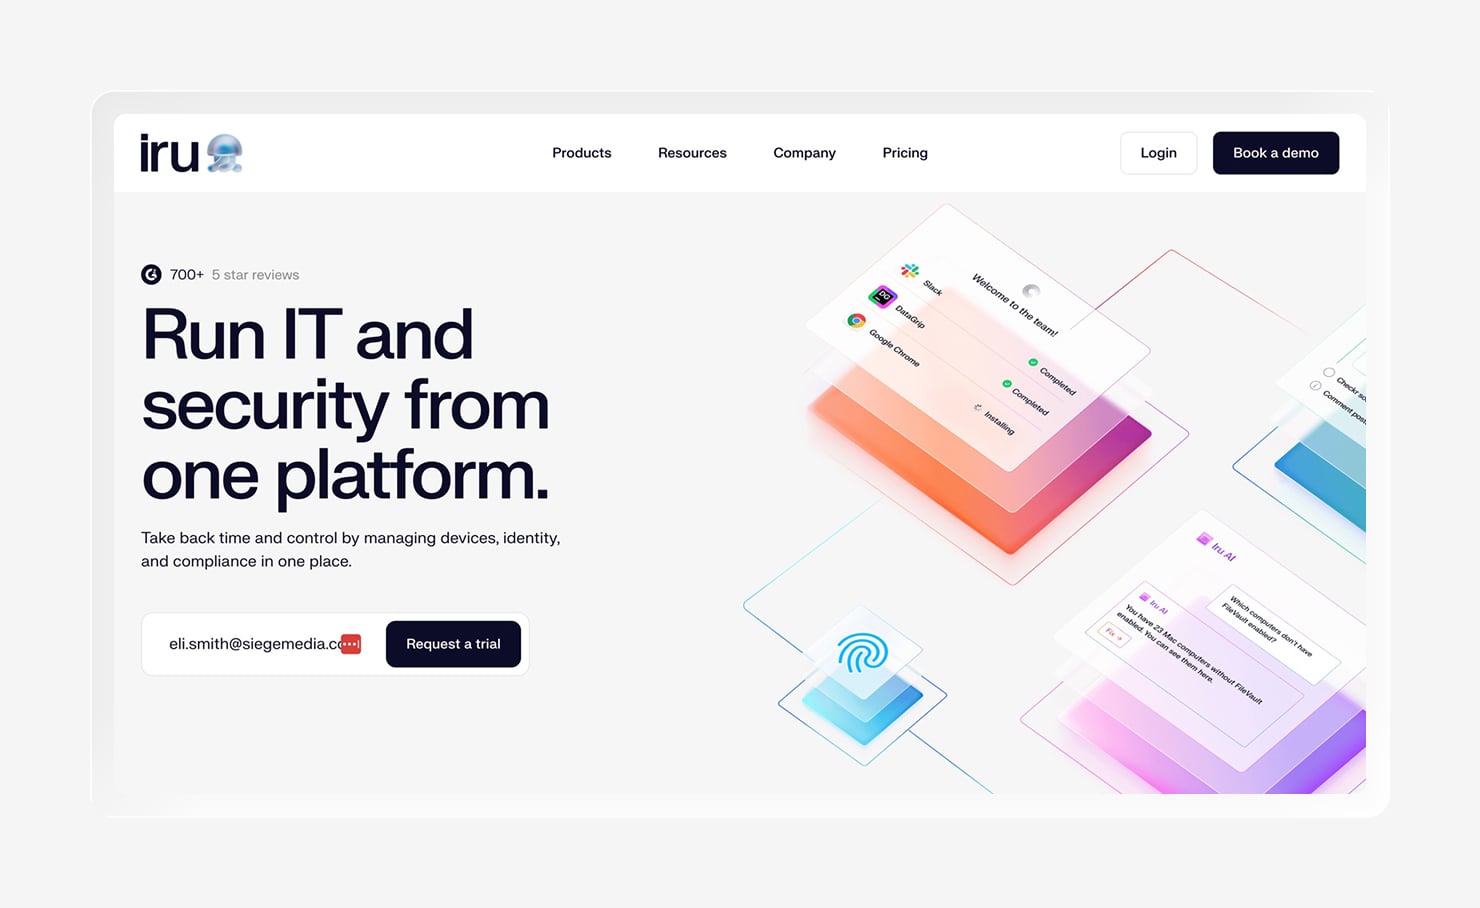
Si utilizas CrowdStrike para la detección, pero sigues teniendo que hacer malabarismos con herramientas independientes para la gestión de dispositivos y el cumplimiento normativo, Iru está diseñado para consolidarlas en una única plataforma. Iru es una plataforma unificada de seguridad y terminales que combina la gestión de terminales, EDR, gestión de vulnerabilidades, identidad de los empleados y cumplimiento normativo en un único agente ligero.
Esto hace que Iru sea una opción ideal si utilizas CrowdStrike para la detección, pero sigues utilizando herramientas independientes para la gestión de dispositivos y el cumplimiento normativo. Iru integra todo ello en una única plataforma, lo que reduce la complejidad para los equipos reducidos de TI y seguridad. Esto ayuda a las organizaciones del mercado medio que desean consolidar sus sistemas en lugar de añadir otra herramienta.
Características:
- Gestión unificada de terminales (UEM): gestiona y configura políticas en macOS, Windows, iOS y Android desde una única consola.
- Seguridad integrada de terminales (EDR): detecta y corrige amenazas con EDR integrado y gestión de vulnerabilidades, que se ejecutan en el mismo agente que gestiona el dispositivo.
- Gestión de identidades de los empleados: vincula la confianza del dispositivo a la identidad, de modo que solo los dispositivos seguros y que cumplen con la normativa puedan acceder a los recursos de la empresa.
- Automatización del cumplimiento normativo: Asigne de forma continua los controles a marcos comunes y recopile pruebas listas para auditorías que reflejen el estado real de los dispositivos.
- Implementación sin intervención: envía un dispositivo directamente a un empleado, quien lo desembala y lo configura automáticamente, sin necesidad de intervención manual por parte del departamento de TI.
- Flujos de trabajo de corrección automatizados: corrige automáticamente las desviaciones cuando un dispositivo incumpla la política, en lugar de tener que gestionar las incidencias manualmente.
- Gestión de parches: Mantén actualizados los sistemas operativos y las aplicaciones de terceros en toda la flota mediante la aplicación forzada y automatizada de parches.
- Visibilidad y generación de informes centralizados: consulta el estado de los dispositivos, la seguridad y el cumplimiento normativo de toda la flota en un único panel de control.
2. SentinelOne Singularity
Ideal para: Protección autónoma de terminales
Puntuación en G2: 4,7/5
De todas las opciones aquí presentadas, SentinelOne Singularity es la que más a menudo se menciona como alternativa equivalente a CrowdStrike. Ejecuta la detección basada en IA directamente en el terminal, por lo que puede identificar y neutralizar amenazas por sí misma. Su motor Storyline también puede reconstruir cada ataque en una línea temporal clara para su investigación.
SentinelOne es ideal para equipos que desean sustituir la detección y respuesta de CrowdStrike por una automatización sólida y menos ajustes manuales, especialmente para equipos de seguridad más reducidos. No obstante, la plataforma se centra en la seguridad de los terminales, por lo que seguirá siendo necesario combinarla con herramientas independientes para la gestión de dispositivos, la identidad o el cumplimiento normativo.
Características:
- Detección autónoma de amenazas mediante IA: SentinelOne detecta y responde en tiempo real con IA integrada en el agente, sin necesidad de esperar a una consulta en la nube.
- Capacidades de EDR/XDR: la plataforma amplía la detección a la identidad, la nube y la telemetría de red en una única consola.
- Corrección automatizada: elimina procesos, pone archivos en cuarentena y aísla los dispositivos afectados sin intervención de los analistas.
- Análisis de comportamiento: Storyline correlaciona las actividades relacionadas en una única narrativa del ataque para acelerar la investigación.
- Restauración tras un ataque de ransomware: la plataforma restaura los archivos cifrados o alterados a su estado anterior al ataque en los dispositivos Windows compatibles.
- Amplia compatibilidad con sistemas operativos: SentinelOne protege macOS, Windows y Linux, con compatibilidad desde el primer día para las nuevas versiones de macOS.
3. Microsoft Defender XDR
Ideal para: entornos de Microsoft
Puntuación en G2: 4,5/5
Microsoft Defender XDR unifica la detección de amenazas en terminales, identidades, correo electrónico y la nube, reuniendo señales de diversos productos de Defender en una única vista de incidentes. Al estar integrado en Microsoft 365, se conecta de forma nativa con Entra ID y Microsoft Sentinel sin necesidad de instalar agentes adicionales.
Defender es la opción ideal para tu equipo si ya ha invertido en Microsoft 365, ya que puede sustituir a una herramienta independiente para terminales con un coste de licencia adicional mínimo o nulo. Fuera del ecosistema de Microsoft, esa ventaja se desvanece y los argumentos a su favor se debilitan.
Características:
- Detección y respuesta en terminales: cubre Windows, macOS, Linux y dispositivos móviles a través de Defender for Endpoint.
- XDR unificado: correlaciona las amenazas en dispositivos finales, identidades, correo electrónico y aplicaciones en la nube en un único portal.
- Integración con Microsoft Sentinel: sincroniza incidentes y alertas de forma bidireccional para crear una única cola de investigación.
- Gestión de vulnerabilidades: identifica y prioriza las exposiciones de los dispositivos junto con la detección.
- Investigación y respuesta automatizadas: clasifica las alertas y corrige las amenazas comunes sin necesidad de intervención manual.
4. Palo Alto Cortex XDR
Ideal para: Centros de operaciones de seguridad (SOC) empresariales
Puntuación en G2: 4,5/5
Palo Alto Cortex XDR es una plataforma empresarial que integra datos de terminales, redes, la nube e identidades en un único motor de detección. Aplica inteligencia artificial y análisis de comportamiento para correlacionar señales entre terminales, redes, la nube e identidades, y a continuación rastrea cada alerta hasta su causa raíz, de modo que los analistas puedan ver las rutas completas de los ataques.
Cortex XDR es adecuado para grandes empresas y equipos maduros de centros de operaciones de seguridad (SOC), y resulta más eficaz cuando ya se utilizan otras herramientas de Palo Alto. La contrapartida es que los precios y la configuración avanzada implican una curva de aprendizaje pronunciada que los administradores experimentados suelen necesitar tiempo para dominar.
Características:
- Detección de amenazas entre dominios: correlaciona las señales de los terminales, la red, la nube y las identidades para detectar ataques que abarcan múltiples vectores.
- Prevención en los terminales: bloquea los exploits de día cero, el malware sin archivos y las amenazas conocidas en el dispositivo.
- Telemetría de red: añade datos de red al contexto de los terminales para ofrecer una visibilidad más completa de los ataques.
- Cobertura de la nube y la identidad: amplía la detección a las cargas de trabajo en la nube y a la actividad de identidades.
- Automatización del SOC: ejecuta guiones predefinidos para investigar y contener incidentes con menos trabajo manual.
5. Sophos MDR
Ideal para: equipos de seguridad reducidos
Puntuación en G2: 4,7/5
Sophos MDR es un servicio totalmente gestionado y disponible las 24 horas del día, no un producto que se implemente y gestione por cuenta propia. Un equipo de analistas de Sophos supervisa tu entorno, busca amenazas y toma medidas de respuesta en tu nombre. Sophos combina el aprendizaje automático y el análisis de comportamiento con la supervisión humana.
Sophos MDR es la opción ideal para equipos reducidos que carecen de un SOC integrado y que prefieren delegar la supervisión en lugar de dotarla de personal. Funciona en tus terminales, red y nube, y se integra con varias herramientas conocidas, por lo que no te ves limitado a la solución de un único proveedor para obtener cobertura.
Características:
- Supervisión gestionada las 24 horas del día, los 7 días de la semana: los analistasde Sophos vigilan su entorno sin descanso para que su equipo no tenga que hacerlo.
- Búsqueda de amenazas dirigida por personas: los expertos buscan de forma proactiva los ataques que las herramientas automatizadas pasan por alto, no se limitan a clasificar las alertas.
- Respuesta completa ante incidentes: el equipo investiga, contiene y corrige las amenazas activas, incluyendo el análisis de la causa raíz.
- Amplia integración de herramientas: Sophos funciona con la mayoría de las soluciones de seguridad existentes de cientos de fuentes de terceros, no solo con sus propios productos.
- Respuesta asistida por IA: el aprendizajeautomático gestiona los casos rutinarios con rapidez, mientras que los analistas supervisan y asumen la responsabilidad del resultado.
6. TrendAI Vision One
Ideal para: entornos híbridos
Puntuación en G2: 4,7/5
TrendAI Vision One (antes Trend Micro Vision One) es una plataforma XDR que correlaciona la telemetría de los terminales, el correo electrónico, los servidores, la nube y la red, de modo que los datos no quedan aislados en diferentes herramientas. Se apoya en la dilatada trayectoria de Trend en la protección del correo electrónico y los terminales, añadiendo una gestión de riesgos de la superficie de ataque que evalúa tu exposición, para que tu equipo sepa qué debe solucionar primero.
Vision One es ideal para empresas y entornos híbridos que desean una visión única de múltiples capas, especialmente cuando se utiliza una combinación de sistemas en la nube y locales. Sin embargo, para algunos, la variedad de funciones puede resultar abrumadora, al menos al principio, lo que significa que la plataforma tiene una curva de aprendizaje relativamente alta.
Características:
- XDR entre capas: correlaciona señales procedentes de terminales, correo electrónico, servidores, la nube y la red en un único motor de detección.
- EDR nativo: ofrece detección y respuesta en terminales a través de los propios sensores de Trend, en lugar de conectores de terceros.
- Gestión de riesgos de la superficie de ataque: evalúa y prioriza la exposición en todo el entorno para que puedas solucionar primero los activos más expuestos.
- Respuesta automatizada: utiliza IA y modelos de comportamiento para priorizar las alertas y coordinar la contención en todas las capas.
7. Bitdefender GravityZone
Ideal para: organizaciones que buscan una buena relación calidad-precio
Puntuación en G2: 4,1/5
Bitdefender GravityZone es una plataforma de software de protección de terminales gestionada en la nube, conocida por sus altas puntuaciones en la detección de malware y su precio relativamente bajo. Combina una sólida prevención con EDR, gestión de parches y análisis de riesgos, todo ello gestionado desde una única consola del Centro de Control.
GravityZone es ideal para equipos que buscan una protección sólida y por niveles sin tener que pagar las tarifas de EDR para grandes empresas. Los niveles superiores incluyen gestión de parches y detección en terminales. Sin embargo, sus herramientas de detección y respuesta, así como su inteligencia sobre amenazas, están menos desarrolladas que las de CrowdStrike o Palo Alto.
Características:
- Protección de terminales: Detección de malwareconstantemente alta, con módulos de aprendizaje automático y antiexploits que detectan amenazas de día cero.
- EDR: Incorpora detección y respuesta en terminales en el nivel Premium para la investigación y la respuesta más allá de la prevención.
- Gestión de parches: mantiene actualizados los sistemas operativos y las aplicaciones de terceros; incluida en el nivel Premium.
- Análisis de riesgos: Detecta errores de configuración y factores de riesgo humanos que amplían la superficie de ataque.
- Administración centralizada: gestiona políticas, implementaciones e informes para todo el parque informático desde una única consola basada en la nube.
Cómo elegir la alternativa adecuada a CrowdStrike
La mayoría de las alternativas a CrowdStrike son plataformas completas de software de seguridad para terminales. Donde difieren es en todo lo que las rodea: qué alcance tienen, qué dificultad entraña su gestión y en qué medida encajan con la infraestructura que ya tienes.
Ten en cuenta estos criterios antes de decidirte:
- Profundidad de detección y respuesta: las funciones de EDR y XDR deben ajustarse a su forma de detectar y responder a las amenazas.
- Gestión de dispositivos (UEM): si necesitas gestionar dispositivos y aplicar políticas en toda tu flota, elige una plataforma con una verdadera gestión unificada de terminales, no solo detección.
- Integraciones: la plataforma debe conectarse con las herramientas de seguridad, identidad, productividad y TI que ya utilizas.
- Facilidad de gestión: Las mejores alternativas a CrowdStrike son más fáciles de gestionar, lo que permite a tu equipo implementar y mantener la plataforma sin una gran carga administrativa.
- Automatización: Las mejores opciones automatizan tareas rutinarias como la respuesta a amenazas, la corrección, el aprovisionamiento y el cumplimiento normativo.
- Compatibilidad con el cumplimiento normativo: Lasmejores opciones agilizan la preparación de auditorías, la elaboración de informes de seguridad, la recopilación de pruebas y la gestión del cumplimiento normativo externo.
- Adecuación al tamaño de su equipo: Decida si necesita una plataforma autogestionada, orientación integrada o un servicio gestionado para suplir los recursos internos limitados.
Consigue todo lo que necesitas para la gestión de terminales y el cumplimiento normativo en una sola plataforma con Iru
La alternativa adecuada a CrowdStrike depende de lo que se quiera resolver. SentinelOne es la alternativa directa más cercana, mientras que una solución como Cortex XDR se adapta mejor a los equipos de SOC empresariales.
Iru toma un camino diferente, al reunir la gestión de terminales, el EDR, la gestión de vulnerabilidades, la identidad de los empleados y el cumplimiento normativo en un único agente. Esto cubre lo que CrowdStrike deja sin cubrir sin añadir proveedores ni complejidad. La pila integrada marca la diferencia entre gestionar una sola plataforma y tener que encajar cinco.
Reserva una demostración para ver Iru en acción.