

Cuando elegiste NinjaOne por primera vez para la gestión de terminales, probablemente te llamó la atención lo sencillo que resultaba implementarlo y gestionarlo.
Pero a medida que tu parque de Mac crece, es probable que esta plataforma centrada en los terminales ya no sea suficiente. Si necesitas una solución que gestione la seguridad, el cumplimiento normativo y la identidad de forma más nativa, esta guía te ayudará a encontrar la alternativa adecuada a NinjaOne.
Compararemos las capacidades principales, lo que hace cada plataforma de forma nativa frente a lo que hace a través de integraciones, y las ventajas e inconvenientes que los usuarios reales mencionan con más frecuencia. Al final, tendrás una idea más clara de qué plataformas te vendrán mejor.
¿Qué es NinjaOne?
NinjaOne es una plataforma de operaciones de TI basada en la nube y centrada en la supervisión y la gestión remotas. Los proveedores de servicios gestionados (MSP) y los equipos de TI internos la utilizan para supervisar terminales, automatizar la gestión de parches, ejecutar scripts y proporcionar acceso remoto en Windows, Mac y Linux.
La plataforma se ha ganado un gran número de seguidores gracias a su rápida implementación y a su interfaz sencilla. Se adapta bien a entornos con un uso intensivo de Windows y con necesidades de gestión sencillas.
Sin embargo, los equipos suelen tener que añadir herramientas independientes a su conjunto de herramientas cuando necesitan seguridad para los terminales, automatización del cumplimiento normativo o gestión de identidades, ya que NinjaOne no incluye estas funciones de forma nativa.
Las 8 mejores alternativas a NinjaOne
| Herramienta | Ideal para | Características principales frente a NinjaOne | Valoración en G2 |
|---|---|---|---|
| Iru | Equipos de TI que dan prioridad a la seguridad | Gestión de terminales, identidad de los empleados y automatización del cumplimiento normativo en un único agente | 4,7/5 |
| Microsoft Intune | Empresas que utilizan Microsoft 365 | MDM para Windows con integración de Entra ID | 4,5/5 |
| Jamf | Organizaciones que solo utilizan Apple | Controles consolidados para macOS e iOS | 4,7/5 |
| JumpCloud | Equipos que dan prioridad a la identidad | Directorio combinado con un MDM ligero | 4,5/5 |
| Atera | Equipos de TI pequeños | Tarificación por técnico con RMM y gestión de incidencias | 4,6/5 |
| ManageEngine Endpoint Central | Operaciones de TI para empresas | UEM completo con precios competitivos | 4,5/5 |
| Action1 | Equipos especializados en parches | Aplicación automatizada de parches y corrección de vulnerabilidades | 4,9/5 |
| ConnectWise RMM | TI relacionada con los MSP | Automatización y creación de scripts a gran escala | 4,2/5 |
1. Iru
- Ideal para: equipos de TI y seguridad de empresas en expansión que gestionan Mac, Windows, iOS y Android, además de requisitos de identidad y cumplimiento normativo
- Valoración en G2: 4,7/5
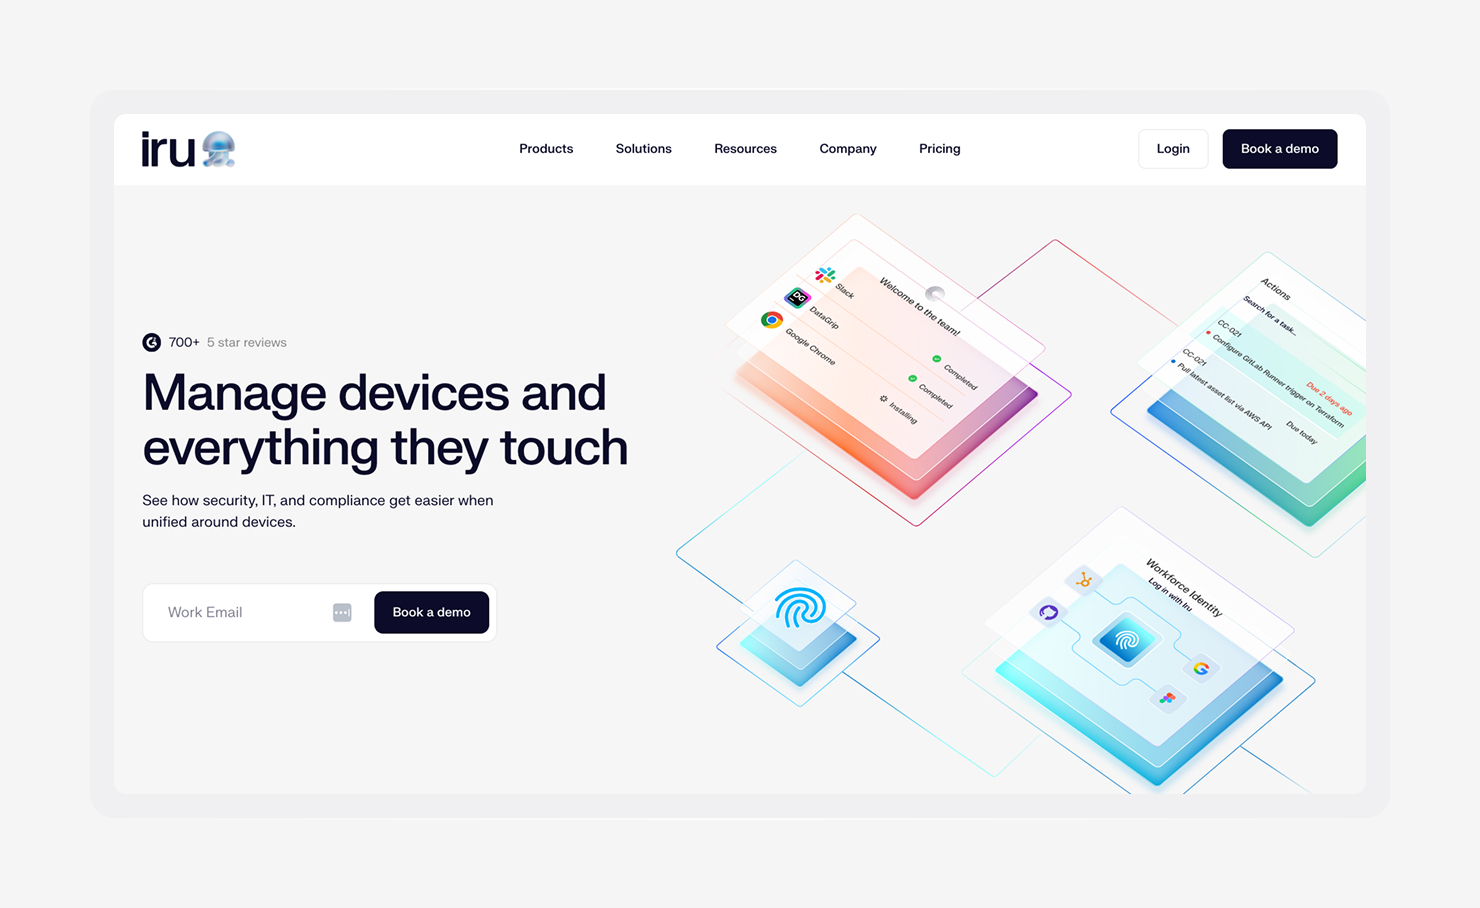
Iru funciona en Mac, Windows y Android, y elimina la necesidad de utilizar herramientas independientes para los terminales al integrar la gestión de dispositivos, la detección de amenazas y la cobertura de vulnerabilidades en una única configuración.
iOS, iPadOS y Android se conectan a través de protocolos MDM estándar, por lo que los equipos pueden ver y gestionar todos los dispositivos sin tener que cambiar de sistema. En entornos Mac, esto se nota en los detalles, con automatizaciones integradas, puntos de referencia CIS y actualizaciones gestionadas del sistema operativo.
Además, a medida que los equipos adoptan marcos normativos como SOC 2, ISO 27001 o HIPAA, Iru asigna los controles automáticamente, realiza un seguimiento del estado de preparación en tiempo real y mantiene la documentación actualizada.
La identidad sigue ese mismo modelo. Los usuarios inician sesión con claves de acceso vinculadas al dispositivo, y el acceso refleja el estado del dispositivo en ese momento. No hay que mantener una capa de identidad separada, y el estado de seguridad está siempre actualizado, lo que hace que las revisiones y auditorías resulten menos disruptivas.
Características:
- Gestión unificada de terminales para Mac, Windows y dispositivos móviles: un único agente ligero gestiona los dispositivos Mac y Windows, y los protocolos MDM estándar cubren iOS, iPadOS y Android.
- EDR integrado con detección de comportamiento y aislamiento de dispositivos: el análisisde comportamiento y las detecciones basadas en aprendizaje automático se ejecutan en Mac y Windows, y la plataforma puede aislar los terminales comprometidos sin dejar de ofrecer la posibilidad de respuesta remota.
- Gestión de vulnerabilidades con corrección automatizada: la plataforma corrige automáticamente las vulnerabilidades en Mac y Windows en función de su gravedad, sin esperar a que el departamento de TI actúe manualmente.
- Más de 350 aplicaciones con parches automáticos para Mac y Windows: una biblioteca de aplicaciones seleccionada se actualiza automáticamente, con avisos a los usuarios antes de las fechas límite y aplicación de las normas cuando es necesario.
- Automatización del cumplimiento normativo nativa de IA para SOC 2, ISO 27001 e HIPAA: la IA genera controles, los flujos de trabajo basados en tareas supervisan el estado de preparación, la validación de pruebas garantiza la precisión de los registros y el «Adaptive Evidence Map» se mantiene actualizado a medida que cambia el entorno.
- Acceso condicional de «confianza cero» con comprobaciones del estado de los dispositivos en tiempo real: la plataforma comprueba el estado de los dispositivos antes de conceder el acceso y bloquea los terminales que no cumplen los requisitos.
- Identidad de los empleados sin contraseñas de forma nativa: los usuarios se autentican con claves de acceso vinculadas al dispositivo, lo que elimina las contraseñas del proceso de inicio de sesión y reduce los ataques basados en contraseñas.
2. Microsoft Intune
- Ideal para: Organizaciones con Microsoft 365 E3 o E5 y un parque de dispositivos con predominio de Windows
- Puntuación en G2: 4,5/5
Microsoft Intune es una opción predeterminada sencilla para las organizaciones que ya utilizan Microsoft 365 E3 o E5. La plataforma encaja a la perfección si utilizas exclusivamente Windows y ya confías en Entra ID y Microsoft Defender, ya que mantiene la gestión de dispositivos, el control de acceso y la seguridad en esa misma pila de Microsoft.
Sin embargo, Intune puede parecer menos completo si se gestiona un parque de dispositivos mixto con una gran presencia de macOS. En casos como estos, los equipos suelen acabar utilizando scripts o herramientas adicionales para cubrir las carencias que las plataformas centradas en Apple podrían gestionar de forma nativa.
Características:
- MDM y UEM de Windows con control de políticas: gestiona la configuración, las actualizaciones y la aplicación de medidas de seguridad de Windows a través de las políticas de Microsoft.
- Acceso condicional con Microsoft Entra ID: comprueba el cumplimiento de los dispositivos antes de conceder acceso a Microsoft 365 y a las aplicaciones conectadas.
- Cobertura multiplataforma: gestiona dispositivos Windows, macOS, iOS, iPadOS y Android desde una única consola, con mayores capacidades en Windows.
- Protección de aplicaciones para aplicaciones de Microsoft 365: mantiene los datos de la empresa dentro de aplicaciones como Outlook y Teams sin aplicar restricciones a todo el dispositivo.
- Integración con Microsoft Defender: conecta la gestión de dispositivos y la protección contra amenazas para que puedas ver el riesgo y el estado del dispositivo de forma conjunta.
- Incluido con Microsoft 365 E3 y E5: Nosupone ningún coste adicional por usuario para las organizaciones que ya cuentan con esos planes.
3. Jamf
- Ideal para: organizaciones que dan prioridad a Apple y gestionan flotas de Mac, iPhone y iPad
- Puntuación en G2: 4,7/5
Añadir y dar formato a la captura de pantalla
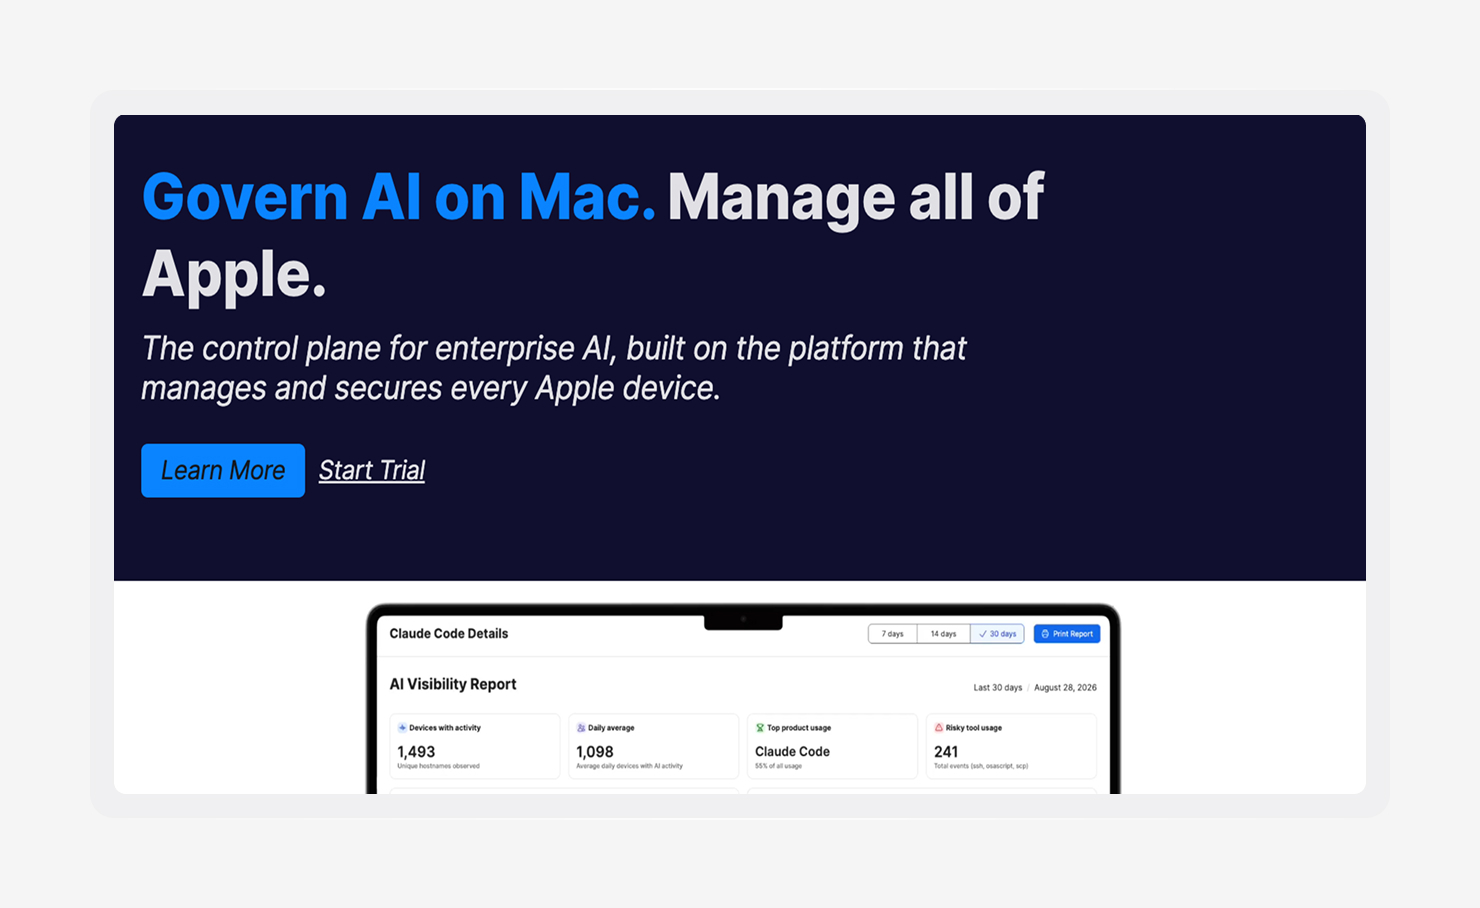
Jamf es una solución MDM consolidada y centrada en Apple que abarca macOS, iOS, iPadOS y tvOS. Se integra con Apple Business Manager y Apple School Manager para permitir la inscripción sin intervención manual. Jamf también cuenta con dos décadas de scripts y configuraciones desarrollados por la comunidad, lo que permite a los administradores realizar la configuración más rápidamente.
Las organizaciones que utilizan Windows junto con dispositivos Apple suelen necesitar un segundo MDM, ya que Jamf no es multiplataforma. La EDR sigue dependiendo de integraciones, la automatización del cumplimiento normativo no es nativa y la gestión de identidades depende de Jamf Connect, un complemento de pago.
Características:
- Gestión de macOS, iOS, iPadOS y tvOS: abarca la configuración y el control de los dispositivos de Apple con soporte específico para cada plataforma.
- Integración con Apple Business Manager y School Manager: inscribe los dispositivos automáticamente a través de los programas de aprovisionamiento de Apple, de modo que los dispositivos llegan listos para su uso.
- Amplia biblioteca de configuraciones predefinidas y scripts de la comunidad: se nutre de Jamf Nation, donde los administradores llevan años compartiendo scripts y configuraciones.
- Complemento Jamf Connect para identidades: vincula el inicio de sesión en Mac con proveedores de identidades en la nube como un producto de pago independiente.
- Integraciones con CrowdStrike y SentinelOne para EDR: conecta los controles MDM de Jamf con agentes de seguridad de terminales de terceros para equipos que necesitan detección de amenazas además de la gestión de dispositivos.
4. JumpCloud
- Ideal para: equipos de TI de tamaño pequeño a mediano en los que la gestión de identidades es un factor decisivo
- Valoración en G2: 4,5/5
JumpCloud es una plataforma de directorio abierto que combina la gestión de identidades de usuario con un MDM ligero para Mac, Windows y Linux. Los equipos que deseen centralizar la gestión de identidades y dispositivos sin necesidad de mantener herramientas separadas pueden considerarla una opción práctica con un punto de entrada sin complicaciones (incluido un plan gratuito para hasta 10 usuarios y dispositivos).
Las limitaciones se hacen evidentes a medida que las necesidades de seguridad y cumplimiento normativo se vuelven más exigentes. La gestión del ciclo de vida de las aplicaciones es más limitada que la que ofrecen las plataformas dedicadas a los terminales, las opciones de políticas de seguridad son más restringidas y JumpCloud no incluye EDR nativo ni automatización del cumplimiento normativo.
Teniendo todo esto en cuenta, JumpCloud suele ser más adecuado para equipos en los que la identidad es lo primero y la gestión de terminales se mantiene bastante sencilla.
Características:
- Directorio en la nube con SSO y MFA: gestiona las identidades de los usuarios, el acceso a las aplicaciones y las políticas de autenticación desde un directorio alojado en la nube.
- MDM multiplataforma para Mac, Windows y Linux: registra y gestiona dispositivos en distintos sistemas operativos con una aplicación coherente de las políticas.
- Compatibilidad con RADIUS y LDAP: se integra con controles de acceso a la red y aplicaciones heredadas que utilizan dichos protocolos.
- Gestión básica de parches: automatiza las actualizaciones del sistema operativo y de las aplicaciones en todos los dispositivos gestionados, aunque con un alcance menor que el de las plataformas dedicadas a la aplicación de parches.
- Políticas de cumplimiento de los dispositivos: aplica los requisitos mínimos de seguridad en todos los dispositivos registrados e informa del estado de cumplimiento.
5. Atera
- Ideal para: equipos de TI pequeños y medianos y proveedores de servicios gestionados (MSP) en los que la tarificación por dispositivo dificulta la escalabilidad
- Puntuación en G2: 4,6/5
Atera es una plataforma de RMM (gestión remota de equipos) y automatización de servicios profesionales nativa de la nube que cobra por técnico en lugar de por dispositivo. Este modelo de precios puede facilitar mucho la escalabilidad, ya que cada técnico puede dar soporte a un número ilimitado de dispositivos en equipos en los que el número de terminales no deja de crecer.
Atera también incluye Atera Copilot, que automatiza la resolución de incidencias y los flujos de trabajo rutinarios de TI. La seguridad sigue dependiendo de integraciones de terceros, y la plataforma carece de automatización nativa del cumplimiento normativo o de gestión de identidades.
Esto hace que Atera sea una opción sólida para equipos que buscan RMM, gestión de incidencias y acceso remoto en un único lugar, sin la presión de los precios por dispositivo. Si la seguridad o el cumplimiento normativo pasan a ser una parte más importante del trabajo, seguirás necesitando otras herramientas.
Características:
- Tarifa plana por técnico con dispositivos ilimitados: cobra una tarifa plana por técnico en lugar de por dispositivo, lo que elimina los costes adicionales a medida que aumenta el número de terminales.
- RMM, PSA y acceso remoto en un solo paquete: gestiona la supervisión, la gestión de incidencias y el control remoto desde la misma plataforma.
- Automatización basada en IA a través de Atera Copilot: automatiza la resolución de tickets y las tareas habituales de TI mediante el asistente de IA de Atera.
- Gestión de parches para Windows y Mac: implementa actualizaciones del sistema operativo y de las aplicaciones en los terminales gestionados, ya sea de forma programada o bajo demanda.
- Integraciones de seguridad de terceros: se conecta con proveedores, como Bitdefender y Webroot, para la protección de los terminales, ya que Atera no incluye una capa de seguridad nativa.
6. ManageEngine Endpoint Central
- Ideal para: equipos de operaciones de TI de medianas empresas que gestionan entornos complejos con sistemas operativos mixtos
- Valoración en G2: 4,5/5
ManageEngine Endpoint Central es una plataforma madura y unificada de gestión de terminales que abarca Windows, macOS, Linux, iOS y Android. Los equipos de TI del mercado medio suelen recurrir a ella por su amplia cobertura de parches, la implementación de software y la generación de informes multiplataforma a un precio competitivo.
La contrapartida es que la interfaz es compleja y se asemeja a una plataforma heredada más tradicional. Sacarle el máximo partido requiere recursos administrativos dedicados, y los equipos que provienen de herramientas nativas en la nube más ligeras pueden encontrar que la puesta en marcha lleva mucho tiempo.
Endpoint Central ofrece una sólida cobertura multiplataforma, lo que resulta ideal para equipos de TI más grandes con entornos de sistemas operativos complejos y suficiente capacidad administrativa para configurarla adecuadamente. A los equipos más reducidos, o a aquellos a los que les preocupa sobre todo la gestión de dispositivos Apple, a menudo les resulta menos atractivo el equilibrio entre funcionalidades y complejidad.
Características:
- UEM multiplataforma para Windows, Mac, Linux, iOS y Android: gestiona dispositivos en los principales sistemas operativos con una aplicación coherente de las políticas.
- Gestión de parches de terceros para más de 1.100 aplicaciones: amplía la aplicación de parches del sistema operativo a una amplia biblioteca de aplicaciones de terceros.
- Implementación de software y resolución remota de problemas: distribuye software a los dispositivos de forma remota y se conecta a los terminales para ofrecer asistencia práctica.
- Informes de vulnerabilidades y cumplimiento normativo: genera informes que ayudan a los equipos a realizar un seguimiento de los parámetros de seguridad y a preparar las auditorías.
- Integración con ManageEngine ServiceDesk Plus: redirige los eventos de los terminales a ServiceDesk Plus para que los equipos de TI puedan trabajar desde un flujo de tickets ya existente.
- Opciones de implementación local y en la nube: funciona como RMM autohospedado o como servicio en la nube.
7. Action1
- Ideal para: equipos de TI cuya principal diferencia con NinjaOne radica en la fiabilidad de la aplicación de parches y la corrección de vulnerabilidades
- Puntuación en G2: 4,9/5
Action1 es una plataforma nativa de la nube diseñada en torno a la gestión automatizada de parches y la corrección de vulnerabilidades. Para los equipos que buscan una mayor fiabilidad en la aplicación de parches, una cobertura más amplia de aplicaciones de terceros o una corrección más rápida de la que tienen actualmente, ofrece una alternativa específica. La aplicación de parches en Windows y macOS es su principal punto fuerte, y las reseñas suelen destacar la fiabilidad y la rapidez de configuración como ventajas destacadas.
Un plan gratuito para los primeros 200 terminales facilita su evaluación antes de realizar el pago. La visibilidad en tiempo real de los terminales y el despliegue de software completan las capacidades de la plataforma.
Action1 no es un sustituto completo de una solución RMM. La gestión de incidencias, la supervisión remota y la gestión de identidades quedan fuera de su ámbito de actuación, por lo que los equipos que deseen sustituir una pila completa de gestión de TI suelen necesitar una solución más amplia.
Características:
- Gestión automatizada de parches para el sistema operativo y aplicaciones de terceros: implementa actualizaciones para cientos de aplicaciones según un calendario o en función de la gravedad de la vulnerabilidad.
- Flujos de trabajo de corrección de vulnerabilidades: identifica el software vulnerable en todo el parque informático y automatiza los pasos de corrección.
- Visibilidad de los terminales en tiempo real: muestra el inventario de software actual y el estado de los dispositivos en todos los terminales gestionados.
- Implementación de software: envía aplicaciones de forma remota a los dispositivos gestionados.
- Configuración ligera y nativa de la nube: funciona sin infraestructura local y, por lo general, se implementa rápidamente.
8. ConnectWise RMM
- Ideal para: proveedores de servicios gestionados (MSP) y equipos de operaciones de TI de gran tamaño con necesidades de automatización a gran escala
- Puntuación en G2: 4,2/5
ConnectWise es una de las marcas más consolidadas de la categoría, con funciones de scripting, supervisión automatizada y amplias integraciones en todo su ecosistema. Los MSP y los equipos de operaciones de TI de mayor tamaño que gestionan un gran volumen de terminales suelen sacarle el máximo partido.
Solo hay que tener en cuenta que su potencia conlleva una curva de aprendizaje más pronunciada. La interfaz y la configuración parecen más maduras que las de las herramientas modernas nativas de la nube, y la puesta en marcha suele llevar más tiempo. Para los equipos que desean automatizar en gran medida, la compensación puede seguir teniendo sentido.
Sin embargo, para los equipos de TI internos, la plataforma puede parecer más pesada de lo que el trabajo requiere, especialmente cuando la gestión de Mac o la seguridad de los terminales es más importante que la profundidad de la automatización al estilo de los MSP.
Características:
- RMM con scripts y automatización: ejecuta scripts personalizados y flujos de trabajo automatizados en todos los dispositivos finales.
- Supervisión remota y alertas: supervisa continuamente el estado y el rendimiento de los dispositivos y activa alertas cuando se producen desviaciones.
- Gestión de parches: automatiza las actualizaciones del sistema operativo y del software en todos los terminales gestionados con controles de programación y aprobación.
- Integraciones con el ecosistema de ConnectWise: se conecta a ConnectWise Manage para la gestión de incidencias y a ScreenConnect para el acceso remoto.
- Integraciones de seguridad de terceros: se conecta con proveedores de seguridad externos para la protección de los terminales.
Reúne dispositivos, identidades y cumplimiento normativo en una sola plataforma
Elige Iru si deseas contar con gestión de terminales, identidad de los empleados y automatización del cumplimiento normativo en un solo lugar, para que tu equipo dedique menos tiempo a integrar herramientas y más tiempo a garantizar que todo funcione sin problemas. Reserva una demostración para ver cómo se adapta Iru a tu entorno.