

管理対象のノートPC1台で実行されているエージェントの数を数えてみてください。検知用、管理用、コンプライアンス用、そしてID管理用と、それぞれ1つずつあるかもしれません。
通常、CrowdStrikeはそのうちの最初の1つに過ぎません。
CrowdStrike Falconは、エンドポイントセキュリティ分野で最も知名度の高い製品の一つであり、エンドポイント検出・対応(EDR)、拡張検出・対応(XDR)、および脅威インテリジェンスで知られています。その検出能力は優れていますが、プレミアムライセンスが必要であり、習得にはかなりの時間を要します。 また、デバイス管理、ID管理、コンプライアンスを主目的として設計されたものでもありません。
CrowdStrikeの代替ソリューションを検討しているなら、より包括的で運用しやすいソリューションを探していることでしょう。本ガイドでは、7つの有力な選択肢について、それぞれの際立った強みと適した用途を解説します。
CrowdStrikeとは?
CrowdStrikeは、デバイス群全体にわたる脅威を検知・阻止するクラウドネイティブなエンドポイントセキュリティプラットフォームです。その「Falcon」プラットフォームは、EDR、XDR、脅威インテリジェンス、インシデント対応を単一の軽量エージェントに統合しており、大規模なマネージド脅威ハンティングチームによって支えられています。
ライセンス費用が高額な場合や、少人数のITチームが管理の簡素化と、より少ないツールで実現する強力な統合エンドポイント管理(UEM)を求めている場合、代替ソリューションを検討することになるでしょう。また、Microsoft、Apple、Palo Altoなど、すでに運用しているエコシステムとの連携性をより高めたいと考える場合もあるでしょう。
一目でわかる:CrowdStrikeの代替ソリューション
| 代替ソリューション | 適しているケース | UEM | G2評価 |
|---|---|---|---|
| Iru | ITとセキュリティの統合 | はい | 4.7/5 |
| SentinelOne Singularity | 自律型エンドポイント保護 | 限定的 | 4.7/5 |
| Microsoft Defender XDR | Microsoft環境 | 一部対応 | 4.5/5 |
| Palo Alto Cortex XDR | エンタープライズSOC | なし | 4.5/5 |
| ソフォス MDR | 小規模なセキュリティチーム | 限定的 | 4.7/5 |
| TrendAI Vision One | ハイブリッド環境 | 限定 | 4.7/5 |
| Bitdefender GravityZone | コストパフォーマンスを重視する組織 | 一部対応 | 4.1/5 |
1.Iru
最適用途:ITとセキュリティの統合
G2評価: 4.7/5
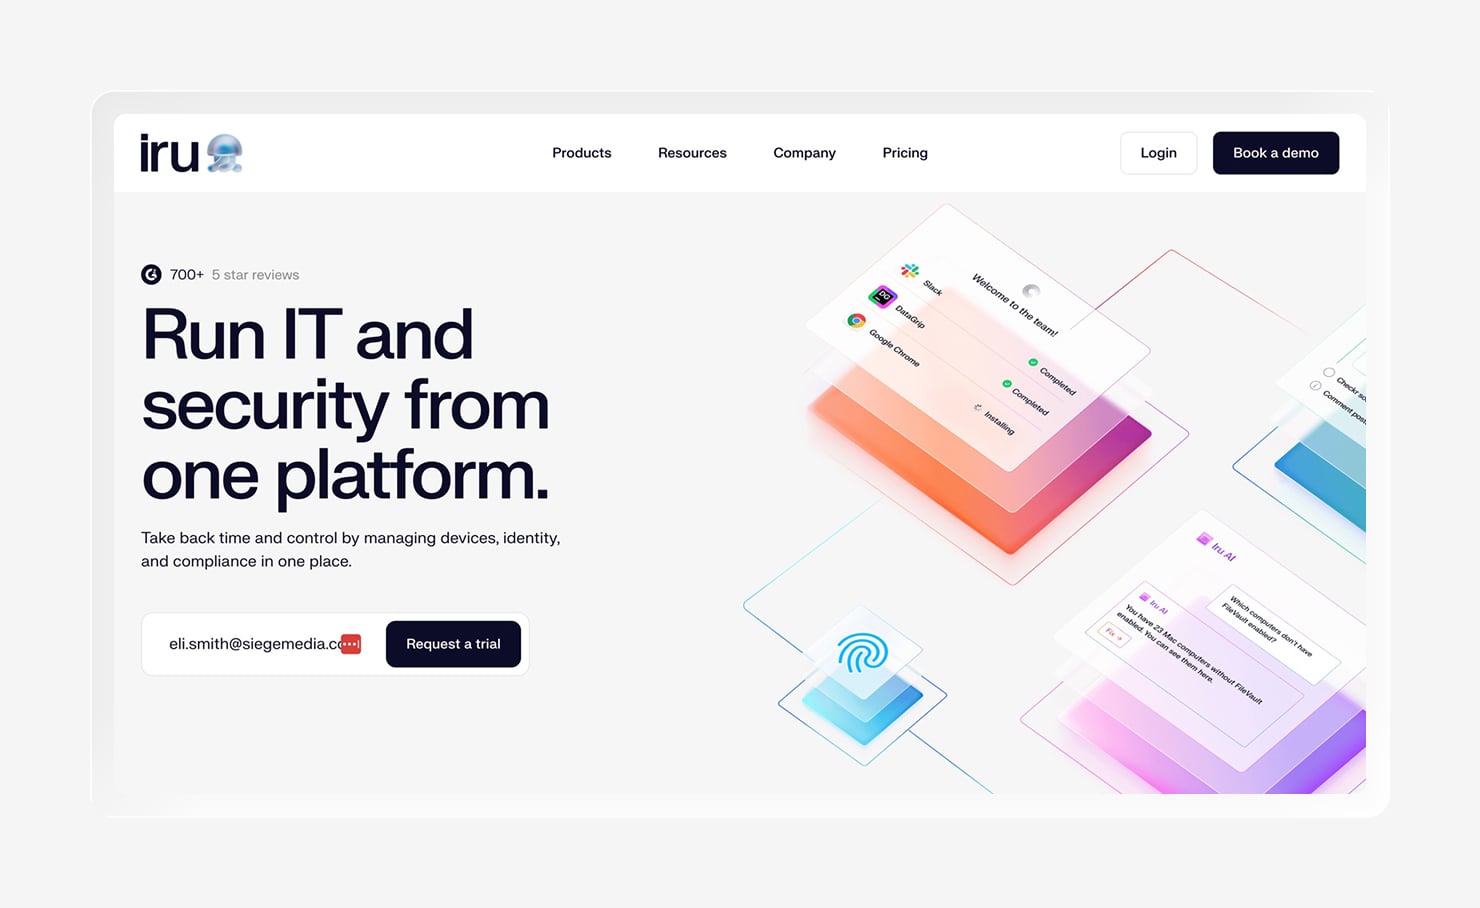
検知のためにCrowdStrikeを導入しているものの、デバイス管理やコンプライアンス管理には依然として別々のツールを併用している場合、Iruはそれらを単一のプラットフォームに統合するように設計されています。Iruは、エンドポイント管理、EDR、脆弱性管理、従業員ID管理、コンプライアンス管理を単一の軽量エージェントに統合した、統合型エンドポイントおよびセキュリティプラットフォームです。
そのため、検知のためにCrowdStrikeを導入しているものの、デバイス管理やコンプライアンス管理には依然として別々のツールを併用している場合、Iruは最適な選択肢となります。Iruはこれらを単一のプラットフォームに統合し、小規模なITおよびセキュリティチームの負担を軽減します。これは、新たなツールを追加するのではなく、既存のツールを統合したい中堅企業にとって有益です。
機能:
- 統合エンドポイント管理(UEM):単一のコンソールから、macOS、Windows、iOS、Androidにわたるポリシーを管理・設定できます。
- 統合エンドポイントセキュリティ(EDR):デバイスを管理する同じエージェント上で動作する組み込みのEDRおよび脆弱性管理機能により、脅威を検知・是正します。
- 従業員ID管理:デバイスの信頼性をIDと紐付けることで、セキュリティ対策が施され、コンプライアンスに準拠したデバイスだけが企業リソースにアクセスできるようにします。
- コンプライアンスの自動化:制御項目を一般的なフレームワークに継続的にマッピングし、デバイスの実際の状態を反映した監査対応済みの証拠を収集します。
- ゼロタッチ展開:デバイスを従業員に直接配送し、従業員が箱から取り出すだけで自動的にセットアップが完了するため、IT部門による手作業は一切不要です。
- 自動化された是正ワークフロー:デバイスがポリシーから逸脱した場合、手動でチケットを追跡する代わりに、ドリフトを自動的に修正します。
- パッチ管理:強制的な自動パッチ適用により、全デバイス群のオペレーティングシステムおよびサードパーティ製アプリを常に最新の状態に保ちます。
- 一元化された可視化とレポート機能:1つのダッシュボードで、全デバイスの状態、セキュリティ状況、コンプライアンス状況を把握できます。
2.SentinelOne Singularity
最適用途:自律型エンドポイント保護
G2評価: 4.7/5
ここで紹介するすべての選択肢の中で、SentinelOneSingularityは、CrowdStrikeと機能的に同等な代替ソリューションとして最も頻繁に挙げられる製品です。AI駆動型の検知機能をエンドポイント上で直接実行するため、脅威を自律的に特定し、遮断することができます。また、その「Storyline」エンジンは、各攻撃を明確なタイムラインとして再構築し、調査に役立てることができます。
SentinelOneは、CrowdStrikeの検知・対応機能を、強力な自動化と手動による調整の軽減で置き換えたいチーム、特に小規模なセキュリティチームに適しています。ただし、このプラットフォームはエンドポイントセキュリティに特化しているため、デバイス管理、ID管理、コンプライアンス対応については、別途ツールを組み合わせる必要があります。
機能:
- 自律型AI脅威検知:SentinelOneは 、エージェント上のAIを活用し、クラウドへの照会を待つことなく、リアルタイムで脅威を検知・対応します。
- EDR/XDR機能:この プラットフォームは 、1つのコンソール上で、ID、クラウド、ネットワークのテレメトリにわたり検知範囲を拡大します。
- 自動修復: アナリストの介入なしに、プロセスの強制終了、ファイルの隔離、および影響を受けたデバイスの隔離を行います 。
- 行動分析:Storylineは 関連するアクティビティを単一の攻撃シナリオとして相関付け、調査を迅速化します。
- ランサムウェアのロールバック:本プラットフォームは 、サポート対象のWindowsデバイスにおいて、暗号化または改変されたファイルを攻撃前の状態に復元します。
- 幅広いOSのサポート:SentinelOneは macOS、Windows、Linuxを保護し、新しいmacOSバージョンに対してもリリース初日からサポートを提供します。
3.Microsoft Defender XDR
最適用途:Microsoft環境
G2評価: 4.5/5
Microsoft Defender XDRは、エンドポイント、ID、メール、クラウドにわたる脅威の検出を統合し、さまざまなDefender製品からのシグナルを単一のインシデントビューに集約します。Microsoft 365に組み込まれているため、追加のエージェントをインストールすることなく、Entra IDやMicrosoft Sentinelにネイティブに接続できます。
すでにMicrosoft 365を導入しているチームには、Defenderが適しています。追加のライセンス費用をほとんど、あるいは全くかけずに、スタンドアロンのエンドポイントツールを置き換えることができるからです。Microsoftのエコシステム外では、その利点は薄れ、導入の根拠も弱まります。
機能:
- エンドポイントの検知と対応(EDR): Defender for Endpointを通じて、Windows、macOS、Linux、およびモバイルをカバーします 。
- 統合型XDR: 1つのポータル上で、エンドポイント、ID、メール、クラウドアプリにまたがる脅威を相関分析します 。
- Microsoft Sentinelとの統合: インシデントとアラートを双方向に同期し 、単一の調査キューを実現します。
- 脆弱性管理: 検出と並行して、デバイスの脆弱性を特定し 、優先順位を付けます。
- 自動化された調査と対応: アラートの優先順位付けを行い 、手動作業なしで一般的な脅威を是正します。
4.Palo Alto Cortex XDR
最適用途:エンタープライズSOC
G2評価: 4.5/5
Palo Alto Cortex XDRは、エンドポイント、ネットワーク、クラウド、およびIDデータを単一の検知エンジンに統合するエンタープライズ向けプラットフォームです。AIと行動分析を活用して、エンドポイント、ネットワーク、クラウド、IDにわたるシグナルを相関させ、各アラートの根本原因を特定することで、アナリストが攻撃の全経路を把握できるようにします。
Cortex XDRは、大企業や成熟したセキュリティオペレーションセンター(SOC)チームに適しており、すでに他のPalo Altoツールを運用している場合にその真価を発揮します。その反面、価格設定や高度なチューニングには学習曲線が急峻であり、経験豊富な管理者であっても習得に時間を要することが一般的です。
機能:
- クロスドメイン脅威検知: エンドポイント、ネットワーク、クラウド、およびIDのシグナルを相関分析し 、複数のベクトルにまたがる攻撃を検知します。
- エンドポイント防御: デバイス上でゼロデイ攻撃、ファイルレスマルウェア、既知の脅威をブロックします 。
- ネットワークテレメトリ: エンドポイントのコンテキストにネットワークデータを追加し 、攻撃の可視性をさらに高めます。
- クラウドおよびIDのカバー範囲: 検出範囲をクラウドワークロードやIDアクティビティにまで拡大します 。
- SOCの自動化: あらかじめ作成されたプレイブックを実行し 、手作業を最小限に抑えながらインシデントの調査と封じ込めを行います。
5.Sophos MDR
最適:小規模なセキュリティチーム
G2評価: 4.7/5
Sophos MDRは、自社で導入・運用する製品ではなく、24時間体制で提供されるフルマネージドサービスです。Sophosのアナリストチームがお客様の環境を監視し、脅威を検知・追跡し、お客様に代わって対応措置を講じます。Sophosは、機械学習と行動分析を人間の監視と組み合わせています。
Sophos MDRは、専任のSOCを持たない小規模なチームで、監視業務を自社で行うよりも外部に委託したい場合に最適な選択肢です。エンドポイント、ネットワーク、クラウドを横断して機能し、いくつかの主要なツールと連携できるため、保護を受けるために特定のベンダーの製品群に縛られることはありません。
機能:
- 24時間365日のマネージド監視:ソフォスの アナリストがお客様の環境を24時間体制で監視するため、お客様のチームが自ら監視を行う必要はありません。
- 人間主導の脅威ハンティング:専門家が 、単にアラートの優先順位付けを行うだけでなく、自動化ツールが見逃す攻撃を先制的に探知します。
- 包括的なインシデント対応:チームが 、根本原因の分析を含め、アクティブな脅威の調査、封じ込め、および是正を行います。
- 幅広いツールとの連携:Sophosは 自社製品だけでなく、数百に及ぶサードパーティ製ソースにわたる既存のセキュリティスタックのほとんどと連携します。
- AIを活用した対応:機械 学習が日常的なケースを迅速に処理し、アナリストが監督し、結果の責任を負います。
6.TrendAI Vision One
最適用途:ハイブリッド環境
G2評価: 4.7/5
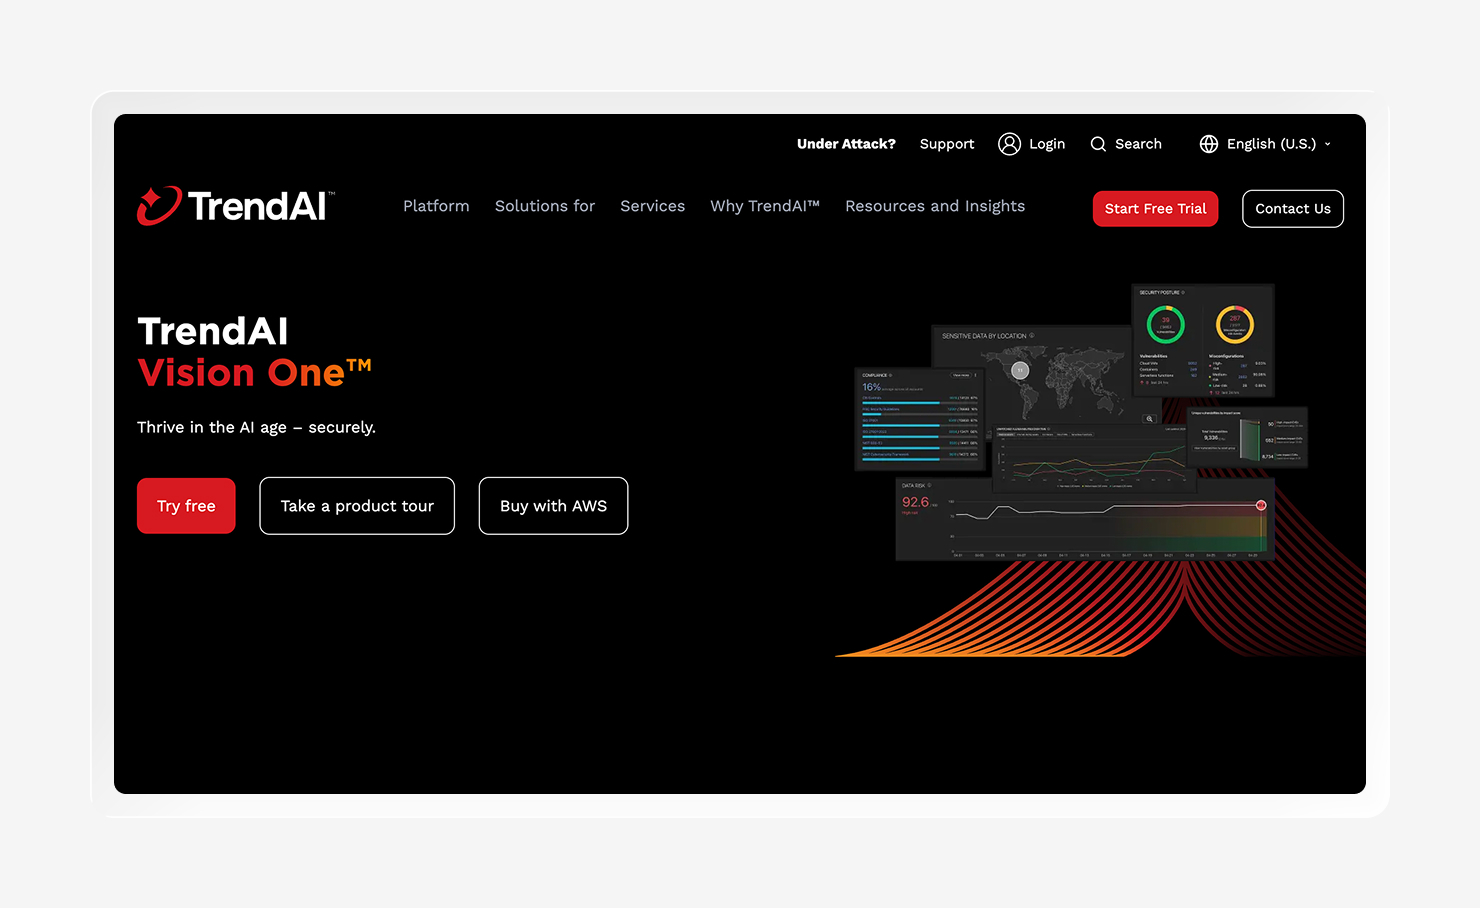
TrendAI Vision One(旧称:Trend Micro Vision One)は、エンドポイント、メール、サーバー、クラウド、ネットワークにわたるテレメトリデータを相関分析するXDRプラットフォームであり、異なるツール間でデータがサイロ化されることを防ぎます。 トレンドマイクロが長年培ってきたメールおよびエンドポイント保護のノウハウを基盤とし、攻撃対象領域のリスク管理機能を追加してリスクレベルをスコアリングするため、チームは何を優先して修正すべきかを把握できます。
Vision Oneは、特にクラウドとオンプレミスシステムを混在させて運用している場合、複数のレイヤーにわたる一元的な可視性を求める企業やハイブリッド環境に適しています。ただし、機能の幅広さゆえに、少なくとも初期段階では機能が多すぎると感じるユーザーもおり、このプラットフォームの習得には比較的時間がかかる可能性があります。
機能:
- クロスレイヤーXDR: エンドポイント、メール、サーバー、クラウド、ネットワークからのシグナルを単一の検知エンジンで相関分析します 。
- ネイティブEDR: サードパーティ製コネクタではなく、Trend独自のセンサーを通じてエンドポイントの検知と対応(EDR)を実現します 。
- 攻撃対象領域のリスク管理: 環境全体の脆弱性をスコアリングして 優先順位を付け、最もリスクの高い資産から優先的に修正できるようにします。
- 自動対応: AIと行動モデリングを活用して アラートの優先順位を決定し、各レイヤーにわたる封じ込め対策を連携させます。
7.Bitdefender GravityZone
最適:コストパフォーマンスを重視する組織
G2評価: 4.1/5
Bitdefender GravityZoneは、高いマルウェア検知率と比較的低価格なことで知られる、クラウド管理型のエンドポイント保護ソフトウェアプラットフォームです。強力な予防機能に加え、EDR、パッチ管理、リスク分析機能を備えており、これらすべてが単一のコントロールセンターコンソールから運用されます。
GravityZoneは、エンタープライズ向けEDRの料金を支払わずに、堅牢で多層的な保護を求めるチームに適しています。上位プランには、パッチ管理とエンドポイント検知機能が含まれます。ただし、その検知・対応ツールや脅威インテリジェンスは、CrowdStrikeやPalo Altoのものに比べて成熟度が低いと言えます。
機能:
- エンドポイント保護:一貫して 高いマルウェア検知率を実現し、ゼロデイ脅威を捕捉する機械学習およびエクスプロイト対策モジュールを搭載。
- EDR: プレミアムティアでは、予防にとどまらない調査と対応を行うためのエンドポイント検出・対応機能が追加されます 。
- パッチ管理: オペレーティングシステムやサードパーティ製アプリケーションを最新の状態に保ちます (プレミアムティアに含まれます)。
- リスク分析: 攻撃対象領域を拡大させる設定ミスや人的リスク要因を特定します 。
- 一元管理: 1つのクラウドベースのコンソールから、全端末のポリシー設定、展開、レポート作成を実行します 。
CrowdStrikeに代わる適切な代替製品を選ぶ方法
CrowdStrikeの代替製品の多くは、包括的なエンドポイントセキュリティソフトウェアプラットフォームです。それらの違いは、カバー範囲の広さ、運用難易度、そして既存のシステム環境との適合性など、製品を取り巻くあらゆる要素にあります。
導入を決定する前に、以下の基準を念頭に置いてください:
- 検知と対応の深度:EDRおよびXDRの機能は、脅威の検知および対応方法と整合している必要があります。
- デバイス管理(UEM):デバイス管理や全デバイスへのポリシー適用が必要な場合は、単なる検知機能だけでなく、真の統合エンドポイント管理機能を備えたプラットフォームを選択してください。
- 連携機能:プラットフォームは、 既に使用しているセキュリティ、ID管理、生産性向上、およびITツールと連携できる必要があります。
- 管理の容易さ: 優れたCrowdStrikeの代替ソリューションは 管理が容易であり、チームが大きな管理負担を負うことなくプラットフォームを展開・維持できるようになっています。
- 自動化: 最適なソリューションは 、脅威への対応、是正措置、プロビジョニング、コンプライアンスといった日常的なタスクを自動化します。
- コンプライアンス対応:優れた ソリューションは、監査準備、セキュリティレポート作成、証拠収集、および外部へのコンプライアンス管理を効率化します。
- チーム規模への適合性: 限られた社内リソースを補うために、セルフマネージド型プラットフォーム、組み込みのガイダンス、またはマネージドサービスのいずれが必要かを判断してください 。
Iruなら、エンドポイント管理とコンプライアンスに必要なすべてを1つのプラットフォームで実現できます
適切なCrowdStrikeの代替ソリューションは、解決すべき課題によって異なります。SentinelOneは最も直接的な代替品ですが、Cortex XDRのようなソリューションは、企業のSOCチームにより適しています。
Iruは異なるアプローチを採用しており、エンドポイント管理、EDR、脆弱性管理、従業員ID管理、コンプライアンスを単一のエージェントに統合しています。これにより、ベンダーを追加したり複雑さを増したりすることなく、CrowdStrikeではカバーしきれない部分を補完します。この統合されたスタックこそが、1つのプラットフォームを管理することと、5つのシステムをつなぎ合わせることとの違いです。
デモを予約して、Iruの実際の動作をご覧ください。