

Als Sie sich ursprünglich für NinjaOne als Endpunktmanagement-Lösung entschieden haben, hat Sie wahrscheinlich vor allem die einfache Bereitstellung und Verwaltung überzeugt.
Doch mit dem Wachstum Ihrer Mac-Flotte reicht diese „Endpoint-First“-Plattform wahrscheinlich nicht mehr aus. Wenn Sie eine Lösung benötigen, die Sicherheit, Compliance und Identitätsmanagement nativer handhabt, hilft Ihnen dieser Leitfaden dabei, die richtige Alternative zu NinjaOne zu finden.
Wir vergleichen die Kernfunktionen, was jede Plattform nativ und was über Integrationen erledigt wird, sowie die Vor- und Nachteile, die echte Nutzer am häufigsten nennen. Am Ende werden Sie eine bessere Vorstellung davon haben, welche Plattformen für Sie am besten geeignet sind.
Was ist NinjaOne?
NinjaOne ist eine cloudbasierte IT-Betriebsplattform, die auf Fernüberwachung und -verwaltung ausgerichtet ist. Managed-Service-Provider (MSPs) und interne IT-Teams nutzen sie, um Endgeräte zu überwachen, das Patch-Management zu automatisieren, Skripte auszuführen und Fernzugriff auf Windows-, Mac- und Linux-Systeme bereitzustellen.
Die Plattform hat sich aufgrund ihrer schnellen Bereitstellung und ihrer übersichtlichen Benutzeroberfläche eine treue Anhängerschaft erarbeitet. Für Windows-dominierte Umgebungen mit einfachen Verwaltungsanforderungen eignet sie sich gut.
Allerdings müssen Teams in der Regel separate Tools in ihren Stack integrieren, sobald sie Endpunktsicherheit, Compliance-Automatisierung oder Identitätsmanagement benötigen, da NinjaOne diese Funktionen nicht nativ enthält.
Die 8 besten NinjaOne-Alternativen
| Tool | Am besten geeignet für | Wichtigste Funktionen im Vergleich zu NinjaOne | G2-Bewertung |
|---|---|---|---|
| Iru | IT-Teams, bei denen Sicherheit an erster Stelle steht | Endpunktmanagement, Mitarbeiteridentität und Compliance-Automatisierung in einem Agenten | 4,7/5 |
| Microsoft Intune | Microsoft 365-Umgebungen | Windows-MDM mit Entra ID-Integration | 4,5/5 |
| Jamf | Reine Apple-Organisationen | Bewährte Kontrollfunktionen für macOS und iOS | 4,7/5 |
| JumpCloud | Identitätsorientierte Teams | Verzeichnis in Kombination mit schlankem MDM | 4,5/5 |
| Atera | Kleine IT-Teams | Preisgestaltung pro Techniker mit RMM und Ticket-System | 4,6/5 |
| ManageEngine Endpoint Central | IT-Betrieb in Unternehmen | Umfassendes UEM zu wettbewerbsfähigen Preisen | 4,5/5 |
| Action1 | Patch-orientierte Teams | Automatisierte Patch-Installation und Behebung von Sicherheitslücken | 4,9/5 |
| ConnectWise RMM | MSP-nahe IT | Automatisierung und Skripterstellung in großem Umfang | 4,2/5 |
1. Iru
- Am besten geeignet für: IT- und Sicherheitsteams in wachsenden Unternehmen, die Mac, Windows, iOS und Android verwalten und dabei Identitäts- und Compliance-Anforderungen erfüllen müssen
- G2-Bewertung: 4,7/5
Iru läuft auf Mac, Windows und Android und macht separate Endpunkt-Tools überflüssig, indem es Geräteverwaltung, Bedrohungserkennung und Schwachstellenabdeckung in einer einzigen Lösung vereint.
iOS, iPadOS und Android werden über Standard-MDM-Protokolle verbunden, sodass Teams jedes Gerät einsehen und verwalten können, ohne zwischen verschiedenen Systemen hin- und herwechseln zu müssen. In Mac-Umgebungen zeigt sich dies in den Details, mit integrierten Automatisierungen, CIS-Benchmarks und verwalteten Betriebssystem-Updates.
Und wenn Teams Rahmenwerke wie SOC 2, ISO 27001 oder HIPAA einführen, ordnet Iru die Kontrollmaßnahmen automatisch zu, verfolgt die Bereitschaft in Echtzeit und hält die Nachweise auf dem neuesten Stand.
Die Identitätsverwaltung folgt demselben Modell. Benutzer melden sich mit gerätegebundenen Passkeys an, und der Zugriff spiegelt den aktuellen Zustand des Geräts wider. Es muss keine separate Identitätsschicht gepflegt werden, und der Sicherheitsstatus ist stets aktuell, was Überprüfungen und Audits weniger störend macht.
Funktionen:
- Einheitliches Endpunktmanagement für Mac, Windows und Mobilgeräte: Ein schlanker Agent verwaltet Mac- und Windows-Geräte, und Standard-MDM-Protokolle decken iOS, iPadOS und Android ab.
- Integriertes EDR mit Verhaltenserkennung und Geräteisolierung: Verhaltensanalysen und ML-basierte Erkennungsmechanismen laufen auf Mac und Windows, und die Plattform kann kompromittierte Endgeräte isolieren, während die Fernreaktion weiterhin verfügbar bleibt.
- Schwachstellenmanagement mit automatisierter Behebung: Die Plattform behebt Schwachstellen auf Mac- und Windows-Geräten automatisch entsprechend ihrer Schwere, ohne dass manuelle Maßnahmen der IT-Abteilung abgewartet werden müssen.
- Über 350 automatisch zu patchene Apps für Mac und Windows: Eine kuratierte App-Bibliothek wird automatisch aktualisiert, wobei Benutzer vor Ablauf der Fristen benachrichtigt werden und bei Bedarf eine Durchsetzung erfolgt.
- KI-gestützte Compliance-Automatisierung für SOC 2, ISO 27001 und HIPAA: KI generiert Kontrollmaßnahmen, aufgabenbasierte Workflows verfolgen die Bereitschaft, die Validierung von Nachweisen sorgt für genaue Aufzeichnungen, und die „Adaptive Evidence Map“ bleibt bei Änderungen der Umgebung stets auf dem neuesten Stand.
- Zero-Trust-Zugriffskontrolle mit Echtzeit-Gerätezustandsprüfungen: Die Plattform überprüft den Gerätezustand vor der Zugriffsgewährung und blockiert Endgeräte, die die Anforderungen nicht erfüllen.
- Von Grund auf passwortlose Mitarbeiteridentität: Benutzer authentifizieren sich mit gerätegebundenen Passkeys, wodurch Passwörter aus dem Anmeldeprozess entfernt und passwortbasierte Angriffe reduziert werden.
2. Microsoft Intune
- Am besten geeignet für: Unternehmen mit Microsoft 365 E3 oder E5 und einem überwiegend aus Windows-Geräten bestehenden Gerätepark
- G2-Bewertung: 4,5/5
Microsoft Intune ist eine naheliegende Wahl für Unternehmen, die bereits Microsoft 365 E3 oder E5 nutzen. Die Plattform passt perfekt, wenn Sie ausschließlich Windows einsetzen und bereits auf Entra ID und Microsoft Defender setzen, da sie Geräteverwaltung, Zugriffskontrolle und Sicherheit innerhalb desselben Microsoft-Stacks vereint.
Intune kann sich jedoch als weniger umfassend anfühlen, wenn Sie eine gemischte Geräteflotte mit hohem macOS-Anteil betreiben. In solchen Fällen greifen Teams oft auf Skripte oder zusätzliche Tools zurück, um Lücken zu schließen, die Apple-orientierte Plattformen von Haus aus abdecken könnten.
Funktionen:
- Windows-MDM und UEM mit Richtliniensteuerung: Verwaltet Windows-Konfiguration, Updates und die Durchsetzung von Sicherheitsmaßnahmen über Microsoft-Richtlinien.
- Bedingter Zugriff mit Microsoft Entra ID: Überprüft die Gerätekonformität, bevor Zugriff auf Microsoft 365 und verbundene Apps gewährt wird.
- Plattformübergreifende Abdeckung: Verwaltet Windows-, macOS-, iOS-, iPadOS- und Android-Geräte über eine einzige Konsole, wobei Windows stärker unterstützt wird.
- App-Schutz für Microsoft 365-Apps: Sorgt dafür, dass Unternehmensdaten in Apps wie Outlook und Teams verbleiben, ohne geräteweite Einschränkungen anzuwenden.
- Microsoft Defender-Integration: Verbindet Geräteverwaltung und Bedrohungsschutz, sodass Sie Risiken und den Gerätestatus gemeinsam einsehen können.
- In Microsoft 365 E3 und E5 enthalten: Für Organisationen, die diese Pläne bereits nutzen,entstehen keine zusätzlichen Kosten pro Benutzer.
3. Jamf
- Am besten geeignet für: Apple-orientierte Unternehmen, die Mac-, iPhone- und iPad-Flotten verwalten
- G2-Bewertung: 4,7/5
Screenshot hinzufügen und formatieren
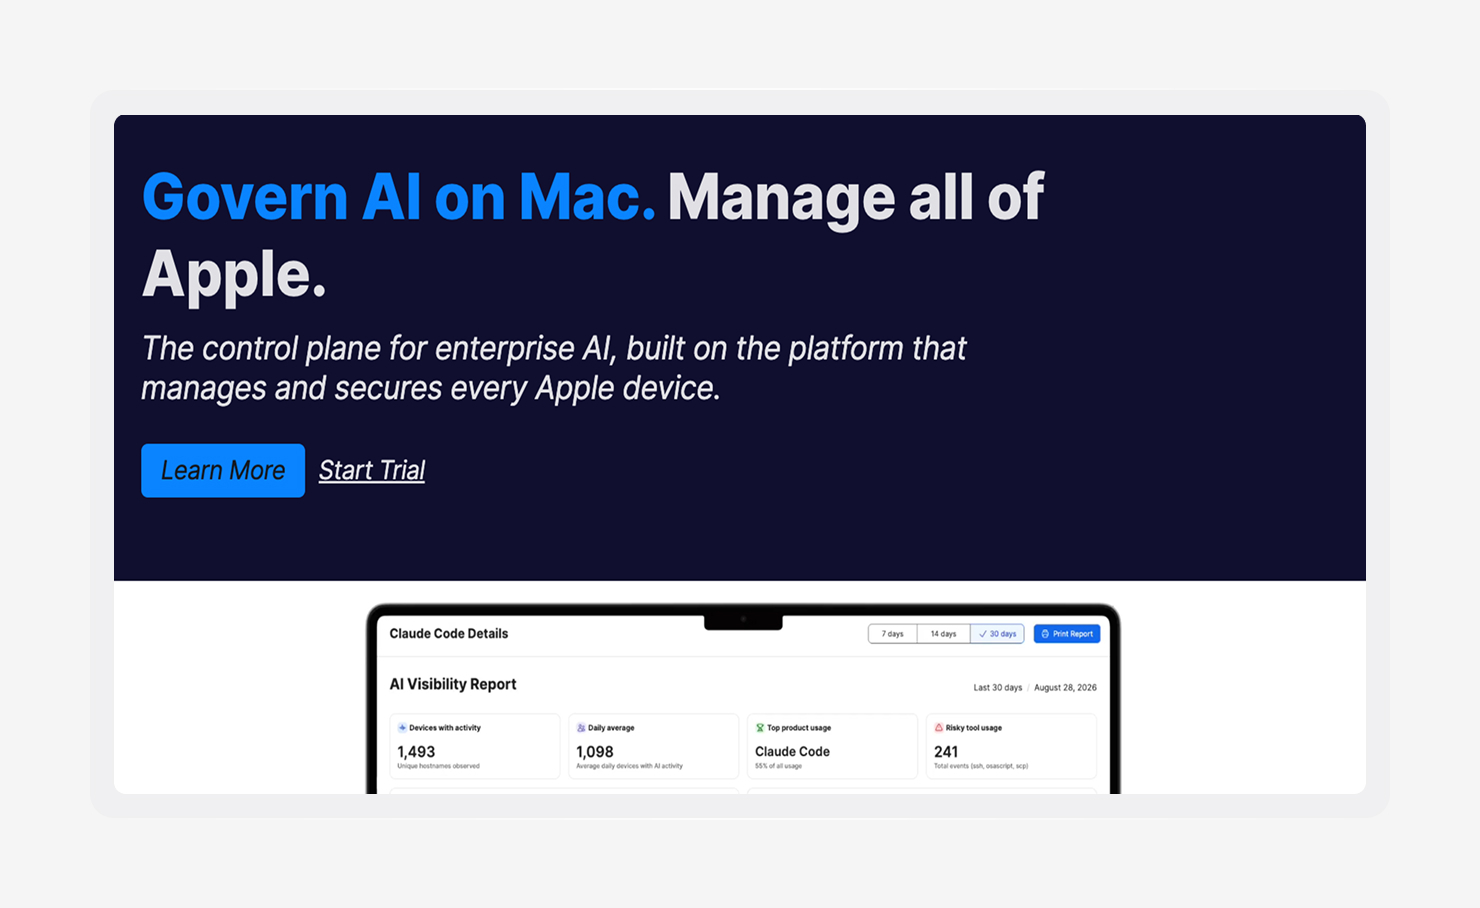
Jamf ist eine etablierte, auf Apple ausgerichtete MDM-Lösung, die macOS, iOS, iPadOS und tvOS abdeckt. Sie lässt sich in Apple Business Manager und Apple School Manager integrieren und ermöglicht so eine Zero-Touch-Registrierung. Jamf stützt sich zudem auf zwei Jahrzehnte an von der Community entwickelten Skripten und Konfigurationen, wodurch Administratoren die Einrichtung schneller vornehmen können.
Unternehmen, die neben Apple-Geräten auch Windows-Systeme einsetzen, benötigen in der Regel ein zweites MDM, da Jamf nicht plattformübergreifend ist. EDR erfolgt weiterhin über Integrationen, die Automatisierung der Compliance ist nicht nativ integriert, und die Identitätsverwaltung hängt von Jamf Connect als kostenpflichtigem Add-on ab.
Funktionen:
- Verwaltung von macOS, iOS, iPadOS und tvOS: Umfasst die Konfiguration und Steuerung von Apple-Geräten mit plattformspezifischem Support.
- Integration von Apple Business Manager und School Manager: Registriert Geräte automatisch über die Bereitstellungsprogramme von Apple, sodass die Geräte sofort einsatzbereit sind.
- Umfangreiche Bibliothek mit vorgefertigten Konfigurationen und Community-Skripten: Greift auf Jamf Nationzurück , wo Administratoren seit Jahren Skripte und Konfigurationen austauschen.
- Jamf Connect für Identitätsmanagement als Add-on: Verknüpft die Mac-Anmeldung mit Cloud-Identitätsanbietern als separates kostenpflichtiges Produkt.
- CrowdStrike- und SentinelOne-Integrationen für EDR: Verbindet die MDM-Steuerungsfunktionen von Jamf mit Endpunkt-Sicherheitsagenten von Drittanbietern für Teams, die neben der Geräteverwaltung auch eine Bedrohungserkennung benötigen.
4. JumpCloud
- Am besten geeignet für: Kleine bis mittelgroße IT-Teams, bei denen das Identitätsmanagement ausschlaggebend für die Entscheidung ist
- G2-Bewertung: 4,5/5
JumpCloud ist eine offene Verzeichnisplattform, die Benutzeridentitätsmanagement mit schlankem MDM für Mac, Windows und Linux kombiniert. Teams, die Identitäts- und Gerätemanagement zentralisieren möchten, ohne separate Tools zu verwenden, könnten darin eine praktische Option mit einem einfachen Einstieg sehen (einschließlich einer kostenlosen Stufe für bis zu 10 Benutzer und Geräte).
Die Grenzen werden sichtbar, sobald die Anforderungen an Sicherheit und Compliance steigen. Das App-Lebenszyklusmanagement ist eingeschränkter als bei dedizierten Endpunktplattformen, die Optionen für Sicherheitsrichtlinien sind begrenzter, und JumpCloud bietet keine native EDR-Funktion oder Compliance-Automatisierung.
Alles in allem eignet sich JumpCloud in der Regel besser für Teams, bei denen die Identitätsverwaltung im Vordergrund steht und das Endpunktmanagement relativ unkompliziert bleibt.
Funktionen:
- Cloud-Verzeichnis mit SSO und MFA: Verwaltet Benutzeridentitäten, App-Zugriff und Authentifizierungsrichtlinien über ein in der Cloud gehostetes Verzeichnis.
- Plattformübergreifendes MDM für Mac, Windows und Linux: Registriert und verwaltet Geräte über verschiedene Betriebssysteme hinweg mit einheitlicher Richtlinienanwendung.
- RADIUS- und LDAP-Unterstützung: Lässt sich in Netzwerkzugangskontrollen und Legacy-Anwendungenintegrieren , die auf diesen Protokollen basieren.
- Grundlegendes Patch-Management: Automatisiert Betriebssystem- und Anwendungsupdates auf allen verwalteten Geräten, wobei der Umfang geringer ist als bei dedizierten Patch-Plattformen.
- Richtlinien zur Gerätekonformität: Setzt Sicherheitsgrundlagen auf allen registrierten Geräten durch und meldet den Konformitätsstatus.
5. Atera
- Am besten geeignet für: Kleine bis mittelgroße IT-Teams und MSPs, bei denen die Preisgestaltung pro Gerät Skalierungsprobleme verursacht
- G2-Bewertung: 4,6/5
Atera ist eine cloudnative RMM- und Professional-Services-Automatisierungsplattform, die pro Techniker statt pro Gerät abgerechnet wird. Dieses Preismodell kann die Skalierung erheblich vereinfachen, da jeder Techniker eine unbegrenzte Anzahl von Geräten betreuen kann – ideal für Teams, in denen die Anzahl der Endgeräte stetig wächst.
Atera umfasst außerdem „Atera Copilot“, das die Bearbeitung von Support-Tickets und routinemäßige IT-Workflows automatisiert. Die Sicherheit hängt jedoch weiterhin von Integrationen von Drittanbietern ab, und der Plattform fehlen native Funktionen zur Automatisierung der Compliance oder zum Identitätsmanagement.
Damit eignet sich Atera hervorragend für Teams, die RMM, Ticketverwaltung und Fernzugriff aus einer Hand nutzen möchten, ohne dem Preisdruck durch geräteabhängige Abrechnungen ausgesetzt zu sein. Sollten Sicherheit oder Compliance jedoch eine größere Rolle spielen, benötigen Sie weiterhin weitere Tools.
Funktionen:
- Pauschalpreis pro Techniker bei unbegrenzter Geräteanzahl: Es wird eine Pauschale pro Techniker statt pro Gerätberechnet , wodurch Kostenprobleme bei steigender Endgeräteanzahl vermieden werden.
- RMM, PSA und Fernzugriff in einem Paket: Überwachung, Ticketverwaltung und Fernsteuerungwerden über dieselbe Plattformabgewickelt .
- KI-gestützte Automatisierung über Atera Copilot: Automatisiert die Ticketbearbeitung und gängige IT-Aufgaben mithilfe des KI-Assistenten von Atera.
- Patch-Management für Windows und Mac: Stellt Betriebssystem- und Anwendungsupdates nach Zeitplan oder auf Abruf auf verwalteten Endgerätenbereit .
- Sicherheitsintegrationen von Drittanbietern: Stellt eine Verbindung zu Anbietern wie Bitdefender und Webroot her, um Endgeräte zu schützen, da Atera keine eigene Sicherheitsschicht enthält.
6. ManageEngine Endpoint Central
- Am besten geeignet für: IT-Betriebsteams mittelständischer Unternehmen, die komplexe Umgebungen mit gemischten Betriebssystemen verwalten
- G2-Bewertung: 4,5/5
ManageEngine Endpoint Central ist eine ausgereifte, einheitliche Endpunktmanagement-Plattform, die Windows, macOS, Linux, iOS und Android abdeckt. IT-Teams in mittelständischen Unternehmen entscheiden sich häufig für diese Lösung, um eine umfassende Patch-Abdeckung, Softwarebereitstellung und plattformübergreifende Berichterstellung zu einem wettbewerbsfähigen Preis zu erhalten.
Der Nachteil ist, dass die Benutzeroberfläche komplex ist und eher an eine traditionelle Legacy-Plattform erinnert. Um das Potenzial der Lösung voll auszuschöpfen, sind dedizierte Administratorressourcen erforderlich, und Teams, die von leichteren, cloud-nativen Tools umsteigen, könnten die Einarbeitung als zeitaufwändig empfinden.
Endpoint Central bietet eine starke plattformübergreifende Abdeckung, was ideal für größere IT-Teams mit komplexen Betriebssystemumgebungen und ausreichenden Verwaltungskapazitäten ist, um die Lösung gut zu konfigurieren. Kleinere Teams oder solche, denen die Verwaltung von Apple-Geräten am wichtigsten ist, empfinden das Verhältnis zwischen Funktionsumfang und Komplexität oft als weniger attraktiv.
Funktionen:
- Plattformübergreifendes UEM für Windows, Mac, Linux, iOS und Android: Verwaltet Geräte über alle gängigen Betriebssysteme hinweg mit einheitlicher Durchsetzung von Richtlinien.
- Patch-Management von Drittanbietern für über 1.100 Anwendungen: Erweitert das Betriebssystem-Patching auf eine umfangreiche Bibliothek von Drittanbieter-Apps.
- Softwarebereitstellung und Fernfehlerbehebung: Überträgt Software aus der Ferne auf Geräte und stellt eine Verbindung zu Endgeräten her, um praktischen Support zu leisten.
- Berichterstellung zu Schwachstellen und Compliance: Erstellt Berichte, die Teams dabei helfen, Sicherheitsbenchmarks zu verfolgen und die Bereitschaft für Audits zu überprüfen.
- Integration mit ManageEngine ServiceDesk Plus: Leitet Endpunkt-Ereignisse an ServiceDesk Plusweiter , sodass IT-Teams im Rahmen eines bestehenden Ticket-Workflows arbeiten können.
- Bereitstellungsoptionen vor Ort und in der Cloud: Läuft entweder als selbst gehostetes RMM oder als Cloud-Dienst.
7. Action1
- Am besten geeignet für: IT-Teams, deren größte Schwachstelle bei NinjaOne die Zuverlässigkeit von Patches und die Behebung von Sicherheitslücken ist
- G2-Bewertung: 4,9/5
Action1 ist eine cloudnative Plattform, die auf automatisiertem Patch-Management und der Behebung von Sicherheitslücken basiert. Für Teams, die eine höhere Zuverlässigkeit bei Patches, eine umfassendere Abdeckung von Drittanbieter-Anwendungen oder eine schnellere Behebung von Sicherheitslücken wünschen, als sie derzeit erhalten, bietet sie eine gezielte Alternative. Patches für Windows und macOS sind ihre Kernstärken, und in Bewertungen werden häufig Zuverlässigkeit und schnelle Einrichtung als herausragende Vorteile genannt.
Eine kostenlose Stufe für die ersten 200 Endpunkte erleichtert die Bewertung vor dem Kauf. Echtzeit-Transparenz über Endpunkte und Softwarebereitstellung runden die Funktionen der Plattform ab.
Action1 ist kein vollständiger Ersatz für ein RMM-System. Ticketverwaltung, Fernüberwachung und Identitätsmanagement fallen nicht in seinen Anwendungsbereich, sodass Teams, die einen kompletten IT-Management-Stack ersetzen möchten, in der Regel eine umfassendere Lösung benötigen.
Funktionen:
- Automatisiertes Patch-Management für Betriebssysteme und Anwendungen von Drittanbietern: Stellt Updates für Hunderte von Anwendungen nach Zeitplan oder je nach Schweregrad der Sicherheitslücke bereit.
- Workflows zur Behebung von Sicherheitslücken: Identifiziert anfällige Software im gesamten Bestand und automatisiert die Behebungsmaßnahmen.
- Echtzeit-Transparenz der Endgeräte: Zeigt den aktuellen Softwarebestand und den Gerätestatus aller verwalteten Endgeräte an.
- Softwarebereitstellung: Überträgt Anwendungen per Fernzugriff auf verwaltete Geräte.
- Schlanke, cloudnative Einrichtung: Läuft ohne lokale Infrastruktur und lässt sich in der Regel schnell bereitstellen.
8. ConnectWise RMM
- Am besten geeignet für: MSPs und größere IT-Betriebsteams mit hohem Automatisierungsbedarf
- G2-Bewertung: 4,2/5
ConnectWise ist einer der etablierteren Anbieter in dieser Kategorie und bietet Skripting, automatisierte Überwachung sowie umfassende Integrationen innerhalb seines Ökosystems. MSPs und größere IT-Betriebsteams, die eine große Anzahl von Endgeräten verwalten, profitieren in der Regel am meisten davon.
Man sollte sich jedoch bewusst sein, dass die Leistungsfähigkeit der Lösung mit einer steileren Lernkurve einhergeht. Die Benutzeroberfläche und die Einrichtung wirken ausgereifter als bei modernen cloud-nativen Tools, und die Einarbeitung dauert in der Regel länger. Für Teams, die einen hohen Automatisierungsgrad anstreben, kann sich dieser Kompromiss dennoch lohnen.
Für interne IT-Teams kann die Plattform jedoch überdimensioniert wirken, insbesondere wenn die Verwaltung von Macs oder die Endpunktsicherheit wichtiger sind als eine tiefgreifende Automatisierung im MSP-Stil.
Funktionen:
- RMM mit Skripting und Automatisierung: Führt benutzerdefinierte Skripte und automatisierte Workflows auf allen Endgerätenaus .
- Fernüberwachung und Alarmierung: Überwacht kontinuierlich den Zustand und die Leistung von Geräten und löst Warnmeldungen aus, wenn Abweichungen auftreten.
- Patch-Management: Automatisiert Betriebssystem- und Software-Updates auf allen verwalteten Endgeräten mit Zeitplanungs- und Genehmigungsfunktionen.
- Integrationen in das ConnectWise-Ökosystem: Verbindung zu ConnectWise Manage für das Ticketing und zu ScreenConnect für den Fernzugriff.
- Sicherheitsintegrationen von Drittanbietern: Anbindung an externe Sicherheitsanbieter für den Endgeräteschutz.
Vereinigen Sie Geräte, Identitäten und Compliance auf einer einzigen Plattform
Entscheiden Sie sich für Iru, wenn Sie Endpunktmanagement, Mitarbeiteridentität und Compliance-Automatisierung an einem Ort vereinen möchten, damit Ihr Team weniger Zeit damit verbringt, verschiedene Tools miteinander zu verknüpfen, und mehr Zeit dafür hat, für einen reibungslosen Betrieb zu sorgen. Vereinbaren Sie eine Demo, um zu sehen, wie sich Iru in Ihre Umgebung einfügt.