Addigy puede simplificar la gestión de dispositivos Apple, especialmente para equipos que necesitan un control más directo del que ofrece la gestión tradicional de dispositivos móviles.
Sin embargo, puede llegar un momento en el que necesites incorporar dispositivos Windows o Android a tu parque de dispositivos. O quizá te interese una herramienta que combine MDM, RMM y otras funciones de TI.
Si te encuentras en alguna de estas situaciones, utiliza nuestra guía de 2026 para comparar las principales alternativas a Addigy en función de sus características, puntos fuertes, limitaciones y opiniones.
¿Qué es Addigy?
Addigy es una solución MDM de Apple basada en la nube. Para los administradores de TI, esto significa que pueden implementar aplicaciones, configurar ajustes, aplicar políticas de seguridad y solucionar problemas de forma remota en dispositivos macOS, iOS y iPadOS desde un único panel de control.
Como característica algo singular, también cuenta con capacidades similares a las de un RMM que te permiten solucionar y resolver problemas de forma remota sin tener que esperar a que el dispositivo se conecte.
Los proveedores de servicios gestionados (MSP) que gestionan múltiples entornos de clientes y los equipos de TI reducidos que necesitan gestionar de forma remota dispositivos Apple sin mantener una infraestructura compleja suelen valorar Addigy.
Sin embargo, suele resultar insuficiente para equipos que gestionan parques mixtos y requieren capacidades de gestión multiplataforma. Incluso si tu parque de dispositivos es exclusivamente de Apple, algunos equipos pueden encontrar la curva de aprendizaje demasiado pronunciada y la experiencia de usuario complicada. Algunas reseñas de G2 de usuarios verificados de Addigy también señalan una funcionalidad poco fiable derivada de errores de software.
De un vistazo: alternativas a Addigy
Si Addigy no es compatible con todos los dispositivos que necesitas, explora alternativas con capacidades de gestión de terminales más amplias y mayor cobertura de sistemas operativos. Empieza tu búsqueda con algunas de las principales plataformas de MDM, basándote en las reseñas de expertos del sector y de usuarios reales.
| Alternativa | Ideal para | Punto fuerte | Puntuación en G2 |
|---|---|---|---|
| Iru | Organizaciones que desean unificar la gestión de terminales, la identidad, la seguridad y el cumplimiento normativo | Consolida la gestión de dispositivos finales (UEM), la identidad, la detección y respuesta a amenazas (EDR) y la automatización del cumplimiento normativo en una única plataforma con un solo agente | 4,7/5 |
| Mosyle | Pequeñas y medianas empresas que dan prioridad a Apple | MDM de Apple con seguridad integrada, gestión de identidades y gestión automatizada de dispositivos | 4,7/5 |
| Microsoft Intune | Organizaciones que gestionan entornos Windows y Microsoft | Amplia gestión multiplataforma de terminales con una profunda integración con Microsoft 365 y Entra ID | 4,5/5 |
| Hexnode | Empresas que gestionan flotas de dispositivos mixtos | Amplia solución UEM multiplataforma compatible con Windows, macOS, iOS, Android, Linux y ChromeOS | 4,5/5 |
| NinjaOne | Equipos de TI y proveedores de servicios gestionados (MSP) que dan prioridad a la gestión remota de equipos (RMM) y a las operaciones de terminales | Potente supervisión remota, gestión de parches y automatización en múltiples sistemas operativos | 4,7/5 |
| JumpCloud | Organizaciones que adoptan una estrategia de TI centrada en la identidad | Combina directorio en la nube, SSO, gestión de dispositivos y controles de acceso «Zero Trust» | 4,5/5 |
| Jamf | Entornos Apple empresariales | Gestión de dispositivos Apple líder en el sector con amplias capacidades para macOS, iOS y iPadOS | 4,7/5 |
1. Iru
- Ideal para: Organizaciones que desean unificar la gestión de terminales, la identidad, la seguridad y el cumplimiento normativo
- Valoración en G2: 4,7/5
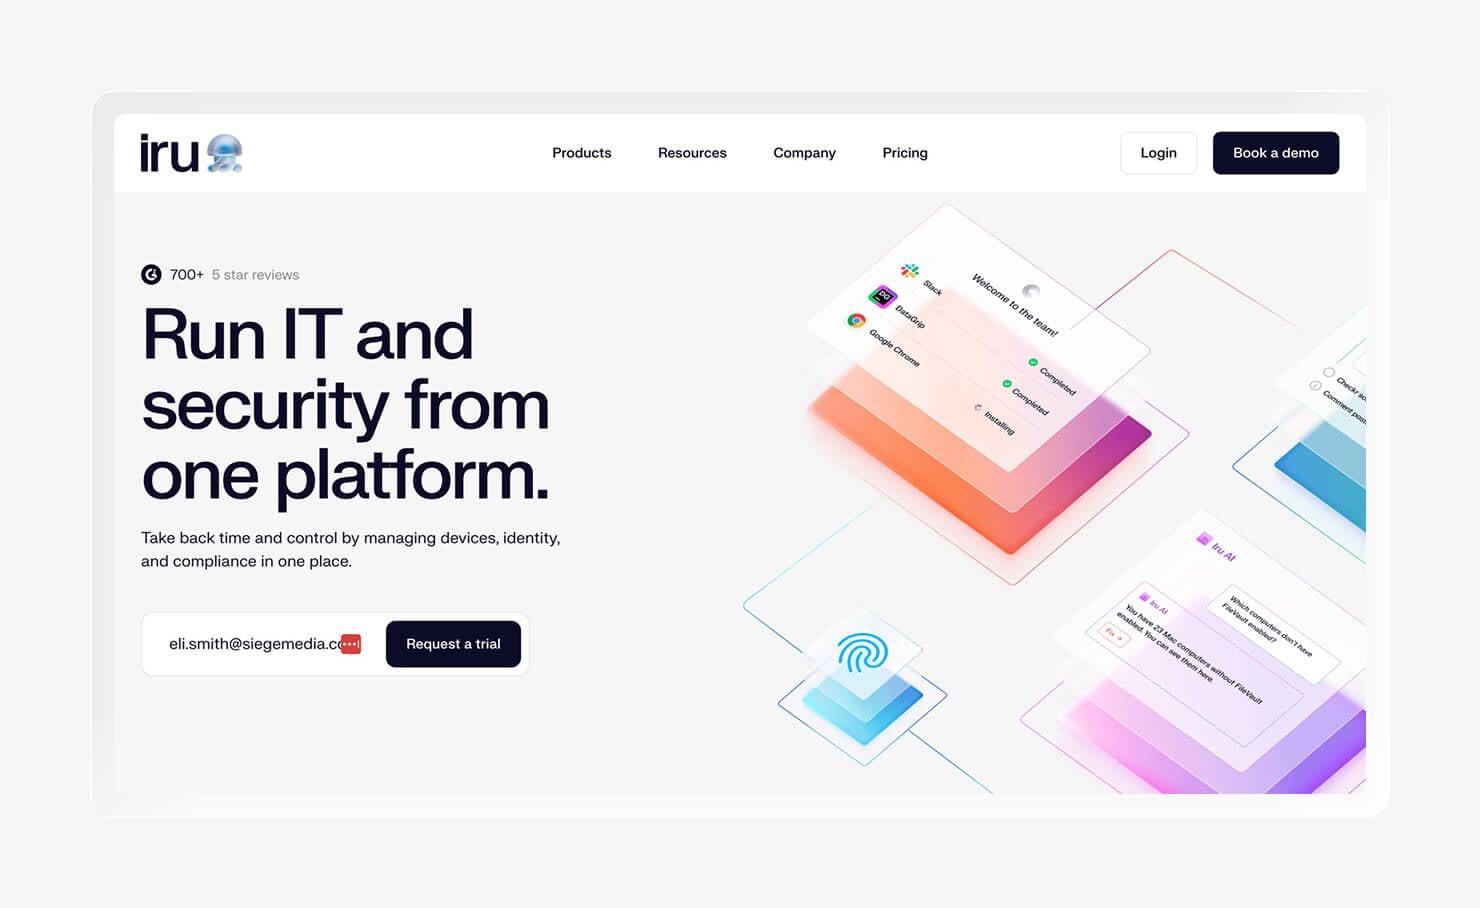
Iru es una plataforma basada en la nube que unifica la gestión de terminales, la identidad de los empleados y la automatización del cumplimiento normativo. Para los administradores de TI, esto significa que la implementación de aplicaciones, el aprovisionamiento de accesos y la preparación para auditorías se realizan desde una misma plataforma. A diferencia de la mayoría de los MDM de Apple, también ejecuta de forma nativa la detección y respuesta en terminales (EDR), por lo que puedes supervisar los dispositivos en busca de amenazas de ciberseguridad sin necesidad de una herramienta independiente.
Si estás harto de tener que ir encajando sistemas entre sí, utiliza Iru para reunirlo todo en un solo lugar. De esta forma, a tu equipo le resultará más fácil y cómodo gestionar los dispositivos, los usuarios, la seguridad y el cumplimiento normativo.
Y aunque Iru MDM está pensado principalmente para Apple, también ofrece una compatibilidad multiplataforma fiable. Puedes confiar en él para gestionar tus dispositivos a medida que tu parque crezca y tus necesidades de TI se amplíen.
Características:
- Gestión unificada de terminales: gestiona dispositivos Apple y Windows desde un mismo lugar.
- Identidad de la plantilla integrada: conecta la gestión de dispositivos con la identidad de la plantilla, de modo que el aprovisionamiento del dispositivo de un nuevo empleado y la configuración de su acceso se realicen en un solo paso, en lugar de dos pasos inconexos.
- Seguridad de terminales integrada: combina la gestión de dispositivos con Endpoint Detection & Response para unificar las funciones de TI y seguridad, y eliminar los puntos ciegos que puedan suponer un riesgo.
- Automatización del cumplimiento normativo: automatiza la preparación manual de auditorías con «AI-Tailored Controls», un agente de cuestionarios, la recopilación de pruebas y la asignación de políticas.
- Implementación sin intervención: Inscriba y configure nuevos dispositivos con una configuración manual mínima, de modo que el portátil de un nuevo empleado esté listo antes de que lo reciba.
- Corrección automatizada de dispositivos: resuelve automáticamente los problemas de configuración habituales mediante políticas y flujos de trabajo, en lugar de abrir un ticket cada vez que un dispositivo incumpla los requisitos de cumplimiento.
- Gestión de parches: implementa actualizaciones del sistema operativo y de las aplicaciones manteniendo el cumplimiento normativo, cerrando las ventanas de vulnerabilidad sin necesidad de un seguimiento manual adicional.
- Informes y visibilidad: supervisa el estado de los dispositivos, el inventario y el cumplimiento normativo a través de paneles de control centralizados.
2. Mosyle
- Ideal para: Pequeñas y medianas empresas y centros educativos con flotas de dispositivos Apple
- Puntuación en G2: 4,7/5
Mosyle es un MDM exclusivo para Apple, al igual que Addigy. Sin embargo, se ha ganado un hueco en nuestra guía porque puede ser una buena alternativa para centros educativos y pymes comprometidas con Apple que deseen simplificar la implementación y la gestión diaria de los dispositivos. Mosyle está preparado para gestionar Macs, iPhones y iPads, con una implementación rápida y unos costes de mantenimiento reducidos.
Esto contrasta con una herramienta como Addigy, que ofrece una gestión más avanzada y capacidades similares a las de un RMM. Las funcionalidades más amplias de Addigy son valiosas para los proveedores de servicios gestionados (MSP) y los equipos de TI más grandes, pero pueden ser más de lo que necesita una organización más pequeña.
Características:
- MDM de Apple: implementa aplicaciones, envía configuraciones y aplica políticas en Mac, iPhone y iPad sin necesidad de utilizar una consola independiente para otros sistemas operativos.
- Identidad de Apple: gestiona el inicio de sesión y el acceso a los dispositivos de Apple sin necesidad de configurar un proveedor de identidades específico.
- Seguridad de terminales: supervisa las amenazas y aplica políticas de seguridad en los dispositivos gestionados sin necesidad de añadir una herramienta de seguridad independiente a la infraestructura.
- Gestión de parches: Mantén actualizadas las versiones de macOS e iOS en todo el parque de dispositivos sin tener que perseguir a cada usuario para que actualice.
- Inscripción sin intervención: entrega los nuevos dispositivos directamente a los empleados o estudiantes ya preconfigurados, para que el primer día no tenga que empezar con una configuración manual.
- Cumplimiento normativo automatizado: identifica automáticamente los dispositivos que incumplen las políticas, en lugar de detectarlos durante una auditoría manual.
- Gestión de aplicaciones: distribuye, actualiza y elimina aplicaciones en todo el parque desde un único lugar, reduciendo las instalaciones puntuales.
- Inventario de dispositivos: Ve de un vistazo qué dispositivos están implementados y cuál es su estado, algo útil cuando un centro educativo o un pequeño equipo de TI necesita un recuento rápido de dispositivos.
3. Microsoft Intune
- Ideal para: Organizaciones que gestionan entornos Windows y Microsoft
- Puntuación en G2: 4,5/5
Microsoft Intune es una plataforma de gestión unificada de terminales (UEM) para la gestión de Windows, macOS, iOS y Android. Si tu organización ya utiliza Microsoft 365, Intune se integra a la perfección en tu entorno Microsoft actual y es posible que ya esté incluido en tu suscripción.
Como probablemente ya habrás adivinado, Intune funciona mejor con dispositivos Windows. Sin embargo, también ofrece una amplia compatibilidad con Apple para equipos que gestionan parques mixtos.
Más allá de la gestión de dispositivos móviles (MDM) y la gestión de terminales, Intune resulta útil para las organizaciones que desean que la gestión de dispositivos esté estrechamente vinculada a la identidad y el acceso. Su integración con Microsoft Entra ID te permite controlar el acceso al correo electrónico y a las aplicaciones en función de si un dispositivo cumple con tus requisitos de cumplimiento normativo.
Características:
- Gestión de Windows: gestiona dispositivos Windows junto con el resto del parque, sin necesidad de Microsoft Configuration Manager ni de una herramienta local independiente.
- Gestión de macOS: aplica políticas y distribuye aplicaciones a ordenadores Mac desde la misma plataforma que se utiliza para Windows, aunque el conjunto de funciones queda por detrás de las herramientas específicas de Apple en algunos aspectos.
- Gestión de dispositivos móviles: gestiona dispositivos iOS, iPadOS y Android desde un único lugar, abarcando los teléfonos y tabletas que las herramientas exclusivas de Apple o de Windows dejan fuera.
- Acceso condicional: bloquea o permite el acceso al correo electrónico y a las aplicaciones en función del cumplimiento normativo del dispositivo en tiempo real y de las señales de riesgo, vinculando la aplicación de las medidas de seguridad directamente a la identidad.
- Integración con Microsoft Entra ID: vincula las comprobaciones de cumplimiento de los dispositivos a las decisiones de inicio de sesión sin necesidad de configurar un proveedor de identidad independiente.
- Windows Autopilot: Entrega a los empleados nuevos dispositivos Windows preconfigurados, lo que elimina los pasos manuales de creación de imágenes que el departamento de TI solía realizar antes del envío.
- Seguridad de los terminales: supervisa las amenazas y aplica configuraciones de seguridad básicas, lo que libera al departamento de TI de tener que comprobar el estado de los dispositivos.
- Políticas de cumplimiento: Establece reglas sobre qué se considera un dispositivo conforme y, a continuación, restringe automáticamente el acceso a cualquier dispositivo que no cumpla con ellas.
4. Hexnode UEM
- Ideal para: Empresas que gestionan flotas de dispositivos mixtos
- Valoración en G2: 4,5/5
Hexnode es una buena opción si tu parque de dispositivos incluye algo más que portátiles y teléfonos de los empleados. Sus opciones de implementación abarcan tanto los dispositivos estándar propiedad de la empresa como casos de uso más especializados, incluido el modo quiosco para dispositivos utilizados con fines específicos, como estaciones de autopago o terminales de consulta de inventario.
La otra gran ventaja es la cobertura de plataformas. Hexnode es compatible con Windows, macOS, iOS, Android, ChromeOS y Linux desde una misma consola. No obtendrás el mismo nivel de funcionalidad que con un MDM centrado en Apple, pero ganarás en flexibilidad.
Características:
- Gestión de Windows: gestiona portátiles y ordenadores de sobremesa con Windows a través del mismo flujo de trabajo de inscripción y políticas que se utiliza para el resto del parque informático.
- Gestión de macOS: aplica una gestión coherente de políticas y aplicaciones a los ordenadores Mac sin tener que cambiar a una herramienta independiente exclusiva de Apple.
- Gestión de iOS: inscribe y gestiona los iPhone bajo la misma estructura de cuentas que el resto de tipos de dispositivos.
- Gestión de Android: amplía la aplicación de políticas a teléfonos y tabletas Android, incluidos los dispositivos configurados para una única tarea específica.
- Gestión de ChromeOS: gestiona los Chromebooks en el mismo sistema, lo cual resulta útil para organizaciones que utilizan hardware mixto en aulas o equipos de campo.
- Compatibilidad con Linux: Cubre los terminales basados en Linux que la mayoría de la competencia omite por completo, cubriendo así una laguna habitual en entornos de ingeniería y técnicos.
- Modo quiosco: bloquea un dispositivo para que solo pueda utilizar una única aplicación o un conjunto de aplicaciones seleccionadas, diseñado para sistemas de punto de venta, señalización digital y tabletas de uso compartido.
- Acciones remotas: bloquea, borra o reinicia un dispositivo de forma remota, lo que reduce la necesidad de intervenciones presenciales cuando surge algún problema.
- Gestión de políticas: Establece y aplica reglas de configuración en todos los sistemas operativos desde un único lugar, en lugar de mantener conjuntos de reglas separados para cada plataforma.
- Gestión de parches: distribuye actualizaciones del sistema operativo y de las aplicaciones en toda la flota sin depender de que los usuarios finales las instalen por su cuenta.
- Inventario de dispositivos: realiza un seguimiento de lo que está implementado, su estado y su ubicación, lo cual resulta útil para las auditorías de activos en un parque de dispositivos grande o distribuido.
5. NinjaOne
- Ideal para: equipos de TI y MSP que dan prioridad a la gestión remota de activos (RMM) y a las operaciones de terminales
- Puntuación en G2: 4,7/5
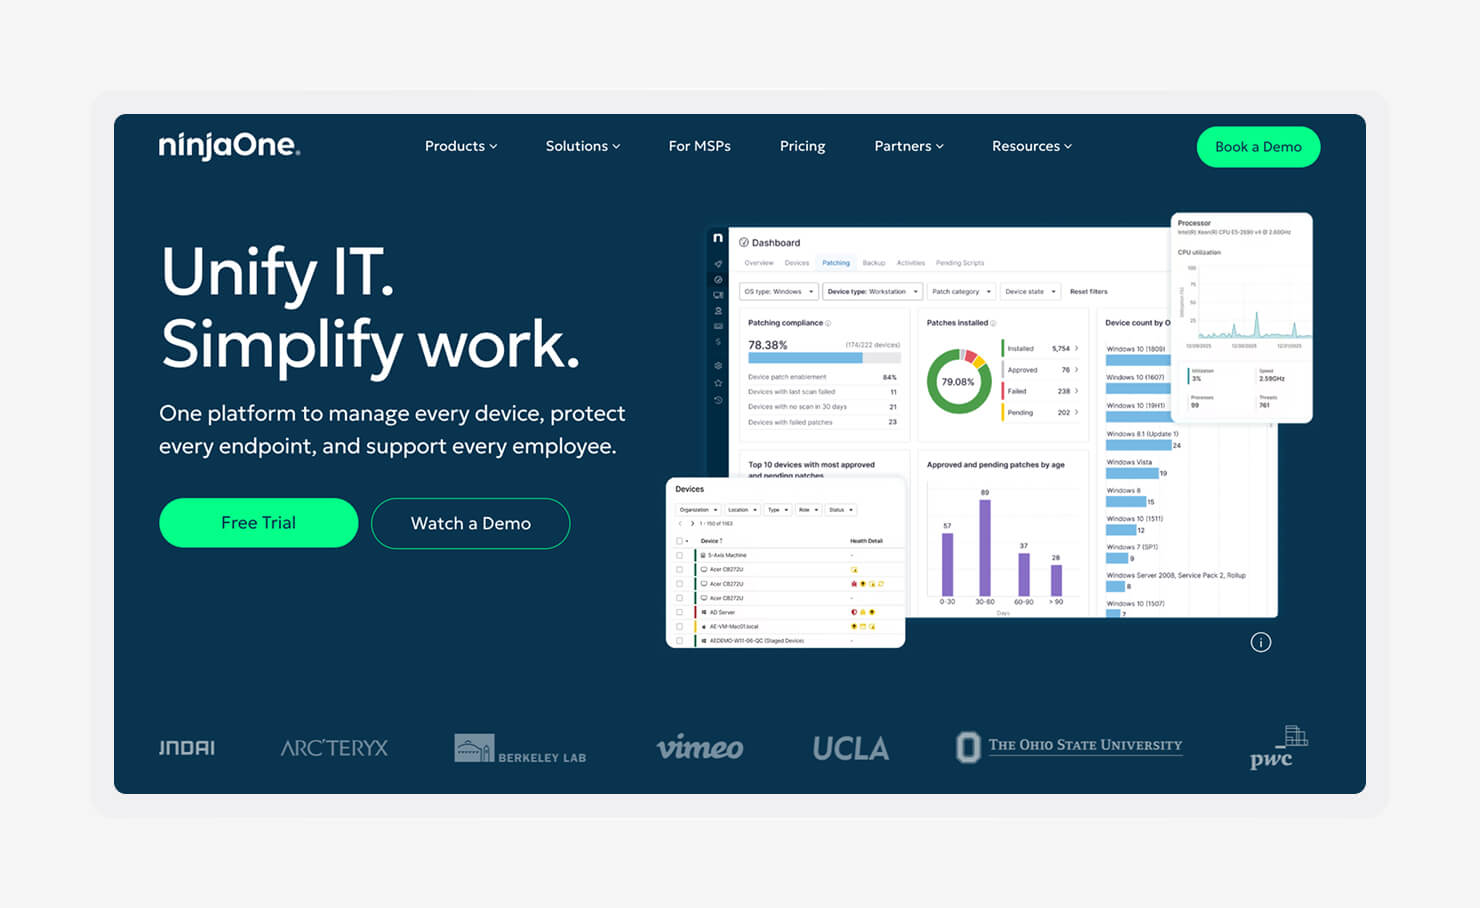
NinjaOne es una solución de RMM con gestión de terminales integrada. Esto significa que la supervisión remota y la resolución de problemas son el núcleo de la plataforma, pero también ofrece funciones de gestión de dispositivos y automatización.
La plataforma permite a los equipos de TI y a los MSP supervisar el estado de los dispositivos y solucionar problemas de forma remota. Es una buena opción si quieres garantizar que los equipos dispersos puedan recibir asistencia rápida en lugar de tener que esperar a la próxima visita in situ.
Características:
- Supervisión remota: realiza un seguimiento del estado y el rendimiento de los dispositivos en tiempo real, detectando los problemas antes de que el usuario tenga que abrir un ticket.
- Acceso remoto: toma el control de la pantalla de un dispositivo para resolver problemas en directo, sin esperar a que el usuario esté en su puesto de trabajo o a que el dispositivo se conecte.
- Gestión de parches: aplica actualizaciones del sistema operativo y de las aplicaciones en todo el parque informático según un calendario, en lugar de tener que localizar qué equipos aún las necesitan.
- Automatización: activa automáticamente las correcciones rutinarias y las tareas de mantenimiento, reduciendo así el trabajo manual repetitivo del equipo de TI.
- Scripts: ejecuta scripts personalizados en un solo dispositivo o en todo el parque de dispositivos a la vez, cubriendo las correcciones que no gestiona una política integrada.
- Implementación de software: Instala y actualiza aplicaciones en todos los dispositivos gestionados sin tener que acceder a cada uno de ellos individualmente.
- Inventario de terminales: Mantén un registro en tiempo real del hardware, el software y el estado de los dispositivos de toda la flota, lo que agiliza tanto las auditorías como la resolución diaria de problemas.
- Alertas: Recibe notificaciones en el momento en que un dispositivo o servicio supere un umbral, en lugar de enterarte a través de una queja de un usuario.
- Informes: Recopila datos sobre el estado y la actividad de los dispositivos en informes que los MSP pueden entregar a los clientes o que los equipos de TI pueden utilizar para justificar el presupuesto.
6. JumpCloud
- Ideal para: Organizaciones que adoptan una estrategia de TI centrada en la identidad
- Puntuación en G2: 4,5/5
Si tu equipo necesita gestionar el acceso y los dispositivos, Cloud Director de JumpCloud te permite gestionarlos todos desde una misma plataforma. Los equipos que desean reducir su dependencia de directorios independientes o proveedores de SSO valoran este enfoque simplificado.
JumpCloud también es compatible con estrategias «Zero Trust», ya que vincula la identidad del usuario con el estado del dispositivo a la hora de tomar decisiones de acceso. Funciona en Windows, macOS y Linux, lo que lo convierte en una opción práctica para entornos mixtos.
La contrapartida es que la gestión de dispositivos no es su único objetivo, por lo que los equipos que busquen controles específicos y exhaustivos para Apple quizá prefieran un MDM dedicado a Apple.
Características:
- Directorio en la nube: gestiona usuarios y grupos desde un directorio alojado en la nube, en lugar de mantener un servidor local dedicado exclusivamente a la gestión de identidades.
- SSO: Permite a los usuarios iniciar sesión en todas las aplicaciones conectadas con un único conjunto de credenciales, lo que reduce el número de restablecimientos de contraseñas y de incidencias al servicio de asistencia.
- MFA: exige un segundo paso de verificación al iniciar sesión, de modo que una contraseña robada por sí sola no basta para acceder.
- Gestión de dispositivos: registra y gestiona dispositivos Windows, macOS y Linux desde el mismo sistema que se utiliza para la gestión de identidades, en lugar de tener que cambiar a un MDM independiente.
- Compatibilidad multiplataforma: aplica las mismas políticas de acceso y de dispositivos en todos los sistemas operativos del parque informático, reduciendo así la brecha entre la gestión de Windows, macOS y Linux que crean las herramientas independientes.
- Gestión de políticas: Establece las reglas de dispositivos y acceso una sola vez y, a continuación, aplícalas en todos los sistemas conectados, reduciendo así la configuración manual por dispositivo.
- Automatización del ciclo de vida del usuario: Concede o retira el acceso automáticamente cuando alguien se incorpora o abandona la empresa, de modo que la baja no dependa de que el departamento de TI recuerde todas las aplicaciones a las que tenía acceso el empleado que se marcha.
- Control de acceso: restringe lo a lo que puede acceder un usuario o dispositivo en función de su identidad, grupo y estado de cumplimiento, lo que refuerza el control de acceso sin necesidad de revisiones manuales adicionales.
7. Jamf
- Ideal para: entornos Apple empresariales
- Puntuación en G2: 4,7/5
Cuando los dispositivos Mac, iPhone, iPad y Apple TV constituyen una gran parte de tu entorno de TI, Jamf ofrece a los administradores un mayor control sobre la configuración y la gestión de los dispositivos, así como sobre la aplicación de políticas.
Las desventajas son que ese nivel de control conlleva una curva de aprendizaje más pronunciada y supone una inversión mayor que la de un simple MDM. Sin embargo, para las organizaciones con grandes flotas de dispositivos Apple y recursos suficientes, a veces merece la pena.
Características:
- Gestión de dispositivos centrada en Apple: configura y aplica políticas en Mac, iPhone, iPad y Apple TV con ajustes diseñados específicamente en torno al propio marco de gestión de Apple.
- Implementación sin intervención: envía los dispositivos preconfigurados directamente a los empleados, de modo que la configuración se completa antes de que el dispositivo llegue a manos del usuario.
- Perfiles de configuración avanzados: aplica ajustes detallados que llegan hasta las funciones individuales de Apple, yendo más allá de los simples controles de políticas para los equipos de seguridad que necesitan un mayor control.
- Grupos inteligentes: clasifica automáticamente los dispositivos y los usuarios en grupos según atributos como la versión del sistema operativo o el departamento, en lugar de asignarlos manualmente uno por uno.
- Gestión de parches: envía actualizaciones de macOS y de aplicaciones a toda la flota según un calendario, en lugar de depender de que los usuarios las instalen individualmente.
- Catálogo de aplicaciones de autoservicio: permite a los empleados instalar por sí mismos aplicaciones aprobadas, lo que reduce las solicitudes rutinarias de instalación para el departamento de TI.
- Amplia compatibilidad con scripts: ejecuta scripts personalizados para situaciones que las políticas estándar no cubren, lo que ofrece a los administradores una forma de gestionar casos excepcionales sin necesidad de soluciones provisionales.
- Informes de cumplimiento: genera informes sobre el cumplimiento de las políticas y de los dispositivos, sin tener que extraer los datos manualmente antes de una auditoría o una revisión de seguridad.
Cómo elegir la alternativa adecuada a Addigy
Evalúa tus sistemas operativos actuales, las necesidades actuales que no satisfacen, la automatización de la plataforma y el conjunto de funciones, las integraciones y la facilidad de uso para elegir la mejor alternativa a Addigy para tu empresa.
Algunos de estos factores importantes que debes sopesar antes de tomar una decisión:
- Ten en cuenta tus sistemas operativos: haz una lista de todos los tipos de dispositivos que hay actualmente en tu parque y valora si es probable que añadas equipos con Windows, Android o Linux en el próximo año o dos. Una plataforma que solo cubra lo que tienes ahora puede suponer otro cambio más adelante.
- Determina si necesitas un MDM o un UEM: un MDM tradicional cubre la configuración de dispositivos y el despliegue de aplicaciones, lo cual es suficiente para equipos que utilizan un único sistema operativo con políticas sencillas. Cuando entran en juego la identidad, la seguridad, el cumplimiento normativo y múltiples sistemas operativos, un UEM resulta útil para la consolidación.
- Evalúa las funciones de seguridad integradas: algunas herramientas centradas principalmente en MDM pueden tratar otras funcionalidades, como la gestión de identidades y el cumplimiento normativo, como complementos, si es que las incluyen. Para ti, esto puede traducirse en mayores costes, independientemente de si combinas varias herramientas o no.
- Da prioridad a la automatización: la inscripción automatizada, la implementación de políticas, la aplicación de parches y la corrección de incidencias reducen las incidencias manuales que consumen gran parte de la jornada del equipo de TI. Cuanto menos necesite una plataforma la intervención manual para las tareas rutinarias, más tiempo podrá dedicar tu equipo a los proyectos reales.
- Evalúa las capacidades de gestión remota: los equipos distribuidos necesitan herramientas que permitan solucionar problemas en un dispositivo sin tener que esperar a que este se conecte o se presente en la oficina. Una supervisión remota eficaz reduce el tiempo que transcurre entre el momento en que se notifica un problema y el momento en que se resuelve.
- Revisa las integraciones disponibles: una plataforma que se conecte con tu proveedor de identidades, tu suite de productividad, tu sistema de gestión de incidencias y tus herramientas de seguridad se integra en tu flujo de trabajo actual en lugar de crear uno nuevo. Compara las listas de integraciones con lo que realmente utilizas, no solo con lo que es compatible en general.
- Compara la implementación y la facilidad de uso: el tiempo de implementación, la curva de aprendizaje y la administración diaria influyen en la rapidez con la que una plataforma resulta realmente rentable. Una plataforma potente que tarda meses en implementarse y requiere formación especializada puede salir más cara en la práctica que una más sencilla.
- Planifica el crecimiento futuro: Asegúratede que la plataforma pueda admitir más dispositivos, usuarios y ubicaciones sin necesidad de un costoso cambio de plataforma más adelante. Adaptarse a una herramienta a medida que crece la empresa es más barato que migrar a otra.
- Compara los precios y el valor global: Compara los modelos de licencia, las funcionalidades incluidas y el coste total de propiedad, en lugar de fijarte únicamente en el precio de venta. Un precio inicial más bajo suele ocultar costes adicionales por funciones que otra plataforma incluye de serie.
- Infórmate sobre la atención al cliente y la documentación: una atención al cliente receptiva, recursos de formación y una base de conocimientos activa son fundamentales cuando surge un problema y tu equipo necesita una respuesta rápida. Consulta sitios web de opiniones para saber cómo funciona realmente la atención al cliente, no solo lo que se promete en los materiales de venta.
Consigue todo lo que necesitas para la gestión de terminales en una sola plataforma con Iru
Encontrar la alternativa adecuada a Addigy se reduce a comprender dónde están las carencias. Si te sientes limitado por una gestión de dispositivos exclusiva para Apple o por el uso de demasiadas herramientas independientes, lo mejor es una solución UEM como Iru.
Reserva una demostración para ver cómo Iru puede integrar la gestión de terminales, la identidad, la seguridad y el cumplimiento normativo en una única plataforma.