

Tu consola de Intune puede indicar que todos los dispositivos cumplen con los requisitos, pero lo difícil es llegar a ese punto. Sin el complemento premium «Enterprise App Management», aplicar parches a una aplicación de terceros implica empaquetarla tú mismo como un instalador Win32 y esperar a que finalice un ciclo de registro para confirmar que se ha instalado correctamente. Son dificultades como esta las que llevan a los equipos a buscar alternativas a Microsoft Intune antes incluso de que se incorpore un solo Mac a la flota.
Los informes de cumplimiento pueden ir por detrás de lo que ocurre en el dispositivo, y las funciones que cabría esperar que fueran estándar, como el acceso condicional y la gestión avanzada de terminales, requieren licencias adicionales de Entra ID e Intune Suite. Si a esto le sumamos un parque de dispositivos mixto, las deficiencias se acentúan, ya que la gestión de terminales debe abarcar todos los dispositivos que se utilizan, no solo aquellos para los que se diseñó la herramienta.
Las plataformas que merece la pena evaluar reducen esa sobrecarga: aplicación automatizada de parches en cientos de aplicaciones, mayor claridad en la visibilidad del cumplimiento normativo e identidad/acceso integrados en el mismo agente, en lugar de requerir licencias por separado. A continuación se compara cómo se sitúan ocho de las principales.
¿Qué es Microsoft Intune?
Microsoft Intune es un servicio de gestión de dispositivos finales basado en la nube que protege y gestiona los dispositivos y las aplicaciones de una organización. Los equipos lo utilizan para registrar, configurar y actualizar los dispositivos finales, implementar y proteger aplicaciones, y controlar el acceso a los recursos de la empresa. Funciona íntegramente en la nube y es compatible con Android, iOS/iPadOS, Linux, macOS, tvOS, visionOS y Windows, todo ello gestionado desde el centro de administración de Intune, basado en la web.
Intune se articula en torno a tres pilares: las identidades que inician sesión, los dispositivos desde los que lo hacen y las aplicaciones que se utilizan para realizar el trabajo. La identidad se gestiona a través de Microsoft Entra ID, mientras que las señales de cumplimiento de dispositivos y aplicaciones alimentan Entra Conditional Access, que controla quién puede acceder a qué. Los equipos pueden gestionar los terminales mediante MDM (gestión de dispositivos móviles) para un control total de los dispositivos, o mediante MAM (gestión de aplicaciones móviles) para proteger únicamente las aplicaciones de trabajo.
Las funciones avanzadas, como la gestión de privilegios de los dispositivos finales, la gestión de aplicaciones empresariales, el análisis de datos y la asistencia remota, están disponibles a través de los planes de Microsoft 365, la suite de Intune o suscripciones independientes. Además, Copilot en Intune incorpora un asistente de IA para resumir políticas y clasificar incidencias. Y, si ya has invertido en Microsoft 365, Intune ofrece una forma estrechamente integrada de gestionar identidades, dispositivos y aplicaciones desde una única consola.
Las 8 mejores alternativas a Microsoft Intune
A continuación, te ofrecemos un breve resumen de algunos de los principales competidores de Microsoft Intune:
| Herramienta | Ideal para | Característica principal | Valoración de G2 |
|---|---|---|---|
| Iru | Equipos de TI que dan prioridad a la seguridad | Gestión y seguridad en un único agente | 4,7/5 |
| Workspace ONE de Omnissa | Gestión de dispositivos en distintos sistemas operativos | Detección y respuesta avanzadas ante vulnerabilidades | 4,0/5 |
| JumpCloud | Gestión exhaustiva de identidades y accesos | Implementación y gestión de software en distintos sistemas operativos | 4,5/5 |
| Hexnode | Pequeñas y medianas empresas | Generador de flujos de trabajo sin código para la automatización de tareas | 4,5/5 |
| ManageEngine | Operaciones de TI empresariales | Detección y corrección de amenazas en terminales con tecnología de IA | 4,5/5 |
| Citrix Endpoint Management | Equipos que gestionan infraestructura local | Más de 300 políticas de seguridad configurables | 4,0/5 |
| NinjaOne | Equipos que gestionan terminales Windows | RMM con supervisión de dispositivos en tiempo real | 4,7/5 |
| Jamf Pro | Organizaciones que dan prioridad a Apple | Soporte para el sistema operativo de Apple desde el primer día (macOS, iOS, iPadOS, tvOS) | 4,7/5 |
1. Iru
Ideal para: equipos de TI que dan prioridad a la seguridad
Valoración en G2: 4,7/5
Iru es una plataforma de TI y seguridad basada en IA que unifica la gestión de terminales en distintos sistemas operativos, el EDR, la identidad de los empleados y la automatización adaptativa del cumplimiento normativo en una única plataforma, con un único agente ligero que se encarga de la gestión y la seguridad de los dispositivos. Mientras que Intune se basa en el ecosistema de Microsoft y se inclina hacia Windows, Iru está diseñada para gestionar y proteger todos los dispositivos de tu parque, lo que la convierte en una excelente primera opción para los equipos que buscan amplitud sin tener que combinar múltiples herramientas.
La diferencia más clara es la cobertura. Iru ejecuta un único agente tanto en Mac como en Windows, por lo que se aplican los mismos controles de inscripción, configuración y seguridad independientemente del dispositivo. Su compatibilidad con Apple es especialmente completa, con entrega inmediata de la carga útil y despliegue sin intervención mediante la inscripción automatizada de dispositivos, de modo que los cambios se aplican en cuestión de minutos en lugar de días, y los nuevos empleados son productivos desde el momento en que encienden su portátil.
Iru también está diseñado para ser accesible. La configuración y la gestión de dispositivos no requieren conocimientos especializados en scripts, y las automatizaciones y flujos de trabajo predefinidos se encargan de tareas rutinarias como la aplicación de parches y la incorporación de nuevos usuarios sin necesidad de ingeniería personalizada. Dado que los puntos finales, la identidad y el cumplimiento normativo comparten un único modelo de datos —el «Iru Context Model»—, la plataforma de IA de Iru puede ofrecer información más detallada que las herramientas que extraen datos de sistemas desconectados entre sí.
Para los equipos preocupados por la seguridad, la ventaja es una pila consolidada: gestión de dispositivos, EDR, identidad sin contraseñas y evidencia continua de cumplimiento normativo en una única consola, en lugar de un conjunto de integraciones que mantener. Los equipos que estén evaluando la gestión de terminales en todo su parque de dispositivos pueden solicitar una demostración para ver cómo lo gestiona Iru en la práctica.
Características
- Gestión y seguridad en un único agente: la gestión y la seguridad de los terminales se ejecutan a través de un único agente ligero, por lo que no es necesario implementar herramientas independientes ni sincronizarlas entre dispositivos.
- Identidad de los empleados con autenticación sin contraseña de forma nativa: las claves de acceso vinculadas al dispositivo y el acceso condicional eliminan por completo las contraseñas, lo que hace que el inicio de sesión sea resistente al phishing por diseño.
- Infraestructura de datos compartida diseñada para la era de la IA: los datos de terminales, identidades y cumplimiento normativo se agrupan en un único modelo, lo que proporciona a la IA de Iru un contexto más rico para obtener información y realizar acciones automatizadas.
- Aplicación automática de parches en cientos de aplicaciones habituales: la biblioteca Auto Apps de Iru mantiene actualizadas automáticamente las aplicaciones de 550+ , Mac y Windows, subsanando las lagunas de parches sin necesidad de empaquetado manual.
- Gestión rápida de la conexión y los controles de seguridad para dispositivos Apple: los datos actualizados y la entrega inmediata de la carga útil permiten al departamento de TI aplicar controles e instalar aplicaciones con una respuesta de los dispositivos en cuestión de minutos, en lugar de días.
- Asistencia 24/5: los ingenieros de asistencia de Iru, todos ellos con experiencia práctica en administración, están disponibles a través del chat cinco días a la semana y suelen responder en menos de dos minutos.
2. Workspace ONE de Omnissa
Ideal para: gestión de dispositivos en distintos sistemas operativos
Puntuación en G2: 4,0/5
Workspace ONE es una plataformaunificada de gestión de terminales, que originalmente formaba parte de VMware y ahora es propiedad de Omnissa, con una de las coberturas de plataformas más amplias de su categoría. Abarca Windows, macOS, iOS, Android, Linux y dispositivos resistentes. Esa amplitud la convierte en la opción ideal para organizaciones que necesitan gestionar múltiples tipos de dispositivos desde una única consola, especialmente para equipos que ya han invertido en infraestructura de VMware u Omnissa.
Para esas organizaciones, el atractivo radica en la consolidación: una única plataforma que abarca la gestión de dispositivos, la distribución de aplicaciones y el control de acceso en un parque mixto, respaldada por análisis y automatización para entornos grandes y complejos. Los equipos suelen valorar la variedad de opciones de configuración y la capacidad de estandarizar las políticas en terminales muy diferentes.
Merece la pena sopesar las ventajas y los inconvenientes. Algunos equipos han reevaluado Workspace ONE en función del coste, mientras que otros señalan la curva de aprendizaje asociada a la amplitud de la plataforma. Para equipos más pequeños o que evolucionan rápidamente, esa profundidad puede ser más de lo que necesitan. Para las empresas que están estandarizando en múltiples sistemas operativos, sigue siendo una opción viable.
Características
- Gestión y automatización asistidas por IA: las herramientas integradas de IA y automatización proporcionan información útil y mejoran las tareas rutinarias de gestión del parque de dispositivos.
- Configuración de políticas de seguridad y supervisión del cumplimiento: los administradores pueden definir políticas de seguridad y supervisar continuamente el cumplimiento de las mismas en los dispositivos.
- Vulnerability Defense para la detección y corrección: asigna las vulnerabilidades a los terminales afectados y prioriza su corrección, gracias a la integración con CrowdStrike Falcon Exposure Management.
- Implementación y gestión automatizadas de parches: los parches se pueden programar e implementar en los sistemas operativos compatibles con un esfuerzo manual mínimo.
- Cuadros de mando analíticos sobre la experiencia de los empleados y los riesgos: los cuadros de mando ofrecen información sobre el estado de los dispositivos, la experiencia digital de los empleados y las señales de riesgo para los equipos de TI y seguridad.
3. JumpCloud
Ideal para: gestión exhaustiva de identidades y accesos
Puntuación en G2: 4,5/5
JumpCloud combina un servicio de directorio basado en la nube con la gestión multiplataforma de dispositivos en Mac, Windows, Linux, iOS y Android. Esa combinación lo convierte en la opción ideal para las organizaciones que desean sustituir o complementar Active Directory sin adoptar la pila de identidades completa de Microsoft, y es ahí donde JumpCloud destaca más: la identidad y el acceso ocupan un lugar central en la plataforma, en lugar de ser meros complementos.
Gran parte de ese valor reside en una única consola de administración: inicio de sesión único (SSO) con SAML 2.0 y OIDC, integración con LDAP y RADIUS, y capacidades de acceso a la red de confianza cero junto con las funciones básicas de gestión de dispositivos móviles (MDM). Para flotas mixtas o con un alto porcentaje de equipos Windows en pymes y empresas del segmento medio-bajo, esa amplitud de funcionalidades de identidad en un único lugar supone un atractivo significativo, y los equipos suelen destacar la facilidad de uso de la plataforma una vez configurada.
Donde JumpCloud resulta comparativamente más ligero es en materia de seguridad. Sus capacidades para la aplicación de políticas de seguridad, la gestión del ciclo de vida de las aplicaciones y las herramientas de gestión de vulnerabilidades son más limitadas que las de las plataformas diseñadas pensando ante todo en la seguridad, por lo que las organizaciones con requisitos más exigentes en materia de seguridad de terminales o de cumplimiento normativo pueden verse obligadas a complementarla con herramientas adicionales.
Características
- Inscripción sin intervención para dispositivos móviles: losnuevos dispositivos se pueden aprovisionar automáticamente sin necesidad de una configuración manual por parte del departamento de TI.
- Acceso remoto a los dispositivos para la resolución de problemas: los administradores pueden conectarse de forma remota a los dispositivos gestionados para diagnosticar y resolver incidencias.
- Implementación automatizada de parches: los parchesdel sistema operativo y de las aplicaciones se pueden programar y distribuir en todas las plataformas compatibles.
- Implementación y gestión de software en distintos sistemas operativos: el software se puede implementar y gestionar de forma coherente en Mac, Windows y Linux.
- Informes simplificados y conformes con la normativa: los informesintegrados ayudan a los equipos a documentar el acceso y el estado de los dispositivos para cumplir con los requisitos normativos.
4. Hexnode
Ideal para: pequeñas y medianas empresas
Valoración en G2: 4,5/5
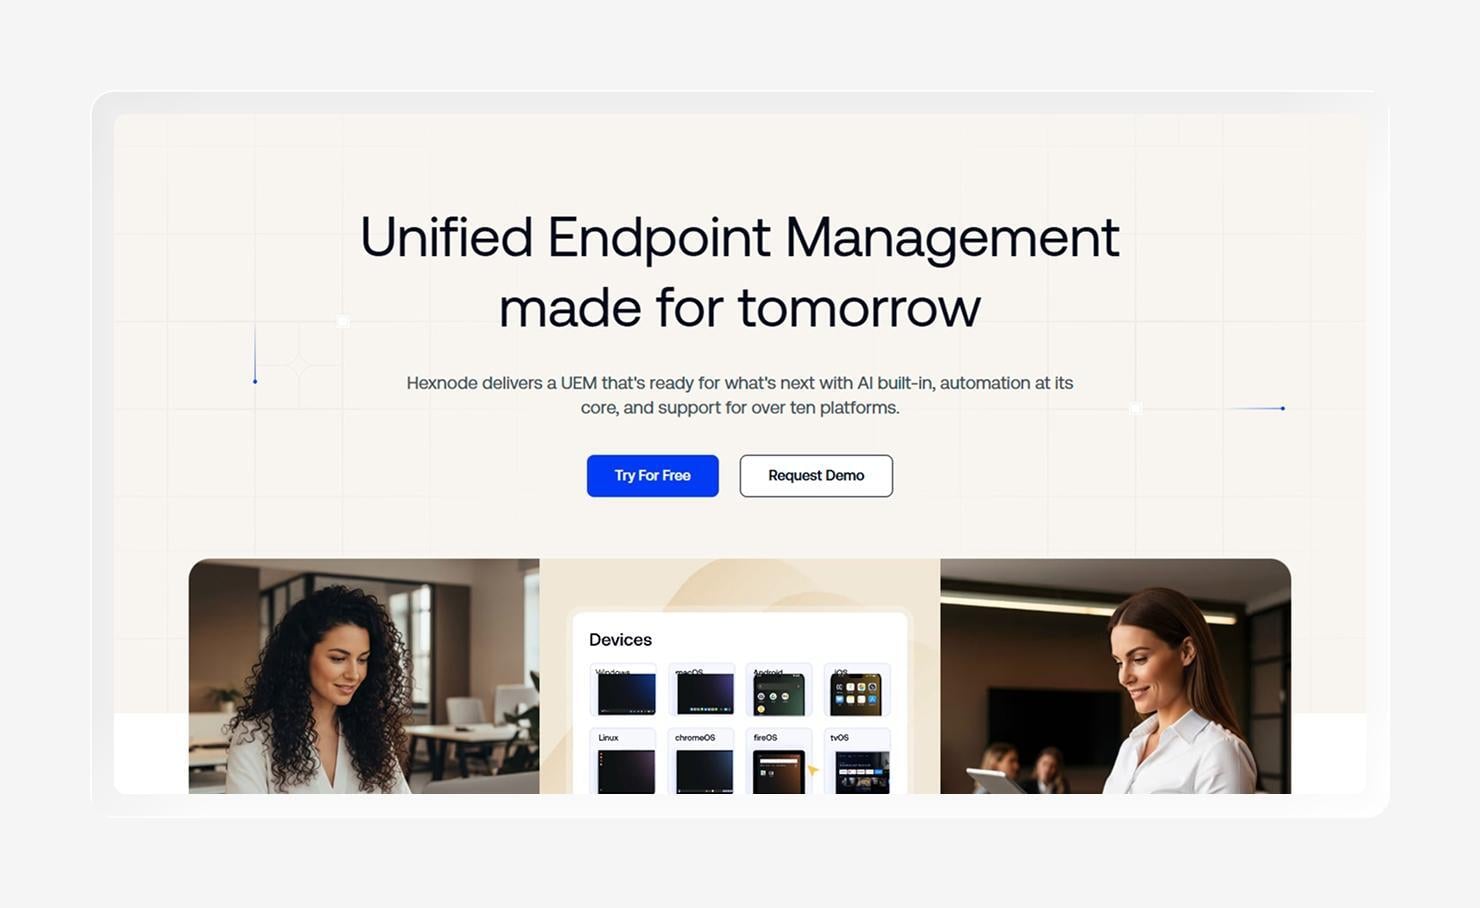
Hexnode es una plataforma de gestión unificada de terminales basada en la nube, diseñada en torno a la gestión de dispositivos móviles (MDM), el modo quiosco y la aplicación de políticas, con una amplia cobertura multiplataforma que abarca iOS, Android, macOS, Windows, ChromeOS, tvOS, FireOS, Linux y VisionOS. Su combinación de configuración sencilla, amplitud de funciones y amplia compatibilidad con sistemas operativos la hace accesible para equipos que buscan gestionar dispositivos diversos sin una curva de aprendizaje pronunciada.
Esa accesibilidad es precisamente donde Hexnode suele destacar. Los usuarios suelen resaltar lo sencillo que resulta instalar aplicaciones y configurar dispositivos, y el modo quiosco es un atractivo habitual para los equipos que gestionan hardware compartido o de uso específico en puntos de venta. Para las pequeñas y medianas empresas que están poniendo en marcha la gestión de dispositivos, ofrece muchas capacidades en relación con el esfuerzo necesario para empezar.
Lo que hay que tener en cuenta es la profundidad, más que el tamaño. Hexnode se adapta tanto a equipos pequeños como a grandes flotas distribuidas, pero las organizaciones con requisitos más exigentes en materia de seguridad, identidad o cumplimiento normativo suelen complementarlo con una plataforma más centrada en la seguridad o en la identidad. Algunos usuarios también señalan que el precio aumenta a medida que se incorporan más técnicos.
Características
- Migración optimizada: las herramientas y la orientación ayudan a los equipos a migrar los dispositivos existentes a la plataforma con una interrupción mínima.
- Aplicación automática de parches y supervisión del cumplimiento normativo: las actualizacionesde aplicaciones y del sistema operativo se ejecutan automáticamente, mientras que los dispositivos se comprueban continuamente para verificar que cumplen las normas de cumplimiento.
- Generador de flujos de trabajo sin código para la automatización de tareas: los administradores pueden automatizar tareas rutinarias de forma visual sin necesidad de escribir scripts.
- Resolución remota de problemas: el departamento de TI puede conectarse a los dispositivos gestionados y diagnosticarlos de forma remota.
- Aplicación de políticas de seguridad: las políticasconfigurables garantizan el cumplimiento de los ajustes de seguridad básicos en todos los dispositivos registrados.
5. ManageEngine Endpoint Central
Ideal para: Operaciones de TI en empresas
Puntuación en G2: 4,5/5
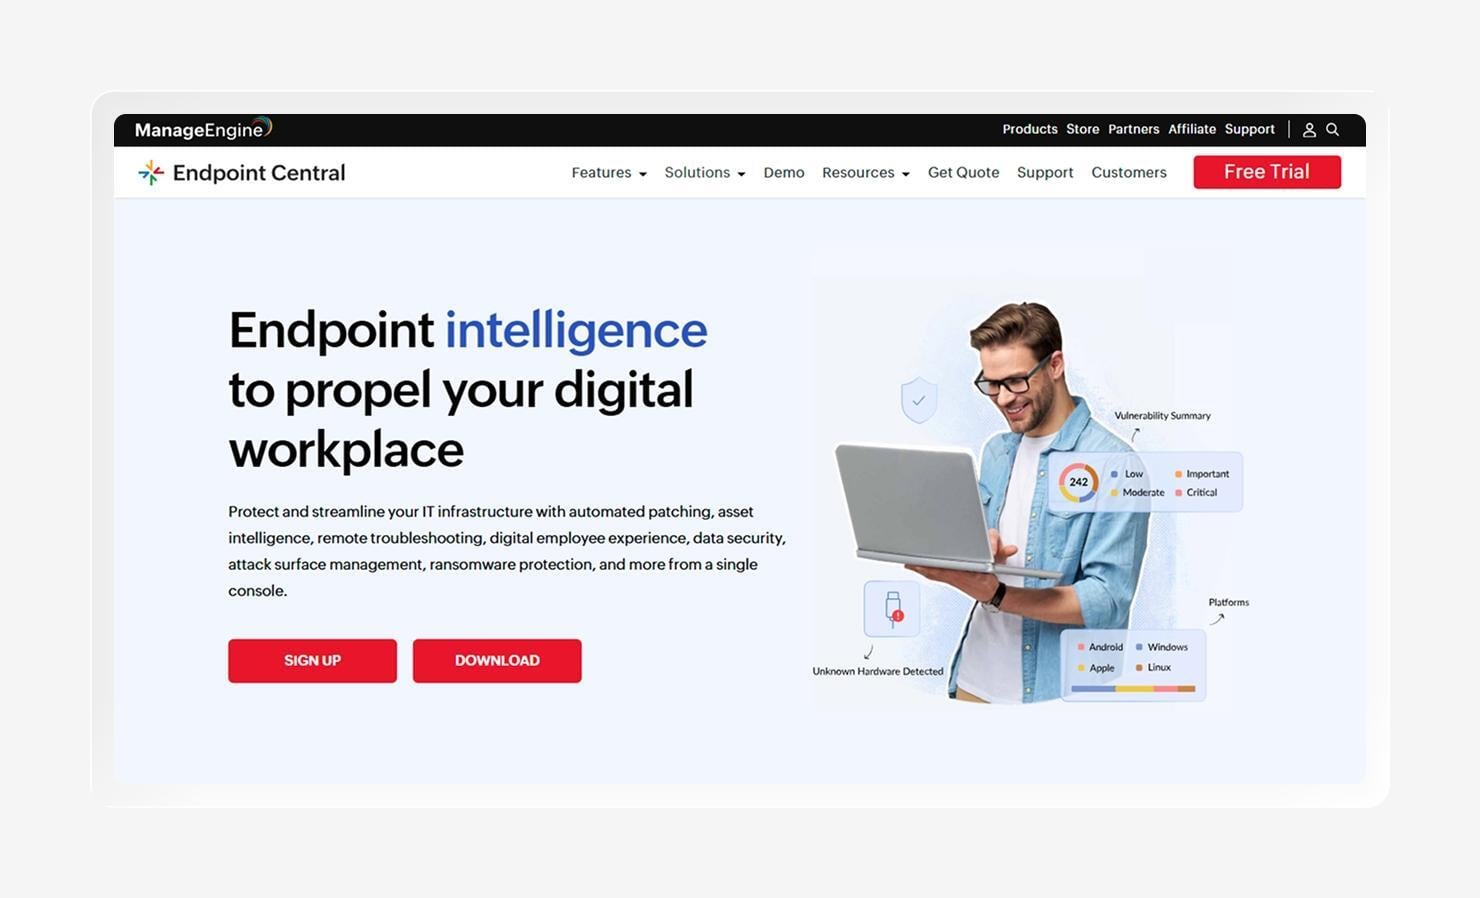
ManageEngine Endpoint Central es una plataforma unificada de gestión y seguridad de terminales que abarca todo el ciclo de vida de los mismos, desde la implementación de software, la aplicación de parches y la creación de imágenes del sistema operativo hasta la resolución remota de problemas y la gestión de dispositivos móviles (MDM), todo ello desde una única consola. Forma parte de la amplia cartera de gestión de TI de ManageEngine, por lo que se integra de forma natural en entornos que ya utilizan sus herramientas de ITSM y supervisión.
Su punto fuerte es su amplitud y control. Endpoint Central automatiza la aplicación de parches en más de 1.000 aplicaciones de Windows, Mac, Linux y de terceros, y añade capacidades de seguridad como la protección contra el ransomware, la gestión de vulnerabilidades y la prevención de pérdida de datos. Para los equipos de operaciones de TI de las empresas que buscan una amplia cobertura de ITSM y UEM en un único proveedor, esa profundidad es el principal atractivo.
La contrapartida es la complejidad. La misma densidad de funciones que lo hace potente genera una curva de aprendizaje más pronunciada que la de las plataformas MDM nativas de la nube, y su gestión de dispositivos Apple es menos especializada que la de las herramientas diseñadas específicamente para Apple. Para entornos empresariales amplios y centrados en Windows, es una solución versátil y eficaz, pero los equipos con un uso intensivo de dispositivos Apple pueden seguir recurriendo a herramientas complementarias.
Características
- Implementación automatizada de parches: detecta e implementa los parches que faltan en más de 1.000 aplicaciones de Windows, Mac, Linux y de terceros, con controles de prueba y aprobación.
- Respuesta ante incidentes y análisis de la causa raíz en caso de ataques de ransomware: la detección basada en el comportamiento señala la actividad de ransomware y rastrea su origen para acelerar la contención.
- Recuperación de datos y prevención de pérdidas: la recuperación de archivos con un solo clic restaura los archivos afectados, mientras que las políticas de DLP protegen los datos confidenciales en los terminales.
- Detección y corrección de amenazas en los terminales impulsadas por IA: el análisismediante aprendizaje automático identifica las amenazas y respalda los flujos de trabajo de corrección automatizados.
- Resolución remota de problemas: el control remotointegrado permite a los técnicos diagnosticar y reparar dispositivos sin necesidad de estar in situ.
6. Citrix Endpoint Management
Ideal para: equipos que gestionan infraestructura local
Puntuación en G2: 4,0/5
Citrix Endpoint Management es una solución UEM integrada en la plataforma más amplia de Citrix, que ofrece gestión de dispositivos móviles (MDM) y de aplicaciones móviles en Windows, macOS, iOS, iPadOS, Android y ChromeOS. Reúne aplicaciones y terminales en una única vista, haciendo especial hincapié en el acceso seguro a los recursos corporativos.
Lo que la distingue es su flexibilidad de implementación. Citrix Endpoint Management se ejecuta en la nube o en las propias instalaciones con el mismo conjunto de funciones, y se conecta a la infraestructura local de formas que la mayoría de las plataformas exclusivamente en la nube no ofrecen. Para las empresas con inversiones existentes en Citrix o con requisitos de residencia de datos y de entorno local, esta solución resulta muy adecuada.
Ofrece un control exhaustivo de las políticas, con más de 300 políticas de seguridad configurables, contenedorización de aplicaciones y acceso «zero-trust» sensible al contexto. Hay que tener en cuenta que este nivel de detalle se adapta mejor a entornos empresariales complejos que a equipos reducidos, y que las organizaciones que aún no forman parte del ecosistema de Citrix pueden encontrar que las plataformas MDM más ligeras son más rápidas de implementar.
Características
- Más de 300 políticas de seguridad configurables: una amplia biblioteca de políticas garantiza una seguridad granular y sensible al contexto en todos los dispositivos y aplicaciones gestionados.
- Experiencia coherente en todos los dispositivos móviles: ofrece aplicaciones y políticas gestionadas al tiempo que mantiene una experiencia de alta calidad en las principales plataformas móviles.
- Análisis e información de seguridad: Citrix Analytics aplica el aprendizaje automático para detectar señales relacionadas con los usuarios, las aplicaciones y la seguridad, lo que permite una gestión proactiva.
- Gestión del cumplimiento normativo de los dispositivos: las comprobacionescontinuas de cumplimiento señalan los dispositivos que se desvían de las políticas y pueden activar restricciones de acceso.
- Integración con la infraestructura local: la conectividadnativa con los sistemas locales da respuesta a los requisitos híbridos y de residencia de datos.
7. NinjaOne
Ideal para: equipos que gestionan terminales Windows
Valoración en G2: 4,7/5
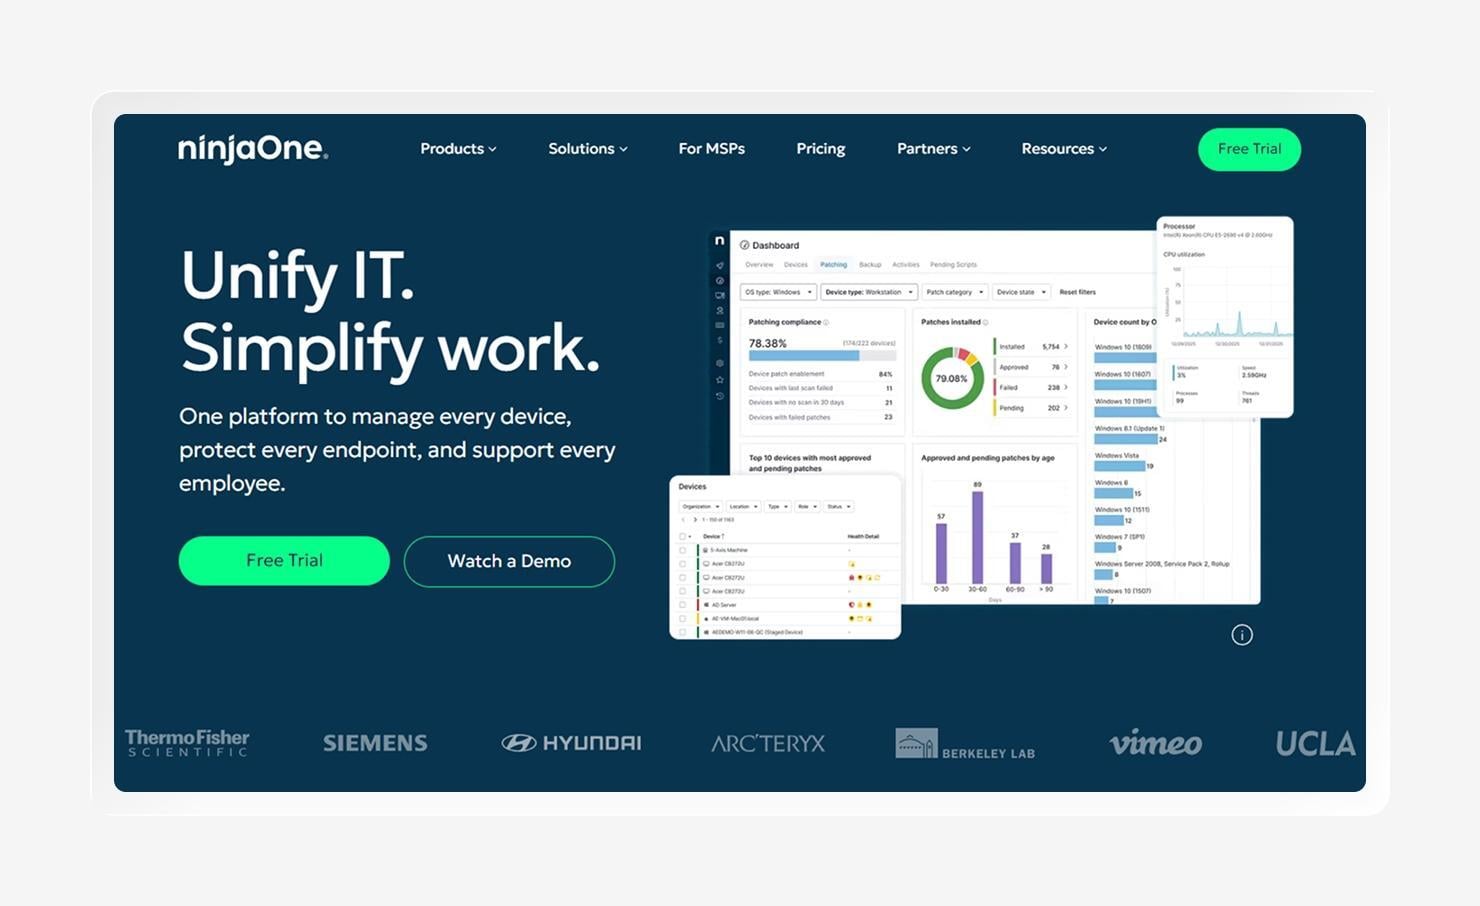
NinjaOne es una plataforma de operaciones de TI basada en la nube que gira en torno a la supervisión y gestión remotas (RMM), la gestión de parches y el acceso remoto. Comenzó con proveedores de servicios gestionados (MSP) y equipos de TI internos, ganándose un gran número de seguidores gracias a su interfaz limpia y a su rápida amortización.
Con el tiempo, se ha ampliado a una gestión más amplia de terminales, incorporando MDM y la aplicación automatizada de parches para más de 200 aplicaciones de terceros en Windows, macOS y Linux. Su gestión de Windows es la más completa, con aplicación de parches, creación de scripts, implementación de software y acceso remoto desde una única consola, lo que la convierte en una opción ideal para entornos centrados en Windows.
La consideración más importante para tu equipo es el alcance. NinjaOne está orientado hacia las operaciones y la supervisión de TI, más que hacia la seguridad o el cumplimiento normativo en profundidad, y su gestión de Apple es menos especializada que la de las plataformas diseñadas específicamente para Apple. Los equipos con necesidades más exigentes en materia de seguridad, cumplimiento normativo o con un uso intensivo de Mac podrían acabar utilizando herramientas adicionales junto con esta.
Características
- RMM con supervisión de dispositivos en tiempo real: supervisa continuamente el estado de los terminales y avisa al equipo de TI de cualquier problema en todo el parque informático en tiempo real.
- Gestión autónoma de parches para el sistema operativo y aplicaciones de terceros: aplicaautomáticamente parches a Windows, macOS y Linux, además de a más de 200 aplicaciones de terceros, según una programación establecida.
- Acceso y control remotos integrados: las herramientas remotasnativas permiten a los técnicos conectarse a los dispositivos y controlarlos para ofrecer asistencia práctica.
- Flujos de trabajo automatizados para la corrección de problemas en los terminales: las automatizacionesmediante scripts resuelven problemas comunes sin intervención manual.
- Estructuras flexibles de generación de informes sobre dispositivos: Los informespersonalizables documentan el estado de los dispositivos y el cumplimiento de los parches para las partes interesadas.
8. Jamf Pro
Ideal para: organizaciones que dan prioridad a Apple
Puntuación en G2: 4,7/5
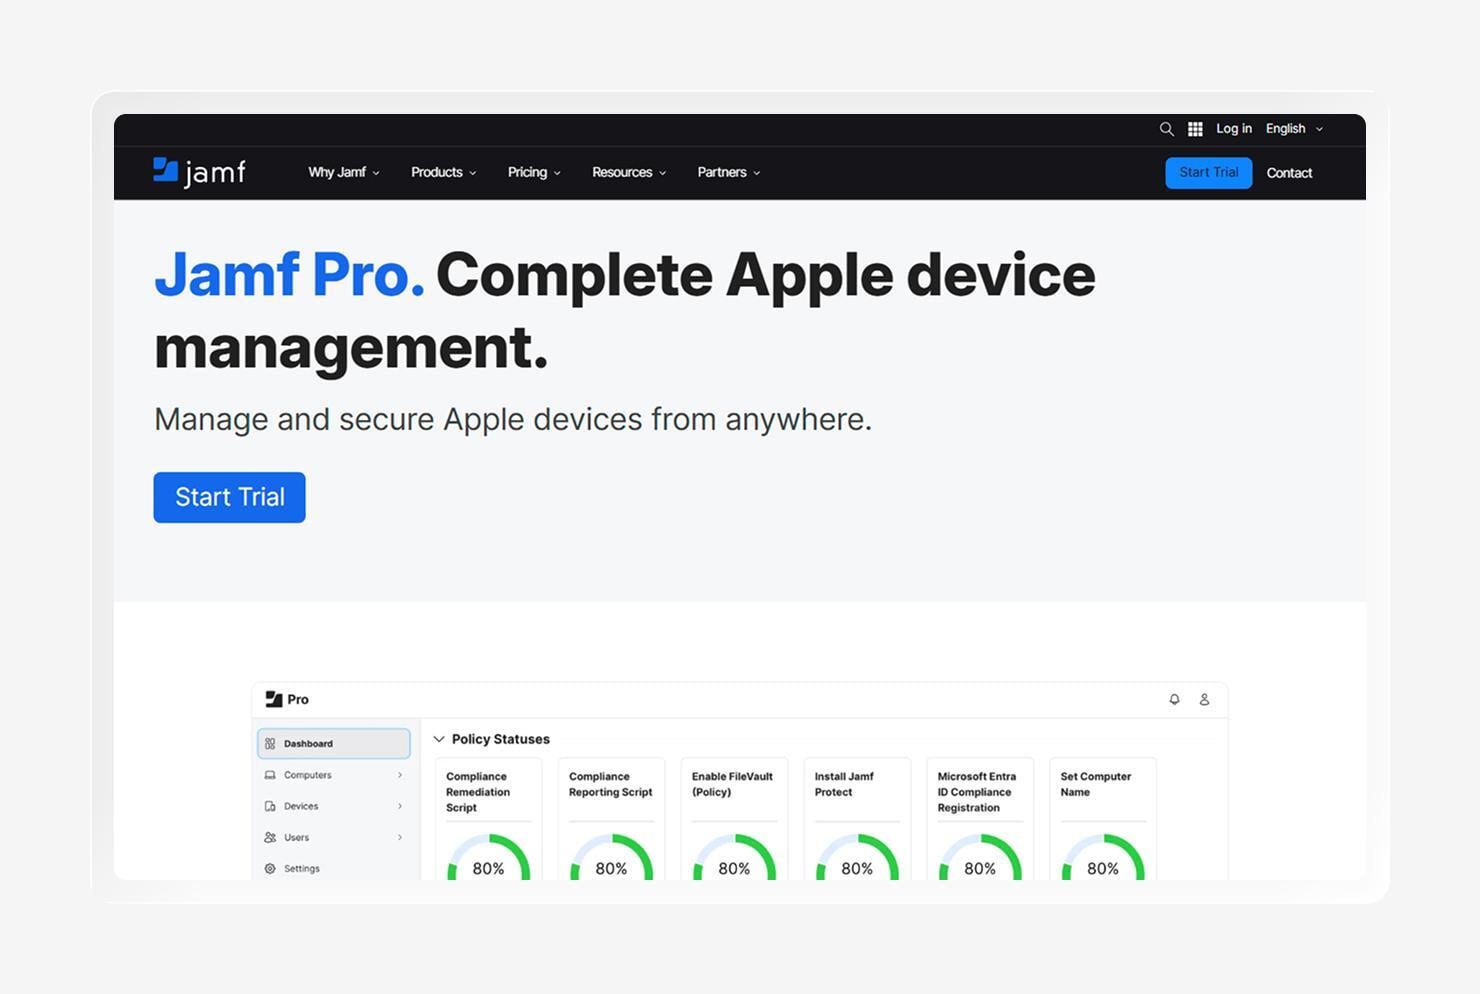
Jamf Pro es una plataforma de gestión de dispositivos Apple diseñada específicamente para macOS, iOS, iPadOS y tvOS. Se ha concebido en torno a las funciones nativas de Apple y a la gestión declarativa de dispositivos, y se utiliza tanto en el ámbito empresarial como en el educativo (a través de Jamf School) para flotas de dispositivos Apple.
Jamf suele ofrecer soporte el mismo día en que se lanzan las nuevas versiones del sistema operativo de Apple, permite la implementación sin intervención mediante el registro automatizado de dispositivos y utiliza los «Smart Groups» para seleccionar dinámicamente los dispositivos en función de los datos de inventario. Para las organizaciones que han adoptado Apple como estándar, esa especialización es difícil de igualar.
La contrapartida: Jamf Pro es exclusivo para Apple, por lo que las organizaciones con dispositivos Windows o Android deben gestionar una solución independiente junto a ella. Para las flotas mixtas, eso implica gestionar y coordinar varias plataformas, una razón clave por la que los equipos multiplataforma barajan alternativas de agente único.
Características
- Compatibilidad con los sistemas operativos de Apple (macOS, iOS, iPadOS, tvOS) el mismo día de su lanzamiento (día cero): por lo general, es compatible con las nuevas versiones de los sistemas operativos de Apple el mismo día de su lanzamiento, por lo que los equipos pueden adoptar las nuevas funciones y parches de forma inmediata.
- Implementación sin intervención mediante el Registro Automático de Dispositivos (ADE): los dispositivos se configuran automáticamente nada más sacarlos de la caja a través del ADE de Apple, sin necesidad de configuración manual por parte del departamento de TI.
- Compatibilidad con el ecosistema de integración: un amplio ecosistema de socios y API conecta Jamf con herramientas de identidad, seguridad y asistencia técnica.
- Gestión simplificada de dispositivos e inventario: los datos detallados del inventario proporcionan al departamento de TI una visión clara y actualizada de cada dispositivo Apple gestionado.
- Gestión automatizada del ciclo de vida de las aplicaciones para Mac: la implementación, las actualizaciones y la eliminación de aplicaciones se ejecutan automáticamente en toda la flota de Mac.
- Grupos inteligentes y atributos de extensión para una segmentación granular de los dispositivos: grupos dinámicos y atributos personalizados que permiten definir con precisión el alcance de las políticas y las acciones.
Cómo elegir la mejor alternativa a Microsoft Intune para tu organización
Antes de tomar una decisión, compara tus requisitos imprescindibles con las características de cada plataforma. Las carencias que puedan alejarte de Intune, como la aplicación manual de parches, pueden tener una solución más eficaz en otra alternativa.
Utiliza estos criterios para reducir las opciones:
- Capacidades multiplataforma: asegúrate de que la plataforma gestione todos los sistemas operativos de tu parque de dispositivos, desde Mac y Windows hasta dispositivos móviles y cualquier dispositivo especializado, desde una única consola, para que no tengas que volver a hacer malabarismos con herramientas independientes.
- Interfaz fácil de usar: una experiencia de administración clara y automatizaciones preconfiguradas acortan el tiempo de puesta en marcha y reducen la dependencia de scripts especializados.
- Compatibilidad con entornos nativos de Apple: si los Mac y los iPhone son fundamentales en tu parque de dispositivos, busca compatibilidad inmediata con el sistema operativo y un proceso de inscripción de Apple «zero-touch», en lugar de una gestión de Apple añadida a posteriori.
- Información y supervisión asistidas por IA: la IA que se basa en datos conectados de terminales, identidades y cumplimiento normativo puede detectar problemas y recomendar soluciones más rápidamente que las herramientas puntuales aisladas.
- Implementación y gestión automáticas de parches: da prioridad a la aplicación automatizada de parches en todo el sistema operativo y en cientos de aplicaciones de terceros para cerrar las brechas que deja la gestión manual.
- Detección y corrección de amenazas y anomalías: el EDRintegrado en la misma plataforma permite aislar y corregir un dispositivo comprometido sin necesidad de recurrir a una herramienta independiente.
- Políticas de seguridad personalizables: las políticasgranulares y condicionales te permiten aplicar la línea de base adecuada para cada dispositivo, rol o ubicación, en lugar de reglas genéricas válidas para todos.
- Ecosistema de integración profunda:un sólido conjunto de API e integraciones preconfiguradas mantiene la plataforma conectada a las herramientas de identidad, seguridad y servicio de asistencia técnica que ya utilizas.
Utiliza Iru para la gestión unificada de terminales
Las mejores alternativas a Microsoft Intune hacen lo que Intune te obliga a montar: gestionar todos los dispositivos, automatizar la aplicación de parches e integrar la seguridad y la identidad en un único agente. Iru lo integra todo en Mac y Windows, de modo que la gestión de terminales, el EDR, la identidad y el cumplimiento normativo se gestionan desde una única consola, en lugar de mediante un montón de complementos y licencias; es la misma idea que subyace a la creación de una pila tecnológica que se gestiona por sí misma.
Si estás valorando qué opción elegir tras Intune, la forma más rápida de evaluar si se adapta a tus necesidades es probarlo en tus propios dispositivos. Reserva una demostración para ver cómo Iru registra, protege y certifica el cumplimiento normativo en un Mac y un equipo Windows al mismo tiempo, y luego decide si una sola plataforma puede sustituir a varias.
Reserva una demostración hoy mismo para descubrir cómo Iru puede ayudarte con una gestión integral de dispositivos e identidades.