

Comptez le nombre d'agents en cours d'exécution sur un seul ordinateur portable de votre parc. Vous en avez peut-être un pour la détection, un pour la gestion, un pour la conformité et un autre pour la gestion des identités.
CrowdStrike n’est généralement que le premier d’entre eux.
CrowdStrike Falcon est l’un des noms les plus reconnus dans le domaine de la sécurité des terminaux, réputé pour la détection et la réponse sur les terminaux (EDR), la détection et la réponse étendues (XDR) et le renseignement sur les menaces. Sa capacité de détection est performante, mais elle s’accompagne d’une licence haut de gamme et d’une courbe d’apprentissage abrupte. De plus, il n’a pas été conçu pour la gestion des appareils, la gestion des identités et la conformité.
Si vous évaluez des alternatives à CrowdStrike, vous recherchez probablement une solution plus complète et plus facile à utiliser. Ce guide présente sept des meilleures options, en mettant en avant leurs points forts et leurs domaines d’application respectifs.
Qu’est-ce que CrowdStrike ?
CrowdStrike est une plateforme de sécurité des terminaux native du cloud qui détecte et bloque les menaces sur l’ensemble de votre parc d’appareils. Sa plateforme Falcon combine EDR, XDR, renseignements sur les menaces et réponse aux incidents au sein d’un seul agent léger, soutenu par une importante équipe dédiée à la chasse aux menaces.
Vous pourriez envisager des alternatives lorsque les coûts de licence sont élevés ou lorsqu’une équipe informatique réduite souhaite une administration plus simple et une gestion unifiée des terminaux (UEM) plus performante avec moins d’outils. Certains pourraient également rechercher une meilleure intégration avec l’écosystème qu’ils utilisent déjà, qu’il s’agisse de Microsoft, d’Apple ou de Palo Alto.
En bref : les alternatives à CrowdStrike
| Alternative | Idéal pour | UEM | Note G2 |
|---|---|---|---|
| Iru | Consolidation de l’informatique et de la sécurité | Oui | 4,7/5 |
| SentinelOne Singularity | Protection autonome des terminaux | Limité | 4,7/5 |
| Microsoft Defender XDR | Environnements Microsoft | Partielle | 4,5/5 |
| Palo Alto Cortex XDR | Centres d'opérations de sécurité (SOC) d'entreprise | Non | 4,5/5 |
| Sophos MDR | Équipes de sécurité réduites | Limité | 4,7/5 |
| TrendAI Vision One | Environnements hybrides | Limité | 4,7/5 |
| Bitdefender GravityZone | Entreprises soucieuses de leur budget | Partiel | 4,1/5 |
1. Iru
Idéal pour : la consolidation de l'informatique et de la sécurité
Note G2 : 4,7/5
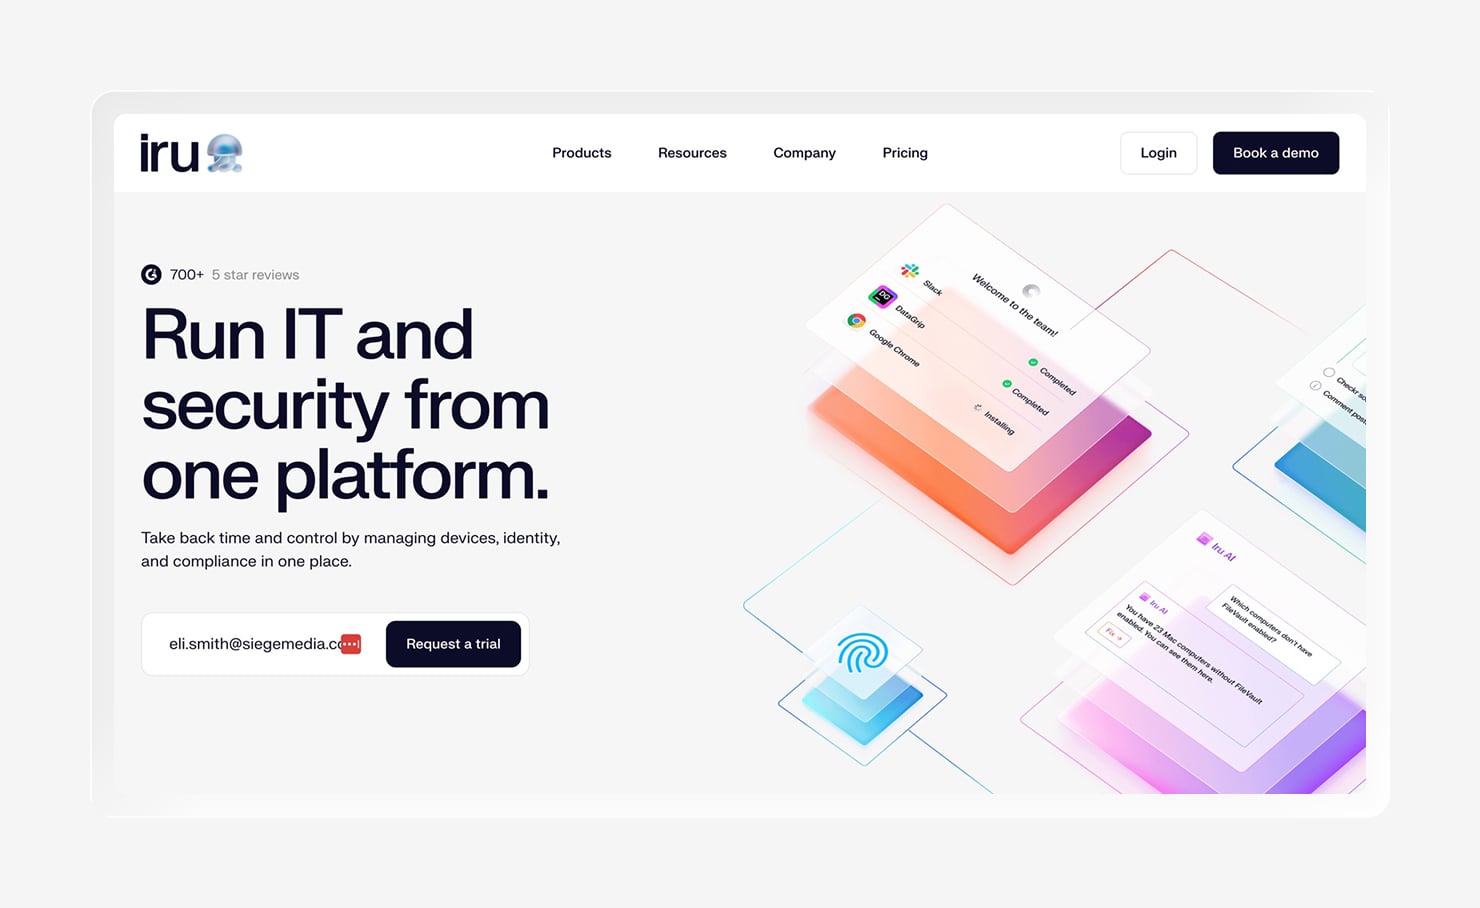
Si vous utilisez CrowdStrike pour la détection mais que vous jonglez encore entre différents outils pour la gestion des terminaux et la conformité, Iru est conçu pour les regrouper au sein d’une plateforme unique. Iru est une plateforme unifiée de sécurité et de gestion des terminaux qui combine la gestion des terminaux, l’EDR, la gestion des vulnérabilités, l’identité des collaborateurs et la conformité au sein d’un seul agent léger.
Iru est donc une solution idéale si vous utilisez CrowdStrike pour la détection mais que vous jonglez encore entre plusieurs outils distincts pour la gestion des appareils et la conformité. Iru regroupe ces fonctions au sein d’une seule et même plateforme, réduisant ainsi la complexité pour les équipes informatiques et de sécurité réduites. Cela aide les entreprises de taille moyenne qui souhaitent consolider leurs outils plutôt que d’en ajouter un nouveau.
Fonctionnalités :
- Gestion unifiée des terminaux (UEM) : gérez et configurez des politiques sur macOS, Windows, iOS et Android à partir d’une console unique.
- Sécurité intégrée des terminaux (EDR) : détectez et corrigez les menaces grâce à l’EDR intégré et à la gestion des vulnérabilités, qui s’exécutent sur le même agent que celui qui gère le terminal.
- Gestion des identités des collaborateurs : associez la fiabilité des appareils à l’identité afin que seuls les appareils sécurisés et conformes puissent accéder aux ressources de l’entreprise.
- Automatisation de la conformité : mappez en continu les contrôles aux référentiels courants et collectez des preuves prêtes pour l’audit qui reflètent l’état réel des appareils.
- Déploiement « zero-touch » : envoyez un appareil directement à un collaborateur, qui le déballe et le voit configuré automatiquement, sans aucune intervention manuelle du service informatique.
- Workflows de correction automatisés : corrigez automatiquement les écarts lorsqu’un appareil ne respecte plus la politique, au lieu de traiter manuellement les tickets.
- Gestion des correctifs : maintenez à jour les systèmes d’exploitation et les applications tierces sur l’ensemble du parc grâce à l’application automatisée et obligatoire des correctifs.
- Visibilité et rapports centralisés : visualisez l’état des appareils, de la sécurité et de la conformité de l’ensemble du parc depuis un seul tableau de bord.
2. SentinelOne Singularity
Idéal pour : la protection autonome des terminaux
Note G2 : 4,7/5
Parmi toutes les options présentées ici, SentinelOne Singularity est celle qui est le plus souvent citée comme alternative équivalente à CrowdStrike. Elle exécute une détection basée sur l’IA directement sur le terminal, ce qui lui permet d’identifier et de neutraliser les menaces de manière autonome. Son moteur Storyline peut également reconstituer chaque attaque sous la forme d’une chronologie claire facilitant l’investigation.
SentinelOne convient aux équipes qui souhaitent remplacer les fonctionnalités de détection et de réponse de CrowdStrike par une automatisation poussée et moins de réglages manuels, en particulier les équipes de sécurité réduites. La plateforme reste toutefois axée sur la sécurité des terminaux ; vous devrez donc toujours l’associer à des outils distincts pour la gestion des appareils, la gestion des identités ou la conformité.
Fonctionnalités :
- Détection autonome des menaces par IA : SentinelOne détecte et réagit en temps réel grâce à une IA intégrée à l’agent, sans attendre une consultation du cloud.
- Fonctionnalités EDR/XDR : la plateforme étend la détection aux identités, au cloud et à la télémétrie réseau depuis une seule console.
- Correction automatisée : elle arrête les processus, met les fichiers en quarantaine et isole les appareils affectés sans intervention d’un analyste.
- Analyse comportementale : Storyline met en corrélation les activités liées pour former un récit d’attaque unique, ce qui accélère l’investigation.
- Restauration après une attaque par ransomware : la plateforme restaure les fichiers chiffrés ou altérés à leur état d’avant l’attaque sur les appareils Windows pris en charge.
- Prise en charge étendue des systèmes d’exploitation : SentinelOne protège macOS, Windows et Linux, avec une prise en charge dès le premier jour des nouvelles versions de macOS.
3. Microsoft Defender XDR
Idéal pour : les environnements Microsoft
Note G2 : 4,5/5
Microsoft Defender XDR unifie la détection des menaces sur les terminaux, les identités, la messagerie et le cloud, en regroupant les signaux provenant de divers produits Defender dans une vue unique des incidents. Intégré à Microsoft 365, il se connecte nativement à Entra ID et à Microsoft Sentinel sans nécessiter l’installation d’agents supplémentaires.
Defender convient à votre équipe si celle-ci a déjà investi dans Microsoft 365, car il peut remplacer un outil autonome de protection des terminaux avec peu ou pas de coûts de licence supplémentaires. En dehors de l’écosystème Microsoft, cet avantage s’estompe et son intérêt s’affaiblit.
Fonctionnalités :
- Détection et réponse au niveau des terminaux : couvre Windows, macOS, Linux et les appareils mobiles via Defender for Endpoint.
- XDR unifié : met en corrélation les menaces au niveau des terminaux, des identités, des e-mails et des applications cloud au sein d’un portail unique.
- Intégration de Microsoft Sentinel : synchronise les incidents et les alertes de manière bidirectionnelle pour une file d’attente d’investigation unique.
- Gestion des vulnérabilités : identifie et hiérarchise les expositions des appareils parallèlement à la détection.
- Enquête et réponse automatisées : trie les alertes et corrige les menaces courantes sans intervention manuelle.
4. Palo Alto Cortex XDR
Idéal pour : les SOC d’entreprise
Note G2 : 4,5/5
Palo Alto Cortex XDR est une plateforme d’entreprise qui rassemble les données des terminaux, du réseau, du cloud et des identités au sein d’un moteur de détection unique. Elle utilise l’IA et l’analyse comportementale pour corréler les signaux provenant des terminaux, des réseaux, du cloud et des identités, puis remonte jusqu’à la cause première de chaque alerte, permettant ainsi aux analystes de visualiser l’intégralité des chemins d’attaque.
Cortex XDR convient aux grandes entreprises et aux équipes de centres d’opérations de sécurité (SOC) expérimentées ; il est particulièrement efficace lorsque vous utilisez déjà d’autres outils Palo Alto. En contrepartie, la tarification et les réglages avancés impliquent une courbe d’apprentissage abrupte que les administrateurs expérimentés ont généralement besoin de temps pour maîtriser.
Fonctionnalités :
- Détection des menaces inter-domaines : met en corrélation les signaux provenant des terminaux, du réseau, du cloud et des identités pour détecter les attaques s’étendant sur plusieurs vecteurs.
- Prévention au niveau des terminaux : bloque les exploits «zero-day», les logiciels malveillants sans fichier et les menaces connues sur les terminaux.
- Télémétrie réseau : ajoute des données réseau au contexte des terminaux pour une visibilité plus complète sur les attaques.
- Couverture du cloud et des identités : étend la détection aux charges de travail dans le cloud et à l’activité liée aux identités.
- Automatisation du SOC : exécute des scénarios prédéfinis pour enquêter sur les incidents et les contenir avec moins d’intervention manuelle.
5. Sophos MDR
Idéal pour : les équipes de sécurité réduites
Note G2 : 4,7/5
Sophos MDR est un service entièrement géré, disponible 24 heures sur 24, et non un produit que vous déployez et exploitez vous-même. Une équipe d’analystes Sophos surveille votre environnement, recherche les menaces et met en œuvre des mesures de réponse en votre nom. Sophos associe l’apprentissage automatique et l’analyse comportementale à une supervision humaine.
Sophos MDR est la solution idéale pour les équipes réduites ne disposant pas de centre d’opérations de sécurité (SOC) intégré et qui préfèrent externaliser la surveillance plutôt que de la prendre en charge en interne. Il fonctionne sur vos terminaux, votre réseau et dans le cloud, et s’intègre à plusieurs outils connus, ce qui vous évite d’être lié à la pile technologique d’un seul fournisseur pour bénéficier d’une protection complète.
Fonctionnalités :
- Surveillance gérée 24 h/24, 7 j/7 : les analystesSophos surveillent votre environnement en permanence afin que votre équipe n’ait pas à le faire.
- Recherche de menaces pilotée par des humains : des experts recherchent de manière proactive les attaques que les outils automatisés ne détectent pas, et ne se contentent pas de trier les alertes.
- Réponse complète aux incidents : l’équipe enquête, contient et corrige les menaces actives, y compris l’analyse des causes profondes.
- Intégration étendue des outils : Sophos fonctionne avec la plupart des piles de sécurité existantes provenant de centaines de sources tierces, et pas seulement avec ses propres produits.
- Réponse assistée par l’IA : l’apprentissageautomatique traite rapidement les cas courants, sous la supervision des analystes qui assument la responsabilité des résultats.
6. TrendAI Vision One
Idéal pour : les environnements hybrides
Note G2 : 4,7/5
TrendAI Vision One (anciennement Trend Micro Vision One) est une plateforme XDR qui met en corrélation les données télémétriques provenant des terminaux, des e-mails, des serveurs, du cloud et du réseau, afin d’éviter le cloisonnement des données entre les différents outils. Elle s’appuie sur la longue expérience de Trend en matière de protection des e-mails et des terminaux, en y ajoutant une gestion des risques liés à la surface d’attaque qui évalue votre exposition, afin que votre équipe sache par où commencer.
Vision One convient aux entreprises et aux environnements hybrides qui souhaitent bénéficier d’une vue d’ensemble unique sur plusieurs couches, en particulier lorsqu’elles exploitent à la fois des systèmes cloud et sur site. Cependant, pour certains, l’étendue des fonctionnalités peut sembler impressionnante, du moins au début, ce qui signifie que la plateforme présente une courbe d’apprentissage relativement raide.
Fonctionnalités :
- XDR inter-couches : corrèle les signaux provenant des terminaux, des e-mails, des serveurs, du cloud et du réseau au sein d’un moteur de détection unique.
- EDR natif : assure la détection et la réponse au niveau des terminaux grâce aux capteurs propres à Trend, plutôt qu’à des connecteurs tiers.
- Gestion des risques liés à la surface d’attaque : évalue et hiérarchise les vulnérabilités dans l’ensemble de votre environnement afin que vous puissiez corriger en priorité vos ressources les plus exposées.
- Réponse automatisée : utilise l’IA et la modélisation comportementale pour hiérarchiser les alertes et coordonner le confinement à tous les niveaux.
7. Bitdefender GravityZone
Idéal pour : les entreprises soucieuses du rapport qualité-prix
Note G2 : 4,1/5
Bitdefender GravityZone est une plateforme logicielle de protection des terminaux gérée dans le cloud, réputée pour ses scores élevés en matière de détection des logiciels malveillants et ses tarifs relativement bas. Elle associe une prévention efficace à l’EDR, à la gestion des correctifs et à l’analyse des risques, le tout géré depuis une seule console Control Center.
GravityZone convient aux équipes qui recherchent une protection solide et à plusieurs niveaux sans payer les tarifs EDR destinés aux grandes entreprises. Les formules supérieures incluent la gestion des correctifs et la détection au niveau des terminaux. Cependant, ses outils de détection et de réponse ainsi que ses informations sur les menaces sont moins aboutis que ceux de CrowdStrike ou de Palo Alto.
Fonctionnalités :
- Protection des terminaux : taux de détection des logiciels malveillantsconstamment élevé, grâce à des modules d’apprentissage automatique et de lutte contre les exploits qui détectent les menaces « zero-day ».
- EDR : ajoute la détection et la réponse au niveau des terminaux dans le niveau Premium pour des capacités d’investigation et de réponse allant au-delà de la prévention.
- Gestion des correctifs : maintient à jour les systèmes d’exploitation et les applications tierces ; incluse dans le niveau Premium.
- Analyse des risques : met en évidence les erreurs de configuration et les facteurs de risque humains qui élargissent votre surface d’attaque.
- Administration centralisée : gère les politiques, le déploiement et le reporting pour l’ensemble du parc à partir d’une seule console basée sur le cloud.
Comment choisir la bonne alternative à CrowdStrike
La plupart des alternatives à CrowdStrike sont des plateformes logicielles complètes de sécurité des terminaux. Ce qui les différencie, ce sont tous les aspects connexes : leur étendue de couverture, leur complexité d’utilisation et leur compatibilité avec l’infrastructure dont vous disposez déjà.
Gardez ces critères à l’esprit avant de vous engager :
- Niveau de détection et de réponse : les fonctionnalités EDR et XDR doivent correspondre à votre manière de détecter les menaces et d’y répondre.
- Gestion des appareils (UEM) : si vous devez gérer des appareils et appliquer des politiques à l’ensemble de votre parc, optez pour une plateforme offrant une véritable gestion unifiée des terminaux, et pas seulement une fonction de détection.
- Intégrations : la plateforme doit s’interfacer avec les outils de sécurité, d’identité, de productivité et informatiques que vous utilisez déjà.
- Facilité de gestion : les meilleures alternatives à CrowdStrike sont plus faciles à gérer, ce qui permet à votre équipe de déployer et de maintenir la plateforme sans charge administrative trop lourde.
- Automatisation : les solutions les mieux adaptées automatisent les tâches routinières telles que la réponse aux menaces, la correction, le provisionnement et la conformité.
- Prise en charge de la conformité : lesmeilleures solutions simplifient la préparation aux audits, le reporting de sécurité, la collecte de preuves et la gestion de la conformité externe.
- Adaptation à la taille de votre équipe : déterminez si vous avez besoin d’une plateforme autogérée, de conseils intégrés ou d’un service géré pour pallier le manque de ressources internes.
Bénéficiez de tout ce dont vous avez besoin pour la gestion des terminaux et la conformité sur une seule et même plateforme avec Iru
Le choix de la bonne alternative à CrowdStrike dépend de vos besoins spécifiques. SentinelOne est l’équivalent direct le plus proche, tandis qu’une solution comme Cortex XDR est mieux adaptée aux équipes SOC d’entreprise.
Iru emprunte une voie différente, en réunissant la gestion des terminaux, l’EDR, la gestion des vulnérabilités, l’identité des collaborateurs et la conformité au sein d’un seul agent. Cela comble les lacunes de CrowdStrike sans ajouter de fournisseurs ni de complexité. Cette architecture simplifiée fait toute la différence entre la gestion d’une seule plateforme et celle de cinq solutions distinctes.
Réservez une démonstration pour découvrir Iru en action.