Addigyは、Appleデバイスの管理を簡素化します。特に、従来のモバイルデバイス管理(MDM)では不十分な、よりきめ細かな制御を必要とするチームにとって有用です。
しかし、将来的にはWindowsやAndroid端末をデバイス群に導入する必要が生じるかもしれません。あるいは、MDM、RMM、その他のIT機能を統合したツールを求める場合もあるでしょう。
このような状況に直面した場合は、当社の2026年版ガイドを活用し、主要なAddigyの代替ツールを、機能、強み、制限、およびレビューの観点から比較してください。
Addigyとは?
Addigyは、クラウドベースのApple向けMDMです。IT管理者にとっては、単一のダッシュボードから、macOS、iOS、iPadOS搭載デバイスへのアプリの展開、設定の構成、セキュリティポリシーの適用、およびリモートでのトラブルシューティングが可能になります。
また、ややユニークな点として、RMMのような機能も備えており、デバイスがチェックインするのを待たずに、リモートでトラブルシューティングを行い、問題を解決することができます。
複数のクライアント環境を扱うマネージドサービスプロバイダー(MSP)や、複雑なインフラを維持することなくAppleデバイスをリモート管理する必要がある小規模なITチームからは、Addigyが高く評価されることがよくあります。
しかし、クロスプラットフォーム管理機能が必要な、異なるデバイスが混在する環境を運用するチームにとっては、一般的に不十分です。デバイス環境がApple製のみの場合でも、学習曲線が急すぎてユーザー体験が困難だと感じるチームもあるでしょう。また、認証済みのAddigyユーザーによるG2のレビューの中には、ソフトウェアのバグに起因する機能の不安定さを指摘するものもあります。
一目でわかる:Addigyの代替ソリューション
Addigyで必要なすべてのデバイスをサポートできない場合は、より広範なエンドポイント管理機能とOS対応範囲を持つ代替ソリューションを検討してください。業界の専門家や実際のユーザーによるレビューを参考に、主要なMDMプラットフォームから検索を始めてみましょう。
| 代替案 | 最適用途 | 主な強み | G2評価 |
|---|---|---|---|
| Iru | エンドポイント管理、ID管理、セキュリティ、コンプライアンスを一元化したい組織 | UEM、ID管理、EDR、コンプライアンス自動化を、単一のエージェントを備えた単一のプラットフォームに統合 | 4.7/5 |
| Mosyle | Appleを主軸とする中小規模の組織 | セキュリティ、ID管理、自動化されたデバイス管理機能を標準搭載したApple向けMDM | 4.7/5 |
| Microsoft Intune | WindowsおよびMicrosoft環境を管理する組織 | Microsoft 365およびEntra IDとの深い統合を備えた、幅広いクロスプラットフォームのエンドポイント管理 | 4.5/5 |
| Hexnode | 多様なデバイスを運用する企業 | Windows、macOS、iOS、Android、Linux、ChromeOSに対応した広範なクロスプラットフォームUEM | 4.5/5 |
| NinjaOne | RMMおよびエンドポイント運用を優先するITチームやMSP | 複数のオペレーティングシステムにわたる強力なリモート監視、パッチ管理、および自動化機能 | 4.7/5 |
| JumpCloud | 「アイデンティティファースト」のIT戦略を採用する組織 | クラウドディレクトリ、SSO、デバイス管理、ゼロトラストアクセス制御を統合 | 4.5/5 |
| Jamf | エンタープライズ向けApple環境 | macOS、iOS、iPadOSの高度な機能を備えた、業界をリードするAppleデバイス管理ソリューション | 4.7/5 |
1.Iru
- 最適:エンドポイント管理、ID管理、セキュリティ、コンプライアンスを一元化したい組織
- G2評価: 4.7/5
Iruは、エンドポイント管理、従業員ID管理、コンプライアンス自動化を統合するクラウドベースのプラットフォームです。 IT管理者にとっては、アプリの展開、アクセス権限の付与、監査の準備がすべて同じプラットフォーム上で行えることを意味します。また、ほとんどのApple MDMとは異なり、エンドポイント検出・対応(EDR)機能をネイティブに搭載しているため、別途ツールを用意することなく、デバイスのサイバーセキュリティ脅威を監視できます。
システムをその場しのぎでつなぎ合わせることに疲れているなら、Iruを使ってすべてを一元管理しましょう。そうすれば、チームにとってデバイス、ユーザー、セキュリティ、コンプライアンスの管理がより簡単かつ便利になります。
Iru MDMはAppleを最優先に設計されていますが、信頼性の高いクロスプラットフォーム対応も提供しています。デバイス群の拡大やITニーズの増大に伴い、エンドポイントの管理を安心して任せることができます。
機能:
- 統合エンドポイント管理:AppleおよびWindowsデバイスを同一の場所で管理できます。
- 統合型ワークフォースID:デバイス管理とワークフォースIDを連携させることで、新入社員のデバイスプロビジョニングとアクセス権限の設定を、2つの別々の手順ではなく、1つの操作で完了できます。
- 組み込みのエンドポイントセキュリティ:デバイス管理とエンドポイント検出・対応(EDR)を統合し、ITとセキュリティを一体化させることで、セキュリティ上の死角を排除します。
- コンプライアンスの自動化:AI-Tailored Controls、質問票エージェント、証拠収集、ポリシーマッピングを活用し、手動による監査準備を自動化します。
- ゼロタッチ展開:手動設定を最小限に抑えて新しいデバイスを登録・構成するため、新入社員のノートパソコンは手元に届く前に使用可能な状態になります。
- デバイスの自動修復:デバイスがコンプライアンスから逸脱するたびにチケットを発行するのではなく、ポリシーとワークフローを通じて一般的な設定問題を自動的に解決します。
- パッチ管理:コンプライアンスを維持しながらOSおよびアプリケーションの更新を展開し、手動での追跡作業を一切行わずに脆弱性のリスク期間を解消します。
- レポートと可視性:一元化されたダッシュボードを通じて、デバイスの健全性、インベントリ、およびコンプライアンス状況を監視します。
2.Mosyle
- 最適:Appleデバイスを多数導入している中小企業および学校
- G2評価: 4.7/5
Mosyleは、Addigyと同様にApple専用MDMです。しかし、Apple製品を積極的に導入しており、展開や日々のデバイス管理を簡素化したい学校や中小企業にとって優れた代替手段となり得るため、本ガイドに掲載しました。 Mosyleは、Mac、iPhone、iPadを管理する機能を備えており、迅速な導入と低い運用コストが特徴です。
これは、より高度な管理機能やRMM(リモート管理管理)のような機能を提供するAddigyのようなツールとは対照的です。Addigyの幅広い機能は、マネージドサービスプロバイダー(MSP)や大規模なITチームにとっては価値がありますが、小規模な組織にとっては必要以上の機能となる可能性があります。
機能:
- Apple MDM:他のオペレーティングシステム用の別コンソールを操作することなく、Mac、iPhone、iPad全体でアプリの展開、設定のプッシュ、ポリシーの適用を行うことができます。
- Apple ID:専用のIDプロバイダーを構築することなく、Appleデバイスのサインインとアクセスを管理できます。
- エンドポイントセキュリティ:別途セキュリティツールを導入することなく、管理対象デバイスにおける脅威の監視やセキュリティポリシーの適用が可能です。
- パッチ管理:個々のユーザーに更新を促す必要なく、全デバイスでmacOSおよびiOSのバージョンを最新の状態に維持できます。
- ゼロタッチ登録:新しいデバイスを事前に設定済みの状態で従業員や学生に直接配布できるため、導入初日から手動でのセットアップを行う必要がありません。
- コンプライアンスの自動化:手動監査で発見するのではなく、ポリシーから外れたデバイスを自動的に特定します。
- アプリケーション管理:1か所から全デバイスに対してアプリの配布、更新、削除を行い、個別のインストールを削減します。
- デバイスインベントリ:展開済みのデバイスとそのステータスを一目で確認できます。学校や小規模なITチームが迅速にデバイス数を把握する必要がある場合に役立ちます。
3.Microsoft Intune
- 最適:Windows および Microsoft 環境を管理する組織
- G2評価: 4.5/5
Microsoft Intuneは、Windows、macOS、iOS、Androidの管理に対応した統合エンドポイント管理(UEM)プラットフォームです。組織ですでにMicrosoft 365を利用している場合、Intuneは既存のMicrosoft環境にシームレスに統合され、サブスクリプションにすでに含まれている可能性もあります。
ご想像の通り、IntuneはWindowsデバイスでの利用に最も適しています。しかし、混在環境を管理するチーム向けに、Apple製品に対する幅広いサポートも提供しています。
MDMやエンドポイント管理にとどまらず、Intuneは、デバイス管理をIDおよびアクセス管理と密接に連携させたい組織にとって有用です。Microsoft Entra IDとの統合により、デバイスがコンプライアンス要件を満たしているかどうかに基づいて、メールやアプリへのアクセスを制御できます。
機能:
- Windows 管理:Microsoft Configuration Manager や別のオンプレミス ツールを必要とせずに、他のデバイス群と併せて Windows デバイスを管理できます。
- macOSの管理:Windows用と同じプラットフォームから、Macコンピュータにポリシーを適用したりアプリを配信したりできますが、機能セットの面ではApple専用のツールには及ばない部分もあります。
- モバイルデバイス管理:iOS、iPadOS、Androidデバイスを一元的に管理でき、Apple専用やWindows専用のツールではカバーできないスマートフォンやタブレットにも対応します。
- 条件付きアクセス:リアルタイムのデバイスコンプライアンスおよびリスクシグナルに基づいて、メールやアプリへのアクセスをブロックまたは許可し、セキュリティの適用をIDに直接紐付けます。
- Microsoft Entra ID との統合:別途 ID プロバイダーを構築することなく、デバイスのコンプライアンスチェックをサインインの可否判定に連携させます。
- Windows Autopilot:新しいWindowsデバイスを事前に設定済みの状態で従業員に配布し、出荷前にIT部門が対応していた手動によるイメージ作成の手順を削減します。
- エンドポイントセキュリティ:脅威を監視し、ベースラインのセキュリティ構成を強制することで、IT部門がデバイスの健全性を確認するためにチェックすべきシステムを1つ減らします。
- コンプライアンス ポリシー:コンプライアンスに準拠したデバイスの定義ルールを設定し、基準から外れたデバイスへのアクセスを自動的に制限します。
4.Hexnode UEM
- 最適用途:多様なデバイスを混在して運用する企業
- G2評価: 4.5/5
Hexnodeは、デバイス群に従業員のノートPCやスマートフォン以外にも様々な端末が含まれている場合に適しています。その導入オプションは、標準的な社有デバイスだけでなく、セルフチェックアウト端末や在庫照会端末など特定の目的で使用されるデバイスのキオスクモードを含む、より専門的なユースケースにも対応しています。
もう一つの大きな利点は、プラットフォームの対応範囲の広さです。Hexnodeは、単一のコンソールからWindows、macOS、iOS、Android、ChromeOS、Linuxをサポートしています。Apple優先のMDMほど機能の深さはありませんが、柔軟性というメリットがあります。
機能:
- Windows管理:他の端末群と同じ登録およびポリシー適用ワークフローを通じて、WindowsノートPCやデスクトップPCを管理できます。
- macOSの管理:Macコンピュータに対して、Apple専用の別のツールに切り替えることなく、一貫したポリシーおよびアプリ管理を適用できます。
- iOS管理:他のすべてのデバイスタイプと同じアカウント構造の下で、iPhoneを登録・管理できます。
- Androidの管理:単一の専用タスク用に設定されたデバイスを含め、Androidスマートフォンやタブレットにもポリシーの適用を拡張できます。
- ChromeOSの管理:Chromebookを同じシステムで管理できます。これは、教室や現場チームで複数のハードウェアを混在させて運用している組織にとって有用です。
- Linux サポート:競合他社の多くが完全に無視している Linux ベースのエンドポイントもカバーし、エンジニアリングや技術環境でよく見られるギャップを解消します。
- キオスクモード:デバイスを単一のアプリまたは厳選されたアプリセットに限定します。POSシステム、デジタルサイネージ、共有タブレット向けに設計されています。
- リモート操作:デバイスをリモートでロック、データ消去、再起動でき、トラブル発生時の現場対応を削減します。
- ポリシー管理:プラットフォームごとに個別のルールセットを維持するのではなく、1か所からすべてのOSにわたる構成ルールを設定・適用できます。
- パッチ管理:エンドユーザーによる手動でのインストールに依存することなく、全デバイスにOSおよびアプリの更新を配信します。
- デバイスインベントリ:導入済みのデバイス、そのステータス、および設置場所を追跡でき、大規模または分散したデバイス群における資産監査に役立ちます。
5.NinjaOne
- 最適:RMMおよびエンドポイント運用を優先するITチームやMSP
- G2評価: 4.7/5
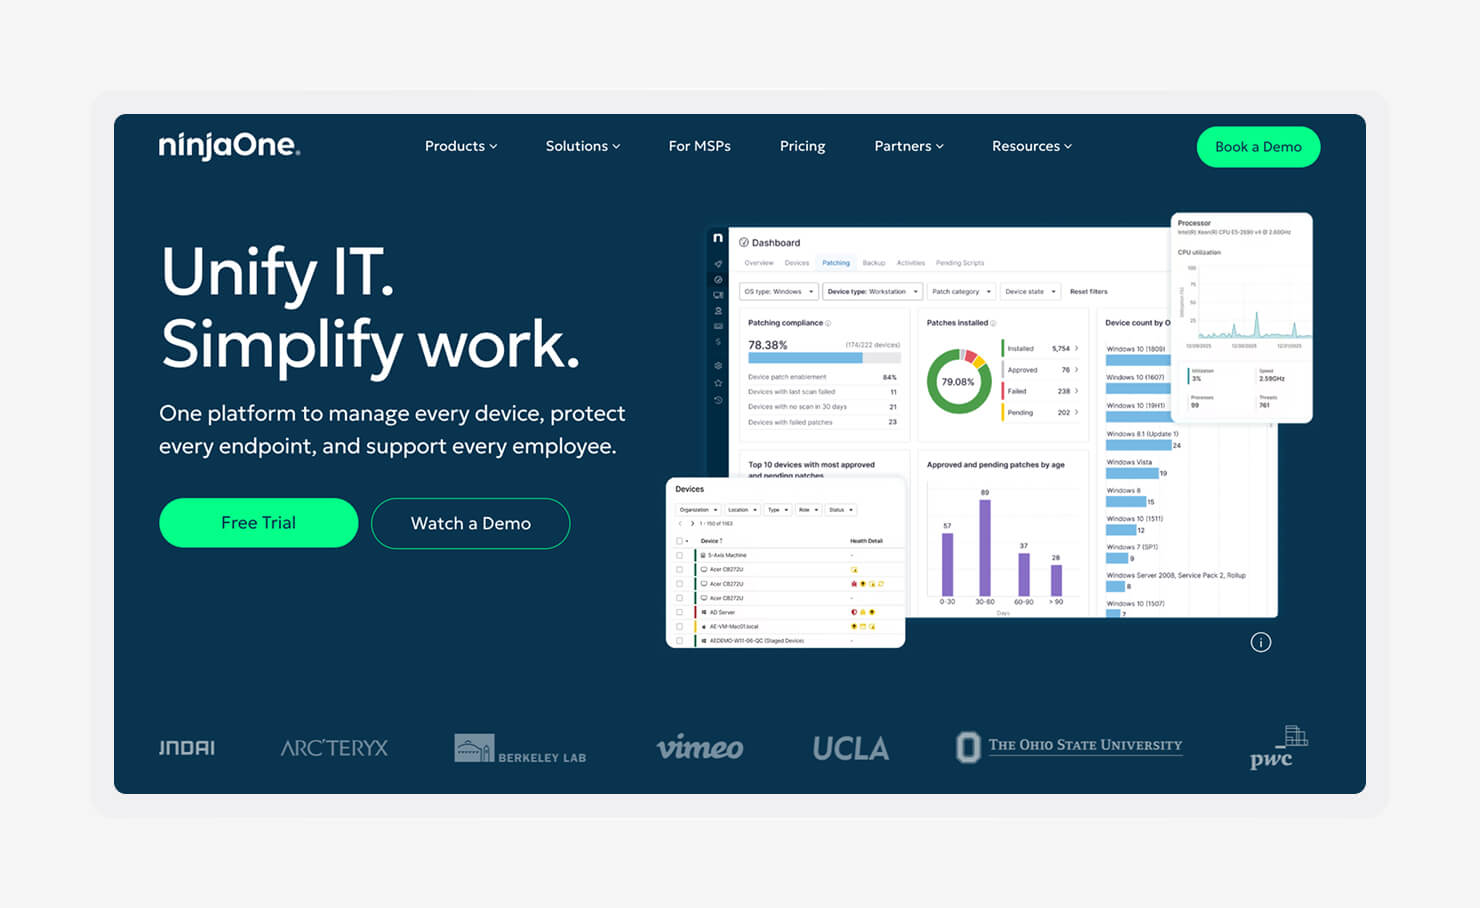
NinjaOneは、エンドポイント管理機能を組み込んだRMMです。つまり、リモート監視とトラブルシューティングがプラットフォームの中核をなしていますが、デバイス管理や自動化機能も利用可能です。
このプラットフォームにより、ITチームやMSPはデバイスの健全性を監視し、問題をリモートで解決できます。分散したチームが、次回のオンサイト訪問を待つことなく迅速な支援を受けられるようにしたい場合に適しています。
機能:
- リモート監視:デバイスの状態やパフォーマンスをリアルタイムで追跡し、ユーザーがチケットを発行する前に問題を検知します。
- リモートアクセス:ユーザーがデスクに戻るのを待ったり、デバイスが接続状態になるのを待ったりすることなく、デバイスの画面を遠隔操作してリアルタイムでトラブルシューティングを行います。
- パッチ管理:どのマシンに更新が必要かを個別に追跡する代わりに、スケジュールに従って全デバイスにOSやアプリの更新を配信します。
- 自動化:定期的な修正やメンテナンスタスクを自動的に実行し、ITチームの反復的な手作業を削減します。
- スクリプト実行:1台のデバイスまたは全デバイスに対して一度にカスタムスクリプトを実行し、組み込みのポリシーでは対応できない修正をカバーします。
- ソフトウェアの展開:管理対象の各デバイスを個別に訪問することなく、アプリケーションのインストールや更新を全デバイスに対して行えます。
- エンドポイントインベントリ:管理対象デバイス全体のハードウェア、ソフトウェア、およびデバイスの状態をリアルタイムで記録し、監査と日常的なトラブルシューティングの両方を迅速化します。
- アラート:ユーザーからの苦情で判明するのを待つのではなく、デバイスやサービスが閾値を超えた瞬間に通知を受け取れます。
- レポート機能:デバイスの健全性やアクティビティをレポートにまとめ、MSPがクライアントに提示したり、ITチームが予算の正当化に活用したりできます。
6.JumpCloud
- 最適用途:アイデンティティファーストのIT戦略を採用している組織
- G2評価: 4.5/5
チームがアクセス権やデバイスの管理を必要としている場合、JumpCloudの「Cloud Director」を使えば、すべてを単一のプラットフォームから管理できます。個別のディレクトリやSSOプロバイダーへの依存を軽減したいチームにとって、この簡素化されたアプローチは大きな価値があります。
また、JumpCloudはアクセス決定を行う際にユーザーのIDとデバイスの状態を連携させることで、ゼロトラスト戦略もサポートしています。Windows、macOS、Linuxのすべてに対応しているため、混在環境における実用的な選択肢となります。
その反面、デバイス管理が唯一の焦点ではないため、Apple製品に特化した詳細な制御を求めるチームは、専用のApple MDMを好むかもしれません。
機能:
- クラウドディレクトリ:ID管理のためだけにオンプレミスサーバーを運用する代わりに、クラウドホスト型のディレクトリからユーザーやグループを管理できます。
- SSO:ユーザーが1組の認証情報で接続されたすべてのアプリにサインインできるようにすることで、パスワードのリセットやヘルプデスクへの問い合わせを減らします。
- MFA:ログイン時に2段階目の認証を必須とするため、パスワードが盗まれただけではログインできません。
- デバイス管理:別のMDMに切り替えることなく、ID管理に使用しているのと同じシステムから、Windows、macOS、Linuxデバイスを登録・管理できます。
- クロスプラットフォーム対応:導入済みのすべてのOSに同一のアクセスおよびデバイスポリシーを適用し、個別のツールによって生じるWindows、macOS、Linuxの管理間のギャップを解消します。
- ポリシー管理:デバイスおよびアクセスルールを一度設定するだけで、接続されたすべてのシステムに適用できるため、デバイスごとの手動設定の手間を削減します。
- ユーザーライフサイクルの自動化:ユーザーの入社や退社時にアクセスを自動的にプロビジョニングまたはデプロビジョニングするため、退社処理において、IT部門が退社する従業員がアクセス権を持っていたすべてのアプリを記憶しておく必要がなくなります。
- アクセス制御:ID、グループ、コンプライアンスステータスに基づいて、ユーザーやデバイスがアクセスできる対象を制限し、手動での追加確認なしにアクセス管理を強化します。
7.Jamf
- 最適用途:エンタープライズ向けApple環境
- G2評価: 4.7/5
IT環境の大部分をMac、iPhone、iPad、Apple TVデバイスが占める場合、Jamfを利用することで、管理者はデバイスの設定や管理、ポリシーの適用をより細かく制御できます。
欠点としては、制御レベルが高い分、習得に時間がかかること、また単純なMDMよりも大きな投資が必要になることが挙げられます。しかし、Appleデバイスを多数保有し、十分なリソースを持つ組織にとっては、そのトレードオフに見合う価値がある場合もあります。
機能:
- Apple優先のデバイス管理:Apple独自の管理フレームワークに合わせて特別に構築された設定により、Mac、iPhone、iPad、Apple TV全体でポリシーを設定・適用します。
- ゼロタッチ展開:事前に設定済みのデバイスを従業員に直接配送することで、デバイスがユーザーの手元に届く前にセットアップを完了させます。
- 高度な構成プロファイル:より詳細な制御を必要とするセキュリティチーム向けに、基本的なポリシーのオン/オフ設定にとどまらず、個々のApple機能に至るまで詳細な設定を適用できます。
- スマートグループ:OSのバージョンや部署などの属性に基づいて、デバイスやユーザーを自動的にグループに分類します。個別に手動で割り当てる必要はありません。
- パッチ管理:個々のユーザーによるインストールに依存することなく、スケジュールに従って全デバイスにmacOSおよびアプリのアップデートを一括配信します。
- セルフサービスアプリカタログ:従業員が承認済みのアプリを自分でインストールできるようにすることで、IT部門への日常的なインストール依頼を削減します。
- 広範なスクリプトサポート:標準ポリシーでは対応できない状況に対してカスタムスクリプトを実行でき、管理者は回避策を講じることなく例外的なケースに対処できます。
- コンプライアンスレポート:監査やセキュリティレビューの前に手動でデータを抽出することなく、デバイスおよびポリシーのコンプライアンスに関するレポートを生成できます。
Addigyに代わる最適な代替ソリューションの選び方
現在のオペレーティングシステム、それらが満たせていないニーズ、プラットフォームの自動化と機能セット、統合機能、および使いやすさを総合的に検討し、自社に最適なAddigyの代替ソリューションを選択してください。
決定を下す前に検討すべき重要な要素には、次のようなものがあります:
- 使用しているオペレーティングシステムを検討する:現在保有しているすべてのデバイスタイプをリストアップし、今後1~2年以内にWindows、Android、またはLinuxマシンを追加する可能性があるかどうかを検討してください。現在保有しているもののみをカバーするプラットフォームは、将来的にまた別の切り替えが必要になる可能性があります。
- MDMとUEMのどちらが必要かを判断する:従来のMDMはデバイスの設定とアプリの展開をカバーしており、単一のOSでシンプルなポリシーを運用するチームにはこれで十分です。しかし、ID管理、セキュリティ、コンプライアンス、および複数のOSが関与するようになると、統合にはUEMが役立ちます。
- 組み込みのセキュリティ機能を評価する:MDMを主軸とするツールの中には、ID管理やコンプライアンスといった機能をアドオンとして扱っているものや、そもそも備えていないものもあります。ツールを積み重ねるかどうかに関わらず、結果としてコスト増につながる可能性があります。
- 自動化を優先する:登録、ポリシー展開、パッチ適用、および是正措置の自動化により、ITチームの貴重な時間を奪う手動によるチケット処理が削減されます。日常的なタスクに対する手動介入が少なければ少ないほど、チームは実際のプロジェクトに充てる時間をより多く確保できます。
- リモート管理機能の評価:分散型チームには、デバイスがチェックインしたりオフィスに持ち込まれたりすることを待たずに、トラブルシューティングを行えるツールが必要です。強力なリモート監視機能があれば、問題の報告から解決までの時間を短縮できます。
- 利用可能な連携機能を確認する:IDプロバイダー、生産性スイート、チケット管理システム、セキュリティツールと連携できるプラットフォームであれば、新たなワークフローを構築することなく、既存のワークフローにシームレスに組み込むことができます。一般的にサポートされている機能だけでなく、実際に使用しているツールと照らし合わせて連携リストを確認してください。
- 導入と使いやすさを比較する:導入期間、習熟曲線、日常的な管理は、プラットフォームが実際に成果を上げるまでのスピードに影響します。導入に数ヶ月を要し、専門的なトレーニングが必要な高性能なプラットフォームは、実際にはよりシンプルなプラットフォームよりもコストがかかる場合があります。
- 将来の成長を見据えた計画を立てる:後々、多額の費用をかけてプラットフォームを再構築することなく、より多くのデバイス、ユーザー、拠点に対応できるかどうかを確認してください。ツールに合わせて規模を拡大していく方が、別のツールへ移行するよりもコストが抑えられます。
- 価格と総合的な価値を比較する:単なる定価だけでなく、ライセンスモデル、含まれる機能、総所有コスト(TCO)を比較してください。 初期価格が安い場合、他のプラットフォームでは標準で含まれている機能に対して、追加費用が発生していることがよくあります。
- カスタマーサポートとドキュメントを調査する:問題が発生し、チームが迅速な回答を必要とする際には、迅速なサポート、トレーニングリソース、そして活発に更新されるナレッジベースが最も重要です。販売資料での約束だけでなく、レビューサイトなどでサポートの実際の対応状況を確認しましょう。
Iruなら、エンドポイント管理に必要なすべてを1つのプラットフォームで実現できます
Addigyに代わる適切な代替手段を見つけるには、どこに不足があるかを理解することが重要です。Apple製デバイス限定の管理や、別々のツールが多すぎて業務の妨げになっていると感じるなら、IruのようなUEMソリューションが最適です。
デモを予約して、Iruがエンドポイント管理、ID管理、セキュリティ、コンプライアンスを1つのプラットフォームに統合する方法をご確認ください。