

Intune コンソール上ではすべてのデバイスがコンプライアンスを満たしていると表示されるかもしれませんが、そこに至るまでの道のりが難しいのです。プレミアム版「Enterprise App Management」アドオンがない場合、サードパーティ製アプリにパッチを適用するには、自ら Win32 インストーラーとしてパッケージ化し、チェックインサイクルを待って適用が確認されるのを待つ必要があります。 このような手間が原因で、Macが1台も導入される前に、チームはMicrosoft Intuneの代替ソリューションを探し始めることになります。
コンプライアンスレポートはデバイス上で実際に起きている状況より遅れがちであり、条件付きアクセスや高度なエンドポイント管理など、標準機能として期待される機能を利用するには、Entra ID や Intune Suite の追加ライセンスが必要となります。 さらに、環境が混在していると、そのギャップはさらに広がります。エンドポイント管理は、ツールが本来想定していたデバイスだけでなく、運用しているすべてのデバイスをカバーしなければならないからです。
評価に値するプラットフォームは、こうしたオーバーヘッドを削減します。具体的には、数百のアプリにわたる自動パッチ適用、コンプライアンス状況の可視性の向上、そして個別にライセンスを取得する必要がなく、同一のエージェントに統合されたID/アクセス管理などが挙げられます。ここでは、主要な8つのプラットフォームを比較します。
Microsoft Intune とは?
Microsoft Intuneは、組織のデバイスとアプリを保護・管理するクラウドベースのエンドポイント管理サービスです。 各チームはこれを利用して、エンドポイントの登録・設定・更新、アプリの展開と保護、および社内リソースへのアクセス制御を行います。完全にクラウド上で動作し、Android、iOS/iPadOS、Linux、macOS、tvOS、visionOS、Windowsをサポートしており、これらすべてはWebベースのIntune管理センターから管理されます。
Intuneは、サインインを行う「ID」、サインイン元の「デバイス」、そして業務遂行に利用される「アプリ」という3つの柱を基盤としています。ID管理はMicrosoft Entra ID上で実行され、デバイスおよびアプリのコンプライアンス情報はEntra Conditional Accessに送信され、これにより誰が何にアクセスできるかを制御します。 チームは、デバイスを完全に制御するためのMDM(モバイル デバイス管理)または、業務用アプリのみを保護するためのMAM(モバイル アプリケーション管理)を使用して、エンドポイントを管理できます。
エンドポイントの権限管理、エンタープライズ アプリ管理、分析、リモート ヘルプなどの高度な機能は、Microsoft 365 プラン、Intune Suite、またはスタンドアロンのサブスクリプションを通じて利用可能です。 さらに、Intune の Copilot には、ポリシーの要約や問題の優先順位付けを行う AI アシスタントが搭載されています。また、すでに Microsoft 365 を導入している場合、Intune を利用すれば、単一のコンソールから ID、デバイス、アプリを緊密に統合して管理することができます。
Microsoft Intuneの代替ソリューション8選
Microsoft Intuneの主要な競合製品を簡単に紹介します:
| ツール | 適している用途 | 主な機能 | G2評価 |
|---|---|---|---|
| Iru | セキュリティを最優先とするITチーム | 1つのエージェントで管理とセキュリティを実現 | 4.7/5 |
| OmnissaのWorkspace ONE | OSを横断したデバイス管理 | 高度な脆弱性検出と対応 | 4.0/5 |
| JumpCloud | 包括的なIDおよびアクセス管理 | OSを横断したソフトウェアの展開と管理 | 4.5/5 |
| Hexnode | 中小企業 | タスク自動化のためのノーコード・ワークフロービルダー | 4.5/5 |
| ManageEngine | エンタープライズIT運用 | AIを活用したエンドポイントの脅威検知および是正 | 4.5/5 |
| Citrix Endpoint Management | オンプレミスインフラを管理するチーム | 300以上の設定可能なセキュリティポリシー | 4.0/5 |
| NinjaOne | Windowsエンドポイントを管理するチーム | リアルタイムのデバイス監視機能を備えたRMM | 4.7/5 |
| Jamf Pro | Appleを最優先とする組織 | Apple OS(macOS、iOS、iPadOS、tvOS)のゼロデイサポート | 4.7/5 |
1.Iru
最適:セキュリティを最優先とするITチーム
G2評価: 4.7/5
Iruは、AIを活用したITおよびセキュリティプラットフォームであり、OSを横断したエンドポイント管理、EDR、従業員のID管理、適応型コンプライアンス自動化を単一のプラットフォームに統合し、軽量なエージェント1つでデバイスの管理とセキュリティを処理します。 IntuneがMicrosoftのエコシステムを基盤とし、Windowsに重点を置いているのに対し、Iruは保有するすべてのデバイスを管理・保護するように設計されており、複数のツールを組み合わせることなく幅広い対応力を求めるチームにとって、最適な最初の選択肢となります。
最も明確な違いは、対応範囲です。 IruはMacとWindowsの両方で単一のエージェントを実行するため、デバイスに関係なく、同じ登録、構成、セキュリティ制御が適用されます。特にAppleへの対応は充実しており、自動デバイス登録(Automated Device Enrollment)による即時ペイロード配信とゼロタッチ展開が可能であるため、変更は数日ではなく数分で反映され、新入社員はノートPCを開いた瞬間から生産性を発揮できます。
また、Iruは親しみやすい設計になっています。 デバイスの設定や管理に専門的なスクリプト知識は必要なく、あらかじめ構築された自動化機能やワークフローにより、パッチ適用やオンボーディングといった日常的なタスクを、独自のエンジニアリング作業なしに処理できます。エンドポイント、ID、コンプライアンスが「Iruコンテキストモデル」という単一のデータモデルを共有しているため、IruのAIプラットフォームは、ばらばらのシステムからデータを取得するツールよりも強力なインサイトを提供できます。
セキュリティを重視するチームにとってのメリットは、統合されたスタックです。デバイス管理、EDR、パスワードレスID、継続的なコンプライアンス証拠管理が1つのコンソールに集約されており、維持管理が必要な一連の統合機能に依存する必要がありません。全エンドポイントにわたる管理を検討しているチームは、デモを予約して、Iruが実際にどのように対応するかを確認できます。
機能
- 1つのエージェントによる管理とセキュリティ:エンドポイント管理とセキュリティは、単一の軽量エージェントを通じて実行されるため、デバイスごとに個別のツールを展開したり、整合性を取ったりする必要がありません。
- ネイティブにパスワードレス認証を実現するワークフォースID:デバイスに紐付いたパスキーと条件付きアクセスにより、パスワードを完全に排除し、設計上フィッシング攻撃に耐性のあるサインインを実現します。
- AI時代に適した共有データインフラストラクチャ:エンドポイント、ID、コンプライアンスのデータが1つのモデルに統合されており、IruのAIがインサイトや自動化されたアクションを行うためのより豊富なコンテキストを提供します。
- 数百の一般的なアプリを対象とした自動アプリパッチ適用:Iruの「Auto Apps」ライブラリは、 550+ 、Mac、Windowsアプリを自動的に最新の状態に保ち、手動でのパッケージ作成を必要とせずにパッチの適用ギャップを解消します。
- Appleデバイス向けの高速な接続およびセキュリティ制御管理:最新のデータと即時のペイロード配信により、IT部門は制御を適用し、アプリをインストールでき、デバイスは数日ではなく数分以内に応答します。
- 24/5のサポート:Iruのサポートエンジニアは全員、実務経験豊富な管理者であり、週5日チャットで対応しており、通常2分以内に返信します。
2.Workspace ONE by Omnissa
最適用途:クロスOSデバイス管理
G2評価: 4.0/5
Workspace ONEは、もともとVMwareの一部であり、現在はOmnissaが所有する統合エンドポイント管理プラットフォームで、このカテゴリーにおいて最も幅広いプラットフォーム対応範囲を誇ります。Windows、macOS、iOS、Android、Linux、および耐環境型デバイスをカバーしています。 その幅広い対応範囲により、単一のコンソールから複数のデバイスタイプを管理する必要がある組織、特にすでにVMwareやOmnissaのインフラに投資しているチームにとって、最適な選択肢となります。
こうした組織にとっての魅力は統合性にあります。つまり、大規模で複雑な環境向けの分析機能と自動化機能を基盤として、多様なデバイス群にわたるデバイス管理、アプリケーション配信、アクセス制御を単一のプラットフォームで実現できる点です。チームは、幅広い設定オプションや、非常に異なるエンドポイント間でポリシーを標準化できる機能を高く評価する傾向があります。
そのトレードオフを慎重に検討する価値があります。コスト面からWorkspace ONEを再評価したチームもあれば、プラットフォームの広範さに伴う学習曲線を懸念するチームもあります。小規模なチームや変化の激しいチームにとっては、その機能の深さが必要以上に感じられる場合もあります。一方、多くのオペレーティングシステムにまたがって標準化を進める企業にとっては、依然として有力な選択肢です。
機能
- AIを活用した管理と自動化:組み込みのAIおよび自動化ツールが洞察を引き出し、日常的なデバイス管理タスクを効率化します。
- セキュリティポリシーの設定とコンプライアンス監視:管理者はセキュリティポリシーを定義し、デバイスのコンプライアンス状況を継続的に監視できます。
- 検出および是正のための「Vulnerability Defense」:CrowdStrike Falcon Exposure Managementとの統合により、脆弱性を影響を受けるエンドポイントに紐付け、是正措置の優先順位を決定します。
- パッチの自動展開と管理:手動作業を最小限に抑えながら、サポート対象のオペレーティングシステム全体でパッチのスケジュール設定と展開が可能です。
- 従業員体験とリスクに関する分析ダッシュボード:ITおよびセキュリティチーム向けに、デバイスの健全性、デジタル従業員体験、リスクシグナルに関するレポートをダッシュボードで提供します。
3.JumpCloud
最適用途:高度なIDおよびアクセス管理
G2評価: 4.5/5
JumpCloudは、クラウドベースのディレクトリサービスと、Mac、Windows、Linux、iOS、Androidを横断するクロスプラットフォームのデバイス管理を組み合わせています。 この組み合わせにより、Microsoftのアイデンティティ・スタック全体を導入することなく、Active Directoryの置き換えや補完を行う組織にとって最適なソリューションとなっており、これがJumpCloudの最大の強みです。アイデンティティとアクセス管理は、後付けではなく、プラットフォームの中核に位置づけられています。
その価値の多くは、単一の管理コンソールに集約されています。SAML 2.0およびOIDCによるSSO、LDAPおよびRADIUSとの統合、そして中核となるMDMに加え、ゼロトラストネットワークアクセス機能などが備わっています。 中小企業や下位ミッドマーケット規模の、混在環境やWindows端末が中心の環境において、これほど幅広いID機能が1か所に集約されていることは大きな魅力であり、設定完了後のプラットフォームの使いやすさを評価する声もよく聞かれます。
JumpCloudが比較的弱みを見せるのはセキュリティの分野です。セキュリティポリシーの適用、アプリケーションライフサイクル管理、脆弱性管理ツールに関する機能は、セキュリティを最優先に設計されたプラットフォームに比べて限定的であるため、エンドポイントセキュリティやコンプライアンス要件が厳しい組織では、追加のツールで補完する必要が生じる可能性があります。
機能
- モバイルデバイスのゼロタッチ登録: IT部門による手動設定を必要とせず、新しい デバイスを自動的にプロビジョニングできます。
- トラブルシューティングのためのリモートデバイスアクセス:管理者は 管理対象デバイスにリモートで接続し、問題の診断と解決を行うことができます。
- パッチの自動展開:OS およびアプリのパッチをスケジュール設定し、サポート対象のプラットフォーム全体に配信できます。
- OSを横断したソフトウェアの展開と管理: Mac、Windows、Linuxを横断して、ソフトウェア を一貫して展開・管理できます。
- 簡素化されたコンプライアンス対応レポート:組み込みの レポート機能により、 チームはコンプライアンス要件に合わせてアクセス状況やデバイスの状態を記録できます。
4.Hexnode
最適:中小企業
G2評価: 4.5/5
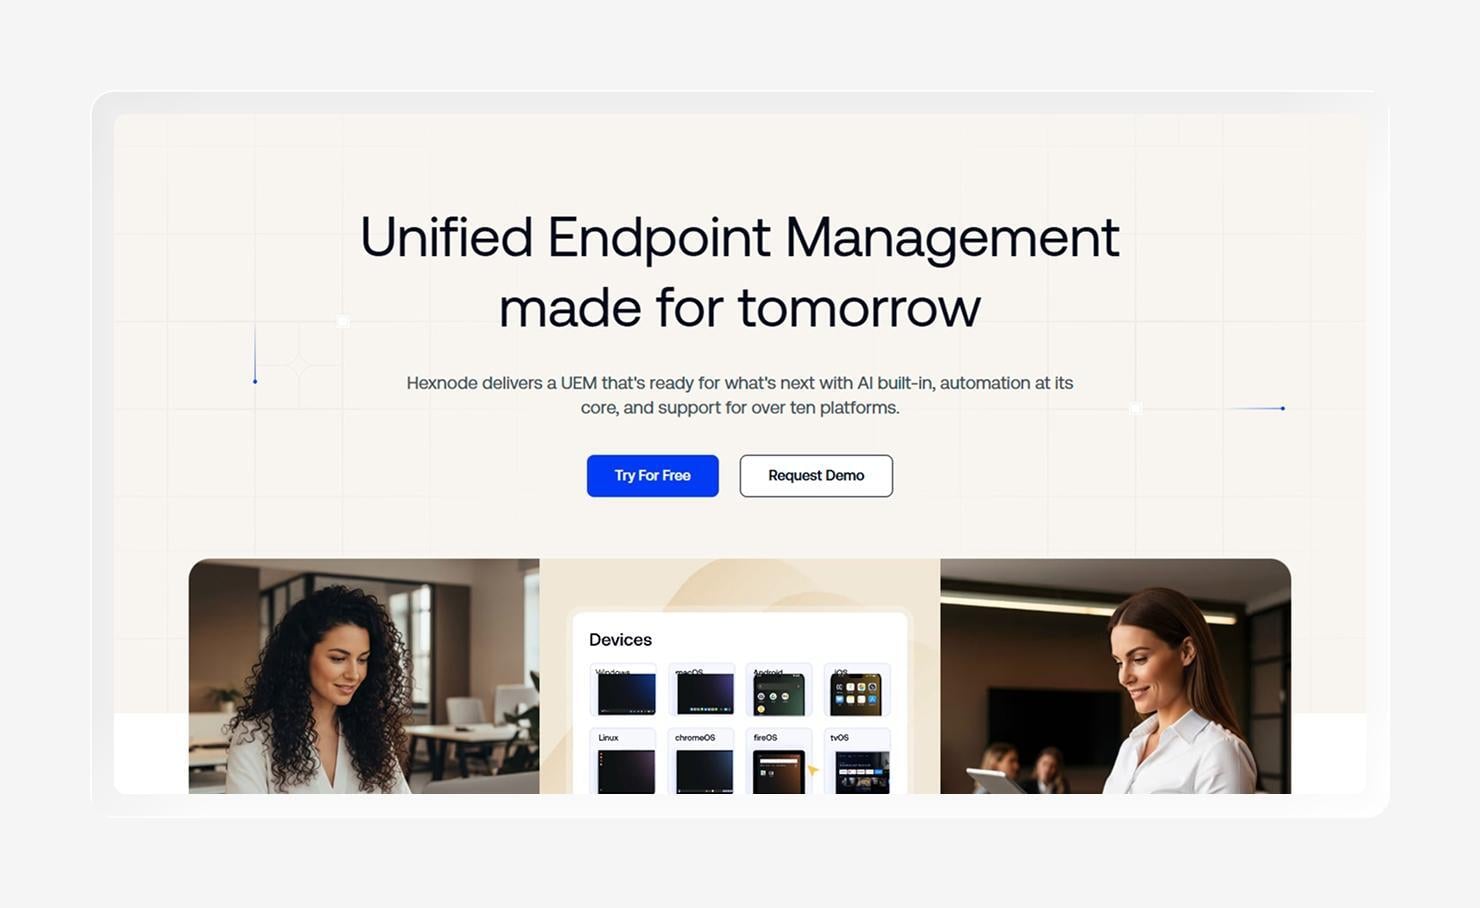
Hexnodeは、MDM、キオスクモード、ポリシー適用を中核に据えたクラウドベースの統合エンドポイント管理プラットフォームであり、iOS、Android、macOS、Windows、ChromeOS、tvOS、FireOS、Linux、VisionOSに及ぶ幅広いクロスプラットフォーム対応を特徴としています。 シンプルなセットアップ、充実した機能、幅広いOSサポートが組み合わさっているため、急な学習曲線なしに多様なデバイスを管理したいチームにとって親しみやすいソリューションとなっています。
その使いやすさこそが、Hexnodeの真価が発揮される点です。レビューでは、アプリの配布やデバイスの設定がいかに簡単であるかが頻繁に強調されており、特に販売拠点で共有端末や単一用途のハードウェアを管理するチームにとって、キオスクモードは大きな魅力となっています。デバイス管理体制を構築しようとしている中小企業にとって、導入に必要な労力に対して非常に多くの機能を提供しています。
考慮すべき点は、規模というより機能の深さです。Hexnodeは小規模チームから大規模で分散したデバイス群まで対応可能ですが、セキュリティ、ID管理、コンプライアンスの要件が厳しい組織では、よりセキュリティ重視やID管理中心のプラットフォームを併用することがよくあります。また、技術者の人数が増えるにつれて料金が高くなる点について指摘するユーザーもいます。
機能
- スムーズな移行:ツール とガイダンスにより、チームは既存のデバイスを最小限の業務中断でプラットフォームに移行できます。
- パッチ適用とコンプライアンス監視の自動化:アプリ やOSの更新が自動的に実行される一方で、デバイスはコンプライアンス規則に照らして継続的にチェックされます。
- タスク自動化のためのノーコードワークフロービルダー:管理者は スクリプトを記述することなく、視覚的に日常的なタスクを自動化できます。
- リモートトラブルシューティング:IT部門は 、管理対象デバイスにリモートで接続し、診断を行うことができます。
- セキュリティポリシーの適用:設定可能な ポリシーにより、登録されたすべてのデバイスに対してベースラインのセキュリティ設定が適用されます。
5.ManageEngine Endpoint Central
最適用途:エンタープライズIT運用
G2評価: 4.5/5
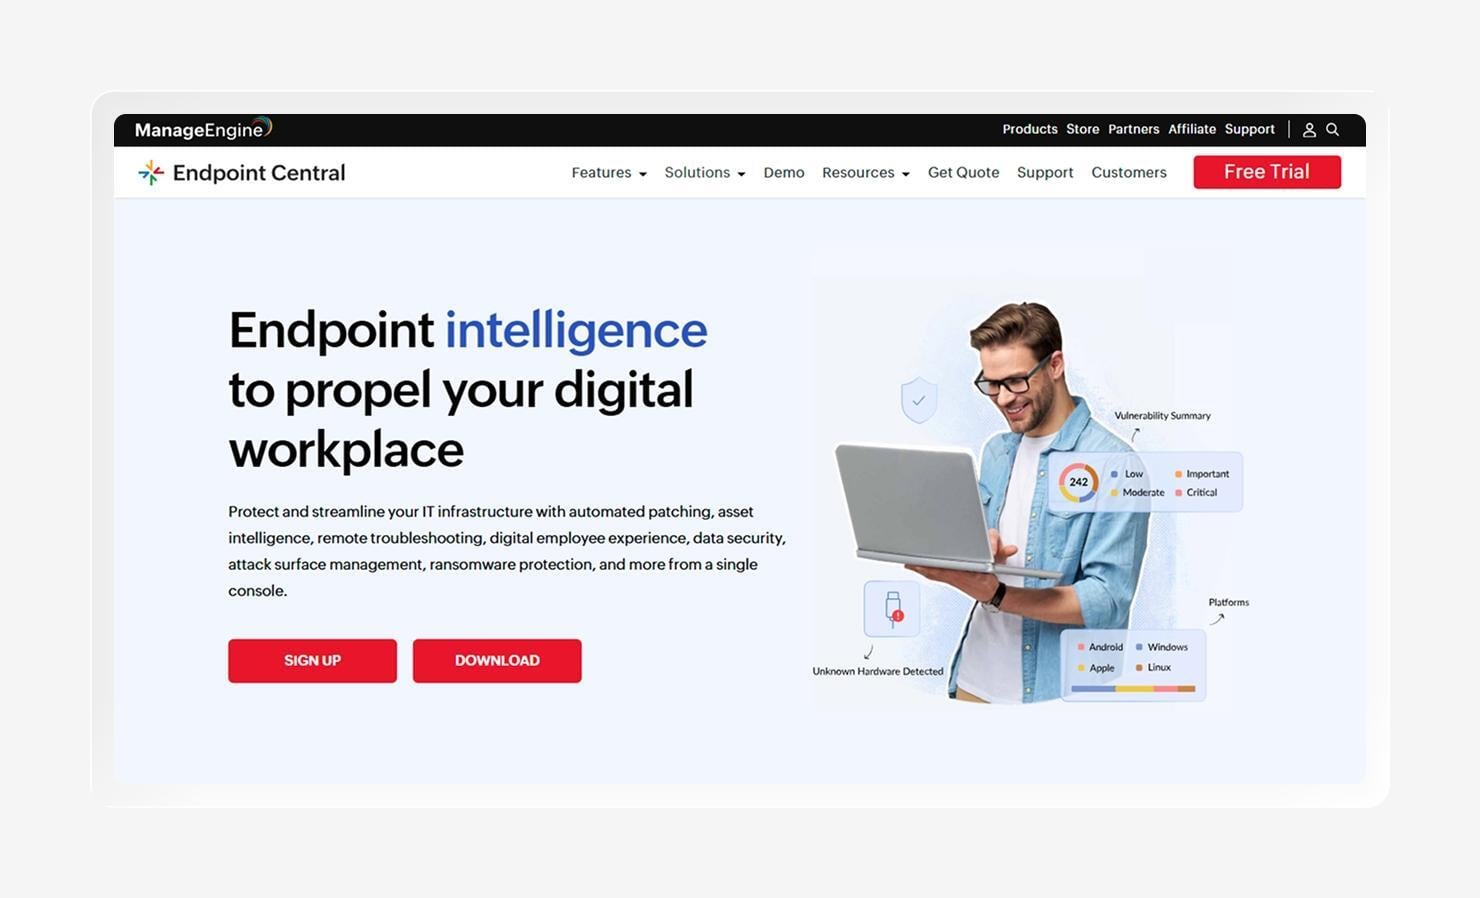
ManageEngine Endpoint Centralは、ソフトウェアの展開、パッチ適用、OSイメージングからリモートトラブルシューティングやMDMに至るまで、エンドポイントのライフサイクル全体を1つのコンソールからカバーする統合エンドポイント管理・セキュリティプラットフォームです。 これはManageEngineの幅広いIT管理ポートフォリオの一部であるため、すでに同社のITSMや監視ツールが稼働している環境に自然に統合されます。
その強みは、広範な対応範囲と制御力にあります。Endpoint Centralは、1,000以上のWindows、Mac、Linux、およびサードパーティ製アプリにわたるパッチ適用を自動化し、ランサムウェア対策、脆弱性管理、データ漏洩防止などのセキュリティ機能を重ねて提供します。 単一のベンダーで広範な ITSM および UEM ソリューションを構築したいと考える企業の IT 運用チームにとって、その奥行きこそが魅力となります。
その代償となるのが複雑さです。 その強力な機能密度こそが、クラウドネイティブのMDMプラットフォームよりも学習曲線を急勾配にしており、Appleの管理機能もApple特化型ツールほど専門的ではありません。Windowsを中心とした広範なエンタープライズ環境にとっては有能なオールラウンダーですが、Apple端末を多用するチームでは、依然として補助的なツールに頼らざるを得ないかもしれません。
機能
- パッチの自動展開:1,000以上のWindows、Mac、Linux、およびサードパーティ製アプリを対象に、未適用パッチを検出して展開し、テストおよび承認の制御機能を備えています。
- ランサムウェア攻撃に対するインシデント対応と根本原因分析:行動ベースの検出機能によりランサムウェアの活動を検知し、その発生源を追跡することで、封じ込めを迅速化します。
- データ復旧と情報漏洩防止:ワンクリックでのファイル復旧により影響を受けたファイルを復元し、DLPポリシーがエンドポイント上の機密データを保護します。
- AIを活用したエンドポイントの脅威検出と是正:機械学習による 分析で脅威を特定し、自動化された是正ワークフローをサポートします。
- リモートトラブルシューティング:組み込み のリモートコントロール機能により、技術者は現場に赴くことなくデバイスの診断と修復を行うことができます。
6.Citrix Endpoint Management
最適用途:オンプレミスインフラを管理するチーム
G2評価: 4.0/5
Citrix Endpoint Managementは、広範なCitrixプラットフォームに組み込まれたUEMソリューションであり、Windows、macOS、iOS、iPadOS、Android、ChromeOSにわたるMDMおよびモバイルアプリ管理機能を提供します。アプリとエンドポイントを単一のビューに統合し、企業リソースへの安全なアクセスを特に重視しています。
このソリューションの最大の特徴は、導入の柔軟性です。 Citrix Endpoint Managementは、クラウドでもオンプレミスでも同一の機能セットで動作し、多くのクラウド専用プラットフォームにはない方法でオンプレミスインフラストラクチャと連携します。既存のCitrixへの投資がある企業や、データ居住要件およびオンプレミス要件を持つ企業にとって、これは非常に適したソリューションです。
300以上の設定可能なセキュリティポリシー、アプリのコンテナ化、コンテキストに応じたゼロトラストアクセスなど、高度なポリシー制御機能を提供します。ただし、この高度な機能は、小規模なチームよりも複雑な企業環境に適しているという点に留意が必要です。また、Citrixのエコシステムにまだ参入していない組織にとっては、より軽量なMDMプラットフォームの方が迅速に導入できる可能性があります。
機能
- 300以上の設定可能なセキュリティポリシー: 大規模なポリシーライブラリにより 、管理対象のデバイスやアプリ全体で、きめ細かくてコンテキストに応じたセキュリティを適用します。
- モバイルデバイス全体での一貫したユーザー体験:主要なモバイルプラットフォーム上で高品質なユーザー体験を維持しつつ、管理対象のアプリとポリシーを提供します。
- 分析とセキュリティインサイト:Citrix Analyticsは機械学習を活用し、ユーザー、アプリ、セキュリティに関するシグナルを抽出して、プロアクティブな管理を実現します。
- デバイスのコンプライアンス管理:継続的な コンプライアンスチェックにより、ポリシーから逸脱したデバイスを特定し、アクセス制限を発動させることができます。
- オンプレミスインフラとの統合: オンプレミスシステムへのネイティブ 接続により、ハイブリッド環境やデータ常駐要件に対応します。
7.NinjaOne
最適用途:Windowsエンドポイントを管理するチーム
G2評価: 4.7/5
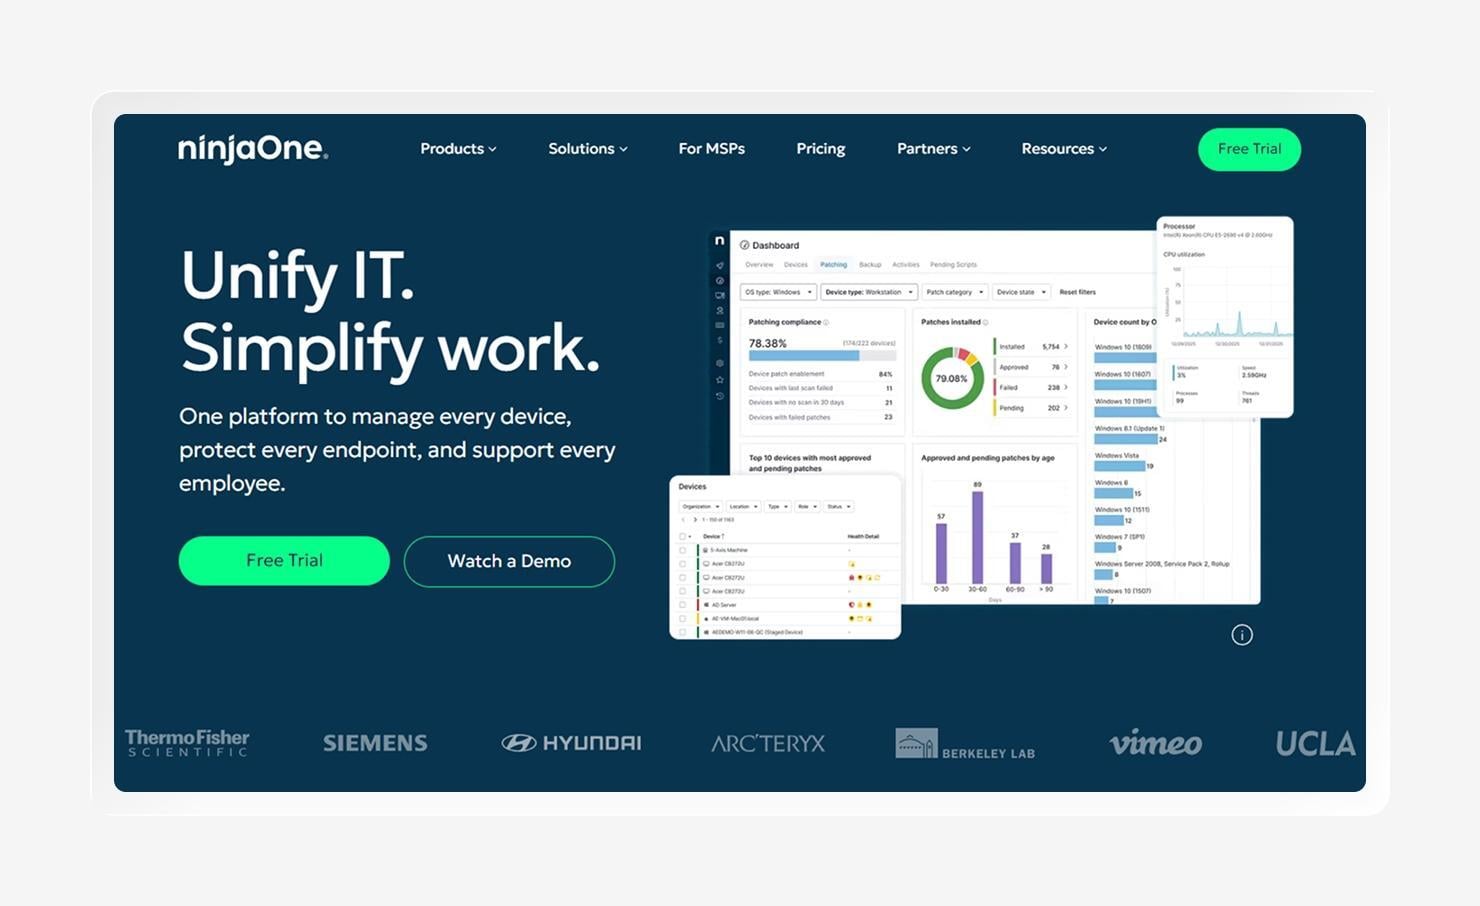
NinjaOneは、リモート監視・管理(RMM)、パッチ管理、およびリモートアクセスを中核とするクラウドベースのIT運用プラットフォームです。当初はMSPや社内ITチーム向けに提供され、洗練されたインターフェースと迅速な価値実現により支持を集めました。
その後、エンドポイント管理の範囲を拡大し、Windows、macOS、Linuxにわたる200以上のサードパーティ製アプリ向けのMDMおよび自動パッチ適用機能を追加しました。Windows管理機能は最も充実しており、単一のコンソールからパッチ適用、スクリプト実行、ソフトウェア展開、リモートアクセスが可能で、Windows中心の環境に最適です。
チームにとって最大の検討事項は、適用範囲です。NinjaOneは、高度なセキュリティやコンプライアンスというよりは、IT運用と監視に重点を置いており、Appleの管理機能はApple特化型プラットフォームほど専門的ではありません。セキュリティやコンプライアンスの要件が厳しいチーム、あるいはMacを多用するチームでは、NinjaOneと並行して追加のツールを運用することになる可能性があります。
機能
- リアルタイムのデバイス監視機能を備えたRMM:エンドポイントの状態を継続的に監視し、環境全体の問題をリアルタイムでIT部門に通知します。
- OSおよびサードパーティ製アプリケーションの自律的なパッチ管理: 設定されたスケジュールに従って、Windows、macOS、Linuxに加え、200以上のサードパーティ製アプリに自動的に パッチを適用します。
- 組み込みのリモートアクセスおよびリモートコントロール:ネイティブなリモート ツールにより、技術者はデバイスに接続して制御し、直接的なサポートを提供できます。
- 自動化されたエンドポイント修復ワークフロー:スクリプト化された 自動化機能により、手動での介入なしに一般的な問題を解決します。
- 柔軟なデバイスレポート構造:カスタマイズ可能な レポートにより、ステークホルダー向けにデバイスの状態やパッチ適用状況を記録します。
8.Jamf Pro
最適:Appleを優先する組織
G2評価: 4.7/5
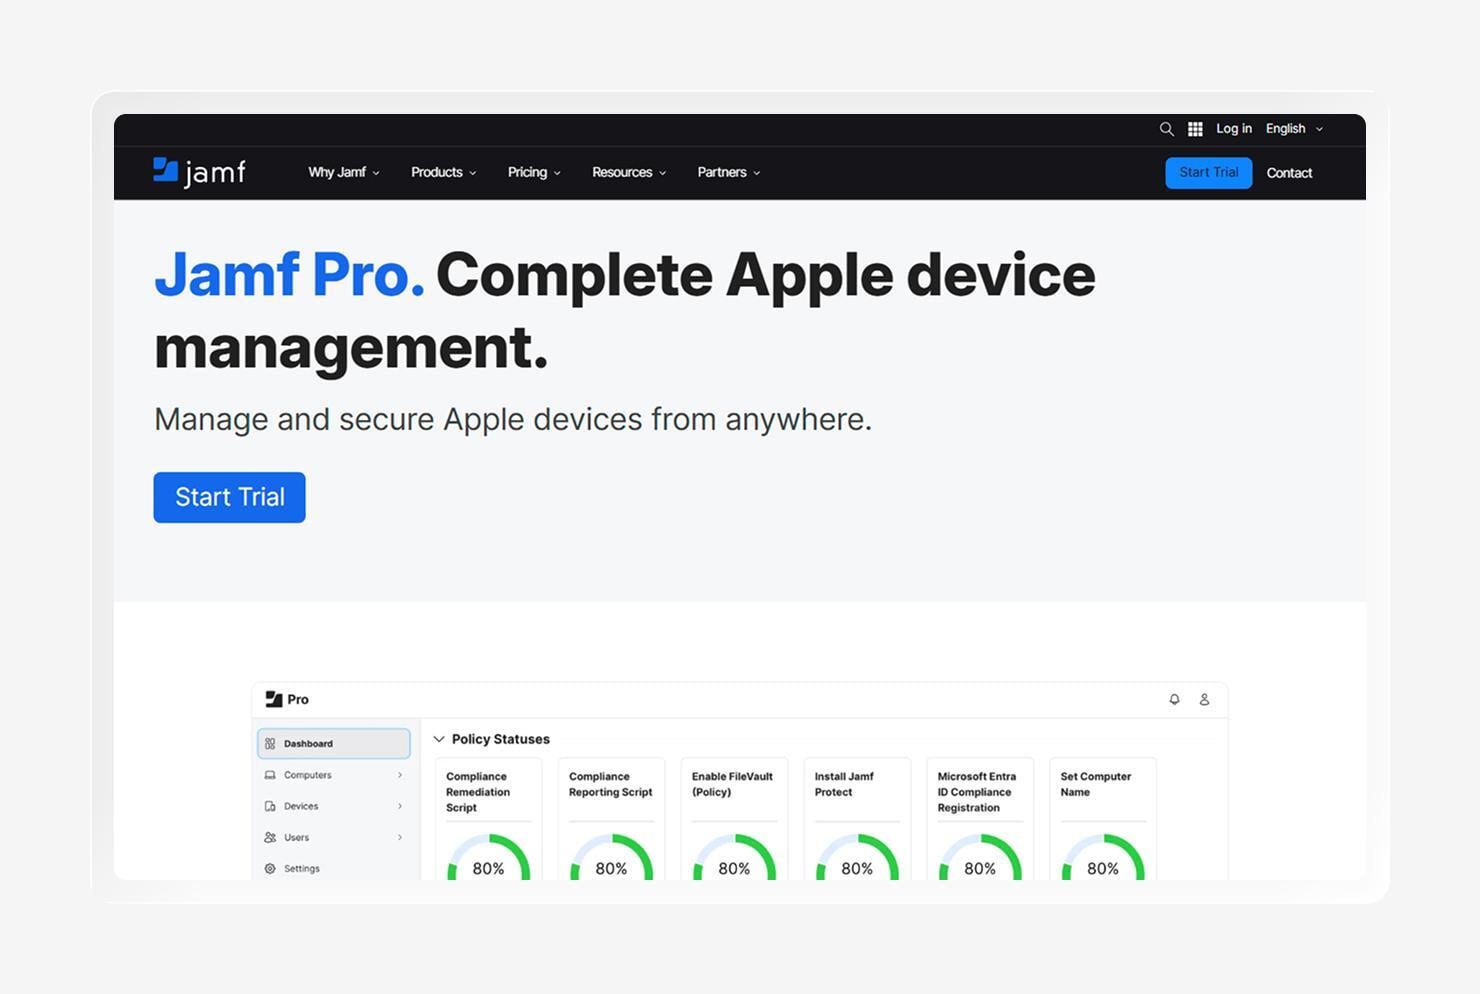
Jamf Proは、macOS、iOS、iPadOS、tvOS向けに特別に開発されたAppleデバイス管理プラットフォームです。Appleのネイティブ機能と宣言型デバイス管理を基盤として設計されており、企業や教育機関(Jamf Schoolを通じて)において、Appleデバイスの管理に広く採用されています。
Jamfは通常、Appleの新しいOSリリースに対して即日サポートを提供し、自動デバイス登録(Automated Device Enrollment)によるゼロタッチ展開を実現するとともに、スマートグループ(Smart Groups)を活用してインベントリデータに基づいてデバイスを動的に特定します。Apple製品を標準としている組織にとって、この専門性は他に類を見ないものです。
その代償として、Jamf ProはApple製品専用であるため、WindowsやAndroidデバイスを保有する組織では、別途別のソリューションを並行して管理する必要があります。デバイスが混在する環境では、複数のプラットフォームにわたって運用と整合性の確保が必要となり、これがクロスプラットフォームチームがシングルエージェント型の代替ソリューションを検討する主な理由となっています。
機能
- Apple OS(macOS、iOS、iPadOS、tvOS)のリリース当日(Day-Zero)からのサポート:通常、Appleの新しいOSリリースが公開されたその日からサポートされるため、チームは新機能やパッチを即座に導入できます。
- 自動デバイス登録(ADE)によるゼロタッチ展開:デバイスはAppleのADEを通じて箱から出したその場で自動的に設定されるため、IT部門による手動でのセットアップは不要です。
- 統合エコシステムとの互換性:幅広いパートナーおよびAPIエコシステムにより、JamfはID管理、セキュリティ、ヘルプデスクツールと連携します。
- 簡素化されたデバイスおよびインベントリ管理:詳細なインベントリデータにより、IT部門は管理対象のすべてのAppleデバイスについて、明確かつ最新の状況を把握できます。
- Mac アプリのライフサイクル管理の自動化:アプリの展開、更新、および削除が、Mac フリート全体で自動的に実行されます。
- きめ細かなデバイス対象設定のためのスマートグループと拡張属性:動的グループやカスタム属性、スコープポリシー、アクションを正確に設定できます。
組織に最適なMicrosoft Intuneの代替ソリューションの選び方
導入を決定する前に、必須要件と各プラットフォームの仕様を照らし合わせて検討してください。手動でのパッチ適用など、Intuneを敬遠する原因となる課題については、他の代替ソリューションの方が優れた解決策を提供している可能性があります。
以下の基準を参考にして、候補を絞り込んでください:
- クロスプラットフォーム機能: MacやWindowsからモバイル、特殊なデバイスに至るまで、環境内のすべてのOSを単一のコンソールから管理できることを確認してください 。そうすれば、個別のツールを使い分ける手間がなくなります。
- 使いやすいインターフェース: 直感的な管理画面 と組み込みの自動化機能により、導入までの時間を短縮し、専門的なスクリプトへの依存を減らすことができます。
- Appleネイティブ環境との互換性:MacやiPhoneが環境の中核をなす場合は、後付けのApple管理機能ではなく、即時のOSサポートとゼロタッチのApple登録機能を備えたソリューションを探してください。
- AIを活用したインサイトと監視: 接続されたエンドポイント、ID、コンプライアンスデータを活用するAIは 、孤立したポイントツールよりも迅速に問題を特定し、修正策を提案できます。
- パッチの自動展開と管理: OS および数百ものサードパーティ製アプリにわたる自動パッチ適用を優先し 、手動でのパッケージングによって生じるギャップを解消します。
- 脅威および異常の検出と是正: 同一プラットフォームに組み込まれた EDRにより、別のツールを介すことなく、侵害されたデバイスを隔離し、是正措置を講じることができます。
- カスタマイズ可能なセキュリティポリシー:きめ細かくて 条件付きのポリシーにより、画一的なルールではなく、デバイス、役割、または場所ごとに適切な基準を適用できます。
- 高度な統合エコシステム:充実したAPIと事前構築済みの統合機能により、プラットフォームは、お客様がすでに運用しているID管理、セキュリティ、ヘルプデスクツールとシームレスに連携します。
Iruを活用した統合エンドポイント管理
優れたMicrosoft Intuneの代替ソリューションは、Intuneで個別に組み立てる必要のある機能――すべてのデバイスの管理、パッチ適用を自動化、セキュリティとID管理を単一のエージェントに統合――をすべて実現します。 IruはMacとWindowsの両方でこれらを統合するため、エンドポイント管理、EDR、ID管理、コンプライアンスを、多数のアドオンやライセンスの積み重ねではなく、1つのコンソールから実行できます。これは、自律的に動作する技術スタックを構築するという考え方に基づいています。
Intuneの次なる選択肢を検討中なら、適合性を判断する最も手っ取り早い方法は、ご自身のデバイスで実際に確認することです。デモを予約して、IruがMacとWindowsマシンで並行して登録、セキュリティ保護、コンプライアンスの証明を行う様子をご覧いただき、1つのプラットフォームで複数のソリューションを置き換えられるかどうかをご判断ください。
今すぐデモをご予約いただき、Iruが包括的なデバイスおよびID管理においてどのように役立つかをご確認ください。