Addigy kann die Verwaltung von Apple-Geräten vereinfachen, insbesondere für Teams, die mehr direkte Kontrolle benötigen, als herkömmliche Lösungen für die Verwaltung mobiler Geräte bieten.
Es kann jedoch vorkommen, dass Sie Windows- oder Android-Geräte in Ihren Gerätepark aufnehmen müssen. Oder Sie wünschen sich ein Tool, das MDM, RMM und andere IT-Funktionen vereint.
Wenn Sie sich in einer dieser Situationen befinden, nutzen Sie unseren Leitfaden für 2026, um führende Addigy-Alternativen hinsichtlich Funktionen, Stärken, Einschränkungen und Bewertungen zu vergleichen.
Was ist Addigy?
Addigy ist ein cloudbasiertes Apple-MDM. Für IT-Administratoren bedeutet dies, dass sie Apps bereitstellen, Einstellungen konfigurieren, Sicherheitsrichtlinien durchsetzen und Fehlerbehebungen an macOS-, iOS- und iPadOS-Geräten über ein einziges Dashboard aus der Ferne durchführen können.
Etwas einzigartig sind zudem die RMM-ähnlichen Funktionen, mit denen Sie Probleme aus der Ferne beheben können, ohne darauf warten zu müssen, dass sich das Gerät meldet.
Managed-Service-Provider (MSPs), die mehrere Kundenumgebungen verwalten, sowie kleine IT-Teams, die Apple-Geräte aus der Ferne verwalten müssen, ohne eine komplexe Infrastruktur zu unterhalten, schätzen Addigy oft sehr.
Für Teams, die gemischte Geräteflotten betreiben und plattformübergreifende Verwaltungsfunktionen benötigen, reicht die Lösung jedoch in der Regel nicht aus. Selbst wenn Ihre Geräteflotte ausschließlich aus Apple-Geräten besteht, empfinden manche Teams die Einarbeitungszeit möglicherweise als zu lang und die Benutzererfahrung als herausfordernd. Einige G2-Bewertungen von verifizierten Addigy-Nutzern berichten zudem von unzuverlässigen Funktionen aufgrund von Softwarefehlern.
Auf einen Blick: Alternativen zu Addigy
Wenn Addigy nicht alle Geräte unterstützt, die Sie benötigen, sollten Sie nach Alternativen mit umfassenderen Endgeräteverwaltungsfunktionen und größerer Betriebssystemabdeckung suchen. Beginnen Sie Ihre Suche mit einigen der führenden MDM-Plattformen, basierend auf Bewertungen von Branchenexperten und echten Nutzern.
| Alternative | Am besten geeignet für | Wichtigste Stärke | G2-Bewertung |
|---|---|---|---|
| Iru | Unternehmen, die Endpunktmanagement, Identitätsmanagement, Sicherheit und Compliance vereinheitlichen möchten | Konsolidiert UEM, Identitätsmanagement, EDR und Compliance-Automatisierung auf einer einzigen Plattform mit einem einzigen Agenten | 4,7/5 |
| Mosyle | Kleine und mittelständische Unternehmen, die vorrangig Apple-Geräte einsetzen | Apple-MDM mit integrierter Sicherheit, Identitätsverwaltung und automatisierter Geräteverwaltung | 4,7/5 |
| Microsoft Intune | Unternehmen, die Windows- und Microsoft-Umgebungen verwalten | Umfassendes plattformübergreifendes Endpunktmanagement mit tiefer Integration in Microsoft 365 und Entra ID | 4,5/5 |
| Hexnode | Unternehmen, die gemischte Geräteflotten verwalten | Umfassendes plattformübergreifendes UEM mit Unterstützung für Windows, macOS, iOS, Android, Linux und ChromeOS | 4,5/5 |
| NinjaOne | IT-Teams und MSPs, deren Schwerpunkt auf RMM und Endpunktmanagement liegt | Leistungsstarke Fernüberwachung, Patch-Management und Automatisierung über mehrere Betriebssysteme hinweg | 4,7/5 |
| JumpCloud | Unternehmen, die eine „Identity-First“-IT-Strategie verfolgen | Kombiniert Cloud-Verzeichnis, SSO, Gerätemanagement und Zero-Trust-Zugriffskontrollen | 4,5/5 |
| Jamf | Apple-Umgebungen in Unternehmen | Branchenführendes Apple-Gerätemanagement mit umfassenden Funktionen für macOS, iOS und iPadOS | 4,7/5 |
1. Iru
- Am besten geeignet für: Unternehmen, die Endpunktmanagement, Identitätsverwaltung, Sicherheit und Compliance vereinheitlichen möchten
- G2-Bewertung: 4,7/5
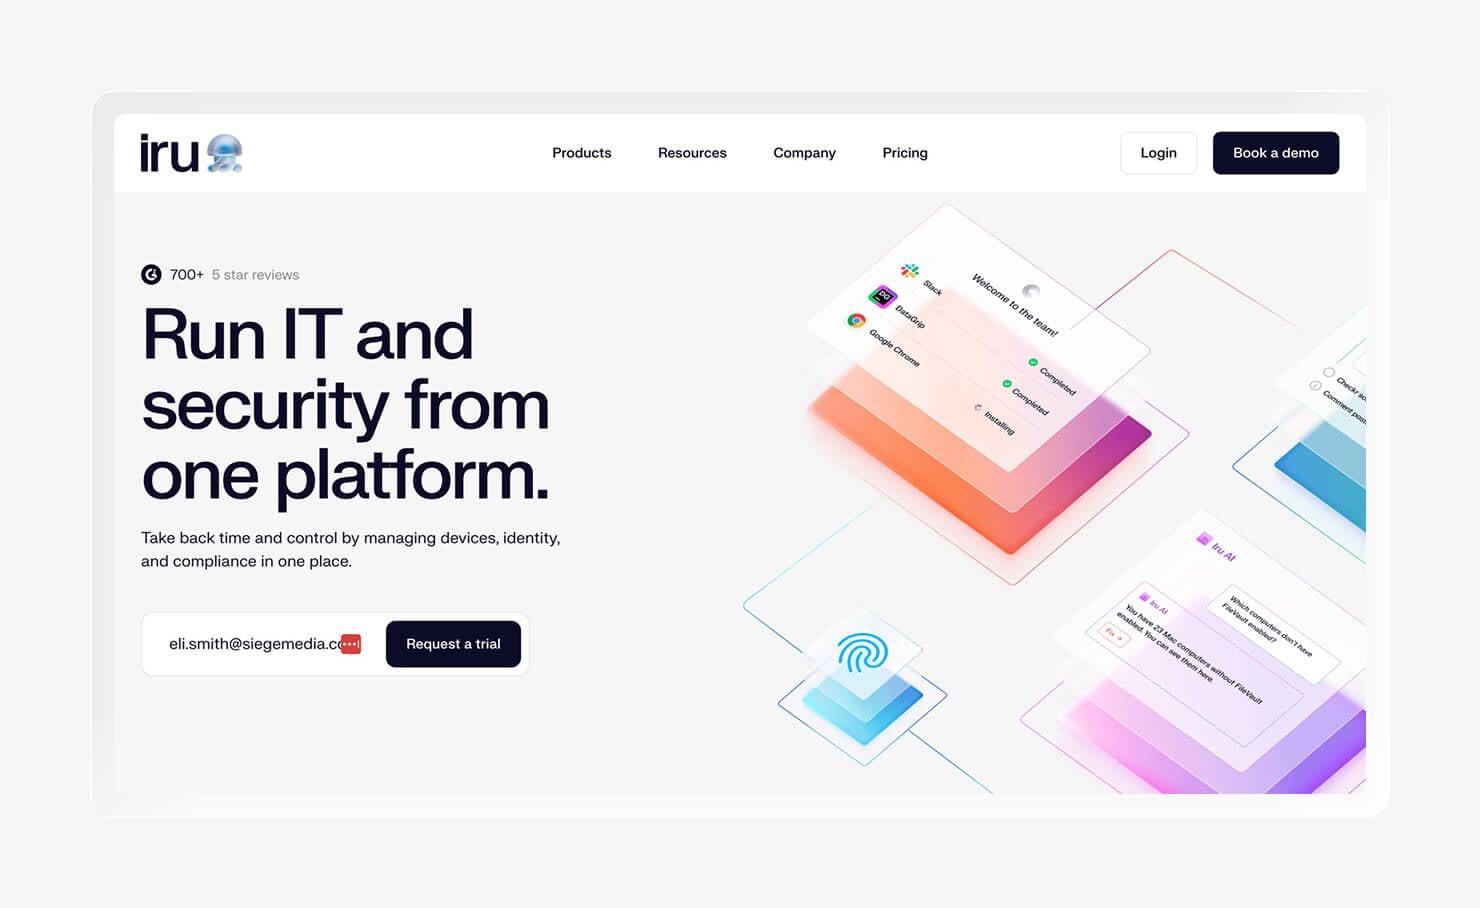
Iru ist eine cloudbasierte Plattform, die Endpunktmanagement, Mitarbeiteridentität und Compliance-Automatisierung vereint. Für IT-Administratoren bedeutet dies, dass die Bereitstellung von Apps, die Vergabe von Zugriffsrechten und die Vorbereitung auf Audits über dieselbe Plattform erfolgen. Im Gegensatz zu den meisten Apple-MDMs unterstützt Iru zudem nativ Endpoint Detection & Response (EDR), sodass Sie Geräte auf Cybersicherheitsbedrohungen überwachen können, ohne ein separates Tool zu benötigen.
Wenn Sie es leid sind, Systeme zusammenzuflicken, nutzen Sie Iru, um alles an einem Ort zu bündeln. Auf diese Weise wird es für Ihr Team einfacher und bequemer, Geräte, Benutzer, Sicherheit und Compliance zu verwalten.
Und obwohl Iru MDM in erster Linie auf Apple ausgerichtet ist, bietet es auch zuverlässige plattformübergreifende Unterstützung. Sie können sich darauf verlassen, dass es Ihre Endgeräte verwaltet, während Ihr Gerätepark wächst und Ihre IT-Anforderungen zunehmen.
Funktionen:
- Einheitliches Endpunktmanagement: Verwalten Sie Apple- und Windows-Geräte an einem Ort.
- Integrierte Workforce Identity: Verbinden Sie die Geräteverwaltung mit Workforce Identity, sodass die Bereitstellung des Geräts für einen neuen Mitarbeiter und die Einrichtung seiner Zugriffsrechte in einem Schritt erfolgen – statt in zwei getrennten Schritten.
- Integrierte Endpunktsicherheit: Kombinieren Sie die Geräteverwaltung mit „Endpoint Detection & Response“, um IT und Sicherheit zu vereinen und gefährliche Sicherheitslücken zu beseitigen.
- Automatisierung der Compliance: Automatisieren Sie die manuelle Vorbereitung auf Audits mit AI-Tailored Controls, einem Fragebogen-Agenten, der Erfassung von Nachweisen und der Zuordnung von Richtlinien.
- Zero-Touch-Bereitstellung: Registrieren und konfigurieren Sie neue Geräte mit minimalem manuellem Aufwand, sodass der Laptop eines neuen Mitarbeiters bereits einsatzbereit ist, bevor er ihn erhält.
- Automatisierte Gerätekorrektur: Beheben Sie häufige Konfigurationsprobleme automatisch mithilfe von Richtlinien und Workflows, anstatt jedes Mal ein Ticket zu eröffnen, wenn ein Gerät nicht mehr den Compliance-Anforderungen entspricht.
- Patch-Management: Stellen Sie Betriebssystem- und Anwendungsupdates bereit und gewährleisten Sie dabei die Compliance, um Sicherheitslücken ohne zusätzlichen manuellen Aufwand zu schließen.
- Berichterstellung und Transparenz: Überwachen Sie den Gerätestatus, den Bestand und den Compliance-Status über zentralisierte Dashboards.
2. Mosyle
- Am besten geeignet für: Kleine bis mittelgroße Unternehmen und Schulen mit Apple-Geräteflotten
- G2-Bewertung: 4,7/5
Mosyle ist wie Addigy ein ausschließlich auf Apple ausgerichtetes MDM. Dennoch hat es einen Platz in unserem Leitfaden gefunden, da es eine gute Alternative für Schulen und KMUs sein kann, die auf Apple setzen und die Bereitstellung sowie die tägliche Geräteverwaltung vereinfachen möchten. Mosyle ist für die Verwaltung von Macs, iPhones und iPads ausgelegt und bietet eine schnelle Bereitstellung bei geringem Verwaltungsaufwand.
Dies steht im Gegensatz zu einem Tool wie Addigy, das erweiterte Verwaltungsfunktionen und RMM-ähnliche Fähigkeiten bietet. Die umfassenderen Funktionen von Addigy sind für Managed Service Provider (MSPs) und größere IT-Teams wertvoll, könnten jedoch für kleinere Organisationen überflüssig sein.
Funktionen:
- Apple MDM: Stellen Sie Apps bereit, übertragen Sie Einstellungen und setzen Sie Richtlinien auf Macs, iPhones und iPads durch, ohne eine separate Konsole für andere Betriebssysteme nutzen zu müssen.
- Apple-Identität: Verwalten Sie die Anmeldung und den Zugriff für Apple-Geräte, ohne einen dedizierten Identitätsanbieter einrichten zu müssen.
- Endpunktsicherheit: Überwachen Sie verwaltete Geräte auf Bedrohungen und setzen Sie Sicherheitsrichtlinien durch, ohne ein separates Sicherheitstool in die Infrastruktur integrieren zu müssen.
- Patch-Management: Halten Sie die macOS- und iOS-Versionen im gesamten Gerätepark auf dem neuesten Stand, ohne einzelne Nutzer zur Aktualisierung auffordern zu müssen.
- Zero-Touch-Registrierung: Liefern Sie neue Geräte vorkonfiguriert direkt an Mitarbeiter oder Schüler, damit der erste Tag nicht mit einer manuellen Einrichtung beginnt.
- Automatisierte Compliance: Markieren Sie Geräte, die gegen Richtlinien verstoßen, automatisch, anstatt sie erst bei einer manuellen Prüfung zu entdecken.
- Anwendungsverwaltung: Apps können von einem zentralen Ort aus auf die gesamte Geräteflotte verteilt, aktualisiert und entfernt werden, wodurch einmalige Installationen reduziert werden.
- Gerätebestandsaufnahme: Sehen Sie auf einen Blick, welche Geräte im Einsatz sind und welchen Status sie haben – nützlich, wenn eine Schule oder ein kleines IT-Team schnell eine Gerätebestandsaufnahme benötigt.
3. Microsoft Intune
- Am besten geeignet für: Organisationen, die Windows- und Microsoft-Umgebungen verwalten
- G2-Bewertung: 4,5/5
Microsoft Intune ist eine Unified Endpoint Management (UEM)-Plattform für die Verwaltung von Windows-, macOS-, iOS- und Android-Geräten. Wenn Ihr Unternehmen bereits Microsoft 365 nutzt, fügt sich Intune nahtlos in Ihre bestehende Microsoft-Umgebung ein und ist möglicherweise bereits in Ihrem Abonnement enthalten.
Wie Sie sich wahrscheinlich denken können, funktioniert Intune am besten mit Windows-Geräten. Es bietet jedoch auch umfassende Apple-Unterstützung für Teams, die gemischte Geräteflotten verwalten.
Über MDM und Endpunktmanagement hinaus ist Intune nützlich für Unternehmen, die eine enge Verknüpfung zwischen Geräteverwaltung und Identitäts- sowie Zugriffsmanagement wünschen. Durch die Integration mit Microsoft Entra ID können Sie den Zugriff auf E-Mails und Apps davon abhängig machen, ob ein Gerät Ihre Compliance-Anforderungen erfüllt.
Funktionen:
- Windows-Verwaltung: Verwalten Sie Windows-Geräte zusammen mit dem Rest der Geräteflotte, ohne dass Sie Microsoft Configuration Manager oder ein separates lokales Tool benötigen.
- macOS-Verwaltung: Wenden Sie Richtlinien an und übertragen Sie Apps auf Mac-Computer über dieselbe Plattform, die auch für Windows verwendet wird, auch wenn der Funktionsumfang in einigen Bereichen hinter dedizierten Apple-Tools zurückbleibt.
- Verwaltung mobiler Geräte: Verwalten Sie iOS-, iPadOS- und Android-Geräte an einem Ort und decken Sie damit auch die Smartphones und Tablets ab, die von reinen Apple- oder Windows-Tools nicht berücksichtigt werden.
- Bedingter Zugriff: Blockieren oder erlauben Sie den Zugriff auf E-Mails und Apps basierend auf Echtzeit-Compliance- und Risikosignalen der Geräte und verknüpfen Sie so die Durchsetzung von Sicherheitsmaßnahmen direkt mit der Identität.
- Microsoft Entra ID-Integration: Verknüpfen Sie Gerätekonformitätsprüfungen mit Anmeldeentscheidungen, ohne einen separaten Identitätsanbieter einrichten zu müssen.
- Windows Autopilot: Stellen Sie Ihren Mitarbeitern neue Windows-Geräte vorkonfiguriert zur Verfügung und sparen Sie so die manuellen Imaging-Schritte ein, die die IT-Abteilung bisher vor dem Versand durchführen musste.
- Endpunktsicherheit: Überwachen Sie das System auf Bedrohungen und setzen Sie grundlegende Sicherheitskonfigurationen durch, sodass die IT ein System weniger auf den Zustand der Geräte überprüfen muss.
- Compliance-Richtlinien: Legen Sie Regeln fest, was als konformes Gerät gilt, und schränken Sie dann automatisch den Zugriff für alles ein, was nicht den Vorgaben entspricht.
4. Hexnode UEM
- Am besten geeignet für: Unternehmen, die gemischte Geräteflotten verwalten
- G2-Bewertung: 4,5/5
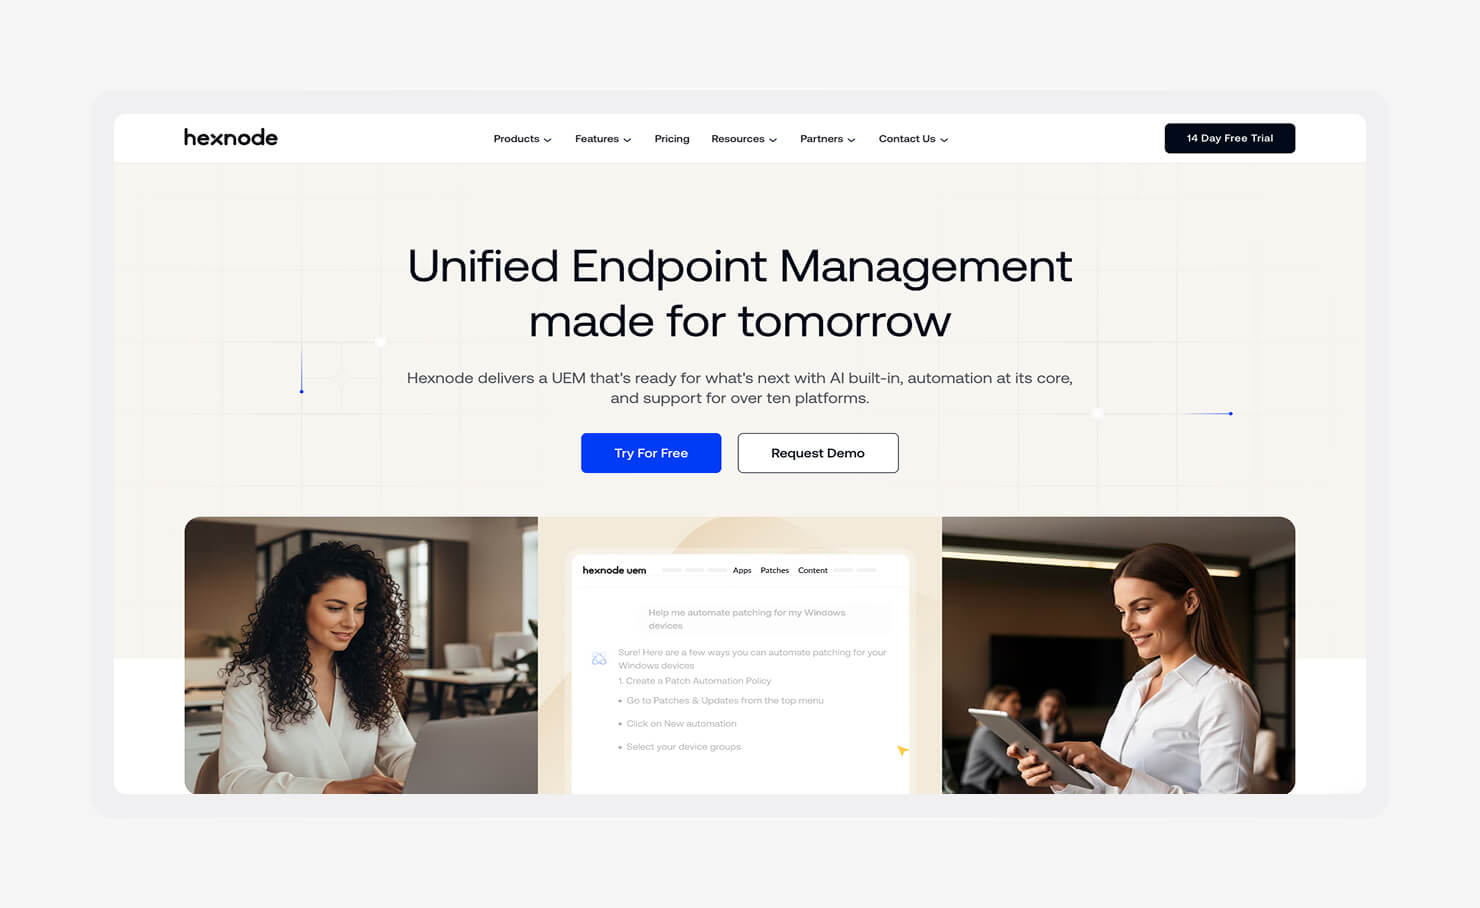
Hexnode ist eine gute Wahl, wenn Ihre Geräteflotte mehr als nur die Laptops und Smartphones Ihrer Mitarbeiter umfasst. Die Bereitstellungsoptionen decken sowohl standardmäßige firmeneigene Geräte als auch speziellere Anwendungsfälle ab, darunter den Kiosk-Modus für Geräte, die für bestimmte Zwecke wie Selbstbedienungskassen oder Terminals zur Bestandsabfrage genutzt werden.
Ein weiterer großer Vorteil ist die Plattformabdeckung. Hexnode unterstützt Windows, macOS, iOS, Android, ChromeOS und Linux über dieselbe Konsole. Sie erhalten zwar nicht denselben Funktionsumfang wie bei einer Apple-orientierten MDM-Lösung, gewinnen dafür aber an Flexibilität.
Funktionen:
- Windows-Verwaltung: Verwalten Sie Windows-Laptops und -Desktops über denselben Registrierungs- und Richtlinien-Workflow, der auch für den Rest der Geräteflotte verwendet wird.
- macOS-Verwaltung: Wenden Sie einheitliche Richtlinien und App-Verwaltung auf Mac-Computer an, ohne auf ein separates, ausschließlich für Apple bestimmtes Tool umsteigen zu müssen.
- iOS-Verwaltung: Registrieren und verwalten Sie iPhones unter derselben Kontostruktur wie alle anderen Gerätetypen.
- Android-Verwaltung: Erweitern Sie die Durchsetzung von Richtlinien auf Android-Smartphones und -Tablets, einschließlich Geräten, die für eine einzige spezielle Aufgabe eingerichtet sind.
- ChromeOS-Verwaltung: Verwalten Sie Chromebooks im selben System – besonders nützlich für Organisationen, die in Klassenzimmern oder bei Außendienstteams gemischte Hardware einsetzen.
- Linux-Unterstützung: Erfassen Sie Linux-basierte Endgeräte, die von den meisten Mitbewerbern gänzlich außer Acht gelassen werden, und schließen Sie damit eine Lücke, die in ingenieurwissenschaftlichen und technischen Umgebungen häufig auftritt.
- Kiosk-Modus: Sperren Sie ein Gerät auf eine einzelne App oder eine ausgewählte Gruppe von Apps – entwickelt für Kassensysteme, Digital Signage und gemeinsam genutzte Tablets.
- Fernaktionen: Sperren, löschen oder starten Sie ein Gerät aus der Ferne neu, wodurch sich der Aufwand für Vor-Ort-Einsätze bei Störungen reduziert.
- Richtlinienverwaltung: Legen Sie Konfigurationsregeln für alle Betriebssysteme von einem zentralen Ort aus fest und setzen Sie diese durch, anstatt separate Regelsätze pro Plattform zu verwalten.
- Patch-Management: Verteilen Sie Betriebssystem- und App-Updates auf den gesamten Gerätepark, ohne darauf angewiesen zu sein, dass Endnutzer diese selbst installieren.
- Gerätebestandsaufnahme: Verfolgen Sie, welche Geräte im Einsatz sind, ihren Status und ihren Standort – nützlich für Bestandsaufnahmen in einer großen oder verteilten Geräteflotte.
5. NinjaOne
- Am besten geeignet für: IT-Teams und MSPs, die RMM und Endpunktmanagement priorisieren
- G2-Bewertung: 4,7/5
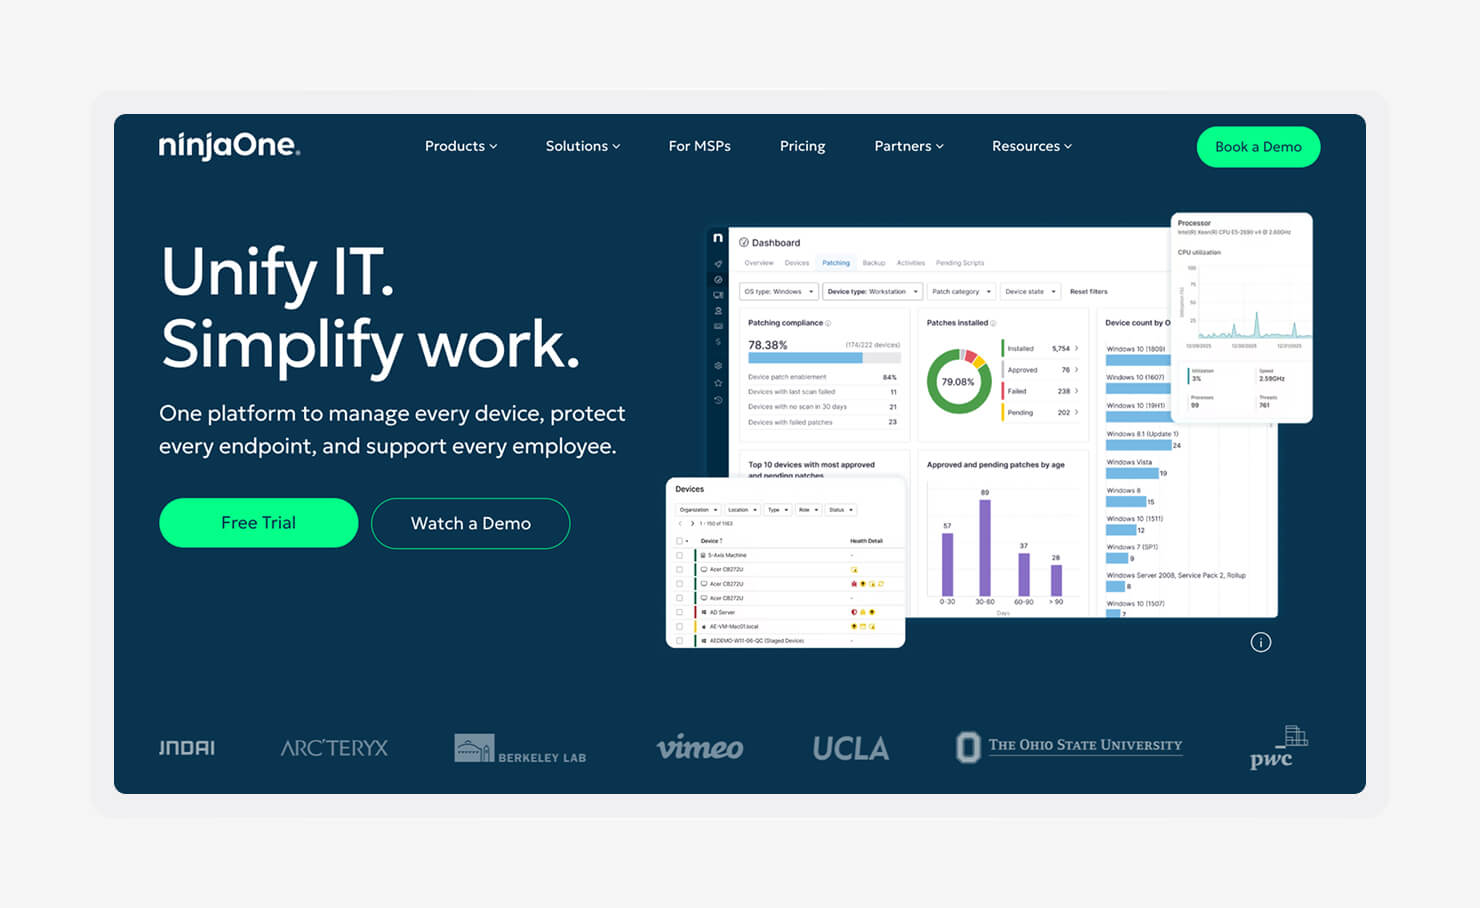
NinjaOne ist eine RMM-Lösung mit integrierter Endpunktverwaltung. Das bedeutet, dass Fernüberwachung und Fehlerbehebung im Mittelpunkt der Plattform stehen, aber auch Geräteverwaltung und Automatisierung verfügbar sind.
Die Plattform ermöglicht es IT-Teams und MSPs, den Zustand der Geräte zu überwachen und Probleme aus der Ferne zu beheben. Sie ist eine gute Wahl, wenn Sie sicherstellen möchten, dass verteilte Teams schnelle Unterstützung erhalten, anstatt auf den nächsten Vor-Ort-Besuch warten zu müssen.
Funktionen:
- Fernüberwachung: Verfolgen Sie den Zustand und die Leistung von Geräten in Echtzeit und erkennen Sie Probleme, bevor ein Benutzer ein Ticket erstellen muss.
- Fernzugriff: Übernehmen Sie die Bildschirmsteuerung eines Geräts für die Live-Fehlerbehebung, ohne darauf warten zu müssen, dass der Benutzer an seinem Schreibtisch sitzt oder sich das Gerät anmeldet.
- Patch-Management: Verteilen Sie Betriebssystem- und App-Updates planmäßig auf den gesamten Gerätepark, anstatt nachzuverfolgen, welche Geräte diese noch benötigen.
- Automatisierung: Routinemäßige Korrekturen und Wartungsaufgaben automatisch auslösen und so den Aufwand für sich wiederholende manuelle Arbeiten des IT-Teams reduzieren.
- Skripting: Führen Sie benutzerdefinierte Skripte auf einem einzelnen Gerät oder sofort auf der gesamten Geräteflotte aus, um Korrekturen vorzunehmen, die von einer integrierten Richtlinie nicht abgedeckt werden.
- Softwarebereitstellung: Installieren und aktualisieren Sie Anwendungen auf allen verwalteten Geräten, ohne jedes einzelne Gerät separat aufrufen zu müssen.
- Endpunktinventar: Führen Sie ein aktuelles Verzeichnis der Hardware, Software und des Gerätestatus im gesamten Gerätepark, was sowohl Audits als auch die tägliche Fehlerbehebung beschleunigt.
- Benachrichtigungen: Lassen Sie sich benachrichtigen, sobald ein Gerät oder ein Dienst einen Schwellenwert überschreitet, anstatt erst durch eine Beschwerde eines Nutzers davon zu erfahren.
- Berichterstellung: Erfassen Sie den Zustand und die Aktivitäten der Geräte in Berichten, die MSPs ihren Kunden vorlegen oder die IT-Teams zur Begründung ihres Budgets nutzen können.
6. JumpCloud
- Am besten geeignet für: Unternehmen, die eine „Identity-First“-IT-Strategie verfolgen
- G2-Bewertung: 4,5/5
Wenn Ihr Team Zugriffe und Geräte verwalten muss, können Sie mit dem Cloud Director von JumpCloud alles von einer einzigen Plattform aus verwalten. Teams, die ihre Abhängigkeit von separaten Verzeichnissen oder SSO-Anbietern verringern möchten, schätzen diesen vereinfachten Ansatz.
JumpCloud unterstützt zudem Zero-Trust-Strategien, indem es bei Zugriffsentscheidungen die Benutzeridentität mit dem Gerätestatus verknüpft. Die Lösung funktioniert unter Windows, macOS und Linux und ist damit eine praktische Wahl für gemischte Geräteflotten.
Der Nachteil ist, dass die Geräteverwaltung nicht im Mittelpunkt steht; Teams, die umfassende Apple-spezifische Kontrollmöglichkeiten suchen, ziehen daher möglicherweise eine dedizierte Apple-MDM-Lösung vor.
Funktionen:
- Cloud-Verzeichnis: Verwalten Sie Benutzer und Gruppen über ein in der Cloud gehostetes Verzeichnis, anstatt einen lokalen Server nur für die Identitätsverwaltung zu betreiben.
- SSO: Ermöglichen Sie Benutzern die Anmeldung bei jeder verbundenen App mit einem einzigen Satz von Anmeldedaten, um Passwort-Zurücksetzungen und Helpdesk-Tickets zu reduzieren.
- MFA: Fordern Sie einen zweiten Verifizierungsschritt bei der Anmeldung an, sodass ein gestohlenes Passwort allein nicht ausreicht, um Zugriff zu erhalten.
- Geräteverwaltung: Registrieren und verwalten Sie Windows-, macOS- und Linux-Geräte über dasselbe System, das auch für die Identitätsverwaltung genutzt wird, anstatt zu einer separaten MDM-Lösung zu wechseln.
- Plattformübergreifende Unterstützung: Wenden Sie dieselben Zugriffs- und Geräterichtlinien auf alle Betriebssysteme in der Geräteflotte an und schließen Sie so die Lücke zwischen der Windows-, macOS- und Linux-Verwaltung, die durch separate Tools entsteht.
- Richtlinienverwaltung: Legen Sie Geräte- und Zugriffsregeln einmal fest und wenden Sie sie dann auf alle verbundenen Systeme an, wodurch der manuelle Konfigurationsaufwand pro Gerät reduziert wird.
- Automatisierung des Benutzerlebenszyklus: Richten Sie den Zugriff automatisch ein oder heben Sie ihn auf, wenn jemand neu hinzukommt oder das Unternehmen verlässt, sodass das Offboarding nicht davon abhängt, dass die IT-Abteilung sich an jede App erinnert, auf die ein ausscheidender Mitarbeiter Zugriff hatte.
- Zugriffskontrolle: Schränken Sie je nach Identität, Gruppe und Compliance-Status ein, worauf ein Benutzer oder Gerät zugreifen kann, und verschärfen Sie so die Zugriffskontrolle ohne zusätzliche manuelle Überprüfung.
7. Jamf
- Am besten geeignet für: Apple-Umgebungen in Unternehmen
- G2-Bewertung: 4,7/5
Wenn Mac-, iPhone-, iPad- und Apple-TV-Geräte einen großen Teil Ihrer IT-Umgebung ausmachen, bietet Jamf Administratoren mehr Kontrolle über die Gerätekonfiguration und -verwaltung sowie die Durchsetzung von Richtlinien.
Die Nachteile sind, dass dieser Kontrollgrad mit einer steileren Lernkurve einhergeht und die Investition höher ist als bei einer einfachen MDM-Lösung. Für Unternehmen mit großen Apple-Geräteflotten und ausreichenden Ressourcen lohnt sich dieser Kompromiss jedoch manchmal.
Funktionen:
- Apple-zentrierte Geräteverwaltung: Konfigurieren und setzen Sie Richtlinien für Mac, iPhone, iPad und Apple TV mit Einstellungen durch, die speziell auf Apples eigenes Verwaltungsframework zugeschnitten sind.
- Zero-Touch-Bereitstellung: Versenden Sie Geräte vorkonfiguriert direkt an die Mitarbeiter, sodass die Einrichtung bereits abgeschlossen ist, bevor das Gerät den Nutzer erreicht.
- Erweiterte Konfigurationsprofile: Wenden Sie detaillierte Einstellungen bis hin zu einzelnen Apple-Funktionen an – weit über einfache Richtlinienschalter hinaus – für Sicherheitsteams, die mehr Kontrolle benötigen.
- Intelligente Gruppen: Sortieren Sie Geräte und Benutzer automatisch anhand von Attributen wie Betriebssystemversion oder Abteilung in Gruppen, anstatt jede Zuordnung manuell vorzunehmen.
- Patch-Management: Verteilen Sie macOS- und App-Updates planmäßig auf den gesamten Gerätepark, anstatt sich darauf zu verlassen, dass einzelne Benutzer diese selbst installieren.
- Self-Service-App-Katalog: Ermöglichen Sie Mitarbeitern, genehmigte Apps selbst zu installieren, und reduzieren Sie so die Anzahl der routinemäßigen Installationsanfragen an die IT-Abteilung.
- Umfassende Skriptunterstützung: Führen Sie benutzerdefinierte Skripte für Situationen aus, die von Standardrichtlinien nicht abgedeckt sind, und geben Sie Administratoren so die Möglichkeit, Sonderfälle ohne Umgehungslösungen zu bewältigen.
- Compliance-Berichte: Erstellen Sie Berichte zur Geräte- und Richtlinienkonformität, ohne die Daten vor einem Audit oder einer Sicherheitsüberprüfung manuell abrufen zu müssen.
So wählen Sie die richtige Alternative zu Addigy aus
Machen Sie sich ein Bild von Ihren aktuellen Betriebssystemen, den aktuellen Anforderungen, die diese nicht erfüllen, der Plattformautomatisierung und den Funktionsumfängen, den Integrationen sowie der Benutzerfreundlichkeit, um die beste Addigy-Alternative für Ihr Unternehmen auszuwählen.
Hier sind einige wichtige Faktoren, die Sie vor Ihrer Entscheidung abwägen sollten:
- Berücksichtigen Sie Ihre Betriebssysteme: Listen Sie alle derzeit in Ihrer Geräteflotte vorhandenen Gerätetypen auf und überlegen Sie, ob Sie voraussichtlich innerhalb der nächsten ein bis zwei Jahre Windows-, Android- oder Linux-Geräte hinzufügen werden. Eine Plattform, die nur Ihre derzeitigen Anforderungen abdeckt, kann später zu einem weiteren Wechsel führen.
- Stellen Sie fest, ob Sie ein MDM oder ein UEM benötigen: Ein traditionelles MDM deckt die Gerätekonfiguration und die App-Bereitstellung ab, was für Teams ausreicht, die ein Betriebssystem mit einfachen Richtlinien nutzen. Sobald Identitätsmanagement, Sicherheit, Compliance und mehrere Betriebssysteme ins Spiel kommen, ist ein UEM hilfreich für die Konsolidierung.
- Bewerten Sie integrierte Sicherheitsfunktionen: Einige MDM-orientierte Tools behandeln andere Funktionen wie Identitätsmanagement und Compliance möglicherweise als Add-ons – sofern sie diese überhaupt bieten. Für Sie kann dies höhere Kosten bedeuten, unabhängig davon, ob Sie Tools stapeln oder nicht.
- Legen Sie Wert auf Automatisierung: Automatisierte Registrierung, Richtlinienbereitstellung, Patching und Fehlerbehebung reduzieren manuelle Supportanfragen, die viel Zeit des IT-Teams in Anspruch nehmen. Je weniger eine Plattform manuelle Eingriffe für Routineaufgaben benötigt, desto mehr Zeit gewinnt Ihr Team für eigentliche Projekte zurück.
- Bewerten Sie die Fernverwaltungsfunktionen: Verteilte Teams benötigen Tools, mit denen sich Probleme an einem Gerät beheben lassen, ohne darauf warten zu müssen, dass es sich meldet oder im Büro vorfindet. Eine leistungsstarke Fernüberwachung verkürzt die Zeitspanne zwischen der Meldung eines Problems und dessen Behebung.
- Verfügbare Integrationen prüfen: Eine Plattform, die sich mit Ihrem Identitätsanbieter, Ihrer Produktivitätssuite, Ihrem Ticketingsystem und Ihren Sicherheitstools verbinden lässt, fügt sich nahtlos in Ihren bestehenden Arbeitsablauf ein, anstatt einen neuen zu schaffen. Vergleichen Sie die Integrationslisten mit den Tools, die Sie tatsächlich nutzen, und nicht nur mit denen, die allgemein unterstützt werden.
- Vergleichen Sie Bereitstellung und Benutzerfreundlichkeit: Implementierungszeit, Einarbeitungszeit und die tägliche Administration beeinflussen, wie schnell sich eine Plattform tatsächlich auszahlt. Eine leistungsfähige Plattform, deren Bereitstellung Monate dauert und die spezielle Schulungen erfordert, kann in der Praxis teurer sein als eine einfachere.
- Planen Sie für zukünftiges Wachstum: Vergewissern Sie sich, dass eine Plattform mehr Geräte, Nutzer und Standorte unterstützen kann, ohne dass später eine kostspielige Umstellung auf eine andere Plattform erforderlich wird. Es ist kostengünstiger, mit einem Tool mitzuwachsen, als von ihm wegzumigrieren.
- Vergleichen Sie Preise und Gesamtwert: Vergleichen Sie Lizenzmodelle, enthaltene Funktionen und die Gesamtbetriebskosten, anstatt nur den Listenpreis zu betrachten. Hinter einem niedrigeren Einstiegspreis verbergen sich oft Zusatzkosten für Funktionen, die bei einer anderen Plattform standardmäßig enthalten sind.
- Informieren Sie sich über Kundensupport und Dokumentation: Reaktionsschneller Support, Schulungsressourcen und eine aktive Wissensdatenbank sind besonders wichtig, wenn etwas nicht funktioniert und Ihr Team schnell eine Antwort benötigt. Prüfen Sie auf Bewertungsportalen, wie der Support tatsächlich funktioniert – und verlassen Sie sich nicht nur auf die Versprechen in den Verkaufsunterlagen.
Holen Sie sich mit Iru alles, was Sie für das Endpunktmanagement benötigen, auf einer einzigen Plattform
Um die richtige Alternative zu Addigy zu finden, muss man zunächst verstehen, wo die Lücken liegen. Wenn Sie sich durch die Beschränkung auf die Verwaltung von Apple-Geräten oder durch zu viele separate Tools eingeschränkt fühlen, ist eine UEM-Lösung wie Iru die beste Wahl.
Vereinbaren Sie eine Demo, um zu sehen, wie Iru Endpunktmanagement, Identitätsmanagement, Sicherheit und Compliance auf einer einzigen Plattform vereint.