

Ihre Intune-Konsole mag zwar anzeigen, dass alle Geräte konform sind, doch der Weg dorthin ist der schwierige Teil. Ohne das Premium-Add-on „Enterprise App Management“ müssen Sie für das Patchen einer Drittanbieter-App diese selbst als Win32-Installationsprogramm verpacken und auf einen Check-in-Zyklus warten, um zu bestätigen, dass sie erfolgreich installiert wurde. Es sind solche Hindernisse, die Teams dazu veranlassen, nach Alternativen zu Microsoft Intune zu suchen, noch bevor auch nur ein einziger Mac in den Bestand aufgenommen wurde.
Die Compliance-Berichterstattung hinkt oft hinter den tatsächlichen Vorgängen auf den Geräten hinterher, und Funktionen, die man eigentlich als Standard erwarten würde – wie bedingter Zugriff und erweiterte Endpunktverwaltung –, sind nur mit zusätzlichen Lizenzen für Entra ID und die Intune Suite verfügbar. Kommt dann noch eine gemischte Geräteflotte hinzu, vergrößern sich die Lücken, da das Endpunktmanagement jedes Gerät abdecken muss, das Sie betreiben – nicht nur diejenigen, für die das Tool ursprünglich entwickelt wurde.
Die Plattformen, deren Evaluierung sich lohnt, reduzieren diesen Aufwand: automatisierte Patches für Hunderte von Apps, klarere Transparenz bei der Compliance sowie Identitäts- und Zugriffsmanagement, die in denselben Agenten integriert sind, anstatt separat lizenziert zu werden. Hier sehen Sie einen Vergleich von acht der führenden Anbieter.
Was ist Microsoft Intune?
Microsoft Intune ist ein cloudbasierter Endpunktverwaltungsdienst, der die Geräte und Apps eines Unternehmens sichert und verwaltet. Teams nutzen ihn, um Endgeräte zu registrieren, zu konfigurieren und zu aktualisieren, Apps bereitzustellen und zu schützen sowie den Zugriff auf Unternehmensressourcen zu steuern. Er läuft vollständig in der Cloud und unterstützt Android, iOS/iPadOS, Linux, macOS, tvOS, visionOS und Windows – alles wird über das webbasierte Intune-Verwaltungscenter verwaltet.
Intune basiert auf drei Säulen: den Identitäten, mit denen sich Benutzer anmelden, den Geräten, von denen aus sie sich anmelden, und den Apps, die zur Erledigung der Arbeit genutzt werden. Die Identitätsverwaltung erfolgt über Microsoft Entra ID, während Signale zur Geräte- und App-Compliance in Entra Conditional Access einfließen, das steuert, wer auf welche Ressourcen zugreifen darf. Teams können Endgeräte entweder mit MDM (Mobile Device Management) für die vollständige Gerätesteuerung oder mit MAM (Mobile Application Management) zum Schutz ausschließlich von Arbeits-Apps verwalten.
Erweiterte Funktionen wie die Verwaltung von Endgeräteberechtigungen, die Verwaltung von Unternehmens-Apps, Analysen und Fernunterstützung sind über Microsoft 365-Pläne, die Intune-Suite oder eigenständige Abonnements verfügbar. Darüber hinaus bietet „Copilot“ in Intune einen KI-Assistenten zur Zusammenfassung von Richtlinien und zur Einstufung von Problemen. Und wenn Sie bereits in Microsoft 365 investiert haben, bietet Intune eine eng integrierte Möglichkeit, Identitäten, Geräte und Apps über eine einzige Konsole zu verwalten.
Die 8 besten Alternativen zu Microsoft Intune
Hier finden Sie eine kurze Übersicht über einige der wichtigsten Konkurrenten von Microsoft Intune:
| Tool | Am besten geeignet für | Wichtigste Funktion | G2-Bewertung |
|---|---|---|---|
| Iru | IT-Teams, bei denen Sicherheit an erster Stelle steht | Verwaltung und Sicherheit in einem Agenten | 4,7/5 |
| Workspace ONE von Omnissa | Betriebssystemübergreifende Geräteverwaltung | Erweiterte Erkennung und Reaktion auf Sicherheitslücken | 4,0/5 |
| JumpCloud | Umfassendes Identitäts- und Zugriffsmanagement | Betriebssystemübergreifende Softwarebereitstellung und -verwaltung | 4,5/5 |
| Hexnode | Kleine bis mittelständische Unternehmen | No-Code-Workflow-Generator zur Aufgabenautomatisierung | 4,5/5 |
| ManageEngine | IT-Betrieb in Unternehmen | KI-gestützte Erkennung und Behebung von Endpunktbedrohungen | 4,5/5 |
| Citrix Endpoint Management | Teams, die lokale Infrastruktur verwalten | Über 300 konfigurierbare Sicherheitsrichtlinien | 4,0/5 |
| NinjaOne | Teams, die Windows-Endgeräte verwalten | RMM mit Geräteüberwachung in Echtzeit | 4,7/5 |
| Jamf Pro | Apple-orientierte Unternehmen | Zero-Day-Unterstützung für Apple-Betriebssysteme (macOS, iOS, iPadOS, tvOS) | 4,7/5 |
1. Iru
Am besten geeignet für: IT-Teams, bei denen Sicherheit an erster Stelle steht
G2-Bewertung: 4,7/5
Iru ist eine KI-gestützte IT- und Sicherheitsplattform, die betriebssystemübergreifendes Endpunktmanagement, EDR, Mitarbeiteridentität und adaptive Compliance-Automatisierung in einer einzigen Plattform vereint, wobei ein einziger schlanker Agent die Geräteverwaltung und -sicherheit übernimmt. Während Intune auf dem Microsoft-Ökosystem basiert und eher auf Windows ausgerichtet ist, wurde Iru entwickelt, um jedes Gerät in Ihrem Bestand zu verwalten und zu sichern – damit ist es eine hervorragende erste Wahl für Teams, die eine breite Abdeckung wünschen, ohne mehrere Tools miteinander kombinieren zu müssen.
Der deutlichste Unterschied liegt in der Abdeckung. Iru nutzt einen einzigen Agenten sowohl für Mac als auch für Windows, sodass unabhängig vom Gerät dieselben Registrierungs-, Konfigurations- und Sicherheitskontrollen gelten. Die Apple-Unterstützung ist besonders umfassend und umfasst die sofortige Bereitstellung von Payloads sowie eine Zero-Touch-Bereitstellung über die automatisierte Geräteregistrierung (Automated Device Enrollment), sodass Änderungen innerhalb von Minuten statt Tagen umgesetzt werden und neue Mitarbeiter sofort produktiv sind, sobald sie ihren Laptop hochfahren.
Iru ist zudem auf Benutzerfreundlichkeit ausgelegt. Für die Konfiguration und Verwaltung von Geräten sind keine speziellen Skriptkenntnisse erforderlich, und vorgefertigte Automatisierungen und Workflows übernehmen Routineaufgaben wie Patching und Onboarding ohne individuelle Programmierarbeit. Da Endpunkte, Identitäten und Compliance ein gemeinsames Datenmodell nutzen – das Iru Context Model –, kann die KI-Plattform von Iru fundiertere Erkenntnisse liefern als Tools, die auf voneinander getrennte Systeme zurückgreifen.
Für sicherheitsbewusste Teams liegt der Vorteil in einem konsolidierten Stack: Endgeräteverwaltung, EDR, passwortlose Identitätsverwaltung und kontinuierlicher Compliance-Nachweis in einer einzigen Konsole – statt einer Vielzahl von Integrationen, die gepflegt werden müssen. Teams, die das Endgeräte-Management für ihren gesamten Bestand evaluieren, können eine Demo vereinbaren, um zu sehen, wie Iru dies in der Praxis umsetzt.
Funktionen
- Verwaltung und Sicherheit in einem Agenten: Endpunktverwaltung und -sicherheit laufen über einen einzigen, ressourcenschonenden Agenten, sodass keine separaten Tools bereitgestellt oder geräteübergreifend abgeglichen werden müssen.
- Mitarbeiteridentität mit nativ passwortloser Authentifizierung: Gerätegebundene Passkeys und bedingter Zugriff machen Passwörter vollständig überflüssig und sorgen so von Grund auf für eine Phishing-resistente Anmeldung.
- Gemeinsame Dateninfrastruktur für das KI-Zeitalter: Endpunkt-, Identitäts- und Compliance-Datenwerden in einem Modellzusammengefasst, wodurch die KI von Iru einen umfassenderen Kontext für Erkenntnisse und automatisierte Aktionen erhält.
- Automatisierte App-Patches für Hunderte gängiger Apps: Die „Auto Apps“-Bibliothek von Iru hält „ 550+ “-Apps für Mac und Windows automatisch auf dem neuesten Stand und schließt so die Patch-Lücke ohne manuelles Packaging.
- Schnelles Verbindungs- und Sicherheitsmanagement für Apple-Geräte: Dank aktueller Daten und sofortiger Bereitstellung von Payloads kann die IT-Abteilung Kontrollen durchsetzen und Apps installieren, wobei die Geräte innerhalb von Minuten statt Tagen reagieren.
- 24/5-Support: Die Support-Techniker von Iru, die alle über praktische Administratorerfahrung verfügen, sind an fünf Tagen in der Woche per Chat erreichbar und antworten in der Regel in weniger als zwei Minuten.
2. Workspace ONE von Omnissa
Am besten geeignet für: Betriebssystemübergreifende Geräteverwaltung
G2-Bewertung: 4,0/5
Workspace ONE ist eineeinheitliche Endpunktmanagement-Plattform, die ursprünglich zu VMware gehörte und nun im Besitz von Omnissa ist. Sie bietet eine der umfassendsten Plattformabdeckungen in dieser Kategorie und unterstützt Windows, macOS, iOS, Android, Linux sowie robuste Geräte. Diese Breite macht die Lösung zur idealen Wahl für Unternehmen, die mehrere Gerätetypen über eine einzige Konsole verwalten müssen – insbesondere für Teams, die bereits in eine VMware- oder Omnissa-Infrastruktur investiert haben.
Für diese Unternehmen liegt der Reiz in der Konsolidierung: eine einzige Plattform, die Geräteverwaltung, Anwendungsbereitstellung und Zugriffskontrolle für eine gemischte Geräteflotte abdeckt und durch Analysen und Automatisierung für große, komplexe Umgebungen unterstützt wird. Teams schätzen in der Regel die Vielzahl an Konfigurationsoptionen und die Möglichkeit, Richtlinien über sehr unterschiedliche Endgeräte hinweg zu standardisieren.
Die Vor- und Nachteile sollten abgewogen werden. Einige Teams haben Workspace ONE unter Kostenaspekten neu bewertet, während andere auf eine Lernkurve hinweisen, die mit der Breite der Plattform einhergeht. Für kleinere oder schnell agierende Teams kann diese Tiefe mehr sein, als sie benötigen. Für Unternehmen, die über viele Betriebssysteme hinweg standardisieren, bleibt es eine praktikable Option.
Funktionen
- KI-gestützte Verwaltung und Automatisierung: Integrierte KI- und Automatisierungstools liefern Erkenntnisse und verbessern routinemäßige Aufgaben der Geräteflottenverwaltung.
- Konfiguration von Sicherheitsrichtlinien und Überwachung der Compliance: Administratoren können Sicherheitsrichtlinien definieren und Geräte kontinuierlich auf die Einhaltung der Vorschriften überwachen.
- „Vulnerability Defense“ zur Erkennung und Behebung: Ordnet Schwachstellen den betroffenen Endgeräten zu und priorisiert deren Behebung – unterstützt durch eine Integration mit CrowdStrike Falcon Exposure Management.
- Automatisierte Patch-Bereitstellung und -Verwaltung: Patches können mit geringem manuellem Aufwand geplant und auf allen unterstützten Betriebssystemen bereitgestellt werden.
- Analyse-Dashboards für Mitarbeitererfahrung und Risiken: Dashboards liefern Berichte zum Gerätestatus, zur digitalen Mitarbeitererfahrung und zu Risikosignalen für IT- und Sicherheitsteams.
3. JumpCloud
Am besten geeignet für: Umfassendes Identitäts- und Zugriffsmanagement
G2-Bewertung: 4,5/5
JumpCloud kombiniert einen cloudbasierten Verzeichnisdienst mit plattformübergreifendem Gerätemanagement für Mac, Windows, Linux, iOS und Android. Diese Kombination macht die Lösung zur idealen Wahl für Unternehmen, die Active Directory ersetzen oder ergänzen möchten, ohne den gesamten Identitäts-Stack von Microsoft einzuführen – und genau hier liegt die größte Stärke von JumpCloud: Identität und Zugriff stehen im Mittelpunkt der Plattform und sind nicht nur als Zusatzfunktionen integriert.
Ein Großteil dieses Mehrwerts liegt in einer einzigen Verwaltungskonsole: SSO mit SAML 2.0 und OIDC, LDAP- und RADIUS-Integration sowie Zero-Trust-Netzwerkzugriffsfunktionen neben den zentralen MDM-Funktionen. Für gemischte oder Windows-dominierte Geräteflotten im KMU-Bereich und im unteren Mittelstand ist diese Breite an Identitätsfunktionen an einem Ort ein bedeutender Anreiz, und Teams heben oft die Benutzerfreundlichkeit der Plattform hervor, sobald sie eingerichtet ist.
Im Bereich Sicherheit ist JumpCloud vergleichsweise weniger umfassend. Die Funktionen zur Durchsetzung von Sicherheitsrichtlinien, zum Application Lifecycle Management und zu Schwachstellen-Tools sind eingeschränkter als bei Plattformen, bei denen Sicherheit im Vordergrund steht. Daher müssen Unternehmen mit höheren Anforderungen an die Endpunktsicherheit oder Compliance die Plattform möglicherweise durch zusätzliche Tools ergänzen.
Funktionen
- Zero-Touch-Registrierung für mobile Geräte: Neue Geräte können automatisch bereitgestellt werden, ohne dass eine manuelle IT-Konfiguration erforderlich ist.
- Fernzugriff auf Geräte zur Fehlerbehebung: Administratoren können sich aus der Ferne mit verwalteten Geräten verbinden, um Probleme zu diagnostizieren und zu beheben.
- Automatisierte Patch-Bereitstellung: Betriebssystem- und Anwendungs-Patches können geplant und auf allen unterstützten Plattformen bereitgestellt werden.
- Betriebssystemübergreifende Softwarebereitstellung und -verwaltung: Software kann einheitlich auf Mac, Windows und Linux bereitgestellt und verwaltet werden.
- Vereinfachte, konforme Berichterstellung: Integrierte Berichtsfunktionen helfen Teams dabei, Zugriffe und den Gerätestatus für Compliance-Anforderungen zu dokumentieren.
4. Hexnode
Am besten geeignet für: Kleine bis mittelgroße Unternehmen
G2-Bewertung: 4,5/5
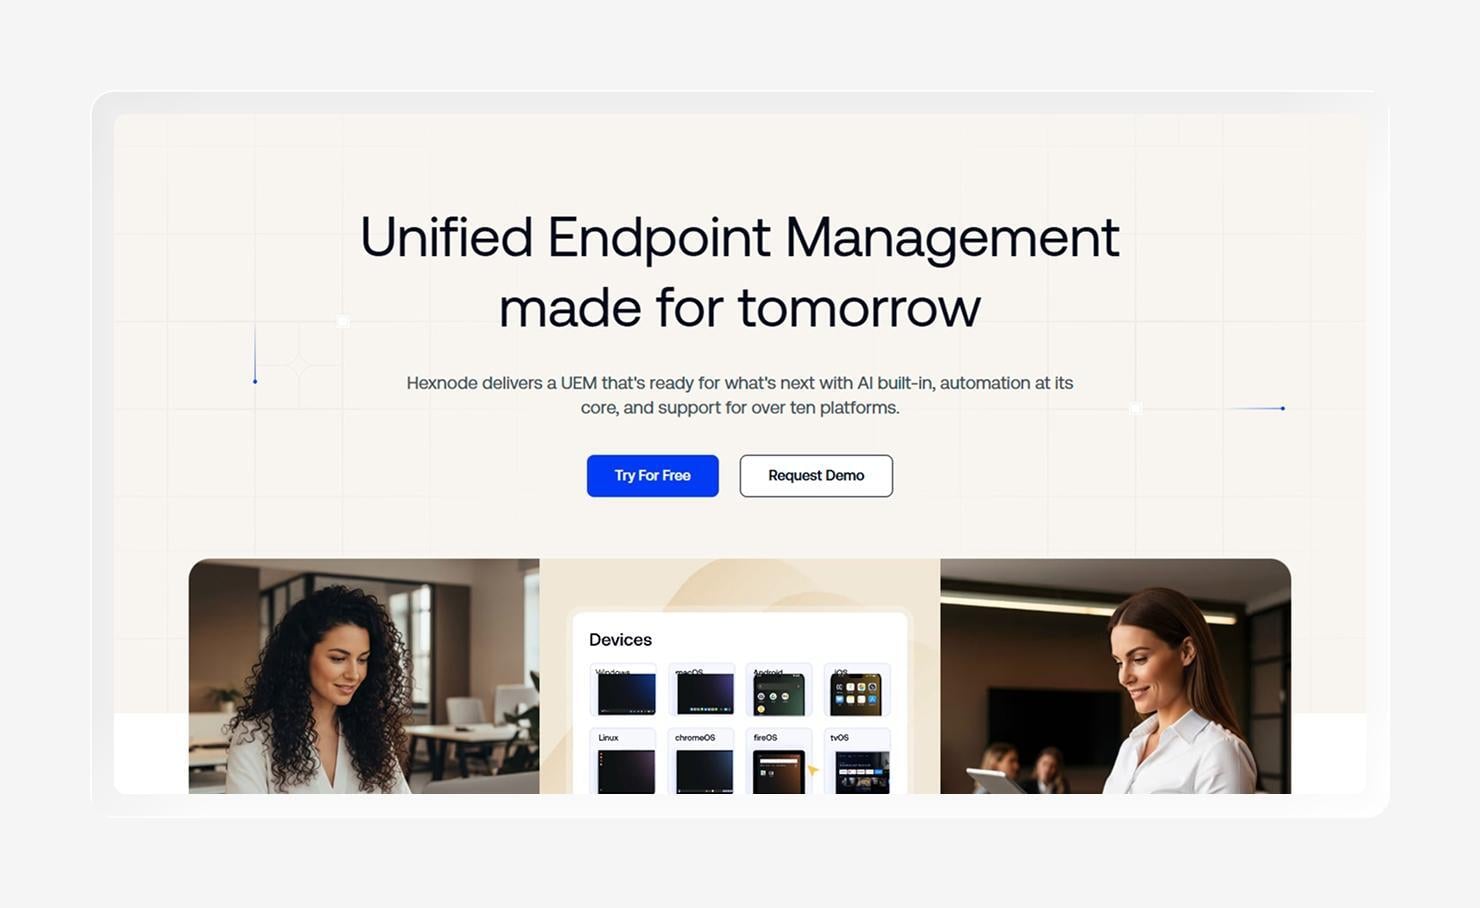
Hexnode ist eine cloudbasierte Plattform für einheitliches Endpunktmanagement, die auf MDM, Kiosk-Modus und der Durchsetzung von Richtlinien basiert und eine breite plattformübergreifende Abdeckung bietet, die iOS, Android, macOS, Windows, ChromeOS, tvOS, FireOS, Linux und VisionOS umfasst. Die Kombination aus unkomplizierter Einrichtung, umfangreicher Funktionspalette und breiter Betriebssystemunterstützung macht die Lösung für Teams attraktiv, die vielfältige Geräte ohne großen Einarbeitungsaufwand verwalten möchten.
Gerade in dieser Zugänglichkeit glänzt Hexnode besonders. Rezensenten heben oft hervor, wie einfach es ist, Apps zu verteilen und Geräte zu konfigurieren, und der Kiosk-Modus ist ein häufiger Anziehungspunkt für Teams, die gemeinsam genutzte oder zweckgebundene Hardware an Verkaufsstellen verwalten. Für kleine bis mittelständische Unternehmen, die eine Geräteverwaltung aufbauen, bietet es im Verhältnis zum Einstiegsaufwand zahlreiche Funktionen.
Entscheidend ist eher die Funktionstiefe als der Umfang. Hexnode lässt sich von kleinen Teams bis hin zu großen, verteilten Geräteflotten skalieren, doch Unternehmen mit höheren Anforderungen an Sicherheit, Identitätsmanagement oder Compliance ergänzen es oft durch eine stärker sicherheitsorientierte oder identitätszentrierte Plattform. Einige Nutzer weisen zudem darauf hin, dass die Kosten steigen, wenn weitere Techniker hinzukommen.
Funktionen
- Optimierte Migration: Tools und Anleitungen helfen Teams dabei, bestehende Geräte mit minimalen Unterbrechungen auf die Plattform zu migrieren.
- Automatisierte Patch-Verwaltung und Compliance-Überwachung: App- und Betriebssystem-Updates werden automatisch durchgeführt, während die Geräte kontinuierlich auf die Einhaltung von Compliance-Regeln überprüft werden.
- No-Code-Workflow-Generator für die Aufgabenautomatisierung: Administratoren können Routineaufgaben visuell automatisieren, ohne Skripte schreiben zu müssen.
- Fehlerbehebung aus der Ferne: Die IT-Abteilung kann aus der Ferne eine Verbindung zu verwalteten Geräten herstellen und diese diagnostizieren.
- Durchsetzung von Sicherheitsrichtlinien: Konfigurierbare Richtlinien sorgen für die Einhaltung grundlegender Sicherheitseinstellungen auf allen registrierten Geräten.
5. ManageEngine Endpoint Central
Am besten geeignet für: IT-Betrieb in Unternehmen
G2-Bewertung: 4,5/5
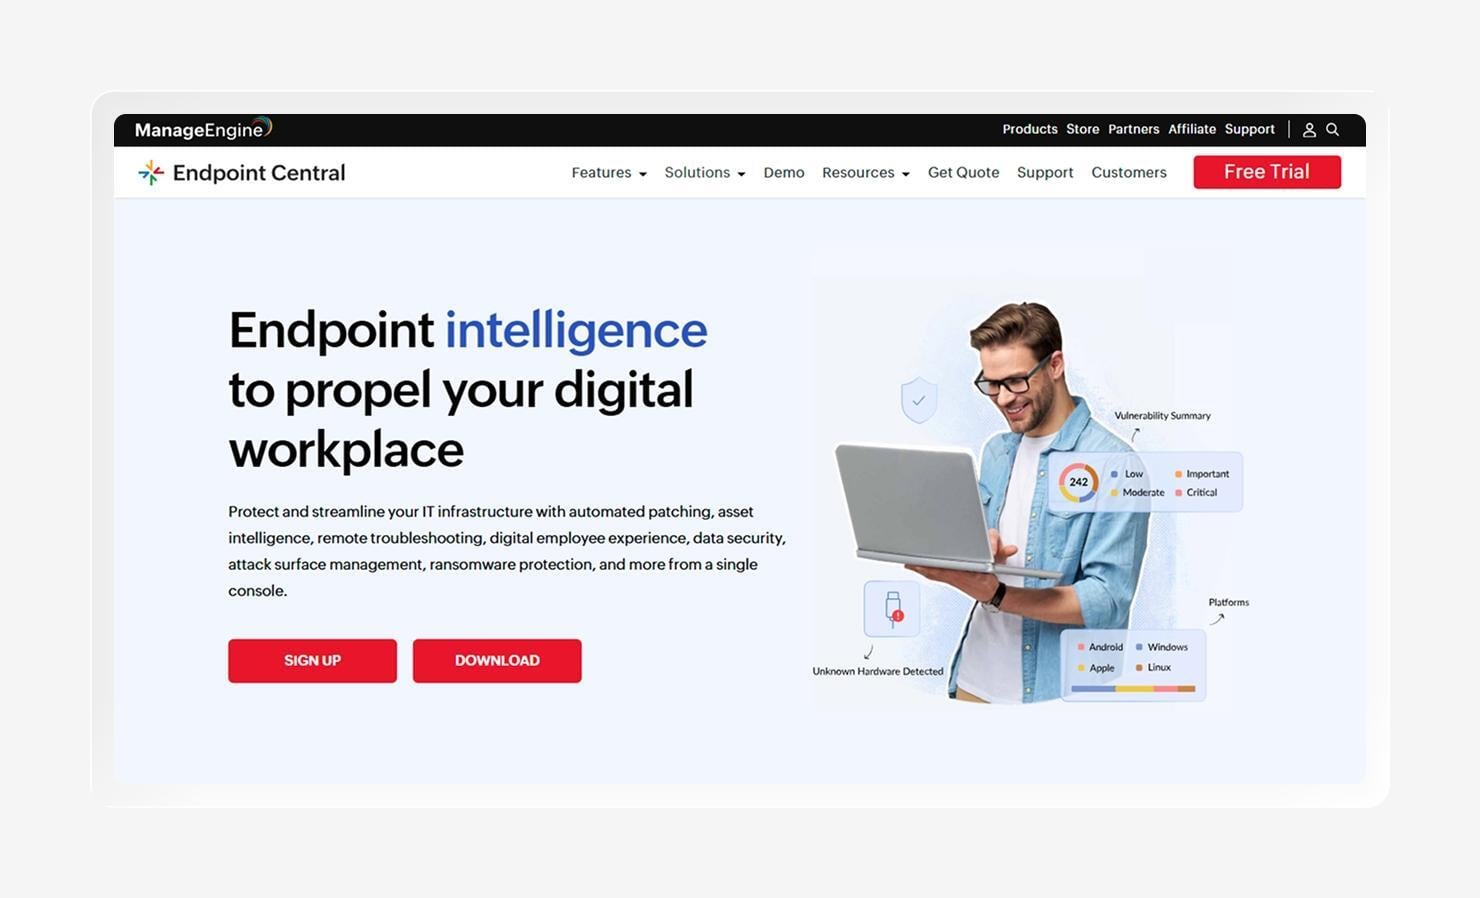
ManageEngine Endpoint Central ist eine einheitliche Plattform für Endpunktmanagement und -sicherheit, die den gesamten Lebenszyklus von Endpunkten abdeckt – von der Softwarebereitstellung über Patches und Betriebssystem-Imaging bis hin zur Fernfehlerbehebung und MDM – und das alles über eine einzige Konsole. Die Lösung ist Teil des umfassenden IT-Management-Portfolios von ManageEngine und lässt sich daher nahtlos in Umgebungen integrieren, in denen bereits die ITSM- und Überwachungstools des Anbieters im Einsatz sind.
Seine Stärke liegt in der Breite des Angebots und der Kontrollmöglichkeiten. Endpoint Central automatisiert die Patch-Verteilung für über 1.000 Windows-, Mac-, Linux- und Drittanbieter-Anwendungen und bietet darüber hinaus Sicherheitsfunktionen wie Ransomware-Schutz, Schwachstellenmanagement und Schutz vor Datenverlust. Für IT-Betriebsteams in Unternehmen, die eine umfassende ITSM-plus-UEM-Lösung von einem einzigen Anbieter wünschen, ist diese Tiefe der entscheidende Vorteil.
Der Nachteil ist die Komplexität. Die gleiche Funktionsdichte, die die Lösung so leistungsstark macht, führt zu einer steileren Lernkurve als bei cloud-nativen MDM-Plattformen, und die Apple-Verwaltung ist weniger spezialisiert als bei Apple-spezifischen Tools. Für breite, Windows-zentrierte Unternehmensumgebungen ist es ein leistungsfähiger Allrounder, aber Teams mit hohem Apple-Anteil werden möglicherweise weiterhin auf ergänzende Tools zurückgreifen.
Funktionen
- Automatisierte Patch-Bereitstellung: Erkennt und installiert fehlende Patches in über 1.000 Windows-, Mac-, Linux- und Drittanbieter-Anwendungen mit Test- und Freigabekontrollen.
- Incident-Response und Ursachenanalyse bei Ransomware-Angriffen: Die verhaltensbasierte Erkennung markiert Ransomware-Aktivitäten und verfolgt deren Ursprung, um die Eindämmung zu beschleunigen.
- Datenwiederherstellung und Verlustprävention: Die Dateiwiederherstellung mit einem Klick stellt betroffene Dateien wieder her, während DLP-Richtlinien sensible Daten auf Endgeräten schützen.
- KI-gestützte Erkennung und Behebung von Endpunktbedrohungen: Analysenauf Basis von maschinellem Lernen decken Bedrohungen auf und unterstützen automatisierte Workflows zur Behebung.
- Fehlerbehebung per Fernzugriff: Dank derintegrierten Fernsteuerung können Techniker Geräte diagnostizieren und reparieren, ohne vor Ort sein zu müssen.
6. Citrix Endpoint Management
Am besten geeignet für: Teams, die eine lokale Infrastruktur verwalten
G2-Bewertung: 4,0/5
Citrix Endpoint Management ist eine in die umfassendere Citrix-Plattform integrierte UEM-Lösung, die MDM und die Verwaltung mobiler Apps für Windows, macOS, iOS, iPadOS, Android und ChromeOS bietet. Sie vereint Apps und Endgeräte in einer einzigen Ansicht und legt dabei besonderen Wert auf den sicheren Zugriff auf Unternehmensressourcen.
Was die Lösung auszeichnet, ist ihre Flexibilität bei der Bereitstellung. Citrix Endpoint Management läuft sowohl in der Cloud als auch vor Ort mit demselben Funktionsumfang und lässt sich auf eine Weise mit der lokalen Infrastruktur verbinden, wie es die meisten reinen Cloud-Plattformen nicht tun. Für Unternehmen mit bestehenden Citrix-Investitionen oder Anforderungen hinsichtlich Datenstandort und lokaler Bereitstellung ist dies eine sinnvolle Lösung.
Es bietet umfassende Richtlinienkontrolle mit über 300 konfigurierbaren Sicherheitsrichtlinien, App-Containerisierung und kontextbezogenem Zero-Trust-Zugriff. Zu bedenken ist jedoch, dass diese Tiefe eher für komplexe Unternehmensumgebungen als für schlanke Teams geeignet ist, und Organisationen, die noch nicht zum Citrix-Ökosystem gehören, könnten feststellen, dass sich schlankere MDM-Plattformen schneller einrichten lassen.
Funktionen
- Über 300 konfigurierbare Sicherheitsrichtlinien: Eine umfangreiche Richtlinienbibliothek sorgt für granulare, kontextbezogene Sicherheit auf allen verwalteten Geräten und in allen Apps.
- Einheitliches Nutzererlebnis auf allen Mobilgeräten: Stellt verwaltete Apps und Richtlinien bereit und gewährleistet gleichzeitig ein hochwertiges Nutzererlebnis auf den wichtigsten mobilen Plattformen.
- Analysen und Sicherheitserkenntnisse: Citrix Analytics nutzt maschinelles Lernen, um Benutzer-, App- und Sicherheitssignale für ein proaktives Management aufzudecken.
- Geräte-Compliance-Management: Kontinuierliche Compliance-Prüfungen kennzeichnen Geräte, die von den Richtlinien abweichen, und können Zugriffsbeschränkungen auslösen.
- Integration in die lokale Infrastruktur: Native Konnektivität zu lokalen Systemen unterstützt hybride Umgebungen und Anforderungen an den Datenstandort.
7. NinjaOne
Am besten geeignet für: Teams, die Windows-Endgeräte verwalten
G2-Bewertung: 4,7/5
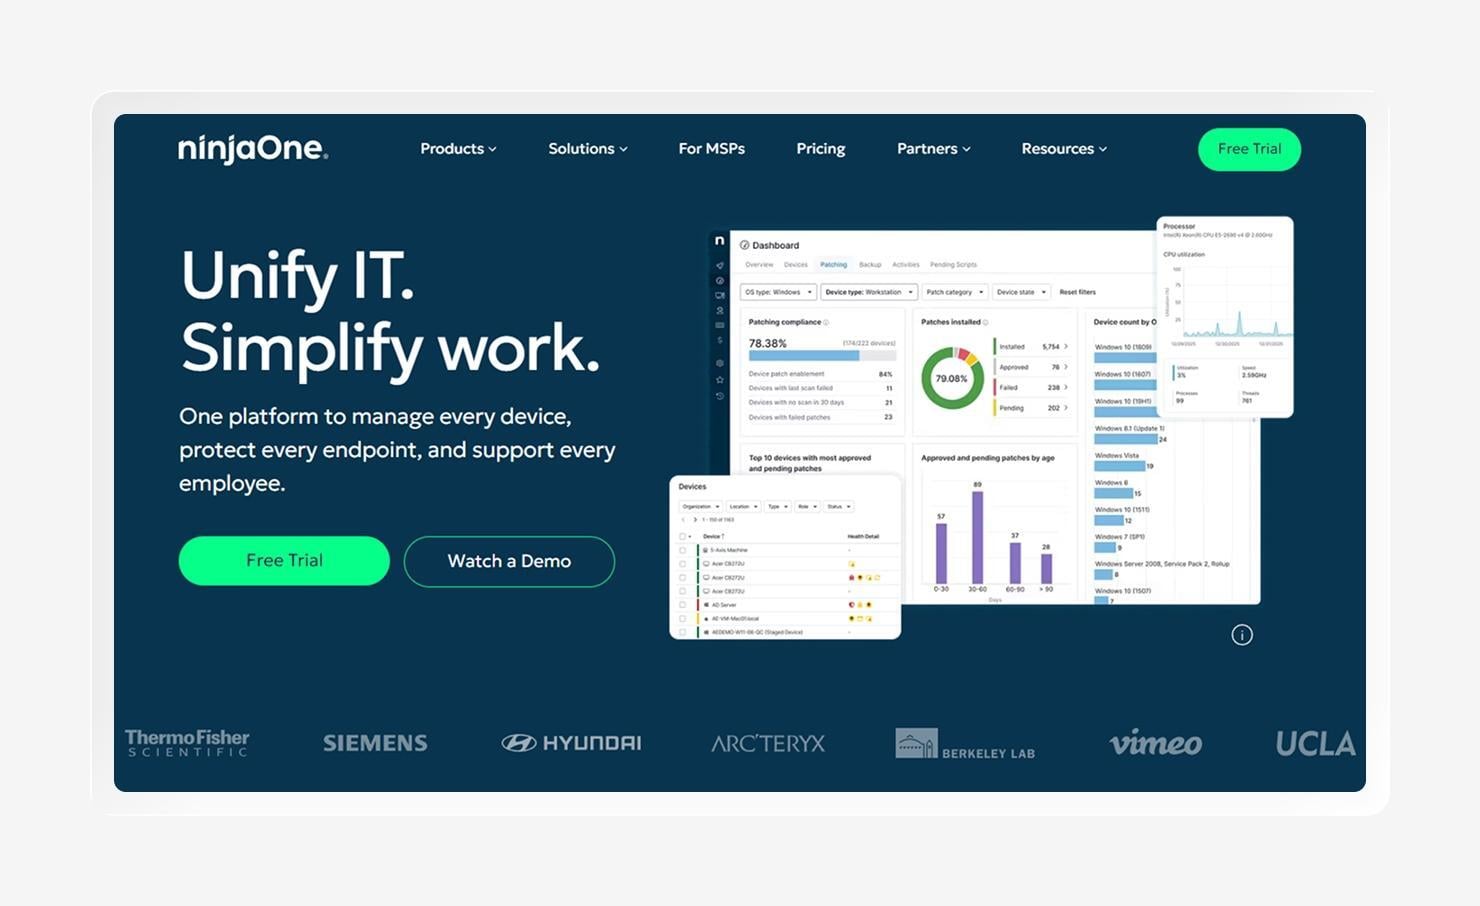
NinjaOne ist eine cloudbasierte IT-Betriebsplattform, die auf Fernüberwachung und -verwaltung (RMM), Patch-Management und Fernzugriff ausgerichtet ist. Das Unternehmen begann mit MSPs und internen IT-Teams und gewann aufgrund seiner übersichtlichen Benutzeroberfläche und der schnellen Amortisationszeit an Beliebtheit.
Im Laufe der Zeit hat sich die Lösung auf ein umfassenderes Endpunktmanagement ausgeweitet und MDM sowie automatisierte Patches für über 200 Anwendungen von Drittanbietern unter Windows, macOS und Linux hinzugefügt. Das Windows-Management ist am umfangreichsten und umfasst Patching, Skripting, Softwarebereitstellung und Fernzugriff über eine einzige Konsole – ideal für Windows-dominierte Umgebungen.
Der wichtigste Aspekt für Ihr Team ist der Anwendungsbereich. NinjaOne ist eher auf den IT-Betrieb und die Überwachung ausgerichtet als auf tiefgreifende Sicherheits- oder Compliance-Funktionen, und seine Apple-Verwaltung ist weniger spezialisiert als bei Apple-spezifischen Plattformen. Teams mit höheren Anforderungen an Sicherheit, Compliance oder einem hohen Anteil an Mac-Geräten müssen möglicherweise zusätzliche Tools parallel dazu einsetzen.
Funktionen
- RMM mit Geräteüberwachung in Echtzeit: Überwacht kontinuierlich den Zustand der Endgeräte und benachrichtigt die IT-Abteilung in Echtzeit über Probleme im gesamten Bestand.
- Autonomes Patch-Management für Betriebssysteme und Anwendungen von Drittanbietern: Führtautomatisch nach festgelegten Zeitplänen Patches für Windows, macOS und Linux sowie für über 200 Anwendungen von Drittanbietern durch.
- Integrierter Fernzugriff und Fernsteuerung: Mit nativen Fernzugriffstools können Techniker eine Verbindung zu Geräten herstellen und diese steuern, um praktischen Support zu leisten.
- Automatisierte Workflows zur Fehlerbehebung an Endgeräten: Skriptgesteuerte Automatisierungen beheben häufige Probleme ohne manuellen Eingriff.
- Flexible Berichtsstrukturen für Geräte: Anpassbare Berichte dokumentieren den Gerätestatus und die Patch-Compliance für die Verantwortlichen.
8. Jamf Pro
Am besten geeignet für: Apple-orientierte Unternehmen
G2-Bewertung: 4,7/5
Jamf Pro ist eine speziell entwickelte Plattform zur Verwaltung von Apple-Geräten für macOS, iOS, iPadOS und tvOS. Sie basiert auf nativen Apple-Funktionen und deklarativer Geräteverwaltung und wird in Unternehmen sowie im Bildungsbereich (über Jamf School) für Apple-Geräteflotten eingesetzt.
Jamf bietet in der Regel noch am selben Tag Support für neue Apple-Betriebssystemversionen, ermöglicht eine Zero-Touch-Bereitstellung über die automatisierte Geräteregistrierung und nutzt „Smart Groups“, um Geräte anhand von Bestandsdaten dynamisch anzusprechen. Für Organisationen, die auf Apple standardisiert sind, ist diese Spezialisierung kaum zu übertreffen.
Der Nachteil: Jamf Pro ist ausschließlich auf Apple ausgerichtet, sodass Unternehmen mit Windows- oder Android-Geräten parallel dazu eine separate Lösung verwalten müssen. Für gemischte Geräteflotten bedeutet dies den Betrieb und die Abstimmung über mehrere Plattformen hinweg – ein wesentlicher Grund, warum plattformübergreifende Teams Alternativen mit einem einzigen Agenten in Betracht ziehen.
Funktionen
- Unterstützung für Apple-Betriebssysteme (macOS, iOS, iPadOS, tvOS) noch am selben Tag (Day-Zero): Neue Apple-Betriebssystemversionen werden in der Regel bereits am Tag ihrer Veröffentlichung unterstützt, sodass Teams neue Funktionen und Patches sofort nutzen können.
- Zero-Touch-Bereitstellung über „Automated Device Enrollment“ (ADE): Geräte konfigurieren sich direkt nach dem Auspacken über Apples ADE selbst, ohne dass eine manuelle IT-Einrichtung erforderlich ist.
- Kompatibilität mit dem Integrations-Ökosystem: Ein umfangreiches Partner- und API-Ökosystem verbindet Jamf mit Identitäts-, Sicherheits- und Helpdesk-Tools.
- Vereinfachte Geräte- und Bestandsverwaltung: Detaillierte Bestandsdaten bieten der IT-Abteilung einen klaren, aktuellen Überblick über jedes verwaltete Apple-Gerät.
- Automatisiertes Lebenszyklusmanagement für Mac-Apps: Die Bereitstellung, Aktualisierung und Deinstallation von Apps erfolgt automatisch auf der gesamten Mac-Flotte.
- Intelligente Gruppen und Erweiterungsattribute für eine detaillierte Gerätezielauswahl: Dynamische Gruppen und benutzerdefinierte Attribute ermöglichen eine präzise Festlegung von Richtlinien und Aktionen.
So wählen Sie die beste Microsoft Intune-Alternative für Ihr Unternehmen aus
Bevor Sie sich festlegen, sollten Sie Ihre unverzichtbaren Anforderungen mit den Eigenschaften der einzelnen Plattformen abgleichen. Für die Mängel, die Sie möglicherweise von Intune abhalten – wie beispielsweise manuelles Patchen –, gibt es bei einer anderen Alternative möglicherweise eine bessere Lösung.
Nutzen Sie diese Kriterien, um die Auswahl einzugrenzen:
- Plattformübergreifende Funktionen: Vergewissern Sie sich , dass die Plattform alle Betriebssysteme in Ihrem Bestand – von Mac und Windows bis hin zu Mobilgeräten und Spezialgeräten – über eine einzige Konsole verwaltet, damit Sie nicht wieder mit verschiedenen Tools jonglieren müssen.
- Benutzerfreundliche Oberfläche: Eine übersichtliche Administrationsoberfläche und vorgefertigte Automatisierungen verkürzen die Einarbeitungszeit und verringern die Abhängigkeit von speziellen Skripten.
- Kompatibilität mit Apple-nativen Umgebungen: Wenn Macs und iPhones den Kern Ihrer Geräteflotte bilden, achten Sie auf sofortige Betriebssystemunterstützung und eine „Zero-Touch“-Registrierung für Apple-Geräte anstelle einer nachträglich angefügten Apple-Verwaltung.
- KI-gestützte Einblicke und Überwachung: KI , die auf vernetzte Endpunkt-, Identitäts- und Compliance-Daten zurückgreift, kann Probleme schneller aufdecken und Lösungen empfehlen als isolierte Einzeltools.
- Automatische Bereitstellung und Verwaltung von Patches: Priorisieren Sie automatisierte Patches für das Betriebssystem und Hunderte von Drittanbieter-Apps, um die Lücken zu schließen, die durch manuelles Packaging entstehen.
- Erkennung und Behebung von Bedrohungen und Anomalien: Dankder in derselben Plattformintegrierten EDR-Funktionalität kann ein kompromittiertes Gerät isoliert und bereinigt werden, ohne dass ein separates Tool erforderlich ist.
- Anpassbare Sicherheitsrichtlinien: Dank detaillierter , bedingter Richtlinien können Sie für jedes Gerät, jede Rolle oder jeden Standort die passende Baseline durchsetzen, anstatt auf Einheitsregeln zurückzugreifen.
- Umfassendes Integrations-Ökosystem:Dank einer Vielzahl von APIs und vorgefertigten Integrationen bleibt die Plattform mit den Identitäts-, Sicherheits- und Helpdesk-Tools verbunden, die Sie bereits einsetzen.
Nutzen Sie Iru für ein einheitliches Endpunktmanagement
Die besten Microsoft Intune-Alternativen leisten das, wofür Sie bei Intune selbst sorgen müssen: die Verwaltung aller Geräte, die Automatisierung von Patches sowie die Einbindung von Sicherheit und Identitätsmanagement in einen einzigen Agenten. Iru vereint all dies für Mac und Windows, sodass Endpunktmanagement, EDR, Identitätsmanagement und Compliance über eine einzige Konsole gesteuert werden können – statt über einen ganzen Stapel von Add-ons und Lizenzen. Dahinter steht dasselbe Konzept wie beim Aufbau eines Tech-Stacks, der sich selbst verwaltet.
Wenn Sie überlegen, wie es nach Intune weitergehen soll, können Sie die Eignung am schnellsten beurteilen, indem Sie die Lösung auf Ihren eigenen Geräten testen. Buchen Sie eine Demo, um zu sehen, wie Iru auf einem Mac und einem Windows-Rechner nebeneinander Geräte registriert, sichert und die Compliance nachweist – und entscheiden Sie dann, ob eine einzige Plattform mehrere ersetzen kann.
Buchen Sie noch heuteeine Demo, um zu erfahren, wie Iru Sie bei der umfassenden Geräte- und Identitätsverwaltung unterstützen kann.