

Es probable que la mayoría de los equipos que empiezan a utilizar JumpCloud busquen una forma sencilla de gestionar el acceso de los usuarios, los dispositivos y la autenticación sin tener que mantener una infraestructura local. Esto puede resultar especialmente útil para aquellos que están dejando de utilizar Active Directory y necesitan ponerse en marcha rápidamente.
Pero a medida que aumenta el número de empleados y de dispositivos, las auditorías se vuelven más frecuentes y las exigencias de seguridad se endurecen, los equipos pueden darse cuenta de que su configuración requiere varias herramientas independientes para mantenerse al día. El trabajo diario pasa de gestionar sistemas a buscar datos y contexto en distintos sistemas.
Este es el momento en el que muchos equipos empiezan a plantearse una alternativa a JumpCloud. Algunas opciones se centran en profundidad en la identidad con amplias redes de integración. Otras integran la seguridad de los terminales, la identidad y el cumplimiento normativo en un mismo sistema.
La elección adecuada depende de en qué aspecto tu configuración actual te frena. Repasaremos siete de las principales opciones para que puedas seleccionar la que mejor se adapte a tu organización.
¿Qué es JumpCloud?
JumpCloud es una plataforma de directorio en la nube que combina la gestión de identidades, la gestión de dispositivos y el SSO (inicio de sesión único). Los equipos pequeños y medianos suelen optar por ella cuando quieren abandonar el Active Directory local sin añadir complejidad.
Cubre bien los aspectos esenciales, proporcionando a los equipos una forma centralizada de gestionar el acceso a los dispositivos. A través del SSO y la MFA (autenticación multifactorial), la compatibilidad con dispositivos multiplataforma y un conjunto cada vez mayor de integraciones SaaS, los equipos pueden dar de alta a usuarios, proteger el acceso a las aplicaciones y aplicar controles básicos a los dispositivos sin tener que depender de múltiples sistemas.
La plataforma de gestión de identidades y accesos (IAM) también se amplió al control de acceso de administradores en 2025 con la adquisición de VaultOne, lo que añadió la gestión de acceso privilegiado (PAM).
Es posible que los equipos superen las capacidades de JumpCloud cuando necesiten poner en práctica la seguridad y el cumplimiento normativo. Dado que los flujos de trabajo de detección de terminales, aplicación automática de parches y preparación para auditorías suelen quedar fuera de la plataforma, los equipos pueden verse obligados a combinar varias herramientas para obtener la funcionalidad que necesitan. Esto puede acabar generando una sobrecarga operativa insostenible y una visibilidad fragmentada.
Las 7 mejores alternativas a JumpCloud
| Herramienta | Ideal para | Características principales | Valoración en G2 |
|---|---|---|---|
| Iru | Equipos de TI que dan prioridad a la seguridad | Protección y gestión integradas de los terminales | 4,7/5 |
| Microsoft Entra ID | Organizaciones del ecosistema de Microsoft | Protección de la identidad de los usuarios | 4,5/5 |
| Okta | Integraciones preconfiguradas | Protección contra amenazas a la identidad y supervisión del estado de seguridad | 4,5/5 |
| OneLogin | Detección de riesgos de identidad | IA de vigilancia para la detección de riesgos y la autenticación | 4,8/5 |
| Jamf Connect | Organizaciones que utilizan sistemas nativos de Apple | Sincronización de contraseñas | 4,7/5 |
| ManageEngine | Flujos de trabajo de TI unificados | Gestión de contraseñas empresariales y autenticación multifactorial | 4,5/5 |
| Scalefusion | Acceso de confianza cero | Portal de aplicaciones corporativas personalizable | 4,7/5 |
1. Iru
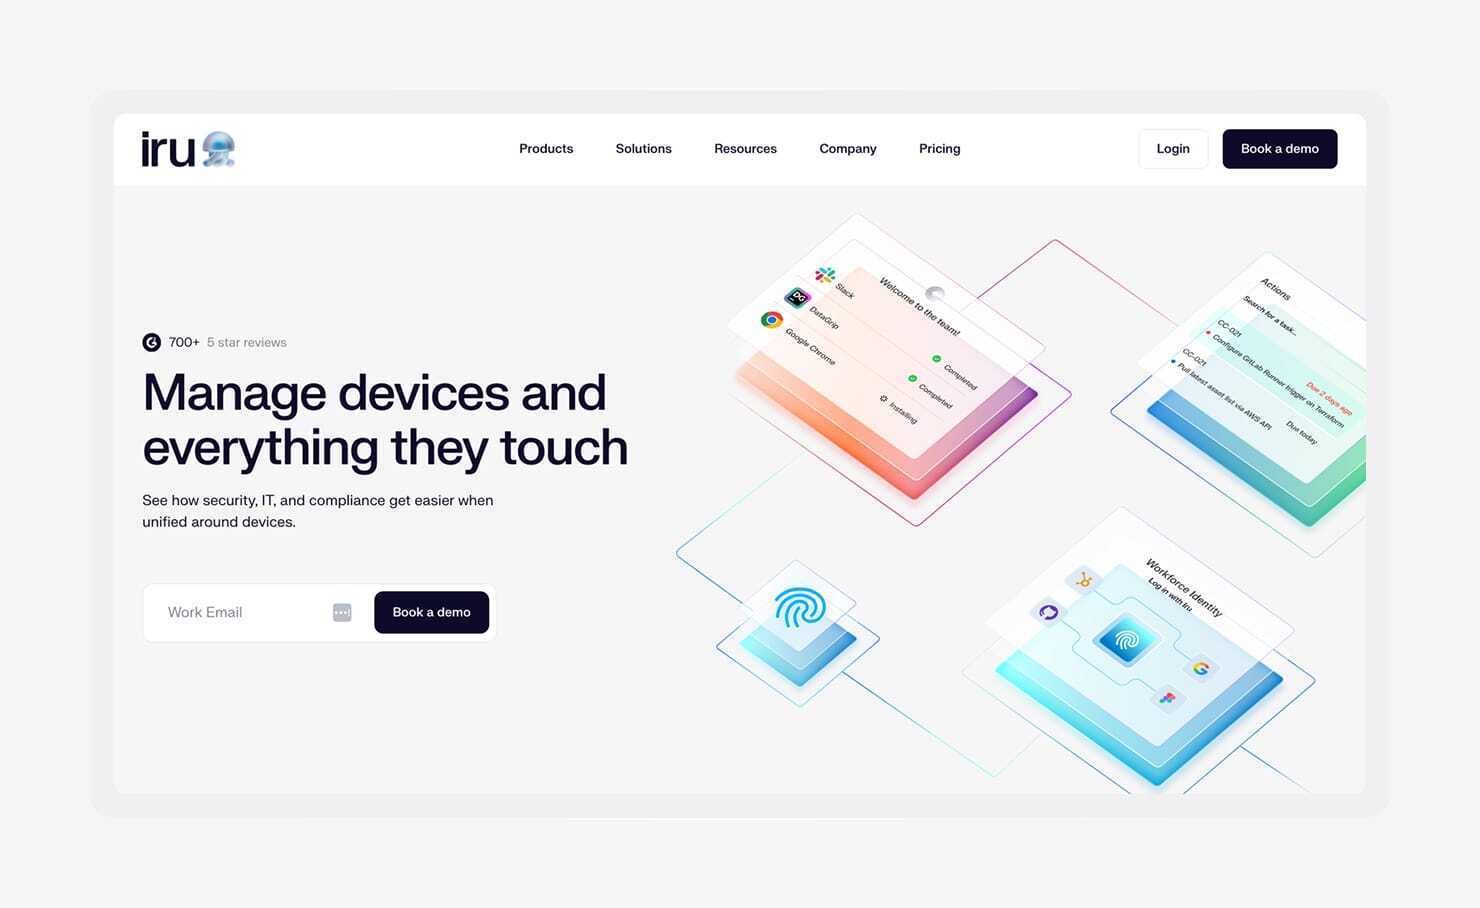
Ideal para: equipos de TI que dan prioridad a la seguridad y desean que la protección de terminales, la gestión de identidades y el cumplimiento normativo funcionen como un único sistema
Valoración en G2: 4,7/5
Más de 6.000 empresas utilizan la plataforma de TI y seguridad basada en IA de Iru. El software integra la gestión de terminales, la identidad de los empleados y la automatización del cumplimiento normativo en un sistema compartido, de modo que los cambios en un área se reflejan inmediatamente en las demás. Para los equipos que empezaron con JumpCloud y añadieron herramientas de protecciónde terminales o de auditorías, esto reduce el vaivén entre sistemas.
Esa conexión se hace más evidente durante las operaciones diarias. Si un dispositivo se queda atrasado en las actualizaciones o muestra signos de comportamiento sospechoso, el acceso puede ajustarse automáticamente mediante la aplicación de políticas vinculadas al estado del dispositivo, o bien activar alertas para que los administradores tomen medidas.
Las decisiones sobre identidades se basan en los mismos datos del dispositivo, lo que significa que el programa concede o bloquea el acceso en función de señales en tiempo real, como el estado de los parches, el cifrado o la integridad del sistema. Y, en lugar de consultar múltiples herramientas para evaluar el riesgo, los equipos pueden ver en un solo lugar quién tiene acceso, desde qué dispositivo y si cumple los requisitos de seguridad.
Con Iru, el trabajo de cumplimiento normativo también pasa de ser una preparación reactiva para las auditorías a una preparación continua. En lugar de reconstruir las pruebas antes de una auditoría, los equipos mantienen la documentación actualizada a medida que cambian los sistemas, gracias a la asignación continua de controles y a las actualizaciones automáticas de las pruebas. Esto resulta importante en la práctica cuando un auditor solicita pruebas de un control y la respuesta ya está asignada, catalogada y actualizada.
Características
- Escalabilidad para empresas medianas y grandes: los mapas de asignación y el enrutamiento de plantillas mantienen alineados los cambios en dispositivos, usuarios y políticas a medida que crecen la plantilla y la infraestructura, lo que reduce el trabajo manual durante la incorporación de nuevos usuarios o los cambios organizativos.
- Protección y gestión integradas de terminales: la gestión de terminales, el EDR (detección y respuesta en terminales) y la respuesta ante vulnerabilidades se ejecutan a través de un único agente, por lo que los incidentes de seguridad pueden afectar directamente al acceso sin necesidad de integraciones adicionales.
- Compatibilidad con dispositivos Apple: la compatibilidad con las actualizaciones de Apple en el mismo día y las automatizaciones nativas de macOS proporcionan a los equipos un control más estricto sobre FileVault, SIP y las actualizaciones del sistema operativo en todas las flotas de Mac.
- Inicio de sesión único (SSO) sin contraseña: Workforce Identity utiliza una autenticación vinculada al hardware y a comprobaciones en tiempo real del dispositivo, lo que elimina las contraseñas al tiempo que verifica que el dispositivo cumple los requisitos de seguridad.
- Herramientas de gestión del cumplimiento normativo basadas en IA: AI-Tailored Controls asocia los requisitos a marcos normativos como SOC 2 e ISO 27001; Task-Based Readiness asigna las tareas de corrección; Artifact Relevancy vincula las pruebas al control correspondiente; y el Trust Center ofrece una vista compartible de su configuración de seguridad para auditores y clientes.
- Asistencia 24/5: Los tiempos de respuesta rápidos son fundamentales ante problemas de acceso, fallos en las comprobaciones de dispositivos o aplicaciones bloqueadas, lo que ayuda a los equipos a resolver los problemas sin tener que recurrir a otros proveedores.
2. Microsoft Entra ID + Intune
Ideal para: entornos centrados en Microsoft que desean una integración nativa de IAM
Puntuación en G2: 4,5/5
Microsoft Entra ID actúa como capa de identidad para Microsoft 365 y Azure. Para las organizaciones que ya operan en un ecosistema de Microsoft, simplifica el acceso y los servicios sin necesidad de integraciones adicionales.
Entra ID gestiona las funciones básicas de IAM de forma fiable. Las políticas de acceso pueden evaluar el comportamiento del usuario, su ubicación y si un dispositivo cumple los requisitos de seguridad antes de conceder el acceso. Las opciones de autoservicio también pueden ayudar a reducir el volumen de solicitudes rutinarias que, de otro modo, llegarían al departamento de TI.
Eso sí, asegúrate de tener en cuenta los costes de configuración y licencias si estás considerando estas opciones: muchas funciones avanzadas solo están disponibles en los planes de nivel superior, lo que puede disparar rápidamente el coste total.
La configuración inicial también puede llevar tiempo, especialmente para equipos sin conocimientos específicos sobre Microsoft, ya que las políticas, las integraciones y los controles de acceso suelen requerir un ajuste minucioso para adaptarse a las infraestructuras existentes.
Funcionalidades
- Autenticación SSO y MFA: proporciona acceso a aplicaciones de Microsoft y de terceros mediante múltiples métodos de autenticación, incluidas opciones sin contraseña.
- Verificación de acceso condicional: las políticas evalúan el contexto del usuario y del dispositivo antes de conceder el acceso, aplicando requisitos mínimos de seguridad por aplicación.
- Gestión de identidades privilegiadas con controles de acceso avanzados: permite un acceso administrativo limitado en el tiempo para reducir la exposición derivada de los privilegios permanentes.
- Protección de la identidad del usuario: detecta comportamientos de inicio de sesión de riesgo y activa una verificación adicional o bloquea el acceso.
- Paquete de autoservicio para empleados: gestiona el restablecimiento de contraseñas, las solicitudes de acceso y las actualizaciones de grupos sin necesidad de intervención del departamento de TI.
3. Okta
Ideal para: entornos con un uso intensivo de SaaS que necesitan una amplia cobertura de integración
Valoración de G2: 4,5/5
Okta se centra en la gestión de identidades en organizaciones con carteras de SaaS amplias o en expansión. Su red de integración incluye miles de conectores preconfigurados, lo que ayuda a reducir el tiempo necesario para incorporar nuevas herramientas a la autenticación y el control de acceso centralizados.
Okta admite la autenticación multifactorial (MFA) adaptativa, la gestión del ciclo de vida y las decisiones de acceso basadas en el riesgo. La función «Device Trust» permite que las políticas de acceso tengan en cuenta si un dispositivo está gestionado y cumple con los estándares de seguridad, basándose en señales procedentes de herramientas de puntos finales.
Dado que Okta no incluye gestión de dispositivos ni flujos de trabajo de cumplimiento normativo, los equipos suelen combinarlo con otros sistemas. Este enfoque funciona bien si la prioridad es la flexibilidad, pero aumenta el número de herramientas con las que tu equipo tiene que lidiar en las operaciones diarias.
Características
- Gestión de dispositivos en distintos sistemas operativos: comprueba si los dispositivos cumplen los requisitos de gestión y seguridad antes de permitir el acceso.
- Detección de amenazas a la identidad: señala comportamientos de inicio de sesión inusuales y aplica respuestas automatizadas para reducir el riesgo de las cuentas.
- Inicio de sesión único (SSO) en todas las aplicaciones: conecta miles de aplicaciones SaaS y locales a través de la Red de Integración de Okta.
- Gestión del ciclo de vida: automatiza el aprovisionamiento y el desaprovisionamiento de usuarios a medida que cambian los roles.
- Integraciones de seguridad: conecta las señales de identidad con herramientas de seguridad más amplias a través de integraciones con socios.
4. OneLogin
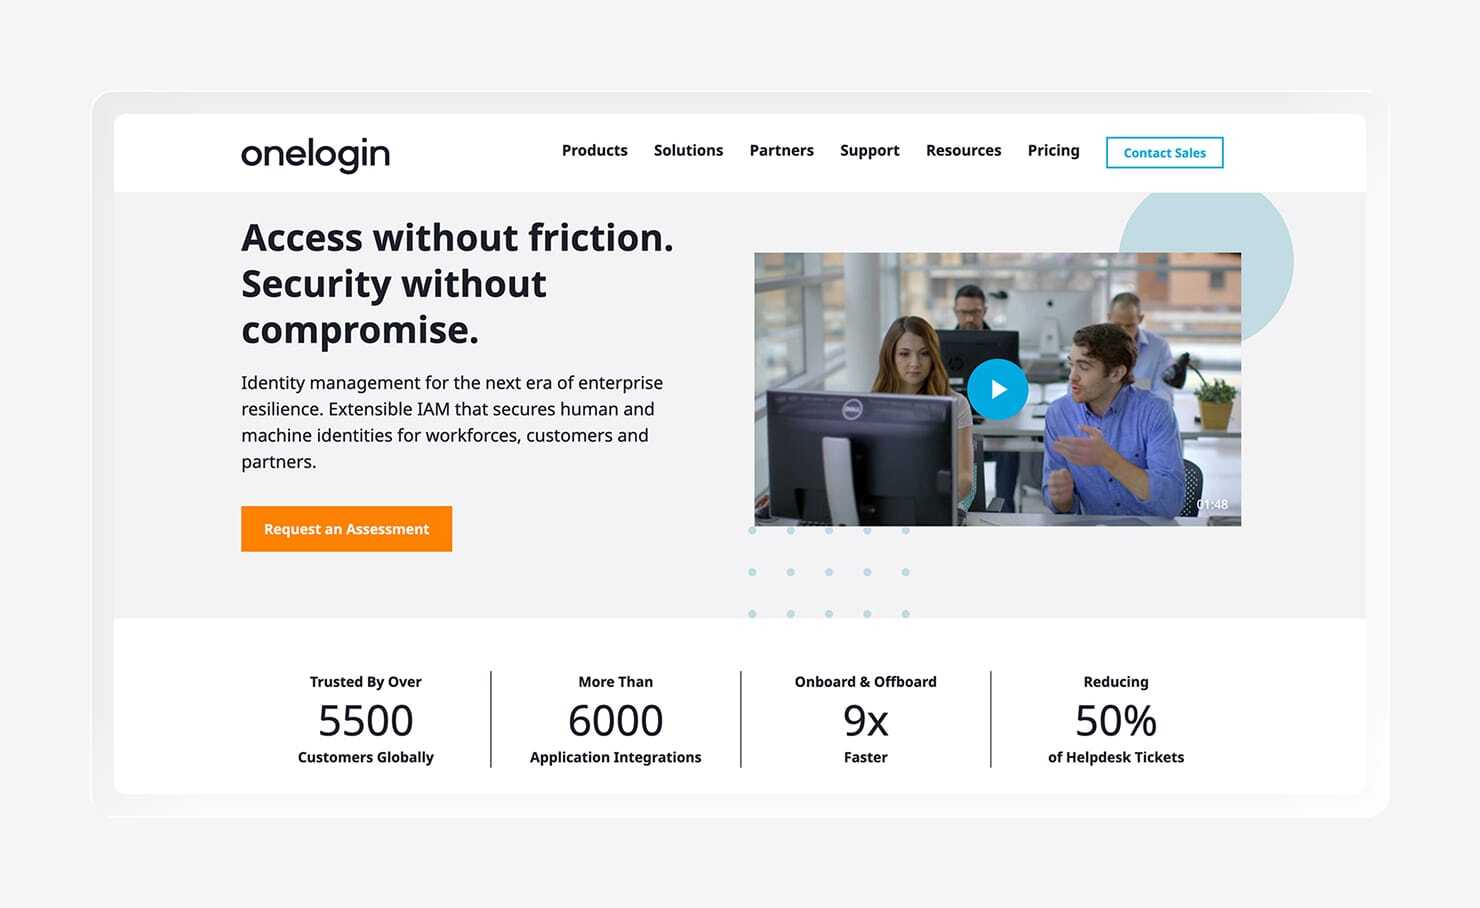
Ideal para: equipos que dan prioridad a la autenticación basada en el riesgo
Puntuación en G2: 4,8/5
OneLogin hace hincapié en la autenticación basada en el riesgo. Su IA Vigilance evalúa la actividad de inicio de sesión y asigna puntuaciones de riesgo en función del comportamiento, la ubicación y el contexto del dispositivo para determinar si se debe permitir un intento de inicio de sesión.
La autenticación SmartFactor puede ajustar dinámicamente los requisitos de inicio de sesión, lo que ayuda a reducir las trabas innecesarias en los inicios de sesión de bajo riesgo, como los que se realizan desde dispositivos reconocidos en ubicaciones habituales. En situaciones de mayor riesgo, como inicios de sesión desde nuevas ubicaciones, dispositivos desconocidos o patrones de comportamiento inusuales, OneLogin puede exigir factores de verificación adicionales o bloquear el acceso por completo.
Este mismo enfoque basado en el riesgo funciona en combinación con la gestión del ciclo de vida, que mantiene el acceso alineado con los roles de los usuarios en todos los sistemas conectados. OneLogin resulta adecuado para organizaciones que necesitan controles de seguridad más estrictos sin convertir cada inicio de sesión en un obstáculo. Es posible que los equipos más pequeños o las empresas con necesidades de acceso más sencillas no necesiten este nivel de autenticación basada en el riesgo.
Características
- Solución unificada de gestión de accesos: centraliza el inicio de sesión único (SSO) en aplicaciones web, móviles y heredadas.
- IA de vigilancia para la detección de riesgos y la autenticación: analiza el comportamiento de inicio de sesión en tiempo real y ajusta los requisitos de autenticación en función del riesgo.
- Gestión del ciclo de vida de las identidades en todas las aplicaciones: automatiza el aprovisionamiento y el desaprovisionamiento en todas las aplicaciones.
- Sincronización de directorios: se integra con Active Directory y LDAP (Lightweight Directory Access Protocol) para mantener un directorio de usuarios coherente.
- Compatibilidad con identidades móviles: aplica políticas de autenticación y acceso a los usuarios y aplicaciones móviles.
5. Jamf Connect
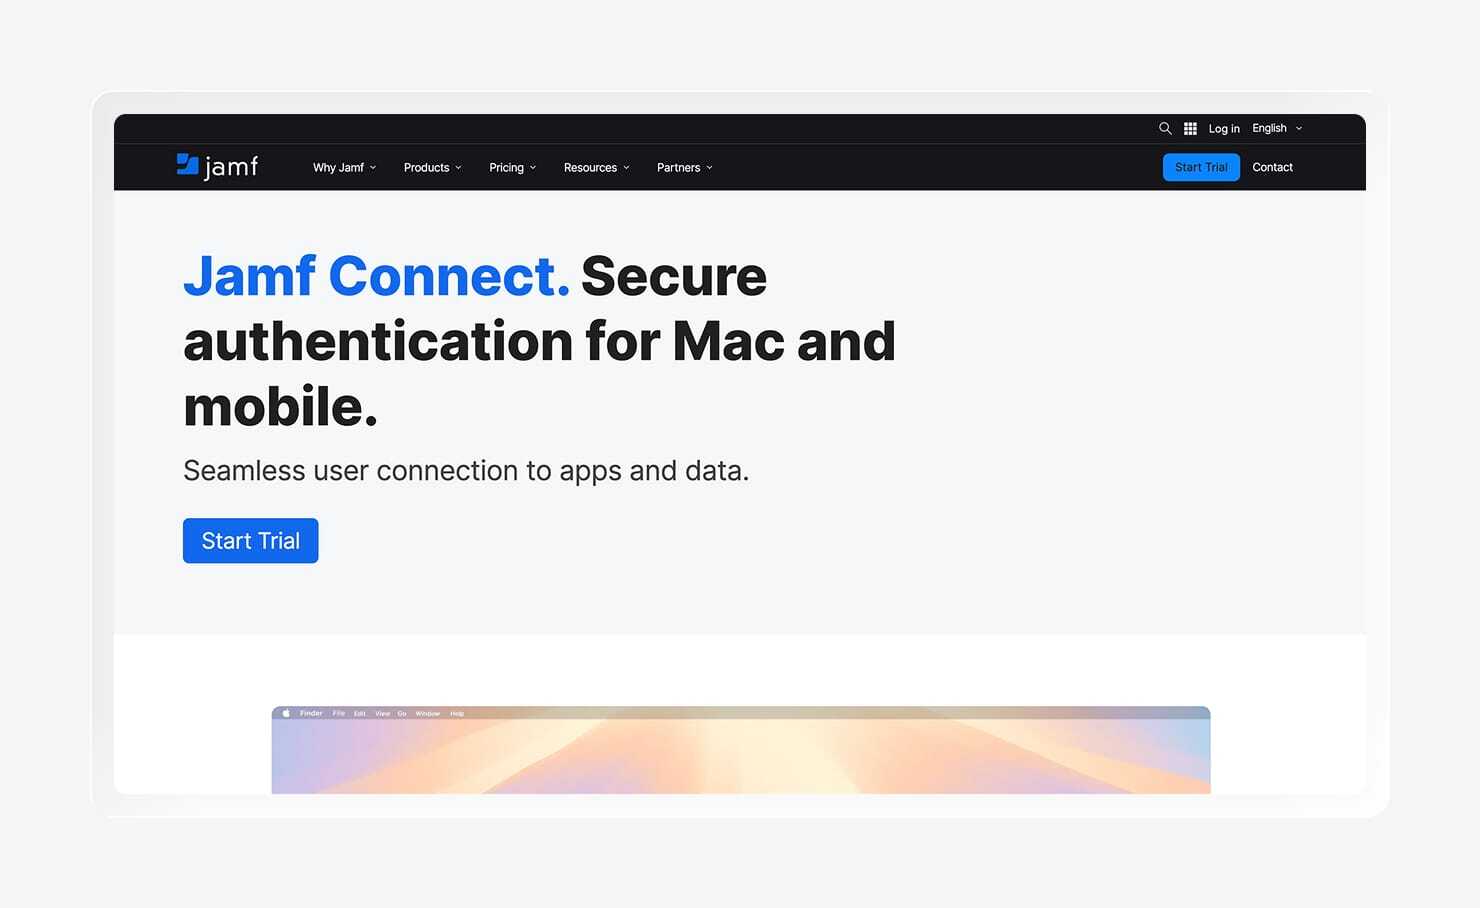
Ideal para: organizaciones que utilizan exclusivamente productos Apple
Puntuación en G2: 4,7/5
Jamf Connect es una herramienta de gestión de identidades y accesos para entornos Apple. Vincula el inicio de sesión en macOS directamente a un proveedor de identidades en la nube, de modo que los usuarios inician sesión en sus dispositivos utilizando las mismas credenciales que emplean para las aplicaciones de trabajo.
La sincronización de contraseñas mantiene alineadas las credenciales locales y en la nube, lo que reduce los bloqueos y las solicitudes de restablecimiento. Por su parte, los controles de acceso siguen los grupos del proveedor de identidades, de modo que los permisos se mantienen coherentes a medida que cambian los roles sin necesidad de actualizaciones manuales.
Aunque Jamf Connect es una opción para equipos que utilizan exclusivamente productos de Apple, ten en cuenta que, si tu organización utiliza varios sistemas operativos, necesitarás una herramienta independiente para los dispositivos que no sean de Apple.
Características
- Autenticación de cuentas mediante un proveedor de identidad en la nube (IdP): permite iniciar sesión en macOS utilizando credenciales de proveedores como Okta o Microsoft Entra ID.
- Sincronización de contraseñas: mantiene alineadas las contraseñas locales y en la nube para reducir los bloqueos.
- Controles de acceso y privilegios: aplica permisos en función de la pertenencia a grupos de proveedores de identidad.
- Configuración de políticas de acceso a aplicaciones: define a qué aplicaciones pueden acceder los usuarios en función de su rol o grupo.
- Directorio en la nube para la gestión de identidades: utiliza proveedores de identidad en la nube como fuente de referencia para las cuentas de usuario.
6. ManageEngine
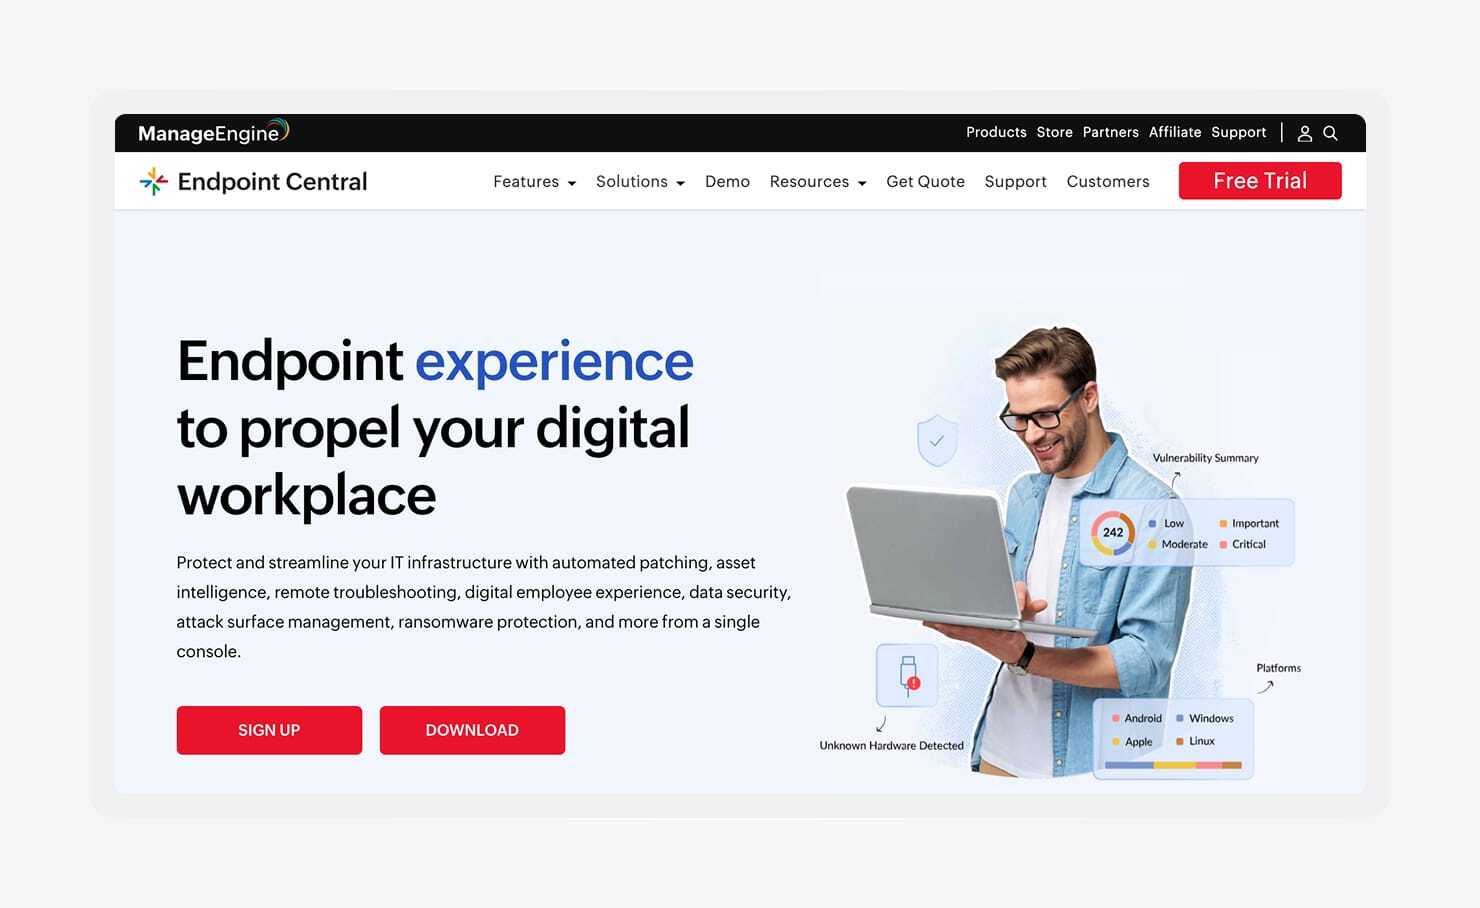
Ideal para: equipos que consolidan múltiples funciones de TI bajo un único proveedor
Puntuación en G2: 4,5/5
ManageEngine ofrece herramientas de IAM, gestión de terminales y acceso privilegiado. Sus soluciones de identidad, entre las que se incluyen AD360 e Identity360, gestionan el aprovisionamiento de usuarios, el control de acceso y la generación de informes en entornos híbridos.
Se integra con sistemas empresariales de uso generalizado como Active Directory, Microsoft 365 y Google Workspace, lo que ayuda a los equipos a mantener los datos de identidad sincronizados entre entornos locales y en la nube. Para las organizaciones que ya gestionan múltiples herramientas, esa consolidación puede ayudar a reducir la proliferación de proveedores y a simplificar los flujos de trabajo de adquisición y soporte técnico.
Las empresas más pequeñas que busquen soluciones optimizadas deben tener en cuenta que ManageEngine requiere una planificación para escalar de forma eficaz, ya que las implementaciones suelen implicar la configuración y el mantenimiento de múltiples módulos en diferentes funciones. Algunos equipos también observan que la flexibilidad y el rendimiento de la generación de informes pueden variar, especialmente al trabajar con grandes conjuntos de datos o al intentar personalizar los informes más allá de las plantillas estándar.
Características
- Gobernanza y administración de identidades: centraliza el aprovisionamiento, el control de acceso y la generación de informes de cumplimiento.
- Gestión del acceso privilegiado: controla y audita el acceso administrativo en todos los sistemas.
- Gestión de contraseñas y autenticación multifactorial (MFA):admite el restablecimiento de contraseñas de autoservicio y la aplicación de políticas.
- Autenticación basada en certificados:añade un método de autenticación adicional más allá de las contraseñas y la autenticación multifactorial (MFA).
- Integraciones empresariales: se conecta con Active Directory, Microsoft 365, Google Workspace y otros sistemas.
7. Scalefusion
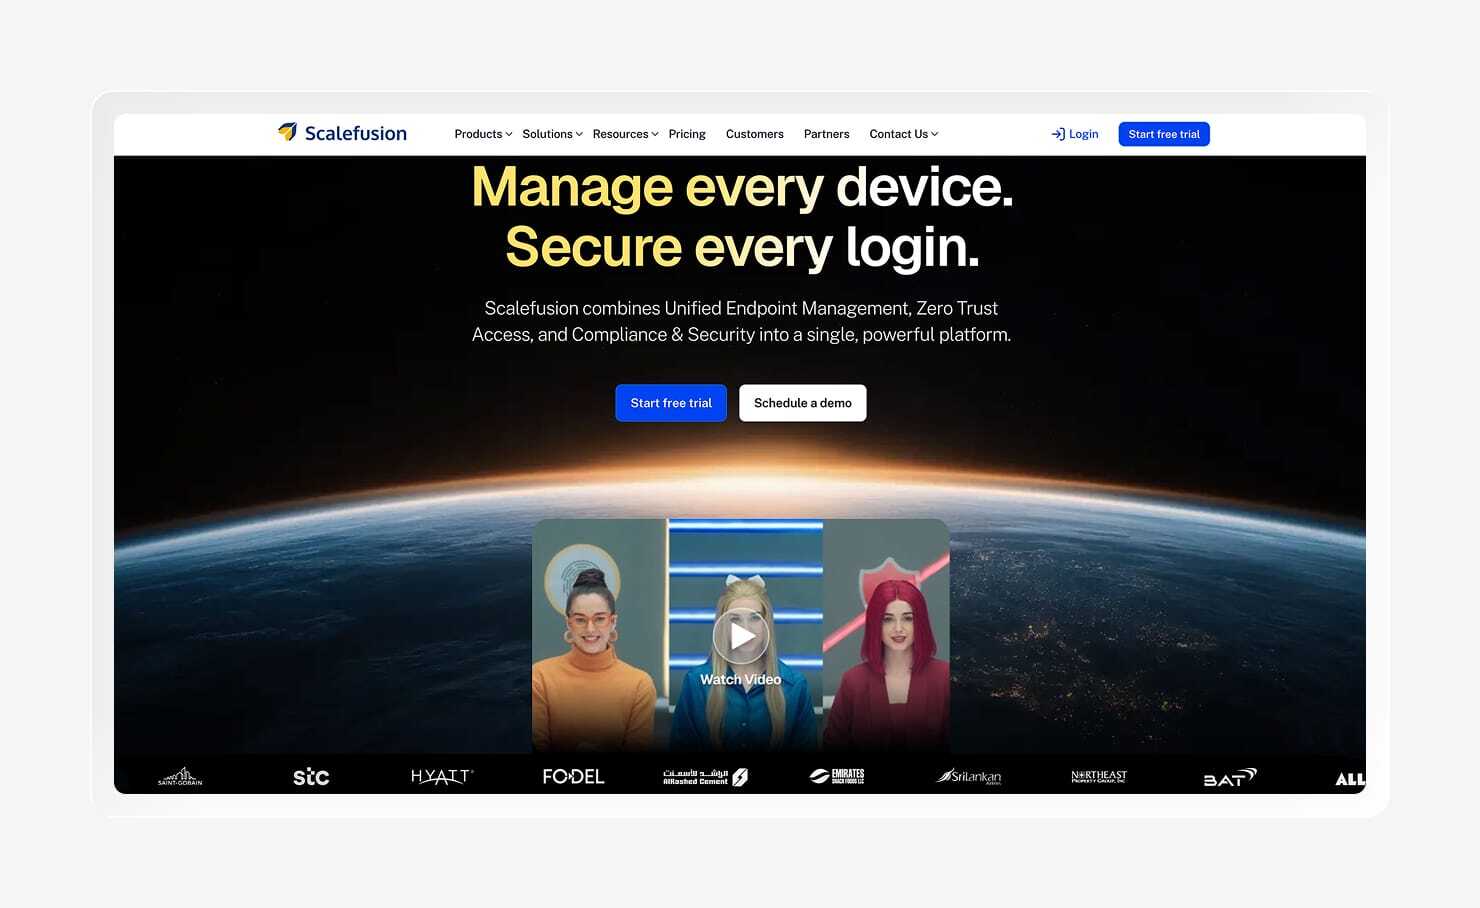
Ideal para: control de acceso basado en dispositivos e iniciativas de «cero confianza»
Valoración en G2: 4,7/5
Scalefusion combina la gestión de terminales con el control de acceso basado en dispositivos. Sus capacidades de identidad se centran en vincular el acceso a las aplicaciones con el estado del dispositivo, lo que significa que las decisiones de acceso dependen de si un dispositivo cumple las condiciones de seguridad definidas.
Importa usuarios desde proveedores de identidad existentes y aplica condiciones a nivel de dispositivo antes de conceder el acceso. El portal de aplicaciones de la empresa permite a los equipos controlar qué aplicaciones pueden ver los usuarios, cómo están organizadas y quién puede acceder a ellas en función del rol o del contexto del dispositivo.
Cabe destacar que Scalefusion suele utilizarse junto con una plataforma de IAM ya existente, como Microsoft Entra ID o Google Workspace. Además, la flexibilidad de las políticas y la disponibilidad de funciones varían según los planes, y los controles de acceso y las configuraciones más avanzados se reservan para los niveles superiores.
Por lo tanto, si estás considerando utilizar Scalefusion, merece la pena analizar los planes en detalle para ver hasta qué punto se adapta realmente a tu infraestructura y a tus necesidades de acceso.
Funcionalidades
- Importación de usuarios desde un proveedor de identidades (IdP): sincroniza las identidades de los usuarios, incluidas las cuentas de empleados, los grupos y los atributos de directorio de terceros.
- Control de acceso basado en dispositivos: vincula el acceso a las aplicaciones con la seguridad del dispositivo y su estado de gestión.
- SSO a nivel de aplicación:aplica políticas de acceso a nivel de cada aplicación individual.
- Portal de aplicaciones de la empresa: ofrece un punto de acceso centralizado y personalizable para las herramientas autorizadas.
- Compatibilidad con integraciones: se conecta con los principales proveedores de identidad y sistemas empresariales.
Combina la gestión de terminales, la identidad de los empleados y la automatización del cumplimiento normativo con Iru
Elegir la alternativa adecuada a JumpCloud suele depender de comprender en qué aspectos tu configuración actual genera más trabajo.
Si necesitas que la seguridad de los terminales, la identidad y el cumplimiento normativo funcionen conjuntamente en un único lugar para que tu equipo deje de tener que recopilar datos de forma fragmentada entre distintas herramientas, Iru te ofrece precisamente eso. Para conocer en profundidad cómo se comparan Iru y JumpCloud, nuestra guía completa analiza las diferencias de forma comparativa.
O bien, reserva una demostración para ver de primera mano cómo funciona Iru y cómo su plataforma unificada puede resolver los gastos operativos y las carencias de visibilidad en tu organización.