

Imagina que tienes una plantilla de 1.500 personas repartidas en cuatro oficinas, quizá con una combinación de Mac, Windows y dispositivos móviles. Utilizas SentinelOne para la detección y respuesta en endpoints (EDR), pero esta herramienta funciona de forma independiente respecto a las que utilizas para gestionar la mayoría de los dispositivos.
SentinelOne destaca por sus respuestas automatizadas ante los ataques de ransomware. Sin embargo, algunos usuarios consideran que la consola puede resultar compleja a gran escala y que requiere ajustes para mantener limpias las alertas activas. Si lo has experimentado de primera mano y buscas algo un poco diferente, aquí tienes algunas alternativas a SentinelOne que pueden satisfacer mejor tus necesidades.
De un vistazo: alternativas a SentinelOne
| Software | Ideal para | Valoración de G2 |
|---|---|---|
| Iru | EDR unificado, identidad y cumplimiento normativo | 4,7/5 |
| CrowdStrike Falcon | EDR/XDR de nivel empresarial | 4,6/5 |
| Microsoft Defender para Endpoint | Entornos basados principalmente en Windows | 4,4/5 |
| Palo Alto Cortex XDR | Correlación XDR entre dominios | 4,5/5 |
| Trend Vision One | Amplitud de XDR en correo electrónico, red y nube | 4,7/5 |
| Bitdefender GravityZone | EPP + EDR con enfoque preventivo | 4,7/5 |
| Huntress Managed EDR | Equipos reducidos y MSP | 4,9/5 |
| Cybereason | Agrupación de datos de telemetría en historias de ataques | 4,4/5 |
1. Iru
- Ideal para: EDRunificado , identidad y cumplimiento normativo
- Puntuación de G2: 4,7/5
Iru, anteriormente Kandji, ejecuta el EDR en el mismo agente que se encarga de la gestión de dispositivos, la gestión de vulnerabilidades y la identidad. Ofrece a los equipos de TI y seguridad una visión unificada de todos los usuarios y dispositivos, lo que la convierte en una plataforma de visibilidad y control de terminales ligera y sencilla, similar a SentinelOne.
La IA de Iru aúna agentes especializados en identidad y acceso, seguridad y gestión de terminales, y automatización del cumplimiento normativo, proporcionando información, acciones y pruebas desde una única interfaz.
Detrás del producto, un equipo de investigación interno perfecciona continuamente las detecciones a partir de la propia telemetría de Iru y publica nueva inteligencia sobre amenazas. Su inteligencia sobre amenazas también ha sido evaluada por terceros: una evaluación comparativa de EDR realizada por Miercom en 2025 reveló que Iru obtuvo las mejores puntuaciones en detección de malware para macOS, alertas y generación de informes.
Los clientes también valoran lo fácil que es utilizar la plataforma:
«En comparación con otras herramientas de MDM, [Iru] se diferencia realmente por sus mejoras continuas, el rápido lanzamiento de nuevas funciones y una innovación líder en el sector. Integraciones como el inicio de sesión único con Okta, el registro automatizado de dispositivos (ADE) y su nuevo módulo de protección contra amenazas han transformado la forma en que gestionamos la seguridad en todos nuestros dispositivos».
Para los equipos que tienen que hacer malabarismos con herramientas separadas para la seguridad y la gestión de dispositivos, esa consolidación es el verdadero atractivo. Se obtiene EDR, gestión de identidades y cumplimiento normativo desde un único agente y una única consola.
Características principales
- Detección de comportamientos y archivos: la IAde Iru supervisa los eventos del sistema en tiempo real para detectar tanto malware conocido como comportamientos sospechosos, registrando cada uno de ellos como un registro de eventos estructurado.
- Aislamiento de dispositivos: desconecta de la red un dispositivo comprometido con un solo clic para contener una amenaza mientras la investigas.
- Controles de almacenamiento: bloquea los soportes extraíbles, como memorias USB y tarjetas SD, para cerrar una vía habitual de filtración de datos.
- Integración con el servidor MCP: ejecuta flujos de trabajo de detección y respuesta mediante indicaciones conversacionales utilizando el Protocolo de Contexto de Modelo (MCP).
- Integración con Amazon S3: Transmite automáticamente la telemetría de EDR y los registros de eventos a tu propio almacenamiento de Amazon S3 para su conservación y análisis.
2. CrowdStrike Falcon
- Ideal para: EDR/XDRa nivel empresarial
- Puntuación en G2: 4,6/5
A diferencia del agente consolidado de Iru, CrowdStrike Falcon se centra exclusivamente en la protección de terminales nativa de la nube y en el EDR. Funciona con un único sensor ligero que transmite datos de telemetría a la nube, donde Threat Graph correlaciona las señales de toda la base de instalaciones global de CrowdStrike para detectar patrones que un entorno aislado podría pasar por alto.
Falcon es modular, lo que significa que se empieza con la protección de terminales y se añaden capacidades opcionales, como la protección de identidades, la inteligencia sobre amenazas y la gestión de la exposición, según sea necesario. Para una cobertura práctica, el equipo de OverWatch lleva a cabo una búsqueda continua de amenazas dirigida por personas, y Falcon Complete ofrece detección y respuesta totalmente gestionadas.
Falcon es una plataforma completa de nivel empresarial. En G2, los usuarios elogian su rápida detección y el contexto de la cadena de ataque. Sin embargo, otros critican su coste y complejidad, ya que lleva tiempo dominar el manejo de la consola.
Características principales
- Falcon Insight XDR (detección y respuesta ampliadas): amplía la detección en los terminales a la identidad, la nube y otras fuentes para realizar investigaciones correlacionadas entre dominios.
- Gráfico de amenazas: correlaciona la telemetría de toda la base de clientes global de CrowdStrike para detectar amenazas más rápidamente.
- Mapeo de ataques: registra qué se ejecutó, qué lo generó y a qué afectó, reconstruyendo así cómo se desarrollan los incidentes.
- Corrección automatizada: utiliza Real Time Response y la orquestación de Falcon Fusion para contener las amenazas y automatizar las acciones de respuesta.
3. Microsoft Defender for Endpoint
- Ideal para: entornosen los que predomina Windows
- Puntuación en G2: 4,4/5
Si tu equipo utiliza principalmente Windows, Microsoft Defender for Endpoint es la elección natural como plataforma EDR empresarial. A pesar de centrarse en Windows, gestiona amenazas en macOS, Linux, iOS y Android desde el portal de Microsoft Defender, integrándose directamente con otros productos de Microsoft como 365, Entra ID y Sentinel para dar soporte al acceso condicional y la gestión de identidades.
La plataforma de supervisión de terminales está disponible en dos planes. El plan uno se centra en la prevención, el antivirus, el control de dispositivos y la reducción de la superficie de ataque. El plan dos añade EDR, investigación y corrección automatizadas, gestión de vulnerabilidades y acceso a los expertos en amenazas de Microsoft. Se incluye con Microsoft 365 E5, lo que lo convierte en una opción ideal para organizaciones que ya confían en los productos de Microsoft 365.
Sin embargo, a pesar de que funciona en múltiples sistemas operativos, Defender for Endpoint rinde al máximo dentro del ecosistema de Microsoft. Los analistas también señalan que requiere cierto esfuerzo de configuración y ajuste, especialmente si se utiliza fuera de un entorno exclusivamente Windows.
Características principales
- Detección y respuesta en puntos finales: detecta ataques en tiempo real y permite responder directamente en el dispositivo, con seis meses de datos disponibles para la investigación.
- Reducción de la superficie de ataque: aplica reglas que bloquean las vías de ataque habituales a nivel del sistema operativo, desde macros peligrosas hasta ejecutables no fiables.
- Investigación y corrección automatizadas: analiza las alertas y resuelve automáticamente las amenazas habituales para reducir la carga de trabajo de los analistas.
- Gestión de vulnerabilidades: identifica y prioriza las vulnerabilidades y las configuraciones erróneas de los dispositivos para que puedas reforzar la seguridad de los terminales.
4. Palo Alto Cortex XDR
- Ideal para: correlación XDRentre dominios
- Puntuación de G2: 4,5/5
Para los equipos que ya utilizan cortafuegos de Palo Alto, Cortex XDR es una extensión natural que conecta los datos de los puntos finales, la red, la nube y las identidades en un único motor de detección. A continuación, utiliza esas conexiones y aplica análisis de comportamiento para detectar ataques que se desplazan a través de esos vectores.
Cuando Cortex XDR detecta una amenaza, reconstruye el historial completo del ataque, desde cómo se produjo la intrusión hasta qué activos se vieron afectados. A continuación, agrupa las alertas relacionadas en incidentes únicos para reducir el ruido. Los analistas pueden entonces utilizar esta información para aislar dispositivos, terminar procesos o ejecutar guiones automatizados a través de Palo Alto XSOAR para solucionar los problemas.
En general, Cortex XDR es una opción muy adecuada para los equipos de operaciones de seguridad que buscan visibilidad entre dominios, especialmente si ya gestionan los cortafuegos de la empresa. Sin embargo, algunos clientes consideran que el volumen de datos es demasiado elevado, lo que oculta la información clave que ayuda a los equipos a encontrar soluciones rápidas.
Características principales
- Correlación entre dominios: unificade forma nativa los datos de terminales, red, nube e identidad para detectar ataques que abarcan múltiples vectores.
- Análisis de comportamiento y causa raíz: perfila el comportamiento de los usuarios y del sistema para detectar anomalías y, a continuación, reconstruye la cadena completa del ataque.
- Prevención en los terminales: bloquea el malware, los exploits y los ataques sin archivos mediante un agente ligero con análisis local impulsado por IA.
- Respuesta automatizada: aísla dispositivos, termina procesos y ejecuta un guion de respuesta a través de XSOAR para contener las amenazas rápidamente.
5. Trend Vision One
- Ideal para: amplitud deXDR en correo electrónico, red y nube
- Puntuación en G2: 4,7/5
Trend Vision One correlaciona la actividad en el correo electrónico, la red y la nube junto con los datos de los terminales, obteniendo datos de telemetría de una amplia gama de sensores nativos para su flujo de trabajo de detección y respuesta. Ese alcance lo hace increíblemente útil para infraestructuras híbridas que buscan la detección de amenazas en múltiples capas.
Cuando detecta una amenaza, Vision One aísla los terminales afectados y termina automáticamente los procesos maliciosos. A continuación, correlaciona esa detección con señales de otras capas para ayudar al departamento de TI a obtener una visión completa. Es probable que los equipos que sacan el máximo partido a esta plataforma ya cuenten con cierta visibilidad multiplataforma a través de otras herramientas.
Sin embargo, la amplitud de la plataforma supone una curva de aprendizaje para algunos equipos. Solo se obtiene el máximo valor una vez que se conectan sus diversos sensores y fuentes de datos y se ajustan las reglas de correlación para que los resultados sean útiles y no se conviertan en ruido.
Características principales
- XDR entre capas: correlaciona la telemetría de terminales, correo electrónico, red y nube a través de sensores nativos para una detección que abarca todo el entorno.
- Gestión de la exposición al riesgo cibernético (CREM): detecta activos y puntúa la exposición en función de la criticidad de los activos y el impacto en el negocio para facilitar la priorización de vulnerabilidades.
- Asistente de IA: un asistente de IA generativa que guía las investigaciones, sugiere los siguientes pasos y crea automatizaciones para reducir el trabajo manual.
- Detección y respuesta en red (NDR): Convierte la actividad de red en datos de telemetría y los correlaciona con señales de terminales, la nube y el correo electrónico para detectar movimientos laterales.
6. Bitdefender GravityZone
- Ideal para: Plataforma de protección de terminales (EPP)centrada en la prevención + EDR
- Puntuación en G2: 4,1/5
Bitdefender GravityZone combina más de 30 capas de aprendizaje automático y detección de comportamiento para detener el malware, los exploits y los ataques sin archivos antes de que se ejecuten. Es conocida por sus altas puntuaciones en AV-TEST y MITRE, por lo que es una opción sólida para quienes dan prioridad a la detención del ransomware y el malware avanzado.
A través de una capa de EDR, GravityZone correlaciona los indicadores de ataque en los terminales y el tráfico de red para convertirlos en incidentes unificados. Esto ayuda a reconstruir la cadena de ataque y recomienda medidas de respuesta, de modo que los equipos más pequeños puedan comprender y contener las amenazas más fácilmente sin tener que ajustar el software. La plataforma también evalúa las vulnerabilidades de usuarios, dispositivos y aplicaciones a través de su función Risk Analytics.
GravityZone es una opción ideal para quienes dan prioridad a una seguridad asequible y centrada en la prevención. Sin embargo, es posible que no ofrezca la misma profundidad de EDR y XDR que algunas plataformas de nivel empresarial.
Características principales
- Prevención multicapa: más de 30 capas de seguridad, entre las que se incluyen HyperDetect y Fileless Attack Defense, que detienen las amenazas antes de que se produzcan.
- Mitigación del ransomware: detecta el cifrado anómalo en tiempo real, bloquea el proceso y restaura los archivos afectados.
- Gestión de riesgos en los terminales: identifica vulnerabilidades, configuraciones erróneas y comportamientos de riesgo de los usuarios, y los mitiga desde una única consola.
- Gestión de parches: mantiene actualizados los sistemas operativos y las aplicaciones de terceros en Windows, macOS y Linux desde una única consola.
7. Huntress Managed EDR
- Ideal para: equiposreducidos y MSP
- Puntuación en G2: 4,9/5
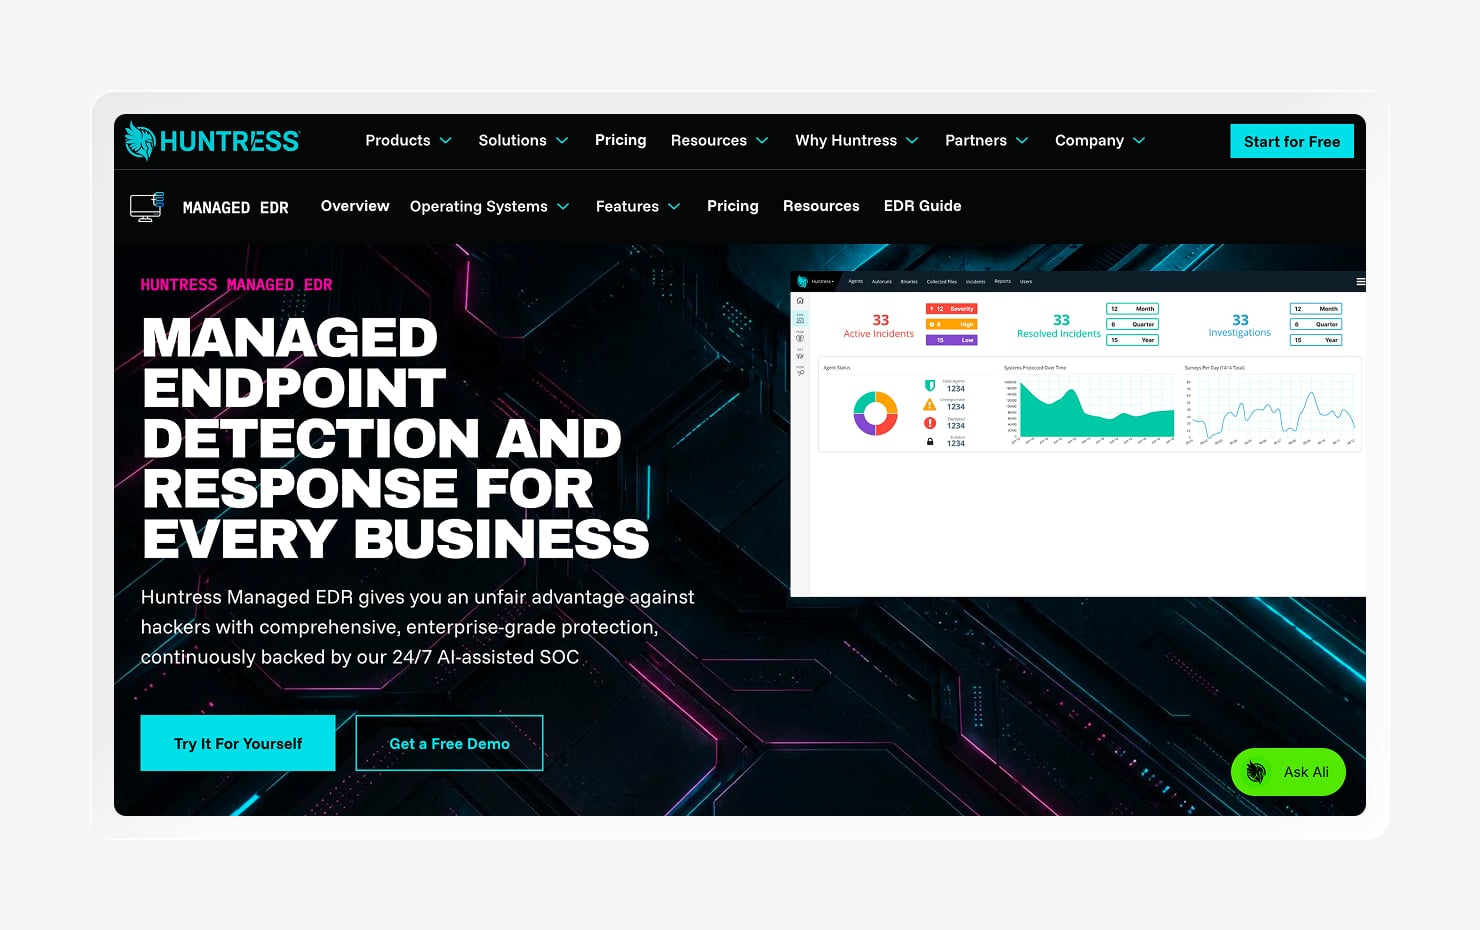
Huntress Managed EDR es una buena opción para equipos reducidos, ya que ofrece un centro de operaciones de seguridad (SOC) disponible las 24 horas del día, los 7 días de la semana, que supervisa tus terminales y se encarga de las investigaciones por ti. Gracias a un modelo dirigido por personas, los equipos reducidos no tienen que decidir qué hacer a continuación; en su lugar, pueden dejarlo en manos de un equipo de profesionales.
La cobertura se extiende más allá de los terminales hasta las identidades de Microsoft 365, detectando la apropiación de cuentas y los ataques a el correo electrónico empresarial para proteger tanto la identidad como los terminales. Esto lo hace ideal para organizaciones más pequeñas que buscan un poco más de protección, pero no es tan adecuado para equipos que desean más control y una personalización más profunda.
Características principales
- SOC gestionado por personas: un centro de operaciones de seguridad disponible las 24 horas del día, los 7 días de la semana, investiga y valida cada detección, para que tu equipo actúe ante amenazas reales.
- Interrupción de ataques en tiempo real: interrumpe automáticamente los ataques activos en los terminales, conteniéndolos antes de que se propaguen.
- Visibilidad de los ataques a los terminales: Detecta puntos de acceso persistentes y actividades maliciosas que el software antivirus suele pasar por alto, con informes de incidentes claros.
- Corrección automatizada: gestiona la contención y la corrección con medidas respaldadas por el SOC y una guía paso a paso hasta la resolución.
8. Cybereason
- Ideal para: agrupar datos de telemetría en historias de ataques
- Puntuación en G2: 4,4/5
Cybereason correlaciona la actividad relacionada en terminales, identidades, la nube y la red en una única historia de ataque a través de su motor MalOp (Malicious Operation). Esto ayuda a los equipos a identificar la causa raíz y la propagación de un ataque a través de una vista única, en lugar de una serie de detecciones inconexas.
El sistema de análisis de comportamiento de la plataforma pone de manifiesto indicadores sutiles de compromiso y comportamiento. De este modo, los analistas pueden convertir un montón de alertas en contexto útil, lo que convierte a Cybereason en una herramienta útil para investigar ataques.
A pesar de la utilidad de las herramientas de investigación de Cybereason, algunos equipos pueden encontrar que hay una curva de aprendizaje antes de poder sacar el máximo partido a la plataforma. Además, es más limitada que muchas de las herramientas de gestión completa de dispositivos de esta lista.
Características principales
- Motor MalOp: correlaciona actividades relacionadas en múltiples capas para crear una única historia de ataque.
- Análisis de comportamiento: analiza los eventos en tiempo real para señalar indicadores de compromiso e indicadores sutiles de comportamiento de riesgo.
- Narrativa del ataque: reconstruye la causa raíz, el alcance y la propagación de un incidente en una única vista, de modo que los analistas puedan ver la secuencia completa.
- Respuesta autónoma: ejecuta acciones automatizadas con un solo clic, como el aislamiento, la terminación y la eliminación de la persistencia, desde una única consola.
Cómo elegir la alternativa adecuada a SentinelOne
La opción más adecuada depende de tu parque de dispositivos, de tu equipo y de en qué medida deseas gestionar la seguridad y la administración de dispositivos desde un único lugar. Ten en cuenta estos factores al comparar:
- Cobertura de la plataforma: elige la herramientaque mejor se adapte a los sistemas operativos que realmente utilizas. Algunas se centran en Windows; otras cubren macOS, Linux y dispositivos móviles por igual.
- Gestión gestionada frente a autogestionada: decide si dispones del personal necesario para llevar a cabo la detección por tu cuenta o si prefieres un servicio gestionado que se encargue de la supervisión y la respuesta por ti.
- Modelo de detección y respuesta: analiza cómo detecta cada plataforma las amenazas y en qué medida automatiza la respuesta, desde la contención autónoma hasta la orientación dirigida por personas.
- Consolidación: Ten en cuenta cuántas herramientas independientes estás combinando. Una plataforma como Iru unifica el EDR, la gestión de dispositivos, la identidad y el cumplimiento normativo para reducir la proliferación de herramientas.
- Integración con el entorno: comprueba con qué facilidad se integra cada opción con las herramientas de identidad, seguridad y TI que ya utilizas, ya que eso puede determinar la cantidad de trabajo manual que te queda por hacer.
- Coste total: Ten en cuenta las licencias, los módulos adicionales y el tiempo que el personal dedicará a gestionar la plataforma que elijas, no solo el precio por terminal.
Elige Iru para una detección y respuesta unificadas en los terminales
Las mejores alternativas a SentinelOne detectan bien las amenazas, por lo que la verdadera pregunta es hasta qué punto se complementan en torno a esa detección. Si tus herramientas de seguridad están separadas de los sistemas que gestionan tus dispositivos, consolidarlas puede ahorrarte horas de recopilación de datos.
Ahí es donde destaca la detección y respuesta unificadas para terminales de Iru, que ejecuta el EDR en el mismo agente que la gestión de dispositivos, la identidad y el cumplimiento normativo. Descubre cómo se integra una única plataforma unificada en tu entorno.
Reserva una demostración para descubrir cómo Iru puede ayudarte a gestionar y proteger tus dispositivos.