Addigy permet de simplifier la gestion des appareils Apple, en particulier pour les équipes qui ont besoin d’un contrôle plus direct que celui offert par les solutions traditionnelles de gestion des appareils mobiles.
Cependant, il se peut que vous deviez un jour intégrer des appareils Windows ou Android à votre parc. Ou bien, vous souhaiterez peut-être disposer d’un outil combinant MDM, RMM et d’autres fonctions informatiques.
Si vous vous trouvez dans l’une de ces situations, consultez notre guide 2026 pour comparer les principales alternatives à Addigy en fonction de leurs fonctionnalités, de leurs atouts, de leurs limites et des avis des utilisateurs.
Qu'est-ce qu'Addigy ?
Addigy est une solution MDM Apple basée sur le cloud. Pour les administrateurs informatiques, cela signifie qu’ils peuvent déployer des applications, configurer des paramètres, appliquer des politiques de sécurité et dépanner à distance des appareils macOS, iOS et iPadOS à partir d’un tableau de bord unique.
Fait assez unique, il dispose également de fonctionnalités de type RMM qui vous permettent de dépanner et de résoudre des problèmes à distance sans attendre que l’appareil se connecte.
Les fournisseurs de services gérés (MSP) qui gèrent plusieurs environnements clients et les équipes informatiques réduites qui doivent gérer à distance des appareils Apple sans avoir à maintenir une infrastructure complexe apprécient souvent Addigy.
Cependant, cette solution s’avère généralement insuffisante pour les équipes gérant des parcs mixtes qui nécessitent des capacités de gestion multiplateforme. Même si votre parc d’appareils est exclusivement composé d’appareils Apple, certaines équipes peuvent trouver la courbe d’apprentissage trop raide et l’expérience utilisateur difficile. Certains avis G2 rédigés par des utilisateurs vérifiés d’Addigy font également état de fonctionnalités peu fiables dues à des bogues logiciels.
En bref : les alternatives à Addigy
Si Addigy ne prend pas en charge tous les appareils dont vous avez besoin, explorez des alternatives offrant des capacités de gestion des terminaux et une couverture des systèmes d’exploitation plus étendues. Commencez votre recherche par certaines des meilleures plateformes MDM, en vous basant sur les avis d’experts du secteur et d’utilisateurs réels.
| Alternative | Idéal pour | Point fort | Note G2 |
|---|---|---|---|
| Iru | Aux organisations qui souhaitent unifier la gestion des terminaux, l'identité, la sécurité et la conformité | Regroupe l’UEM, la gestion des identités, l’EDR et l’automatisation de la conformité au sein d’une plateforme unique avec un seul agent | 4,7/5 |
| Mosyle | Petites et moyennes entreprises privilégiant les produits Apple | Solution MDM Apple avec sécurité, gestion des identités et gestion automatisée des appareils intégrées | 4,7/5 |
| Microsoft Intune | Entreprises gérant des environnements Windows et Microsoft | Gestion étendue des terminaux multiplateforme avec une intégration poussée à Microsoft 365 et Entra ID | 4,5/5 |
| Hexnode | Entreprises gérant des parcs d'appareils hétérogènes | Solution UEM multiplateforme complète prenant en charge Windows, macOS, iOS, Android, Linux et ChromeOS | 4,5/5 |
| NinjaOne | Équipes informatiques et MSP donnant la priorité à la gestion à distance (RMM) et aux opérations sur les terminaux | Surveillance à distance, gestion des correctifs et automatisation puissantes sur plusieurs systèmes d’exploitation | 4,7/5 |
| JumpCloud | Entreprises adoptant une stratégie informatique axée sur l’identité | Combine annuaire cloud, authentification unique (SSO), gestion des appareils et contrôles d’accès « Zero Trust » | 4,5/5 |
| Jamf | Environnements Apple d’entreprise | Gestion des appareils Apple à la pointe du secteur, avec des fonctionnalités avancées pour macOS, iOS et iPadOS | 4,7/5 |
1. Iru
- Idéal pour : les organisations qui souhaitent unifier la gestion des terminaux, l'identité, la sécurité et la conformité
- Note G2 : 4,7/5
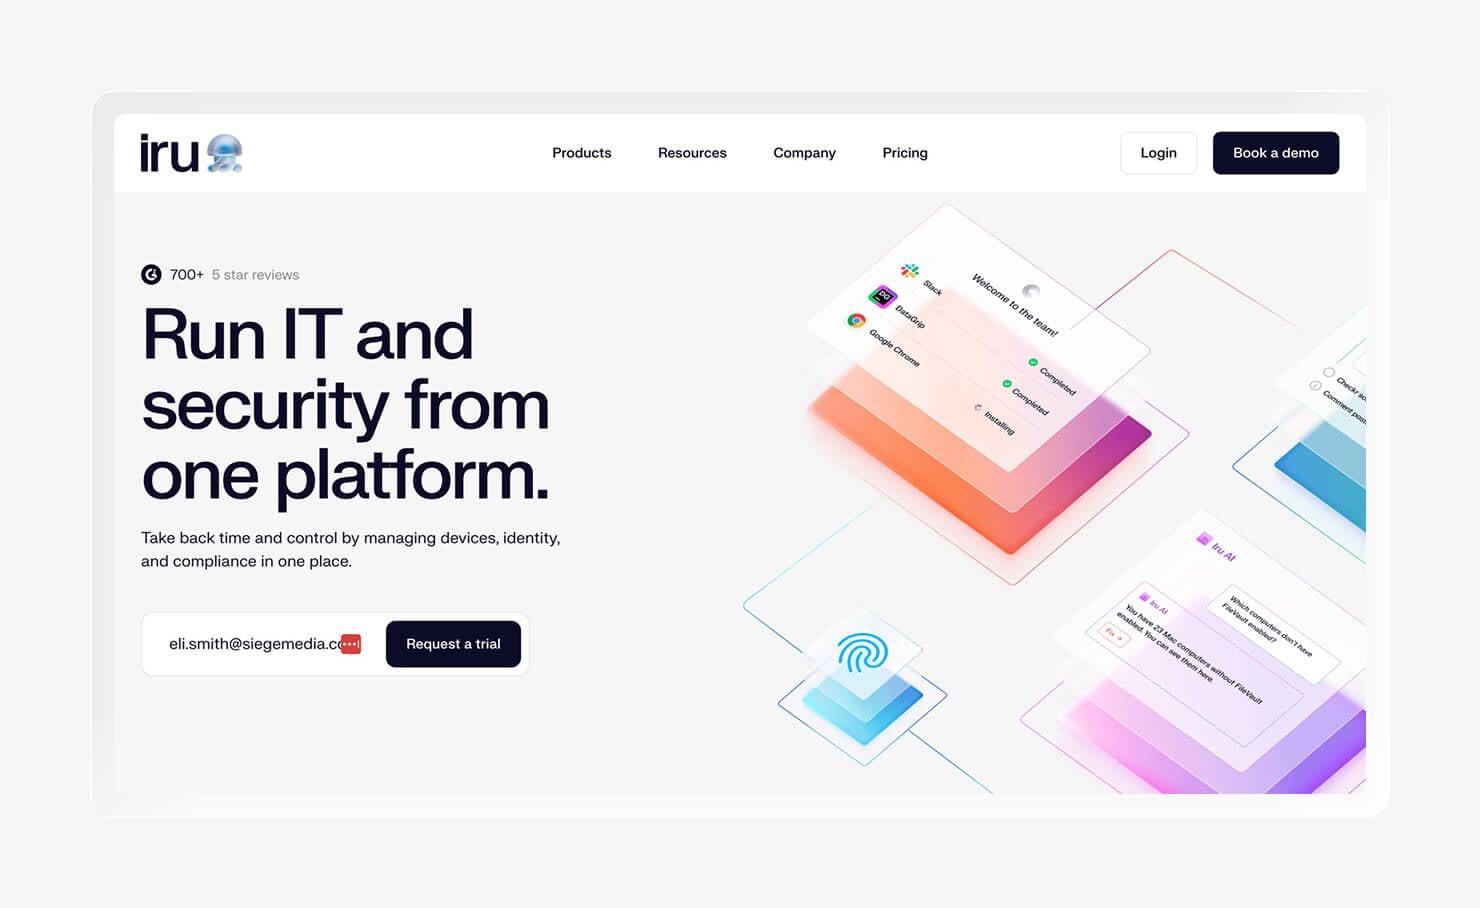
Iru est une plateforme cloud qui unifie la gestion des terminaux, l’identité des collaborateurs et l’automatisation de la conformité. Pour les administrateurs informatiques, cela signifie que le déploiement d’applications, l’attribution des droits d’accès et la préparation aux audits s’effectuent tous à partir de la même plateforme. Contrairement à la plupart des solutions MDM d’Apple, elle intègre également nativement une fonctionnalité de détection et de réponse aux incidents sur les terminaux (EDR), ce qui vous permet de surveiller les appareils à la recherche de menaces de cybersécurité sans avoir besoin d’un outil distinct.
Si vous en avez assez de bricoler des systèmes disparates, utilisez Iru pour tout regrouper en un seul endroit. Ainsi, votre équipe pourra gérer plus facilement et plus commodément les terminaux, les utilisateurs, la sécurité et la conformité.
Et bien qu’Iru MDM soit avant tout axé sur Apple, il offre également une prise en charge multiplateforme fiable. Vous pouvez lui faire confiance pour gérer vos terminaux à mesure que votre parc s’agrandit et que vos besoins informatiques évoluent.
Fonctionnalités :
- Gestion unifiée des terminaux : gérez les appareils Apple et Windows depuis un seul et même endroit.
- Identité des collaborateurs intégrée: reliez la gestion des terminaux à l’identité des collaborateurs, afin que la mise en service du terminal d’un nouvel employé et la configuration de ses droits d’accès s’effectuent en une seule opération, au lieu de deux étapes distinctes.
- Sécurité des terminaux intégrée: associez la gestion des appareils à la détection et à la réponse au niveau des terminaux (Endpoint Detection & Response) pour unifier l’informatique et la sécurité, et éliminer les angles morts dangereux.
- Automatisation de la conformité: automatisez la préparation manuelle des audits grâce à AI-Tailored Controls, un agent de questionnaire, la collecte de preuves et la mise en correspondance des politiques.
- Déploiement sans intervention: enregistrez et configurez les nouveaux appareils avec un minimum de configuration manuelle, afin que l’ordinateur portable d’un nouvel employé soit prêt avant même qu’il ne le reçoive.
- Correction automatisée des appareils: résolvez automatiquement les problèmes de configuration courants grâce à des politiques et des workflows, au lieu d’ouvrir un ticket chaque fois qu’un appareil n’est plus conforme.
- Gestion des correctifs: déployez les mises à jour du système d’exploitation et des applications tout en garantissant la conformité, comblant ainsi les failles de sécurité sans suivi manuel supplémentaire.
- Rapports et visibilité: surveillez l’état de santé des appareils, l’inventaire et le statut de conformité via des tableaux de bord centralisés.
2. Mosyle
- Idéal pour : les petites et moyennes entreprises et les établissements scolaires disposant de parcs d’appareils Apple
- Note G2 : 4,7/5
Mosyle est une solution MDM exclusivement dédiée à Apple, à l’instar d’Addigy. Elle figure néanmoins dans notre guide, car elle peut constituer une bonne alternative pour les établissements scolaires et les PME fidèles à Apple qui souhaitent simplifier le déploiement et la gestion quotidienne de leurs appareils. Mosyle permet de gérer les Mac, les iPhone et les iPad, avec un déploiement rapide et des coûts d’exploitation réduits.
Cela contraste avec un outil comme Addigy, qui offre une gestion plus avancée et des fonctionnalités de type RMM. Les fonctionnalités plus étendues d’Addigy sont précieuses pour les fournisseurs de services gérés (MSP) et les grandes équipes informatiques, mais peuvent s’avérer excédentaires pour les petites structures.
Fonctionnalités :
- MDM Apple: déployez des applications, transmettez des paramètres et appliquez des politiques sur les Mac, iPhone et iPad sans avoir à utiliser une console distincte pour d’autres systèmes d’exploitation.
- Identité Apple: gérez la connexion et l’accès aux appareils Apple sans avoir à mettre en place un fournisseur d’identité dédié.
- Sécurité des terminaux: surveillez les menaces et appliquez des politiques de sécurité sur les appareils gérés sans ajouter d’outil de sécurité distinct à votre infrastructure.
- Gestion des correctifs: maintenez les versions de macOS et d’iOS à jour sur l’ensemble du parc sans avoir à relancer chaque utilisateur pour qu’il effectue la mise à jour.
- Enregistrement sans intervention: livrez directement aux employés ou aux étudiants de nouveaux appareils préconfigurés, afin que leur première journée ne commence pas par une configuration manuelle.
- Conformité automatisée: signalez automatiquement les appareils qui ne respectent plus les règles, au lieu de les repérer lors d’un audit manuel.
- Gestion des applications: déployez, mettez à jour et supprimez des applications sur l’ensemble du parc depuis un seul et même endroit, ce qui réduit les installations ponctuelles.
- Inventaire des appareils: visualisez d’un seul coup d’œil les appareils déployés et leur état, ce qui s’avère utile lorsqu’un établissement scolaire ou une petite équipe informatique a besoin d’un décompte rapide des appareils.
3. Microsoft Intune
- Idéal pour : les organisations gérant des environnements Windows et Microsoft
- Note G2 : 4,5/5
Microsoft Intune est une plateforme de gestion unifiée des terminaux (UEM) permettant de gérer les appareils Windows, macOS, iOS et Android. Si votre organisation utilise déjà Microsoft 365, Intune s'intègre parfaitement à votre environnement Microsoft existant et est peut-être déjà inclus dans votre abonnement.
Comme vous pouvez sans doute le deviner, Intune fonctionne mieux avec les appareils Windows. Cependant, il offre également une prise en charge étendue des produits Apple pour les équipes gérant des parcs mixtes.
Au-delà de la gestion des appareils mobiles (MDM) et des terminaux, Intune est utile pour les organisations qui souhaitent que la gestion des appareils soit étroitement liée à l’identité et à l’accès. Son intégration avec Microsoft Entra ID vous permet de contrôler l’accès à la messagerie et aux applications en fonction de la conformité de l’appareil à vos exigences.
Fonctionnalités :
- Gestion Windows: gérez les appareils Windows au même titre que le reste du parc, sans avoir besoin de Microsoft Configuration Manager ni d’un outil sur site distinct.
- Gestion de macOS: appliquez des stratégies et déployez des applications sur les ordinateurs Mac à partir de la même plateforme que celle utilisée pour Windows, même si l’ensemble des fonctionnalités reste parfois en deçà de celui des outils Apple dédiés.
- Gestion des appareils mobiles: gérez les appareils iOS, iPadOS et Android depuis un seul et même endroit, y compris les téléphones et tablettes que les outils exclusivement Apple ou Windows ne prennent pas en charge.
- Accès conditionnel: bloquez ou autorisez l’accès aux e-mails et aux applications en fonction de la conformité des appareils et des signaux de risque en temps réel, en liant directement l’application des mesures de sécurité à l’identité.
- Intégration de Microsoft Entra ID: associez les contrôles de conformité des appareils aux décisions d’authentification sans avoir à mettre en place un fournisseur d’identité distinct.
- Windows Autopilot: livrez aux employés de nouveaux appareils Windows préconfigurés, ce qui élimine les étapes manuelles de création d’images que le service informatique devait auparavant effectuer avant l’expédition.
- Sécurité des terminaux: surveillez les menaces et appliquez des configurations de sécurité de base, ce qui évite au service informatique de devoir vérifier l’état de santé des appareils.
- Politiques de conformité: définissez des règles déterminant ce qui constitue un appareil conforme, puis restreignez automatiquement l’accès à tout appareil ne respectant pas ces règles.
4. Hexnode UEM
- Idéal pour : les entreprises gérant des parcs d’appareils hétérogènes
- Note G2 : 4,5/5
Hexnode est un bon choix si votre parc d’appareils ne se limite pas aux ordinateurs portables et aux téléphones de vos employés. Ses options de déploiement couvrent les appareils d’entreprise standard ainsi que des cas d’utilisation plus spécialisés, notamment le mode kiosque pour les appareils utilisés à des fins spécifiques, comme les bornes de caisse en libre-service ou les terminaux de consultation des stocks.
L’autre grand avantage réside dans la couverture des plateformes. Hexnode prend en charge Windows, macOS, iOS, Android, ChromeOS et Linux depuis une même console. Vous ne bénéficierez pas d’une gamme de fonctionnalités aussi étendue qu’avec une solution MDM axée sur Apple, mais vous gagnerez en flexibilité.
Fonctionnalités :
- Gestion de Windows: gérez les ordinateurs portables et de bureau Windows via le même processus d’inscription et de mise en œuvre des politiques que celui utilisé pour le reste du parc.
- Gestion de macOS: appliquez une gestion cohérente des politiques et des applications aux ordinateurs Mac sans avoir à passer à un outil distinct dédié à Apple.
- Gestion iOS: inscrivez et gérez les iPhone selon la même structure de comptes que pour tous les autres types d’appareils.
- Gestion Android: étendez l’application des politiques aux téléphones et tablettes Android, y compris aux appareils configurés pour une tâche unique et dédiée.
- Gestion de ChromeOS: gérez les Chromebooks au sein du même système, ce qui s’avère utile pour les organisations utilisant du matériel hétérogène dans les salles de classe ou au sein d’équipes sur le terrain.
- Prise en charge de Linux: couvrez les terminaux sous Linux que la plupart des concurrents ignorent complètement, comblant ainsi une lacune courante dans les environnements d’ingénierie et techniques.
- Mode kiosque: verrouillez un appareil sur une seule application ou un ensemble d’applications sélectionnées, conçu pour les systèmes de point de vente, l’affichage numérique et les tablettes à usage partagé.
- Actions à distance: verrouillez, effacez ou redémarrez un appareil à distance, ce qui réduit les interventions sur site en cas de problème.
- Gestion des politiques: définissez et appliquez des règles de configuration sur tous les systèmes d’exploitation à partir d’un seul et même endroit, au lieu de gérer des ensembles de règles distincts pour chaque plateforme.
- Gestion des correctifs: déployez les mises à jour du système d’exploitation et des applications sur l’ensemble du parc sans avoir à compter sur les utilisateurs finaux pour les installer eux-mêmes.
- Inventaire des appareils: suivez les appareils déployés, leur état et leur emplacement, ce qui s’avère utile pour les audits d’actifs au sein d’un parc important ou dispersé.
5. NinjaOne
- Idéal pour : les équipes informatiques et les MSP qui accordent la priorité à la gestion à distance (RMM) et aux opérations sur les terminaux
- Note G2 : 4,7/5
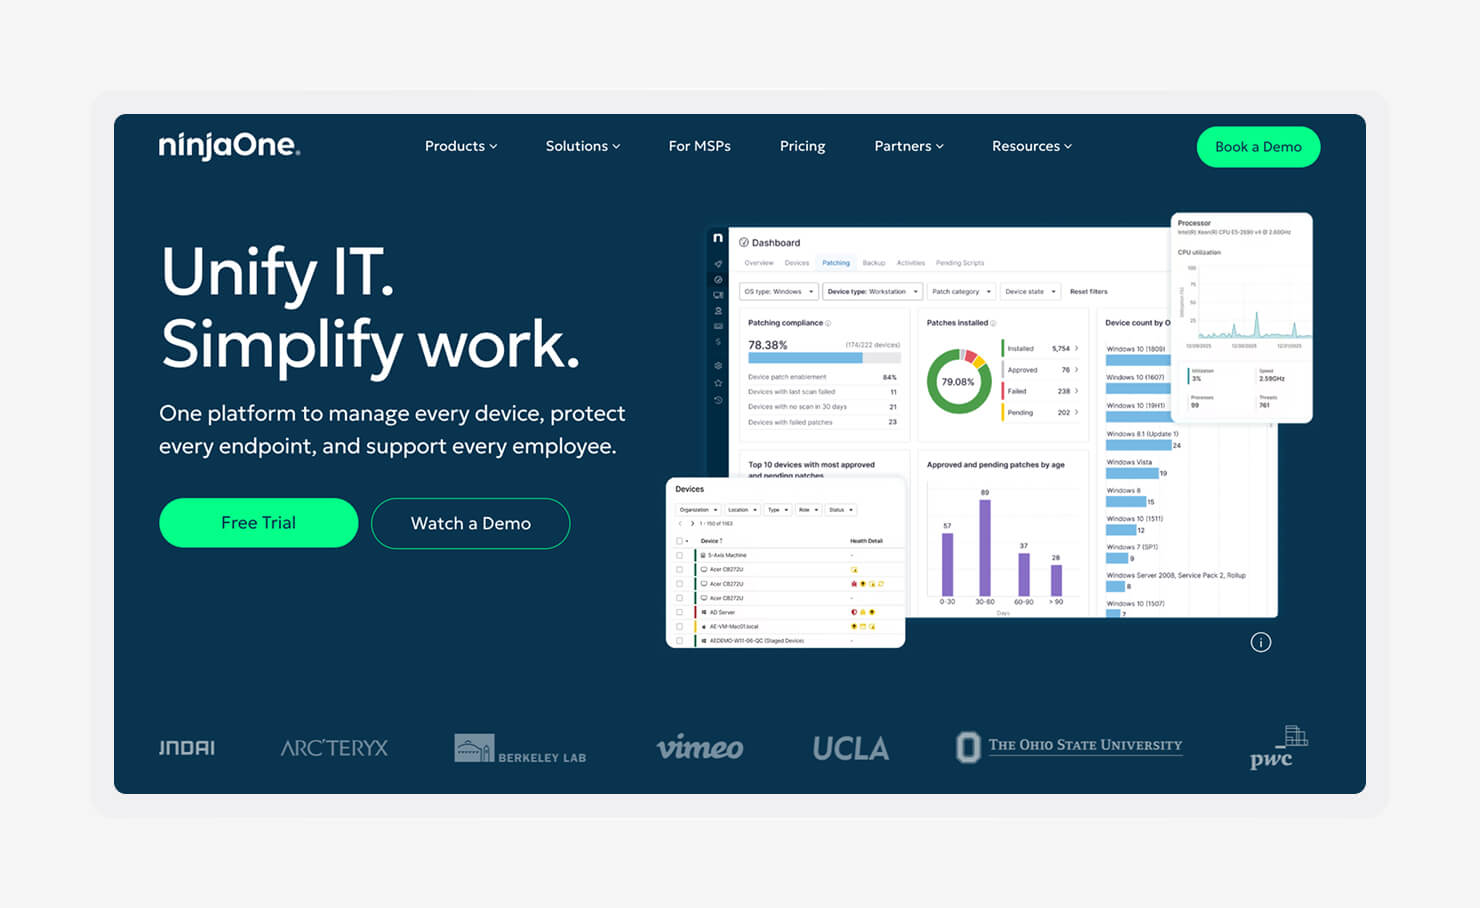
NinjaOne est une solution RMM intégrant la gestion des terminaux. Cela signifie que la surveillance et le dépannage à distance sont au cœur de la plateforme, mais que la gestion des appareils et l’automatisation sont également disponibles.
La plateforme permet aux équipes informatiques et aux MSP de surveiller l’état des appareils et de résoudre les problèmes à distance. C’est un bon choix si vous souhaitez vous assurer que vos équipes dispersées puissent bénéficier d’une assistance rapide plutôt que d’attendre la prochaine intervention sur site.
Fonctionnalités :
- Surveillance à distance: suivez l’état de santé et les performances des appareils en temps réel, afin de détecter les problèmes avant même qu’un utilisateur n’ait à ouvrir un ticket.
- Accès à distance: prenez le contrôle de l’écran d’un appareil pour un dépannage en direct, sans attendre que l’utilisateur soit à son poste ou que l’appareil se connecte.
- Gestion des correctifs: déployez les mises à jour du système d’exploitation et des applications sur l’ensemble du parc selon un calendrier défini, sans avoir à rechercher les machines qui en ont encore besoin.
- Automatisation: déclenchez automatiquement les corrections de routine et les tâches de maintenance, réduisant ainsi le travail manuel répétitif pour l’équipe informatique.
- Scripts: exécutez des scripts personnalisés sur un seul appareil ou sur l’ensemble du parc en une seule fois, pour traiter les corrections non prises en charge par une politique intégrée.
- Déploiement de logiciels: installez et mettez à jour des applications sur l’ensemble des appareils gérés sans avoir à intervenir individuellement sur chacun d’entre eux.
- Inventaire des terminaux: tenez à jour un registre en temps réel du matériel, des logiciels et de l’état des appareils de l’ensemble du parc, ce qui accélère à la fois les audits et le dépannage quotidien.
- Alertes: recevez une notification dès qu’un appareil ou un service dépasse un seuil, plutôt que de l’apprendre par une réclamation d’un utilisateur.
- Rapports: intégrez l’état de santé et l’activité des appareils dans des rapports que les MSP peuvent remettre à leurs clients ou que les équipes informatiques peuvent utiliser pour justifier leur budget.
6. JumpCloud
- Idéal pour : les organisations adoptant une stratégie informatique axée sur l’identité
- Note G2 : 4,5/5
Si votre équipe doit gérer les accès et les appareils, Cloud Director de JumpCloud vous permet de tout gérer depuis une seule et même plateforme. Les équipes qui souhaitent limiter leur dépendance vis-à-vis de répertoires distincts ou de fournisseurs d’authentification unique (SSO) apprécient cette approche simplifiée.
JumpCloud prend également en charge les stratégies « Zero Trust » en associant l’identité de l’utilisateur à l’état de l’appareil lors de la prise de décisions d’accès. Il fonctionne sous Windows, macOS et Linux, ce qui en fait un choix pratique pour les parcs d’appareils mixtes.
En contrepartie, la gestion des appareils n’est pas sa seule priorité ; les équipes à la recherche de contrôles approfondis spécifiques à Apple pourraient donc préférer une solution MDM dédiée à Apple.
Fonctionnalités :
- Annuaire cloud: gérez les utilisateurs et les groupes à partir d’un annuaire hébergé dans le cloud plutôt que d’exploiter un serveur sur site dédié uniquement à la gestion des identités.
- SSO: permettez aux utilisateurs de se connecter à toutes les applications connectées à l’aide d’un seul jeu d’identifiants, ce qui réduit le nombre de réinitialisations de mot de passe et de tickets d’assistance.
- Authentification multifactorielle (MFA): exigez une deuxième étape de vérification lors de la connexion, afin qu’un mot de passe volé ne suffise pas à lui seul pour accéder au système.
- Gestion des appareils: enregistrez et gérez les appareils Windows, macOS et Linux à partir du même système que celui utilisé pour la gestion des identités, plutôt que de passer à une solution MDM distincte.
- Prise en charge multiplateforme: appliquez les mêmes politiques d’accès et de gestion des appareils à tous les systèmes d’exploitation du parc, comblant ainsi le fossé entre la gestion de Windows, macOS et Linux créé par l’utilisation d’outils distincts.
- Gestion des politiques: définissez une seule fois les règles relatives aux appareils et aux accès, puis appliquez-les à tous les systèmes connectés, ce qui réduit la configuration manuelle par appareil.
- Automatisation du cycle de vie des utilisateurs: attribuez ou retirez automatiquement les droits d’accès lorsqu’un utilisateur rejoint ou quitte l’entreprise, afin que la désinscription ne dépende pas de la capacité du service informatique à se souvenir de toutes les applications auxquelles un employé sortant avait accès.
- Contrôle d’accès: limitez ce à quoi un utilisateur ou un appareil peut accéder en fonction de son identité, de son groupe et de son statut de conformité, renforçant ainsi la sécurité sans nécessiter de vérification manuelle supplémentaire.
7. Jamf
- Idéal pour : les environnements Apple d’entreprise
- Note G2 : 4,7/5
Lorsque les appareils Mac, iPhone, iPad et Apple TV représentent une part importante de votre environnement informatique, Jamf offre aux administrateurs un contrôle accru sur la configuration et la gestion des appareils, ainsi que sur l’application des politiques.
Les inconvénients sont que ce niveau de contrôle s'accompagne d'une courbe d'apprentissage plus raide et qu'il s'agit d'un investissement plus important qu'une simple solution MDM. Mais pour les organisations disposant d'un parc Apple important et de ressources suffisantes, le jeu en vaut parfois la chandelle.
Fonctionnalités :
- Gestion des appareils axée sur Apple: configurez et appliquez des politiques sur les Mac, iPhone, iPad et Apple TV grâce à des paramètres spécialement conçus autour du cadre de gestion propre à Apple.
- Déploiement « zéro intervention »: livrez des appareils préconfigurés directement aux employés, de sorte que la configuration soit terminée avant même que l’appareil n’atteigne son utilisateur.
- Profils de configuration avancés: appliquez des paramètres détaillés, jusqu’aux fonctionnalités Apple individuelles, en allant au-delà des simples options de politique pour les équipes de sécurité qui ont besoin d’un contrôle accru.
- Groupes intelligents: classez automatiquement les appareils et les utilisateurs en groupes en fonction d’attributs tels que la version du système d’exploitation ou le service, au lieu de les attribuer manuellement un par un.
- Gestion des correctifs: déployez les mises à jour de macOS et des applications sur l’ensemble du parc selon un calendrier défini, au lieu de compter sur les utilisateurs individuels pour les installer.
- Catalogue d’applications en libre-service: permettez aux employés d’installer eux-mêmes les applications approuvées, ce qui réduit le nombre de demandes d’installation courantes adressées au service informatique.
- Prise en charge étendue des scripts: exécutez des scripts personnalisés pour les situations non couvertes par les politiques standard, offrant ainsi aux administrateurs un moyen de gérer les cas particuliers sans avoir recours à des solutions de contournement.
- Rapports de conformité: générez des rapports sur la conformité des appareils et des politiques, sans avoir à extraire manuellement les données avant un audit ou un contrôle de sécurité.
Comment choisir la bonne alternative à Addigy
Faites le point sur vos systèmes d’exploitation actuels, les besoins non satisfaits par ceux-ci, l’automatisation des plateformes, les fonctionnalités, les intégrations et la facilité d’utilisation afin de choisir la meilleure alternative à Addigy pour votre entreprise.
Voici quelques-uns des facteurs importants à prendre en compte avant de prendre votre décision :
- Tenez compte de vos systèmes d’exploitation: dressez la liste de tous les types d’appareils actuellement présents dans votre parc et demandez-vous si vous êtes susceptible d’ajouter des machines Windows, Android ou Linux au cours des deux prochaines années. Une plateforme qui ne couvre que ce dont vous disposez aujourd’hui pourrait vous obliger à changer à nouveau de solution plus tard.
- Déterminez si vous avez besoin d’une solution MDM ou UEM : une solution MDM traditionnelle couvre la configuration des appareils et le déploiement d’applications, ce qui suffit aux équipes utilisant un seul système d’exploitation avec des politiques simples. Dès que l’identité, la sécurité, la conformité et plusieurs systèmes d’exploitation entrent en jeu, une solution UEM s’avère utile pour la consolidation.
- Évaluez les fonctionnalités de sécurité intégrées: certains outils axés en priorité sur la gestion des appareils (MDM) peuvent traiter d’autres fonctionnalités, telles que la gestion des identités et la conformité, comme des modules complémentaires, voire ne pas les proposer du tout. Pour vous, cela peut se traduire par des coûts plus élevés, que vous cumuliez les outils ou non.
- Privilégiez l’automatisation: l’inscription automatisée, le déploiement des politiques, l’application des correctifs et la correction des incidents réduisent le nombre de tickets manuels qui accaparent le temps de l’équipe informatique. Moins une plateforme nécessite d’intervention manuelle pour les tâches de routine, plus votre équipe dispose de temps à consacrer à ses projets.
- Évaluez les capacités de gestion à distance: les équipes dispersées ont besoin d’outils permettant de dépanner un appareil sans attendre qu’il se connecte ou qu’il soit présent au bureau. Une surveillance à distance performante réduit le délai entre le signalement d’un problème et sa résolution.
- Passez en revue les intégrations disponibles: une plateforme qui se connecte à votre fournisseur d’identité, à votre suite bureautique, à votre système de tickets et à vos outils de sécurité s’intègre à votre flux de travail existant au lieu d’en créer un nouveau. Vérifiez les listes d’intégrations par rapport à ce que vous utilisez réellement, et pas seulement à ce qui est pris en charge de manière générale.
- Comparez le déploiement et la facilité d’utilisation: le temps de mise en œuvre, la courbe d’apprentissage et l’administration quotidienne influent sur la rapidité avec laquelle une plateforme est réellement rentable. Une plateforme performante qui prend des mois à déployer et nécessite une formation spécialisée peut, dans la pratique, coûter plus cher qu’une plateforme plus simple.
- Anticipez la croissance future: assurez-vous qu’une plateforme peut prendre en charge davantage d’appareils, d’utilisateurs et de sites sans nécessiter une migration coûteuse vers une autre plateforme par la suite. Il est moins coûteux de s’adapter à un outil au fur et à mesure de sa croissance que de migrer vers une autre solution.
- Comparez les tarifs et la valeur globale: comparez les modèles de licence, les fonctionnalités incluses et le coût total de possession plutôt que le prix affiché seul. Un prix de départ plus bas cache souvent des coûts supplémentaires pour des fonctionnalités que d’autres plateformes incluent par défaut.
- Renseignez-vous sur l’assistance client et la documentation: une assistance réactive, des ressources de formation et une base de connaissances active sont essentielles en cas de panne, lorsque votre équipe a besoin d’une réponse rapide. Consultez les sites d’avis pour évaluer les performances réelles de l’assistance, et ne vous fiez pas uniquement aux promesses des supports commerciaux.
Bénéficiez de tout ce dont vous avez besoin pour la gestion des terminaux sur une seule et même plateforme avec Iru
Pour trouver la bonne alternative à Addigy, il faut avant tout identifier les lacunes. Si vous vous sentez limité par une gestion des appareils exclusivement réservée à Apple ou par un trop grand nombre d’outils distincts, une solution UEM comme Iru est la meilleure option.
Réservez une démonstration pour découvrir comment Iru peut regrouper la gestion des terminaux, l’identité, la sécurité et la conformité au sein d’une seule et même plateforme.