

Votre console Intune peut indiquer que tous les appareils sont conformes, mais c’est le chemin pour y parvenir qui est difficile. Sans le module complémentaire premium « Enterprise App Management », pour appliquer un correctif à une application tierce, vous devez la packager vous-même sous forme de programme d’installation Win32 et attendre la fin d’un cycle de vérification pour confirmer qu’elle a bien été déployée. Ce sont des obstacles comme celui-ci qui poussent les équipes à rechercher des alternatives à Microsoft Intune avant même qu’un seul Mac ne rejoigne le parc.
Les rapports de conformité peuvent prendre du retard par rapport à ce qui se passe sur l’appareil, et des fonctionnalités que l’on s’attendrait à trouver en standard, telles que l’accès conditionnel et la gestion avancée des terminaux, nécessitent des licences supplémentaires pour Entra ID et Intune Suite. Ajoutez à cela un parc hétérogène et les lacunes s’aggravent, car la gestion des terminaux doit couvrir tous les appareils que vous utilisez, et pas seulement ceux pour lesquels l’outil a été conçu.
Les plateformes qui méritent d’être évaluées réduisent ces surcoûts : application automatisée des correctifs sur des centaines d’applications, visibilité plus claire sur la conformité, et gestion des identités et des accès intégrée au même agent au lieu de faire l’objet d’une licence distincte. Voici un comparatif de huit des principales solutions.
Qu’est-ce que Microsoft Intune ?
Microsoft Intune est un service de gestion des terminaux basé sur le cloud qui sécurise et gère les appareils et les applications d’une organisation. Les équipes l’utilisent pour enregistrer, configurer et mettre à jour les terminaux, déployer et protéger les applications, ainsi que pour contrôler l’accès aux ressources de l’entreprise. Il fonctionne entièrement dans le cloud et prend en charge Android, iOS/iPadOS, Linux, macOS, tvOS, visionOS et Windows, le tout géré depuis le centre d’administration Intune accessible via le Web.
Intune repose sur trois piliers : les identités qui se connectent, les appareils à partir desquels elles se connectent et les applications utilisées pour travailler. La gestion des identités s’appuie sur Microsoft Entra ID, tandis que les signaux de conformité des appareils et des applications alimentent Entra Conditional Access, qui contrôle qui peut accéder à quoi. Les équipes peuvent gérer les terminaux à l’aide de la gestion des appareils mobiles ( MDM ) pour un contrôle total des appareils, ou de la gestion des applications mobiles (MAM) pour protéger uniquement les applications professionnelles.
Des fonctionnalités avancées telles que la gestion des privilèges des terminaux, la gestion des applications d’entreprise, l’analyse des données et l’assistance à distance sont disponibles via les abonnements Microsoft 365, la suite Intune ou des abonnements autonomes. De plus, Copilot dans Intune ajoute un assistant IA permettant de résumer les politiques et de trier les problèmes. Et si vous avez déjà investi dans Microsoft 365, Intune offre une solution étroitement intégrée pour gérer les identités, les appareils et les applications à partir d’une console unique.
Les 8 meilleures alternatives à Microsoft Intune
Voici un bref aperçu de certains des principaux concurrents de Microsoft Intune :
| Outil | Idéal pour | Fonctionnalité clé | Note G2 |
|---|---|---|---|
| Iru | Équipes informatiques privilégiant la sécurité | Gestion et sécurité dans un seul agent | 4,7/5 |
| Workspace ONE par Omnissa | Gestion des appareils multi-systèmes d'exploitation | Détection avancée des vulnérabilités et réponse | 4,0/5 |
| JumpCloud | Gestion approfondie des identités et des accès | Déploiement et gestion de logiciels multi-systèmes d'exploitation | 4,5/5 |
| Hexnode | Petites et moyennes entreprises | Générateur de flux de travail sans code pour l'automatisation des tâches | 4,5/5 |
| ManageEngine | Opérations informatiques d'entreprise | Détection et correction des menaces sur les terminaux grâce à l'IA | 4,5/5 |
| Citrix Endpoint Management | Équipes chargées de la gestion de l’infrastructure sur site | Plus de 300 politiques de sécurité configurables | 4,0/5 |
| NinjaOne | Équipes gérant des terminaux Windows | RMM avec surveillance des appareils en temps réel | 4,7/5 |
| Jamf Pro | Entreprises privilégiant Apple | Prise en charge des failles « zero-day » des systèmes d'exploitation Apple (macOS, iOS, iPadOS, tvOS) | 4,7/5 |
1. Iru
Idéal pour : les équipes informatiques qui accordent la priorité à la sécurité
Note G2 : 4,7/5
Iru est une plateforme informatique et de sécurité basée sur l’IA qui unifie la gestion des terminaux multi-systèmes d’exploitation, l’EDR, la gestion des identités des collaborateurs et l’automatisation adaptative de la conformité au sein d’une seule et même plateforme, grâce à un agent léger unique chargé de la gestion et de la sécurité des appareils. Alors qu’Intune s’appuie sur l’écosystème Microsoft et privilégie Windows, Iru est conçu pour gérer et sécuriser tous les appareils de votre parc, ce qui en fait un excellent choix de départ pour les équipes qui recherchent une large couverture sans avoir à agglomérer plusieurs outils.
La différence la plus marquée réside dans la couverture. Iru utilise un agent unique sur Mac et Windows, de sorte que les mêmes contrôles d’inscription, de configuration et de sécurité s’appliquent quel que soit le terminal. Sa prise en charge des appareils Apple est particulièrement poussée, avec une livraison immédiate des charges utiles et un déploiement sans intervention grâce à l’inscription automatisée des terminaux : les modifications sont ainsi effectives en quelques minutes plutôt qu’en plusieurs jours, et les nouvelles recrues sont productives dès qu’elles allument leur ordinateur portable.
Iru est également conçu pour être accessible. La configuration et la gestion des appareils ne nécessitent pas de connaissances spécialisées en script, et les automatisations et workflows prédéfinis prennent en charge les tâches routinières telles que l’application de correctifs et l’intégration sans intervention technique spécifique. Comme les terminaux, les identités et la conformité partagent un modèle de données commun, le « Iru Context Model », la plateforme d’IA d’Iru peut fournir des informations plus pertinentes que les outils qui s’appuient sur des systèmes déconnectés.
Pour les équipes soucieuses de la sécurité, l’avantage réside dans une pile consolidée : gestion des terminaux, EDR, identité sans mot de passe et preuve de conformité continue dans une seule console, plutôt qu’un ensemble d’intégrations à maintenir. Les équipes qui évaluent la gestion des terminaux sur l’ensemble de leur parc peuvent réserver une démonstration pour voir comment Iru s’y prend dans la pratique.
Fonctionnalités
- Gestion et sécurité dans un seul agent : la gestion et la sécurité des terminaux s’effectuent via un agent léger unique, ce qui évite d’avoir à déployer ou à synchroniser des outils distincts sur les différents appareils.
- Identité des collaborateurs avec authentification native sans mot de passe : les clés d’accès liées à l’appareil et l’accès conditionnel suppriment totalement les mots de passe, rendant la connexion intrinsèquement résistante au phishing.
- Une infrastructure de données partagée conçue pour l’ère de l’IA : les données relatives aux terminaux, aux identités et à la conformité sont regroupées dans un modèle unique, offrant ainsi à l’IA d’Iru un contexte plus riche pour générer des informations et automatiser des actions.
- Application automatisée des correctifs sur des centaines d’applications courantes : la bibliothèque Auto Apps d’Iru maintient automatiquement à jour les applications 550+ , Mac et Windows, comblant ainsi les lacunes en matière de correctifs sans recourir à un packaging manuel.
- Gestion rapide des connexions et des contrôles de sécurité pour les appareils Apple : grâce à des données actualisées et à une diffusion immédiate des charges utiles, les équipes informatiques peuvent appliquer des contrôles et installer des applications, les appareils réagissant en quelques minutes, et non en plusieurs jours.
- Assistance 24 h/24, 5 jours sur 7 : les ingénieurs d’assistance d’Iru, qui possèdent tous une expérience pratique de l’administration, sont disponibles par chat cinq jours par semaine et répondent généralement en moins de deux minutes.
2. Workspace ONE par Omnissa
Idéal pour : la gestion des appareils multi-systèmes d’exploitation
Note G2 : 4,0/5
Workspace ONE est une plateformeunifiée de gestion des terminaux, qui faisait initialement partie de VMware et appartient désormais à Omnissa, offrant l’une des couvertures de plateformes les plus étendues de sa catégorie. Elle prend en charge Windows, macOS, iOS, Android, Linux et les appareils renforcés. Cette étendue en fait un choix naturel pour les organisations qui ont besoin de gérer plusieurs types d’appareils à partir d’une seule console, en particulier les équipes ayant déjà investi dans une infrastructure VMware ou Omnissa.
Pour ces organisations, l’attrait réside dans la consolidation : une plateforme unique couvrant la gestion des terminaux, la mise à disposition des applications et le contrôle d’accès sur un parc hétérogène, soutenue par des analyses et l’automatisation pour les environnements vastes et complexes. Les équipes apprécient généralement la gamme d’options de configuration et la possibilité de standardiser les politiques sur des terminaux très différents.
Il convient toutefois de peser le pour et le contre. Certaines équipes ont réévalué Workspace ONE sous l’angle des coûts, tandis que d’autres soulignent la courbe d’apprentissage liée à l’étendue des fonctionnalités de la plateforme. Pour les équipes plus petites ou en pleine évolution, cette richesse de fonctionnalités peut s’avérer excessive par rapport à leurs besoins. Pour les entreprises qui standardisent leurs systèmes sur de nombreux systèmes d’exploitation, cela reste une option viable.
Fonctionnalités
- Gestion et automatisation assistées par l’IA : les outils d’IA et d’automatisation intégrés fournissent des informations pertinentes et améliorent les tâches courantes de gestion du parc.
- Configuration des politiques de sécurité et surveillance de la conformité : les administrateurs peuvent définir des politiques de sécurité et surveiller en permanence la conformité des appareils.
- Vulnerability Defense pour la détection et la correction : cette fonctionnalité, optimisée par l’intégration de CrowdStrike Falcon Exposure Management, identifie les vulnérabilités sur les terminaux concernés et hiérarchise les corrections.
- Déploiement et gestion automatisés des correctifs : les correctifs peuvent être planifiés et déployés sur tous les systèmes d’exploitation pris en charge avec un minimum d’intervention manuelle.
- Tableaux de bord analytiques sur l’expérience des collaborateurs et les risques : les tableaux de bord fournissent des informations sur l’état des appareils, l’expérience numérique des collaborateurs et les signaux de risque à l’intention des équipes informatiques et de sécurité.
3. JumpCloud
Idéal pour : une gestion approfondie des identités et des accès
Note G2 : 4,5/5
JumpCloud associe un service d'annuaire basé sur le cloud à une gestion multiplateforme des appareils sur Mac, Windows, Linux, iOS et Android. Cette combinaison en fait la solution idéale pour les entreprises qui souhaitent remplacer ou compléter Active Directory sans adopter l’ensemble de la pile d’identités de Microsoft, et c’est là que JumpCloud excelle : l’identité et l’accès sont au cœur de la plateforme plutôt que d’y être simplement ajoutés.
Une grande partie de cette valeur réside dans une console d’administration unique : authentification unique (SSO) avec SAML 2.0 et OIDC, intégration LDAP et RADIUS, ainsi que des capacités d’accès réseau « zero-trust » en plus des fonctionnalités MDM de base. Pour les parcs informatiques mixtes ou à forte prédominance Windows au sein des PME et des entreprises de taille intermédiaire, cette étendue des fonctionnalités d’identité regroupées en un seul endroit constitue un atout significatif, et les équipes soulignent souvent la facilité d’utilisation de la plateforme une fois celle-ci configurée.
C’est en matière de sécurité que JumpCloud est relativement moins performant. Ses capacités en matière d’application des politiques de sécurité, de gestion du cycle de vie des applications et d’outils de gestion des vulnérabilités sont plus limitées que celles des plateformes conçues dans une optique de sécurité prioritaire ; les organisations soumises à des exigences plus strictes en matière de sécurité des terminaux ou de conformité pourraient donc être amenées à la compléter avec des outils supplémentaires.
Fonctionnalités
- Enregistrement « zéro intervention » pour les appareils mobiles : lesnouveaux appareils peuvent être automatiquement provisionnés sans intervention manuelle du service informatique.
- Accès à distance aux appareils pour le dépannage : les administrateurs peuvent se connecter à distance aux appareils gérés pour diagnostiquer et résoudre les problèmes.
- Déploiement automatisé des correctifs : les correctifsdu système d’exploitation et des applications peuvent être planifiés et déployés sur toutes les plateformes prises en charge.
- Déploiement et gestion des logiciels multi-systèmes d’exploitation : les logiciels peuvent être déployés et gérés de manière cohérente sur Mac, Windows et Linux.
- Rapports simplifiés et conformes : les rapportsintégrés aident les équipes à documenter les accès et l’état des appareils pour répondre aux exigences de conformité.
4. Hexnode
Idéal pour : les petites et moyennes entreprises
Note G2 : 4,5/5
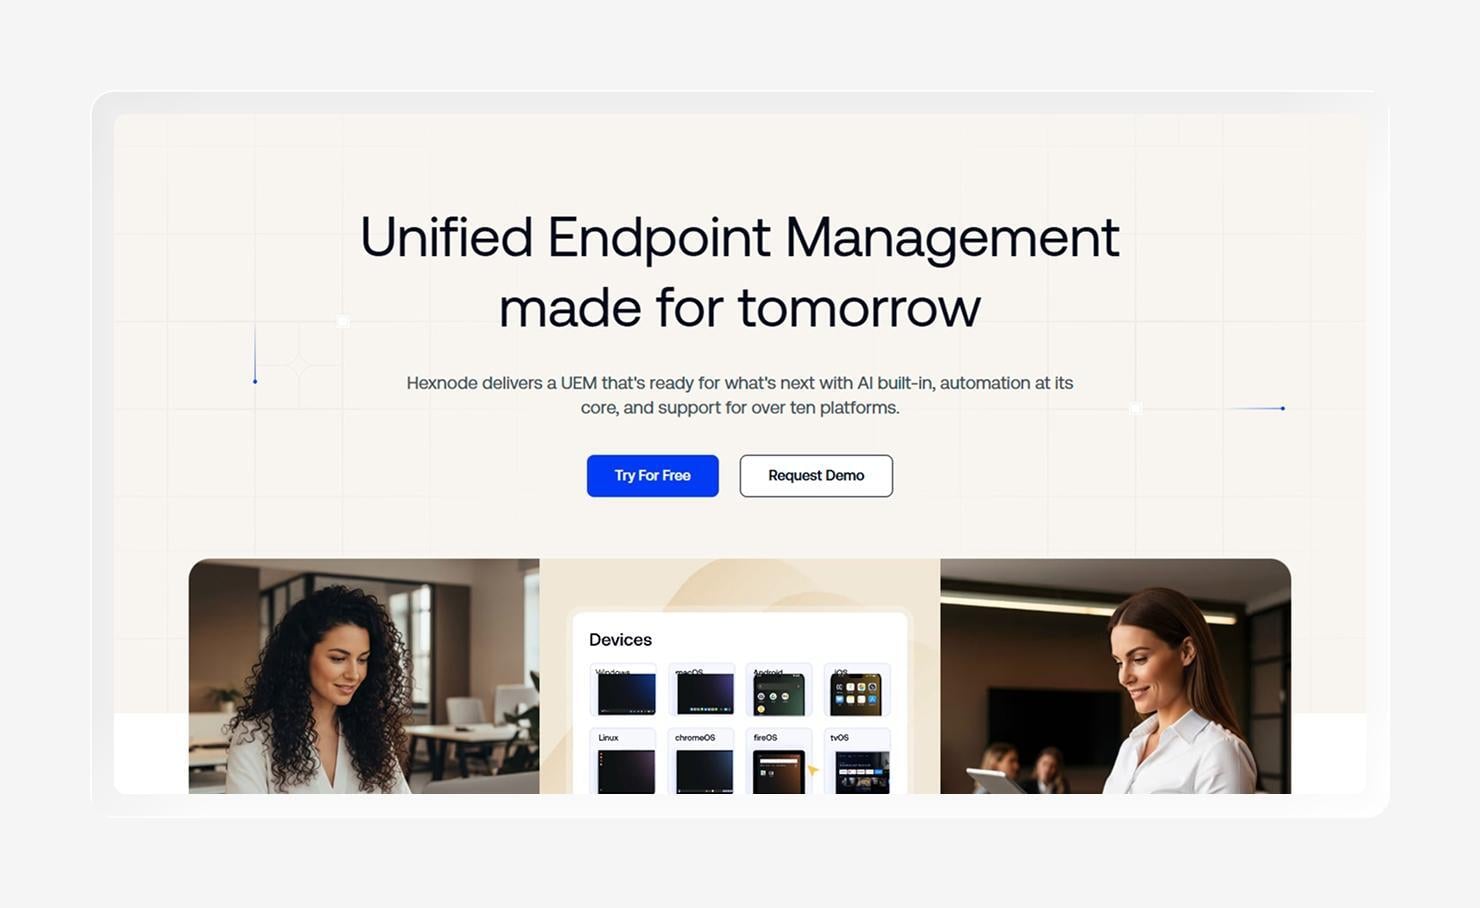
Hexnode est une plateforme cloud de gestion unifiée des terminaux, articulée autour de la gestion des appareils mobiles (MDM), du mode kiosque et de l’application des politiques, offrant une large couverture multiplateforme couvrant iOS, Android, macOS, Windows, ChromeOS, tvOS, FireOS, Linux et VisionOS. Grâce à sa configuration simple, à la richesse de ses fonctionnalités et à sa large prise en charge des systèmes d’exploitation, cette solution est accessible aux équipes qui cherchent à gérer des appareils variés sans courbe d’apprentissage trop raide.
C’est précisément dans cette accessibilité qu’Hexnode se distingue. Les utilisateurs soulignent souvent la simplicité avec laquelle il est possible de déployer des applications et de configurer des appareils, et le mode kiosque constitue un atout majeur pour les équipes gérant du matériel partagé ou dédié à une usage spécifique dans les points de vente. Pour les petites et moyennes entreprises qui mettent en place une gestion des appareils, elle offre de nombreuses fonctionnalités par rapport à l’effort requis pour se lancer.
Le critère déterminant est la richesse des fonctionnalités plutôt que la taille. Hexnode s’adapte aussi bien aux petites équipes qu’aux grands parcs d’appareils dispersés, mais les organisations soumises à des exigences plus strictes en matière de sécurité, d’identité ou de conformité le complètent souvent par une plateforme davantage axée sur la sécurité ou centrée sur l’identité. Certains utilisateurs soulignent également que le prix augmente à mesure que l’on ajoute des techniciens.
Fonctionnalités
- Migration simplifiée : des outils et des conseils aident les équipes à migrer les appareils existants vers la plateforme avec un minimum de perturbations.
- Application automatisée des correctifs et surveillance de la conformité : les mises à jourdes applications et du système d’exploitation s’exécutent automatiquement, tandis que les appareils sont continuellement vérifiés par rapport aux règles de conformité.
- Générateur de workflows sans code pour l’automatisation des tâches : les administrateurs peuvent automatiser visuellement les tâches routinières sans avoir à écrire de scripts.
- Dépannage à distance : le service informatique peut se connecter aux appareils gérés et les diagnostiquer à distance.
- Application des politiques de sécurité : des politiquesconfigurables garantissent le respect des paramètres de sécurité de base sur tous les appareils enregistrés.
5. ManageEngine Endpoint Central
Idéal pour : les opérations informatiques en entreprise
Note G2 : 4,5/5
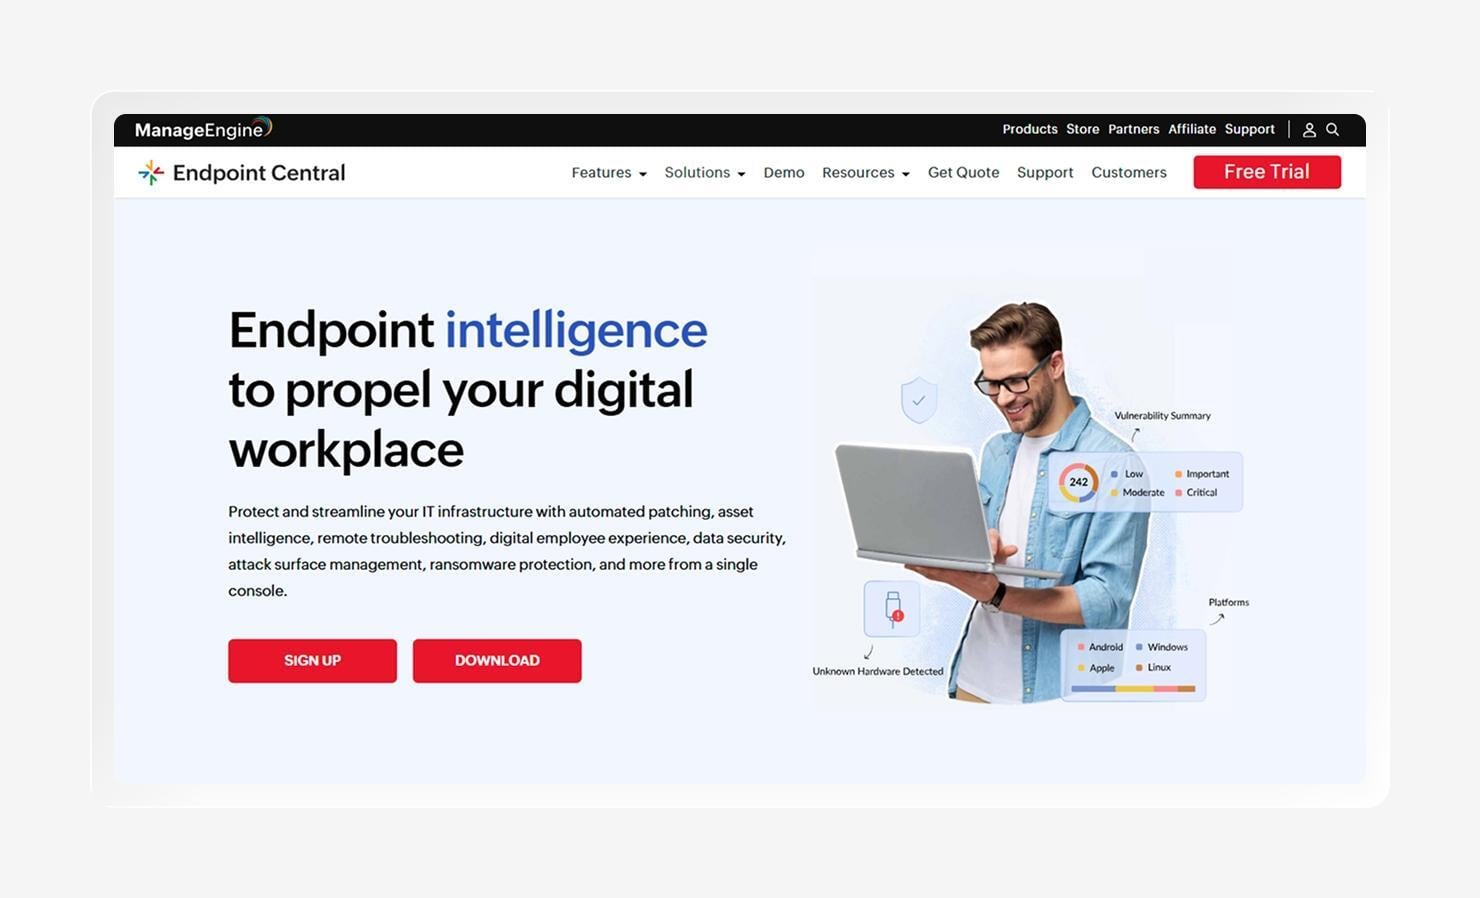
ManageEngine Endpoint Central est une plateforme unifiée de gestion et de sécurité des terminaux qui couvre l'intégralité du cycle de vie des terminaux, du déploiement de logiciels à la gestion des correctifs, en passant par la création d'images du système d'exploitation, le dépannage à distance et la gestion des appareils mobiles (MDM), le tout à partir d'une seule console. Elle fait partie du portefeuille plus large de solutions de gestion informatique de ManageEngine et s’intègre donc naturellement dans les environnements utilisant déjà ses outils ITSM et de surveillance.
Ses atouts résident dans son étendue et son niveau de contrôle. Endpoint Central automatise l’application des correctifs sur plus de 1 000 applications Windows, Mac, Linux et tierces, et intègre des fonctionnalités de sécurité telles que la protection contre les ransomwares, la gestion des vulnérabilités et la prévention des pertes de données. Pour les équipes informatiques d’entreprise qui souhaitent disposer d’une couverture étendue combinant ITSM et UEM auprès d’un seul fournisseur, cette richesse de fonctionnalités constitue un atout majeur.
Le revers de la médaille, c’est la complexité. La même densité de fonctionnalités qui le rend puissant entraîne une courbe d’apprentissage plus raide que celle des plateformes MDM natives du cloud, et sa gestion des appareils Apple est moins spécialisée que celle des outils dédiés à Apple. Pour les parcs d’entreprise étendus et centrés sur Windows, c’est une solution polyvalente et performante, mais les équipes utilisant principalement des appareils Apple pourraient tout de même avoir besoin de recourir à des outils complémentaires.
Fonctionnalités
- Déploiement automatisé des correctifs : détecte et déploie les correctifs manquants sur plus de 1 000 applications Windows, Mac, Linux et tierces, avec des contrôles de test et de validation.
- Réponse aux incidents et analyse des causes profondes des attaques par ransomware : la détection basée sur le comportement signale l’activité des ransomwares et en retrace l’origine pour accélérer le confinement.
- Récupération des données et prévention des pertes : la récupération de fichiers en un clic restaure les fichiers affectés, tandis que les politiques DLP protègent les données sensibles sur les terminaux.
- Détection et correction des menaces sur les terminaux grâce à l’IA : l’analysepar apprentissage automatique met en évidence les menaces et prend en charge les workflows de correction automatisés.
- Dépannage à distance : le contrôle à distanceintégré permet aux techniciens de diagnostiquer et de réparer les appareils sans se rendre sur place.
6. Citrix Endpoint Management
Idéal pour : les équipes gérant une infrastructure sur site
Note G2 : 4,0/5
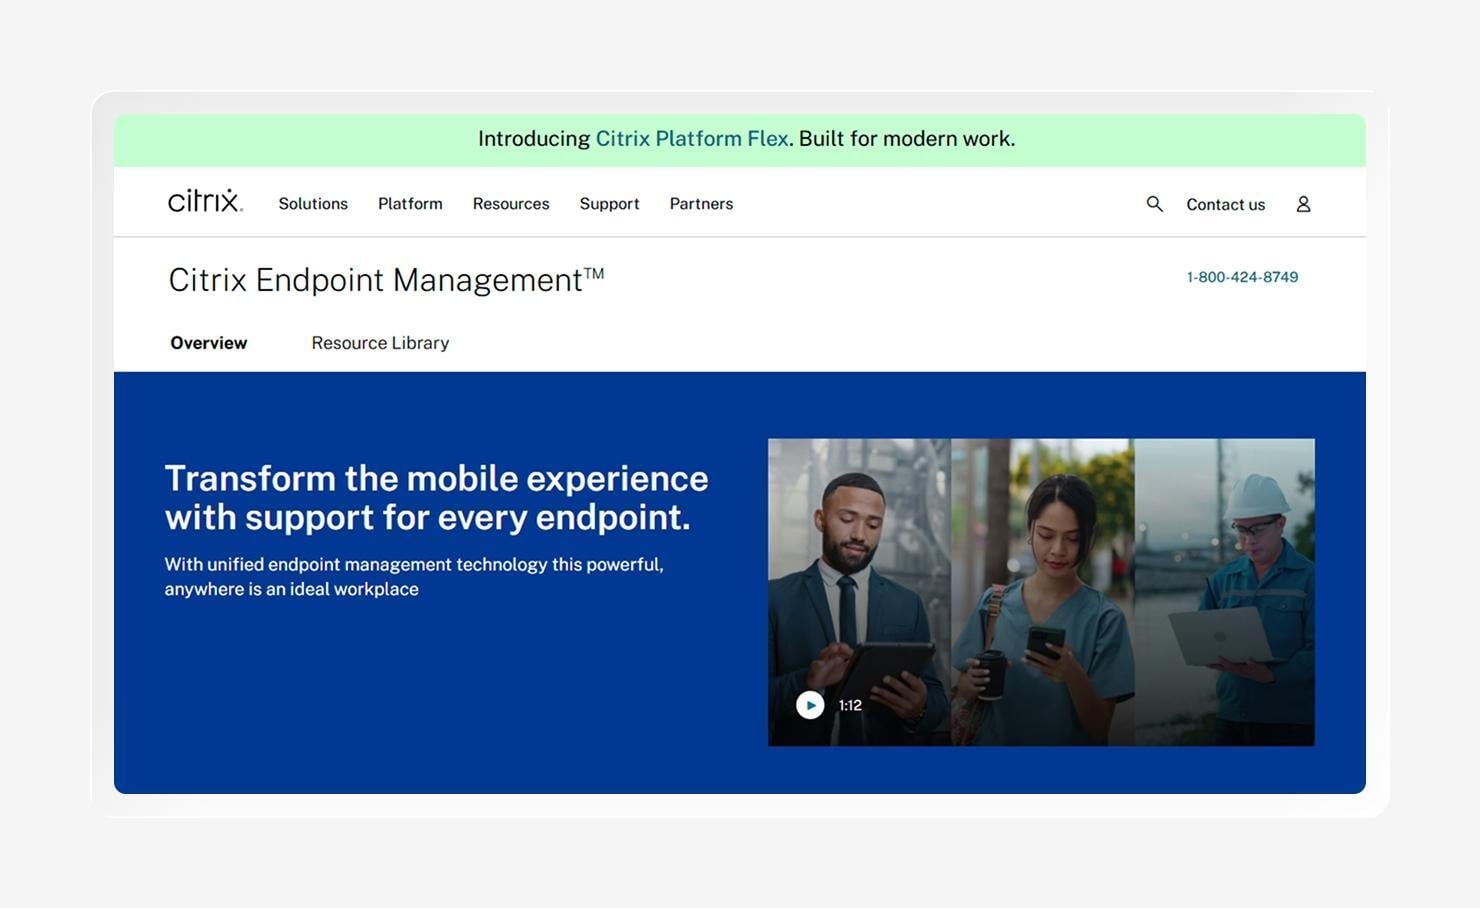
Citrix Endpoint Management est une solution UEM intégrée à la plateforme Citrix au sens large, offrant des fonctionnalités de gestion des appareils mobiles (MDM) et des applications mobiles sur Windows, macOS, iOS, iPadOS, Android et ChromeOS. Elle regroupe les applications et les terminaux dans une vue unique, en mettant fortement l’accent sur l’accès sécurisé aux ressources de l’entreprise.
Ce qui la distingue, c’est sa flexibilité de déploiement. Citrix Endpoint Management fonctionne aussi bien dans le cloud qu’en local avec le même ensemble de fonctionnalités, et se connecte à l’infrastructure sur site d’une manière que la plupart des plateformes exclusivement cloud ne permettent pas. Pour les entreprises ayant déjà investi dans Citrix ou soumises à des exigences en matière de résidence des données et d’infrastructure sur site, c’est une solution particulièrement adaptée.
Elle offre un contrôle approfondi des politiques, avec plus de 300 politiques de sécurité configurables, la conteneurisation des applications et un accès « zero-trust » contextuel. Il faut toutefois noter que cette complexité convient davantage aux environnements d’entreprise complexes qu’aux équipes réduites, et que les organisations qui ne font pas encore partie de l’écosystème Citrix pourraient trouver plus rapide de mettre en place des plateformes MDM plus légères.
Fonctionnalités
- Plus de 300 politiques de sécurité configurables : une vaste bibliothèque de politiques garantit une sécurité granulaire et contextuelle sur l’ensemble des appareils et applications gérés.
- Expérience cohérente sur tous les appareils mobiles : fournit des applications et des politiques gérées tout en garantissant une expérience de haute qualité sur les principales plateformes mobiles.
- Analyses et informations de sécurité : Citrix Analytics utilise l’apprentissage automatique pour mettre en évidence les signaux relatifs aux utilisateurs, aux applications et à la sécurité, permettant ainsi une gestion proactive.
- Gestion de la conformité des appareils : des contrôles de conformitécontinus signalent les appareils qui s’écartent des politiques et peuvent déclencher des restrictions d’accès.
- Intégration à l’infrastructure sur site : la connectiviténative aux systèmes sur site prend en charge les exigences en matière d’environnement hybride et de résidence des données.
7. NinjaOne
Idéal pour : les équipes gérant des terminaux Windows
Note G2 : 4,7/5
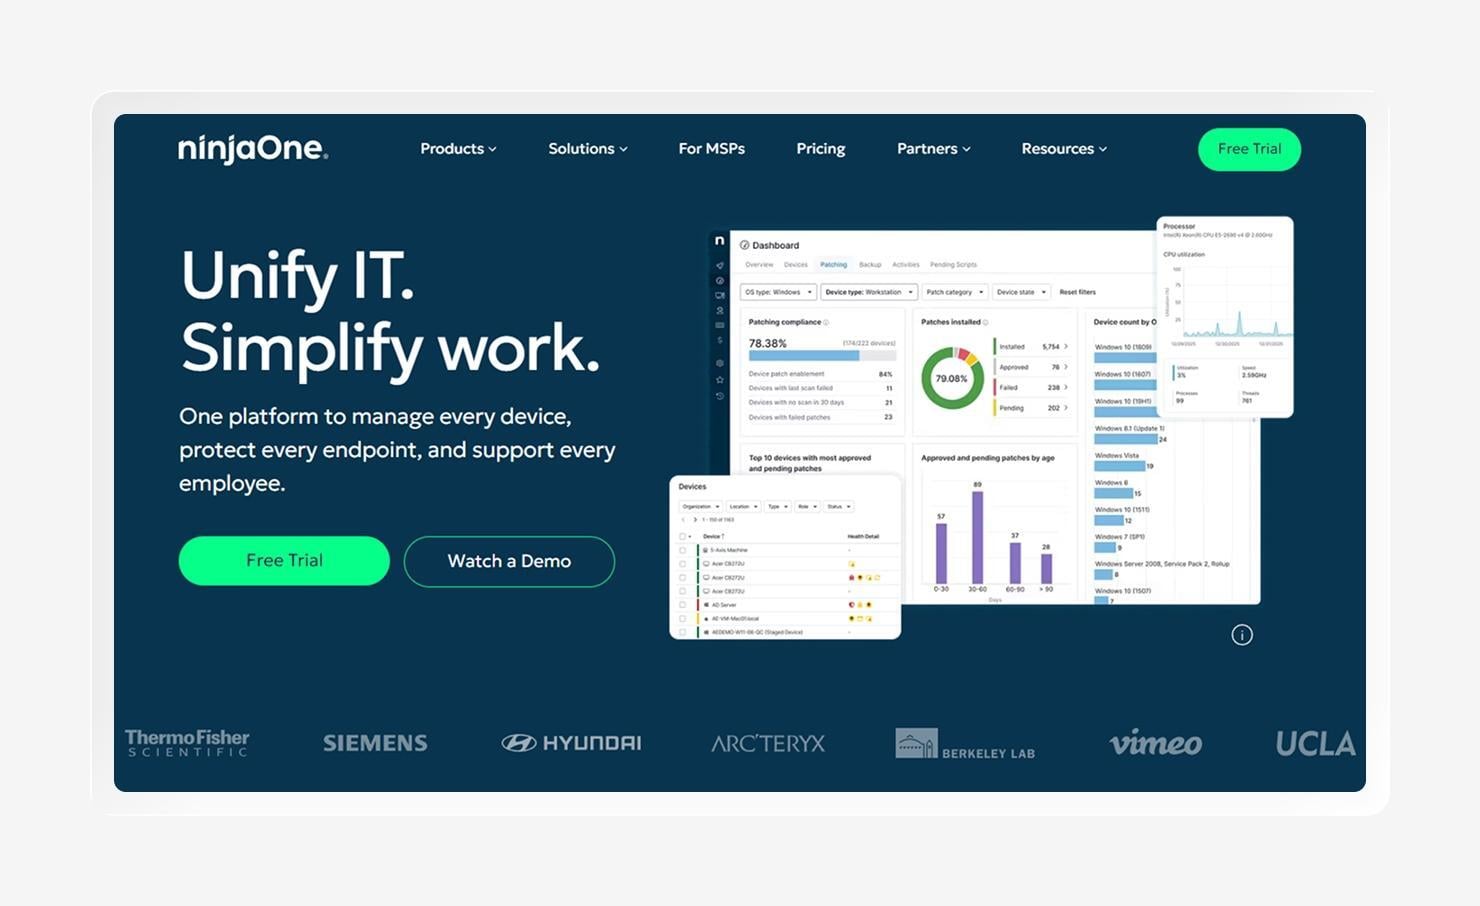
NinjaOne est une plateforme d’opérations informatiques basée sur le cloud, axée sur la surveillance et la gestion à distance (RMM), la gestion des correctifs et l’accès à distance. D’abord destinée aux MSP et aux équipes informatiques internes, elle s’est forgé une réputation grâce à son interface épurée et à son retour sur investissement rapide.
Au fil du temps, elle s’est étendue à la gestion plus large des terminaux, en intégrant la gestion des appareils mobiles (MDM) et l’application automatisée des correctifs pour plus de 200 applications tierces sur Windows, macOS et Linux. Sa gestion de Windows est la plus complète, avec l’application de correctifs, la création de scripts, le déploiement de logiciels et l’accès à distance depuis une console unique, ce qui convient parfaitement aux environnements centrés sur Windows.
Le principal élément à prendre en compte pour votre équipe est le périmètre de la solution. NinjaOne est davantage orienté vers les opérations informatiques et la surveillance que vers la sécurité approfondie ou la conformité, et sa gestion des appareils Apple est moins spécialisée que celle des plateformes exclusivement dédiées à Apple. Les équipes ayant des besoins plus importants en matière de sécurité, de conformité ou utilisant principalement des Mac pourraient finir par utiliser des outils supplémentaires en complément.
Fonctionnalités
- RMM avec surveillance des appareils en temps réel : surveille en permanence l’état des terminaux et alerte le service informatique en temps réel en cas de problèmes sur l’ensemble du parc.
- Gestion autonome des correctifs pour le système d’exploitation et les applications tierces : appliqueautomatiquement les correctifs sous Windows, macOS et Linux, ainsi que pour plus de 200 applications tierces, selon des plannings définis.
- Accès et contrôle à distance intégrés : des outils à distancenatifs permettent aux techniciens de se connecter aux appareils et de les contrôler pour une assistance pratique.
- Workflows automatisés de correction des terminaux : des automatisationsscriptées résolvent les problèmes courants sans intervention manuelle.
- Structures de rapports flexibles sur les appareils : des rapportspersonnalisables documentent l’état des appareils et la conformité aux correctifs à l’intention des parties prenantes.
8. Jamf Pro
Idéal pour : les organisations privilégiant les produits Apple
Note G2 : 4,7/5
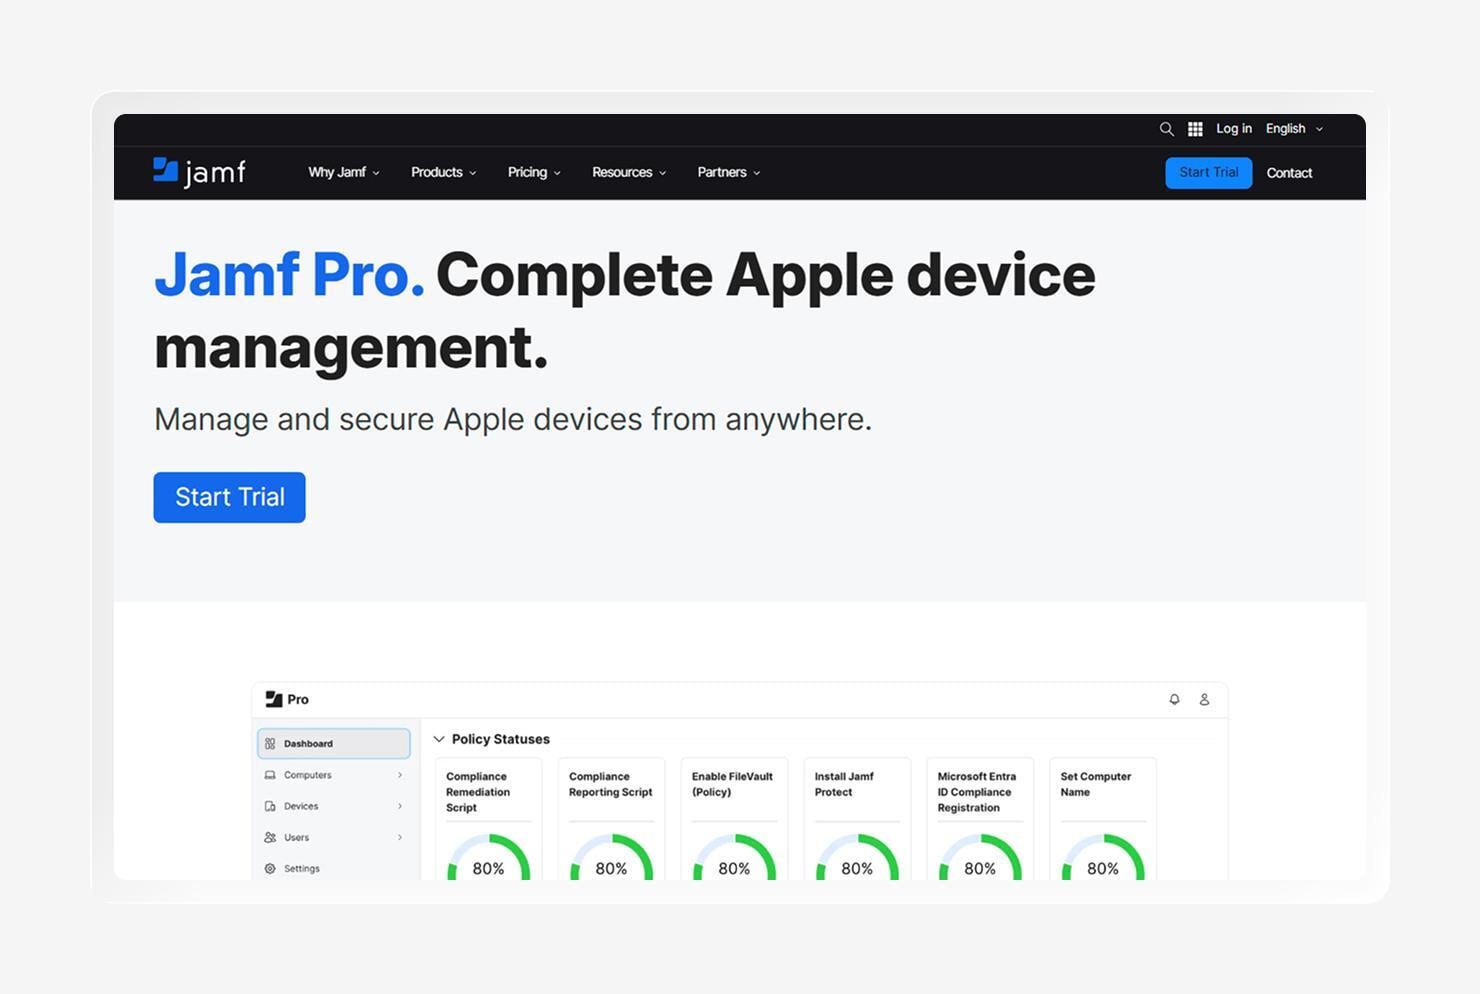
Jamf Pro est une plateforme spécialement conçue pour la gestion des appareils Apple sous macOS, iOS, iPadOS et tvOS. Conçue autour des fonctionnalités natives d’Apple et d’une gestion déclarative des appareils, elle est adoptée tant par les entreprises que par le secteur de l’éducation (via Jamf School) pour la gestion de leurs parcs d’appareils Apple.
Jamf assure généralement une prise en charge le jour même des nouvelles versions des systèmes d’exploitation Apple, propose un déploiement sans intervention grâce à l’inscription automatisée des appareils et utilise les « Smart Groups » pour cibler dynamiquement les appareils en fonction des données d’inventaire. Pour les organisations ayant adopté la technologie Apple, cette spécialisation est difficile à égaler.
Le compromis : Jamf Pro est réservé aux appareils Apple ; les organisations disposant d’appareils Windows ou Android doivent donc gérer une solution distincte en parallèle. Pour les parcs mixtes, cela implique d’exploiter et de synchroniser plusieurs plateformes, ce qui explique en grande partie pourquoi les équipes multiplateformes envisagent des alternatives à agent unique.
Fonctionnalités
- Prise en charge des systèmes d’exploitation Apple (macOS, iOS, iPadOS, tvOS) dès le jour de leur sortie (jour zéro) : prend généralement en charge les nouvelles versions des systèmes d’exploitation Apple dès leur sortie, ce qui permet aux équipes d’adopter immédiatement les nouvelles fonctionnalités et les correctifs.
- Déploiement sans intervention via l’inscription automatisée des appareils (ADE) : les appareils se configurent automatiquement dès leur sortie de l’emballage grâce à l’ADE d’Apple, sans aucune intervention manuelle du service informatique.
- Compatibilité avec l’écosystème d’intégration : un vaste écosystème de partenaires et d’API relie Jamf aux outils de gestion des identités, de sécurité et d’assistance.
- Gestion simplifiée des appareils et de l’inventaire : des données d’inventaire détaillées offrent au service informatique une vue claire et à jour de chaque appareil Apple géré.
- Gestion automatisée du cycle de vie des applications Mac : le déploiement, les mises à jour et la suppression des applications s’effectuent automatiquement sur l’ensemble du parc de Mac.
- Groupes intelligents et attributs d’extension pour un ciblage granulaire des appareils : les groupes dynamiques et les attributs personnalisés permettent de définir avec précision la portée des politiques et des actions.
Comment choisir la meilleure alternative à Microsoft Intune pour votre organisation
Avant de vous engager, comparez vos critères indispensables aux caractéristiques de chaque plateforme. Les lacunes qui pourraient vous dissuader d’opter pour Intune, comme l’application manuelle des correctifs, peuvent trouver une solution plus efficace chez une autre alternative.
Utilisez ces critères pour affiner votre sélection :
- Capacités multiplateformes : assurez-vous que la plateforme gère tous les systèmes d’exploitation de votre parc, du Mac à Windows en passant par les appareils mobiles et tout autre appareil spécialisé, à partir d’une seule console, afin de ne plus avoir à jongler entre différents outils.
- Interface conviviale : une expérience d’administration claire et des automatisations prêtes à l’emploi réduisent le temps de mise en route et limitent le recours à des scripts spécialisés.
- Compatibilité avec les environnements Apple natifs : si les Mac et les iPhone constituent le cœur de votre parc, privilégiez une prise en charge immédiate du système d’exploitation et un enregistrement Apple « zéro contact » plutôt qu’une gestion Apple rajoutée après coup.
- Analyses et surveillance assistées par l’IA : une IA s’appuyant sur les données connectées relatives aux terminaux, aux identités et à la conformité permet de détecter les problèmes et de recommander des solutions plus rapidement que des outils ponctuels isolés.
- Déploiement et gestion automatiques des correctifs : privilégiez l’application automatisée des correctifs sur le système d’exploitation et des centaines d’applications tierces afin de combler les lacunes laissées par les processus manuels.
- Détection et correction des menaces et des anomalies : grâce à l’EDRintégré à la même plateforme, un appareil compromis peut être isolé et remis en état sans avoir recours à un outil distinct.
- Politiques de sécurité personnalisables : des politiquesgranulaires et conditionnelles vous permettent d’appliquer la base de référence adaptée à chaque appareil, rôle ou emplacement, plutôt que des règles uniformes.
- Écosystème d’intégration approfondie :un ensemble complet d’API et d’intégrations prêtes à l’emploi permet à la plateforme de rester connectée aux outils d’identité, de sécurité et d’assistance que vous utilisez déjà.
Utilisez Iru pour une gestion unifiée des terminaux
Les meilleures alternatives à Microsoft Intune font ce qu’Intune vous oblige à assembler : gérer chaque appareil, automatiser l’application des correctifs et intégrer la sécurité et l’identité dans un agent unique. Iru regroupe toutes ces fonctionnalités sur Mac et Windows, permettant ainsi de gérer les terminaux, l’EDR, l’identité et la conformité depuis une seule console, au lieu d’une multitude de modules complémentaires et de licences — c’est le même principe que celui qui sous-tend la création d’une pile technologique autonome.
Si vous vous demandez quelle solution adopter après Intune, le moyen le plus rapide d’évaluer si elle vous convient est de la tester sur vos propres appareils. Réservez une démonstration pour voir Iru enregistrer, sécuriser et valider la conformité d’un Mac et d’un ordinateur Windows côte à côte, puis décidez si une seule plateforme peut en remplacer plusieurs.
Réservez une démonstration dès aujourd’hui pour découvrir comment Iru peut vous aider à gérer de manière complète vos appareils et vos identités.