

JumpCloudの導入を検討するチームの多くは、オンプレミスインフラの維持管理を必要とせずに、ユーザーアクセス、デバイス、認証を簡単に管理できる方法を探しているのではないでしょうか。特に、Active Directoryからの移行を検討しており、迅速に運用を開始する必要があるチームにとっては、JumpCloudの導入が理にかなっていると言えます。
しかし、従業員数やデバイス数が増加し、監査の頻度が高まり、セキュリティへの期待が厳しくなるにつれて、チームは現状の環境を維持するために複数の別々のツールを必要としていることに気づくかもしれません。日々の業務は、システムの管理から、システムをまたぐデータやコンテキストの追跡へとシフトしていきます。
こうした状況下で、多くのチームがJumpCloudに代わる選択肢を検討し始めます。選択肢の中には、広範な統合ネットワークを備え、ID管理に重点を置いたものもあります。また、エンドポイントセキュリティ、ID管理、コンプライアンスを単一のシステムに統合したものもあります。
適切な選択は、現在の環境のどの部分が業務の足かせになっているかによって異なります。ここでは、主要な7つの選択肢を解説し、貴社に最適なソリューションを絞り込むお手伝いをします。
JumpCloudとは?
JumpCloudは、ID管理、デバイス管理、SSO(シングルサインオン)を統合したクラウドディレクトリプラットフォームです。中小規模のチームは、オンプレミスのActive Directoryから移行したいが、複雑さを増したくない場合に、よくこのソリューションを選択します。
JumpCloudは基本機能をしっかりと網羅しており、チームにデバイスアクセスを一元的に管理する手段を提供します。SSOやMFA(多要素認証)、クロスプラットフォームのデバイス対応、そして拡大を続けるSaaS連携機能を通じて、チームは複数のシステムに依存することなく、ユーザーのオンボーディング、アプリケーションへのアクセス保護、およびデバイスに対する基本制御の適用を行うことができます。
このIDおよびアクセス管理(IAM)プラットフォームは、2025年にVaultOneを買収し、PAM(特権アクセス管理)機能を追加することで、管理者アクセス制御の分野にも事業を拡大しました。
セキュリティやコンプライアンスの運用化が必要になると、JumpCloudでは対応しきれなくなる可能性があります。エンドポイント検知、自動パッチ適用、監査対応ワークフローは、多くの場合プラットフォームの範囲外にあるため、チームは必要な機能を得るために複数のツールを組み合わせる必要に迫られるかもしれません。これは最終的に、持続不可能な運用上のオーバーヘッドや可視性の断片化につながる恐れがあります。
JumpCloudに代わる7つのベストな代替ツール
| ツール | 適している用途 | 主な機能 | G2評価 |
|---|---|---|---|
| Iru | セキュリティを最優先とするITチーム | 統合型エンドポイント保護および管理 | 4.7/5 |
| Microsoft Entra ID | Microsoftエコシステム内の組織 | ユーザーIDの保護 | 4.5/5 |
| Okta | あらかじめ用意された連携機能 | ID脅威対策およびセキュリティ態勢の監視 | 4.5/5 |
| OneLogin | IDリスクの検出 | リスク検出および認証のためのVigilance AI | 4.8/5 |
| Jamf Connect | Appleネイティブな組織 | パスワードの同期 | 4.7/5 |
| ManageEngine | 統合されたITワークフロー | エンタープライズ向けパスワード管理および多要素認証 | 4.5/5 |
| Scalefusion | ゼロトラストアクセス | カスタマイズ可能な社内アプリポータル | 4.7/5 |
1.Iru
最適:エンドポイント保護、ID管理、コンプライアンスを1つのシステムとして統合したい、セキュリティを最優先とするITチーム
G2評価: 4.7/5
6,000社以上の企業が、IruのAI搭載IT・セキュリティプラットフォームを利用しています。このソフトウェアは、エンドポイント管理、従業員ID管理、コンプライアンス自動化を単一のシステムに統合しているため、ある領域での変更が即座に他の領域に反映されます。JumpCloudから導入を開始し、その後エンドポイント保護や監査のためのツールを追加したチームにとっては、システム間の行き来が軽減されます。
この連携は、日々の運用において最も顕著に現れます。デバイスの更新が遅れていたり、不審な動作の兆候が見られたりした場合、デバイスの健全性に関連付けられたポリシーの適用を通じてアクセス権限が自動的に調整されたり、管理者が対応できるようアラートがトリガーされたりします。
IDに関する判断は同じデバイスデータに基づいて行われるため、プログラムはパッチの状態、暗号化、システムの完全性といったリアルタイムのシグナルに基づいてアクセスを許可またはブロックします。また、リスクを把握するために複数のツールを確認する必要がなく、チームは誰が、どのデバイスからアクセスしており、それがセキュリティ要件を満たしているかどうかを1か所で確認できます。
Iruの導入により、コンプライアンス業務も、事後対応型の監査準備から継続的な準備態勢へと移行します。監査の前に証拠を再構築する代わりに、チームは継続的なコントロールマッピングと証拠の自動更新を通じて、システムの変化に合わせて文書を常に最新の状態に保つことができます。これは、監査人がコントロールの証拠を要求した際、その回答がすでにマッピングされ、割り当てられ、最新の状態になっているという点で、実務上非常に重要です。
機能
- 中堅企業および大企業向けの拡張性:アサインメントマップとブループリントルーティングにより、従業員数やインフラの拡大に伴い、デバイス、ユーザー、ポリシーの変更を常に整合させ、オンボーディングや組織変更時の手作業による再作業を削減します。
- 統合されたエンドポイント保護および管理:「エンドポイント管理」、EDR(エンドポイント検出および対応)、および「脆弱性対応」は単一のエージェントを通じて実行されるため、追加の統合を行うことなく、セキュリティイベントがアクセス権限に直接反映されます。
- Appleデバイスのサポート:Appleのアップデートに対する即日対応とmacOSネイティブの自動化機能により、チームはMacフリート全体のFileVault、SIP、およびOSアップデートをより厳格に制御できます。
- パスワードレスSSO:「Workforce Identity」は、稼働中のデバイスのチェックと連動したハードウェアベースの認証を採用しており、デバイスがセキュリティ要件を満たしていることを確認しながら、パスワードを不要にします。
- AIを活用したコンプライアンス管理ツール:「AI-Tailored Controls」は要件をSOC 2やISO 27001などのフレームワークにマッピングします。「Task-Based Readiness」は是正措置を割り当て、「Artifact Relevancy」は証拠を適切な管理措置に関連付け、「Trust Center」は監査人や顧客向けにセキュリティ設定の共有可能なビューを提供します。
- 24/5のサポート:アクセス障害、デバイスチェックの失敗、アプリケーションのブロックが発生した際には、迅速な対応が重要です。これにより、チームはベンダー間でのエスカレーションを行うことなく問題を解決できます。
2.Microsoft Entra ID+Intune
最適用途:ネイティブなIAM統合を求めるMicrosoft中心の環境
G2評価: 4.5/5
Microsoft Entra IDは、Microsoft 365およびAzureのアイデンティティ層として機能します。すでにMicrosoftエコシステムで運用している組織にとって、追加の統合を必要とせずにアクセスとサービスを簡素化します。
Entra IDは、中核となるIAM機能を確実に処理します。アクセスポリシーでは、アクセスを許可する前に、ユーザーの行動、所在地、およびデバイスがセキュリティ要件を満たしているかどうかを評価できます。また、セルフサービス機能により、本来ならIT部門に届くはずだった日常的なリクエストの量を削減することも可能です。
ただし、導入を検討する際は、セットアップ費用やライセンス費用を必ず確認してください。多くの高度な機能は上位プランでのみ利用可能であり、それによって総コストが急速に膨らむ可能性があります。
また、初期設定には時間がかかる場合があります。特にMicrosoftに関する専門知識を持たないチームの場合、ポリシー、統合、アクセス制御を既存のスタックに適合させるために、入念な調整が必要になることが多いためです。
機能
- SSO(シングルサインオン)およびMFA(多要素認証):パスワードレス認証を含む複数の認証方法により、Microsoftおよびサードパーティ製アプリケーションへのアクセスを提供します。
- 条件付きアクセスの検証:ポリシーは、アクセスを許可する前にユーザーとデバイスのコンテキストを評価し、アプリケーションごとに最低限のセキュリティ要件を適用します。
- 高度なアクセス制御を備えた特権 ID 管理:時間制限付きの管理者アクセスを可能にし、恒久的な特権によるリスクを軽減します。
- ユーザーIDの保護:リスクの高いサインイン行動を検出し、追加の認証を要求するか、アクセスをブロックします。
- 従業員向けセルフサービススイート:IT部門の関与なしに、パスワードのリセット、アクセス要求、グループの更新を処理します。
3.Okta
最適用途:幅広い統合範囲を必要とするSaaSを多用する環境
G2評価: 4.5/5
Oktaは、SaaSポートフォリオが膨大であるか、拡大しつつある組織におけるID管理に重点を置いています。その「Integration Network」には数千もの事前構築済みのコネクタが含まれており、新しいツールを集中管理型の認証およびアクセス制御下に組み込むまでの時間を短縮するのに役立ちます。
Oktaは、適応型多要素認証(MFA)、ライフサイクル管理、およびリスクベースのアクセス決定をサポートしています。「Device Trust」機能により、エンドポイントツールからのシグナルに基づいて、デバイスが管理対象であるか、セキュリティ基準を満たしているかをアクセスポリシーに反映させることができます。
Oktaにはデバイス管理やコンプライアンスワークフローの機能が含まれていないため、チームは通常、他のシステムと組み合わせて利用します。このアプローチは柔軟性を優先する場合に有効ですが、日常業務でチームが管理しなければならないツールの数が増えることになります。
機能
- クロスOSデバイス管理:アクセスを許可する前に、デバイスが管理およびセキュリティ要件を満たしているかを確認します。
- ID脅威の検出:異常なログイン行動を検知し、自動化された対応を適用してアカウントのリスクを低減します。
- アプリケーション間のSSO:Okta Integration Networkを通じて、数千のSaaSおよびオンプレミスアプリを連携させます。
- ライフサイクル管理:役割の変更に応じて、ユーザーのプロビジョニングおよびデプロビジョニングを自動化します。
- セキュリティ統合:パートナーとの連携を通じて、ID関連のシグナルを幅広いセキュリティツールと連携させます。
4.OneLogin
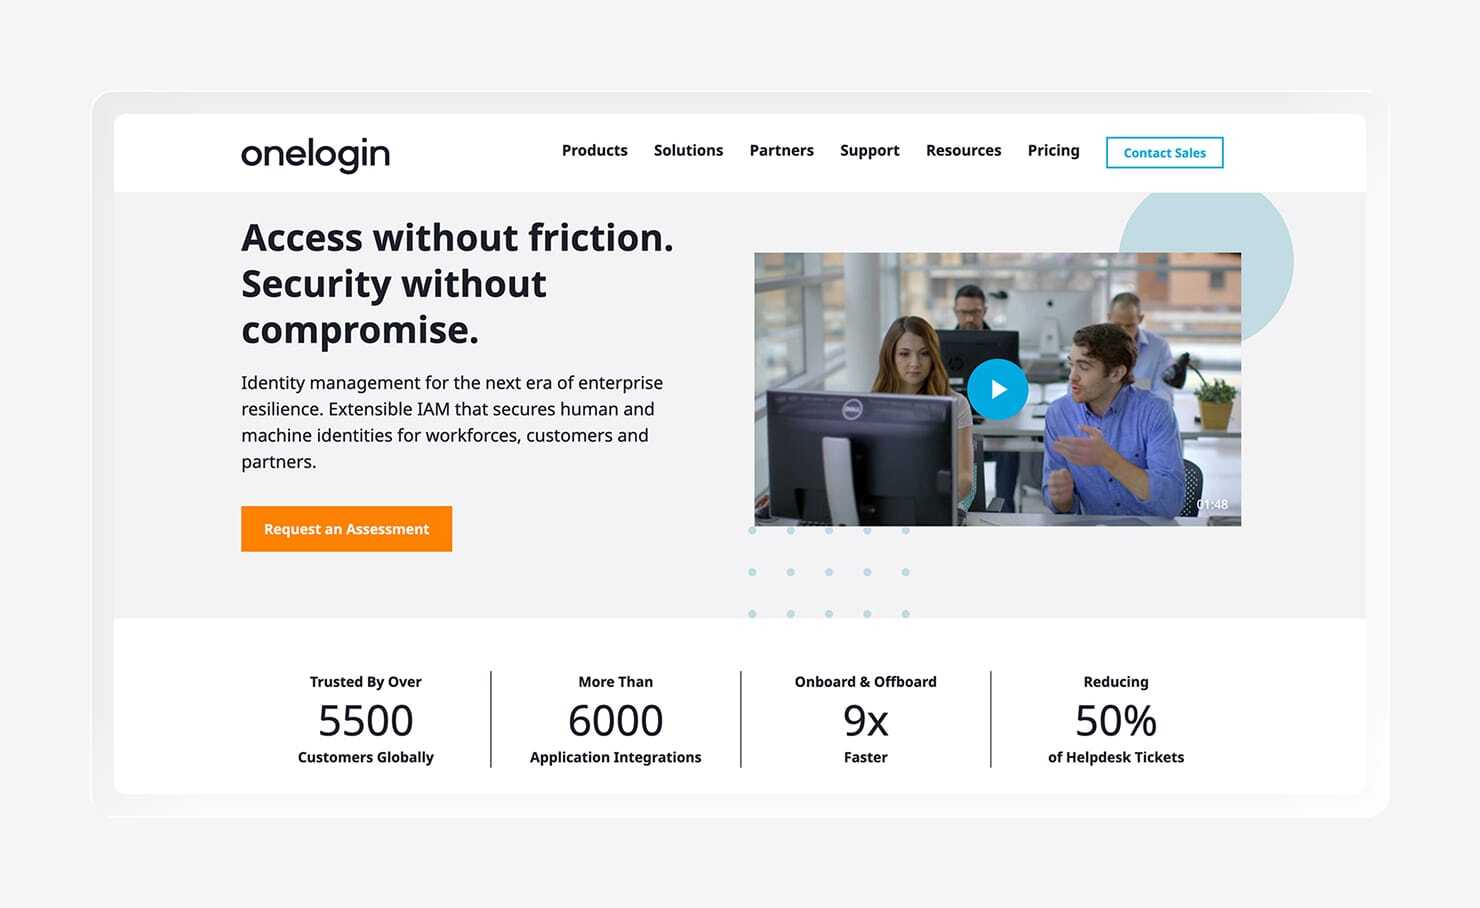
最適用途:リスクベースの認証を優先するチーム
G2評価: 4.8/5
OneLoginはリスクベースの認証を重視しています。同社の「Vigilance AI」は、ログイン活動を評価し、行動、場所、デバイスのコンテキストに基づいてリスクスコアを割り当て、ログイン試行を許可すべきかどうかを判断します。
「SmartFactor Authentication」はログイン要件を動的に調整できるため、慣れ親しんだ場所からの認識済みデバイスによるログインなど、リスクの低いログインにおける不必要な手間を軽減するのに役立ちます。新しい場所からのログイン、未知のデバイス、または異常な行動パターンなど、リスクの高いシナリオでは、OneLoginは追加の認証要素を要求したり、アクセスを完全にブロックしたりすることができます。
このリスクを意識したアプローチは、ライフサイクル管理と連動して機能し、接続されたシステム全体でアクセス権限をユーザーの役割に合わせて維持します。OneLoginは、すべてのログインを障壁に変えることなく、より強力なセキュリティ制御を必要とする組織に適しています。アクセス要件が比較的単純な小規模なチームや企業では、このレベルのリスクベース認証は必要ないかもしれません。
機能
- 統合アクセス管理ソリューション:Web、モバイル、レガシーアプリケーションにわたるSSOを一元管理します。
- リスク検出および認証のためのVigilance AI:ログイン行動をリアルタイムで分析し、リスクに基づいて認証要件を調整します。
- アプリケーション横断的なIDライフサイクル管理:アプリケーション間のプロビジョニングおよびデプロビジョニングを自動化します。
- ディレクトリ同期:Active Directory および LDAP(Lightweight Directory Access Protocol)と統合し、一貫性のあるユーザーディレクトリを維持します。
- モバイルIDのサポート:モバイルユーザーおよびアプリケーションに対して、認証およびアクセスポリシーを適用します。
5.Jamf Connect
最適:Apple製品のみを導入している組織
G2評価: 4.7/5
JamfConnectは、Apple環境向けのIDおよびアクセス管理ツールです。macOSのログインをクラウドIDプロバイダーに直接連携させるため、ユーザーは業務用アプリケーションで使用しているのと同じ認証情報でデバイスにサインインできます。
パスワードの同期機能により、ローカルとクラウドの認証情報が常に一致した状態が保たれるため、ロックアウトやパスワードリセットの依頼が削減されます。また、アクセス制御はIDプロバイダーのグループに準拠しているため、役割が変更されても手動での更新を必要とせず、権限設定の一貫性が維持されます。
Jamf ConnectはApple製品のみを使用するチーム向けの選択肢ですが、組織で複数のオペレーティングシステムを使用している場合は、Apple以外のデバイス用に別のツールが必要になる点に留意してください。
機能
- クラウドIDプロバイダー(IdP)によるアカウント認証:OktaやMicrosoft Entra IDなどのプロバイダーの認証情報を使用して、macOSへのログインを可能にします。
- パスワードの同期:ローカルとクラウドのパスワードを同期させ、ロックアウトを削減します。
- アクセスおよび権限制御:ID プロバイダーのグループメンバーシップに基づいて権限を適用します。
- アプリアクセスポリシーの設定:ロールやグループに基づいて、ユーザーがアクセスできるアプリを定義します。
- ID管理のためのクラウドディレクトリ:クラウドIDプロバイダーをユーザーアカウントの「信頼できる情報源」として利用します。
6.ManageEngine
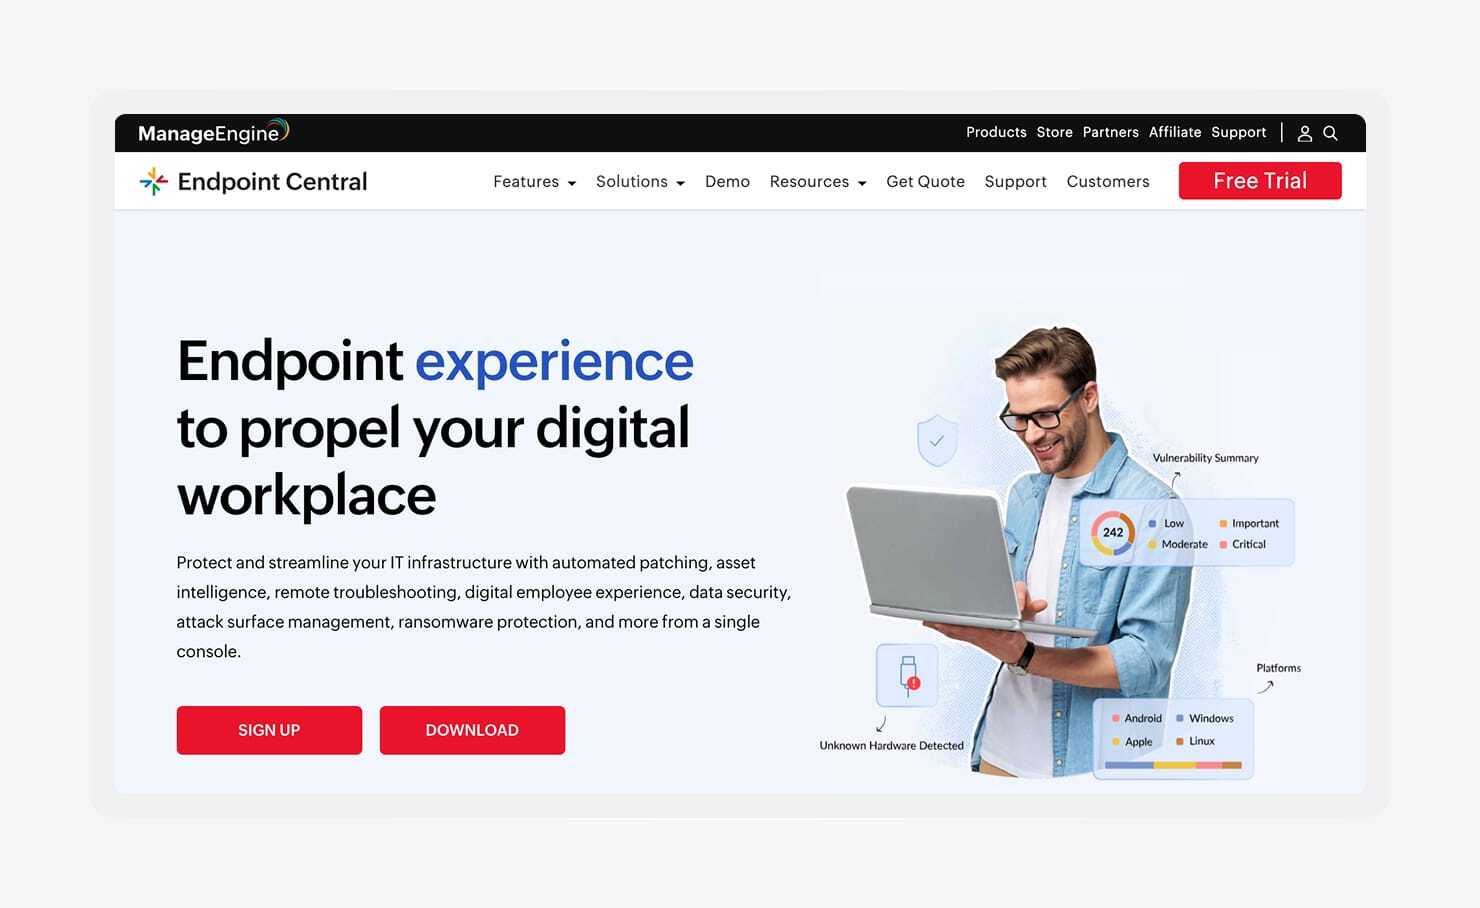
最適用途:複数のIT機能を1つのベンダーに集約するチーム
G2評価: 4.5/5
ManageEngineは、IAM、エンドポイント管理、および特権アクセス管理ツールを提供しています。AD360やIdentity360を含む同社のIDソリューションは、ハイブリッド環境全体にわたるユーザーのプロビジョニング、アクセス制御、およびレポート作成を処理します。
Active Directory、Microsoft 365、Google Workspaceなど、広く利用されているエンタープライズシステムと統合できるため、チームはオンプレミス環境とクラウド環境をまたいでIDデータを一貫して管理できます。すでに複数のツールを管理している組織にとって、この統合はベンダーの乱立を抑制し、調達やサポートのワークフローを簡素化するのに役立ちます。
効率的なソリューションを求める小規模な組織は、ManageEngineを効果的に拡張するには計画が必要であることを認識しておくべきです。導入にあたっては、多くの場合、異なる機能にわたる複数のモジュールの設定や保守が必要となるためです。また、特に大規模なデータセットを扱う場合や、標準テンプレートを超えるレポートのカスタマイズを試みる場合、レポートの柔軟性やパフォーマンスにばらつきが生じることがあると指摘するチームもあります。
機能
- IDガバナンスおよび管理:プロビジョニング、アクセス制御、コンプライアンスレポートを一元管理します。
- 特権アクセス管理:システム全体にわたる管理者アクセスを制御および監査します。
- パスワード管理と多要素認証(MFA):セルフサービスによるパスワードのリセットとポリシーの適用をサポートします。
- 証明書ベースの認証:パスワードやMFAに加えて、さらなる認証方法を追加します。
- エンタープライズ統合:Active Directory、Microsoft 365、Google Workspace、およびその他のシステムと連携します。
7.Scalefusion
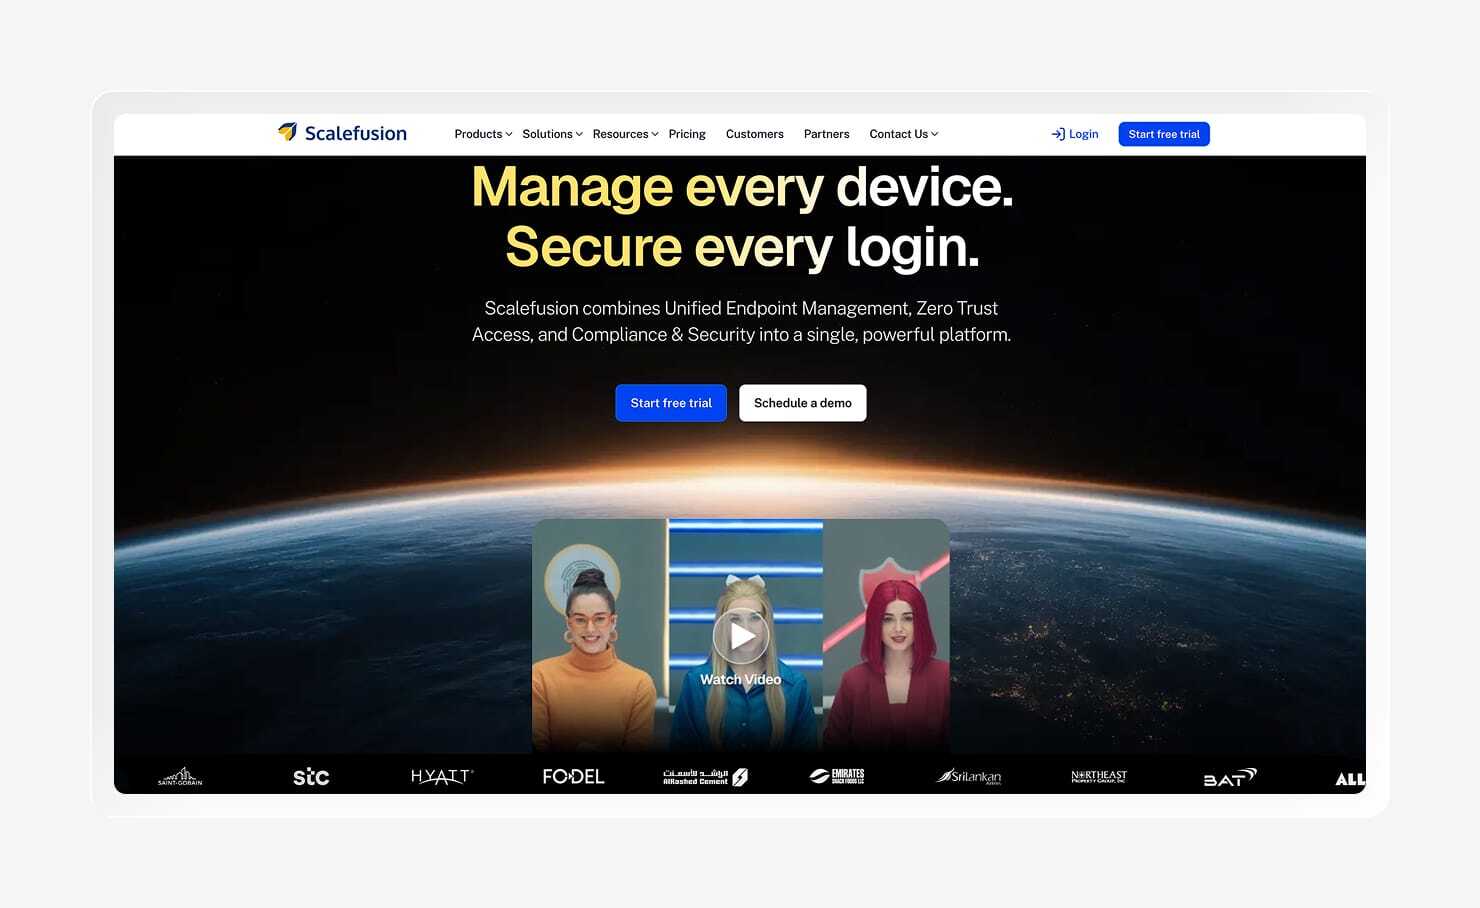
最適用途:デバイス主導のアクセス制御およびゼロトラストの取り組み
G2評価: 4.7/5
Scalefusionは、エンドポイント管理とデバイスベースのアクセス制御を組み合わせています。そのID管理機能は、アプリケーションへのアクセスをデバイスの状態に紐付けることに重点を置いており、つまり、アクセス許可の決定は、デバイスが定義されたセキュリティ条件を満たしているかどうかに依存します。
既存のIDプロバイダーからユーザーをインポートし、アクセスを許可する前にデバイスレベルの条件を適用します。同社のアプリポータルにより、チームは、ユーザーがどのアプリケーションを閲覧できるか、それらの整理方法、および役割やデバイスのコンテキストに基づいて誰がアクセスできるかを制御できます。
Scalefusionは、Microsoft Entra IDやGoogle Workspaceなどの既存のIAMプラットフォームと併用されることが多い点に留意すべきです。また、ポリシーの柔軟性や利用可能な機能はプランによって異なり、より高度なアクセス制御や設定は上位プランに限定されています。
したがって、Scalefusionの導入を検討している場合は、各プランを詳細に確認し、自社のシステム構成やアクセス要件に現実的にどの程度適合するかを検討することをお勧めします。
機能
- IdPユーザーインポート:従業員アカウント、グループ、サードパーティのディレクトリ属性など、ユーザーIDを同期します。
- デバイスベースのアクセス制御:アプリケーションへのアクセスを、デバイスのセキュリティおよび管理ステータスに紐付けます。
- アプリケーションレベルのSSO:個々のアプリレベルでアクセスポリシーを適用します。
- 社内アプリポータル:承認済みツールへの一元化された、カスタマイズ可能なアクセスポイントを提供します。
- 統合サポート:主要なIDプロバイダーやエンタープライズシステムと連携します。
Iruでエンドポイント管理、従業員ID管理、コンプライアンス自動化を統合
JumpCloudに代わる適切なソリューションを選ぶには、通常、現在の環境のどの部分が余分な作業を生み出しているかを把握することが重要です。
エンドポイントセキュリティ、ID管理、コンプライアンスを一元的に連携させ、チームがツール間でデータを断片的に集約する手間を省きたい場合、Iruはまさにそのニーズに応えます。IruとJumpCloudの比較についてさらに詳しく知りたい場合は、当社の完全ガイドで両者の違いを並べて解説しています。
あるいは、デモをご予約いただき、Iruの実際の動作や、その統合プラットフォームが組織の運用上の負担や可視性のギャップをどのように解決できるかを、ご自身の目で確かめてみてください。