

4つのオフィスにまたがり、1,500人の従業員が在籍し、Mac、Windows、モバイル端末が混在している状況を想像してみてください。エンドポイント検出・対応(EDR)のためにSentinelOneを導入していますが、このツールは、ほとんどのデバイスを管理するために使用している他のツールとは別個に運用されています。
SentinelOneは、ランサムウェア攻撃に対する自動対応機能で高い評価を得ています。しかし、一部のユーザーからは、大規模な環境ではコンソールが複雑に感じられ、アクティブなアラートを整理しておくには調整が必要だという声も聞かれます。こうした問題を実際に経験し、少し異なるソリューションをお探しの方のために、ニーズにより適したSentinelOneの代替ツールをいくつかご紹介します。
一目でわかる:SentinelOneの代替ソリューション
| ソフトウェア | 最適用途 | G2評価 |
|---|---|---|
| Iru | 統合型EDR、ID管理、コンプライアンス | 4.7/5 |
| CrowdStrike Falcon | エンタープライズレベルのEDR/XDR | 4.6/5 |
| Microsoft Defender for Endpoint | Windowsを主とする環境 | 4.4/5 |
| Palo Alto Cortex XDR | ドメイン横断型XDR相関分析 | 4.5/5 |
| Trend Vision One | メール、ネットワーク、クラウドを横断するXDRの広範な対応範囲 | 4.7/5 |
| Bitdefender GravityZone | 予防を最優先とするEPP+EDR | 4.7/5 |
| Huntress Managed EDR | 小規模チームおよびMSP向け | 4.9/5 |
| Cybereason | テレメトリを攻撃ストーリーにグループ化 | 4.4/5 |
1. Iru
- 最適用途:統合 EDR、ID管理、コンプライアンス
- G2評価: 4.7/5
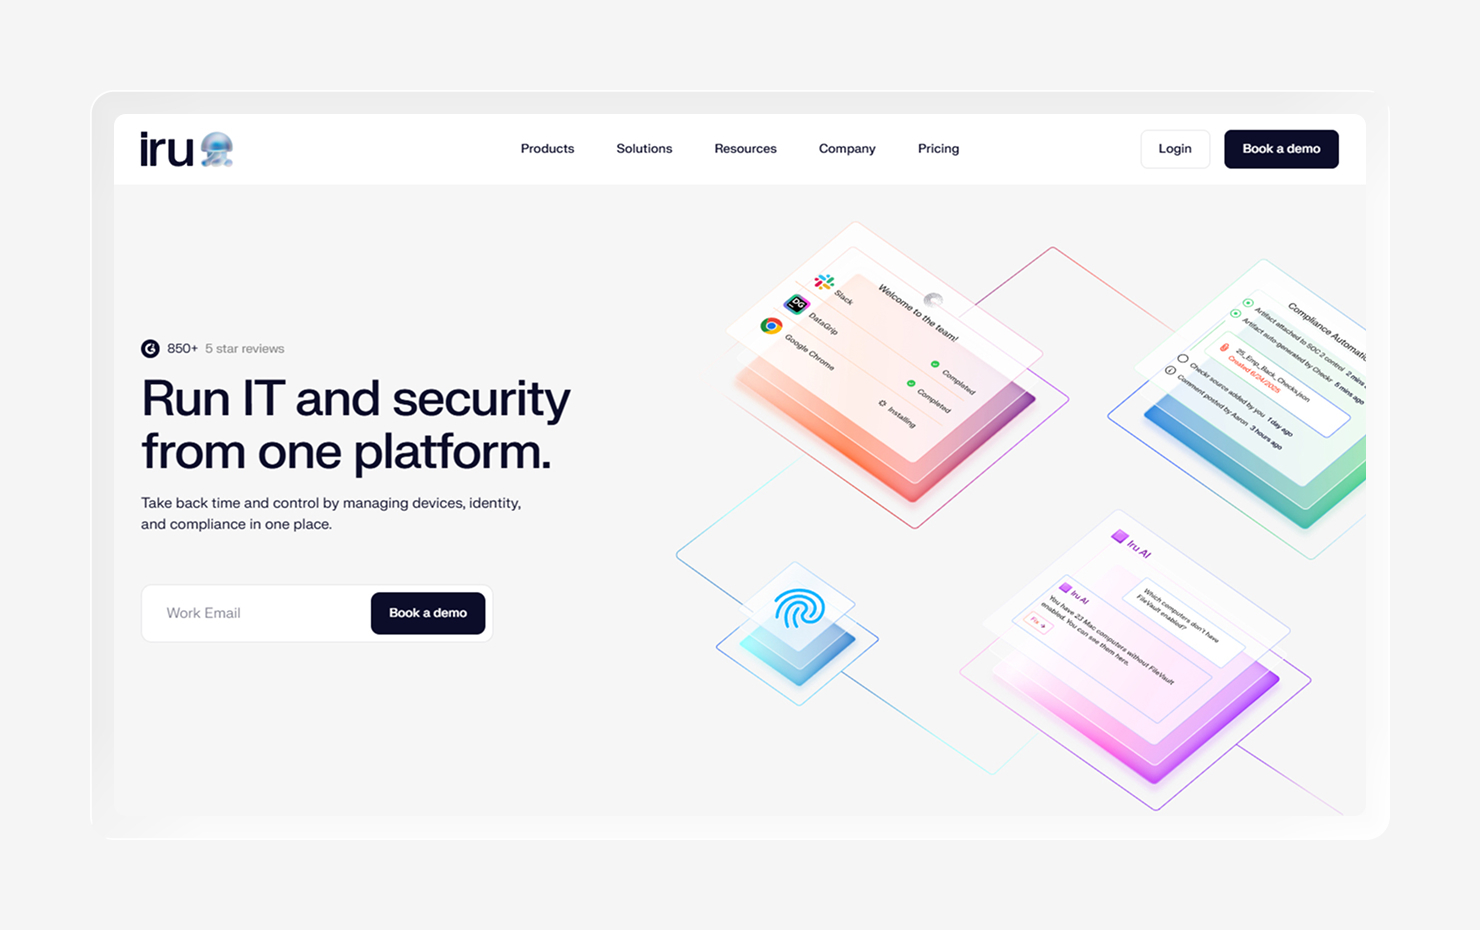
Iru(旧Kandji)は、デバイス管理、脆弱性管理、およびアイデンティティ管理を処理する同じエージェント上でEDRを実行します。ITおよびセキュリティチームにすべてのユーザーとデバイスを一元的に把握できるビューを提供し、SentinelOneに匹敵する軽量でシンプルなエンドポイント可視化・制御プラットフォームとなっています。
Iru AIは、アイデンティティ&アクセス、エンドポイントセキュリティ&管理、コンプライアンス自動化の各分野における専用エージェントを統合し、単一のインターフェースからインサイト、アクション、証拠を提供します。
この製品の背後には、社内の研究チームがIru独自のテレメトリデータに基づいて検知機能を継続的に改良し、新たな脅威インテリジェンスを公開しています。その脅威インテリジェンスは第三者機関による検証も受けており、2025年のMiercomによるEDR競合評価では、IruがmacOSマルウェアの検知、アラート、レポートの各項目で最高評価を獲得しました。
顧客からは、このプラットフォームの使いやすさも高く評価されています:
「他のMDMツールと比較して、[Iru]は継続的な改善、迅速な機能リリース、そして業界をリードするイノベーションによって、真に他社との差別化を図っています。Oktaとのシングルサインオン(SSO)、自動デバイス登録(ADE)、そして新しい脅威対策モジュールといった統合機能により、当社のデバイス全体のセキュリティ管理方法は一変しました。」
セキュリティとデバイス管理のために別々のツールを併用しているチームにとって、この統合こそが最大の魅力です。単一のエージェントとコンソールから、EDR、ID管理、コンプライアンス管理をすべて利用できます。
主な機能
- 行動分析およびファイル検出:Iruの AIが システムイベントをリアルタイムで監視し、既知のマルウェアと不審な行動の両方を検出し、それぞれを構造化されたイベントレコードとして記録します。
- デバイスの隔離: ワンクリックで感染したデバイスをネットワークから切り離し 、調査中に脅威の拡散を封じ込めます。
- ストレージ制御: USBドライブやSDカードなどのリムーバブルメディアをロック ダウンし 、データ流出の一般的な経路を遮断します。
- MCPサーバーとの統合: Model Context Protocol(MCP)を使用した対話型プロンプトを通じて、検出および対応ワークフローを実行します 。
- Amazon S3 との統合: EDR テレメトリおよびイベントログを、保存および分析のために、自社所有の Amazon S3 ストレージに自動的にストリーミングします 。
2. CrowdStrike Falcon
- 最適用途:エンタープライズレベルの EDR/XDR
- G2評価: 4.6/5
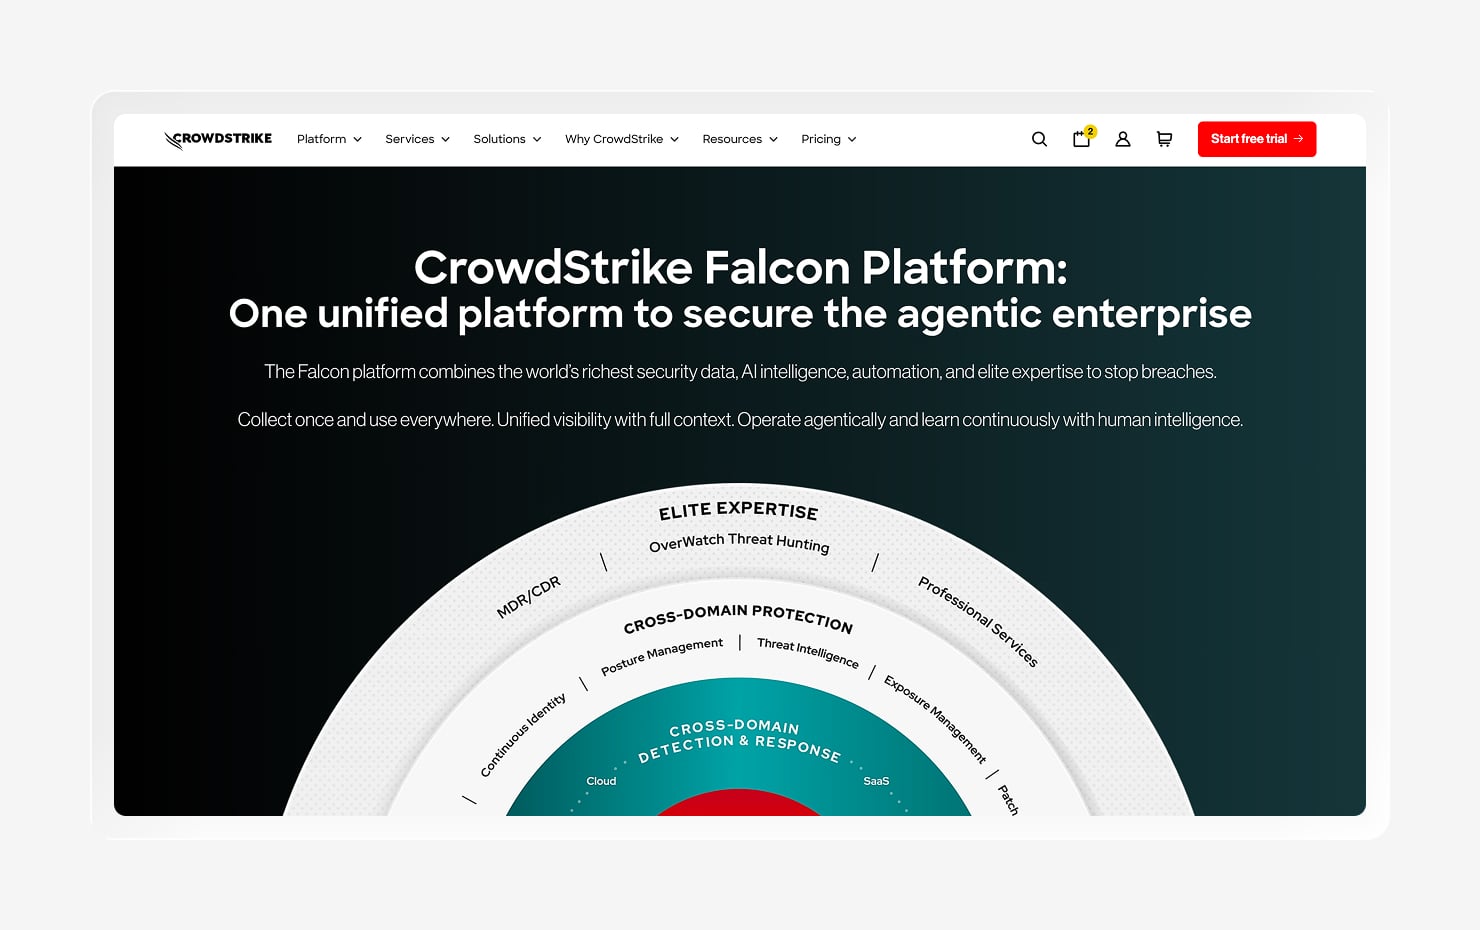
Iruの統合型エージェントとは異なり、CrowdStrikeFalconはクラウドネイティブなエンドポイント保護とEDRに完全に焦点を当てています。単一の軽量センサー上で動作し、テレメトリデータをクラウドにストリーミングします。クラウド側では、Threat GraphがCrowdStrikeのグローバルな導入ベース全体にわたるシグナルを相関分析し、単一の環境では見逃されがちなパターンを特定します。
Falconはモジュール式であるため、エンドポイント保護から開始し、必要に応じてID保護、脅威インテリジェンス、エクスポージャー管理などのオプション機能を追加できます。実務面では、OverWatchチームが継続的な人間主導の脅威ハンティングを実施し、Falcon Completeはフルマネージド型の検知・対応サービスを提供します。
Falconは、高度なエンタープライズグレードのプラットフォームです。G2では、レビューアからその迅速な検知能力と攻撃チェーンのコンテキスト分析が高く評価されています。一方で、コンソールの操作に習熟するまでに時間がかかるため、コストや複雑さについて指摘する声もあります。
主な機能
- Falcon Insight XDR(拡張型検出・対応): エンドポイント検出の範囲をID、クラウド、その他の情報源にまで拡大し 、相関付けされたクロスドメインの調査を可能にします。
- Threat Graph: CrowdStrikeのグローバルな顧客基盤全体にわたるテレメトリを相関分析し 、脅威をより迅速に特定します。
- 攻撃マッピング: 何が実行されたか、何がそれを生成したか、何に影響を与えたかを記録し 、インシデントの展開過程を再現します。
- 自動修復: Real Time Response および Falcon Fusion オーケストレーションを活用して 、脅威を封じ込め、対応アクションを自動化します。
3. Microsoft Defender for Endpoint
- 最適用途:Windowsを主軸とする 環境
- G2評価: 4.4/5
チームが主にWindowsを使用している場合、エンタープライズ向けEDRプラットフォームとしてはMicrosoft Defender for Endpointが自然な選択肢となります。Windowsに重点を置いているものの、Microsoft DefenderポータルからmacOS、Linux、iOS、Androidにわたる脅威を管理し、365、Entra ID、Sentinelなどの他のMicrosoft製品と直接統合することで、条件付きアクセスやID管理をサポートします。
このエンドポイント監視プラットフォームには2つのプランが用意されています。 プラン1は、予防、ウイルス対策、デバイス制御、および攻撃対象領域の縮小に重点を置いています。プラン2には、EDR、自動化された調査と修復、脆弱性管理、およびMicrosoft Threat Expertsへのアクセスが追加されます。これはMicrosoft 365 E5に含まれているため、すでにMicrosoftの365製品を利用している組織にとって理想的な選択肢となります。
しかし、複数のオペレーティングシステムで動作するとはいえ、Defender for EndpointはMicrosoftのエコシステム内で最もその真価を発揮します。また、レビューアからは、特に純粋なWindows環境以外で利用する場合、設定や調整に多少の手間がかかるという指摘もあります。
主な機能
- エンドポイント検出および対応(EDR): 攻撃をリアルタイムで検出し 、デバイス上で直接対応が可能。調査用に過去6か月分のデータが利用できます。
- 攻撃対象領域の縮小:危険なマクロから信頼できない実行ファイルに至るまで、オペレーティングシステムレベルで一般的な攻撃経路を遮断するルールを適用します。
- 調査と修復の自動化: アラートを分析し 、一般的な脅威を自動的に解決することで、アナリストの作業負荷を軽減します。
- 脆弱性管理: デバイスの脆弱性や設定ミスを特定して 優先順位を付け、エンドポイントのセキュリティを強化できるようにします。
4. Palo Alto Cortex XDR
- 最適用途:クロスドメインXDR 相関分析
- G2評価: 4.5/5
すでにPalo Altoのファイアウォールを運用しているチームにとって、Cortex XDRはエンドポイント、ネットワーク、クラウド、およびIDデータを単一の検知エンジンに統合する自然な拡張機能です。その後、これらの接続を活用し、行動分析を適用することで、これらのベクトルを横断して移動する攻撃を検知します。
Cortex XDRが脅威を検知すると、侵入経路から影響を受けた資産に至るまで、攻撃の全容を再構築します。その後、関連するアラートを単一のインシデントにグループ化して、ノイズを低減します。アナリストはこの情報を活用して、デバイスを隔離したり、プロセスを終了させたり、Palo Alto XSOARを通じて自動化されたプレイブックを実行して問題を是正することができます。
全体として、Cortex XDRは、特にすでに自社のファイアウォールを管理している場合、ドメイン横断的な可視性を求めるセキュリティ運用チームに最適です。しかし、一部の顧客からは、データ量が膨大すぎて、チームが迅速な解決策を見つけるのに役立つ重要な情報が埋もれてしまうという声も聞かれます。
主な機能
- クロスドメインの相関分析: エンドポイント、ネットワーク、クラウド、およびIDデータをネイティブに 統合し、複数のベクトルにまたがる攻撃を検出します。
- 行動分析と根本原因の特定: ユーザーおよびシステムの行動をプロファイリングして 異常を検知し、攻撃の全連鎖を再構築します。
- エンドポイント防御: AI 駆動のローカル分析機能を備えた軽量エージェントを通じて、マルウェア、エクスプロイト、ファイルレス攻撃をブロックします 。
- 自動対応: XSOARを通じてデバイスを隔離し 、プロセスを終了させ、プレイブックを実行することで、脅威を迅速に封じ込めます。
5. Trend Vision One
- 最適用途: メール、ネットワーク、クラウドを網羅するXDRの 広範な対応範囲
- G2評価: 4.7/5
Trend Vision Oneは、メール、ネットワーク、クラウドにわたるアクティビティをエンドポイントデータと相関させ、検出および対応ワークフローのために幅広いネイティブセンサーからテレメトリデータを取得します。この広範なカバー範囲により、複数のレイヤーにわたる脅威検出を必要とするハイブリッドインフラストラクチャにおいて、極めて有用です。
脅威を検知すると、Vision Oneは影響を受けたエンドポイントを隔離し、悪意のあるプロセスを自動的に終了させます。その後、その検知結果を他のレイヤーからのシグナルと相関分析し、IT部門が全体像を把握できるよう支援します。このプラットフォームを最大限に活用できるチームは、おそらく他のツールを通じてすでに一定のクロスプラットフォーム可視性を確保しているでしょう。
ただし、このプラットフォームの広範な機能範囲は、一部のチームにとっては習得に時間がかかる場合があります。さまざまなセンサーやデータソースを接続し、結果がノイズだらけにならず実用的なものとなるよう相関ルールを調整して初めて、その真価を最大限に引き出すことができます。
主な機能
- クロスレイヤーXDR:ネイティブセンサーを通じてエンドポイント、電子メール、ネットワーク、クラウドのテレメトリを相関分析し、環境全体を網羅する検知を実現します。
- サイバーリスクエクスポージャー管理(CREM):資産を検出するとともに、資産の重要度とビジネスへの影響度に基づいてエクスポージャースコアを算出し、脆弱性の優先順位付けを支援します。
- AIコンパニオン: 調査をガイドし、次のステップを提案し、自動化を構築して手作業を削減する生成AIアシスタント 。
- ネットワーク検出および対応(NDR): ネットワークアクティビティをテレメトリに変換し 、エンドポイント、クラウド、メールのシグナルと相関分析を行うことで、横方向の移動を可視化します。
6. Bitdefender GravityZone
- 最適用途:予防を最優先とする エンドポイント保護プラットフォーム(EPP)+EDR
- G2評価: 4.1/5
Bitdefender GravityZoneは、30以上の機械学習および行動検知レイヤーを積み重ね、マルウェア、エクスプロイト、ファイルレス攻撃が実行される前に阻止します。AV-TESTやMITREで高い評価を得ていることで知られており、ランサムウェアや高度なマルウェアの阻止を優先するユーザーに最適です。
GravityZoneはEDRレイヤーを通じて、エンドポイントやネットワークトラフィックにまたがる攻撃の兆候を相関分析し、統一されたインシデントとしてまとめます。これにより攻撃の連鎖を構築し、対応策を推奨するため、小規模なチームでもソフトウェアの設定調整を行うことなく、脅威をより容易に把握し封じ込めることができます。また、このプラットフォームは「リスク分析(Risk Analytics)」機能を通じて、ユーザー、デバイス、アプリにわたるリスクをスコアリングします。
GravityZoneは、コストパフォーマンスに優れ、予防に重点を置いたセキュリティを優先するユーザーに最適です。ただし、一部のエンタープライズレベルのプラットフォームと比較すると、EDRやXDRの機能の深さでは及ばない可能性があります。
主な機能
- 多層防御: HyperDetectやFileless Attack Defenseを含む30以上の セキュリティレイヤーにより、脅威が到達する前に阻止します。
- ランサムウェア対策: 異常な暗号化をリアルタイムで検出し 、プロセスをブロックし、影響を受けたファイルを復元します。
- エンドポイントリスク管理: 脆弱性、設定ミス、危険なユーザー行動を特定し 、単一のコンソールから対策を講じます。
- パッチ管理: 単一のコンソールから、Windows、macOS、Linux におけるオペレーティングシステムおよびサードパーティ製アプリケーションを常に最新の状態に保ちます 。
7. Huntress Managed EDR
- 最適:小規模 チームおよびMSP
- G2評価: 4.9/5
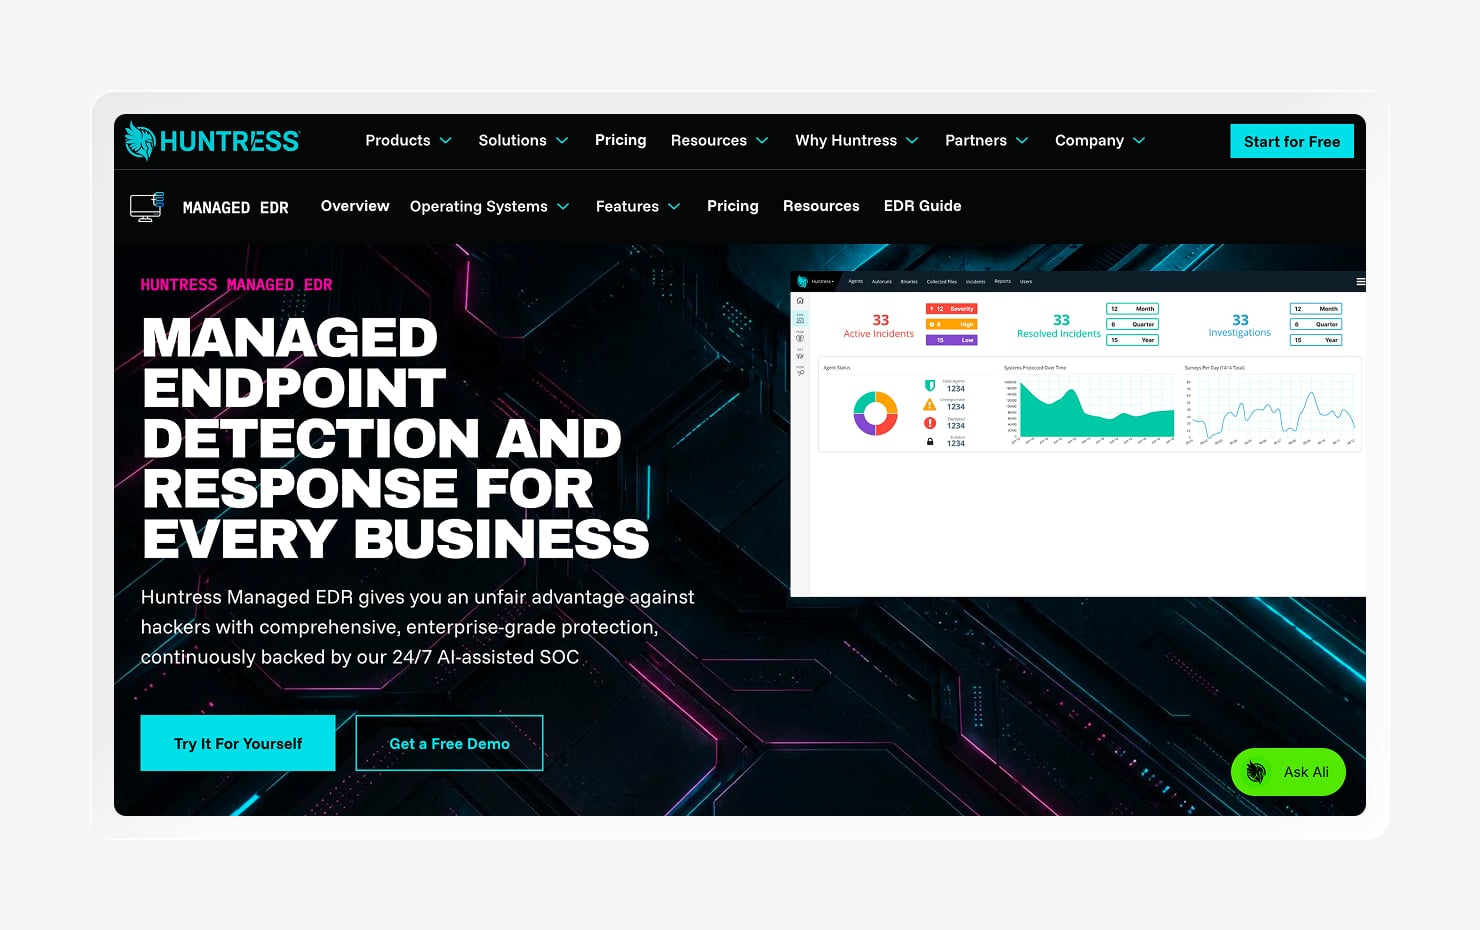
Huntress Managed EDRは、エンドポイントを監視し、調査を代行する24時間365日体制のセキュリティオペレーションセンター(SOC)を提供するため、小規模チームに最適な選択肢です。人間主導のモデルを採用しているため、小規模チームは次に何をすべきかを自ら判断する必要がなく、専門家のチームに任せることができます。
対応範囲はエンドポイントにとどまらず、Microsoft 365のIDにも及び、アカウント乗っ取りやビジネスメール詐欺を検知することで、エンドポイントだけでなくIDも保護します。これにより、もう少し保護を強化したいと考えている小規模組織には最適ですが、より詳細な制御やカスタマイズを求めるチームにはあまり適していません。
主な機能
- 人間主導のSOC: 24時間365日体制の セキュリティオペレーションセンターが すべての検知事項を調査・検証するため、チームは実際の脅威に対してのみ対応できます。
- リアルタイムでの攻撃阻止:進行中のエンドポイント攻撃を自動的に阻止し、拡散する前に封じ込めます。
- エンドポイント攻撃の可視化:アンチウイルスソフトが見落としがちな持続的な侵入経路や悪意のある活動を明らかにし、明確なインシデントレポートを提供します。
- 自動修復:SOCによる支援と、解決に至るまでの段階的なガイダンスにより、封じ込めと修復を処理します。
8. Cybereason
- 最適用途: テレメトリデータを「攻撃ストーリー」としてグループ化
- G2評価: 4.4/5
Cybereasonは、MalOp(Malicious Operation)エンジンを通じて、エンドポイント、ID、クラウド、ネットワークにまたがる関連アクティビティを1つの「攻撃ストーリー」として相関分析します。これにより、チームは断片化された検出結果ではなく、単一のビューを通じて攻撃の根本原因と拡散状況を特定できます。
このプラットフォームの行動分析システムは、微妙な侵害の兆候や行動を明らかにします。これにより、アナリストは大量のアラートを実用的なコンテキストに変換できるため、Cybereasonは攻撃の調査に有用なツールとなります。
Cybereasonの調査ツールは有用ですが、一部のチームにとっては、プラットフォームの価値を最大限に引き出すまでに学習曲線が必要だと感じるかもしれません。また、本リストに掲載されている多くの包括的なデバイス管理ツールに比べると、機能は限定的です。
主な機能
- MalOpエンジン: 複数のレイヤーにわたる関連アクティビティを相関付け 、単一の攻撃ストーリーとして統合します。
- 行動分析: イベントをリアルタイムで分析し 、侵害の兆候やリスクのある行動の微妙な兆候を特定します。
- 攻撃ストーリーライン: インシデントの根本原因、範囲、拡散状況を単一のビューで再構築し 、アナリストが一連の経緯を把握できるようにします。
- 自律型対応: 単一のコンソールから、隔離、終了、永続性の除去といった操作をワンクリックで自動実行します 。
適切なSentinelOne代替ソリューションの選び方
最適な選択肢は、運用環境、チーム構成、そしてセキュリティとデバイス管理のどの程度を一元的に運用したいかによって異なります。比較する際は、以下の要素を慎重に検討してください:
- プラットフォームの対応範囲: 実際に運用しているオペレーティングシステムにツールが対応しているか確認してください 。Windowsに特化しているものもあれば、macOS、Linux、モバイルを均等にカバーしているものもあります。
- マネージド型か自社運用か:検知を自社で行うためのスタッフがいるか、それとも監視や対応を代行するマネージドサービスを利用したいかを決めてください。
- 検知・対応モデル:各プラットフォームがどのように脅威を検知するか、また自律的な封じ込めから人間主導のガイダンスに至るまで、対応をどの程度自動化するかを確認してください。
- 統合性: いくつもの別々のツールを組み合わせる必要があるかを検討してください 。Iruのようなプラットフォームは、EDR、デバイス管理、ID管理、コンプライアンスを統合し、ツールの乱立を解消します。
- スタックの統合:各オプションが、すでに使用しているID管理、セキュリティ、ITツールとどの程度シームレスに統合できるかを確認してください。これにより、残される手作業の量が左右されるためです。
- 総コスト:エンドポイントあたりの価格だけでなく、ライセンス料、アドオンモジュール、および選択したプラットフォームを運用するためのスタッフの工数も考慮に入れてください。
統合型エンドポイント検出・対応(EDR)にはIruをお選びください
SentinelOneの有力な代替ソリューションはいずれも脅威の検知能力に優れていますが、真の課題は、その検知機能を中心にいかに効果的に連携できるかという点にあります。セキュリティツールがデバイス管理システムから切り離されている場合、それらを統合することで、データ収集にかかる時間を大幅に削減できます。
そこが、Iruの統合型エンドポイント検出・対応(EDR)の真価です。Iruは、デバイス管理、ID管理、コンプライアンス管理と同じエージェント上でEDRを実行します。単一の統合プラットフォームがお客様の環境でどのように機能するか、ぜひご確認ください。
デモをご予約いただき、Iruがデバイスの管理とセキュリティ確保にどのように役立つかをご確認ください。