

Die meisten Teams, die mit JumpCloud beginnen, suchen wahrscheinlich nach einer unkomplizierten Möglichkeit, Benutzerzugriffe, Geräte und die Authentifizierung zu verwalten, ohne eine lokale Infrastruktur unterhalten zu müssen. Dies kann insbesondere für diejenigen sinnvoll sein, die von Active Directory absteigen und schnell einsatzbereit sein müssen.
Doch wenn die Mitarbeiter- und Gerätezahl wächst, Audits häufiger werden und die Sicherheitsanforderungen steigen, stellen Teams möglicherweise fest, dass ihre Lösung mehrere separate Tools erfordert, um Schritt zu halten. Der Arbeitsalltag verlagert sich von der Verwaltung der Systeme hin zur Suche nach Daten und Zusammenhängen über verschiedene Systeme hinweg.
An diesem Punkt beginnen viele Teams, über eine Alternative zu JumpCloud nachzudenken. Einige Optionen konzentrieren sich intensiv auf das Identitätsmanagement mit umfassenden Integrationsnetzwerken. Andere vereinen Endpunktsicherheit, Identitätsmanagement und Compliance in einem einzigen System.
Die richtige Wahl hängt davon ab, wo Ihre aktuelle Konfiguration Sie ausbremst. Wir stellen Ihnen sieben der besten Optionen vor, damit Sie die für Ihr Unternehmen am besten geeignete Lösung finden können.
Was ist JumpCloud?
JumpCloud ist eine Cloud-Verzeichnisplattform, die Identitätsmanagement, Gerätemanagement und SSO (Single Sign-On) kombiniert. Kleine und mittelgroße Teams entscheiden sich oft dafür, wenn sie ihr lokales Active Directory ablösen möchten, ohne dabei die Komplexität zu erhöhen.
Die Lösung deckt die wesentlichen Funktionen gut ab und bietet Teams eine zentrale Möglichkeit, den Gerätezugriff zu verwalten. Durch SSO und MFA (Multi-Faktor-Authentifizierung), plattformübergreifende Geräteunterstützung und eine wachsende Anzahl von SaaS-Integrationen können Teams Benutzer einbinden, den Anwendungszugriff sichern und grundlegende Gerätekontrollen anwenden, ohne auf mehrere Systeme angewiesen zu sein.
Die Identitäts- und Zugriffsmanagement-Plattform (IAM) wurde 2025 durch die Übernahme von VaultOne um die Verwaltung von Administratorzugriffen erweitert, wodurch PAM (Privileged Access Management) hinzukam.
Teams könnten an die Grenzen von JumpCloud stoßen, wenn sie Sicherheit und Compliance operativ umsetzen müssen. Da Workflows für Endpunkt-Erkennung, automatisierte Patches und Audit-Bereitschaft oft außerhalb der Plattform liegen, müssen Teams unter Umständen mehrere Tools miteinander kombinieren, um die benötigten Funktionen zu erhalten. Dies kann letztendlich zu einem untragbaren operativen Aufwand und einer fragmentierten Transparenz führen.
Die 7 besten JumpCloud-Alternativen
| Tool | Am besten geeignet für | Wichtigste Funktionen | G2-Bewertung |
|---|---|---|---|
| Iru | IT-Teams, bei denen Sicherheit an erster Stelle steht | Integrierter Endgeräteschutz und -management | 4,7/5 |
| Microsoft Entra ID | Unternehmen im Microsoft-Ökosystem | Schutz der Benutzeridentität | 4,5/5 |
| Okta | Vorkonfigurierte Integrationen | Schutz vor Identitätsbedrohungen und Überwachung der Sicherheitslage | 4,5/5 |
| OneLogin | Erkennung von Identitätsrisiken | Vigilance AI zur Risikoerkennung und Authentifizierung | 4,8/5 |
| Jamf Connect | Apple-native Unternehmen | Passwortsynchronisierung | 4,7/5 |
| ManageEngine | Einheitliche IT-Workflows | Passwortverwaltung für Unternehmen und Multi-Faktor-Authentifizierung | 4,5/5 |
| Scalefusion | Zero-Trust-Zugriff | Anpassbares Unternehmens-App-Portal | 4,7/5 |
1. Iru
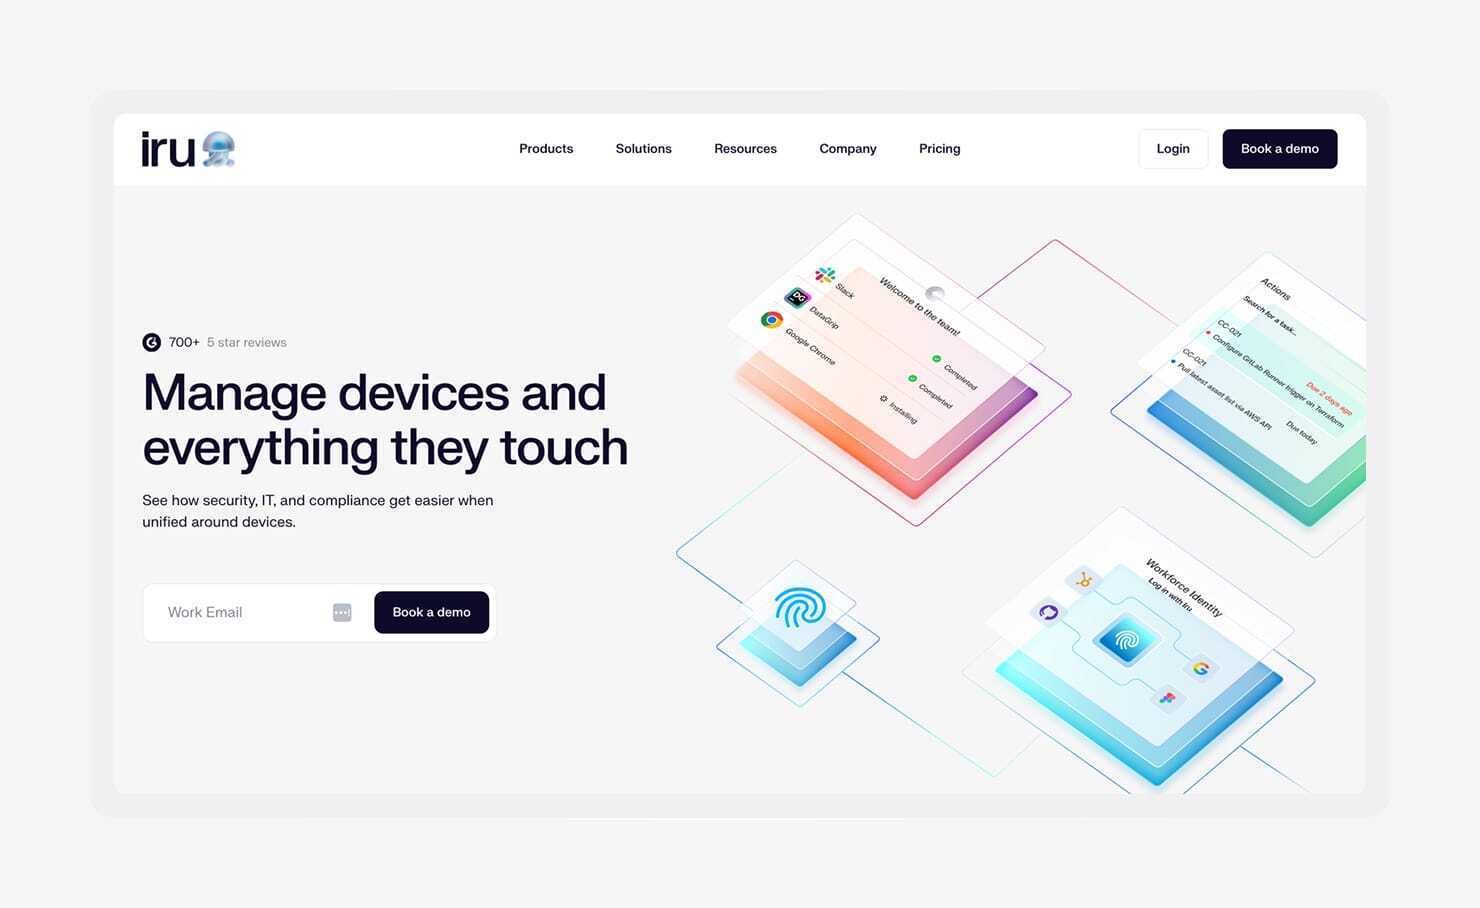
Am besten geeignet für: IT-Teams, bei denen Sicherheit an erster Stelle steht und die Endgeräteschutz, Identitätsmanagement und Compliance als ein einheitliches System nutzen möchten
G2-Bewertung: 4,7/5
Mehr als 6.000 Unternehmen nutzen die KI-gestützte IT- und Sicherheitsplattform von Iru. Die Software vereint Endpunktmanagement, Mitarbeiteridentität und Compliance-Automatisierung in einem gemeinsamen System, sodass Änderungen in einem Bereich sofort in den anderen Bereichen berücksichtigt werden. Für Teams, die mit JumpCloud begonnen und später Tools für Endgeräteschutz oder Audits hinzugefügt haben, reduziert dies den Hin- und Herwechsel zwischen den Systemen.
Diese Vernetzung zeigt sich am deutlichsten im täglichen Betrieb. Wenn ein Gerät mit Updates im Rückstand ist oder Anzeichen verdächtigen Verhaltens aufweist, kann der Zugriff automatisch durch die Durchsetzung von Richtlinien angepasst werden, die an den Zustand des Geräts gekoppelt sind, oder es können Warnmeldungen ausgelöst werden, damit Administratoren Maßnahmen ergreifen können.
Identitätsentscheidungen stützen sich auf dieselben Gerätedaten, was bedeutet, dass das Programm den Zugriff auf der Grundlage von Echtzeit-Signalen wie Patch-Status, Verschlüsselung oder Systemintegrität gewährt oder sperrt. Und anstatt mehrere Tools zu überprüfen, um Risiken einzuschätzen, können Teams an einem Ort sehen, wer von welchem Gerät aus Zugriff hat und ob die Sicherheitsanforderungen erfüllt sind.
Auch die Compliance-Arbeit verlagert sich mit Iru von der reaktiven Vorbereitung auf Audits hin zu einer kontinuierlichen Bereitschaft. Anstatt vor einem Audit Nachweise neu zusammenzustellen, halten Teams die Dokumentation durch kontinuierliches Kontroll-Mapping und automatische Aktualisierungen der Nachweise auf dem neuesten Stand, während sich die Systeme ändern. Dies ist in der Praxis von Bedeutung, wenn ein Auditor einen Nachweis für eine Kontrollmaßnahme verlangt und die Antwort bereits zugeordnet, zugewiesen und auf dem neuesten Stand ist.
Funktionen
- Skalierbarkeit für mittelständische und große Unternehmen: „Assignment Maps“ und „Blueprint Routing“ sorgen dafür, dass Änderungen an Geräten, Benutzern und Richtlinien auch bei wachsender Mitarbeiterzahl und ausbauender Infrastruktur aufeinander abgestimmt bleiben, wodurch manueller Nacharbeitsaufwand bei der Einarbeitung neuer Mitarbeiter oder bei organisatorischen Veränderungen reduziert wird.
- Integrierter Endgeräteschutz und -management: Endpoint Management, EDR (Endpoint Detection and Response) und Vulnerability Response laufen über einen einzigen Agenten, sodass Sicherheitsereignisse den Zugriff direkt beeinflussen können, ohne dass zusätzliche Integrationen erforderlich sind.
- Unterstützung für Apple-Geräte: Die Unterstützung von Apple-Updates noch am selben Tag und native macOS-Automatisierungen geben Teams eine strengere Kontrolle über FileVault, SIP und Betriebssystem-Updates in gesamten Mac-Flotten.
- Passwortloses SSO: „Workforce Identity“ nutzt eine hardwaregebundene Authentifizierung in Verbindung mit Echtzeit-Geräteprüfungen, wodurch Passwörter entfallen und gleichzeitig sichergestellt wird, dass das Gerät die Sicherheitsanforderungen erfüllt.
- KI-gestützte Tools für das Compliance-Management: „AI-Tailored Controls“ ordnen Anforderungen Rahmenwerken wie SOC 2 und ISO 27001 zu; „Task-Based Readiness“ weist Korrekturmaßnahmen zu; „Artifact Relevancy“ ordnet Nachweise den richtigen Kontrollmaßnahmen zu; das „Trust Center“ bietet eine gemeinsam nutzbare Übersicht über Ihre Sicherheitskonfiguration für Auditoren und Kunden.
- 24/5-Support: Schnelle Reaktionszeiten sind bei Zugriffsproblemen, fehlgeschlagenen Geräteprüfungen oder blockierten Anwendungen entscheidend und helfen Teams, Probleme zu lösen, ohne dass eine Eskalation über verschiedene Anbieter hinweg erforderlich ist.
2. Microsoft Entra ID + Intune
Am besten geeignet für: Microsoft-zentrierte Umgebungen, die eine native IAM-Integration wünschen
G2-Bewertung: 4,5/5
Microsoft Entra ID dient als Identitätsschicht für Microsoft 365 und Azure. Für Unternehmen, die bereits in einem Microsoft-Ökosystem arbeiten, vereinfacht es den Zugriff und die Nutzung von Diensten, ohne dass zusätzliche Integrationen erforderlich sind.
Entra ID übernimmt zentrale IAM-Funktionen zuverlässig. Zugriffsrichtlinien können das Nutzerverhalten, den Standort und die Einhaltung von Sicherheitsanforderungen durch ein Gerät bewerten, bevor Zugriff gewährt wird. Self-Service-Optionen tragen zudem dazu bei, das Volumen an Routineanfragen zu reduzieren, die andernfalls bei der IT-Abteilung eingehen würden.
Achten Sie jedoch unbedingt auf die Einrichtungs- und Lizenzkosten, wenn Sie diese in Betracht ziehen – viele erweiterte Funktionen sind nur in höherwertigen Tarifen verfügbar, was die Gesamtkosten schnell in die Höhe treiben kann.
Die Erstkonfiguration kann zudem zeitaufwendig sein, insbesondere für Teams ohne spezielle Microsoft-Kenntnisse, da Richtlinien, Integrationen und Zugriffskontrollen oft eine sorgfältige Anpassung an bestehende Systemlandschaften erfordern.
Funktionen
- SSO- und MFA-Authentifizierung: Bietet Zugriff auf Microsoft- und Drittanbieteranwendungen mit verschiedenen Authentifizierungsmethoden, einschließlich passwortloser Optionen.
- Bedingte Zugriffsprüfung: Richtlinien bewerten den Benutzer- und Gerätekontext vor der Zugriffsgewährung und setzen Mindestanforderungen an die Sicherheit pro Anwendung durch.
- Verwaltung privilegierter Identitäten mit erweiterten Zugriffskontrollen: Ermöglicht zeitlich begrenzten Administratorzugriff, um Risiken durch dauerhafte Berechtigungen zu reduzieren.
- Schutz der Benutzeridentität: Erkennt risikobehaftetes Anmeldeverhalten und löst eine zusätzliche Überprüfung aus oder blockiert den Zugriff.
- Mitarbeiter-Self-Service-Suite: Erledigt Passwortzurücksetzungen, Zugriffsanfragen und Gruppenaktualisierungen ohne Einbeziehung der IT-Abteilung.
3. Okta
Am besten geeignet für: SaaS-lastige Umgebungen, die eine umfassende Integrationsabdeckung benötigen
G2-Bewertung: 4,5/5
Okta konzentriert sich auf die Identitätsverwaltung in Unternehmen mit umfangreichen oder wachsenden SaaS-Portfolios. Das Integrationsnetzwerk umfasst Tausende vorgefertigter Konnektoren, wodurch sich der Zeitaufwand für die Einbindung neuer Tools in die zentralisierte Authentifizierung und Zugriffskontrolle deutlich reduziert.
Okta unterstützt adaptive MFA, Lebenszyklusmanagement und risikobasierte Zugriffsentscheidungen. Mit „Device Trust“ können Zugriffsrichtlinien anhand von Signalen aus Endpunkt-Tools berücksichtigen, ob ein Gerät verwaltet wird und Sicherheitsstandards erfüllt.
Da Okta keine Geräteverwaltung oder Compliance-Workflows umfasst, kombinieren Teams es in der Regel mit anderen Systemen. Dieser Ansatz funktioniert gut, wenn Flexibilität im Vordergrund steht, erhöht jedoch die Anzahl der Tools, die Ihr Team im täglichen Betrieb verwalten muss.
Funktionen
- Betriebssystemübergreifende Geräteverwaltung: Überprüft vor der Zugriffsgewährung, ob Geräte die Verwaltungs- und Sicherheitsanforderungen erfüllen.
- Erkennung von Identitätsbedrohungen: Markiert ungewöhnliches Anmeldeverhalten und wendet automatisierte Reaktionen an, um das Kontorisiko zu verringern.
- Anwendungsübergreifendes SSO: Verbindet Tausende von SaaS- und On-Premise-Anwendungen über das Okta Integration Network.
- Lebenszyklusmanagement: Automatisiert die Bereitstellung und Entziehung von Benutzerrechten bei Rollenänderungen.
- Sicherheitsintegrationen: Verknüpft Identitätssignale über Partnerintegrationen mit weiteren Sicherheitstools.
4. OneLogin
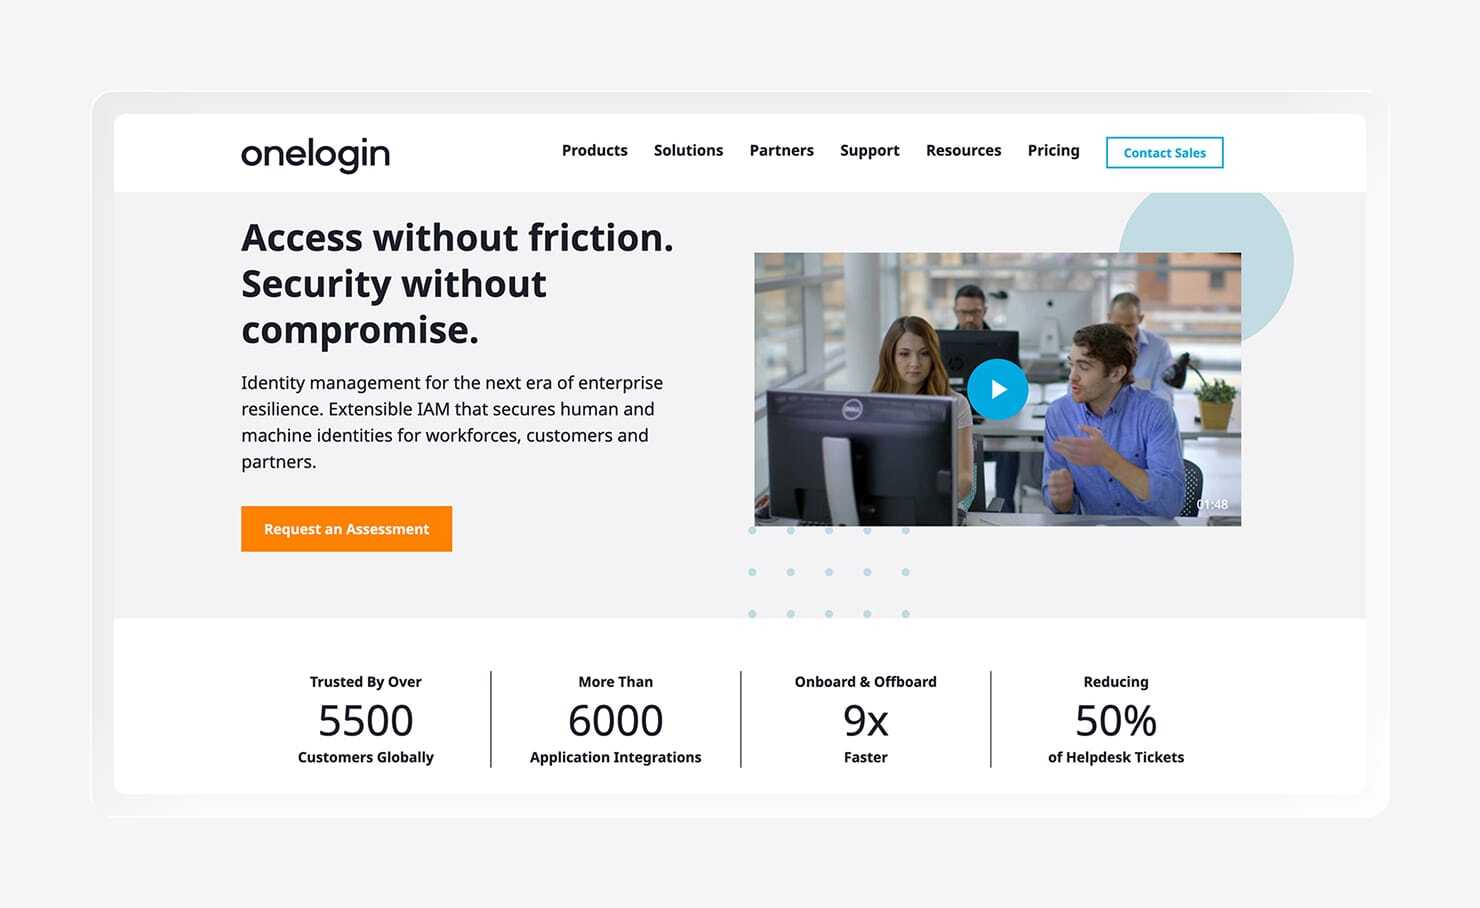
Am besten geeignet für: Teams, die Wert auf risikobasierte Authentifizierung legen
G2-Bewertung: 4,8/5
OneLogin legt den Schwerpunkt auf risikobasierte Authentifizierung. Die „Vigilance AI“ des Dienstes wertet Anmeldeaktivitäten aus und vergibt Risikobewertungen auf der Grundlage von Verhalten, Standort und Gerätekontext, um zu entscheiden, ob ein Anmeldeversuch zugelassen werden soll.
Die „SmartFactor Authentication“ kann die Anmeldeanforderungen dynamisch anpassen, was dazu beitragen kann, unnötige Hürden bei risikoarmen Anmeldungen zu reduzieren – beispielsweise bei Anmeldungen von bekannten Geräten an vertrauten Standorten. In Szenarien mit höherem Risiko, wie Anmeldungen von neuen Standorten, unbekannten Geräten oder ungewöhnlichen Verhaltensmustern, kann OneLogin zusätzliche Verifizierungsfaktoren verlangen oder den Zugriff gänzlich blockieren.
Dieser risikobewusste Ansatz wird durch das Lebenszyklusmanagement ergänzt, das den Zugriff über alle verbundenen Systeme hinweg an den Benutzerrollen ausrichtet. OneLogin eignet sich gut für Unternehmen, die strengere Sicherheitskontrollen benötigen, ohne dabei jede Anmeldung zu einer Hürde zu machen. Kleinere Teams oder Unternehmen mit einfacheren Zugriffsanforderungen benötigen dieses Maß an risikobasierter Authentifizierung möglicherweise nicht.
Funktionen
- Einheitliche Lösung für das Zugriffsmanagement: Zentralisiert SSO über Web-, Mobil- und Legacy-Anwendungen hinweg.
- „Vigilance AI“ zur Risikoerkennung und Authentifizierung: Analysiert das Anmeldeverhalten in Echtzeit und passt die Authentifizierungsanforderungen je nach Risiko an.
- Identitätslebenszyklusmanagement über Anwendungen hinweg: Automatisiert die Bereitstellung und Entziehung von Zugriffsrechten über Anwendungen hinweg.
- Verzeichnissynchronisierung: Lässt sich in Active Directory und LDAP (Lightweight Directory Access Protocol) integrieren, um ein einheitliches Benutzerverzeichnis zu gewährleisten.
- Unterstützung mobiler Identitäten: Wendet Authentifizierungs- und Zugriffsrichtlinien auf mobile Benutzer und Anwendungen an.
5. Jamf Connect
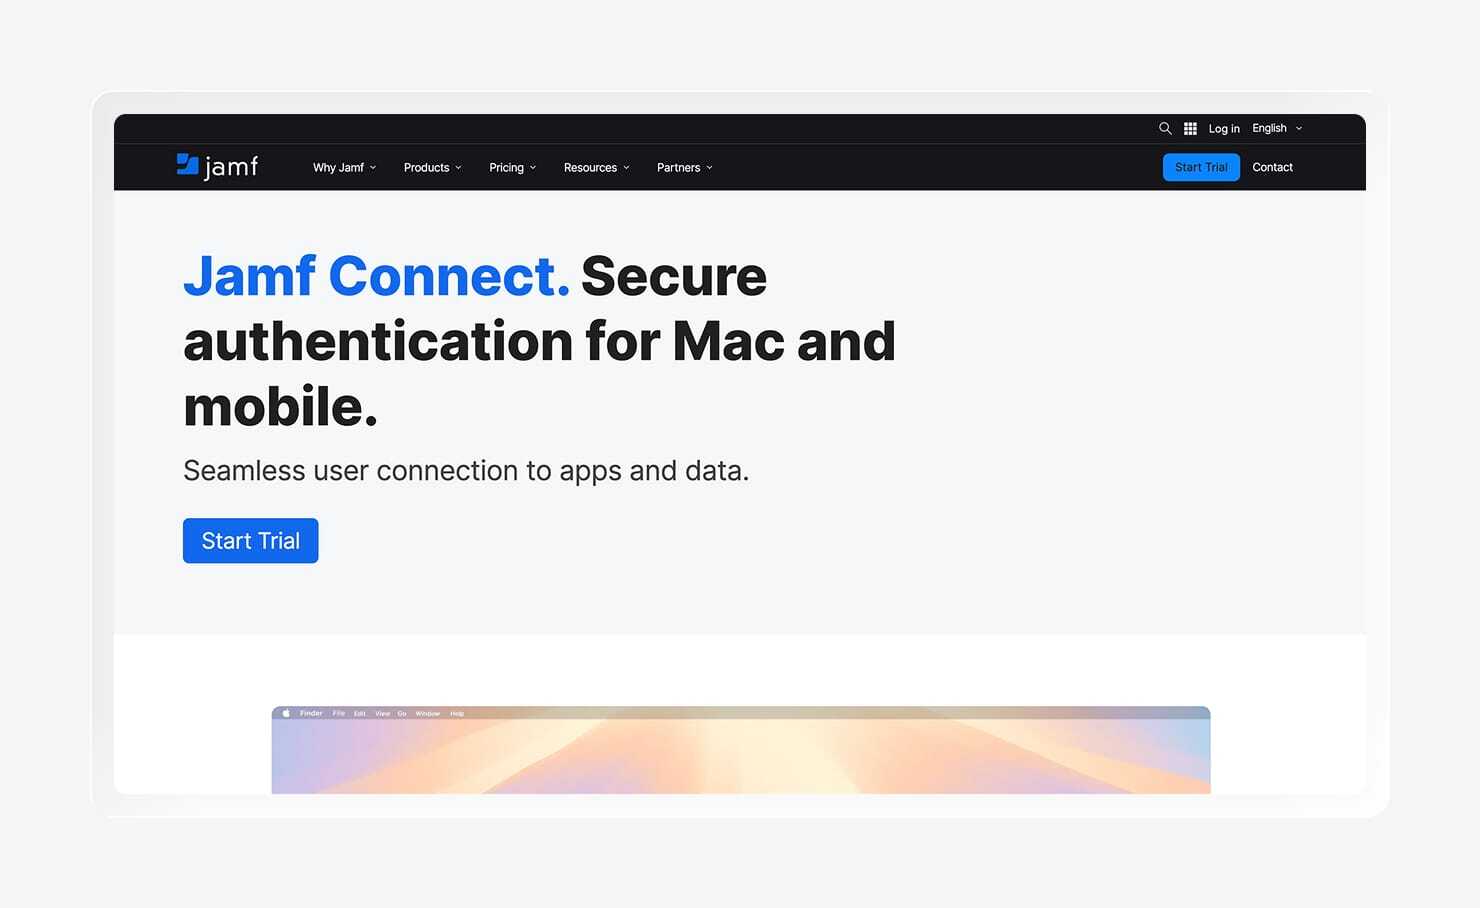
Am besten geeignet für: Unternehmen, die ausschließlich Apple-Geräte einsetzen
G2-Bewertung: 4,7/5
Jamf Connect ist ein Tool für das Identitäts- und Zugriffsmanagement in Apple-Umgebungen. Es verbindet die macOS-Anmeldung direkt mit einem Cloud-Identitätsanbieter, sodass sich Benutzer mit denselben Anmeldedaten bei ihren Geräten anmelden, die sie auch für ihre Arbeitsanwendungen verwenden.
Die Passwortsynchronisierung sorgt dafür, dass lokale und Cloud-Anmeldedaten immer auf dem gleichen Stand sind, was Sperrungen und Zurücksetzungsanfragen reduziert. Gleichzeitig richten sich die Zugriffskontrollen nach den Gruppen des Identitätsanbieters, sodass die Berechtigungen auch bei Rollenwechseln konsistent bleiben, ohne dass manuelle Aktualisierungen erforderlich sind.
Jamf Connect ist zwar eine Option für Teams, die ausschließlich mit Apple-Geräten arbeiten, doch sollten Sie beachten: Wenn Ihr Unternehmen mehrere Betriebssysteme einsetzt, benötigen Sie ein separates Tool für Nicht-Apple-Geräte.
Funktionen
- Authentifizierung über ein Cloud-Identitätsanbieter-Konto (IdP): Ermöglicht die Anmeldung bei macOS mit Anmeldedaten von Anbietern wie Okta oder Microsoft Entra ID.
- Passwortsynchronisierung: Stellt die Übereinstimmung zwischen lokalen und Cloud-Passwörtern sicher, um Sperrungen zu reduzieren.
- Zugriffs- und Berechtigungskontrollen: Wendet Berechtigungen basierend auf der Zugehörigkeit zu Identitätsanbieter-Gruppen an.
- Konfiguration von App-Zugriffsrichtlinien: Legt fest, auf welche Apps Benutzer je nach Rolle oder Gruppe zugreifen dürfen.
- Cloud-Verzeichnis für das Identitätsmanagement: Nutzt Cloud-Identitätsanbieter als zentrale Datenquelle für Benutzerkonten.
6. ManageEngine
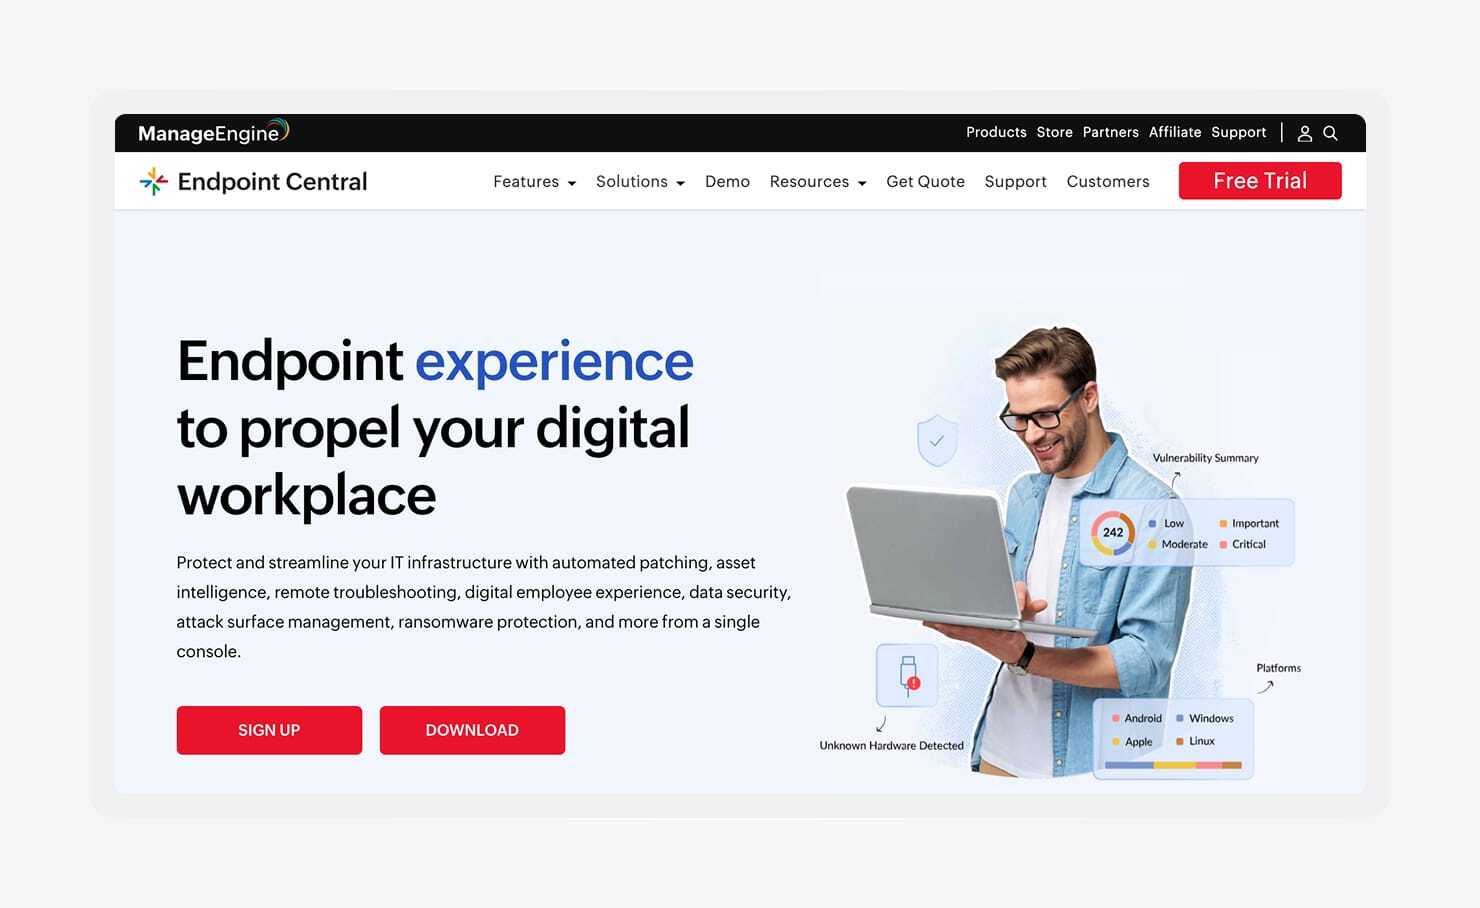
Am besten geeignet für: Teams, die mehrere IT-Funktionen bei einem Anbieter bündeln
G2-Bewertung: 4,5/5
ManageEngine bietet Tools für IAM, Endpunktmanagement und privilegierten Zugriff. Seine Identitätslösungen, darunter AD360 und Identity360, übernehmen die Benutzerbereitstellung, Zugriffskontrolle und Berichterstellung in hybriden Umgebungen.
Die Lösung lässt sich in weit verbreitete Unternehmenssysteme wie Active Directory, Microsoft 365 und Google Workspace integrieren, was Teams dabei hilft, Identitätsdaten über lokale und Cloud-Umgebungen hinweg abzustimmen. Für Unternehmen, die bereits mehrere Tools verwalten, kann diese Konsolidierung dazu beitragen, die Anbieterflut zu reduzieren und Beschaffungs- sowie Support-Workflows zu vereinfachen.
Kleinere Unternehmen, die nach optimierten Lösungen suchen, sollten sich bewusst sein, dass ManageEngine eine sorgfältige Planung erfordert, um effektiv skalieren zu können, da die Bereitstellung oft die Konfiguration und Wartung mehrerer Module über verschiedene Funktionen hinweg umfasst. Einige Teams stellen zudem fest, dass die Flexibilität und Leistung der Berichterstellung variieren können, insbesondere bei der Arbeit mit großen Datensätzen oder beim Versuch, Berichte über Standardvorlagen hinaus anzupassen.
Funktionen
- Identitäts-Governance und -Verwaltung: Zentralisiert die Bereitstellung, Zugriffskontrolle und Compliance-Berichterstattung.
- Verwaltung privilegierter Zugriffe: Kontrolliert und überprüft administrative Zugriffe systemübergreifend.
- Passwortverwaltung und MFA:Unterstützt die selbstständige Zurücksetzung von Passwörtern und die Durchsetzung von Richtlinien.
- Zertifikatsbasierte Authentifizierung:Bietet eine zusätzliche Authentifizierungsmethode neben Passwörtern und MFA.
- Unternehmensintegrationen: Lässt sich mit Active Directory, Microsoft 365, Google Workspace und anderen Systemen verbinden.
7. Scalefusion
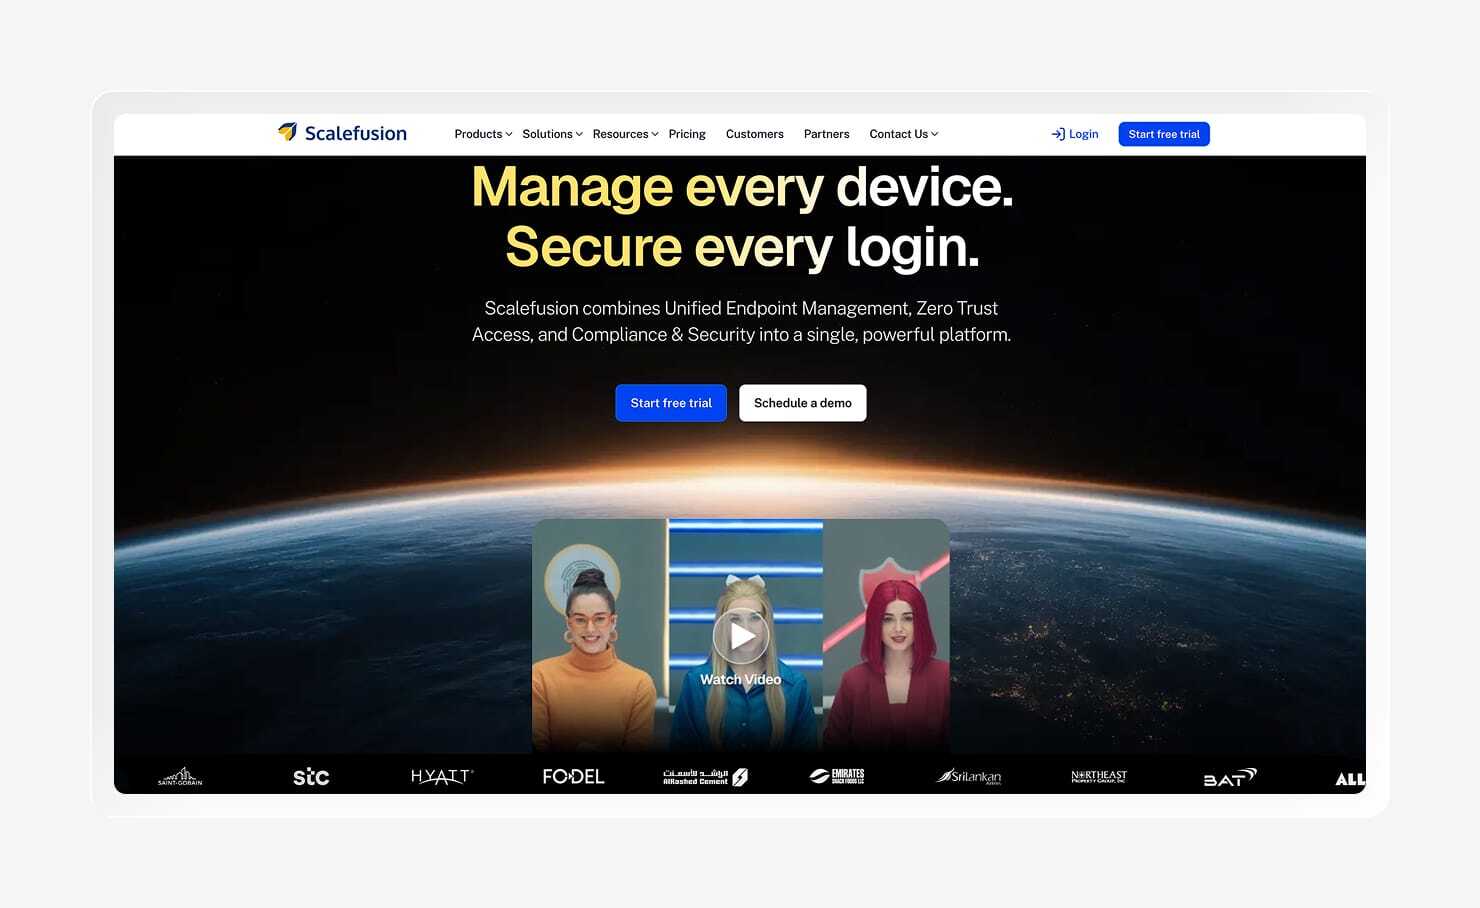
Am besten geeignet für: gerätebasierte Zugriffskontrolle und Zero-Trust-Initiativen
G2-Bewertung: 4,7/5
Scalefusion kombiniert Endpunktmanagement mit gerätebasierter Zugriffskontrolle. Die Identitätsfunktionen konzentrieren sich darauf, den Anwendungszugriff an den Gerätestatus zu koppeln, was bedeutet, dass Zugriffsentscheidungen davon abhängen, ob ein Gerät definierte Sicherheitsbedingungen erfüllt.
Es importiert Benutzer aus bestehenden Identitätsanbietern und wendet Bedingungen auf Geräteebene an, bevor es Zugriff gewährt. Über das Unternehmens-App-Portal können Teams steuern, welche Anwendungen Benutzer sehen können, wie diese organisiert sind und wer je nach Rolle oder Gerätekontext darauf zugreifen darf.
Es ist erwähnenswert, dass Scalefusion häufig zusammen mit einer bestehenden IAM-Plattform wie Microsoft Entra ID oder Google Workspace eingesetzt wird. Zudem variieren die Flexibilität der Richtlinien und die Verfügbarkeit von Funktionen je nach Tarif, wobei fortgeschrittenere Zugriffskontrollen und Konfigurationen den höheren Tarifen vorbehalten sind.
Wenn Sie also den Einsatz von Scalefusion in Erwägung ziehen, lohnt es sich, die Tarife im Detail zu prüfen, um zu sehen, wie gut sich die Lösung realistisch in Ihre Systemlandschaft und Ihre Zugriffsanforderungen einfügt.
Funktionen
- IdP-Benutzerimport: Synchronisiert Benutzeridentitäten, einschließlich Mitarbeiterkonten, Gruppen und Verzeichnisattribute von Drittanbietern.
- Gerätebasierte Zugriffskontrolle: Verknüpft den Anwendungszugriff mit der Gerätesicherheit und dem Verwaltungsstatus.
- SSO auf Anwendungsebene:Wendet Zugriffsrichtlinien auf der Ebene einzelner Anwendungen an.
- Unternehmens-App-Portal: Bietet einen zentralen, anpassbaren Zugangspunkt für genehmigte Tools.
- Integrationsunterstützung: Verbindung mit den wichtigsten Identitätsanbietern und Unternehmenssystemen.
Bringen Sie Endpunktmanagement, Mitarbeiteridentität und Compliance-Automatisierung mit Iru zusammen
Die Wahl der richtigen Alternative zu JumpCloud hängt in der Regel davon ab, zu erkennen, wo Ihre aktuelle Konfiguration zusätzlichen Aufwand verursacht.
Wenn Sie Endpunktsicherheit, Identitätsmanagement und Compliance an einem Ort zusammenführen möchten, damit Ihr Team nicht mehr Daten aus verschiedenen Tools zusammenfügen muss, ist Iru genau die richtige Lösung. Einen detaillierten Überblick über den Vergleich zwischen Iru und JumpCloud bietet unser umfassender Leitfaden, in dem die Unterschiede Seite an Seite dargestellt werden.
Oder vereinbaren Sie eine Demo, um aus erster Hand zu sehen, wie Iru funktioniert und wie die einheitliche Plattform von Iru den operativen Aufwand und Lücken in der Transparenz in Ihrem Unternehmen beseitigen kann.