

Stellen Sie sich vor, Sie haben eine Belegschaft von 1.500 Mitarbeitern in vier Niederlassungen, vielleicht eine Mischung aus Macs, Windows-Rechnern und Mobilgeräten. Sie setzen SentinelOne für die Endpunkt-Erkennung und -Reaktion (EDR) ein, doch das Tool ist von den anderen Tools getrennt, mit denen Sie die meisten Geräte verwalten.
SentinelOne überzeugt durch seine automatisierten Reaktionen auf Ransomware-Angriffe. Einige Nutzer empfinden die Konsole jedoch bei großem Umfang als unübersichtlich, und es bedarf einer gewissen Feinabstimmung, um die aktiven Warnmeldungen übersichtlich zu halten. Wenn Sie diese Erfahrungen aus erster Hand gemacht haben und nach einer etwas anderen Lösung suchen, finden Sie hier einige Alternativen zu SentinelOne, die Ihren Anforderungen möglicherweise besser entsprechen.
Auf einen Blick: Alternativen zu SentinelOne
| Software | Am besten geeignet für | G2-Bewertung |
|---|---|---|
| Iru | Integrierte EDR-, Identitäts- und Compliance-Lösung | 4,7/5 |
| CrowdStrike Falcon | EDR/XDR auf Unternehmensebene | 4,6/5 |
| Microsoft Defender for Endpoint | Windows-orientierte Umgebungen | 4,4/5 |
| Palo Alto Cortex XDR | Domänenübergreifende XDR-Korrelation | 4,5/5 |
| Trend Vision One | Umfassende XDR-Abdeckung für E-Mail, Netzwerk und Cloud | 4,7/5 |
| Bitdefender GravityZone | Präventionsorientiertes EPP + EDR | 4,7/5 |
| Huntress Managed EDR | Schlanke Teams und MSPs | 4,9/5 |
| Cybereason | Bündelung von Telemetriedaten zu Angriffsszenarien | 4,4/5 |
1. Iru
- Am besten geeignet für: Einheitliches EDR, Identitätsmanagement und Compliance
- G2-Bewertung: 4,7/5
Iru, ehemals Kandji, führt EDR auf demselben Agenten aus, der auch Ihre Geräteverwaltung, Schwachstellenverwaltung und Identitätsverwaltung übernimmt. Es bietet IT- und Sicherheitsteams einen zentralen Überblick über alle Benutzer und Geräte und ist damit eine schlanke, einfache Plattform für Endpunkt-Transparenz und -Kontrolle, ähnlich wie SentinelOne.
Iru AI vereint spezialisierte Agenten aus den Bereichen Identitäts- und Zugriffsmanagement, Endpunktsicherheit und -management sowie Compliance-Automatisierung und liefert Einblicke, Maßnahmen und Nachweise über eine einzige Oberfläche.
Hinter dem Produkt steht ein internes Forschungsteam, das die Erkennungsmechanismen auf Basis von Iru-eigener Telemetrie kontinuierlich verfeinert und neue Bedrohungsinformationen veröffentlicht. Diese Bedrohungsinformationen wurden zudem von Dritten getestet: Eine EDR-Wettbewerbsbewertung von Miercom aus dem Jahr 2025 ergab, dass Iru bei der Erkennung von macOS-Malware, der Alarmierung und der Berichterstellung Bestnoten erzielte.
Kunden schätzen zudem die einfache Bedienbarkeit der Plattform:
„Im Vergleich zu anderen MDM-Tools hebt sich [Iru] durch kontinuierliche Verbesserungen, schnelle Feature-Veröffentlichungen und branchenführende Innovationen deutlich ab. Integrationen wie Single Sign-On mit Okta, die automatisierte Geräteregistrierung (ADE) und das neue Modul zum Schutz vor Bedrohungen haben die Art und Weise, wie wir die Sicherheit auf unseren Geräten verwalten, grundlegend verändert.“
Für Teams, die separate Tools für Sicherheit und Gerätemanagement jonglieren, ist diese Konsolidierung der eigentliche Clou. Sie erhalten EDR, Identitätsmanagement und Compliance über einen einzigen Agenten und eine einzige Konsole.
Wichtigste Funktionen
- Verhaltens- und Dateierkennung: Die KIvon Iru überwacht Systemereignisse in Echtzeit, um sowohl bekannte Malware als auch verdächtiges Verhalten zu erkennen, und protokolliert jedes Ereignis als strukturierten Eintrag.
- Geräteisolierung: Trennen Sie ein kompromittiertes Gerät mit einem Klick vom Netzwerk, um eine Bedrohung einzudämmen, während Sie die Ursache untersuchen.
- Speicherkontrollen: Sperren Sie Wechseldatenträger wie USB-Sticks und SD-Karten, um einen häufigen Weg für Datenexfiltration zu unterbinden.
- MCP-Server-Integration: Führen Sie Erkennungs- und Reaktions-Workflows über dialoggesteuerte Eingabeaufforderungen mithilfe des Model Context Protocol (MCP)aus .
- Amazon S3-Integration: Leiten Sie EDR-Telemetriedaten und Ereignisprotokolle automatisch in Ihren eigenen Amazon S3-Speicherweiter , um sie dort aufzubewahren und zu analysieren.
2. CrowdStrike Falcon
- Am besten geeignet für: EDR/XDRauf Unternehmensebene
- G2-Bewertung: 4,6/5
Im Gegensatz zum konsolidierten Agenten von Iru konzentriert sich CrowdStrike Falcon ganz auf cloud-nativen Endpunktschutz und EDR. Die Lösung läuft auf einem einzigen, ressourcenschonenden Sensor, der Telemetriedaten in die Cloud überträgt, wo „Threat Graph“ Signale aus der gesamten globalen Installationsbasis von CrowdStrike korreliert, um Muster zu erkennen, die in einer einzelnen Umgebung möglicherweise übersehen würden.
Falcon ist modular aufgebaut, was bedeutet, dass Sie mit dem Endpunktschutz beginnen und bei Bedarf optionale Funktionen wie Identitätsschutz, Bedrohungsinformationen und Expositionsmanagement hinzufügen können. Für die praktische Umsetzung führt das OverWatch-Team kontinuierlich von Menschen gesteuerte Bedrohungssuche durch, und Falcon Complete bietet vollständig verwaltete Erkennung und Reaktion.
Falcon ist eine umfassende Plattform der Enterprise-Klasse. Auf G2 loben Rezensenten die schnelle Erkennung und den Kontext der Angriffskette. Andere kritisieren jedoch die Kosten und die Komplexität, da es einige Zeit dauert, bis man den Umgang mit der Konsole beherrscht.
Wichtigste Funktionen
- Falcon Insight XDR (Extended Detection and Response): Erweitert die Endpunkt-Erkennung auf Identitäten, die Cloud und andere Quellen für korrelierte, domänenübergreifende Untersuchungen.
- Threat Graph: Korreliert Telemetriedaten aus dem globalen Kundenstamm von CrowdStrike, um Bedrohungen schneller aufzudecken.
- Angriffskartierung: Zeichnet auf , was ausgeführt wurde, wodurch es ausgelöst wurde und welche Systeme davon betroffen waren, und rekonstruiert so den Verlauf von Vorfällen.
- Automatisierte Behebung: Nutzt „Real Time Response“ und die Orchestrierung durch Falcon Fusion, um Bedrohungen einzudämmen und Reaktionsmaßnahmen zu automatisieren.
3. Microsoft Defender for Endpoint
- Am besten geeignet für: Windows-dominierte Umgebungen
- G2-Bewertung: 4,4/5
Wenn Ihr Team überwiegend mit Windows arbeitet, ist Microsoft Defender for Endpoint die naheliegende Wahl als EDR-Plattform für Unternehmen. Trotz seiner Ausrichtung auf Windows verwaltet es Bedrohungen unter macOS, Linux, iOS und Android über das Microsoft Defender-Portal und lässt sich direkt in andere Microsoft-Produkte wie 365, Entra ID und Sentinel integrieren, um bedingten Zugriff und Identitätsmanagement zu unterstützen.
Die Endpunktüberwachungsplattform ist in zwei Tarifen erhältlich. Tarif 1 konzentriert sich auf Prävention, Virenschutz, Gerätesteuerung und die Reduzierung der Angriffsfläche. Tarif 2 umfasst zusätzlich EDR, automatisierte Untersuchung und Behebung, Schwachstellenmanagement sowie Zugang zu den Microsoft Threat Experts. Da dies in Microsoft 365 E5 enthalten ist, ist es die ideale Wahl für Unternehmen, die bereits auf Microsoft 365-Produkte setzen.
Doch obwohl „Defender for Endpoint“ auf mehreren Betriebssystemen funktioniert, entfaltet es seine größte Stärke innerhalb des Microsoft-Ökosystems. Rezensenten weisen zudem darauf hin, dass die Konfiguration und Feinabstimmung etwas Aufwand erfordert, insbesondere wenn außerhalb einer reinen Windows-Umgebung gearbeitet wird.
Wichtigste Funktionen
- Endpunkt-Erkennung und -Reaktion: Erkennt Angriffe in Echtzeit und ermöglicht es Ihnen, direkt auf dem Gerät zu reagieren, wobei Daten für die Untersuchung sechs Monate lang zur Verfügung stehen.
- Reduzierung der Angriffsfläche: Setzt Regeln durch, die gängige Angriffspfade auf Betriebssystemebene abschotten – von risikobehafteten Makros bis hin zu nicht vertrauenswürdigen ausführbaren Dateien.
- Automatisierte Untersuchung und Behebung: Prüft Warnmeldungen und behebt gängige Bedrohungen automatisch, um die Arbeitsbelastung der Analysten zu verringern.
- Schwachstellenmanagement: Deckt Schwachstellen und Fehlkonfigurationenauf Gerätenauf und priorisiert diese, damit Sie Endgeräte absichern können.
4. Palo Alto Cortex XDR
- Am besten geeignet für: Domänenübergreifende XDR-Korrelation
- G2-Bewertung: 4,5/5
Für Teams, die bereits Palo Alto-Firewalls einsetzen, ist Cortex XDR eine naheliegende Erweiterung, die Endpunkt-, Netzwerk-, Cloud- und Identitätsdaten in einer einzigen Erkennungs-Engine zusammenführt. Anhand dieser Verbindungen wendet das System Verhaltensanalysen an, um Angriffe zu erkennen, die sich über diese Vektoren hinweg bewegen.
Wenn Cortex XDR eine Bedrohung meldet, rekonstruiert es den gesamten Angriffsverlauf – von der Art des Eindringens bis hin zu den betroffenen Ressourcen. Anschließend gruppiert es verwandte Warnmeldungen zu einzelnen Vorfällen, um Störsignale zu reduzieren. Analysten können diese Informationen dann nutzen, um Geräte zu isolieren, Prozesse zu beenden oder automatisierte Playbooks über Palo Alto XSOAR auszuführen, um Probleme zu beheben.
Insgesamt eignet sich Cortex XDR hervorragend für Sicherheitsteams, die domänenübergreifende Transparenz anstreben, insbesondere wenn sie bereits die Firewalls des Unternehmens verwalten. Einige Kunden empfinden jedoch die Datenmenge als zu hoch, wodurch die wichtigen Signale, die den Teams helfen, schnelle Lösungen zu finden, untergehen.
Wichtigste Funktionen
- Domänenübergreifende Korrelation: Führt Endpunkt-, Netzwerk-, Cloud- und Identitätsdatennativ zusammen, um Angriffe zu erkennen, die sich über mehrere Vektoren erstrecken.
- Verhaltensanalyse und Ursachenermittlung: Erstellt Profile des Benutzer- und Systemverhaltens, um Anomalien zu erkennen, und rekonstruiert anschließend die gesamte Angriffskette.
- Endpunktprävention: Blockiert Malware, Exploits und dateilose Angriffe durch einen ressourcenschonenden Agenten mit KI-gestützter lokaler Analyse
- Automatisierte Reaktion: Isoliert Geräte, beendet Prozesse und führt über XSOAR ein Playbook aus, um Bedrohungen schnell einzudämmen.
5. Trend Vision One
- Am besten geeignet für: XDR -Umfang über E-Mail, Netzwerk und Cloud
- G2-Bewertung: 4,7/5
Trend Vision One korreliert Aktivitäten in E-Mail, Netzwerk und Cloud mit Endpunktdaten und nutzt dabei Telemetriedaten aus einer Vielzahl nativer Sensoren für seinen Erkennungs- und Reaktions-Workflow. Diese Reichweite macht die Lösung unglaublich nützlich für hybride Infrastrukturen, die eine bedrohungsübergreifende Erkennung über mehrere Ebenen hinweg benötigen.
Wenn eine Bedrohung erkannt wird, isoliert Vision One betroffene Endgeräte und beendet automatisch schädliche Prozesse. Anschließend korreliert es diese Erkennung mit Signalen aus anderen Ebenen, um der IT-Abteilung einen umfassenden Überblick zu verschaffen. Teams, die diese Plattform optimal nutzen, verfügen wahrscheinlich bereits über eine gewisse plattformübergreifende Transparenz durch andere Tools.
Die Breite der Plattform stellt für manche Teams jedoch eine gewisse Lernkurve dar. Den vollen Nutzen erzielen Sie erst, wenn Sie die verschiedenen Sensoren und Datenquellen miteinander verknüpft und die Korrelationsregeln so abgestimmt haben, dass die Ergebnisse umsetzbar bleiben und nicht durch Störsignale überlagert werden.
Wichtigste Funktionen
- Schichtenübergreifendes XDR: Korreliert Endpunkt-, E-Mail-, Netzwerk- und Cloud-Telemetriedaten über native Sensoren, um eine Erkennung zu ermöglichen, die die gesamte Umgebung abdeckt.
- Cyber Risk Exposure Management (CREM): Erfasst Assets und bewertet das Risiko anhand der Kritikalität der Assets und der geschäftlichen Auswirkungen, um die Priorisierung von Schwachstellen zu unterstützen.
- AI Companion: Ein generativer KI-Assistent, der Untersuchungen begleitet, nächste Schritte vorschlägt und Automatisierungen erstellt, um manuellen Aufwand zu reduzieren.
- Network Detection and Response (NDR): Wandelt Netzwerkaktivitäten in Telemetriedatenum und korreliert diese mit Signalen von Endgeräten, der Cloud und E-Mails, um laterale Bewegungen aufzudecken.
6. Bitdefender GravityZone
- Am besten geeignet für: Präventionsorientierte Endpoint Protection Platform (EPP) + EDR
- G2-Bewertung: 4,1/5
Bitdefender GravityZone kombiniert über 30 Schichten aus maschinellem Lernen und Verhaltenserkennung, um Malware, Exploits und dateilose Angriffe zu stoppen, bevor sie ausgeführt werden. Die Lösung ist bekannt für ihre hohen Bewertungen bei AV-TEST und MITRE und eignet sich daher hervorragend für alle, deren Priorität auf der Abwehr von Ransomware und komplexer Malware liegt.
Mithilfe einer EDR-Ebene korreliert GravityZone Angriffsindikatoren über Endgeräte und den Netzwerkverkehr hinweg zu einheitlichen Vorfällen. Dies hilft dabei, die Angriffskette nachzuverfolgen und empfahl entsprechende Gegenmaßnahmen, sodass auch kleinere Teams Bedrohungen leichter verstehen und eindämmen können, ohne die Software extra anpassen zu müssen. Die Plattform bewertet zudem Sicherheitslücken bei Benutzern, Geräten und Apps mithilfe ihrer „Risk Analytics“-Funktion.
GravityZone eignet sich hervorragend für alle, die Wert auf kostengünstige, präventionsorientierte Sicherheit legen. Allerdings bietet es möglicherweise nicht die gleiche Tiefe bei EDR und XDR wie einige Plattformen auf Enterprise-Niveau.
Wichtigste Funktionen
- Mehrschichtige Prävention: Mehr als 30 Sicherheitsebenen, darunter „HyperDetect“ und „Fileless Attack Defense“, die Bedrohungen abwehren, bevor sie zuschlagen.
- Ransomware-Abwehr: Erkennt ungewöhnliche Verschlüsselungsvorgänge in Echtzeit, blockiert den Prozess und stellt betroffene Dateien wieder her.
- Endpunkt-Risikomanagement: Identifiziert Schwachstellen, Fehlkonfigurationen und riskantes Benutzerverhalten und behebt diese über eine einzige Konsole.
- Patch-Management: Hält Betriebssysteme und Anwendungen von Drittanbietern unter Windows, macOS und Linux über eine einzige Konsole auf dem neuesten Stand.
7. Huntress Managed EDR
- Am besten geeignet für: Kleine Teams und MSPs
- G2-Bewertung: 4,9/5
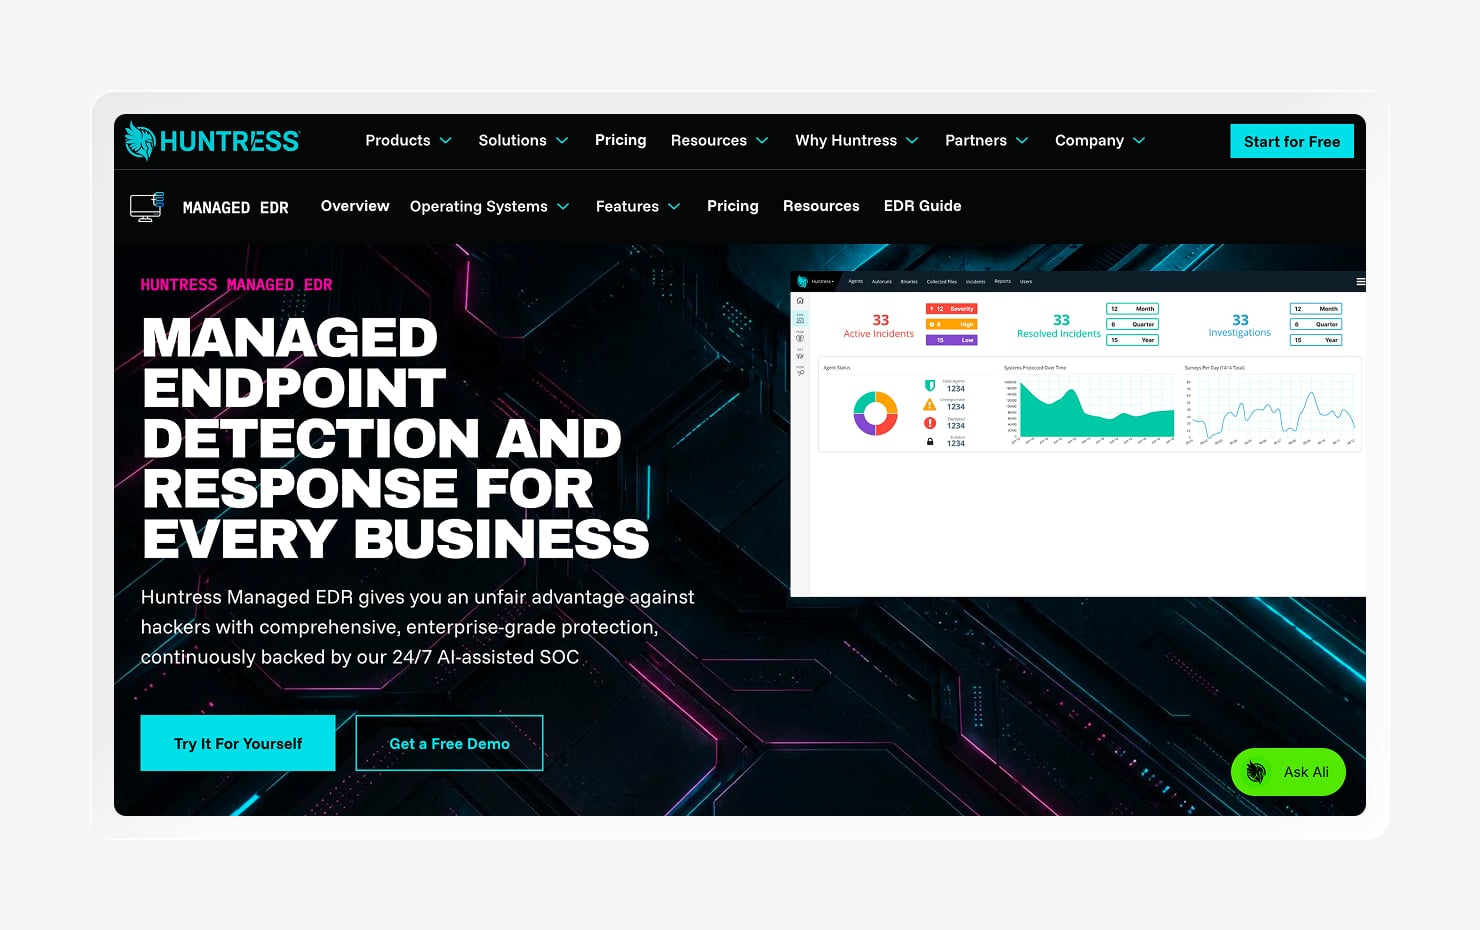
Huntress Managed EDR ist eine gute Wahl für kleine Teams, da es ein rund um die Uhr verfügbares Security Operations Center (SOC) bietet, das Ihre Endgeräte überwacht und Untersuchungen für Sie durchführt. Dank eines von Menschen geleiteten Modells müssen kleine Teams nicht selbst entscheiden, was als Nächstes zu tun ist; stattdessen können sie dies einem Team von Fachleuten überlassen.
Der Schutz erstreckt sich zudem über Endgeräte hinaus auf Microsoft 365-Identitäten und erkennt Kontoübernahmen sowie Angriffe auf geschäftliche E-Mails, um sowohl Identitäten als auch Endgeräte zu schützen. Damit eignet sich die Lösung hervorragend für kleinere Unternehmen, die etwas mehr Schutz suchen, ist jedoch weniger geeignet für Teams, die mehr Kontrolle und umfassendere Anpassungsmöglichkeiten wünschen.
Wichtigste Funktionen
- Menschlich gesteuertes SOC: Ein rund um die Uhr besetztes Security Operations Center untersucht und validiert jede Erkennung, sodass Ihr Team nur bei echten Bedrohungen eingreifen muss.
- Abwehr von Angriffen in Echtzeit: Aktive Endpunktangriffe werden automatisch abgewehrt und eingedämmt, bevor sie sich ausbreiten können.
- Transparenz bei Endpunktangriffen: Deckt hartnäckige Einfallstore und böswillige Aktivitäten auf, die Antivirensoftware häufig übersieht, und liefert übersichtliche Vorfallberichte.
- Automatisierte Behebung: Übernimmt die Eindämmung und Behebung mit vom SOC unterstützten Maßnahmen und einer Schritt-für-Schritt-Anleitung bis zur vollständigen Lösung.
8. Cybereason
- Am besten geeignet für: Die Zusammenfassung von Telemetriedaten zu Angriffsabläufen
- G2-Bewertung: 4,4/5
Cybereason korreliert über seine MalOp-Engine (Malicious Operation) zusammenhängende Aktivitäten über Endgeräte, Identitäten, die Cloud und das Netzwerk hinweg zu einer einzigen Angriffsgeschichte. Dies hilft Teams dabei, die Ursache und die Ausbreitung eines Angriffs über eine einzige Ansicht zu identifizieren, anstatt auf eine Vielzahl unzusammenhängender Erkennungen zurückgreifen zu müssen.
Das Verhaltensanalysesystem der Plattform deckt subtile Indikatoren für Kompromittierungen und verdächtiges Verhalten auf. Auf diese Weise können Analysten aus einer Flut von Warnmeldungen verwertbare Zusammenhänge ableiten, was Cybereason zu einem nützlichen Werkzeug für die Untersuchung von Angriffen macht.
Trotz der Nützlichkeit der Recherchetools von Cybereason stellen manche Teams möglicherweise fest, dass eine gewisse Einarbeitungszeit erforderlich ist, bevor sie den vollen Nutzen aus der Plattform ziehen können. Außerdem ist die Plattform im Vergleich zu vielen der in dieser Liste aufgeführten Tools für das umfassende Gerätemanagement in ihren Funktionen eingeschränkter.
Wichtigste Funktionen
- MalOp-Engine: Korreliert zusammenhängende Aktivitäten über mehrere Ebenen hinweg zu einer einzigen Angriffsgeschichte.
- Verhaltensanalyse: Analysiert Ereignisse in Echtzeit, um Anzeichen für Kompromittierungen und subtile Indikatoren für riskantes Verhalten zu erkennen.
- Angriffsablauf: Rekonstruiert die Ursache, den Umfang und die Ausbreitung eines Vorfalls in einer einzigen Ansicht, sodass Analysten den gesamten Ablauf nachvollziehen können.
- Autonome Reaktion: Führt mit einem Klick automatisierte Maßnahmen wie Isolierung, Beendigung und Beseitigung von Persistenz von einer einzigen Konsole ausdurch .
So wählen Sie die richtige SentinelOne-Alternative aus
Die beste Wahl hängt von Ihrer Geräteflotte, Ihrem Team und davon ab, inwieweit Sie Ihre Sicherheit und Ihr Gerätemanagement von einem zentralen Ort aus steuern möchten. Berücksichtigen Sie beim Vergleich folgende Faktoren:
- Plattformabdeckung: Passen Sie das Tool an die Betriebssystemean , die Sie tatsächlich einsetzen. Einige sind stark auf Windows ausgerichtet, andere decken macOS, Linux und mobile Geräte gleichermaßen ab.
- Verwaltet vs. eigenständig betrieben: Entscheiden Sie, ob Sie über das Personal verfügen, um die Erkennung selbst durchzuführen, oder ob Sie einen verwalteten Dienst wünschen, der die Überwachung und Reaktion für Sie übernimmt.
- Erkennungs- und Reaktionsmodell: Prüfen Sie, wie die jeweilige Plattform Bedrohungen erkennt und inwieweit sie die Reaktion automatisiert – von autonomer Eindämmung bis hin zu von Menschen geleiteter Unterstützung.
- Konsolidierung: Überlegen Sie , wie viele separate Tools Sie miteinander verknüpfen. Eine Plattform wie Iru vereint EDR, Gerätemanagement, Identitätsmanagement und Compliance, um die Tool-Flut zu reduzieren.
- Integration in die bestehende Infrastruktur: Prüfen Sie, wie nahtlos sich die jeweilige Option in die Identitäts-, Sicherheits- und IT-Tools integrieren lässt, die Sie bereits nutzen, da dies ausschlaggebend dafür sein kann, wie viel manueller Aufwand auf Sie zukommt.
- Gesamtkosten: Berücksichtigen Sie neben dem Preis pro Endpunkt auch Lizenzkosten, Zusatzmodule und den Zeitaufwand für die Mitarbeiter, die die von Ihnen gewählte Plattform betreiben.
Entscheiden Sie sich für Iru für einheitliche Endpunkt-Erkennung und -Reaktion
Die besten SentinelOne-Alternativen erkennen Bedrohungen alle gut – die eigentliche Frage ist also, wie gut sie diese Erkennung in einem gemeinsamen Konzept bündeln. Wenn Ihre Sicherheitstools von den Systemen getrennt sind, die Ihre Geräte verwalten, können Sie durch deren Konsolidierung Stunden an Datenerfassung einsparen.
Genau hier hebt sich die einheitliche Endpunkt-Erkennung und -Reaktion von Iru ab: EDR läuft auf demselben Agenten wie Gerätemanagement, Identitätsmanagement und Compliance. Sehen Sie selbst, wie eine einzige einheitliche Plattform in Ihrer Umgebung aussieht.
Vereinbaren Sie eine Demo, um zu erfahren, wie Iru Sie bei der Verwaltung und Absicherung Ihrer Geräte unterstützen kann.