

La plupart des équipes qui se lancent avec JumpCloud recherchent probablement un moyen simple de gérer les accès des utilisateurs, les appareils et l’authentification sans avoir à entretenir d’infrastructure sur site. Cela peut s’avérer particulièrement pertinent pour celles qui abandonnent Active Directory et qui ont besoin d’être opérationnelles rapidement.
Mais à mesure que les effectifs et le nombre d’appareils augmentent, que les audits se multiplient et que les exigences en matière de sécurité se renforcent, les équipes peuvent se rendre compte que leur configuration nécessite plusieurs outils distincts pour suivre le rythme. Le travail quotidien passe alors de la gestion des systèmes à la recherche de données et de contexte à travers ces différents systèmes.
C’est à ce stade que de nombreuses équipes commencent à envisager une alternative à JumpCloud. Certaines solutions se concentrent sur la gestion des identités et disposent de vastes réseaux d’intégration. D’autres regroupent la sécurité des terminaux, la gestion des identités et la conformité au sein d’un même système.
Le choix approprié dépend des points faibles de votre configuration actuelle. Nous allons passer en revue sept des meilleures options afin que vous puissiez identifier celle qui convient le mieux à votre organisation.
Qu’est-ce que JumpCloud ?
JumpCloud est une plateforme d’annuaire cloud qui combine la gestion des identités, la gestion des terminaux et l’authentification unique (SSO). Les petites et moyennes équipes l’adoptent souvent lorsqu’elles souhaitent abandonner Active Directory sur site sans ajouter de complexité.
Elle couvre bien l’essentiel, offrant aux équipes un moyen centralisé de gérer l’accès aux appareils. Grâce à l’authentification unique (SSO) et à l’authentification multifactorielle (MFA), à la prise en charge multiplateforme des appareils et à un ensemble croissant d’intégrations SaaS, les équipes peuvent intégrer des utilisateurs, sécuriser l’accès aux applications et appliquer des contrôles de base sur les appareils sans avoir à recourir à plusieurs systèmes.
La plateforme de gestion des identités et des accès (IAM) s’est également étendue au contrôle des accès administratifs en 2025 grâce à l’acquisition de VaultOne, qui a ajouté la gestion des accès privilégiés (PAM).
Les équipes peuvent finir par dépasser les capacités de JumpCloud lorsqu’elles ont besoin de mettre en œuvre des mesures de sécurité et de conformité. Étant donné que la détection des terminaux, l’application automatisée des correctifs et les workflows de préparation aux audits se situent souvent en dehors de la plateforme, les équipes peuvent se retrouver à agglomérer plusieurs outils pour obtenir les fonctionnalités dont elles ont besoin. Cela peut à terme entraîner une charge opérationnelle insoutenable et une visibilité fragmentée.
Les 7 meilleures alternatives à JumpCloud
| Outil | Idéal pour | Principales fonctionnalités | Note G2 |
|---|---|---|---|
| Iru | Équipes informatiques privilégiant la sécurité | Protection et gestion intégrées des terminaux | 4,7/5 |
| Microsoft Entra ID | Organisations de l'écosystème Microsoft | Protection de l'identité des utilisateurs | 4,5/5 |
| Okta | Intégrations prêtes à l'emploi | Protection contre les menaces liées à l'identité et surveillance de la posture de sécurité | 4,5/5 |
| OneLogin | Détection des risques liés aux identités | IA de vigilance pour la détection des risques et l'authentification | 4,8/5 |
| Jamf Connect | Entreprises utilisant exclusivement des produits Apple | Synchronisation des mots de passe | 4,7/5 |
| ManageEngine | Workflows informatiques unifiés | Gestion des mots de passe d'entreprise et authentification multifactorielle | 4,5/5 |
| Scalefusion | Accès « zéro confiance » | Portail d'applications d'entreprise personnalisable | 4,7/5 |
1. Iru
Idéal pour : les équipes informatiques qui accordent la priorité à la sécurité et souhaitent que la protection des terminaux, la gestion des identités et la conformité fonctionnent comme un seul et même système
Note G2 : 4,7/5
Plus de 6 000 entreprises utilisent la plateforme informatique et de sécurité d’Iru, basée sur l’IA. Le logiciel réunit la gestion des terminaux, la gestion des identités des collaborateurs et l’automatisation de la conformité au sein d’un système commun, de sorte que les modifications apportées dans un domaine sont immédiatement répercutées dans les autres. Pour les équipes qui ont commencé avec JumpCloud et ont ajouté des outils de protectiondes terminaux ou d’audit, cela réduit les allers-retours entre les systèmes.
Cette interconnexion est particulièrement évidente dans le cadre des opérations quotidiennes. Si un appareil présente un retard dans ses mises à jour ou montre des signes de comportement suspect, l’accès peut être ajusté automatiquement grâce à l’application de politiques liées à l’état de santé de l’appareil, ou déclencher des alertes pour que les administrateurs prennent les mesures nécessaires.
Les décisions relatives à l’identité s’appuient sur ces mêmes données de périphérique, ce qui signifie que le programme accorde ou bloque l’accès en fonction de signaux en temps réel tels que l’état des correctifs, le chiffrement ou l’intégrité du système. Et au lieu de consulter plusieurs outils pour évaluer les risques, les équipes peuvent voir en un seul endroit qui dispose d’un accès, depuis quel périphérique, et si celui-ci répond aux exigences de sécurité.
Avec Iru, le travail de conformité passe également d’une préparation réactive aux audits à une préparation continue. Au lieu de reconstituer des preuves avant un audit, les équipes maintiennent la documentation à jour à mesure que les systèmes évoluent, grâce à une cartographie continue des contrôles et à des mises à jour automatiques des preuves. Cela s’avère crucial dans la pratique lorsqu’un auditeur demande la preuve d’un contrôle : la réponse est déjà cartographiée, attribuée et à jour.
Fonctionnalités
- Évolutivité pour les moyennes entreprises et les grandes entreprises : les cartes d’affectation et le routage des schémas de référence garantissent l’alignement des changements au niveau des appareils, des utilisateurs et des politiques à mesure que les effectifs et l’infrastructure se développent, réduisant ainsi les tâches manuelles lors de l’intégration de nouveaux collaborateurs ou des changements organisationnels.
- Protection et gestion intégrées des terminaux : la gestion des terminaux, l’EDR (détection et réponse au niveau des terminaux) et la réponse aux vulnérabilités s’exécutent via un agent unique, ce qui permet aux événements de sécurité d’affecter directement les accès sans intégrations supplémentaires.
- Prise en charge des appareils Apple : la prise en charge des mises à jour Apple le jour même et les automatisations natives de macOS offrent aux équipes un contrôle plus strict sur FileVault, SIP et les mises à jour du système d’exploitation sur l’ensemble du parc de Mac.
- Authentification unique (SSO) sans mot de passe : Workforce Identity utilise une authentification liée au matériel et à des vérifications en temps réel des appareils, supprimant ainsi les mots de passe tout en s’assurant que l’appareil répond aux exigences de sécurité.
- Outils de gestion de la conformité basés sur l’IA : AI-Tailored Controls met en correspondance les exigences avec des référentiels tels que SOC 2 et ISO 27001 ; Task-Based Readiness attribue les tâches de correction ; Artifact Relevancy assure que les preuves sont associées au contrôle approprié ; le Trust Center offre une vue partagable de votre configuration de sécurité à l’intention des auditeurs et des clients.
- Assistance 24 h/24, 5 jours/semaine : des temps de réponse rapides sont essentiels en cas de problèmes d’accès, d’échecs lors des vérifications des appareils ou de blocage d’applications, ce qui aide les équipes à résoudre les problèmes sans avoir à faire appel à plusieurs fournisseurs.
2. Microsoft Entra ID + Intune
Idéal pour : les environnements centrés sur Microsoft qui souhaitent une intégration IAM native
Note G2 : 4,5/5
Microsoft Entra ID sert de couche d’identité pour Microsoft 365 et Azure. Pour les organisations opérant déjà dans un écosystème Microsoft, il simplifie l’accès et les services sans nécessiter d’intégrations supplémentaires.
Entra ID gère de manière fiable les fonctions IAM essentielles. Les politiques d’accès peuvent évaluer le comportement de l’utilisateur, sa localisation et vérifier si un appareil répond aux exigences de sécurité avant d’accorder l’accès. Les options en libre-service permettent également de réduire le volume de demandes courantes qui, autrement, seraient adressées au service informatique.
Veillez toutefois à bien examiner les coûts de mise en place et de licence si vous envisagez d’adopter cette solution : de nombreuses fonctionnalités avancées ne sont disponibles que dans les formules haut de gamme, ce qui peut rapidement faire grimper le coût total.
La configuration initiale peut également prendre du temps, en particulier pour les équipes ne disposant pas d’une expertise Microsoft dédiée, car les politiques, les intégrations et les contrôles d’accès nécessitent souvent un réglage minutieux pour s’adapter aux infrastructures existantes.
Fonctionnalités
- Authentification SSO et MFA : permet d’accéder aux applications Microsoft et tierces grâce à plusieurs méthodes d’authentification, y compris des options sans mot de passe.
- Vérification de l’accès conditionnel : les politiques évaluent le contexte de l’utilisateur et de l’appareil avant d’accorder l’accès, en appliquant des exigences de sécurité minimales par application.
- Gestion des identités privilégiées avec contrôles d’accès avancés : permet un accès administrateur limité dans le temps afin de réduire les risques liés aux privilèges permanents.
- Protection de l’identité des utilisateurs : détecte les comportements de connexion à risque et déclenche une vérification supplémentaire ou bloque l’accès.
- Suite d’outils en libre-service pour les employés : gère les réinitialisations de mot de passe, les demandes d’accès et les mises à jour de groupes sans intervention du service informatique.
3. Okta
Idéal pour : les environnements fortement axés sur le SaaS qui nécessitent une large couverture d’intégration
Note G2 : 4,5/5
Okta se concentre sur la gestion des identités au sein des organisations disposant d’un portefeuille de solutions SaaS important ou en pleine expansion. Son réseau d’intégration comprend des milliers de connecteurs prédéfinis, ce qui permet de réduire le temps nécessaire pour intégrer de nouveaux outils à un système centralisé d’authentification et de contrôle d’accès.
Okta prend en charge l’authentification multifactorielle (MFA) adaptative, la gestion du cycle de vie et les décisions d’accès basées sur les risques. La fonctionnalité « Device Trust » permet aux politiques d’accès de prendre en compte si un appareil est géré et respecte les normes de sécurité, en s’appuyant sur les signaux provenant des outils de gestion des terminaux.
Comme Okta n’inclut pas de fonctionnalités de gestion des appareils ni de workflows de conformité, les équipes l’associent généralement à d’autres systèmes. Cette approche fonctionne bien si la flexibilité est la priorité, mais elle augmente le nombre d’outils que votre équipe doit gérer au quotidien.
Fonctionnalités
- Gestion des appareils multi-systèmes d’exploitation : vérifie si les appareils répondent aux exigences de gestion et de sécurité avant d’autoriser l’accès.
- Détection des menaces liées à l’identité : signale les comportements de connexion inhabituels et applique des réponses automatisées pour réduire les risques liés aux comptes.
- Authentification unique (SSO) entre les applications : connecte des milliers d’applications SaaS et sur site via le réseau d’intégration Okta.
- Gestion du cycle de vie : automatise l’attribution et la suppression des droits d’accès des utilisateurs à mesure que leurs rôles évoluent.
- Intégrations de sécurité : relie les signaux d'identité à des outils de sécurité plus larges grâce à des intégrations avec des partenaires.
4. OneLogin
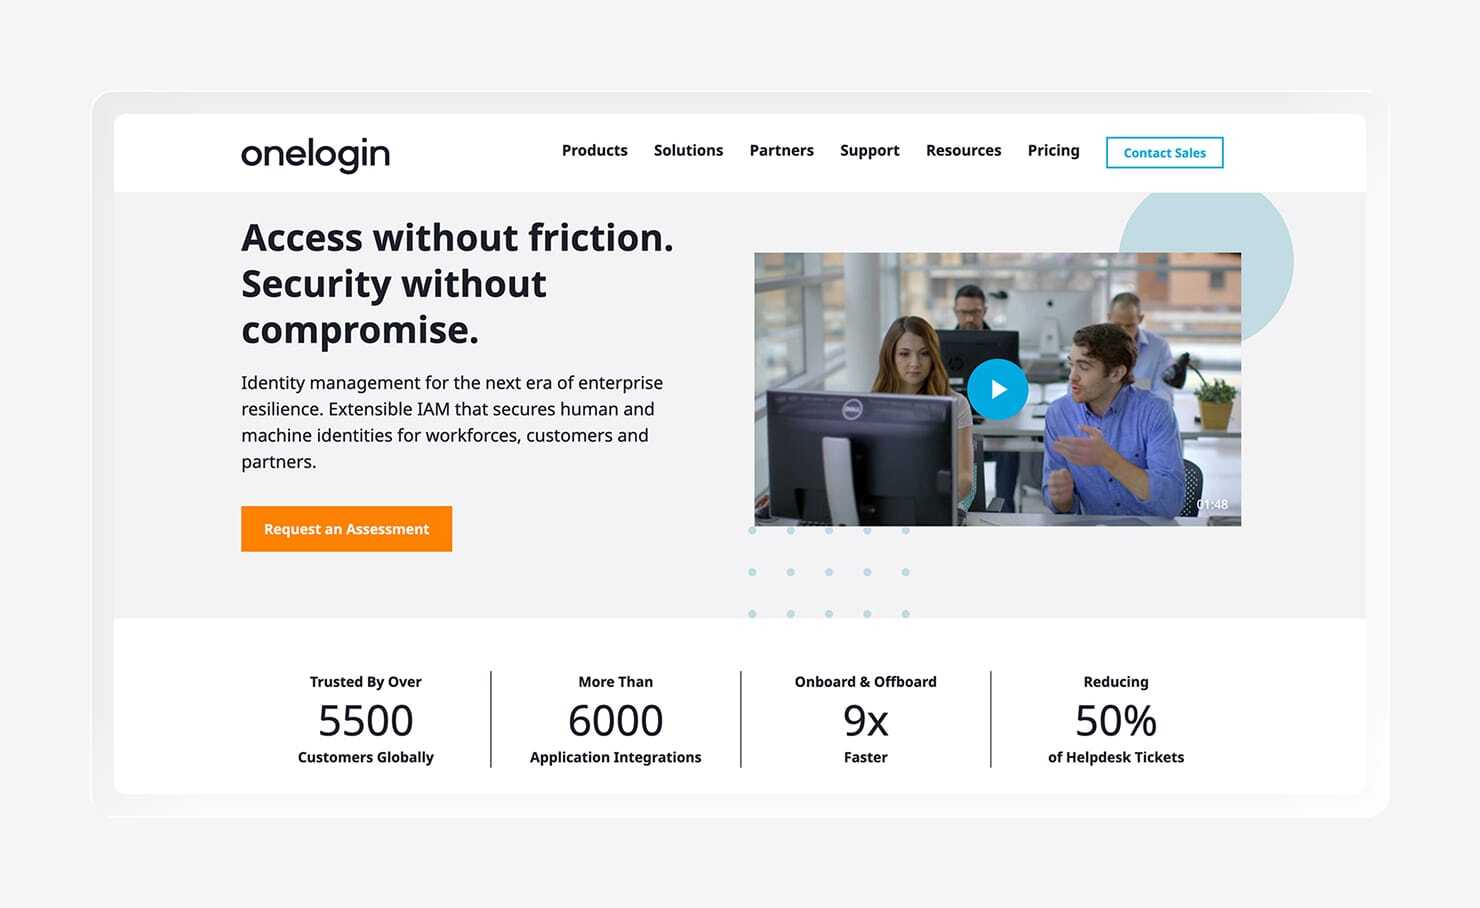
Idéal pour : les équipes qui privilégient l’authentification basée sur les risques
Note G2 : 4,8/5
OneLogin met l’accent sur l’authentification basée sur les risques. Son IA « Vigilance » évalue l’activité de connexion et attribue des scores de risque en fonction du comportement, de la localisation et du contexte de l’appareil afin de déterminer si une tentative de connexion doit être autorisée.
L'authentification SmartFactor permet d'ajuster dynamiquement les exigences de connexion, ce qui contribue à réduire les obstacles inutiles pour les connexions à faible risque, comme celles provenant d'appareils reconnus situés dans des lieux familiers. Dans les scénarios à haut risque, tels que les connexions depuis de nouveaux emplacements, à partir d'appareils inconnus ou présentant des schémas de comportement inhabituels, OneLogin peut exiger des facteurs de vérification supplémentaires ou bloquer complètement l'accès.
Cette même approche axée sur les risques s’accompagne d’une gestion du cycle de vie, qui garantit que les accès restent alignés sur les rôles des utilisateurs dans l’ensemble des systèmes connectés. OneLogin convient particulièrement aux organisations qui ont besoin de contrôles de sécurité renforcés sans pour autant transformer chaque connexion en obstacle. Les petites équipes ou les entreprises ayant des besoins d’accès plus simples n’ont peut-être pas besoin de ce niveau d’authentification basée sur les risques.
Fonctionnalités
- Solution unifiée de gestion des accès : centralise l’authentification unique (SSO) sur les applications web, mobiles et héritées.
- IA « Vigilance » pour la détection des risques et l’authentification : analyse le comportement de connexion en temps réel et adapte les exigences d’authentification en fonction du risque.
- Gestion du cycle de vie des identités entre les applications : automatise l’attribution et la suppression des droits d’accès entre les applications.
- Synchronisation des annuaires : s’intègre à Active Directory et au protocole LDAP (Lightweight Directory Access Protocol) pour garantir la cohérence de l’annuaire des utilisateurs.
- Prise en charge des identités mobiles : applique les politiques d’authentification et d’accès aux utilisateurs et applications mobiles.
5. Jamf Connect
Idéal pour : les organisations utilisant exclusivement des produits Apple
Note G2 : 4,7/5
Jamf Connect est un outil de gestion des identités et des accès destiné aux environnements Apple. Il relie directement la connexion macOS à un fournisseur d’identité dans le cloud, ce qui permet aux utilisateurs de se connecter à leurs appareils à l’aide des mêmes identifiants que ceux qu’ils utilisent pour leurs applications professionnelles.
La synchronisation des mots de passe assure la cohérence entre les identifiants locaux et ceux du cloud, ce qui réduit les blocages de compte et les demandes de réinitialisation. Parallèlement, les contrôles d’accès suivent les groupes définis par le fournisseur d’identité, de sorte que les autorisations restent cohérentes lorsque les rôles changent, sans nécessiter de mises à jour manuelles.
Bien que Jamf Connect soit une solution adaptée aux équipes utilisant exclusivement des appareils Apple, sachez que si votre organisation utilise plusieurs systèmes d’exploitation, vous aurez besoin d’un outil distinct pour les appareils non Apple.
Fonctionnalités
- Authentification via un fournisseur d’identité dans le cloud (IdP) : permet de se connecter à macOS à l’aide des identifiants de fournisseurs tels qu’Okta ou Microsoft Entra ID.
- Synchronisation des mots de passe : assure la cohérence entre les mots de passe locaux et ceux du cloud afin de réduire les blocages de compte.
- Contrôles d’accès et de privilèges : applique des autorisations en fonction de l’appartenance à des groupes de fournisseurs d’identité.
- Configuration des politiques d’accès aux applications : définit les applications auxquelles les utilisateurs peuvent accéder en fonction de leur rôle ou de leur groupe.
- Annuaire cloud pour la gestion des identités : utilise les fournisseurs d’identité cloud comme source de référence pour les comptes utilisateurs.
6. ManageEngine
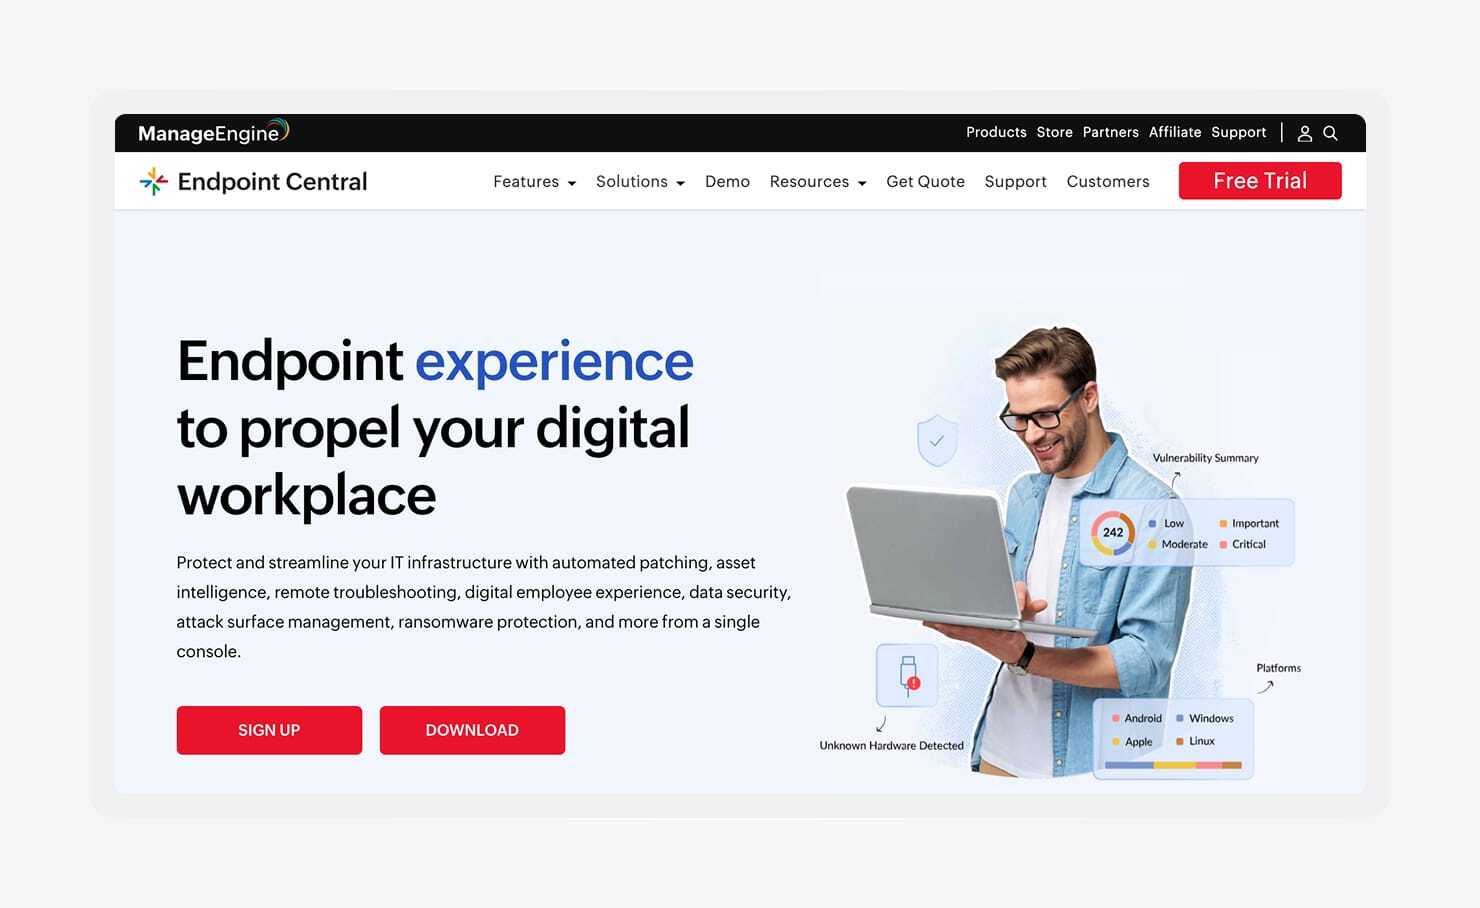
Idéal pour : les équipes qui regroupent plusieurs fonctions informatiques auprès d’un seul fournisseur
Note G2 : 4,5/5
ManageEngine propose des outils de gestion des identités et des accès (IAM), de gestion des terminaux et d’accès privilégiés. Ses solutions d’identité, notamment AD360 et Identity360, prennent en charge la création de comptes utilisateurs, le contrôle d’accès et le reporting dans les environnements hybrides.
La solution s’intègre à des systèmes d’entreprise largement utilisés tels qu’Active Directory, Microsoft 365 et Google Workspace, ce qui aide les équipes à harmoniser les données d’identité entre les environnements sur site et dans le cloud. Pour les organisations gérant déjà plusieurs outils, cette consolidation peut contribuer à réduire la prolifération des fournisseurs et à simplifier les processus d’achat et d’assistance.
Les petites structures à la recherche de solutions allégées doivent savoir que ManageEngine nécessite une planification pour évoluer efficacement, car les déploiements impliquent souvent la configuration et la maintenance de plusieurs modules couvrant différentes fonctions. Certaines équipes constatent également que la flexibilité et les performances en matière de reporting peuvent varier, en particulier lorsqu’elles travaillent avec de grands ensembles de données ou tentent de personnaliser les rapports au-delà des modèles standard.
Fonctionnalités
- Gouvernance et administration des identités : centralise l’attribution des droits, le contrôle d’accès et les rapports de conformité.
- Gestion des accès privilégiés : contrôle et audite les accès administratifs sur l’ensemble des systèmes.
- Gestion des mots de passe et authentification multifactorielle (MFA) :prend en charge la réinitialisation des mots de passe en libre-service et l’application des politiques.
- Authentification par certificat :ajoute une méthode d’authentification supplémentaire, en plus des mots de passe et de l’authentification multifactorielle (MFA).
- Intégrations d’entreprise : s’intègre à Active Directory, Microsoft 365, Google Workspace et d’autres systèmes.
7. Scalefusion
Idéal pour : le contrôle d’accès basé sur les appareils et les initiatives « zero trust »
Note G2 : 4,7/5
Scalefusion combine la gestion des terminaux et le contrôle d’accès basé sur les appareils. Ses fonctionnalités d’identité visent à lier l’accès aux applications à l’état de l’appareil, ce qui signifie que les décisions d’accès dépendent du respect par l’appareil de conditions de sécurité définies.
La solution importe les utilisateurs depuis des fournisseurs d’identité existants et applique des conditions au niveau des appareils avant d’accorder l’accès. Le portail d’applications de l’entreprise permet aux équipes de contrôler les applications visibles par les utilisateurs, leur organisation et les personnes autorisées à y accéder en fonction de leur rôle ou du contexte de l’appareil.
Il convient de noter que Scalefusion est souvent utilisé en complément d’une plateforme IAM existante telle que Microsoft Entra ID ou Google Workspace. Par ailleurs, la flexibilité des politiques et la disponibilité des fonctionnalités varient selon les formules, les contrôles d’accès et les configurations les plus avancés étant réservés aux niveaux supérieurs.
Ainsi, si vous envisagez d’adopter Scalefusion, il est judicieux d’étudier les formules en détail afin de déterminer dans quelle mesure la solution s’intégrera concrètement à votre infrastructure et répondra à vos besoins en matière d’accès.
Fonctionnalités
- Importation d’utilisateurs depuis un IdP : synchronise les identités des utilisateurs, y compris les comptes des employés, les groupes et les attributs d’annuaire provenant de tiers.
- Contrôle d’accès basé sur les appareils : lie l’accès aux applications à la sécurité et à l’état de gestion des appareils.
- SSO au niveau des applications :applique les politiques d’accès au niveau de chaque application.
- Portail d’applications d’entreprise : fournit un point d’accès centralisé et personnalisable aux outils approuvés.
- Prise en charge de l’intégration : s’interfacent avec les principaux fournisseurs d’identité et systèmes d’entreprise.
Réunissez la gestion des terminaux, l’identité des collaborateurs et l’automatisation de la conformité avec Iru
Pour choisir la bonne alternative à JumpCloud, il faut généralement identifier les points de votre configuration actuelle qui génèrent un surcroît de travail.
Si vous avez besoin que la sécurité des terminaux, la gestion des identités et la conformité fonctionnent ensemble au sein d’une même plateforme afin que votre équipe n’ait plus à rassembler des données dispersées entre différents outils, c’est exactement ce que propose Iru. Pour une analyse plus approfondie de la comparaison entre Iru et JumpCloud, notre guide complet présente les différences côte à côte.
Vous pouvez également réserver une démonstration pour découvrir par vous-même le fonctionnement d’Iru et voir comment sa plateforme unifiée peut résoudre les problèmes de charge opérationnelle et de manque de visibilité au sein de votre organisation.