

Imaginez que vous disposiez d’un effectif de 1 500 personnes réparties sur quatre sites, utilisant peut-être à la fois des Mac, des PC Windows et des appareils mobiles. Vous utilisez SentinelOne pour la détection et la réponse au niveau des terminaux (EDR), mais cette solution fonctionne indépendamment des outils que vous utilisez pour gérer la plupart de vos appareils.
SentinelOne est reconnu pour ses réponses automatisées aux attaques par ransomware. Cependant, certains utilisateurs trouvent que la console peut sembler complexe à grande échelle et qu’il faut la paramétrer pour filtrer correctement les alertes actives. Si vous avez déjà rencontré ce problème et que vous recherchez une solution un peu différente, voici quelques alternatives à SentinelOne qui pourraient mieux répondre à vos besoins.
En bref : les alternatives à SentinelOne
| Logiciel | Idéal pour | Note G2 |
|---|---|---|
| Iru | EDR unifié, gestion des identités et conformité | 4,7/5 |
| CrowdStrike Falcon | EDR/XDR de niveau entreprise | 4,6/5 |
| Microsoft Defender for Endpoint | Environnements Windows-first | 4,4/5 |
| Palo Alto Cortex XDR | Corrélation XDR inter-domaines | 4,5/5 |
| Trend Vision One | Couverture XDR étendue aux e-mails, au réseau et au cloud | 4,7/5 |
| Bitdefender GravityZone | EPP + EDR axés sur la prévention | 4,7/5 |
| Huntress Managed EDR | Équipes réduites et MSP | 4,9/5 |
| Cybereason | Regroupement des données télémétriques en scénarios d'attaque | 4,4/5 |
1. Iru
- Idéal pour : EDRunifié , gestion des identités et conformité
- Note G2 : 4,7/5
Iru, anciennement Kandji, exécute l’EDR sur le même agent qui gère vos appareils, vos vulnérabilités et vos identités. Il offre aux équipes informatiques et de sécurité une vue d’ensemble de chaque utilisateur et appareil, ce qui en fait une plateforme légère et simple de visibilité et de contrôle des terminaux, comparable à SentinelOne.
L’IA d’Iru regroupe des agents spécialisés dans les domaines de l’identité et des accès, de la sécurité et de la gestion des terminaux, ainsi que de l’automatisation de la conformité, fournissant ainsi des informations, des actions et des preuves à partir d’une interface unique.
Derrière ce produit, une équipe de recherche interne affine en permanence les détections issues de la télémétrie propre à Iru et publie de nouvelles informations sur les menaces. Ces informations ont également été testées par des tiers : une évaluation comparative des solutions EDR réalisée par Miercom en 2025 a en effet révélé qu’Iru obtenait les meilleures notes en matière de détection des logiciels malveillants sur macOS, d’alertes et de rapports.
Les clients apprécient également la simplicité d’utilisation de la plateforme :
« Comparé à d’autres outils MDM, [Iru] se démarque véritablement par ses améliorations continues, ses mises à jour rapides et ses innovations de pointe. Des intégrations telles que l’authentification unique (Single Sign-On) avec Okta, l’inscription automatisée des appareils (ADE) et leur nouveau module de protection contre les menaces ont transformé la façon dont nous gérons la sécurité sur l’ensemble de nos appareils. »
Pour les équipes qui jonglent entre différents outils de sécurité et de gestion des appareils, cette consolidation est un véritable atout. Vous bénéficiez d’une solution EDR, de la gestion des identités et de la conformité à partir d’un seul agent et d’une seule console.
Fonctionnalités clés
- Détection comportementale et de fichiers : l’IAd’Iru surveille les événements système en temps réel pour détecter à la fois les logiciels malveillants connus et les comportements suspects, en les consignant sous forme d’enregistrements d’événements structurés.
- Isolement des appareils : déconnectez un appareil compromis du réseau en un seul clic pour contenir une menace pendant que vous menez votre enquête.
- Contrôles de stockage : verrouillez les supports amovibles, tels que les clés USB et les cartes SD, afin de bloquer une voie courante d’exfiltration de données.
- Intégration du serveur MCP : exécutez des workflows de détection et de réponse via des invites conversationnelles à l’aide du Model Context Protocol (MCP).
- Intégration à Amazon S3 : transmettez automatiquement les données de télémétrie EDR et les journaux d’événements vers votre propre espace de stockage Amazon S3 à des fins de conservation et d’analyse.
2. CrowdStrike Falcon
- Idéal pour : EDR/XDRau niveau de l’entreprise
- Note G2 : 4,6/5
Contrairement à l’agent consolidé d’Iru, CrowdStrike Falcon se concentre exclusivement sur la protection des terminaux native du cloud et l’EDR. Il fonctionne à l’aide d’un seul capteur léger qui transmet les données de télémétrie vers le cloud, où Threat Graph met en corrélation les signaux provenant de l’ensemble des installations mondiales de CrowdStrike afin de repérer des schémas qu’un environnement isolé pourrait ne pas détecter.
Falcon est modulaire : vous commencez par la protection des terminaux, puis ajoutez des fonctionnalités optionnelles telles que la protection des identités, les renseignements sur les menaces et la gestion de l’exposition, selon vos besoins. Pour une couverture pratique, l’équipe OverWatch mène en continu une chasse aux menaces pilotée par des humains, tandis que Falcon Complete offre une détection et une réponse entièrement gérées.
Falcon est une plateforme complète de niveau entreprise. Sur G2, les utilisateurs saluent sa détection rapide et la mise en contexte de la chaîne d’attaques. D’autres lui reprochent toutefois son coût et sa complexité, car la maîtrise de la console demande du temps.
Fonctionnalités clés
- Falcon Insight XDR (détection et réponse étendues) : étend la détection des terminaux aux identités, au cloud et à d’autres sources pour permettre des enquêtes corrélées et inter-domaines.
- Threat Graph : met en corrélation les données télémétriques issues de l’ensemble de la base client mondiale de CrowdStrike afin de détecter plus rapidement les menaces.
- Cartographie des attaques : enregistre ce qui s’est exécuté, ce qui l’a déclenché et ce qu’il a affecté, reconstituant ainsi le déroulement des incidents.
- Correction automatisée : utilise Real Time Response et l’orchestration Falcon Fusion pour contenir les menaces et automatiser les actions de réponse.
3. Microsoft Defender for Endpoint
- Idéal pour : les environnementsprincipalement Windows
- Note G2 : 4,4/5
Si votre équipe utilise principalement Windows, Microsoft Defender for Endpoint s'impose naturellement comme plateforme EDR d'entreprise. Bien qu'il soit axé sur Windows, il gère les menaces sur macOS, Linux, iOS et Android depuis le portail Microsoft Defender, en s'intégrant directement à d'autres produits Microsoft tels que 365, Entra ID et Sentinel pour prendre en charge l'accès conditionnel et la gestion des identités.
La plateforme de surveillance des terminaux est proposée en deux formules. La formule 1 met l’accent sur la prévention, l’antivirus, le contrôle des appareils et la réduction de la surface d’attaque. La formule 2 ajoute l’EDR, les investigations et la correction automatisées, la gestion des vulnérabilités, ainsi que l’accès aux experts en menaces de Microsoft. Elle est incluse dans Microsoft 365 E5, ce qui en fait un choix idéal pour les organisations qui s’appuient déjà sur les produits Microsoft 365.
Cependant, bien qu’il fonctionne sur plusieurs systèmes d’exploitation, Defender for Endpoint est particulièrement performant au sein de l’écosystème Microsoft. Les testeurs soulignent également que sa configuration et son réglage nécessitent un certain travail, en particulier en dehors d’un environnement Windows pur.
Principales fonctionnalités
- Détection et réponse au niveau des terminaux : détecte les attaques en temps réel et vous permet d’y répondre directement sur l’appareil, avec six mois de données à disposition pour les analyses.
- Réduction de la surface d’attaque : applique des règles qui bloquent les voies d’attaque courantes au niveau du système d’exploitation, des macros à risque aux exécutables non fiables.
- Enquête et correction automatisées : examine les alertes et résout automatiquement les menaces courantes afin de réduire la charge de travail des analystes.
- Gestion des vulnérabilités : identifie et hiérarchise les vulnérabilités et les erreurs de configuration des terminaux afin que vous puissiez renforcer leur sécurité.
4. Palo Alto Cortex XDR
- Idéal pour : la corrélation XDRinter-domaines
- Note G2 : 4,5/5
Pour les équipes qui utilisent déjà les pare-feu Palo Alto, Cortex XDR constitue une extension naturelle reliant les données des terminaux, du réseau, du cloud et des identités au sein d’un moteur de détection unique. Il exploite ensuite ces connexions et applique des analyses comportementales pour détecter les attaques qui se propagent à travers ces vecteurs.
Lorsque Cortex XDR signale une menace, il reconstitue le déroulement complet de l’attaque, depuis son point d’entrée jusqu’aux ressources touchées. Il regroupe ensuite les alertes associées en incidents uniques afin de réduire le bruit. Les analystes peuvent alors utiliser ces informations pour isoler des appareils, mettre fin à des processus ou exécuter des scénarios automatisés via Palo Alto XSOAR afin de remédier aux problèmes.
Dans l’ensemble, Cortex XDR convient parfaitement aux équipes chargées des opérations de sécurité qui souhaitent bénéficier d’une visibilité inter-domaines, en particulier si elles gèrent déjà les pare-feu de l’entreprise. Cependant, certains clients estiment que le volume de données est trop important, ce qui masque les informations permettant aux équipes de trouver rapidement des solutions.
Principales fonctionnalités
- Corrélation inter-domaines : unifienativement les données des terminaux, du réseau, du cloud et des identités pour détecter les attaques s’étendant sur plusieurs vecteurs.
- Analyse comportementale et identification des causes profondes : établit des profils de comportement des utilisateurs et des systèmes pour repérer les anomalies, puis reconstitue la chaîne d’attaque complète.
- Prévention au niveau des terminaux : bloque les logiciels malveillants, les exploits et les attaques sans fichier grâce à un agent léger doté d’une analyse locale pilotée par l’IA.
- Réponse automatisée : isole les appareils, met fin aux processus et exécute un playbook via XSOAR pour contenir rapidement les menaces.
5. Trend Vision One
- Idéal pour : une couvertureXDR étendue couvrant la messagerie, le réseau et le cloud
- Note G2 : 4,7/5
Trend Vision One met en corrélation l’activité au niveau des e-mails, du réseau et du cloud avec les données des terminaux, en exploitant les données télémétriques provenant d’un large éventail de capteurs natifs pour son workflow de détection et de réponse. Cette portée le rend extrêmement utile pour les infrastructures hybrides qui souhaitent une détection des menaces sur plusieurs couches.
Lorsqu’elle détecte une menace, Vision One isole les terminaux affectés et met automatiquement fin aux processus malveillants. Elle corrèle ensuite cette détection avec des signaux provenant d’autres couches afin d’aider le service informatique à obtenir une vue d’ensemble complète. Les équipes qui tirent le meilleur parti de cette plateforme disposent probablement déjà d’une certaine visibilité multiplateforme grâce à d’autres outils.
L’étendue de la plateforme implique toutefois une courbe d’apprentissage pour certaines équipes. Vous n’en tirerez pleinement parti qu’après avoir connecté ses différents capteurs et sources de données, et ajusté les règles de corrélation afin que les résultats restent exploitables et ne soient pas noyés dans le bruit.
Fonctionnalités clés
- XDR inter-couches : établit des corrélations entre les données de télémétrie des terminaux, de la messagerie, du réseau et du cloud via des capteurs natifs, pour une détection couvrant l’ensemble de l’environnement.
- Gestion de l’exposition aux risques cybernétiques (CREM) : identifie les actifs et évalue leur niveau d’exposition en fonction de leur criticité et de leur impact sur l’activité, afin de faciliter la hiérarchisation des vulnérabilités.
- Assistant IA : un assistant basé sur l’IA générative qui guide les enquêtes, suggère les prochaines étapes et met en place des automatisations pour réduire le travail manuel.
- Détection et réponse réseau (NDR) : convertit l’activité réseau en données télémétriques et les corrèle avec les signaux provenant des terminaux, du cloud et des e-mails afin de mettre en évidence les mouvements latéraux.
6. Bitdefender GravityZone
- Idéal pour : une plateforme de protection des terminaux (EPP)axée sur la prévention + EDR
- Note G2 : 4,1/5
Bitdefender GravityZone cumule plus de 30 couches de détection comportementale et d’apprentissage automatique pour bloquer les logiciels malveillants, les exploits et les attaques sans fichier avant même qu’ils ne s’exécutent. Reconnu pour ses notes élevées chez AV-TEST et MITRE, il constitue un choix solide pour ceux qui accordent la priorité à la lutte contre les ransomwares et les logiciels malveillants avancés.
Grâce à une couche EDR, GravityZone met en corrélation les indicateurs d’attaque sur l’ensemble des terminaux et du trafic réseau pour les regrouper en incidents unifiés. Cela permet de reconstituer la chaîne d’attaque et de recommander des mesures de réponse, afin que les petites équipes puissent plus facilement comprendre et contenir les menaces sans avoir à configurer le logiciel. La plateforme évalue également les vulnérabilités au niveau des utilisateurs, des appareils et des applications grâce à sa fonctionnalité Risk Analytics.
GravityZone est une solution idéale pour ceux qui privilégient une sécurité abordable et axée sur la prévention. Cependant, elle n’offre peut-être pas la même profondeur en matière d’EDR et d’XDR que certaines plateformes destinées aux entreprises.
Principales fonctionnalités
- Prévention multicouche : plus de 30 couches de sécurité, dont HyperDetect et Fileless Attack Defense, qui bloquent les menaces avant qu’elles ne frappent.
- Lutte contre les ransomwares : détecte les chiffrages anormaux en temps réel, bloque le processus et restaure les fichiers affectés.
- Gestion des risques au niveau des terminaux : identifie les vulnérabilités, les erreurs de configuration et les comportements à risque des utilisateurs, et les atténue à partir d’une console unique.
- Gestion des correctifs : maintient à jour les systèmes d’exploitation et les applications tierces sous Windows, macOS et Linux à partir d’une console unique.
7. Huntress Managed EDR
- Idéal pour : lespetites équipes et les MSP
- Note G2 : 4,9/5
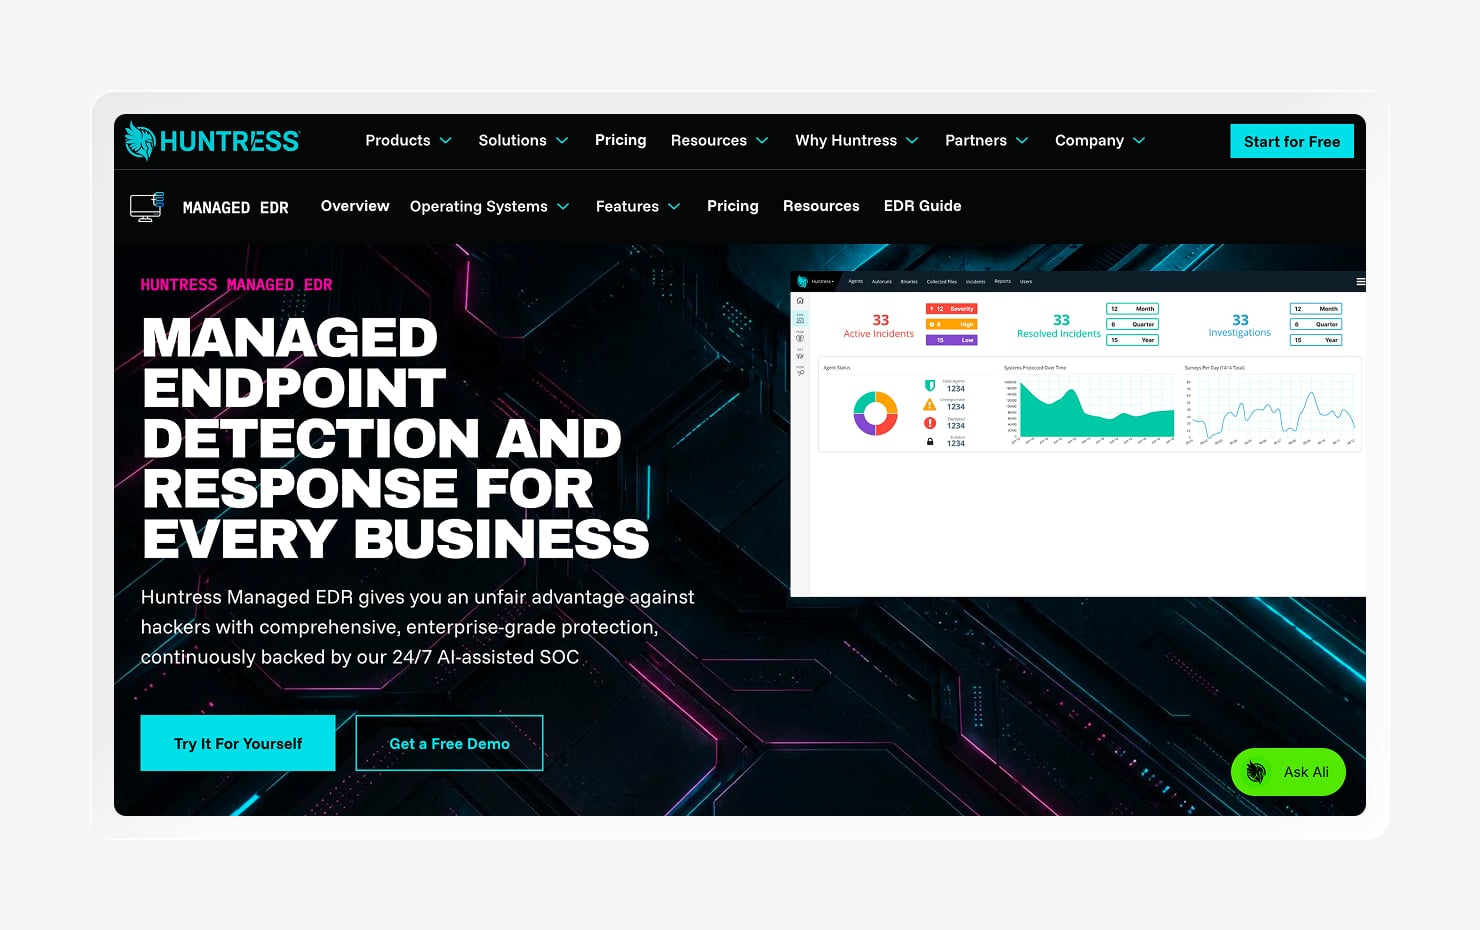
Huntress Managed EDR est un bon choix pour les équipes réduites, car il met à disposition un centre d’opérations de sécurité (SOC) disponible 24 h/24 et 7 j/7 qui surveille vos terminaux et mène les enquêtes à votre place. Grâce à ce modèle piloté par des experts, les équipes réduites n’ont pas à se demander quelle action entreprendre ; elles peuvent s’en remettre à une équipe de professionnels.
La couverture s’étend également au-delà des terminaux pour inclure les identités Microsoft 365, détectant ainsi les prises de contrôle de comptes et les compromissions de messagerie professionnelle afin de protéger aussi bien les identités que les terminaux. Cela en fait une solution idéale pour les petites entreprises à la recherche d’un peu plus de protection, mais elle convient moins aux équipes qui souhaitent davantage de contrôle et une personnalisation plus poussée.
Principales fonctionnalités
- SOC piloté par des humains : un centre d’opérations de sécurité (SOC) disponible 24 h/24 et 7 j/7 examine et valide chaque détection, afin que votre équipe puisse agir uniquement face à de véritables menaces.
- Neutralisation des attaques en temps réel : neutralise automatiquement les attaques en cours sur les terminaux, en les contenant avant qu’elles ne se propagent.
- Visibilité sur les attaques des terminaux : met en évidence les points d’ancrage persistants et les activités malveillantes que les logiciels antivirus ont tendance à manquer, grâce à des rapports d’incident clairs.
- Correction automatisée : gère le confinement et la correction grâce à des actions soutenues par le SOC et à des instructions étape par étape jusqu’à la résolution.
8. Cybereason
- Idéal pour : regrouper les données télémétriques en scénarios d’attaque
- Note G2 : 4,4/5
Cybereason met en corrélation les activités liées entre les terminaux, les identités, le cloud et le réseau pour former un récit d’attaque unique grâce à son moteur MalOp (Malicious Operation). Cela aide les équipes à identifier la cause première et la propagation d’une attaque via une vue unique, plutôt que par le biais d’une multitude de détections disparates et sans lien entre elles.
Le système d’analyse comportementale de la plateforme met en évidence des indicateurs subtils de compromission et de comportement. Ainsi, les analystes peuvent transformer une multitude d’alertes en contexte exploitable, ce qui fait de Cybereason un outil utile pour enquêter sur les attaques.
Malgré l’utilité des outils d’analyse de Cybereason, certaines équipes peuvent constater qu’une période d’apprentissage est nécessaire avant de tirer pleinement parti de la plateforme. Elle est également plus limitée que bon nombre des outils complets de gestion des appareils figurant dans cette liste.
Fonctionnalités clés
- Moteur MalOp : met en corrélation les activités liées à travers plusieurs couches pour former un récit d’attaque unique.
- Analyse comportementale : analyse les événements en temps réel pour signaler les indicateurs de compromission et les indices subtils de comportements à risque.
- Scénario d’attaque : reconstitue la cause première, la portée et la propagation d’un incident dans une vue unique, afin que les analystes puissent visualiser la séquence complète.
- Réponse autonome : exécute d’un simple clic des actions automatisées telles que l’isolation, la suppression et l’élimination de la persistance à partir d’une console unique.
Comment choisir la bonne alternative à SentinelOne
Le choix le plus adapté dépend de votre parc informatique, de votre équipe et de la part de votre sécurité et de la gestion de vos appareils que vous souhaitez centraliser. Tenez compte de ces facteurs lors de votre comparaison :
- Couverture de la plateforme : choisissez un outil adapté aux systèmes d’exploitation que vous utilisez réellement. Certains sont très complets sous Windows ; d’autres couvrent de manière équilibrée macOS, Linux et les appareils mobiles.
- Gestion gérée ou autonome : déterminez si vous disposez du personnel nécessaire pour gérer vous-même la détection ou si vous préférez un service géré qui se charge de la surveillance et de la réponse à votre place.
- Modèle de détection et de réponse : examinez comment chaque plateforme détecte les menaces et dans quelle mesure elle automatise la réponse, du confinement autonome aux interventions guidées par des humains.
- Consolidation : évaluez le nombre d’outils distincts que vous devez coordonner. Une plateforme comme Iru unifie l’EDR, la gestion des appareils, la gestion des identités et la conformité afin de réduire la prolifération des outils.
- Intégration dans votre infrastructure : vérifiez dans quelle mesure chaque option s’intègre de manière transparente avec les outils d’identité, de sécurité et informatiques que vous utilisez déjà, car cela peut déterminer la charge de travail manuel qui vous restera à assumer.
- Coût total : Tenez compte des licences, des modules complémentaires et du temps de travail du personnel nécessaire à l’exploitation de la plateforme que vous choisissez, et pas seulement du prix par terminal.
Optez pour Iru pour une détection et une réponse unifiées au niveau des terminaux
Les meilleures alternatives à SentinelOne détectent toutes efficacement les menaces ; la véritable question est donc de savoir dans quelle mesure elles s’articulent autour de cette détection. Si vos outils de sécurité sont dissociés des systèmes qui gèrent vos appareils, leur consolidation peut vous faire gagner des heures de collecte de données.
C’est là que la solution unifiée de détection et de réponse sur les terminaux d’Iru se distingue : elle exécute l’EDR sur le même agent que la gestion des appareils, la gestion des identités et la conformité. Découvrez à quoi ressemble une plateforme unifiée unique dans votre environnement.
Réservez une démonstration pour découvrir comment Iru peut vous aider à gérer et à sécuriser vos appareils.