


Was ist Software für Mobile Application Management? Software für Mobile Application Management (MAM) hilft Ihnen, Geschäfts-Apps und Arbeitsdaten auf den Geräten Ihrer Mitarbeiter zu verwalten und zu schützen. Sie kann sich ausschließlich auf Arbeits-Apps konzentrieren oder auch umfassendere Gerätekontrollen umfassen.
Drei Mitarbeiter. Drei mobile Geräte. Drei ganz unterschiedliche Herausforderungen für die Verwaltung. Der eine nutzt ein von der IT-Abteilung bereitgestelltes iPhone, ein anderer ein Android-Gerät und ein dritter ein MacBook Air. Und hier liegt die Herausforderung: Alle Geräte sicher und einsatzbereit zu halten und gleichzeitig die auf diesen Geräten gespeicherten persönlichen Daten zu schützen.
Hier kommt Software für das Mobile Application Management (MAM) ins Spiel. Sie gibt der IT-Abteilung die Kontrolle über geschäftliche Apps und Daten, ohne das private Gerät des Mitarbeiters zu übernehmen. Wir erklären Ihnen, wie MAM funktioniert, worauf Sie achten sollten und wie sich die besten Lösungen im Vergleich schlagen.
| Software | Am besten geeignet für | G2-Bewertung |
|---|---|---|
| Iru | Einheitliche Verwaltung von Geräten, Identitäten und Compliance | 4,7/5 |
| Microsoft Intune | App-Schutz für BYOD | 4,5/5 |
| Workspace ONE UEM | MAM für Unternehmen | 4/5 |
| Scalefusion | Apps für robuste Geräte | 4,7/5 |
| Hexnode | Kiosk-MAM-Tools | 4,6/5 |
| ManageEngine MDM Plus | Kostenlose Basis-Geräteverwaltung | 4,5/5 |
| Ivanti Neurons | Schutz vor mobilen Bedrohungen | 4/5 |
| IBM MaaS360 | Unified Endpoint Management (UEM) auf Unternehmensebene | 4,2/5 |
| Jamf | App-Management ausschließlich für Apple-Geräte | 4,7/5 |
1. Iru
- Am besten geeignet für: Einheitliche Verwaltung von Geräten, Identitäten und Compliance
- G2-Bewertung: 4,7/5
Ihre Apps existieren nicht für sich allein. Sie laufen auf Geräten, die sicher, auf dem neuesten Stand und konform bleiben müssen. Iru integriert das App-Management in eine umfassendere IT- und Sicherheitsplattform und vereint Endpunktmanagement, Endpoint Detection and Response (EDR), Schwachstellenmanagement und Compliance-Automatisierung an einem Ort. So erhält Ihr Team eine zentrale Plattform für die Geräteverwaltung, wobei Sicherheit und Compliance eng miteinander verknüpft bleiben.
Für das App-Management übernimmt die „Auto Apps“-Funktion von Iru die Bereitstellung und Aktualisierung von über 500 Apps auf Mac und Windows. Iru kann Updates lokal zwischenspeichern und sie im Hintergrund installieren, wenn die Apps geschlossen sind, sodass routinemäßige Patches im Hintergrund erfolgen können.
Nutzer schätzen Iru wegen seiner Benutzerfreundlichkeit, der einfachen Einrichtung, der Verwaltung von Apple-Geräten und des Kundensupports.
„Iru ist übersichtlich, die Verwaltung von Integrationen ist einfach und auch die Verwaltung einzelner Geräte ist unkompliziert. Die Lösung lässt sich problemlos in alle wichtigen Tools unseres Tech-Stacks integrieren und beeinträchtigt die Leistung unserer Geräte nicht. Ich habe von Iru stets hervorragenden Support erhalten – vom Vertrieb bis hin zum technischen Support.“
Allerdings weisen einige G2-Rezensenten auf Einschränkungen bei erweiterten Funktionen und der Berichterstellung hin. Sollten Sie auf ähnliche (oder andere) Probleme stoßen, schreiben Sie uns einfach eine Nachricht. Wir melden uns dann so schnell wie möglich mit einer Lösung bei Ihnen.
Wichtigste Funktionen
- Auto Apps: Stellen Sie über 200 gängige Mac- und Windows-Anwendungen bereit und aktualisieren Sie diese automatisch.
- App-spezifisches VPN: Leiten Sie den Datenverkehr von verwalteten Apps über ein sicheres VPN, während der Datenverkehr privater Apps getrennt bleibt.
- Konfiguration verwalteter Apps: Übertragen Sie unterstützte App-Einstellungen auf Geräte, damit Nutzer Arbeits-Apps mit der bereits richtigen Konfiguration öffnen können.
- Selektives Fernlöschen: Entfernen Sie geschäftliche Inhalte und Konten von vom Benutzer registrierten Geräten, während persönliche Daten erhalten bleiben.
- Zuweisungs-Maps: Wenden Sie Apps und Sicherheitskontrollen mithilfe bedingter Logik auf bestimmte Benutzer oder Gerätegruppen an.
2. Microsoft Intune
- Am besten geeignet für: App-Schutz für BYOD
- G2-Bewertung: 4,5/5
Mit Microsoft Intune können Sie Arbeitsdaten auf privaten Geräten schützen, ohne diese in ein Mobile Device Management (MDM) zu registrieren. Die MAM-Funktionen wenden Richtlinien direkt auf unterstützte Apps an, sodass Ihre Mitarbeiter ihre eigenen Geräte nutzen können, während Ihr Team die Kontrolle über Unternehmensdaten behält.
Richtlinien zum App-Schutz können Aktionen wie Kopieren und Einfügen einschränken, das Speichern von Arbeitsdaten im privaten Speicher verhindern und eine PIN für den Zugriff auf Unternehmensdaten vorschreiben. Intune kann Arbeitsdaten zudem verschlüsseln und bei Bedarf selektiv löschen.
Intune ist vor allem dann sinnvoll, wenn Ihr Unternehmen bereits im Microsoft-Ökosystem arbeitet. Es arbeitet eng mit Microsoft Entra ID zusammen und unterstützt den Schutz von Microsoft 365-Apps, darunter Word, Excel, PowerPoint, Outlook und Teams. Wenn Sie über das Microsoft-Ökosystem hinaus mehr Flexibilität benötigen, sollten Sie sich vielleicht nach Alternativen zu Intune umsehen.
In den G2-Bewertungen zu Intune finden sich zahlreiche positive Aspekte, insbesondere in Bezug auf die zentralisierte App-Verwaltung, die Sicherheit und die Möglichkeit, den Lebenszyklus von Apps von einem zentralen Ort aus zu verwalten. Der Nachteil liegt jedoch in der steilen Lernkurve. Rezensenten erwähnen zudem eine komplexe Richtlinienkonfiguration sowie einige Inkonsistenzen zwischen verschiedenen Plattformen und Nicht-Microsoft-Apps.
Wichtigste Funktionen
- MAM ohne MDM: Schützen Sie Unternehmensdaten auf privaten Geräten, ohne dass Nutzer das gesamte Gerät bei Intune registrieren müssen.
- Microsoft Entra ID-Integration: Verknüpfen Sie den App-Schutz mit der Benutzeridentität und dem bedingten Zugriff, um Zugriffsentscheidungen basierend auf dem Kontext von Benutzer, App und Gerät zu treffen.
- Unterstützung für Microsoft 365-Apps: Wenden Sie MAM-Richtlinien auf unterstützte Microsoft 365-Apps an, um Arbeitsdaten in den Apps zu schützen, die Ihre Mitarbeiter bereits nutzen.
- Selektives Löschen: Entfernen Sie Unternehmensdaten aus verwalteten Apps, wenn ein Gerät verloren geht oder ein Mitarbeiter das Unternehmen verlässt, während persönliche Daten erhalten bleiben.
3. Workspace ONE UEM (Omnissa)
- Am besten geeignet für: MAMim Unternehmensmaßstab
- G2-Bewertung: 4/5
In größeren Unternehmen bleibt das App-Management selten lange überschaubar. Workspace ONE UEM bietet Ihnen eine umfassende Plattform für die Verwaltung mobiler Apps, die Geräteverwaltung und den sicheren Zugriff. Mit den Tools für den App-Lebenszyklus können Sie Apps über einen Self-Service-Katalog veröffentlichen und Bereitstellungen verwalten. Außerdem ermöglichen sie Ihnen die Zugriffskontrolle über eine zentrale Konsole.
Für Teams mit komplexen Umgebungen bietet Workspace ONE reichlich Raum für Wachstum. Es unterstützt alle gängigen Betriebssysteme und nutzt Tools wie Workspace ONE Tunnel für app-spezifische VPN-Verbindungen sowie den Zugriff auf interne Ressourcen auf App-Ebene. Der bedingte Zugriff kann zudem überprüfen, ob ein Gerät Ihre Sicherheitsanforderungen erfüllt, bevor ihm Zugriff auf Unternehmens-Apps und -Daten gewährt wird.
Diese Vielseitigkeit ist jedoch mit etwas zusätzlichem Aufwand für Ihr IT-Team verbunden. G2-Rezensenten schätzen Workspace ONE wegen seiner Flexibilität, Sicherheit und der Möglichkeit, Anwendungen und Ressourcen an einem Ort zu bündeln. Einige Nutzer erwähnen jedoch auch eine komplexe Einrichtung sowie Verzögerungen bei Updates oder Workflows. Ein Rezensent nannte den hohen Akkuverbrauch mobiler Geräte als Nachteil, daher sollte die Benutzererfahrung vor einer Entscheidung unbedingt getestet werden.
Wichtigste Funktionen
- App-Katalog: Bieten Sie Ihren Mitarbeitern über den Workspace ONE Intelligent Hub eine zentrale Anlaufstelle, um genehmigte Mobil-, Web- und Desktop-Anwendungen zu finden und zu starten.
- App-spezifisches VPN: Leiten Sie den Datenverkehr von genehmigten Apps über den Workspace ONE Tunnel, sodass diese Apps sicher auf Unternehmensressourcen zugreifen können, ohne dass jede App auf dem Gerät über den Tunnel geleitet werden muss.
- App-Analytik: Verfolgen Sie die Akzeptanz und Nutzung von Anwendungen über Omnissa Intelligence, um Apps zu identifizieren, die Mitarbeiter selten nutzen oder die möglicherweise Aufmerksamkeit erfordern.
- App-Tunneling: Wenden Sie detaillierte Datenverkehrsregeln auf einzelne Anwendungen an, um zu steuern, auf welche Unternehmensressourcen jede genehmigte App zugreifen darf.
4. Scalefusion
- Am besten geeignet für: Apps fürrobuste Geräte
- G2-Bewertung: 4,7/5
Scalefusion ermöglicht Enterprise Mobility Management für eine breite Palette von Geräten, darunter Smartphones, Tablets, robuste Geräte und Kassensysteme. Mit den Anwendungsmanagement-Tools können Sie Apps unter iOS, Android, macOS, Windows und ChromeOS veröffentlichen, konfigurieren, aktualisieren und entfernen.
Die Plattform eignet sich besonders gut für Frontline- und Kiosk-Umgebungen, in denen Geräte oft nur eine einzige Aufgabe zu erfüllen haben. Sie können ein Gerät auf eine einzige App beschränken oder eine kontrollierte Auswahl genehmigter Apps erstellen, wodurch gemeinsam genutzte Geräte auf die jeweilige Aufgabe fokussiert bleiben. Scalefusion unterstützt zudem BYOD-Richtlinien durch Arbeitsprofile und Datenschutzkontrollen.
Das Feedback auf G2 fällt überwiegend positiv aus; Nutzer heben den reaktionsschnellen Support und die intuitive Geräteverwaltung von Scalefusion hervor. Schwachstellen zeigen sich vor allem bei der Einrichtung und Konfiguration. Einige Rezensenten berichten, dass die Lernkurve bei der Erstellung komplexerer Richtlinien steil erscheinen kann, sodass kleinere IT-Teams möglicherweise etwas Zeit benötigen, um sich damit vertraut zu machen.
Wichtigste Funktionen
- Sicherheit und Compliance: Setzen Sie Sicherheitsrichtlinien durch, überwachen Sie die Einhaltung von Vorschriften und automatisieren Sie Reaktionen auf Probleme auf allen verwalteten Geräten.
- Kiosk-Modus: Sperren Sie Geräte auf eine einzelne App oder eine ausgewählte Gruppe von Apps, wodurch sich Scalefusion besonders gut für gemeinsam genutzte und robuste Geräte eignet, die in fokussierten Arbeitsabläufen eingesetzt werden.
- Fernsteuerung: Zeigen Sie Gerätebildschirme aus der Ferne an und übernehmen Sie auf unterstützten Plattformen die Kontrolle, um Probleme zu beheben, ohne physischen Zugriff auf das Gerät zu benötigen.
- Anwendungsverwaltung: Veröffentlichen Sie genehmigte Apps, installieren Sie diese im Hintergrund, verwalten Sie Versionen und verfolgen Sie den App-Bestand auf allen unterstützten Betriebssystemen.
5. Hexnode
- Am besten geeignet für: Kiosk -MAM-Tools
- G2-Bewertung: 4,6/5
Hexnode UEM kombiniert MAM mit einem umfassenderen Endpunktmanagement für iOS, Android, Windows, macOS und andere Plattformen. Sie können Apps bereitstellen, App-Kataloge erstellen und über eine zentrale Konsole steuern, auf welche Anwendungen Benutzer zugreifen dürfen.
Im Bereich der Kiosk-Verwaltung spielt Hexnode seine Stärken voll aus. Sie können gemeinsam genutzte Geräte auf bestimmte Apps oder Arbeitsabläufe beschränken – ideal für den Einzelhandel, das Gesundheitswesen und andere Umgebungen mit Kundenkontakt, in denen ein Tablet eine ganz bestimmte Aufgabe erfüllen muss. Hexnode unterstützt zudem die Zero-Touch-Registrierung, sodass neue Geräte am Einsatzort ankommen und mit minimalem Aufwand seitens der IT-Abteilung konfiguriert werden können.
G2-Rezensenten schätzen die intuitive Benutzeroberfläche von Hexnode, die breite Plattformunterstützung und den reaktionsschnellen Kundenservice. Einige Nutzer wünschen sich jedoch umfangreichere Berichtsfunktionen und Automatisierungsmöglichkeiten, während andere bestimmte Einstellungen schwer auffindbar finden oder die gestaffelte Preisgestaltung bemängeln, bei der bestimmte Funktionen erst in höheren Tarifen verfügbar sind.
Wichtigste Funktionen
- Kiosk-Modus: Beschränken Sie Geräte auf zugelassene Apps oder bestimmte Arbeitsabläufe, damit gemeinsam genutzte Tablets und Geräte im Kundenkontakt leichter auf ihre vorgesehenen Aufgaben fokussiert bleiben.
- Fernunterstützung: Zeigen Sie Gerätebildschirme an und übernehmen Sie auf unterstützten Plattformen die Fernsteuerung, um Probleme zu beheben, ohne darauf warten zu müssen, dass das Gerät die IT-Abteilung erreicht.
- Automatisierte Compliance: Wenden Sie Compliance-Richtlinien auf alle verwalteten Geräte an und lösen Sie Maßnahmen aus, wenn Geräte Ihre Sicherheitsanforderungen nicht erfüllen.
- App-Verwaltung: Verteilen Sie Unternehmens-Apps, unterstützen Sie automatische Installationen und verwalten Sie zugelassene Anwendungen über eine zentrale Konsole.
6. ManageEngine MDM Plus
ManageEngine Mobile Device Manager (MDM) Plus bietet kleineren Teams eine kostengünstige Möglichkeit, mobile Geräte und Apps über eine einzige Konsole zu verwalten. Die kostenlose Version unterstützt bis zu 25 Geräte und ist damit ein praktischer Einstieg, wenn Sie nur eine grundlegende Geräteverwaltung benötigen. Außerdem werden iOS, Android, macOS, Windows und ChromeOS unterstützt.
Die Plattform umfasst Containerisierung, um Unternehmensdaten von persönlichen Daten zu trennen. Sie können Apps zudem über einen App-Katalog verteilen oder im Hintergrund installieren, während Sie mithilfe von Richtlinien für App-Updates Aktualisierungen für alle unterstützten Betriebssysteme planen können.
ManageEngine dürfte Ihnen besonders vertraut vorkommen, wenn Ihr Team bereits andere Produkte aus dem ManageEngine-Ökosystem nutzt. Die Plattform deckt einen breiten Anwendungsbereich ab, doch die Benutzeroberfläche wirkt im Vergleich zu neueren, cloudorientierten Tools eher traditionell. Die meisten G2-Rezensenten schätzen das Preis-Leistungs-Verhältnis, die einfache Einrichtung und die plattformübergreifende Abdeckung, während andere von Problemen bei der Patch-Verwaltung und einer unübersichtlichen Benutzeroberfläche berichten.
Wichtigste Funktionen
- Profilverwaltung: Erstellen und wenden Sie Geräteprofile an, mit denen Sie Einstellungen, Einschränkungen, Apps und andere Konfigurationen auf allen verwalteten Geräten steuern können.
- Geofencing: Legen Sie virtuelle Grenzen um physische Standorte fest und lösen Sie Sicherheitsmaßnahmen aus, wenn verwaltete Geräte diese Bereiche verlassen.
- Inhaltsverwaltung: Verteilen Sie Dokumente und Medien auf iOS- und Android-Geräte und kontrollieren Sie dabei den Zugriff, Downloads, Screenshots und die Freigabe über die Zwischenablage.
- App-Verwaltung: Apps im Hintergrund bereitstellen, über einen App-Katalog anbieten, Updates verwalten und steuern, ob Benutzer erforderliche Apps deinstallieren dürfen.
7. Ivanti Neurons
- Am besten geeignet für: Schutz vormobilen Bedrohungen
- G2-Bewertung: 4/5
Ivanti Neurons ist eine gute Wahl, wenn Sie die Verwaltung mobiler Apps als Teil einer umfassenderen Endpunkt- und Sicherheitsplattform benötigen. Die mobilen Tools unterstützen die App-Verteilung, Kontrollen auf App-Ebene und den sicheren Zugriff, während der Schutz vor mobilen Bedrohungen Unternehmensgeräte und mitgebrachte Geräte vor Angriffen auf Anwendungen, Netzwerke, Geräte sowie vor Phishing-Angriffen schützt.
Für den App-Zugriff unterstützt Ivanti VPN und App-Tunneling auf App-Ebene, sodass Sie den Datenverkehr von verwalteten Apps zu Unternehmensressourcen leiten können, ohne den gesamten Datenverkehr des Geräts über dieselbe Verbindung zu senden. Dies gibt der IT-Abteilung mehr Kontrolle darüber, wie Arbeits-Apps auf interne Systeme zugreifen, während der Rest des Geräts davon getrennt bleibt.
Ivanti eignet sich zudem gut für Unternehmen, die eine enge Verknüpfung von Mobilgeräteverwaltung und Sicherheit anstreben. „Mobile Threat Defense“ lässt sich in die Tools zur Verwaltung mobiler Geräte von Ivanti integrieren und kann auf verwalteten iOS-, iPadOS- und Android-Geräten bereitgestellt werden, ohne dass Nutzer zusätzliche Schritte unternehmen müssen.
Nutzer auf G2 loben Ivanti für seine Automatisierung, die plattformübergreifende Verwaltung und die Transparenz bei Endgeräten. Sie bemängeln jedoch die unübersichtliche Benutzeroberfläche und den Lernaufwand bei der Einrichtung. In einigen Beschwerden wird der langsame oder uneinheitliche Support angeführt, andere berichten von Leistungsproblemen bei der Verwaltung großer Geräteumgebungen.
Wichtigste Funktionen
- AppStation: Bieten Sie den Nutzern einen Self-Service-Katalog, über den sie genehmigte Unternehmens-Apps finden und installieren können, ohne darauf warten zu müssen, dass die IT-Abteilung jede Anfrage bearbeitet.
- BYOD-Unterstützung: Verwalten Sie Arbeits-Apps und die Sicherheit auf iOS- und Android-Geräten im Besitz der Mitarbeiter, während die private Nutzung von den Unternehmenskontrollen getrennt bleibt.
- App-Konfiguration: Übertragen Sie Einstellungen und Konfigurationen an verwaltete Apps, damit Nutzer sofort nach der Installation über die richtige Konfiguration verfügen.
- Bedingter Zugriff: Nutzen Sie Geräte- und Sicherheitssignale, um zu bestimmen, ob ein Nutzer auf geschützte Unternehmensressourcen zugreifen darf, und halten Sie so risikobehaftete Geräte von Geschäftsdaten fern.
8. IBM MaaS360
- Am besten geeignet für: UEMauf Unternehmensebene
- G2-Bewertung: 4,2/5
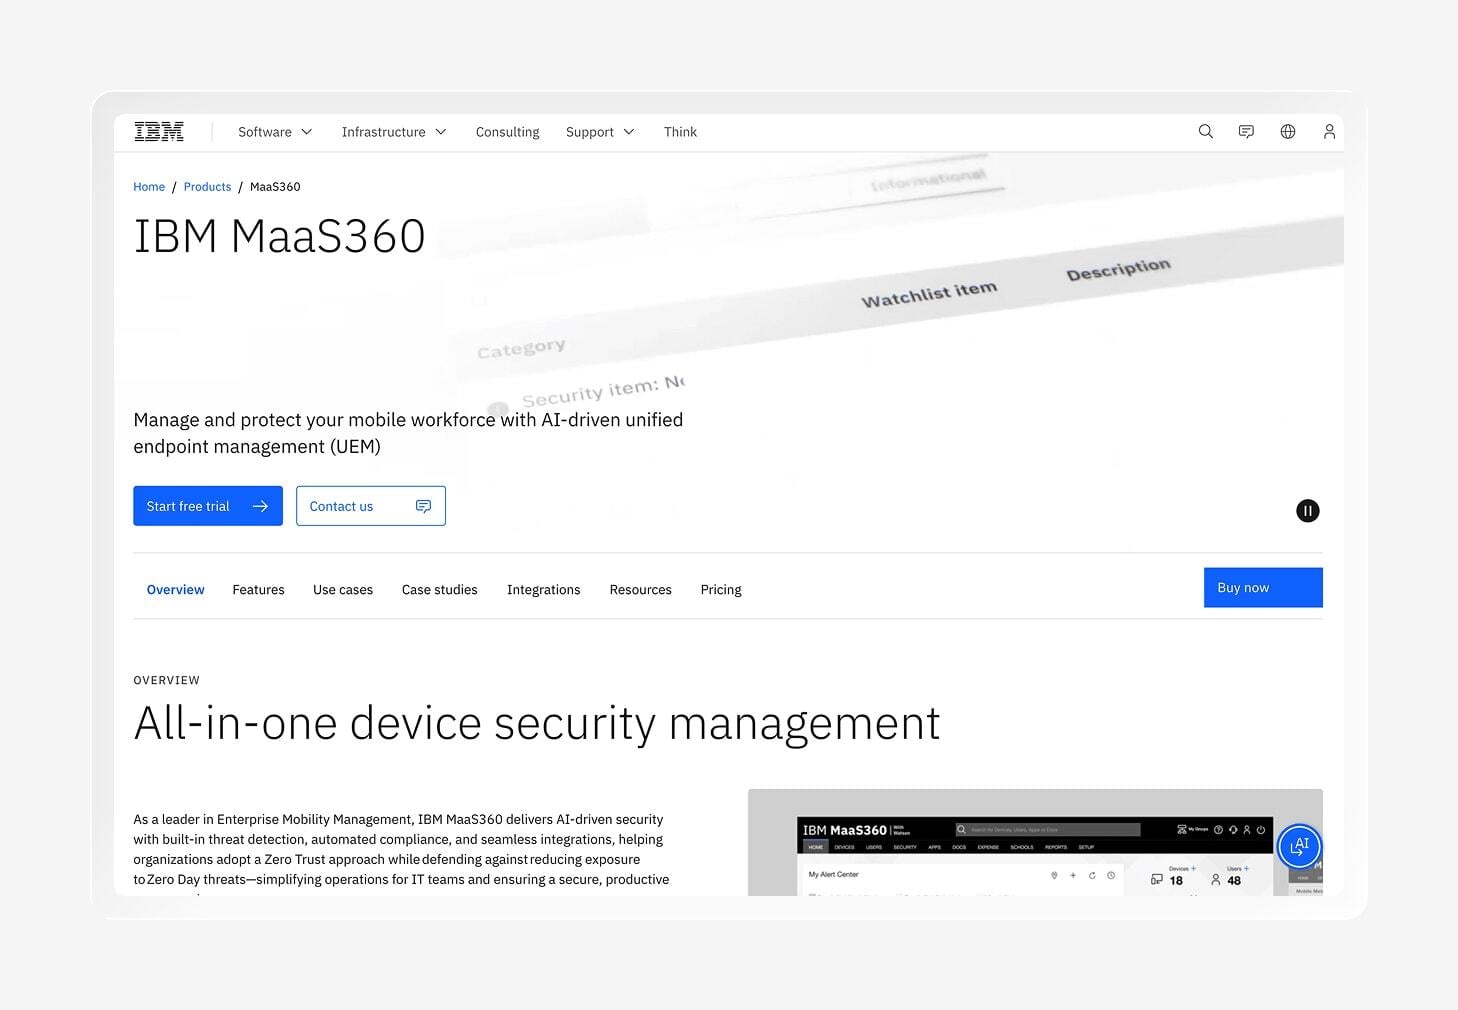
Die Verwaltung einer gemischten Geräteflotte wird schnell kompliziert. IBM MaaS360 kombiniert UEM mit MAM für Unternehmen, die Geräte auf mehreren Plattformen verwalten. Der Unternehmens-App-Katalog bietet der IT-Abteilung eine zentrale Stelle für die Verteilung von Apps, während Richtlinien auf App-Ebene dabei helfen, den Zugriff der Nutzer auf Unternehmensdaten und deren Umgang damit zu steuern.
Sicherheit steht im Mittelpunkt des mobilen Verwaltungsansatzes von MaaS360. Kontrollen zur Verhinderung von Datenverlusten (DLP) können Aktionen wie Kopieren und Einfügen einschränken, während eine einheitliche PIN den Zugriff auf alle unterstützten Arbeits-Apps schützen kann. Die Plattform nutzt zudem Risikosignale, um der IT dabei zu helfen, Geräte und Nutzer zu identifizieren, die möglicherweise besonderer Aufmerksamkeit bedürfen.
MaaS360 unterstützt iOS, Android, Windows und macOS und ist damit eine praktische Option für größere Unternehmen mit gemischten Geräteflotten. Seine BYOD-Kontrollen bieten Administratoren zudem Möglichkeiten, Unternehmensdaten zu schützen und gleichzeitig die Privatsphäre der Mitarbeiter zu wahren. Wenn Sie Tools zur Endgeräteüberwachung vergleichen, ist MaaS360 einen Blick wert, wenn die Sicherheit mit einer breit gefächerten Geräteumgebung Schritt halten muss.
Die positiven G2-Bewertungen zu MaaS360 heben die zentralisierte Verwaltung und die Sicherheitsfunktionen hervor. Die Kritik konzentriert sich meist auf die Benutzererfahrung. Einige Rezensenten empfinden die Benutzeroberfläche als veraltet oder schwer zu bedienen, während andere gelegentliche Probleme mit dem Support erwähnen.
Wichtigste Funktionen
- App-Katalog: Bieten Sie Mitarbeitern eine zentrale Anlaufstelle, um zugelassene Geschäfts-Apps zu finden, und ermöglichen Sie der IT-Abteilung gleichzeitig, die App-Verteilung über eine einzige Konsole zu verwalten.
- KI-basierte Risikoanalysen: Nutzen Sie KI zur Analyse von Risikoindikatoren bei Geräten und Benutzern, damit Ihr Team potenzielle Sicherheitsprobleme erkennen und Maßnahmen priorisieren kann.
- Richtlinien auf App-Ebene: Wenden Sie Kontrollen auf einzelne Apps an, um Unternehmensdaten zu schützen und Aktionen wie das Kopieren oder Teilen von Informationen einzuschränken.
- Einheitliche PIN: Ermöglichen Sie Benutzern den Zugriff auf mehrere geschützte Arbeits-Apps mit einer einzigen PIN und reduzieren Sie so die Anzahl der Zugangsdaten, die sie sich merken müssen.
9. Jamf
- Am besten geeignet für:App-Management ausschließlich für Apple-Geräte
- G2-Bewertung:4,7/5
Jamf Pro wurde für Unternehmen entwickelt, die eine umfassende Kontrolle über Apple-Geräte wünschen. Die App-Verwaltungstools decken Mac, iPhone und iPad ab und bieten Optionen zur Verteilung von App-Store-Apps über den Apple Business Manager, zur Bereitstellung von Apps von Drittanbietern sowie zur Verwaltung benutzerdefinierter Programme.
Mit „Self Service+“ erhalten Mitarbeiter einen übersichtlichen Bereich, in dem sie genehmigte Apps finden und installieren können, ohne ein IT-Ticket erstellen zu müssen. Jamf unterstützt zudem die automatisierte Installation und Aktualisierung von Apps, sodass Ihr Team routinemäßige App-Aufgaben erledigen kann, ohne einzelne Geräte nachverfolgen zu müssen.
Jamf ist eine ausgezeichnete Wahl für Apple-orientierte Geräteflotten, die detaillierte Verwaltungs- und Sicherheitskontrollen benötigen. Es unterstützt zudem die Benutzerregistrierung für BYOD und bietet Ihnen so die Möglichkeit, Arbeitsdaten zu verwalten und gleichzeitig private Geräte zu respektieren. Wenn Sie jedoch eine umfassendere plattformübergreifende Unterstützung suchen, sollten Sie sich vielleicht nach Jamf-Alternativen wie Iru umsehen.
Was das Nutzer-Feedback angeht, vergeben G2-Rezensenten Jamf gute Noten für die Geräteverwaltung, die Benutzerfreundlichkeit, die Sicherheit und den Support. Die weniger positiven Bewertungen konzentrieren sich auf Unstimmigkeiten bei der Benutzererfahrung und der Preisgestaltung. Einige Rezensenten wünschen sich zudem, dass Jamf einen leistungsfähigeren integrierten Fernsupport anbieten würde.
Wichtigste Funktionen
- App-Lebenszyklusmanagement: Bereitstellung, Aktualisierung und Patching von Mac-, iPhone- und iPad-Apps über automatisierte Workflows und den Jamf-App-Katalog.
- App-Berichterstattung und Bestandsaufnahme: Erfassen Sie Hardware-, Software- und Sicherheitsdaten von Apple-Geräten, damit Ihr Team sehen kann, was installiert ist, und den Gerätestatus im Blick behalten kann.
- BYOD-Trennung: Nutzen Sie die Benutzerregistrierung, um arbeitsbezogene Einstellungen und Daten auf privat genutzten Apple-Geräten zu verwalten und gleichzeitig persönliche Informationen getrennt zu halten.
- Zero-Touch-Bereitstellung: Stellen Sie Mac-, iPhone- und iPad-Geräte automatisch bereit, damit Mitarbeiter sofort loslegen können, ohne dass die IT jedes Gerät manuell konfigurieren muss.
So wählen Sie die richtige Software für das Management mobiler Anwendungen aus
Welches Tool zur Verwaltung mobiler Anwendungen am besten geeignet ist, hängt davon ab, wie Ihr Team derzeit Geräte verwaltet und wie viel Kontrolle Sie über geschäftliche Apps und Daten benötigen.
Nutzen Sie diese Kriterien, um Ihre Auswahl einzugrenzen:
- Registrierungsmodell: Legen Sie fest, in welchem Umfang Sie Zugriff auf Geräte benötigen, insbesondere bei nicht verwalteten BYOD-Geräten und der Benutzerregistrierung. Suchen Sie nach einem Modell, das Unternehmens-Apps und -Daten schützt, ohne der IT-Abteilung unnötige Kontrolle über private Geräte zu gewähren.
- Betriebssystemunterstützung: Vergewissern Sie sich, dass die Plattform die von Ihren Mitarbeitern verwendeten Betriebssysteme unterstützt. Ein Tool, das unter iOS hervorragend funktioniert, nützt wenig, wenn die Hälfte Ihrer Belegschaft Android-Geräte nutzt.
- Datentrennung: Achten Sie auf Kontrollmechanismen, die Arbeitsdaten von privaten Daten trennen. Dies ist besonders bei BYOD-Modellen wichtig, bei denen Mitarbeiter ihre Smartphones sowohl für die Arbeit als auch im Alltag nutzen.
- App-Lebenszyklusmanagement: Prüfen Sie, wie einfach Sie Apps bereitstellen, aktualisieren, konfigurieren und entfernen können. Durch Automatisierung kann Ihr IT-Team von vielen Routineaufgaben entlastet werden.
- Tool-Konsolidierung: Überlegen Sie, welche weiteren Aufgaben die Plattform neben dem App-Management übernimmt. Eine Plattform, die Identitätsmanagement, Endgerätesicherheit oder Compliance in ein und derselben Umgebung vereint,reduziert die Anzahl der Tools, die Ihr Team verwalten muss.
- Komplexität der Tools: Passen Sie die Plattform an die zeitlichen und technischen Ressourcen Ihres Teams an. Kontrollen auf Unternehmensniveau können nützlich sein, erfordern jedoch auch mehr Einstellungen, die konfiguriert und verwaltet werden müssen.
Verwalten Sie Geräte, Identitäten und Compliance mit Iru
Von Apple-orientierten Geräteflotten und BYOD-Umgebungen bis hin zu robusten Geräten und großen Unternehmen – jedes Tool für das mobile Anwendungsmanagement verfolgt einen anderen Ansatz. Die richtige Wahl hängt von Ihrer Gerätemischung ab, davon, wie viel Kontrolle Sie über private Geräte benötigen, und davon, wie sich das App-Management in Ihre übergeordnete IT-Umgebung einfügen soll.
Iru bindet das App-Management in diese übergeordnete Umgebung ein. Die KI-gestützte Plattform kombiniert Endpunktmanagement mit Funktionen für Identitäts- und Compliance-Management und bietet Ihrem Team eine zentrale Anlaufstelle für die Geräteverwaltung, während die Sicherheitsmaßnahmen nahtlos miteinander verknüpft bleiben.
Buchen Sie eine kostenlose Demo, um zu erfahren, wie Iru MAM und Ihre gesamte IT-Umgebung miteinander verbinden kann.