


¿Qué es la gestión de endpoints? La gestión de endpoints es la práctica de aprovisionar, configurar, proteger, supervisar y mantener todos los dispositivos que se conectan a la red de tu organización: portátiles, equipos de sobremesa, smartphones, tabletas, servidores y dispositivos IoT. Abarca todo el ciclo de vida del dispositivo, desde la inscripción inicial hasta su retirada, incluida la aplicación de parches, el despliegue de aplicaciones y la aplicación de políticas de seguridad.
Antes, la gestión de los terminales era sencilla y, si algo fallaba, alguien de la oficina podía acercarse y arreglarlo. Pero ese ya no es el entorno del que se ocupan los responsables de TI. Hoy en día, gestionan cientos o miles de dispositivos repartidos entre múltiples sistemas operativos, ubicaciones remotas y modelos de propiedad.
Las políticas de «trae tu propio dispositivo» (BYOD) por sí solas han dejado expuestos miles de millones de dispositivos móviles que se encuentran fuera de los cortafuegos tradicionales. Los requisitos de cumplimiento de SOC 2, HIPAA e ISO 27001 exigen controles documentados para todos los dispositivos; sin embargo, una encuesta reveló que el 48 % de los dispositivos de una empresa están en riesgo porque su departamento de TI ya no puede detectarlos. Y cuando alguien se incorpora a la empresa o la abandona, el aprovisionamiento o el borrado completo de su dispositivo de forma correcta es un requisito de seguridad.
La complejidad ha superado a las herramientas que la mayoría de los equipos siguen utilizando. Combinar sistemas MDM, gestores de parches, herramientas EDR y plataformas de identidad independientes crea brechas, y es en esas brechas donde se producen las filtraciones.
Sigue leyendo y te explicaremos cómo funciona realmente la gestión de terminales, cómo es un buen proceso y cómo una plataforma unificada cambia las reglas del juego para los administradores de TI que ya están hartos de gestionar herramientas en lugar de gestionar terminales.
¿Cómo funciona la gestión de terminales (EM)?
El proceso de gestión de terminales sigue un ciclo en el que los terminales se registran, se configuran, se mantienen actualizados, se supervisan y se corrigen las desviaciones. La forma más habitual de lograrlo es mediante el uso de software de gestión de dispositivos móviles (MDM), que interactúa con los terminales registrados para implementar configuraciones de forma remota, recopilar información y realizar tareas de corrección.
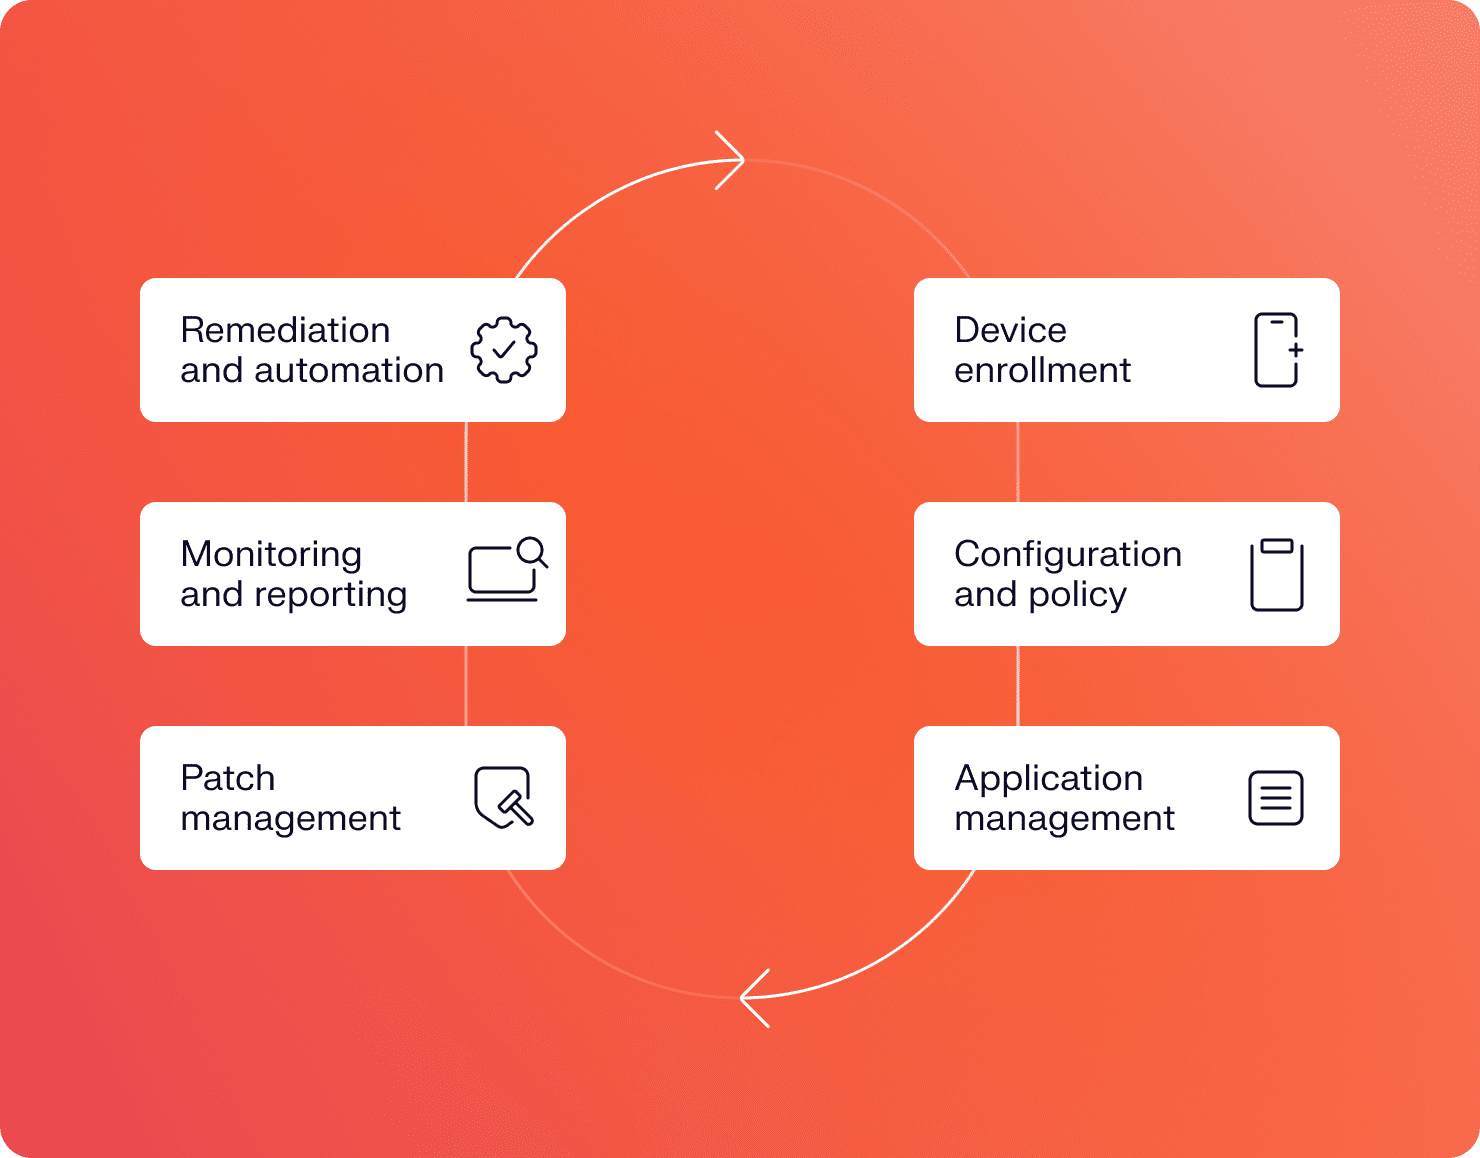
Plataformas como la solución de gestión de terminales de TI de Iru van más allá, combinando funciones de MDM con herramientas de seguridad, gestión de aplicaciones y automatización del cumplimiento normativo en un único agente, en lugar de requerir productos independientes para cada capa.
1. Registro de dispositivos
Antes de poder gestionar un dispositivo, es necesario registrarlo para reducir al máximo las dificultades para tu equipo y los usuarios. El registro moderno utiliza la implementación sin intervención y se configura automáticamente según tus políticas, sin necesidad de intervención del departamento de TI.
En Mac, esto se lleva a cabo a través de la inscripción automatizada de dispositivos de Apple Business Manager. Windows utiliza Autopilot, y Android admite la inscripción mediante código QR o enlace de correo electrónico, con el perfil de trabajo de Android separando los datos corporativos de los personales en el mismo dispositivo.
Los componentes clave de esta etapa incluyen:
- Puesta en marcha:el aprovisionamiento «zero-touch» inscribe y configura automáticamente los dispositivos en el primer arranque, de modo que los empleados puedan empezar a trabajar de inmediato sin necesidad de recurrir al departamento de TI. Por ejemplo, Iru ha aprovechado el «zero-touch» para ayudar a Planview a gestionar sus múltiples adquisiciones.
- Autoservicio:un portal fácil de usar donde los empleados pueden instalar aplicaciones aprobadas, solicitar recursos y resolver problemas comunes sin necesidad de enviar incidencias al departamento de TI.
- Detección automática y registro de inventario:cada dispositivo registrado se cataloga de inmediato, lo que mantiene actualizado el inventario de su parque de dispositivos. El agente de gestión se implementa automáticamente, lo que permite la aplicación de políticas y la supervisión desde el primer día.
2. Configuración y aplicación de políticas
Una buena gestión de terminales no se limita a las capacidades de los perfiles MDM nativos de Apple. Una vez registrado, cada dispositivo debe configurarse según sus estándares. Una plataforma como Iru amplía la aplicación de la configuración a través de su propio agente de terminal, aplicando docenas de controles de seguridad predefinidos que van más allá de lo que admiten los perfiles estándar. Cuando un dispositivo se desvía de la configuración asignada, el sistema lo detecta y restablece automáticamente la configuración de referencia.
Componentes que impulsan esta etapa:
- Configuración basada en plantillas:las plantillas definen el estado exacto en el que debe encontrarse un dispositivo, y se aplican de forma coherente a gran escala
- Plantillas de cumplimiento:perfiles de referencia que se ajustan a marcos de seguridad como los criterios de SOC 2 o CIS
- Gestión del cifrado:FileVault en Mac y BitLocker en Windows, aplicados y verificados automáticamente
3. Gestión de aplicaciones
Mantener las aplicaciones actualizadas es una de las tareas de mayor volumen y menor rendimiento en TI, o al menos debería serlo. La gestión de aplicaciones automatiza todo el ciclo sin necesidad de intervenir en los dispositivos individuales. Un catálogo de aplicaciones de autoservicio permite a los empleados instalar por sí mismos el software aprobado, lo que reduce el volumen de incidencias al tiempo que mantiene al departamento de TI al mando de lo que está disponible. La biblioteca Auto Apps de Iru se encarga de la instalación silenciosa y la corrección automática de las aplicaciones empresariales más comunes, de modo que tu parque informático se mantiene actualizado sin que nadie tenga que programar una ventana de mantenimiento.
Componentes en esta fase:
- Instalación y desinstalación remotas:implementa o retira cualquier aplicación en todo el parque de dispositivos en cuestión de minutos
- Seguimiento de licencias y autorización/bloqueo de aplicaciones:controla exactamente lo que se instala y aplica las políticas de software a nivel de dispositivo
- Aplicaciones automáticas con corrección automática:reinstala o actualiza automáticamente las aplicaciones que dejan de estar en el estado esperado
4. Gestión de parches
Los terminales sin parches son uno de los principales vectores de ataque en la seguridad empresarial. Las actualizaciones de seguridad siguen teniendo un plazo medio de implementación de 97 días, lo que deja las superficies de ataque expuestas durante meses después de que las vulnerabilidades se hagan públicas.
La gestión automatizada de parches garantiza que las actualizaciones de los sistemas operativos y otras aplicaciones se apliquen según calendarios que tengan en cuenta el horario laboral, y que los usuarios puedan aplazar la instalación de parches, pero sin que se les permita retrasarla indefinidamente. Los informes de cumplimiento de parches muestran exactamente qué equipos se han actualizado y cuáles no, por lo que no hay lugar para dudas durante una auditoría o un incidente.
Entre los componentes importantes en esta etapa se incluyen:
- Análisis de vulnerabilidades: identificación continua de parches que faltan y de exposiciones conocidas en todo el parque informático
- Aplicaciones automáticas con corrección automática: conectadas a la gestión de vulnerabilidades, de modo que las brechas identificadas se subsanan automáticamente, no solo se señalan
- Funciones de reversión: si una actualización provoca problemas de rendimiento o de compatibilidad, los administradores pueden revertir rápidamente los dispositivos a la versión estable anterior
5. Supervisión y generación de informes
La telemetría en tiempo real de la flota permite a los administradores de TI conocer el estado real de los dispositivos, en lugar del estado en el que se comprobaron durante la revisión programada anterior.
El Modelo de Contexto de Iru vincula la telemetría de los dispositivos al contexto del usuario y de la aplicación, por lo que las anomalías son más fáciles de detectar e investigar. Esto permite detectar y analizar fácilmente las anomalías, ya que todos los datos relevantes relativos a un dispositivo anómalo ya estarán disponibles mediante alertas en tiempo real y paneles de control para toda la flota.
Los componentes clave de la supervisión incluyen:
- EDR: telemetríade seguridad de terminales integrada en la plataforma de gestión para detectar amenazas de comportamiento
- Análisis de vulnerabilidades: continuo , no periódico, de modo que su proceso de respuesta ante vulnerabilidades detecte nuevas exposiciones a medida que surgen, en lugar de esperar al siguiente análisis programado.
- Registros de auditoría y métricas de rendimiento: el rastro de pruebas que exigen los marcos de cumplimiento, recopilado automáticamente
6. Corrección y automatización
Sin capacidad de respuesta, la detección en los puntos finales no es más que un registro inútil. Si surge algún problema durante la comprobación de cumplimiento normativo o la fase de alertas de comportamiento, el sistema debe responder de inmediato y, preferiblemente, sin necesidad de aprobación humana en cada paso del proceso.
Los flujos de trabajo automatizados se encargan de los casos habituales: reforzar una configuración de referencia, poner en cuarentena un dispositivo y bloquear su acceso a la red, revocar credenciales o abrir un ticket de asistencia técnica con el contexto ya adjunto.
Los componentes principales de la corrección incluyen:
- Scripts de autorreparación: corrigenautomáticamente las desviaciones de configuración sin intervención manual
- Aislamiento y cuarentena de dispositivos: desconectar de la red de forma remota un dispositivo comprometido, sin necesidad de recuperarlo físicamente
- Borrado y bloqueo remotos: borradocompleto del dispositivo o bloqueo de la pantalla activados desde la consola de gestión
Importancia de la gestión de terminales
Lo que está en juego está claro, pero merece la pena señalar directamente por qué los servicios gestionados de terminales son tan importantes:
- Seguridad: los terminales son la principal superficie de ataque. De hecho, el 68 % de las organizaciones ha tenido que hacer frente al menos a un ataque exitoso contra un terminal que ha comprometido sus datos o su infraestructura de TI.
- Eficiencia: la gestión manual de dispositivos no es escalable, especialmente en caso de adquisiciones o fusiones. La creación de imágenes de los equipos, la instalación de actualizaciones una a una y la resolución de problemas de configuración en cientos de terminales consumen horas de trabajo del departamento de TI que deberían dedicarse a tareas de mayor valor.
- Cumplimiento normativo y preparación para auditorías: SOC 2, ISO 27001, HIPAA y PCI DSS exigen controles documentados de los terminales. La supervisión del cumplimiento en tiempo real implica que las pruebas se recopilan de forma continua, en lugar de reunirse a toda prisa la semana anterior a una auditoría.
- Visibilidad: Sin servicios gestionados para terminales, los dispositivos «en la sombra» pasan desapercibidos hasta que algo falla. No se puede aplicar una política en un dispositivo cuya existencia se desconoce.
- El teletrabajo y el trabajo híbrido han ampliado el perímetro: la red corporativa ya no es el límite. Los dispositivos se conectan desde redes domésticas, cafeterías y aeropuertos. La administración de terminales garantiza la aplicación coherente de las políticas independientemente de dónde se encuentre un dispositivo, ya que la política reside en el propio dispositivo, no en la red.
Ventajas de la gestión de terminales
Los dispositivos no gestionados generan trabajo innecesario. Un programa de gestión de terminales bien gestionado hace que el departamento de TI pase de ser reactivo a proactivo, lo que ahorra horas a los equipos que gestionan cientos o miles de dispositivos en múltiples sistemas operativos y ubicaciones. Si se hace bien, la gestión de terminales cambia la experiencia tanto de los equipos de TI como de los empleados:
- Superficie de ataque reducida: la aplicación centralizada de parches y la imposición de la configuración mantienen los dispositivos actualizados y protegidos de forma constante.
- Incorporación y baja más rápidas: la implementación sin intervención permite que los nuevos empleados sean productivos desde el primer día; los flujos de trabajo de baja borran los datos corporativos y revocan el acceso antes de que finalice la entrevista de salida.
- Menor carga de soporte informático: la aplicación automatizada de parches, los catálogos de aplicaciones de autoservicio y la supervisión proactiva reducen significativamente el volumen de incidencias.
- Cumplimiento normativo continuo: la supervisión del cumplimiento en tiempo real sustituye a las auditorías puntuales. La recopilación de pruebas es automática, lo que hace que la preparación de las auditorías sea fluida, en lugar de convertirse en un simulacro de emergencia trimestral.
- Mejor experiencia de los empleados:menos interrupciones, un aprovisionamiento más rápido y las capacidades de autoservicio hacen que los empleados dediquen menos tiempo a resolver problemas de TI y más tiempo a realizar su trabajo.
- Consolidación de herramientas y ahorro de costes: la sustitución de entre tres y cinco soluciones puntuales por una plataforma unificada reduce los costes de licencia, la complejidad de la integración y los gastos generales derivados de la gestión de las relaciones con múltiples proveedores.
- Cobertura para plantillas distribuidas:un dispositivo enviado a un nuevo empleado en Berlín puede registrarse, configurarse y bloquearse automáticamente, sin necesidad de que haya personal de TI in situ. El aprovisionamiento «zero-touch» de Iru gestiona todo esto en Mac, Windows y Android desde una única plataforma: el dispositivo se envía, el empleado lo enciende y queda registrado, configurado y protegido antes de que abra su primer correo electrónico.
Gestión unificada de terminales (UEM) frente a la gestión tradicional de terminales (EM)
En la gestión tradicional de terminales, la solución solía estar orientada a un tipo concreto de dispositivo, como ordenadores de sobremesa y portátiles que ejecutaban un único sistema operativo. Sin embargo, esto no es posible si tus empleados utilizan dispositivos Mac, Windows, iPhone y Android, y la mitad de ellos acceden a la red desde ubicaciones externas.
La gestión unificada de terminales (UEM) amplía el mismo marco de gestión a todos los tipos de dispositivos y sistemas operativos desde una única plataforma. Una única consola, un motor de políticas y un informe de cumplimiento que abarca todo el parque de dispositivos, en lugar de utilizar herramientas independientes para la gestión de Mac, Windows y dispositivos móviles; así, la UEM las consolida, lo que elimina las lagunas que se producen cuando esas herramientas no comparten datos.
La contrapartida de una cobertura más amplia es una mayor complejidad, pero las plataformas diseñadas para la UEM se encargan de esa complicación, de modo que los equipos de TI no tienen que hacerlo. Iru gestiona flotas mixtas de Apple, Windows y Android desde una única plataforma, sin que el departamento de TI tenga que encajar múltiples integraciones ni conciliar datos contradictorios procedentes de herramientas independientes.
Seguridad de los terminales frente a gestión de los terminales
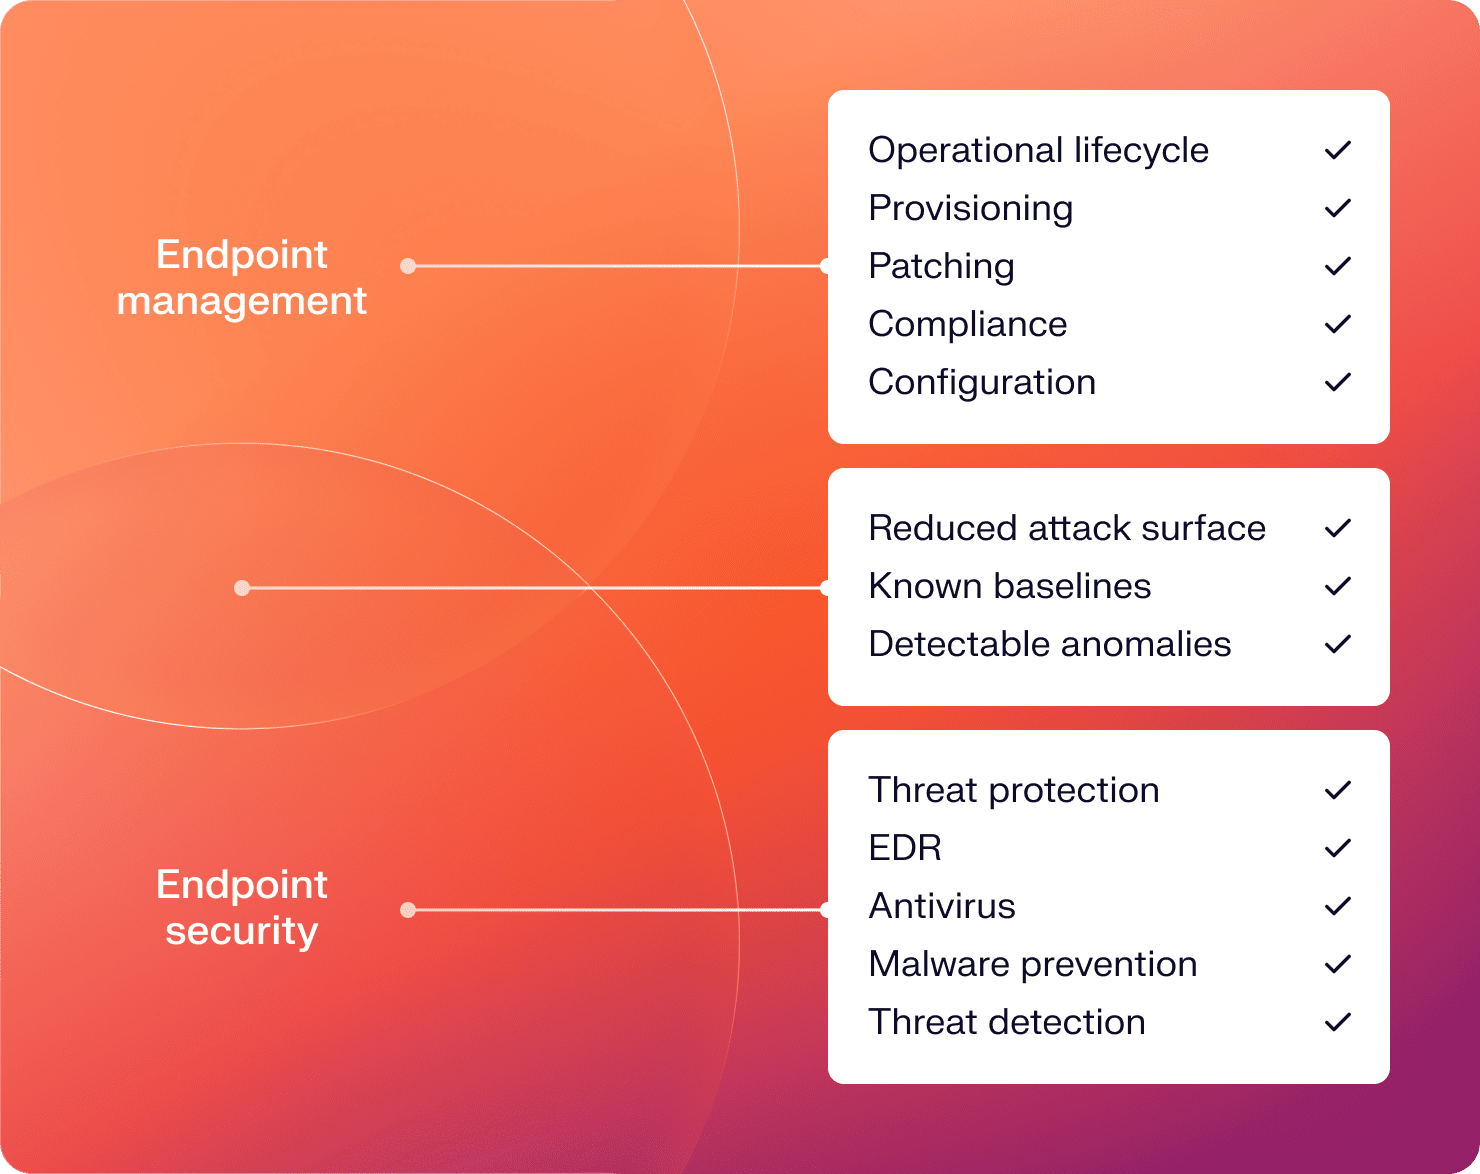
Los términos «seguridad de los terminales» y «gestión de los terminales» se utilizan indistintamente, cuando no deberían. Juntos, conforman lo que muchas organizaciones describen como «gestión de la seguridad de los terminales», la disciplina combinada de gestionar los dispositivos y, al mismo tiempo, protegerlos frente a las amenazas:
- La gestión de terminales abarcael ciclo de vida operativo. Garantiza que los terminales estén configurados correctamente, se mantengan actualizados y cumplan con la política de la organización.
- La seguridad de los terminales abarcala protección frente a amenazas: la detección, la prevención y la respuesta ante malware, ransomware, phishing y ataques dirigidos a los dispositivos. Entre las herramientas de esta categoría se incluyen el EDR, los antivirus y las plataformas de inteligencia sobre amenazas.
Ambas son complementarias, no competidoras. Una buena gestión crea las condiciones para una buena seguridad; un dispositivo actualizado, correctamente configurado y supervisado es un objetivo mucho más difícil de atacar que uno no gestionado. Y las herramientas de seguridad de los puntos finales son más eficaces cuando se ejecutan en un parque de dispositivos bien gestionado, en el que se conocen los valores de referencia y se pueden detectar las anomalías. Una evaluación de riesgos de ciberseguridad suele abarcar ambas dimensiones, ya que las deficiencias en cualquiera de ellas generan vulnerabilidad.
Tipos de herramientas utilizadas en la gestión de terminales
La mayoría de las organizaciones acaban recurriendo a servicios gestionados para terminales tras ir acumulando herramientas a medida que surgen los problemas. En conjunto, todas estas herramientas generan una proliferación de herramientas, licencias que se solapan, mantenimiento de la integración y datos que no fluyen entre los sistemas. Las categorías más comunes incluyen:
- MDM tradicionales ( Jamf, Microsoft Intune): gestión del registro y la configuración de dispositivos, principalmente para familias específicas de sistemas operativos
- EDR ( CrowdStrike, SentinelOne): detección y respuesta a amenazas basadas en el comportamiento; suelen ser independientes del sistema operativo, pero están separados de los MDM
- Proveedores de identidad ( Okta, Azure AD): gestión de la autenticación y el acceso, que por lo general no se integra con los datos sobre el estado de los dispositivos
- Gestores de parches ( Automox, ManageEngine): aplicación de parches en sistemas operativos y aplicaciones, que a menudo funcionan de forma independiente del MDM
- Herramientas de cumplimiento normativo ( Drata, Vanta): recopilación de pruebas y mapeo de marcos normativos, extrayendo datos de múltiples fuentes
Cada una de estas herramientas cumple su función. El problema es que no se comunican entre sí sin integraciones personalizadas, y esas integraciones fallan. La plataforma de gestión de terminales de Iru consolida estas funciones en un único agente, de modo que el estado de los dispositivos, la telemetría de seguridad, el estado de los parches y los datos de cumplimiento normativo se centralizan en un mismo lugar.
Simplifica la gestión de terminales con Iru
La gestión de los dispositivos de punto final ha resultado ser uno de los retos más complicados a los que se enfrenta el departamento de TI. No es porque los conceptos en sí mismos sean difíciles, sino porque el número de tipos de estos dispositivos de punto final está aumentando, la plantilla está cada vez más dispersa y las amenazas son cada vez más graves.
También hay un nuevo reto que merece la pena mencionar: las identidades no humanas. Las claves API, las cuentas de servicio y los scripts automatizados que las herramientas de IA ejecutan dentro de su entorno también son terminales. Deben inventariarse, supervisarse y gestionarse con el mismo rigor que el portátil que hay sobre la mesa de su desarrollador, y la mayoría de los marcos de gestión de terminales aún no los tienen en cuenta.
Un enfoque de UEM que abarque los dispositivos, aplique una política coherente en todos los sistemas operativos e integre herramientas de seguridad y cumplimiento normativo en una única plataforma es la arquitectura que permite escalar. Los dispositivos no gestionados suponen un obstáculo para los empleados y un riesgo para los equipos de seguridad. Las soluciones a ambos problemas son las mismas.
Iru gestiona flotas de Mac, Windows y Android desde un único agente, lo que incluye la inscripción, la configuración, la aplicación de parches, la supervisión y la corrección, sin necesidad de un conjunto de herramientas independientes. Si quieres ver en acción los servicios de gestión de terminales de Iru, solicita una demostración y explora la plataforma de gestión de terminales en detalle.