


¿Qué es una EPP? Una plataforma de protección de endpoints (EPP) es una solución de seguridad que ayuda a las organizaciones a proteger portátiles, equipos de sobremesa, servidores, smartphones y otros dispositivos conectados frente a las ciberamenazas.
Cada dispositivo conectado a tu entorno amplía tu superficie de ataque. Los atacantes se centran cada vez más en los terminales mediante ingeniería social, paquetes de software comprometidos y malware diseñado para eludir las defensas tradicionales.
Y el ritmo de los cambios se está acelerando. En un solo trimestre, los investigadores de Iru lanzaron 115 nuevas reglas de detección para terminales con el fin de hacer frente a amenazas emergentes, entre las que se incluyen los ataques ClickFix, las vulnerabilidades en la cadena de suministro de software y las campañas norcoreanas de entrevistas falsas dirigidas a desarrolladores. Esto significa que los equipos de seguridad necesitan soluciones EPP que puedan seguir el ritmo.
Comprender cómo funcionan estas plataformas es el primer paso. En esta guía, explicaremos qué hacen las EPP, qué herramientas de seguridad incluyen, en qué se diferencian de la detección y respuesta en terminales (EDR) y qué hay que tener en cuenta a la hora de evaluar una solución.
¿Cómo funciona una EPP?
Un EPP supervisa continuamente los dispositivos en busca de indicios de actividad maliciosa. La mayoría de los programas de protección de terminales combinan múltiples métodos de detección para identificar las amenazas de forma temprana y detenerlas antes de que puedan propagarse.
Así es como funciona el proceso:
- Se instala un agente en cada dispositivo.En cada ordenador portátil, de sobremesa, servidor o dispositivo móvil protegido se ejecuta un agente de software ligero. Este actúa como los ojos y los oídos del EPP en el punto final.
- El agente supervisa la actividad del dispositivo.El agente observa lo que ocurre en el dispositivo, incluidos los procesos en ejecución, los cambios en los archivos, la actividad de las aplicaciones y los eventos del sistema. Esto proporciona a la plataforma visibilidad sobre comportamientos que podrían indicar un ataque.
- La plataforma analiza la actividad en busca de amenazas.El EPP evalúa la actividad utilizando múltiples métodos de detección, tales como:
- La detección basada en firmas identifica el malware conocido comparando los archivos y la actividad con una base de datos de patrones de amenazas conocidos.
- El análisis de comportamiento busca acciones sospechosas, como un proceso que intente cifrar un gran número de archivos o descargar código malicioso.
- El aprendizaje automático ayuda a identificar actividades inusuales y amenazas nunca vistas que pueden no coincidir con las firmas de malware conocidas.
- Las amenazas se bloquean o se ponen en cuarentena.Si la plataforma detecta un comportamiento malicioso, puede bloquear la actividad, aislar el archivo afectado o poner la amenaza en cuarentena antes de que cause daños.
- Se avisa al equipo de seguridad.La EPP genera alertas y registra los detalles del incidente para que sus equipos de seguridad y de TI puedan investigar y tomar medidas adicionales si es necesario.
Al combinar la detección basada en el comportamiento, el aprendizaje automático y la detección basada en firmas, los EPP modernos pueden identificar tanto amenazas conocidas como emergentes. Esta automatización reduce la supervisión manual, mejora los tiempos de respuesta y ayuda a sus equipos de seguridad y de TI a gestionar la seguridad de los terminales de forma más eficiente.
EPP tradicionales frente a EPP nativos de la nube
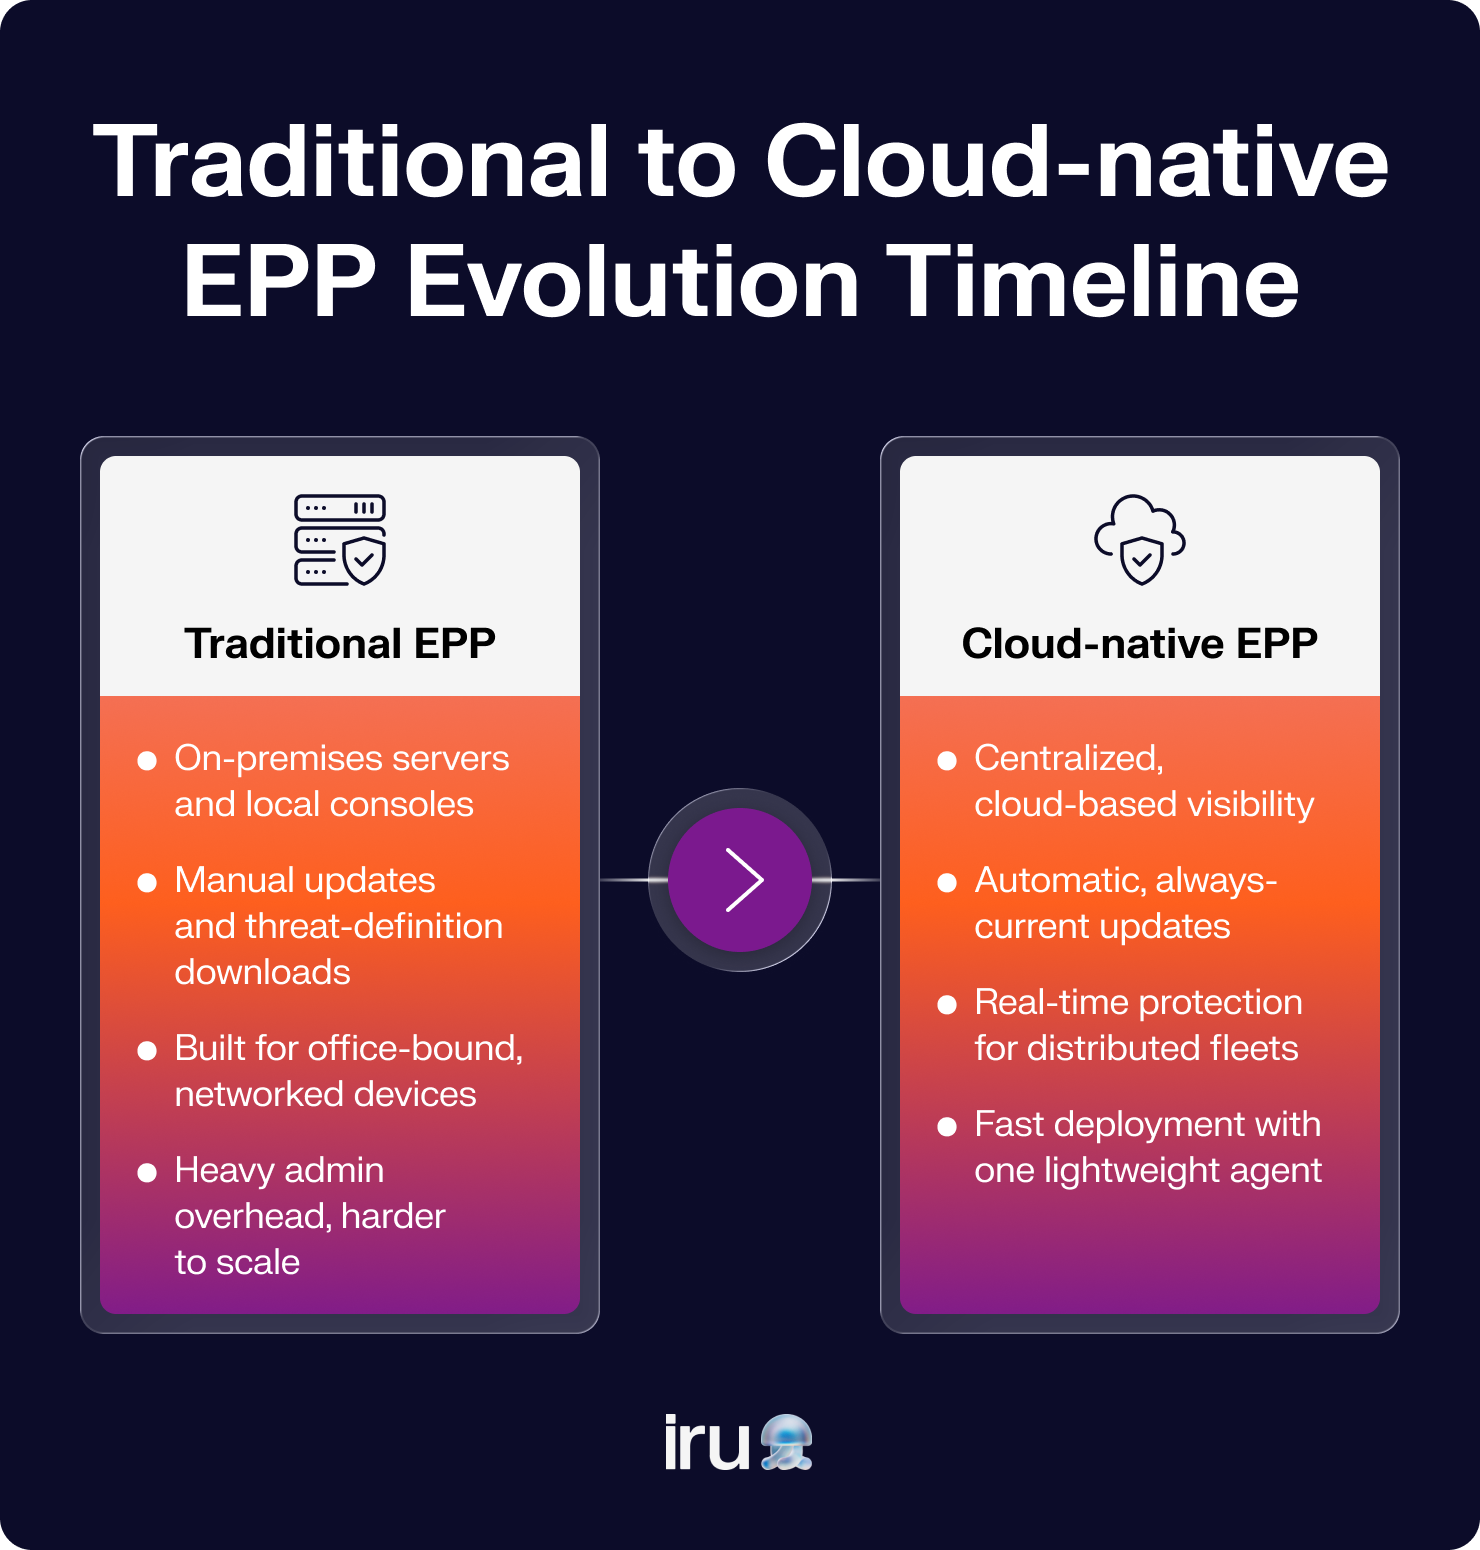
Los EPP tradicionales dependen en gran medida de la infraestructura local, mientras que los EPP nativos de la nube ofrecen protección, visibilidad y gestión a través de la nube. En muchos aspectos, los EPP nativos de la nube son la evolución moderna del modelo tradicional.
Los EPP tradicionales se diseñaron para una época en la que la mayoría de los usuarios trabajaban desde la oficina y los dispositivos permanecían en las redes corporativas. A menudo requerían servidores locales, actualizaciones manuales y una gran carga administrativa.
Los entornos de trabajo modernos son muy diferentes. Los empleados trabajan a distancia, utilizan aplicaciones en la nube y acceden a los recursos de la empresa desde múltiples dispositivos y ubicaciones. Por eso necesitas una plataforma de seguridad para puntos finales que pueda adaptarse con la misma rapidez.
Las EPP nativas de la nube ofrecen visibilidad centralizada, una implementación más rápida, actualizaciones automáticas y protección en tiempo real en entornos distribuidos.
Por ejemplo, la plataforma de pagos Opn utilizó Iru para automatizar la gestión de dispositivos y reforzar la seguridad de su plantilla global. Al sustituir los procesos manuales por flujos de trabajo centralizados, el equipo obtuvo un mayor control sobre los terminales, al tiempo que redujo la carga operativa del departamento de TI.
Características de una plataforma de protección de terminales
Las plataformas modernas de protección de terminales combinan capacidades de seguridad y gestión de dispositivos para ayudarte a proteger los terminales, aplicar políticas y mantener la visibilidad en todos tus entornos a través de características como:
- Antivirus: detecta y bloquea el malware conocido mediante firmas de amenazas. En una EPP, el antivirus suele estar integrado con otros controles de seguridad para ofrecer una protección más amplia y una respuesta más rápida.
- Análisis de comportamiento: identifica actividades sospechosas basándose en el comportamiento de las aplicaciones y los procesos. Esto ayuda a detectar amenazas nuevas y emergentes que pueden no coincidir con los patrones de malware conocidos.
- Cortafuegos y prevención de intrusiones en el host: controla el tráfico de red y bloquea actividades potencialmente maliciosas en el dispositivo, lo que reduce las oportunidades de que los atacantes obtengan acceso.
- Cifrado de datos: protege los datos confidenciales haciéndolos ilegibles sin las credenciales adecuadas. Esto ayuda a reducir el impacto de la pérdida, el robo o el compromiso de los dispositivos.
- Prevención de pérdida de datos (DLP): ayuda a evitar que la información confidencial se copie, se comparta o se transfiera fuera de los canales autorizados.
- Gestión de dispositivos: permite a los equipos de TI implementar software, configurar ajustes, gestionar actualizaciones y proteger los dispositivos de forma remota. Soluciones como la herramienta UEM de Iru combinan la gestión de terminales y la seguridad en una única plataforma.
- Gestión de políticas: Automatiza la aplicación de los requisitos de seguridad y cumplimiento normativo en todos los dispositivos gestionados, lo que ayuda a sus equipos a mantener la coherencia a gran escala.
Muchas plataformas modernas también combinan estas capacidades con la seguridad de los terminales y los flujos de trabajo de gestión. Esta es una de las razones por las que a menudo se las considera entre las mejores opciones de software de gestión de terminales para las organizaciones que buscan reducir la proliferación de herramientas al tiempo que refuerzan la seguridad de sus terminales y la protección multiplataforma.
EPP frente a EDR frente a XDR
El EPP previene las amenazas; la detección y respuesta en terminales (EDR) detecta y responde a las amenazas que eluden los controles preventivos; y la detección y respuesta ampliadas (XDR) conecta los datos de múltiples herramientas de seguridad para ofrecer una visibilidad más amplia y agilizar las investigaciones.
Una forma de verlo:
- El EPP responde: «¿Podemos detener este ataque?».
- El EDR responde: «¿Qué ha pasado?».
- XDR responde: «¿Hasta dónde se ha extendido?».
Cada una se basa en la anterior, lo que ayuda a los equipos de seguridad a responder a diferentes preguntas durante un incidente.
Para contextualizarlo mejor, un EPP se centra en la prevención mediante antivirus, análisis de comportamiento, aplicación de políticas y controles de dispositivos. Las herramientas de seguridad EPP modernas también pueden ayudarte a reducir el riesgo identificando software vulnerable y apoyando actividades como la detección de vulnerabilidades en los paquetes de Apple.
El EDR le ayuda a investigar y contener las amenazas activas en los terminales. El XDR amplía esa visibilidad más allá de los terminales para incluir identidades, servicios en la nube, correo electrónico y otras herramientas de seguridad.
A continuación, se ofrece una breve comparación entre EPP, EDR y XDR:
| Categoría | EPP | EDR | XDR |
|---|---|---|---|
| Objetivo principal | Prevenir las amenazas antes de que se ejecuten | Detectar y contener las amenazas activas | Conectar e investigar las amenazas en múltiples sistemas |
| Enfoque principal | Protección de terminales | Investigación y respuesta en los puntos finales | Visibilidad entre entornos |
| Usuario típico | Equipos de TI y seguridad | Analistas de seguridad y personal de respuesta a incidentes | Equipos de operaciones de seguridad |
| Fuente de datos | Actividad de los terminales | Actividad de los terminales y telemetría | Terminales, identidades, aplicaciones en la nube, correo electrónico, redes y mucho más |
| Ejemplo de pregunta a la que responde | ¿Podemos detener este malware? | ¿Qué ha ocurrido en este dispositivo? | ¿Cuál es el alcance de este ataque? |
| Ámbito de respuesta | Bloquea o pone en cuarentena las amenazas | Investiga y contiene las amenazas | Coordina la respuesta en múltiples sistemas |
| Ideal para | Reducir el riesgo y prevenir infecciones | Respuesta ante incidentes y detección proactiva de amenazas | Entornos complejos con múltiples herramientas de seguridad |
Algunas organizaciones también utilizan servicios de detección y respuesta gestionados (MDR). El MDR combina la tecnología EDR con una supervisión y respuesta 24/7 por parte de expertos en seguridad, lo que lo convierte en una opción muy popular entre las organizaciones que buscan las mejores soluciones EDR.
¿Por qué deberías adquirir una EPP?
Cada portátil, ordenador de sobremesa, smartphone y servidor de su entorno supone otro punto de entrada potencial para los atacantes. Sin un EPP, los equipos de seguridad suelen depender de herramientas inconexas, procesos manuales y una visibilidad limitada de lo que ocurre en sus dispositivos.
El resultado es un mayor riesgo y más trabajo. Las amenazas pueden pasar desapercibidas, el software puede quedar obsoleto y los equipos de seguridad dedican un tiempo valioso a cambiar de una herramienta a otra en lugar de responder a los problemas.
Una solución EPP aúna prevención, visibilidad y control en una única plataforma. Esto significa que sus equipos de seguridad pueden detectar amenazas más rápidamente, aplicar políticas de forma coherente y proteger los terminales sin añadir una complejidad innecesaria.
Para muchas organizaciones, una solución EPP también supone un paso hacia la gestión unificada de terminales (UEM). En lugar de gestionar la seguridad y los dispositivos por separado, puede reducir la proliferación de herramientas y obtener una visión más clara de todo su entorno de terminales.
Cómo elegir una solución EPP
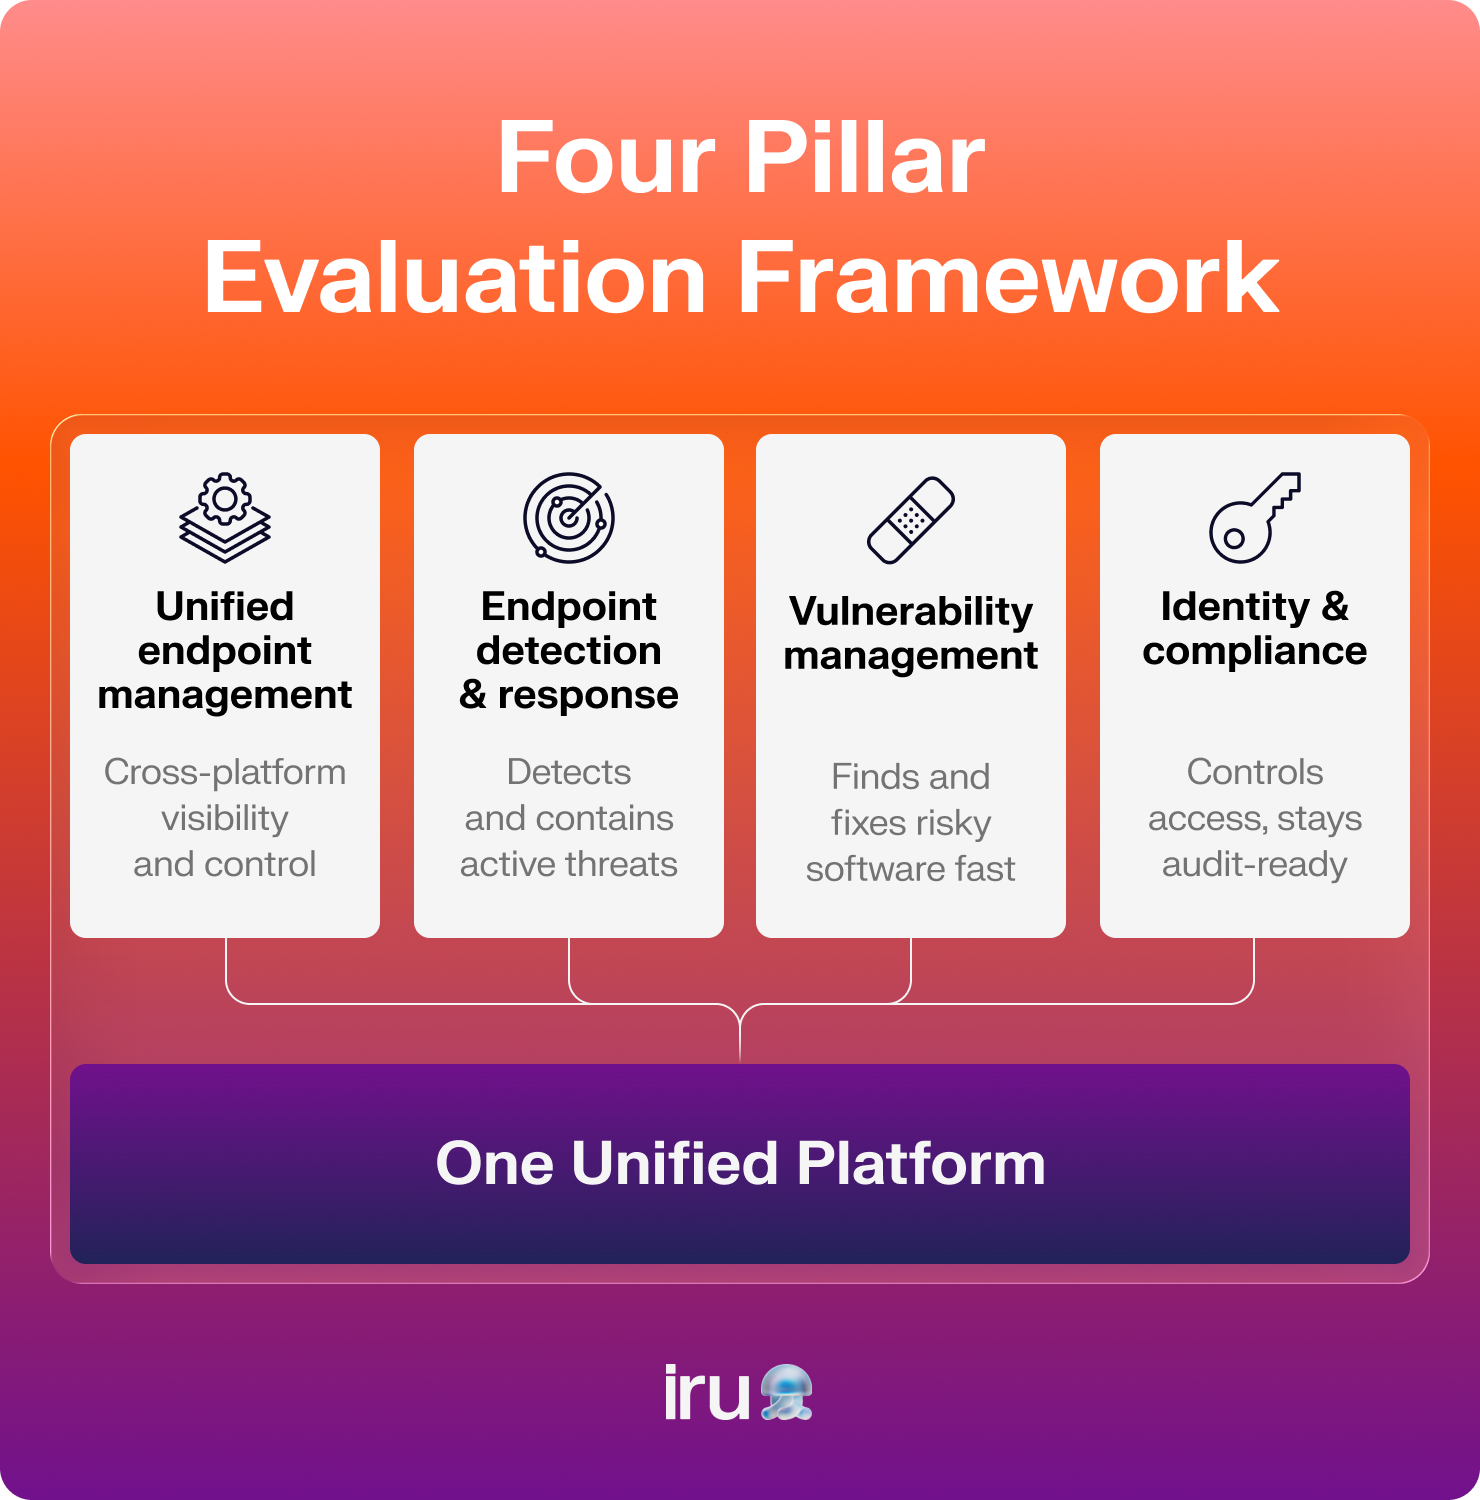
Las mejores soluciones EPP hacen mucho más que bloquear el malware. Combinan seguridad, gestión de dispositivos, gestión de vulnerabilidades y controles de identidad para ayudarle a proteger los terminales al tiempo que reducen la complejidad.
Gestión unificada de terminales
Las EPP modernas incluyen cada vez más capacidades de UEM, ya que la seguridad y la gestión de dispositivos funcionan mejor juntas. Una solución de UEM proporciona a sus equipos visibilidad y control sobre todo el ciclo de vida de los dispositivos desde una única plataforma.
A la hora de evaluar las capacidades de UEM de una solución EPP, ten en cuenta lo siguiente:
- Compatibilidad multiplataforma: busca compatibilidad con Apple, Windows, Android y otros sistemas operativos. Gestionar los dispositivos a través de una única plataforma reduce la proliferación de herramientas y la carga administrativa.
- Implementación sin intervención: los dispositivos deben estar listos para los usuarios nada más sacarlos de la caja. La implementación sin intervención automatiza el registro, la configuración y la aplicación de políticas sin necesidad de que el departamento de TI realice una configuración manual.
- Mapas de asignación: aplican automáticamente las configuraciones, aplicaciones y políticas adecuadas en función de los atributos del dispositivo o del usuario. Esto elimina las asignaciones manuales y ayuda a garantizar que los dispositivos estén configurados correctamente desde el primer día.
Detección y respuesta en los puntos finales
Mientras que una solución EPP se centra en la prevención, la EDR ayuda a detectar y responder a las amenazas que eluden los controles preventivos. Juntas, proporcionan una cobertura de seguridad de los terminales más sólida.
Entre las capacidades clave del EDR se incluyen:
- Detección basada en el comportamiento: Las soluciones EDR eficaces supervisan la actividad de los puntos finales e identifican comportamientos sospechosos en el momento en que se producen. Esto ayuda a detectar amenazas emergentes que pueden no coincidir con las firmas de malware conocidas.
- Aislamiento de dispositivos: la capacidad de aislar automáticamente un dispositivo comprometido puede impedir que las amenazas se propaguen mientras los equipos de seguridad investigan el incidente.
- Agente ligero: los agentes de los terminales deben proporcionar una gran visibilidad sin ralentizar los dispositivos. Los agentes ligeros mejoran la experiencia del usuario al tiempo que mantienen la protección.
Gestión de vulnerabilidades
La gestión de vulnerabilidades aborda los riesgos de seguridad antes de que los atacantes puedan aprovecharlos. Ayuda a las organizaciones a identificar, priorizar y corregir el software vulnerable en todo su parque de terminales.
Busque funciones de gestión de vulnerabilidades como:
- Aplicación automática de parches: la gestión automatizada de parches ayuda a mantener actualizadas las aplicaciones y los sistemas operativos sin necesidad de intervención manual.
- Análisis del impacto de las vulnerabilidades: no todas las vulnerabilidades conllevan el mismo nivel de riesgo. La priorización basada en la inteligencia artificial ayuda a los equipos a centrarse en las vulnerabilidades que tienen más probabilidades de afectar a su entorno.
- Visibilidad del software: una visibilidad completa de las aplicaciones instaladas, sus versiones y los riesgos a los que están expuestas le ayuda a identificar brechas de seguridad y a reducir su superficie de ataque de forma más eficaz.
Identidad y cumplimiento normativo
Una seguridad sólida de los puntos finales también depende de controlar quién puede acceder a los recursos y de garantizar que los requisitos de seguridad se apliquen de forma coherente. Las capacidades de identidad y cumplimiento normativo le ayudan a reducir el riesgo derivado de credenciales comprometidas, amenazas internas y requisitos normativos.
Entre las capacidades esenciales de identidad y cumplimiento normativo se incluyen:
- Autenticación sin contraseña: el inicio de sesión sin contraseña reduce la dependencia de las contraseñas y ayuda a protegerse contra el phishing y el robo de credenciales.
- Automatización del cumplimiento normativo: La recopilación automatizada de pruebas, la asignación de controles y la supervisión ayudan a las organizaciones a estar preparadas para las auditorías, al tiempo que reducen el trabajo manual.
- Portal de confianza: un portal de confianza ofrece un lugar centralizado para compartir certificaciones, informes y documentación de seguridad con clientes y partes interesadas.
Ejemplo real: Bindplane utilizó una plataforma unificada para la gestión de terminales, EDR y gestión de vulnerabilidades con el fin de simplificar la recopilación de pruebas de auditoría y reducir el esfuerzo manual necesario para mantener el cumplimiento de la norma ISO 27001.
Protege tu parque de dispositivos con Iru
La gestión de la seguridad de los terminales no debería requerir un mosaico de herramientas inconexas. A medida que las amenazas evolucionan y el parque de dispositivos crece, los equipos de TI y de seguridad necesitan visibilidad, automatización y protección que funcionen de forma integrada.
El software ERD de Iru aúna la gestión de terminales y la gestión de vulnerabilidades en una única plataforma. Gracias a la detección de comportamientos en tiempo real, la contención autónoma y los flujos de trabajo automatizados, podrás proteger los dispositivos, reducir el trabajo manual y responder a las amenazas con mayor rapidez.
Reserva una demostración gratuita para descubrir cómo Iru puede proteger tus terminales, reducir la complejidad y ofrecerte un mayor control.