


エンドポイント管理とは? エンドポイント管理とは、ノート PC、デスクトップ PC、スマートフォン、タブレット、サーバ、IoT デバイスなど、組織のネットワークに接続するすべてのデバイスのプロビジョニング、構成、保護、監視、保守を行うことです。初回登録から廃棄までのデバイスのライフサイクル全体を対象とし、パッチ適用、アプリケーションの展開、セキュリティポリシーの適用も含まれます。
かつてはエンドポイントの管理は簡単で、何か不具合が起きれば、オフィスの誰かがその場へ行って直せば済みました。しかし、IT管理者が担当する環境はもはやそのようなものではありません。今日、IT管理者は、複数のオペレーティングシステム、遠隔地、さまざまな所有形態にまたがる数百台、あるいは数千台ものデバイスを管理しています。
BYOD(Bring-Your-Own-Device)ポリシーだけでも、従来のファイアウォールの外側に存在する数十億ものモバイルエンドポイントがさらされています。 SOC 2、HIPAA、ISO 27001 などのコンプライアンス要件では、すべてのデバイスに対する文書化された管理措置が求められていますが、ある調査によると、IT 部門がデバイスを検出できなくなったため、企業のデバイスの 48% がリスクにさらされていることが判明しています。また、従業員の入社や退社時には、デバイスの適切なプロビジョニングやデータ消去がセキュリティ上の要件となります。
この複雑さは、多くのチームが依然として使用しているツールの対応能力を上回っています。個別のMDM、パッチ管理ツール、EDRツール、ID管理プラットフォームを寄せ集めて使用すると、セキュリティ上のギャップが生じ、そのギャップこそが侵害の温床となります。
読み進めていただければ、エンドポイント管理が実際にどのように機能するか、適切なプロセスとはどのようなものか、そして統合プラットフォームが、エンドポイントの管理ではなくツールの管理に追われているIT管理者の課題解決にどのように貢献するかについて解説します。
エンドポイント管理(EM)はどのように機能するのでしょうか?
エンドポイント管理のプロセスは、エンドポイントの登録、設定、最新状態の維持、監視、および逸脱の是正というサイクルに従います。これを実現する最も一般的な方法は、モバイルデバイス管理(MDM)ソフトウェアを使用することです。このソフトウェアは、登録されたエンドポイントと連携して、設定をリモートで展開し、情報を収集し、是正タスクを実行します。
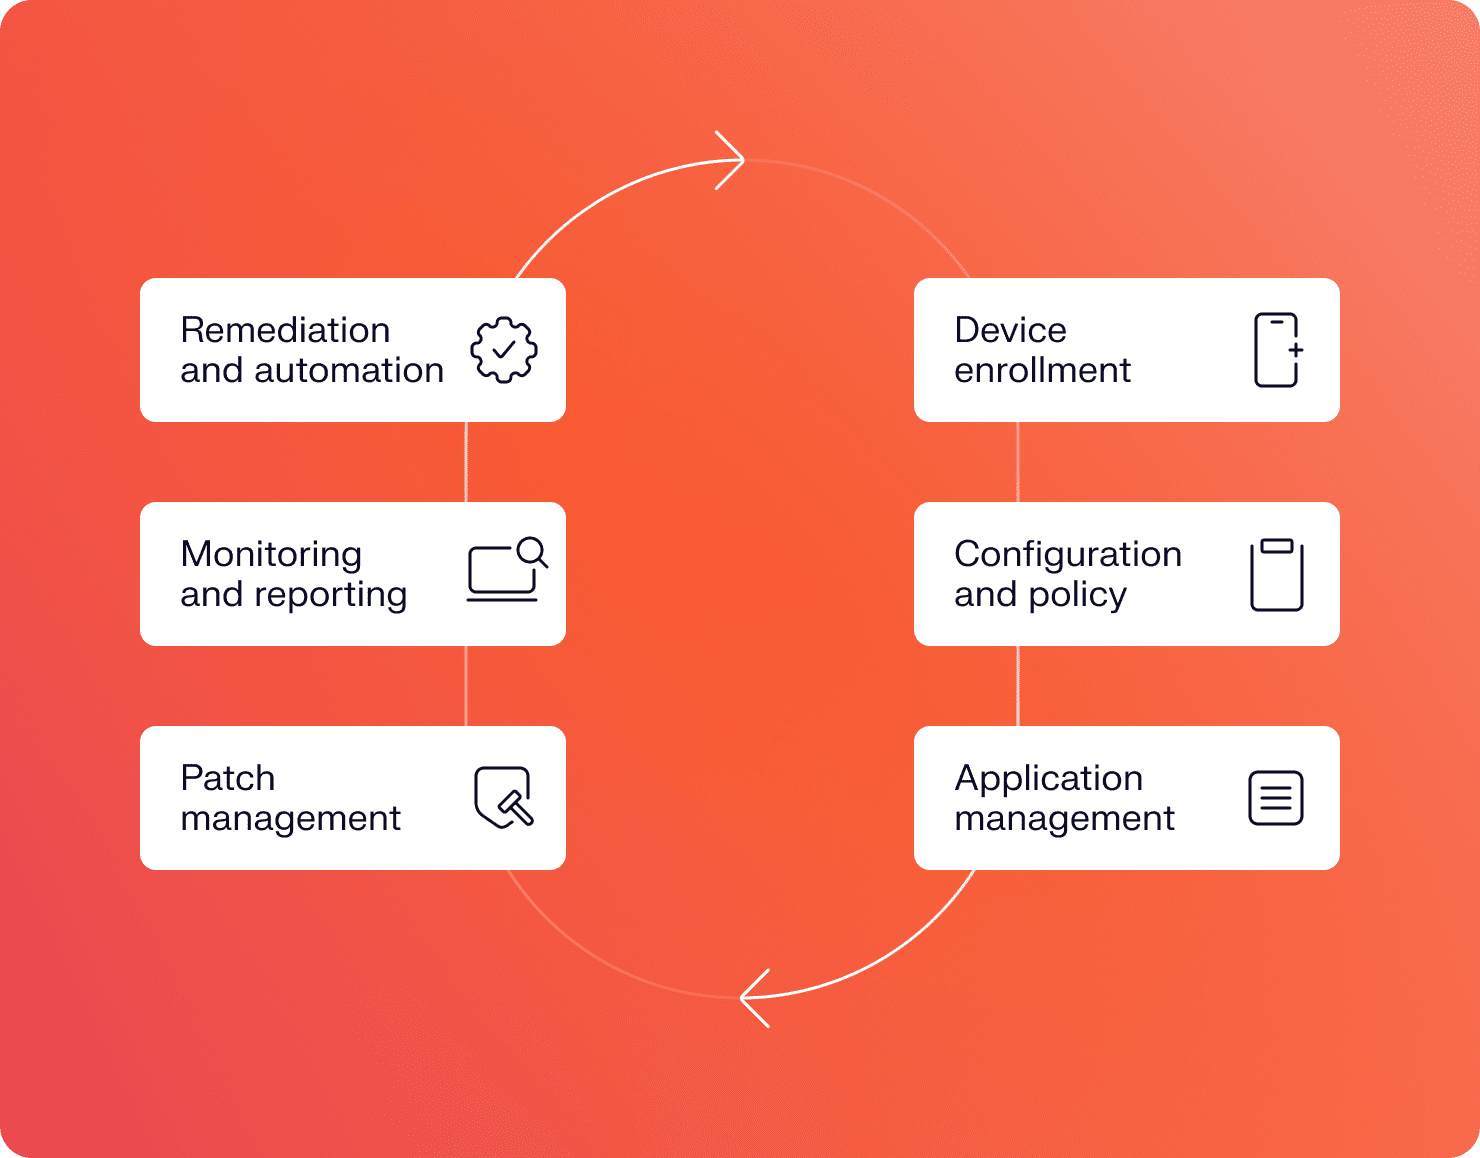
IruのITエンドポイント管理ソリューションのようなプラットフォームは、さらに一歩進んで、各レイヤーごとに個別の製品を必要とするのではなく、MDM機能とセキュリティツール、アプリケーション管理、コンプライアンス自動化を単一のエージェントに統合しています。
1. デバイスの登録
デバイスを管理するには、まず登録を行う必要があります。これにより、チームやユーザーにとっての手間を可能な限り軽減できます。最新の登録プロセスでは、ゼロタッチ展開が採用されており、IT担当者の手作業を必要とせずに、ポリシーに基づいて自動的に設定が行われます。
Macでは、AppleのBusiness Managerの「自動デバイス登録」を通じて実行されます。WindowsではAutopilotが使用され、AndroidではQRコードやメールリンクによる登録がサポートされており、Androidの「ワークプロファイル」機能により、同一デバイス上で業務用データと個人用データを分離します。
この段階の主な構成要素は以下の通りです:
- 導入(Liftoff):ゼロタッチプロビジョニングは、初回起動時にデバイスを自動的に登録・設定するため、従業員はIT部門の支援なしにすぐに業務を開始できます。例えば、Iru社はゼロタッチを活用し、Planview社が複数の買収を円滑に進めるのを支援しました。
- セルフサービス:従業員が承認済みのアプリをインストールしたり、リソースをリクエストしたり、一般的な問題を解決したりできる、使いやすいポータルです。IT部門へのチケット提出は不要です。
- 自動検出とインベントリ登録:登録されたすべてのデバイスは即座にカタログ化され、デバイス群のインベントリが常に最新の状態に保たれます。管理エージェントが自動的に展開されるため、導入初日からポリシーの適用と監視が可能になります。
2. 設定とポリシーの適用
優れたエンドポイント管理は、AppleのネイティブMDMプロファイル機能だけで完結するものではありません。登録されたすべてのデバイスは、企業の基準に合わせて構成される必要があります。Iruのようなプラットフォームは、独自のエンドポイントエージェントを通じて構成の適用範囲を拡大し、標準プロファイルがサポートする範囲を超える数十種類の事前構築済みセキュリティ制御を適用します。 デバイスが割り当てられた設定から逸脱した場合、システムがそれを検出し、自動的にベースラインを再確立します。
この段階を推進するコンポーネント:
- ブループリントベースの設定:テンプレートにより、デバイスが維持すべき正確な状態が定義され、大規模かつ一貫して適用されます
- コンプライアンステンプレート:SOC 2やCISベンチマークなどのセキュリティフレームワークに対応したベースラインプロファイル
- 暗号化管理:MacのFileVault、WindowsのBitLockerを自動的に適用・検証
3. アプリケーション管理
アプリケーションを最新の状態に保つことは、IT部門において作業量が最も多く、効率の低いタスクの一つです。少なくとも、そうあるべきです。 アプリケーション管理は、個々のデバイスに手を加えることなく、サイクル全体を自動化します。セルフサービス型のアプリカタログにより、従業員は承認済みのソフトウェアを自らインストールできるため、IT部門が利用可能なソフトウェアを管理しつつ、サポートチケットの件数を削減できます。IruのAuto Appsライブラリは、一般的なビジネスアプリケーションのサイレントインストールと自動修復を処理するため、メンテナンスウィンドウをスケジュールすることなく、デバイス群を常に最新の状態に保つことができます。
この段階のコンポーネント:
- リモートインストールおよびアンインストール:数分で全デバイスに任意のアプリケーションを展開または削除
- ライセンス追跡およびアプリの許可/ブロック:インストールされる内容を厳密に制御し、デバイスレベルでソフトウェアポリシーを適用
- 自動修復機能付きAuto Apps:想定された状態から外れたアプリケーションを自動的に再インストールまたは更新します
4. パッチ管理
パッチが適用されていないエンドポイントは、企業セキュリティにおける主要な攻撃ベクトルの1つです。セキュリティ更新プログラムの展開期間は依然として平均97日であり、脆弱性が公開された後も数ヶ月間、攻撃対象領域がさらされたままになっています。
自動化されたパッチ管理により、OSやその他のアプリケーションへの更新が、業務時間を考慮したスケジュールに従って確実に適用されます。ユーザーはパッチ適用を延期することはできますが、無期限の遅延は許可されません。パッチコンプライアンスレポートでは、どのマシンが更新済みで、どのマシンが未更新かが正確に把握できるため、監査やインシデント発生時に判断に迷うことはありません。
この段階で重要な要素には、以下が含まれます。
- 脆弱性スキャン: 全システムにわたる未適用パッチや既知の脆弱性を継続的に 特定する
- 自動修復機能を備えた自動化ツール: 脆弱性管理と連携し 、特定された脆弱性を単にフラグを立てるだけでなく、自動的に修正する
- ロールバック機能: 更新によってパフォーマンスの問題や互換性の問題が発生した場合 、管理者はデバイスを以前の安定版に迅速に復元できます
5. 監視とレポート
デバイス群内のリアルタイムテレメトリにより、IT管理者は前回のスケジュール時に確認された状態ではなく、デバイスの実際の状況を把握できます。
Iruのコンテキストモデルは、デバイスのテレメトリをユーザーおよびアプリケーションのコンテキストと結びつけるため、異常を容易に発見・調査できます。これにより、異常なデバイスに関するすべての関連データが、デバイス群全体を対象としたリアルタイムのアラートやダッシュボードにすでに反映されているため、異常を容易に検出して分析することが可能になります。
主な監視コンポーネントは以下の通りです:
- EDR: 行動ベースの脅威を検出するために管理プラットフォームに統合されたエンドポイントセキュリティテレメトリ
- 脆弱性スキャン: 定期的ではなく継続的に 実行されるため、脆弱性対応プロセスは、次回の予定されたスキャン時ではなく、新たな脆弱性が発生したその場で捕捉できます。
- 監査ログおよびパフォーマンス指標: コンプライアンスフレームワークで要求される証拠の 証跡を 自動的に収集
6. 是正措置と自動化
対応力がなければ、エンドポイント検出は単なる無駄なログ記録に過ぎません。コンプライアンスチェックや行動ベースのアラート段階で問題が発生した場合、システムは直ちに対応しなければならず、できれば各ステップごとに人間の承認を必要とせずに実行されることが望ましいです。
自動化されたワークフローは、設定ベースラインの再適用、デバイスのネットワークアクセス遮断、認証情報の無効化、あるいはコンテキスト情報が既に添付されたヘルプデスクチケットの発行といった一般的なケースを処理します。
主な是正措置の構成要素には以下が含まれます:
- 自己修復スクリプト: 手動による介入なしに、設定の逸脱を自動的に 修正
- デバイスの隔離および検疫: 物理的に回収することなく、侵害されたデバイスをリモートでネットワークから切り離す
- リモートワイプおよびロック: 管理コンソールからトリガーされるデバイスの完全 ワイプまたは画面ロック
エンドポイント管理の重要性
その重要性は明らかですが、マネージドエンドポイントサービスがなぜこれほど重要なのかを具体的に挙げておく価値があります:
- セキュリティ:エンドポイントは 最大の攻撃対象です。実際、68%の組織が、データやITインフラへの侵害を招いたエンドポイント攻撃を少なくとも1件は経験しています。
- 効率性: 手動によるデバイス管理は、特に買収や合併の際にはスケールしません。マシンのイメージング、更新プログラムの1台ごとの適用、そして数百台のエンドポイントにわたる設定問題のトラブルシューティングは、本来はより付加価値の高い業務に充てるべきIT部門の時間を浪費します。
- コンプライアンスと監査対応:SOC 2、ISO 27001、HIPAA、PCI DSSはいずれも、文書化されたエンドポイント管理措置を要求しています。リアルタイムのコンプライアンス監視により、監査の1週間前に慌てて証拠をまとめるのではなく、継続的に証拠が収集されます。
- 可視性:マネージドエンドポイントサービスがなければ、シャドウデバイスは何かが故障するまで検出されません。存在すら把握していないデバイスに対してポリシーを適用することは不可能です。
- リモートワークやハイブリッドワークにより境界が拡大: 企業ネットワークは もはや境界ではありません。デバイスは自宅のネットワーク、カフェ、空港などから接続されます。エンドポイント管理では、ポリシーはネットワークではなくデバイス上に存在するため、デバイスの場所に関係なく一貫したポリシーを適用できます。
エンドポイント管理のメリット
管理されていないデバイスは、不必要な作業を生み出します。適切に運用されたエンドポイント管理プログラムは、IT部門の対応を「事後対応型」から「事前対応型」へと転換させ、複数のOSや拠点にまたがって数百台、数千台のデバイスを管理するチームにとって、数時間の作業時間を節約します。適切に実施されれば、エンドポイント管理はITチームと従業員の双方の体験を変えます:
- 攻撃対象領域の縮小:パッチ適用と設定の強制を一元化することで、デバイスを常に最新の状態に保ち、一貫してセキュリティを強化します。
- オンボーディングとオフボーディングの迅速化:ゼロタッチ展開により、新入社員は入社初日から生産性を発揮できます。オフボーディングのワークフローでは、退職面談が終了する前に企業データを消去し、アクセス権を無効化します。
- ITサポート負担の軽減:パッチ適用自動化、セルフサービス型アプリカタログ、およびプロアクティブな監視により、サポートチケットの件数が大幅に削減されます。
- 継続的なコンプライアンス:リアルタイムのコンプライアンス監視により、特定の時点での監査が不要になります。証拠の収集は自動化されるため、監査準備は四半期ごとの慌ただしい対応ではなく、シームレスに行われます。
- 従業員体験の向上:業務の中断が少なくなり、プロビジョニングが迅速化され、セルフサービス機能が利用可能になることで、従業員はIT問題への対応に費やす時間を減らし、本業に専念する時間を増やすことができます。
- ツールの統合とコスト削減:3~5つのポイントソリューションを統合プラットフォームに置き換えることで、ライセンスコスト、統合の複雑さ、および複数のベンダーとの関係管理にかかるオーバーヘッドを削減します。
- 分散型ワークフォースへの対応:ベルリンの新入社員に発送されたデバイスは、現地のIT担当者の立ち会いなしに、自動的に登録、設定、およびセキュリティロックダウンを行うことができます。 Iruのゼロタッチプロビジョニングは、単一のプラットフォームからMac、Windows、Androidを横断してこれを処理します。デバイスが発送され、従業員が電源を入れると、最初のメールを開く前に登録、設定、セキュリティロックダウンが完了します。
統合エンドポイント管理(UEM)と従来のEMの比較
従来のエンドポイント管理では、ソリューションは通常、単一のオペレーティングシステムを実行するPCやノートPCなど、特定のデバイスタイプに対応していました。しかし、従業員がMac、Windows、iPhone、Androidベースのデバイスを使用しており、その半数がオフサイトの場所からネットワークにアクセスしている場合、これは不可能です。
統合エンドポイント管理(UEM)は、単一のプラットフォームから、すべてのデバイスタイプとオペレーティングシステムにわたり、同一の管理フレームワークを拡張します。 Mac、Windows、モバイル管理用に個別のツールを運用するのではなく、1つのコンソール、ポリシーエンジン、コンプライアンスレポートで全デバイス群を網羅するため、UEMはこれらを統合し、ツール間でデータが共有されない場合に生じるギャップを解消します。
対象範囲の拡大には複雑さの増大というトレードオフが伴いますが、UEM向けに構築されたプラットフォームがその複雑さを処理するため、ITチームが対応する必要はありません。Iruは、IT部門が複数の統合を組み合わせて行ったり、別々のツールからの矛盾するデータを調整したりする必要なく、Apple、Windows、Androidが混在するデバイス群を単一のプラットフォームから管理します。
エンドポイントセキュリティとエンドポイント管理
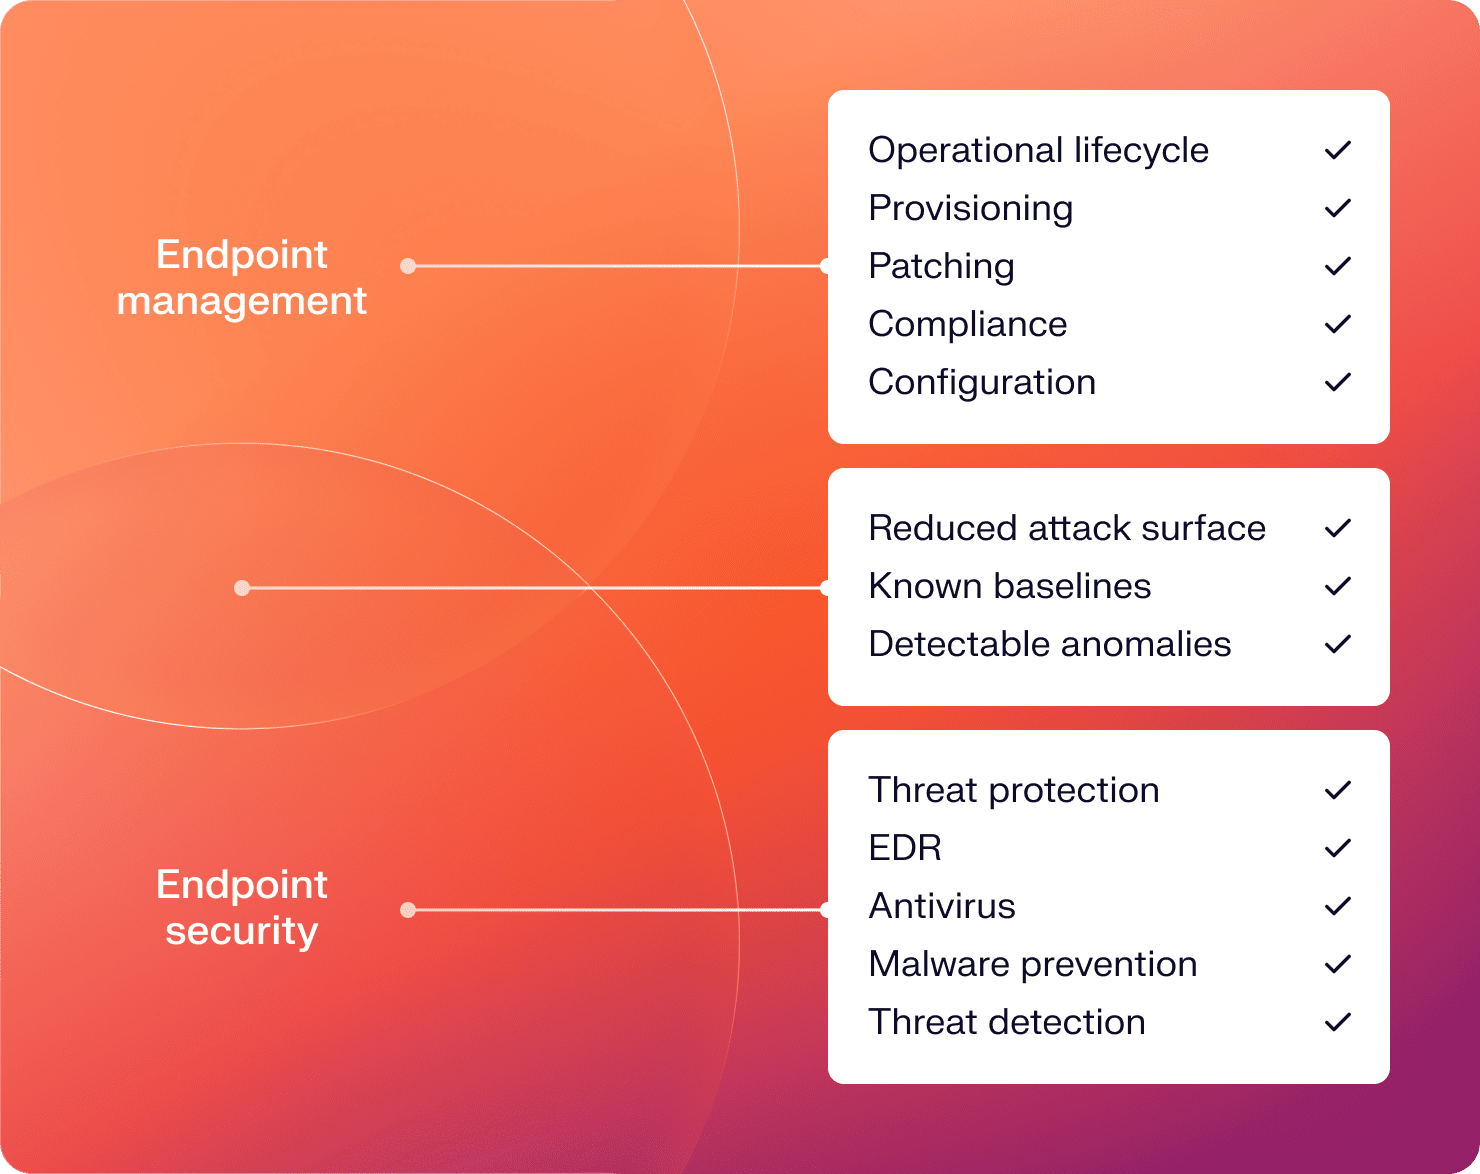
エンドポイントセキュリティとエンドポイント管理は、しばしば同じ意味で使用されますが、本来は区別されるべきものです。これらを合わせて、多くの組織が「エンドポイントセキュリティ管理」と呼ぶ概念を形成しており、これはデバイスを管理すると同時に脅威から保護するという統合的な取り組みです:
- エンドポイント管理は、運用ライフサイクルをカバーします。エンドポイントが正しく設定され、最新の状態に保たれ、組織のポリシーに準拠していることを保証します。
- エンドポイントセキュリティは、脅威からの保護、すなわちマルウェア、ランサムウェア、フィッシング、およびデバイスを標的とした攻撃の検知、防止、対応を扱います。このカテゴリのツールには、EDR、アンチウイルス、脅威インテリジェンスプラットフォームなどが含まれます。
この2つは競合関係にあるのではなく、互いに補完し合うものです。適切な管理こそが、強固なセキュリティの基盤となります。パッチが適用され、正しく設定され、監視されているデバイスは、管理されていないデバイスよりもはるかに攻撃されにくい標的となります。また、エンドポイントセキュリティツールは、ベースラインが把握されており、異常を検知できる、適切に管理されたデバイス群上で稼働する場合に、より効果を発揮します。 サイバーセキュリティのリスク評価では通常、この両方の側面が対象となります。なぜなら、いずれか一方に不備があると、セキュリティ上のリスクが生じるからです。
エンドポイント管理で使用されるツールの種類
多くの組織は、問題が発生するたびにツールを積み重ねていく過程を経て、最終的にエンドポイント管理サービスの利用に至ります。これらすべてのツールを併用すると、ツールの乱立、ライセンスの重複、統合の維持管理、システム間のデータ連携の不備といった問題が生じます。一般的なカテゴリーには以下が含まれます:
- 従来のMDM( Jamf、Microsoft Intune) – 主に特定のOSファミリーを対象とした、デバイスの登録および構成管理
- EDR( CrowdStrike、SentinelOne) – 行動ベースの脅威検知および対応。通常はOSに依存しないが、MDMとは別個に運用される
- IDプロバイダー( Okta、Azure AD) – 認証およびアクセス管理。通常、デバイスの健全性データとは統合されていない
- パッチ管理ツール( Automox、ManageEngine) – OSおよびアプリケーションのパッチ適用。多くの場合、MDMとは独立して動作する
- コンプライアンスツール( Drata、Vanta) – 証拠収集およびフレームワークマッピング。複数のソースからデータを取得
これらのツールはそれぞれその役割を果たしています。問題は、カスタム統合なしでは相互に連携できず、その統合も機能しなくなることです。Iruのエンドポイント管理プラットフォームは、これらの機能を単一のエージェントに統合するため、デバイスの健全性、セキュリティテレメトリ、パッチ適用状況、コンプライアンスデータがすべて一箇所に集約されます。
Iruでエンドポイント管理を簡素化
エンドポイントデバイスの管理は、IT部門が直面する最も複雑な課題の一つとなっています。これは、概念自体が難しいからではなく、エンドポイントデバイスの種類が増加し、従業員の分散化が進み、脅威が深刻化しているためです。
また、特筆すべき新たな課題として、「非人間的なアイデンティティ」が挙げられます。APIキー、サービスアカウント、そしてAIツールが環境内で実行する自動化スクリプトも、エンドポイントの一種です。これらは、開発者の机の上にあるノートPCと同じ厳格さで、インベントリ登録、監視、管理を行う必要がありますが、ほとんどのエンドポイント管理フレームワークでは、まだこれらに対応できていません。
デバイスを網羅し、OSを問わず一貫したポリシーを適用し、セキュリティおよびコンプライアンスツールを単一のプラットフォームに統合するUEM(ユニファイド・エンドポイント管理)アプローチこそが、スケーラビリティを備えたアーキテクチャです。管理対象外のデバイスは、従業員にとっての煩わしさとなり、セキュリティチームにとってはリスク要因となります。これら両方の問題に対する解決策は同じです。
Iruは、単一のエージェントからMac、Windows、Androidのデバイス群を管理し、登録、設定、パッチ適用、監視、修復を、個別のツールを多数用意することなく行います。Iruのマネージドエンドポイントサービスの実際の動作をご覧になりたい場合は、デモをご依頼いただき、エンドポイント管理プラットフォームを詳しくご確認ください。